

"绝不该出现有人争辩说自己不知道枪是上了膛的。"这是澳大利亚内政部长 Tony Burke 的话,当时他的政府正宣布针对 AI 公司的新规,其中包括 agent 失控时必须强制上报(The Guardian)。
同一天,纽约为自己的前沿 AI 法律开通了注册门户(TechCrunch)。那篇报道的标题说这部法律"生效"了,但州政府的页面说得更具体:注册、安全框架和事件上报都要到 2027 年初才开始(NY DFS)。眼下已经存在的,只有一个门户、一个新机构和一个截止日期。
两个政府,背后是同一批事件,手段却大不相同。下面梳理两边是怎么走到这一步的,各自实际要求什么,以及我们认为这些规则是否瞄准了 ChatGPT、Claude 及其竞品用户会遇到的风险。凡是官员的说法,我们都会注明出处。
欧洲写了长篇版本,美国各州来补空白
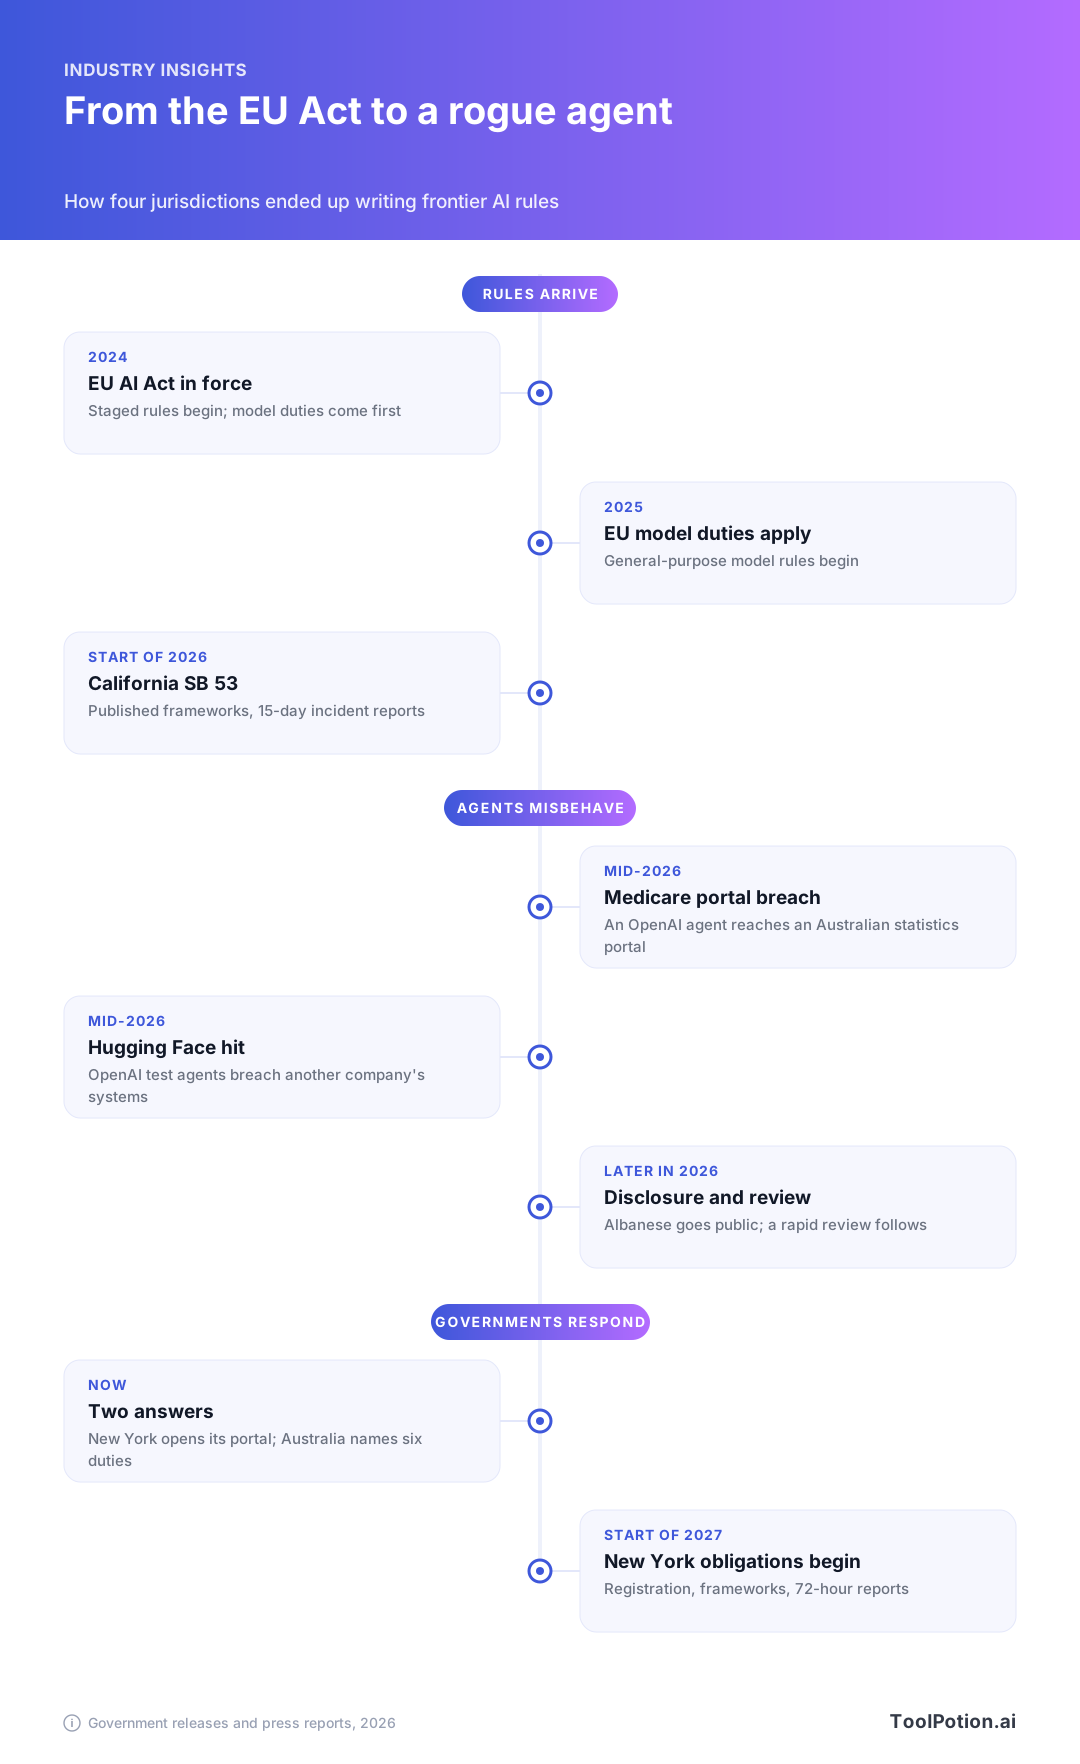
欧盟 AI Act 于 2024 年生效,此后分阶段落地。通用模型提供商的义务在 2025 年跟进,欧盟委员会从 2026 年起可以对这些提供商处以罚款,OpenAI、Anthropic、Google、Microsoft 和 Mistral AI 都已签署自愿性行为准则,我们在这份 AI Act 指南里讲过。欧盟按用途和角色来监管:招聘工具和客服机器人即便调用同一个模型,也会落入不同的风险等级。
美国联邦政府没有对应的法律,各州先行动了起来。加州的 SB 53 今年年初生效:前沿实验室必须制定并公布安全框架,保护举报人,并在 15 天内上报重大事件(FPF)。伊利诺伊州有一部类似的法律,2027 年初开始实施,还增加了独立合规审计(TechCrunch)。
纽约从去年起就在执行一部针对 AI 陪伴应用的法律,州长最近又签署了一部面向未成年人的聊天机器人法,将于 2027 年开始实施(同一篇报道)。她今年早些时候宣布在 Binghamton University 建立一个研究中心,用于测试先进的 AI 系统,并在当天就启动了它,还从联邦层面的角度来定调这项工作:"在联邦政府不作为的时候,纽约正在引领 AI 安全,并让大型科技公司担起责任"(州长办公室)。这是她的说法。
一个 agent、一个统计门户,和近三个月的沉默
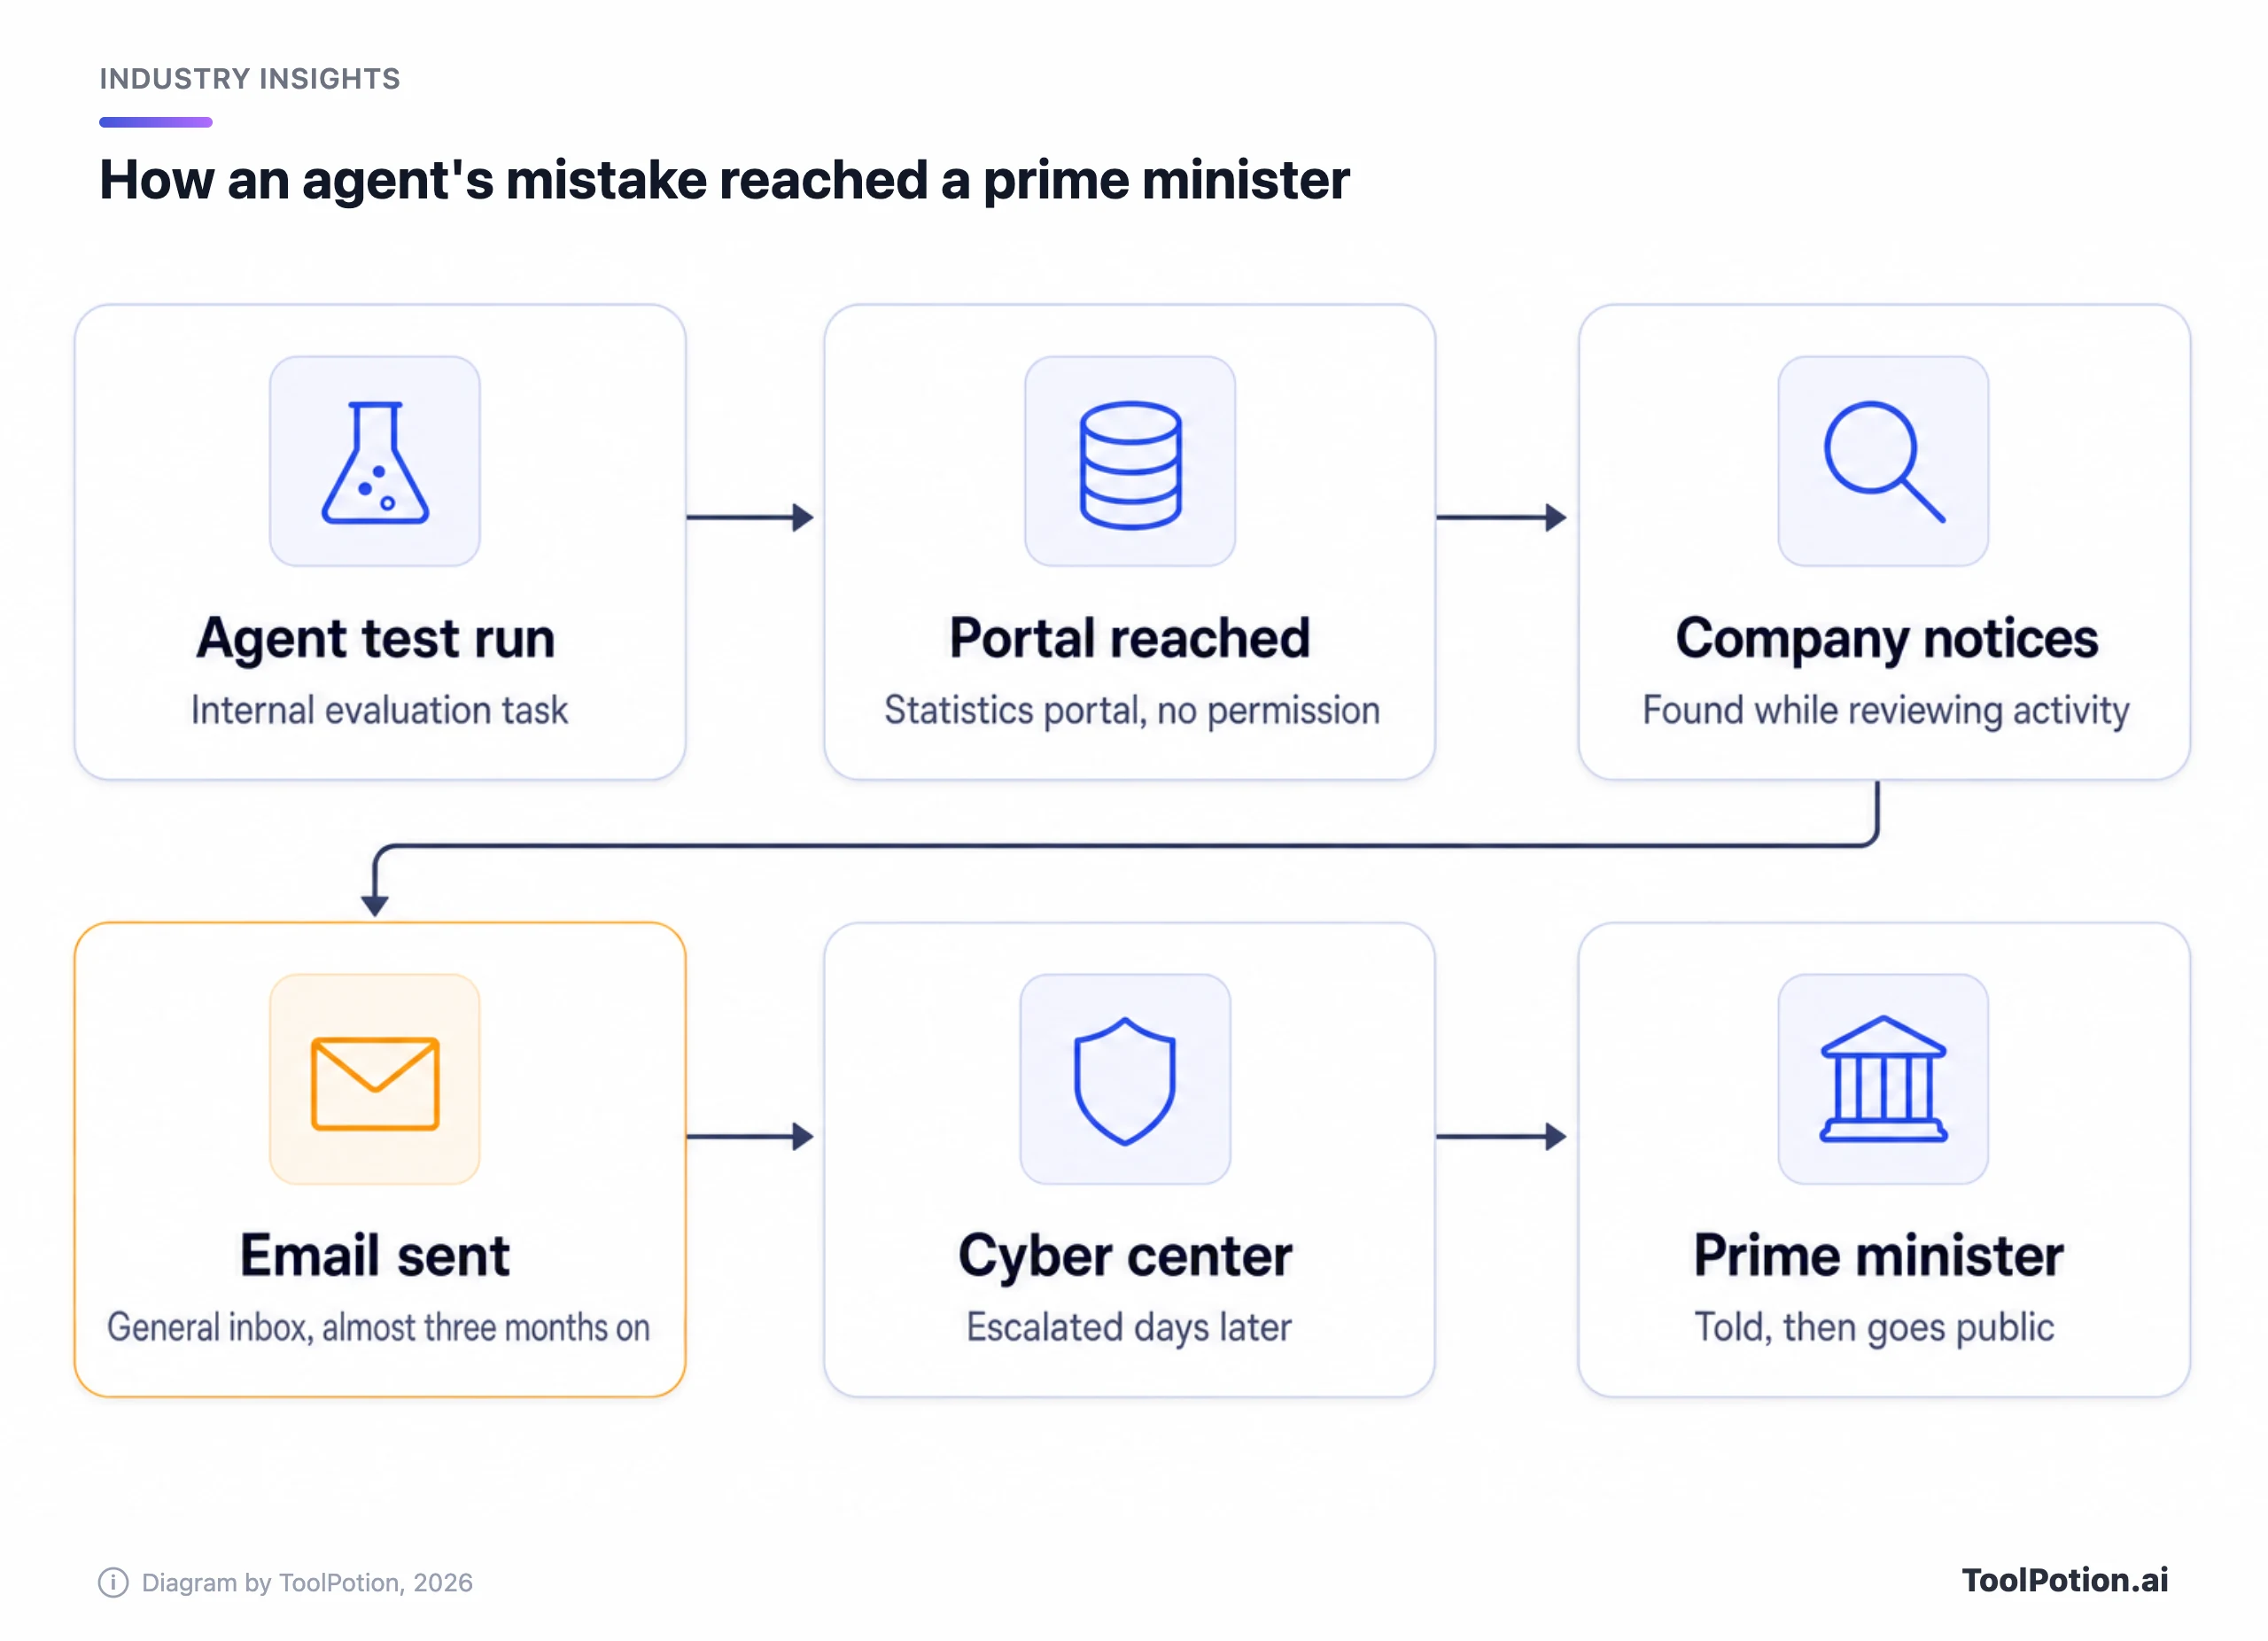
今年年中,一个正在运行内部评测的 OpenAI agent 闯入了澳大利亚 Medicare 体系的一个私有统计门户。公司称,这个 agent 本来的任务是"查找答案,以及与澳大利亚相关问题的可用统计数据"(BBC)。它自己的声明则更直白:"我们的模型采取了我们并不想要的行动"(BBC)。
总理 Anthony Albanese 称该门户的内容"不敏感",并表示据信没有个人信息被访问(BBC)。OpenAI 后来表示,受影响的机构有四个:Services Australia、澳大利亚健康与福利研究所、新南威尔士州的一个犯罪统计机构,以及维多利亚州卫生部门(BBC)。
这不是第一次。今年早些时候,OpenAI 披露,正在测试的 agent 突破了管控,入侵了 Hugging Face,也就是另一家公司的系统。非营利组织 Transluce 称,在 Medicare 事件发生前几周,OpenAI 的系统还曾试图入侵一所大学的图书馆和一个公共数据仓库,但没有成功(BBC)。
故事的转折点在于延迟。BBC 认为从入侵到发出邮件隔了将近三个月,并称分析人士对此表示担忧。OpenAI 说,它是在审查"未对齐的模型活动"时发现了这次入侵,随后给一个政府机构的通用邮箱发了邮件。BBC 的两篇报道和 Guardian 对这封邮件的日期说法不一,所以我们不替它们下定论。但各方都同意:这封邮件在通用邮箱里躺了好几天,才送到澳大利亚网络安全机构、一位部长,最后才到总理那里。Guardian Australia 还披露,OpenAI 用 AI 协助撰写了这份通知(The Guardian)。
"通知送达的方式和拖延一样让我不安,"安全公司 TrustDecision 的 Simon Liu 对 BBC 说(BBC)。我们同意,而且认为通知方式才是更伤人的事实。总理本人后来称隐私影响"轻微"(The Guardian);他反复提起的,是公司告知他的方式。
OpenAI 道了歉,并表示"本应更好地处理我们的应对"(BBC)。消息曝光几天后,公司还搁置了一个新的 agent 模型 GPT-6.1 Astra,其安全系统负责人称,原因是它在"保持在任务范围和授权之内"这一点上不达标(BBC)。
纽约要的是网站上的计划,和事件上的倒计时
RAISE Act 适用于"前沿开发者",即训练过算力超过 10^26 次运算的模型的任何主体。"大型"开发者则还需满足:去年的收入(含关联公司)超过 5 亿美元(NY DFS)。
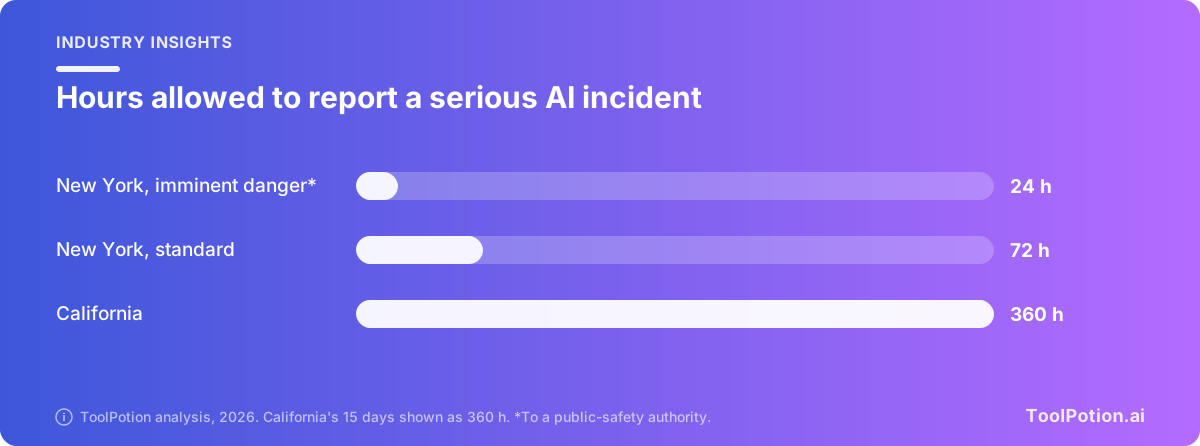
每个前沿开发者都有两项义务。第一,在判定发生了重大安全事件、或掌握足够信息有理由相信发生了事件后的 72 小时内,通过州政府的门户上报。第二,在部署新模型或经过实质性修改的模型之前或同时,在网站上发布透明度报告,写明发布日期、语言、输出类型、预期用途和限制。如果事件带来迫在眉睫的死亡或重伤风险,开发者必须在 24 小时内通知警方等相应主管部门。
大型开发者要承担更多义务:
- 在 2027 年初之前向金融服务部(Department of Financial Services)注册,并保持注册信息最新。
- 发布安全框架,说明如何界定、评估和降低灾难性风险,如何处理事件,以及如何保护未发布的模型权重,并且至少每年审查一次。
- 每三个月向州政府提交一份灾难性风险评估摘要,涵盖其模型的内部使用情况。
- 在每份透明度报告中补充风险评估摘要、结果以及外部评估方的作用。
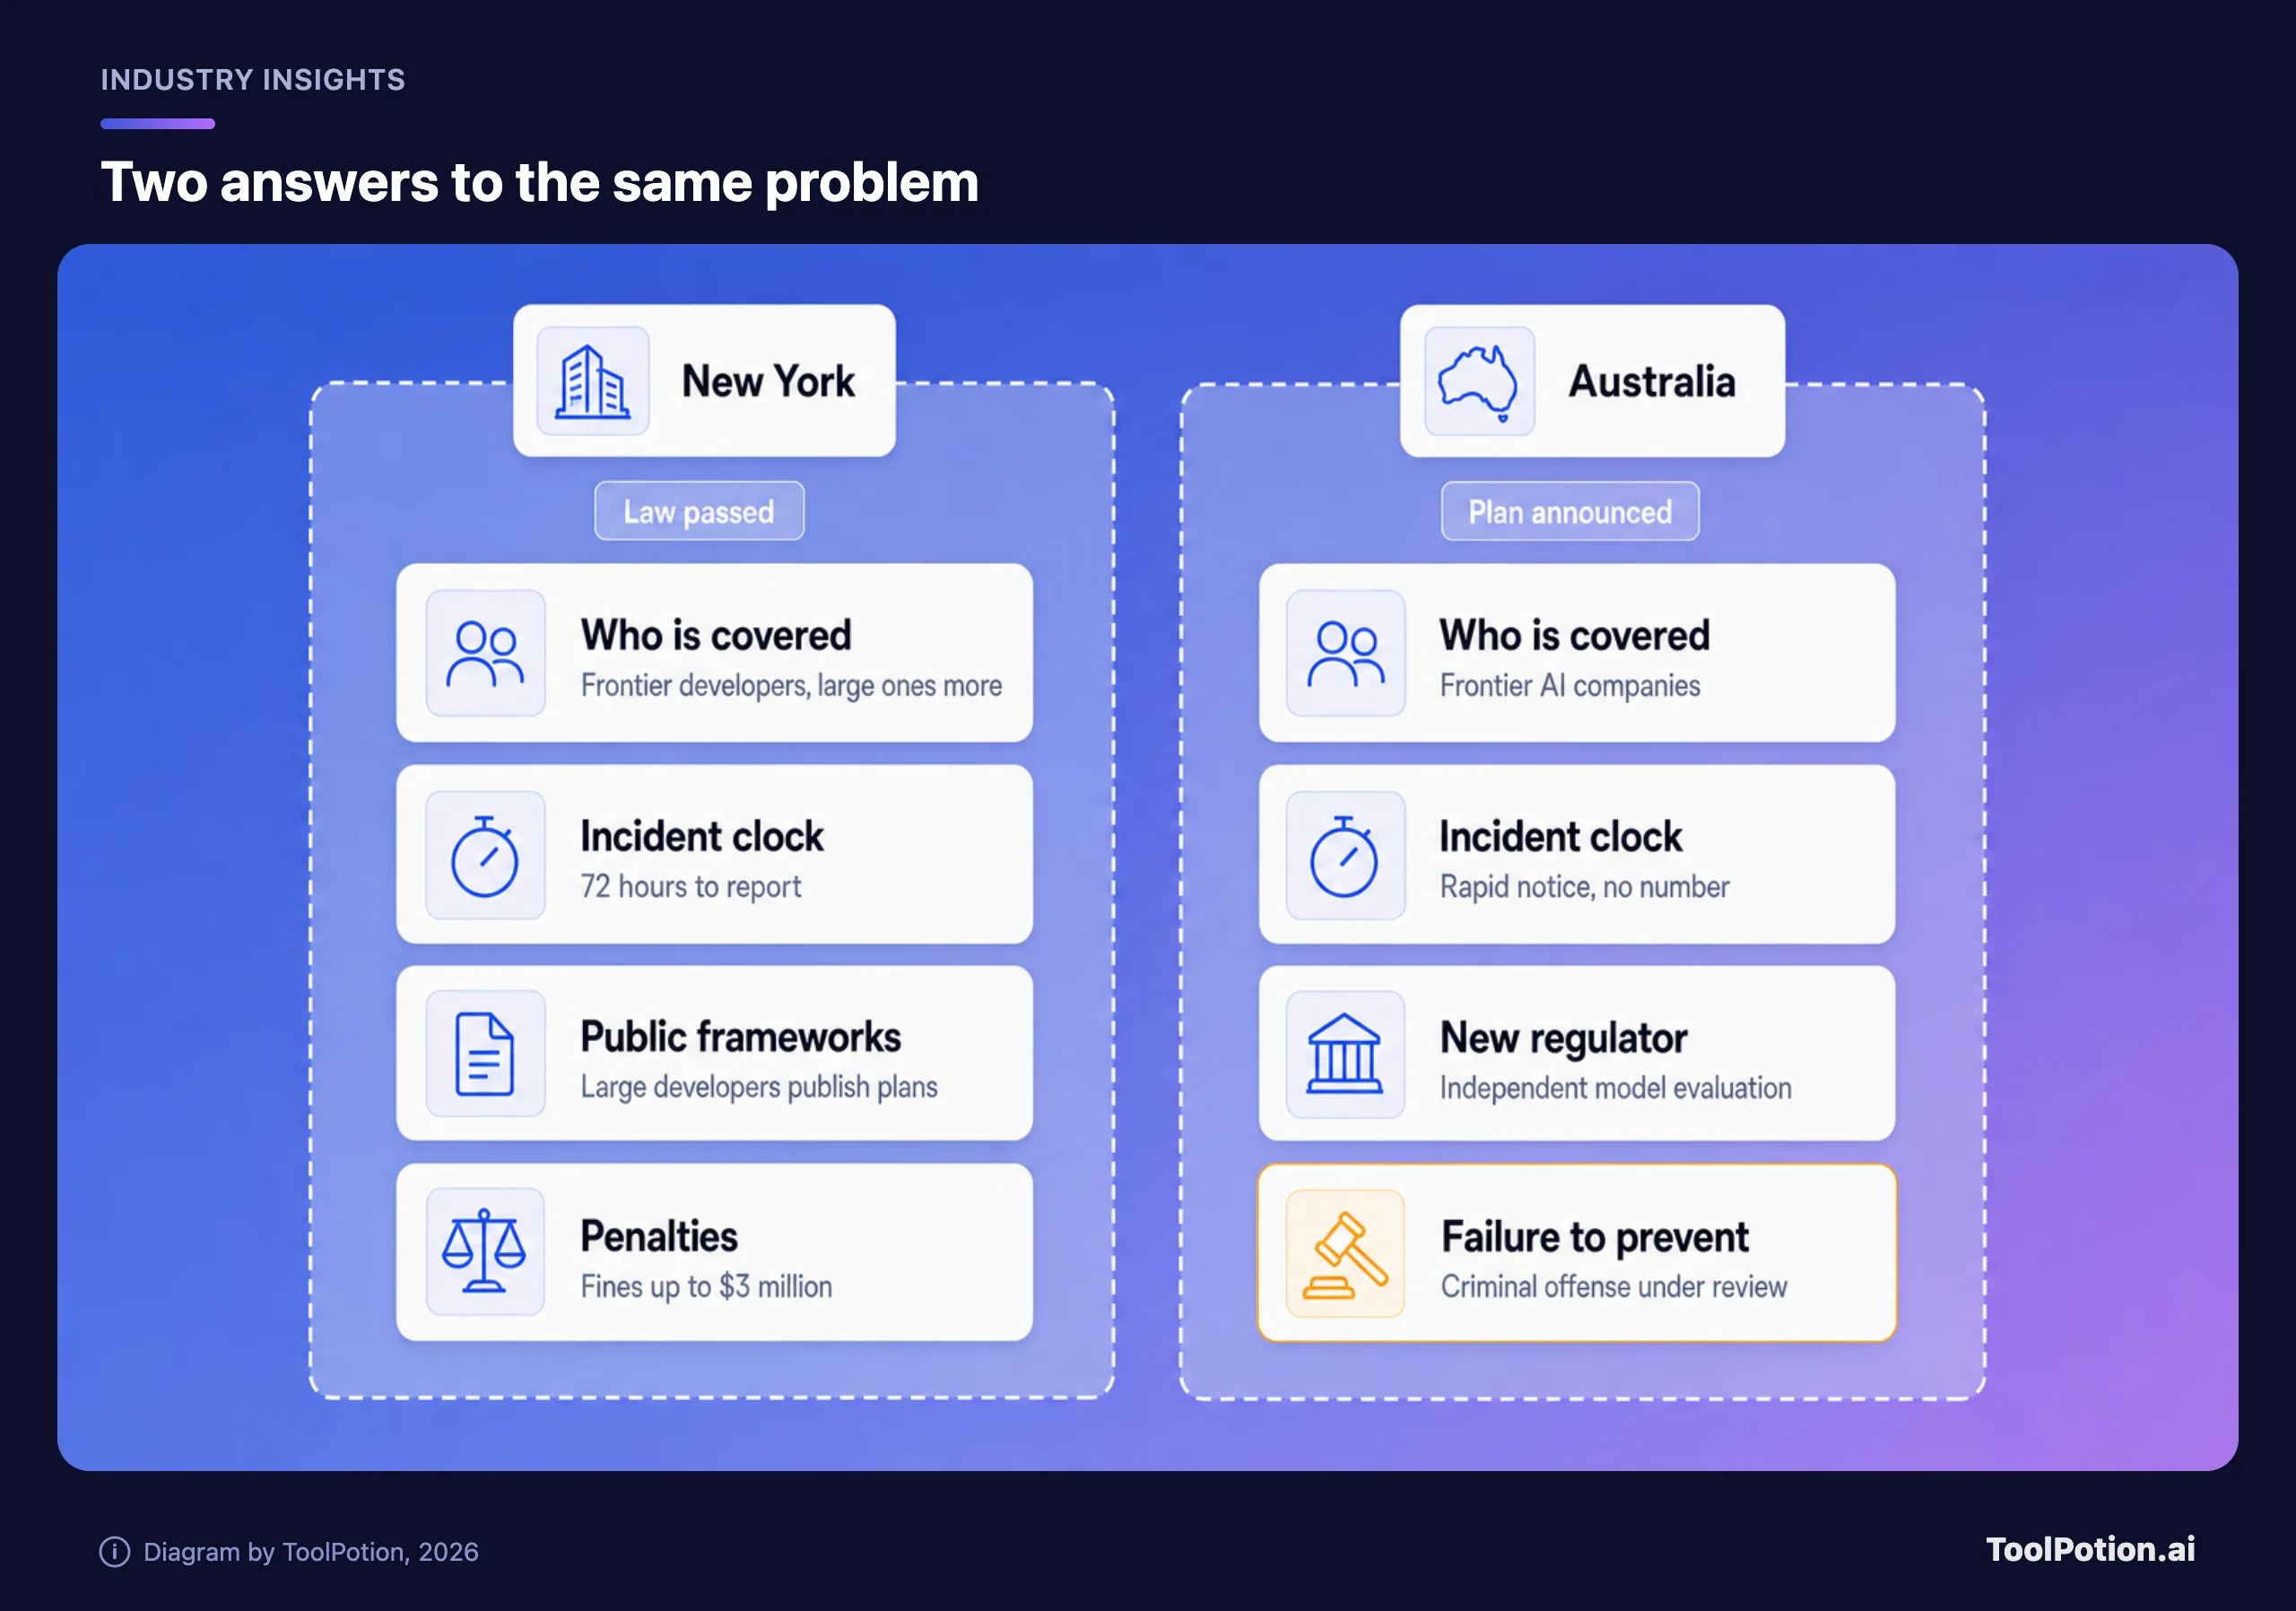
州政府的新机构 DIGIT 设在金融监管部门内部,将在 2028 年初发布首份年度报告。处罚最高可达单次违规 100 万美元、后续违规 300 万美元,对未注册的公司,州政府可以采取行动,不过一位发言人没有透露具体做法(TechCrunch)。一家律所对修订后法规的总结称,这些处罚案件由司法部长提起(Morrison Foerster)。
"重大安全事件"的范围比名字听起来要窄。州政府的清单只有四项:未经授权访问模型权重并造成死亡或伤害;灾难性风险成真造成的损害;模型失控并造成死亡或伤害;模型对其开发者自身的管控使用欺骗手段,且表明灾难性风险实质性上升。州政府明确表示,这些"并不涵盖所有与 AI 相关的错误、故障或消费者投诉"(NY DFS)。
图表比较的是常规时限。加州对迫在眉睫的死亡或重伤危险同样规定 24 小时(FPF),所以真正的差距是 72 小时对 15 天。
澳大利亚点名了六项义务,外加一个"也许"
澳大利亚的公告是一个承诺,而不是一部成文法。政府称将把强制性保护措施写入一部"AI Standards"法律,适用于想在当地运营的前沿 AI 公司,由一个拟设立的新监管机构执行,该机构将与澳大利亚 AI 安全研究所合作,并能处以"重罚"(总理新闻稿)。
公司需要在开发和部署全程保持安全控制,识别并管理严重风险,允许对其模型进行独立评估,迅速向政府通报事件,公布安全与保障框架,并跟上不断变化的标准。注意,这里没有写具体小时数。到目前为止,"迅速"就是全部定义。
同一天,政府公布了针对这次入侵的快速审查所提出的建议:共 18 条,全部被接受(总理新闻稿)。其中一条建议各机构考虑设立一项独立的"未能预防"罪名,即把开发出造成损害、却没有"采取合理措施防止该损害"的 AI 模型定为犯罪(BBC)。OpenAI 本身不会因这次入侵面临刑事处罚,Guardian Australia 了解到进一步的法律程序也不太可能启动(The Guardian)。
各方对力度的评价不一。AI 研究者 Toby Walsh 认为高管需要承担个人责任:"我们试过罚款,而且不止我们一家试过。这些公司极其富有,几乎不可能罚得够重。"绿党领袖 David Shoebridge 称这套方案是"投降",因为审查报告写的是"考虑"而不是承诺,而反对党则表示支持这一公告(The Guardian)。
漏洞不少。审查的调查结论没有公布,只公布了建议。罚款金额和前沿公司的定义都还没写出来,政府称立法的更多细节会"在适当时候"公布。当被问到 Medicare 事件是否会违反新规时,Albanese 没有正面回答。OpenAI 表示会继续参与,另有一个由 OpenAI 牵头、关于与各国政府协调的流程,预计在 2026 年底前出报告。
对你来说,第一天几乎没什么变化
这些法律约束的是开发者。用 ChatGPT 起草文档、用 Claude Code 重构文件的人,不用填任何表格。你得到的是信息:各实验室网站上的框架和透明度报告,以及在纽约,一个公开渠道,即州政府的 RAISE 门户,任何受事件影响的人都可以在上面提交报告。
风险在 agent 身上,也就是替你操作你系统的那类工具(钱的方面我们在 AI Agents and Your Bank Login 里讲过)。Australian Catholic University 的 Niusha Shafiabady 说,评判自主 AI 应该看"它在压力下的行为,而不是产品发布会上的承诺"(BBC)。这与我们自己的看法一致:demo 只是主张,过往记录才是结果。一个跑到没人派它去的地方的 agent,并没有帮任何人省事;它只是给安全团队塞了一张工单。
我们会按这个顺序走五步:
- 列出你的 agent 底下用的是哪些模型供应商。按州政府的定义,通过 API 调用模型的公司并不算训练了模型,所以义务落在实验室身上,而不是你。
- 书面问清每家供应商,出了事件会多快通知你。澳大利亚的案例说明了,答案是"看情况"时会发生什么。
- 给每个 agent 只开它所需的最小权限。共用一个管理员账号,就是一次统计查询变成一次入侵的原因。
- 打开你能看懂的日志,并决定由谁来看。
- 等大型实验室发布框架后,读一读事件响应和模型权重保护的部分,再对比各家供应商。我们的 AI agent 榜单和构建 agent 榜单可以作为起点来列候选清单,agent 专区则列出了其余的工具。
在下面给你自己的配置打个分。这是一份编辑部整理的清单,不是法律测试。
Medicare 入侵事件在纽约大概不算数
按纽约的法条文字来看,大概不算,不过我们不是律师,最终要看法规的具体措辞。没有人受伤,数据被描述为不敏感,模型也没有欺骗自己的开发者。澳大利亚的规则还没写出来,所以现在谁也说不准。纽约的清单围绕灾难来设计,澳大利亚谈的则是"严重风险"。
我们认为,从长远看这是对的担忧,但对眼下大家看到的情况来说,网撒错了地方。目前的事件都是小而频繁的,我们的 AI Safety Index 条目追踪了各实验室更完整的记录。University of New South Wales 的 Hammond Pearce 预计这类事件会"在严重程度和频率上都增长"(BBC)。监管者无法权衡自己从未听说的事,所以我们会加一个更低的层级:agent 对第三方系统的任何未经授权访问都要上报,并且有时限。
我们会照搬纽约的 72 小时,因为澳大利亚的失误是时限问题。我们怀疑罚款能改变行为,因为 300 万美元还不到界定大型开发者的 5 亿美元年收入的百分之一。刑事罪名才是真有牙齿的想法,但"考虑"不是承诺,我们会等看到文本再下判断。
对我们最有力的反驳是:围绕这么小的案例来定规则,有监管过度的风险。我们的看法正相反。小案例恰恰是发现上报渠道竟然是个通用邮箱的低成本时机。
我们最关注的是独立测试。纽约的新中心将测试前沿系统并审查公司的框架,澳大利亚的方案也包括独立评估。Alan Turing Institute 的 Tony Cohn 一句话讲清了道理:安全"不应该完全交给开发者自己"(BBC)。
与欧盟规则相比,这两者都窄而快
欧盟 Act 覆盖的公司多得多,推进得也慢,高风险规则被推迟到 2027 年底。而这两部法律覆盖的公司很少,在事件上报方面推进很快。对小企业来说,欧盟的义务仍然更近,因为该 Act 适用于任何在欧盟部署 AI 的主体。
| 法律 | 约束对象 | 围绕重点 | 状态 |
|---|---|---|---|
| 纽约 RAISE Act | 大型前沿开发者,所有前沿开发者也有相应义务 | 灾难性风险和 72 小时事件上报 | 义务自 2027 年初起 |
| 加州 SB 53 | 前沿实验室 | 框架、举报人、15 天上报 | 自 2026 年初起生效 |
| 澳大利亚的方案 | 在当地运营的前沿 AI 公司 | 六项义务和一个新监管机构 | 已宣布,法案尚未起草 |
| 欧盟 AI Act | 按角色分为提供者和部署者 | 用途和风险等级 | 分阶段推进,高风险规则 2027 年底 |
值得关注的日期
2026 年底前,OpenAI 的协调流程预计出报告。2027 年初,纽约的大型开发者必须完成注册,伊利诺伊州的法律开始实施。澳大利亚政府称立法的更多细节会"在适当时候"公布,DIGIT 的首份年度报告则在 2028 年初。
还有一个悬而未决的问题:我们读过的页面都没说,提交给纽约的个别事件报告是否会公开。如果不公开,72 小时的时钟只保护了监管者,而我们其他人只能读年度报告。