

Bank of America 最近给客户发了一封邮件,内容放在两年前会让人觉得荒唐:请不要把你的网银用户名和密码交给 AI 助手。这封以 AI 为主题的金融警示邮件告诉客户,绝不要把登录凭据分享给他人或外部服务,包括声称可以代你操作的 AI 工具或 agent。TechCrunch 的 Zack Whittaker 从字里行间读出了银行的无奈,银行发言人也确认这封邮件属实。
银行不会无缘无故写下这句话,一定是有客户真的这么做了。像 Claude for Chrome、ChatGPT Atlas 和 Perplexity Computer 这样的个人 agent 能够登录账户、逐页填表、替你付款,而当 agent 卡在登录页面时,直接把密码给它是最省事的办法。我们的 AI 浏览器与 agentic browsing 详解讲了它们的工作原理。本文只回答一个更具体的问题:让它们进入你的账户,你的钱会怎么样。
本文讲的是账户安全,不是理财建议。文中没有任何内容涉及你的存款该怎么处理。
银行正在统一立场
Bloomberg 关于 RBC 的标题称,这家加拿大银行将屏蔽 AI agent。该文章需要付费,我们只能看到标题。The Logic 此前的报道更为谨慎:RBC 的 AI 负责人 Bruce Ross 表示,银行担心 agent 转移资金,也担心出问题时责任该由谁承担;CEO Dave McKay 则说 RBC 正在考虑屏蔽 Meta 的 Muse agent,但尚未做出最终决定。Schwab 的 CEO 说得更直接。Rick Wurster 对 Bloomberg TV 表示,公司正在阻止 Muse 转移资金:"为了保护客户,也为了保护我们自己,我们不会允许这种行为,"这是 Gizmodo 引述的原话。
其余信息都出自同一篇综述。IBTimes UK 称,Citi 已确认不允许第三方 agent 登录客户账户,也不允许其在自家数字银行平台上交易,但通过获批的 open banking 服务商提供有限的只读访问。其余内容则是转述:据 Reuters 报道,Morgan Stanley 屏蔽了第三方 agent;据 Axios 报道,JPMorgan 和 Bank of America 也在限制它们。我们没能打开 Reuters 和 Axios 的原文,所以这些请当作二手信息看待。IBTimes 还指出,这些报道并未证实存在大范围的未授权转账或客户损失。这是银行在提前防范的风险,而不是已经蔓延的灾情。
购物方面也有警告。Bank of America、Capital One、NatWest、ING 和另外两家银行最近发布了购物 agent 的安全原则,Techlicious 做了总结。它们担心的是:一旦出问题,银行往往分不清是哪个 agent 买了什么,也无法判断订单是否符合你的指示。
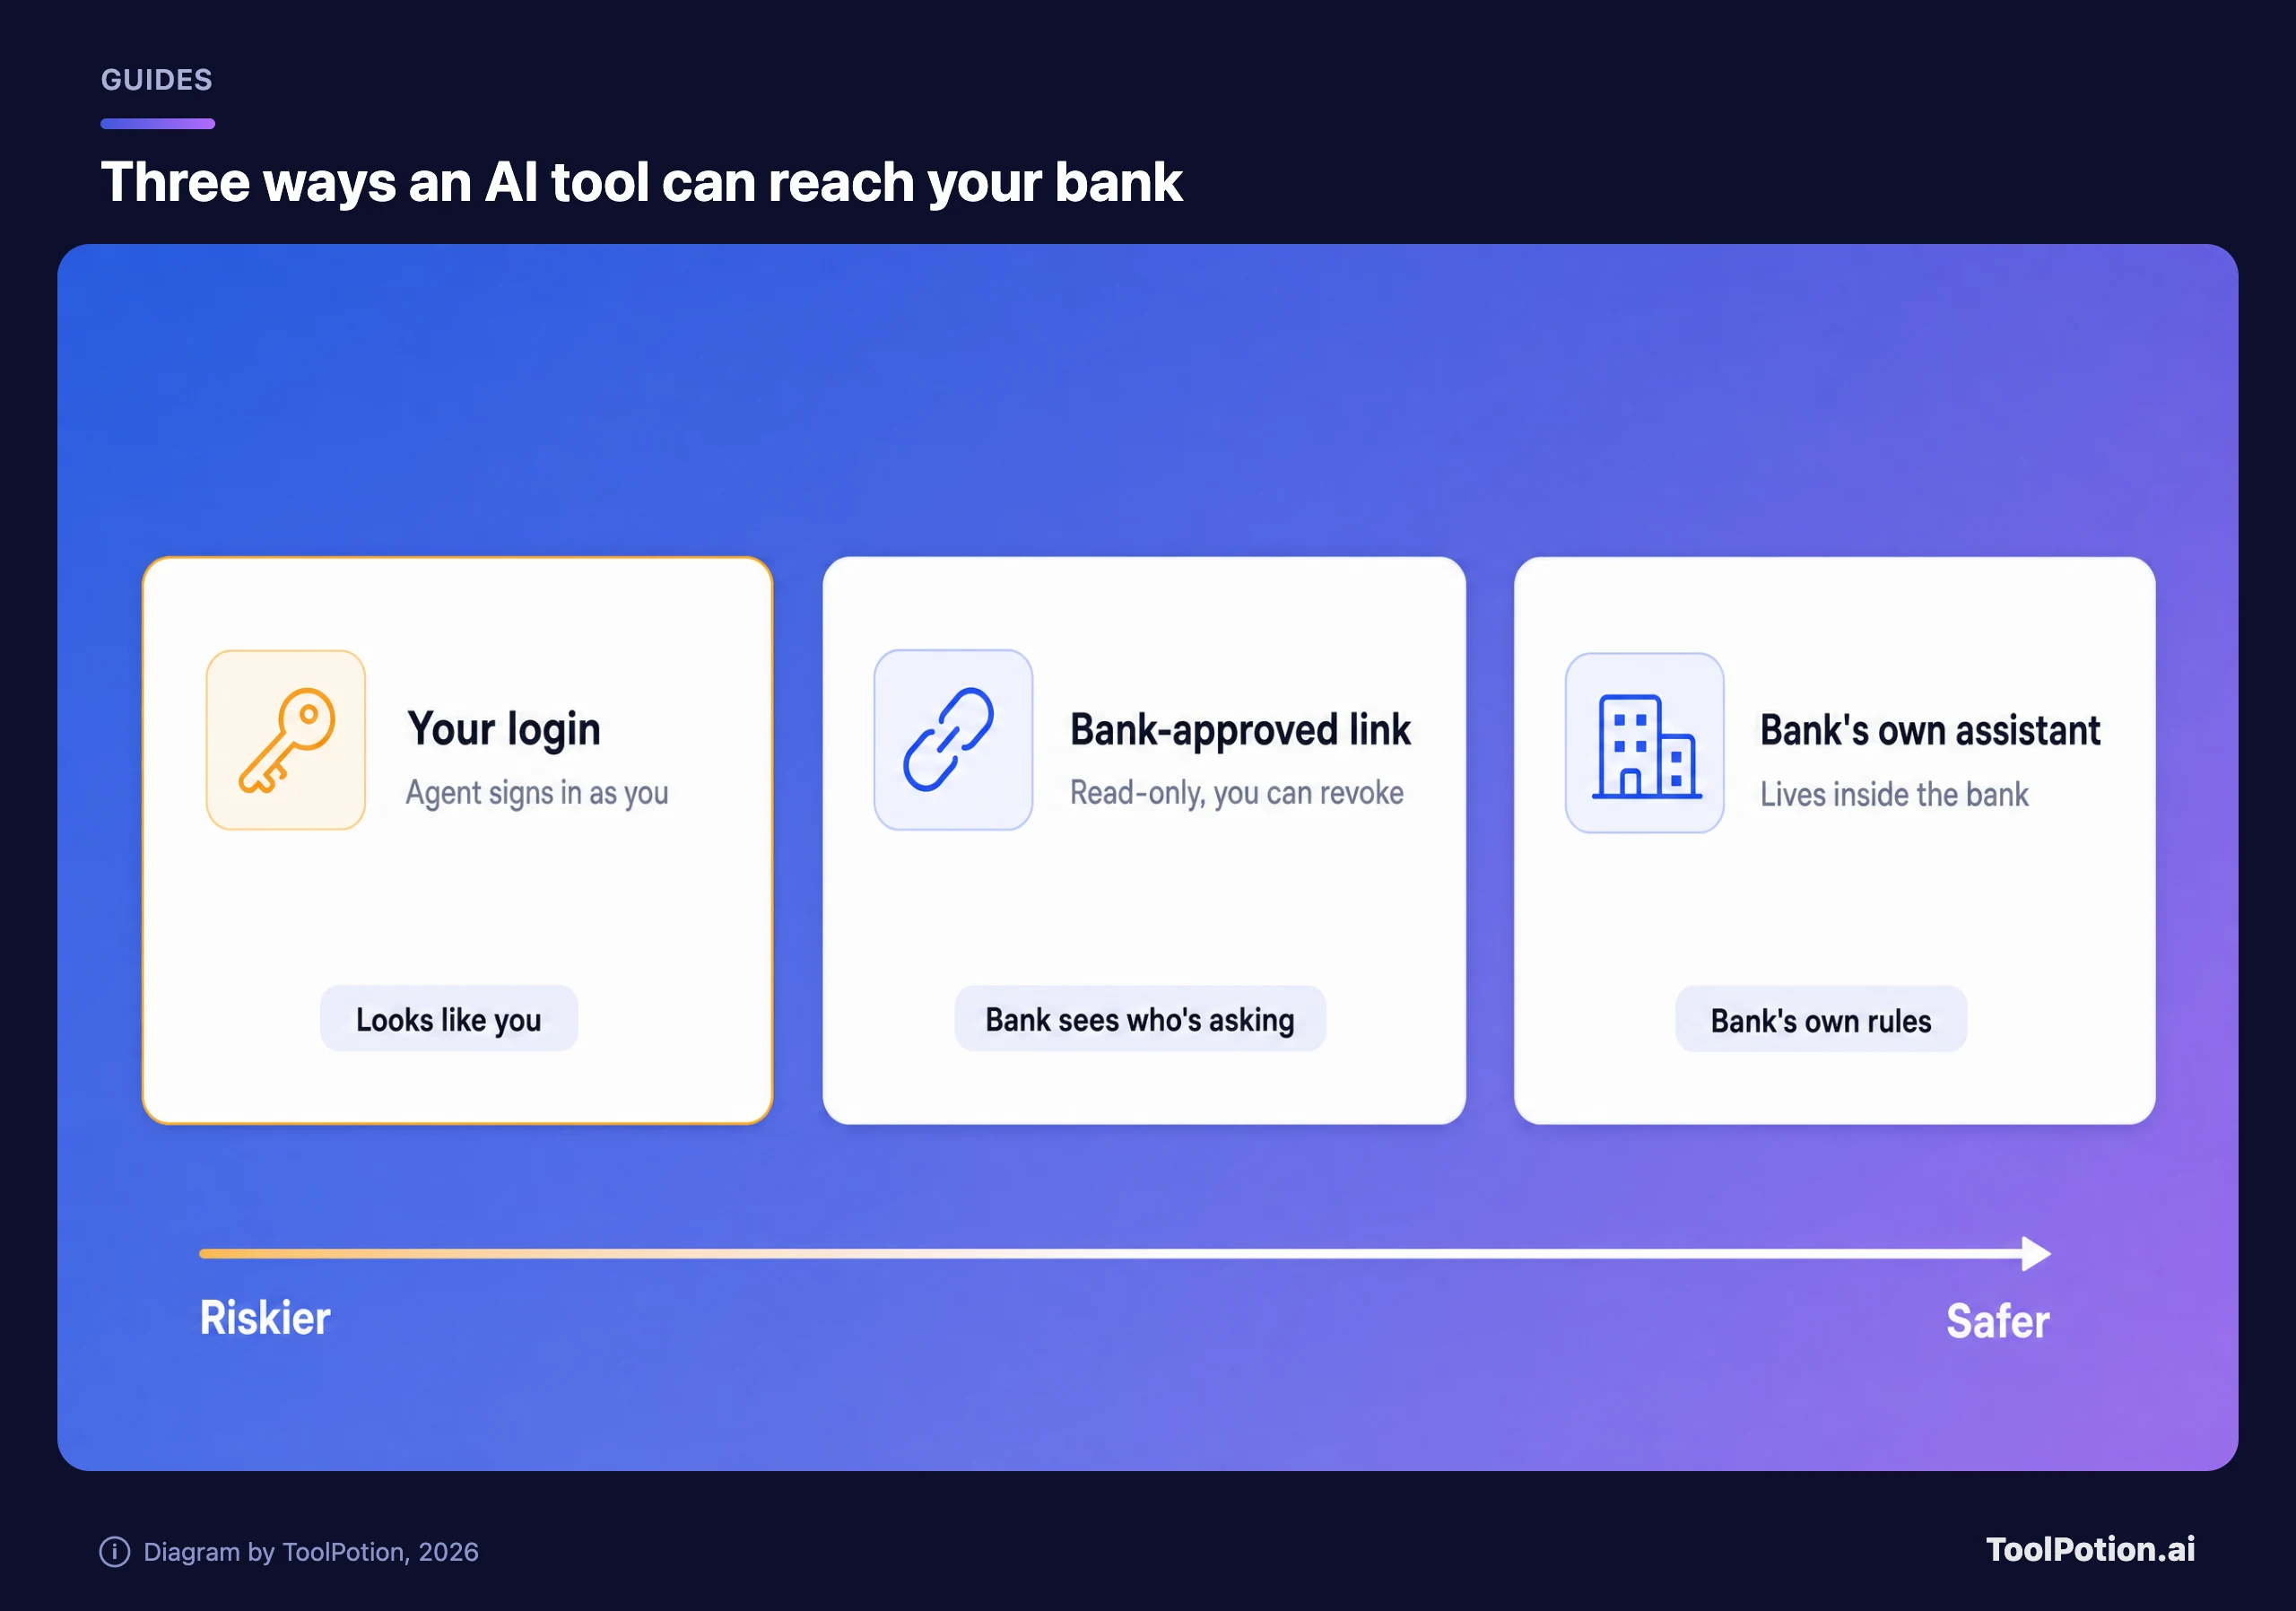
为什么共享登录信息最要命
agent 用你的密码登录时,银行看到的就是你。它分不清 agent 和账户持有人,这也是 Schwab 等银行选择屏蔽它们的原因。TechCrunch 引用了银行邮件里的这句话,同样是出于这个原因:"请注意,你要对这种访问产生的所有操作负责。" TechCrunch 补充说,大多数银行的账户协议本来就规定,客户要为获得其登录信息的任何人负责。
美国的 Regulation E 是大多数借记卡和银行转账欺诈保护的依据,方向也是一致的。它把未授权转账定义为由没有实际授权的人发起的转账,并排除了由消费者提供了访问工具("卡、密码或其他访问方式")的人所做的转账,除非消费者已告知银行此人不再获得授权。CFPB 的官方释义举了家人或同事的例子:如果你提供了访问方式并授予了权限,对方越权操作,那么在你通知银行之前,你要承担全部责任。
你交给 AI agent 的密码算不算你"提供的访问工具",这是我们自己的解读,不是 CFPB 的结论。我们没有找到涉及 agent 的官方指引,分享登录信息也不一定在所有情况下都会让你丧失保护。但我们建议把这条规则和银行的邮件放在一起看,并按"算"来做打算。时间也很关键。根据 §1005.6,如果损失涉及未授权转账,而你在得知访问工具丢失或被盗后的两个工作日内通知银行,你的责任上限是 $50。错过这个时间窗口,上限就变成 $500;而对账单上出现的未授权转账,必须在账单日起 60 天内报告。信用卡适用不同的规则,请向发卡行咨询。美国以外的用户请查看自己银行的条款。
银行仍然留着的几条路
合理的选择本质上都是同一个思路:银行知道是谁在访问。你在银行自己的页面上批准的只读连接(记账类 app 早就在用这种方式),能让工具查看余额和支出,而密码不会经过它。Citi 描述的就是这种安排,而据 IBTimes 转述的 Axios 报道,许多银行已经批准或正在向这种方式靠拢。另一条路是银行自家的助手,因为它运行在银行的安全体系和条款之内。
Passkey 在这里也有帮助。Google 的 Chrome 帮助页面称,它是最简单、最安全的登录方式,用指纹、人脸或屏幕锁代替密码。因为没有密码可以粘贴进聊天窗口,能泄露出去的东西也就更少。
至于购物,银行购物警示里的建议很明确:不要让 agent 在未经你批准的情况下完成购买,并向银行咨询可以随时一键停用的虚拟卡号。如果你想评估某个具体工具,我们的 agent 安全指南以及关于沙箱、权限和审计的文章介绍了值得设置的限制。
Chrome 里值得检查的设置
差不多同一时间,Google 表示 Chrome 的增强自动填充可以借助带有 Personal Intelligence 的 Gemini,推荐从 Gmail 中提取的信息,比如订单号、物流信息和航班预订。该功能正在美国向已启用 Personal Intelligence 的 Gemini in Chrome 用户推出,Google 称敏感数据会被加密,你可以在 Chrome 设置中控制。TechCrunch 的报道补充说,它也可能推荐银行卡号。
自动填充不等于 agent 以你的身份登录,填什么仍然由你决定。我们不建议为此惊慌。但这是同一个趋势:浏览器能触及的收件箱和钱包内容越来越多,所以值得花两分钟检查一下。根据 Google 的 Chrome 帮助页面,该功能面向美国、年满 18 岁、并已选择启用 Personal Intelligence 的 Gemini in Chrome 用户,所以如果你没启用,就不会有任何变化。如果你启用了,打开 Chrome,进入"设置",再进入"自动填充和密码",选择"增强型自动填充",把"使用 Gemini 查找并填写"关掉。顺便留意一下,Google 说密码、付款、联系信息、身份证件和旅行信息的保存与填充开关默认都是开启的,每一项都可以单独关闭。
还要检查你的密码管理器和所有 AI 浏览器:它们是否提示要为 agent 保存并重放登录信息?如果某个工具里存着你不再使用的银行登录信息,请删除。我们的手机 AI 诈骗防护指南讲了另一半问题,也就是利用同样信任感的骗子;ScamAlert 和 StopScam 这类 app 可以筛查可疑的短信和链接。
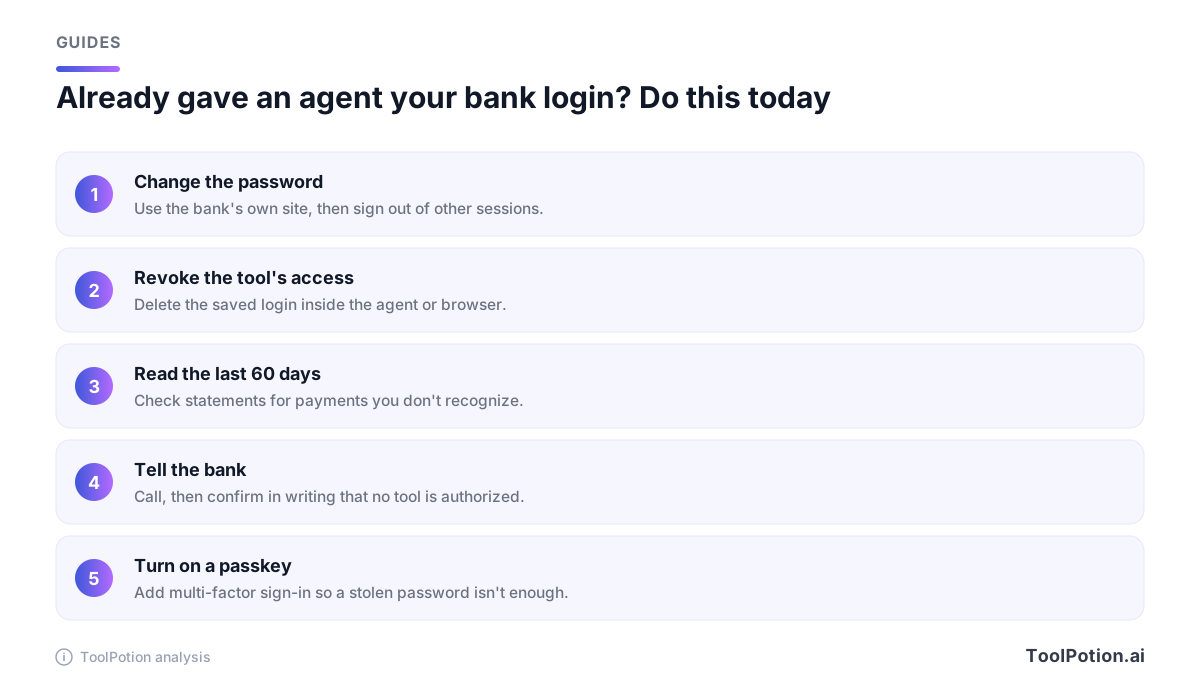
如果你已经把登录信息交给了 agent
你不会有大麻烦,但要当作密码泄露来处理。在银行官方网站上修改密码,退出其他所有登录会话,并从 agent 或浏览器中删除保存的登录信息。然后查看最近两个月的账户活动。如果发现任何异常,请致电银行。不管有没有异常,都要告诉银行:没有任何工具被授权使用你的账户,先打电话,再提交书面通知。按上文 Regulation E 的措辞,正是这个通知终止了你对后续转账的责任。最后,再添加 passkey 或基于 app 的二次验证。
如果你是面向购物者的卖家,而不是购物的人,这件事的另一面见我们的面向卖家的 agentic commerce 指南。目前还没有定论的是:如果一个经银行批准的 agent 发起了你并不想要的付款,谁来买单。IBTimes 援引 The Paypers 报道称,Bank of America 正在把 agent 的访问限制在消费者存款账户范围内,同时制定相应的协议来解决这个问题。
常见问题
给 AI agent 我的网银密码,有没有哪种情况是可以的?
我们建议不要。Bank of America 要求客户不要这么做,并表示后果由客户自己承担;Citi 也告诉记者,它不允许第三方 agent 登录。请改用银行批准的只读连接,或银行自家的助手。ChatGPT 和 Claude 也一样:你把账单内容粘贴进去,它们就能帮你看,并不需要你的银行密码。
AI agent 转走的钱,银行会退还吗?
这取决于你的账户类型、银行条款,以及你报告的速度。按 Regulation E,由你提供了访问方式的人所做的转账,在你通知银行停止之前不算未授权,而 AI agent 是否适用这一条尚无定论。请尽快报告,先打电话,再提交书面通知。
AI 浏览器只要开着,就能读到我的银行余额吗?
替你浏览网页的 agent 是在你自己的浏览器里工作的,所以已登录的银行标签页有可能在它的触及范围内。交给它任务之前先把该标签页关掉,告诉 agent 不要访问金融类网站,并检查这个工具被允许接触哪些内容。
Chrome 的 Gmail 自动填充和 agent 登录的风险一样吗?
不一样。它只是给出建议,由你决定是否接受,也不会在任何地方登录。如果你不希望收件箱里的内容被用来填表,可以在 Chrome 设置中把它关掉。