

2026 年,非开发者可以放心 vibe-code 的东西不少,但有一条说得清的线。线以下是原型、落地页、内部工具,以及带登录和数据库的简单应用。线以上是自定义支付逻辑、健康或财务记录、多家公司共用的应用,以及任何有大流量的东西。这些仍然需要工程师。
用户已经来了。Lovable 称其 80% 的构建者自认不懂技术,而且除了网站,大家还用它做内部工具、CRM 和网店(The Next Web)。事故也跟着来了。今年 UpGuard 在 Supabase(很多这类应用所用的后端)上发现 16,326 个数据库,其中的表任何互联网用户都能读取(UpGuard)。Veracode 四年来测试了 100 多个 AI 模型,得出 AI 所写代码的平均安全通过率为 56%。用它的话说:"It hasn't moved"(纹丝未动)(Veracode)。
大部分损失都能追溯到同一个错误,而且不用读代码就能检查:数据库谁来要就给谁数据行。把这一点修好,别把密钥放进浏览器,创始人、市场人员或分析师想做的大多数东西就都可以放手去做。
2026 年的 Vibe Coding 是什么样
你用大白话描述想要什么,工具写代码,你在实时预览里点来点去,然后提出下一处修改。如今面向非开发者的工具早已不止于界面。数据库、注册系统和托管它们也一并搞定,所以一个下午的 prompt 之后,就可能有一个带真实账号的应用。
把这张图看作一个只有一个出口的循环。出口恰恰是大家最爱跳过的部分。
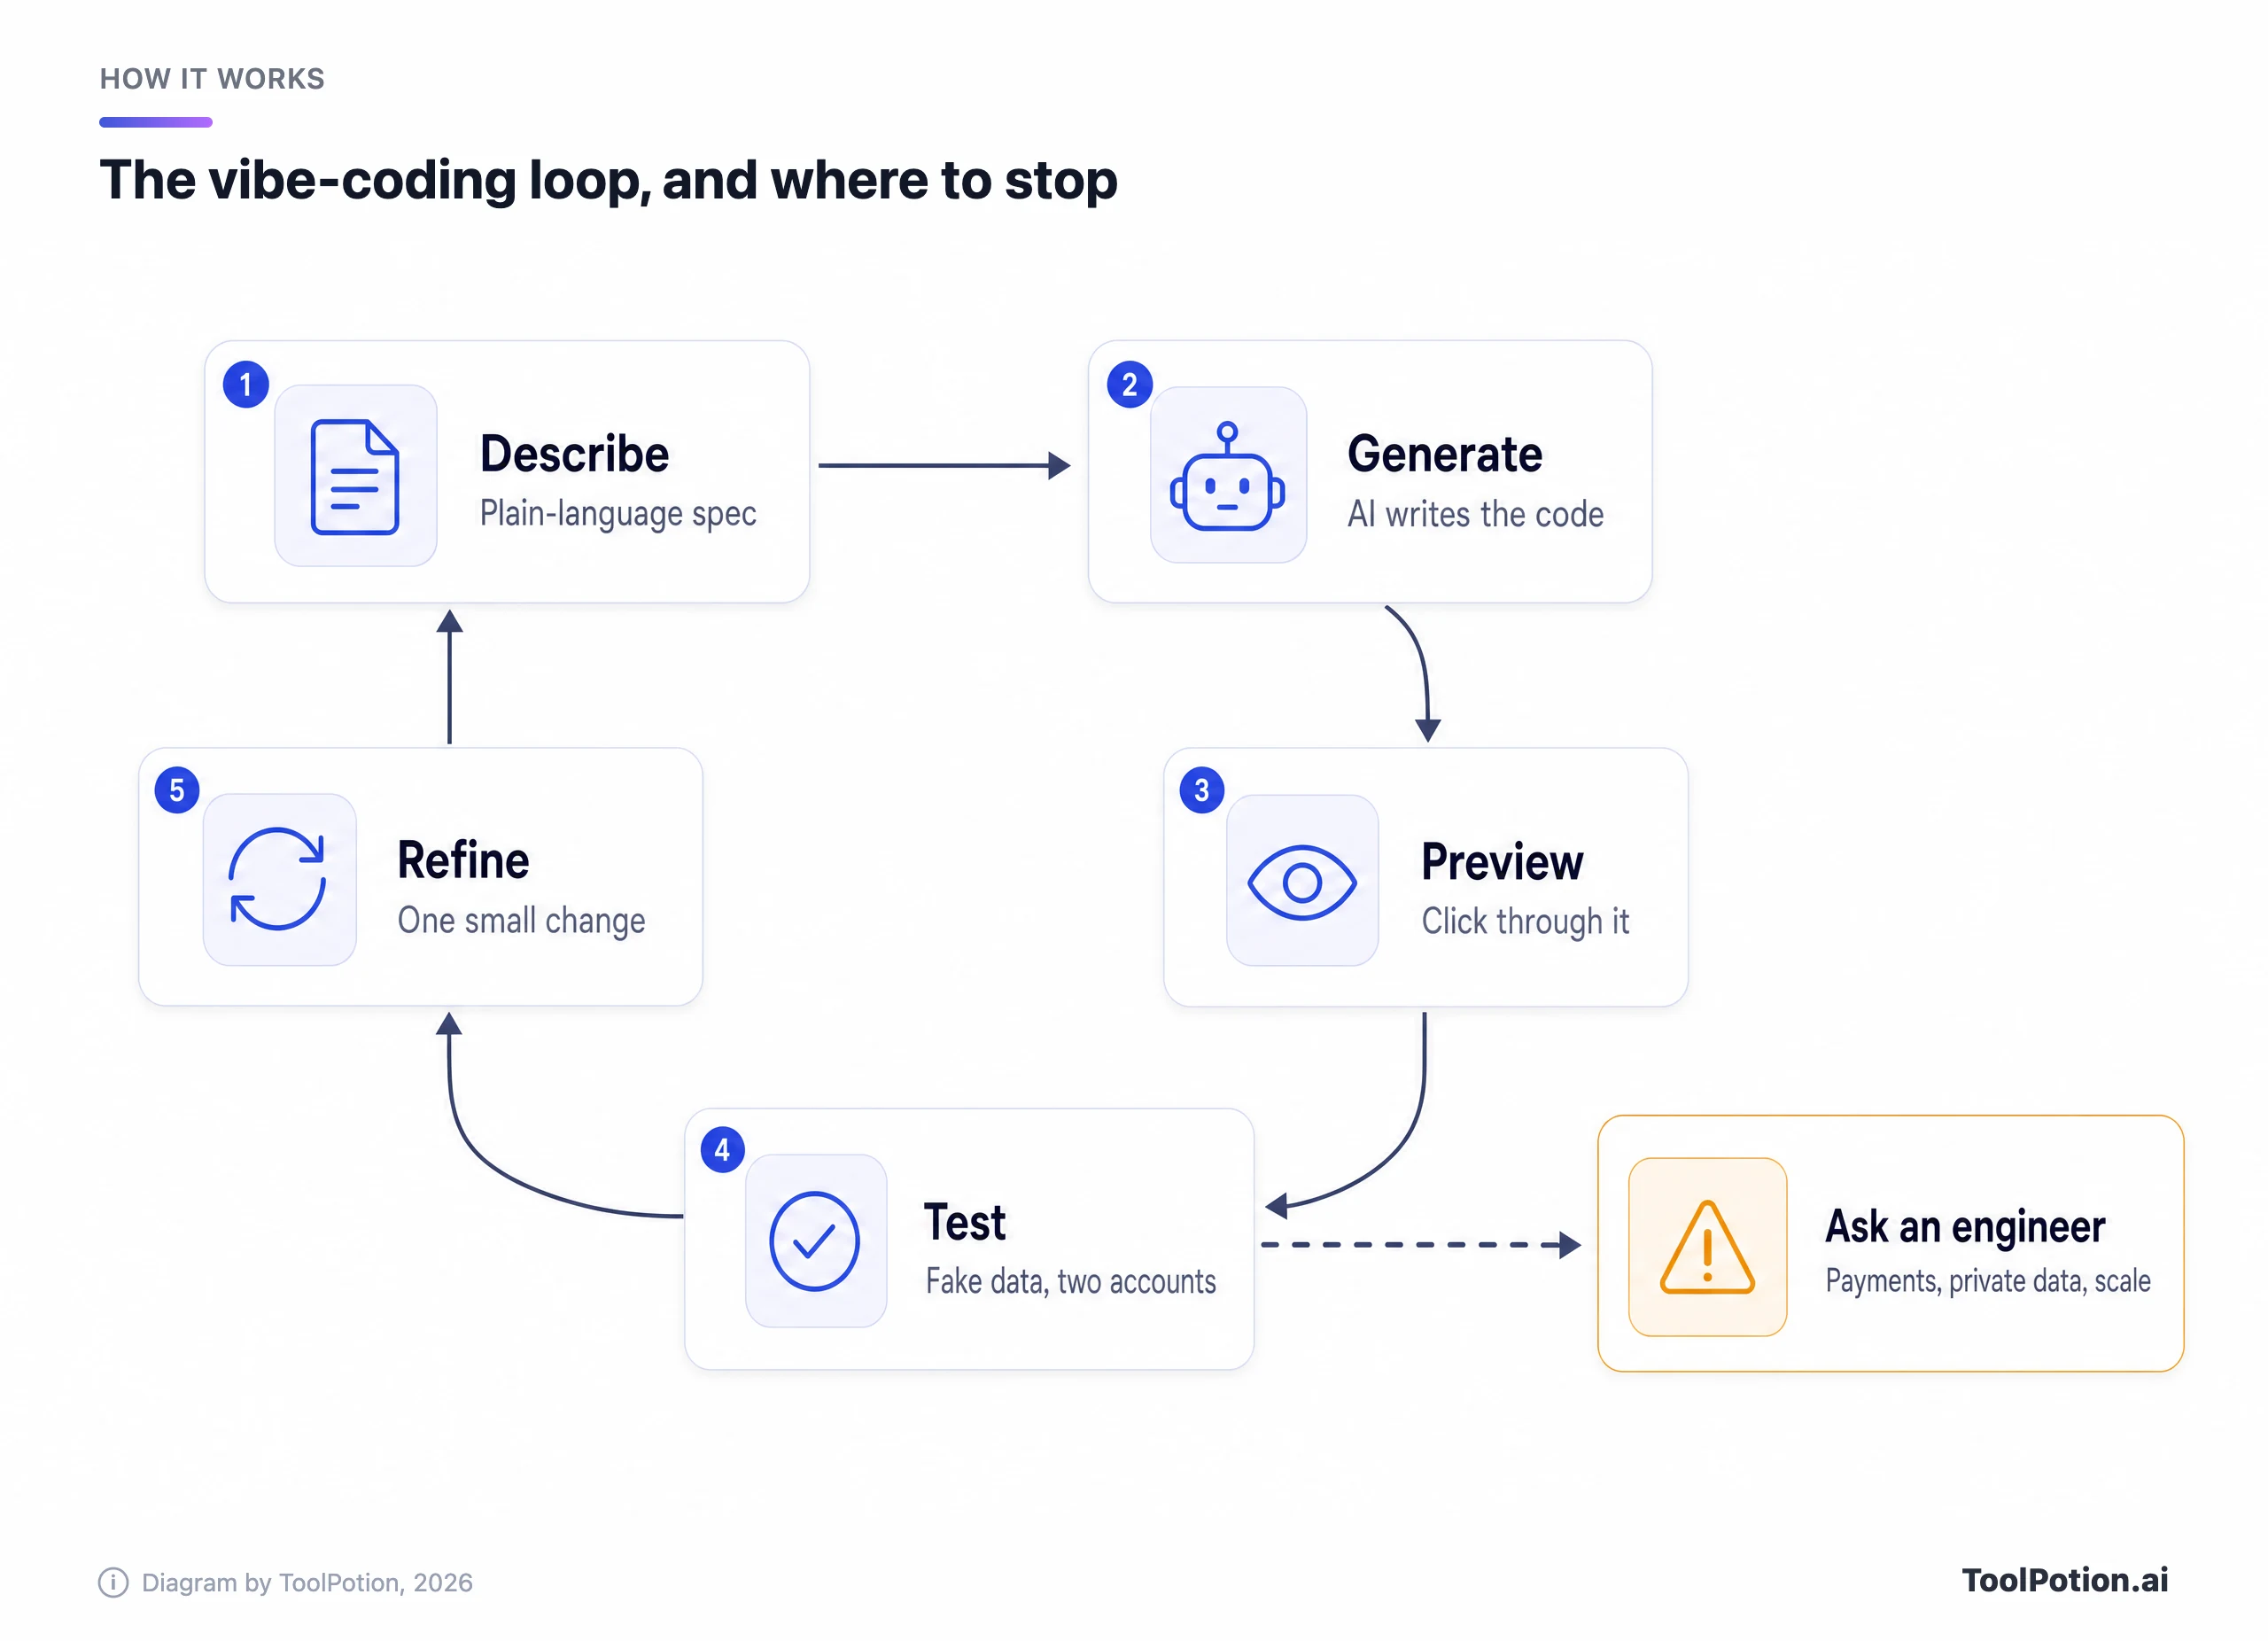
虚线箭头特意从测试环节引出。生成的代码你读不懂也没法判断,但你能判断它做了什么:第二个账号能不能看到第一个账号的记录,某个页面不登录能不能打开。一旦测试涉及金钱、他人的私密数据或真实规模,就停下来,找懂代码的人。
今年变化很大。Lovable 现在允许单条构建消息最长运行 10 小时,还新增了 /goal 命令,会一直做到任务完成,价格明显更高(Lovable changelog)。Replit 推出了支持并行 agent 的 Agent 4,其 AI 现在分为 Free Mode,以及付费的 Power 和 Max 模式。Vercel 围绕 GitHub 分支和 pull request 重构了 v0,其产品负责人称 90% 的实际工作是修改已有代码库。Wix 旗下的 Base44 训练了自己的模型 Base1,创始人预计它最终会比前沿模型对客户更快更便宜。
Google AI Studio 现在能识别应用何时需要数据库或登录,你确认后,它会用 Firebase 把这两样都配好。它之前的构建器 Firebase Studio 即将关停,所以任何基于它的教程都已经过时了。
风险阶梯:哪些可以自己做
风险随两件事上升:应用持有谁的数据,以及是否有资金流过。装满虚构记录的原型不会泄露任何东西。而持有陌生人邮箱地址的注册类应用会,今年就有不少这样泄露的。
这张阶梯按风险给常见项目分了级。最下面三级任何人都可以放手做。琥珀色那一级是今年多数泄露事故发生的地方。
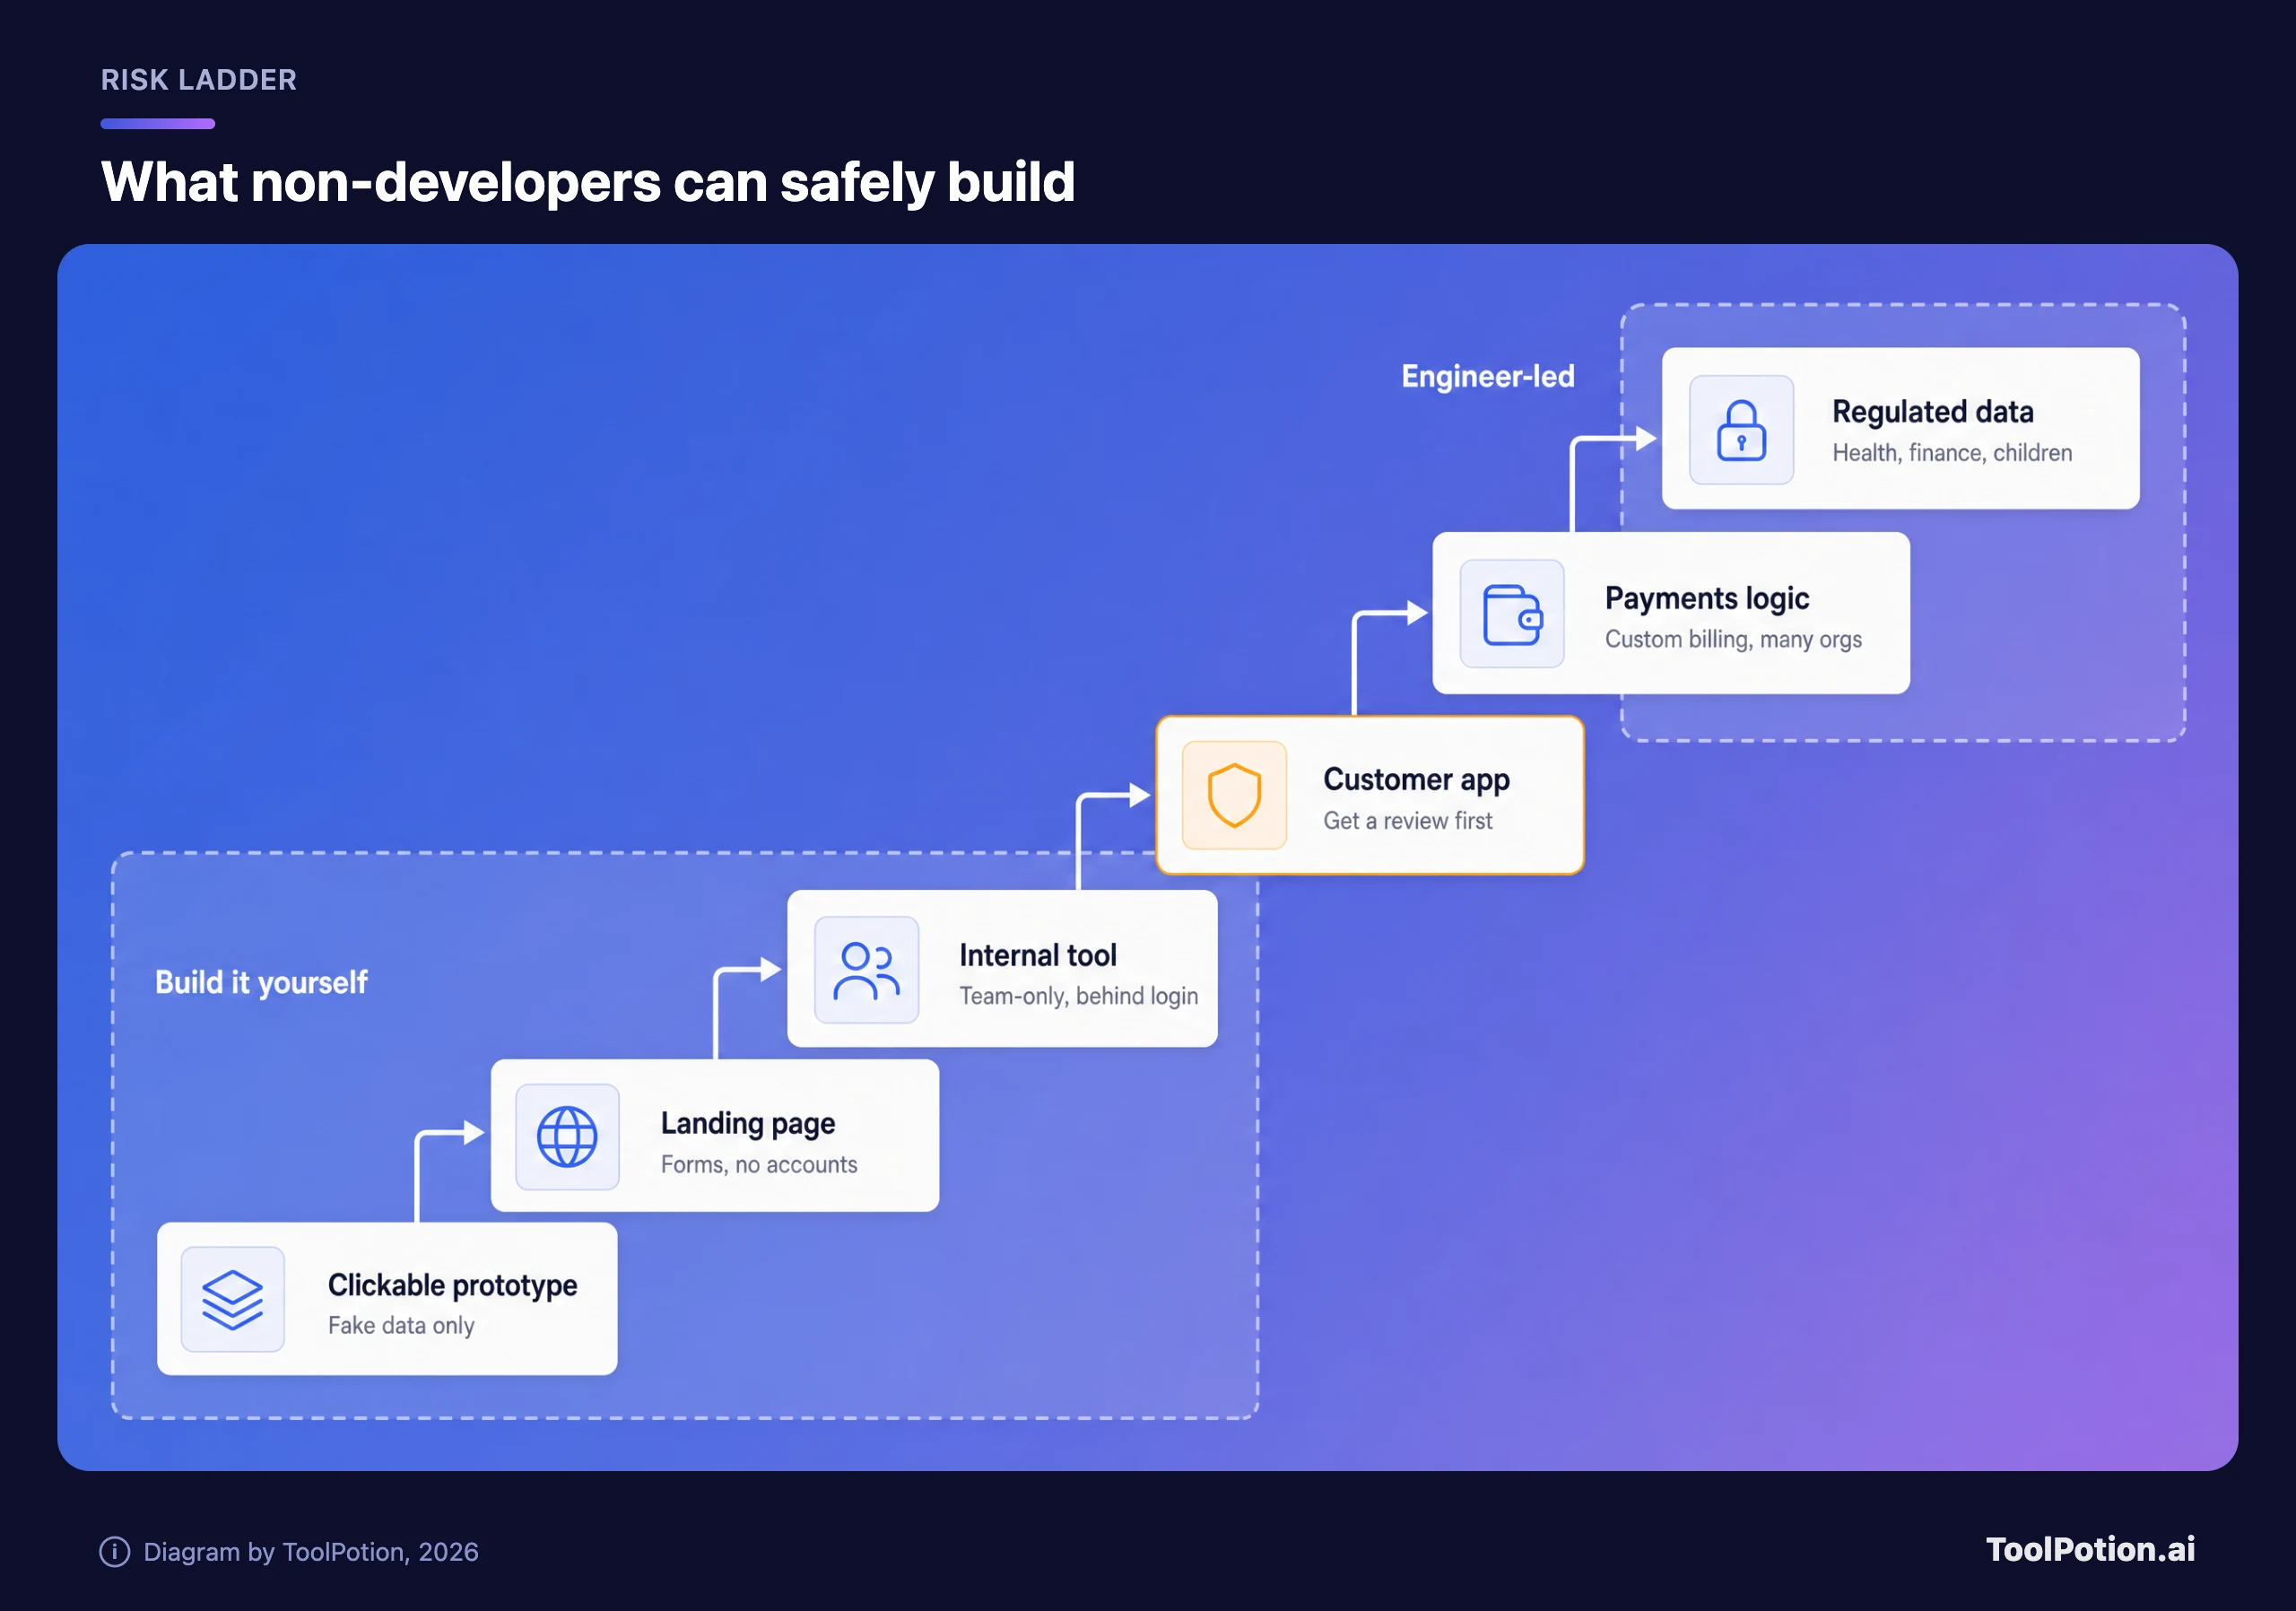
可点击的原型、带联系表单的落地页和仅限团队使用的内部工具是最佳起点。原型能在任何人提工单之前回答"该不该做这个"。给销售或运营团队用的内部跟踪工具,可以取代没人信任的表格;只要设成仅限工作区并加上登录,可能误用它的就只是你的同事。简单的自动化也在这一级,不过 n8n 或 Zapier 这类工作流工具往往根本不用做应用就能搞定(见工作流自动化榜单)。
带账号的客户应用属于琥珀色那一级。这些工具完全做得出来。问题是一条错误的数据库规则就会一次暴露所有用户,所以先做出来,再花钱请工程师审查,然后才让真实用户注册。
最上面两级归工程师。先说支付。点击购买按钮跳转到 Stripe 托管的结账页没问题,因为银行卡信息直接交给 Stripe,不经过你的应用。Stripe 自己的安全指南警告说,直接处理银行卡数据的企业,依据 PCI DSS 可能要满足 300 多项安全控制。按用量计费,以及多家公司共用一个数据库的应用,都依赖授权逻辑,而这恰恰是研究人员不断发现 AI 构建的应用出问题的地方。
另一个是受监管数据。Lovable 的企业版 FAQ 说,它不签署业务伙伴协议(BAA),不符合 HIPAA,并要求用户不要上传受保护的健康信息。健康、财务和儿童数据都伴随着法律义务,任何发布前扫描都覆盖不了。
现在值得关注的工具,以及各自怎么计费
五款构建器基本涵盖了这类读者的需求,它们的差别不在能做出什么,而在怎么收费、离开有多容易。Bolt 和 v0 与 Lovable、Replit、Base44 并列。价格为各厂商定价页上的入门付费方案。
| 工具 | 入门付费方案 | 计费依据 | 是否含后端 | 导出代码 |
|---|---|---|---|---|
| Lovable | 每月 $25,100 credits | 按消息扣 credits,按工作量定价 | 数据库、登录和存储(Lovable Cloud) | 所有方案均支持 GitHub 双向同步 |
| Bolt | 每月 $25,起步 10M tokens | 按 token 计,项目越大每条消息越多 | 带登录的 Bolt Database | GitHub 同步 |
| Replit | 每月 $20(Core,按月付费) | Free Mode 额度,之后在 Power 或 Max 模式下消耗 credits | Postgres 数据库、Replit Auth、托管 | 可推送到 GitHub 等 Git 远程仓库 |
| v0 | 每用户每月 $30(显示为较 $90 的折扣价),含 $30 credits | 按美元 credits 消耗 token | 可接入 Neon、Supabase 等 | 以 GitHub 仓库为准 |
| Base44 | 每月 $16,按年付费,100 条消息 credits | 消息 credits 加集成 credits | 内置数据库、登录和托管 | Builder 方案起支持 GitHub 双向同步 |
对大多数非开发者来说,Lovable 是合理的默认选择。它公布了每条消息的示例成本,每次发布都会扫描安全问题,而且包括免费版在内的任何方案都能把代码同步到 GitHub。Base44 适合完全不想看到代码的人,但有一个坑,见下面的交接部分。如果你想在一个工作区里做应用、幻灯片和数据看板,Replit 合适,它的 Free Mode 也是最温和的入门方式。Bolt 适合间歇性集中开发的人,因为没用完的付费 token 可以顺延一个月。如果你们公司本来就部署在 Vercel 上,而且之后会有工程师接手项目,选 v0。
还有两个老牌无代码选项,用可视化编辑器覆盖类似场景:Bubble 用来做网页和移动应用,Glide 能把表格变成应用。下面的实时榜单显示整个品类目前的排名,我们的 AI 应用构建器盘点对其中十几款做了更深入的介绍。
当前最佳 AI 应用构建器
- # 1首选LovableAI 应用Lovable 的 AI 应用构建器通过对话式提示,赋能用户快速创建应用和网站。描述您的愿景,AI 将其转化为可运行的原型。通过反馈进行优化,一键部署,无需深厚的编码专业知识即可轻松进行应用开发。79ToolRank强劲
- # 2亚军Bolt AI BuilderAI 应用Bolt AI Builder 赋能您通过与 AI 对话来创建网站、应用程序和原型。它能处理复杂的编码任务,与设计系统集成,并提供企业级基础设施,让产品构建者能够专注于他们的愿景并更快地发布产品。77ToolRank强劲
- # 3季军ReplitAI 应用Replit 是一个 AI 应用和网站构建工具,可以将书面提示转化为一个完整的应用,包含身份验证、数据库、托管和监控。它的目标用户是希望在不手动编写代码的情况下构建软件的创始人、产品经理、设计师、工程师、运营和 IT 团队。75ToolRank强劲
- 5StackBlitzAI 应用StackBlitz 是一个基于浏览器的协作 IDE,专为网页开发者设计,消除了本地配置的需求,使开发者能够专注于构建应用程序。它使用 WebContainers 提供快速、安全的开发环境,直接在您的浏览器中运行。72ToolRank强劲
- 6v0 by VercelAI 应用v0 by Vercel 是一个由人工智能驱动的平台,使用户能够快速设计、构建和部署全栈 web 应用程序。凭借其协作功能,用户可以从模板创建应用程序,集成 API,并在几秒钟内发布实时网站。71ToolRank强劲
- 7Bolt.newGitHub 仓库Bolt.new 是一个由 AI 驱动的代理,用于直接在浏览器中构建全栈 Web 应用程序。它允许用户在无需本地设置的情况下进行提示、运行、编辑和部署应用程序,将 AI 与 StackBlitz WebContainers 驱动的开发环境集成,实现无缝工作流程。69ToolRank强劲
- 10BubbleAI 应用Bubble 是一个无代码的 AI 应用构建平台,使用户能够快速高效地创建网页和移动应用。它允许可视化设计和数据库管理,无需编写代码,使应用开发对每个人都可及。57ToolRank稳健


ToolRank 如何运作
ToolRank 是 ToolPotion 自主研发的排名引擎。
它持续评估来自开放网络的数百项信号——真实流量与热度、受众与社区实力、权威性与持久度、采用率与参与度——处理数以百万计的数据点,让每个工具都排在它应得的位置。
每一类 AI 都有专属的衡量模型:证明一款 SaaS 应用有吸引力的依据,并不适用于开源框架或创作者频道。缺少某个平台的数据从不会让工具吃亏——ToolRank 只评估现有的证据。
没有付费排名,没有自报数据。
这个榜单也包含面向开发者的构建器,所以用它来发现工具,做预算则看上面的表格。
为什么 credits 烧得比你预想的快
如今这些工具都是按 AI 干的活计费,而不是按你发的消息计费。小改动很划算,含糊的需求就很贵。
Lovable 给出的例子最清楚。"Make the button gray" 花 0.50 credits,"Add authentication" 花 1.20,"Build a landing page with images" 花 2.00,而一条 plan-mode 消息花 1 credit(Lovable)。由于一条构建消息现在能跑上数小时,单条消息超过 20 credits 时 Lovable 会暂停询问你,这个默认值可以调高或关闭。Pro 方案的加购是每 50 credits $15,也就是每个 credit $0.30,而 100 credits 的套餐内是 $0.25。
其他工具换个名字,原理一样。Bolt 的帮助中心说,大部分 token 消耗来自读取和同步项目文件,所以应用越大,同样的 prompt 越贵。v0 把聊天记录和源文件算作输入 token。Base44 说每条消息没有固定成本,常见修改大约在 0.5 到 4 credits 之间。Replit 的 Free Mode 在额度内免费,但 Power 和 Max 模式要消耗每月 credits,额外购买的 credit 包在购买六个月后过期。
Lovable 的价格阶梯能说明这对预算意味着什么。
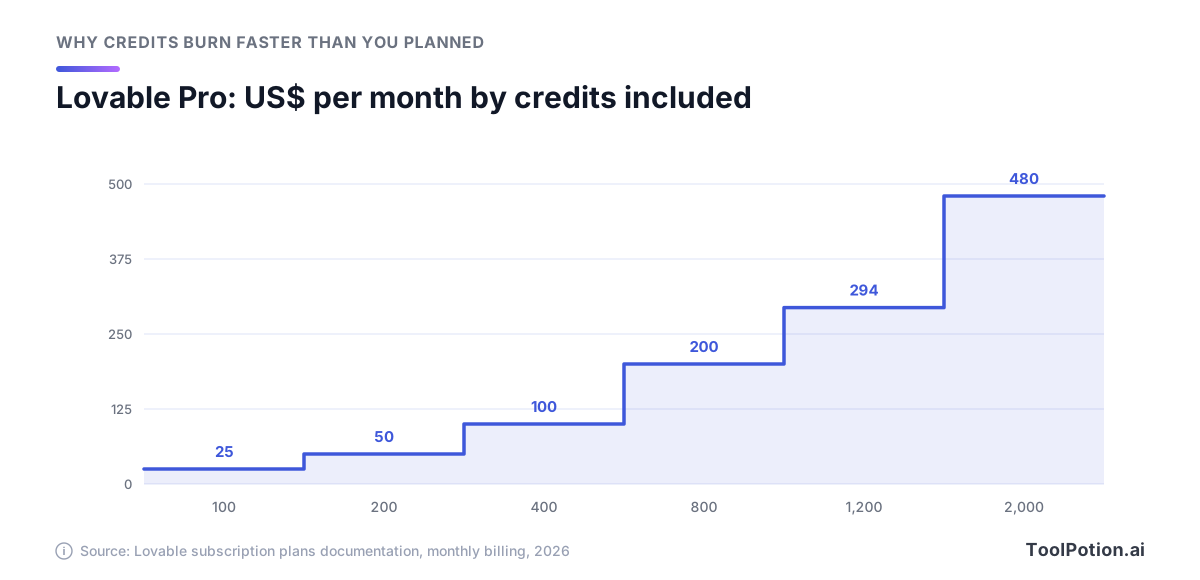
几乎没有批量折扣。直到 800 credits 的每一档都是每 credit $0.25,2,000 credits 那档也仍是 $0.24。prompt 用量翻倍,账单就翻倍,所以真正有用的办法是减少浪费的消息。
浪费大多来自修复循环:AI 弄坏了某处,它的修复又弄坏别处,每一轮都要计费。先做规划有帮助,因为 Lovable 的 plan-mode 消息固定收 1 credit,Bolt 也说 plan mode 因为不改动任何东西,消耗的 token 更少。用按钮也有帮助:Bolt 指出,用按钮发布或恢复版本不花钱,而让 AI 去做则要消耗 token。会话跑偏时,回滚到某个检查点,别靠一直 prompt 来救。
把你自己的使用习惯代入下面的估算器。它用的是 Lovable 的示例成本,所以结果当作预算区间,不要当报价。
按默认设置,你每月大约需要 162 credits,$50 那档就够。把返工率提到 60%,即使走更便宜的路线($25 方案加购),也会涨到 $70。再设个上限:Lovable 的自动加购可以设月度支出上限,而不是选"无限制",Replit 也允许你对超出套餐 credits 的部分设置支出上限。如果你还是搞不清 credit 定价,我们的讲解文章 AI 工具定价模式会带你理清 credits、席位和 token。
事故记录都指向同一个错误
把今年的事故报告摆在一起看,同一种失误反复出现。不是什么高明的黑客手段,而是数据库有问必答。
UpGuard 的研究发现,大约 30 万个域名显示出使用 Supabase 的迹象,其中 16,326 个数据库暴露了可读取的表,超过一半有个人数据的迹象(UpGuard)。它的解释很具体:通过 API 创建的表(编码 agent 就是这样与 Supabase 交互的)默认不会开启行级安全。Supabase 的安全负责人对 TechCrunch 表示,项目默认是安全的,安全是共同责任。
Moltbook 是一个面向 AI agent 的社交网络,其创始人称自己"didn't write a single line of code"(一行代码都没写)。它上线时 Supabase 密钥就在页面里,也没有行级安全策略。Wiz 的研究人员拿到了 150 万个 API token、3.5 万个邮箱地址和数千条私信,团队在被告知几小时后才打上补丁(Wiz)。
据研究员 Taimur Khan 称,一个托管在 Lovable 上的应用暴露了 18,697 条用户记录,其中数千条是学生账号。他发现访问检查写反了:"The guard blocks the people it should allow and allows the people it should block"(守卫拦住了该放行的人,放行了该拦住的人)(The Register)。Lovable 表示,它在发布前提供免费的安全扫描,是否照做取决于用户,而且存在漏洞的数据库并不由 Lovable 托管,项目里也有不是 Lovable 生成的代码。
平台自己也会出问题。当年晚些时候,一位研究员演示了一个免费的 Lovable 账号可以从他人的公开项目中拿到源代码、数据库凭据和 AI 聊天记录。Lovable 起初称这是有意为之、设计如此。随后承认,只指向含糊的文档是不够的,表示"We'll do better"(我们会做得更好),并称已修补 API,公开项目的聊天记录无法再被访问(The Register)。安全公司 RedAccess 统计了约 38 万个基于 Lovable、Base44、Replit 和 Netlify 构建的可公开访问的应用,其中约 5,000 个暴露了敏感数据。Replit 的 CEO 回应说,公开应用可被访问是预期行为,隐私只需一键设置。
研究从另一面说的是同一件事。Veracode 的长期测试显示,更聪明的模型帮助多么有限。
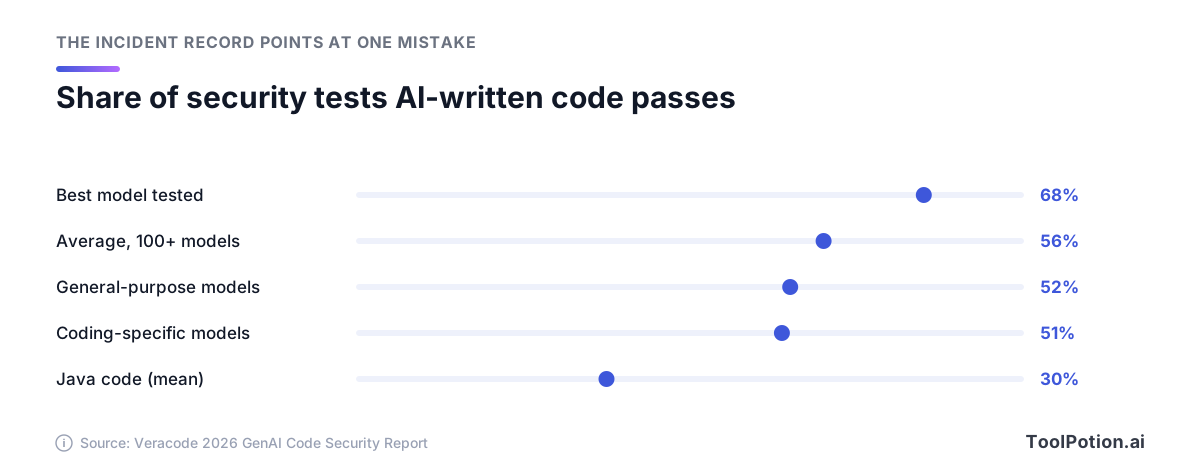
即使是 Veracode 2026 年这一轮里最好的模型,也有近三分之一的安全任务通不过,而专为编码打造的模型并不比通用模型好。初创公司 Tenzai 另做了一项研究,用五个编码 agent 构建了 15 个应用,发现 69 个漏洞。最严重的涉及授权和业务逻辑,而经典的注入漏洞一个也没出现。这与上面的事故吻合。AI 写出的代码能跑,但除非你交代,否则它不会去想谁应该被允许使用它。
用大白话讲行级安全
这样构建的应用常常直接从浏览器访问数据库,用的是一个按设计就公开的密钥。阻止陌生人用这个密钥读取全部数据的,是行级安全:数据库内部的规则,逐行决定谁可以读取或修改什么。Lovable 内置的后端和 Bolt 的数据库都使用这些 Postgres 规则,与 Supabase 用的是同一套模型。
Supabase 的文档说得很直白。暴露的 schema 里没有 RLS 的表,"is readable and writable by any role with a grant on it"(任何被授权的角色都可读可写)(Supabase)。一旦开启,公开密钥在策略允许之前什么都看不到。策略很短。下面这条是你的构建器应该为订单表写的那种,让每个已登录用户只能读自己的行:
create policy "Users read their own orders"
on orders for select
to authenticated
using ( (select auth.uid()) = user_id );
你不用自己写,但必须确认每张表都有这样一条。秘密密钥或"service role"密钥会完全跳过这些规则,所以绝不能出现在浏览器代码里。而前端里的任何东西,包括"这个用户是不是管理员?"这样的判断,使用者都能改,这也是 Lovable 文档说前端代码绝不应做安全决策的原因。
安全构建流程,一步一步来
这个顺序能让出错的代价保持低廉:最后一步之前都用假数据,真人到最后才进来。
- 在第一条 prompt 之前先写一页规格说明。写清谁用这个应用,列出五六个界面,说明每类用户能看什么、改什么,并点明什么不在范围内。在 plan mode 里粘贴进去,让工具找出其中的漏洞。
- 用假数据做原型。用虚构记录搭出界面和流程,保持项目私有,拿给将来要用的人看。现在就改方向,这时改一次只花一条消息。
- 用大白话描述数据模型。列出每类记录(客户、订单、备注)及其归属人,然后让工具创建这些表,并逐表解释谁能读取、修改行。只要有任何一个答案是"任何人",就先修好再往下走。
- 在同一步里加上注册和权限,然后把规则读回来核对。比如 Base44 就接受用句子写的规则,例如"只有提交订单的人才能看到该订单。"
- 用两个账号和假数据测试。分别以 Alice 和 Bob 注册。以 Bob 的身份,尝试打开 Alice 的记录,修改地址栏里的记录编号,并在未登录状态下使用应用。Bob 能访问到任何不该访问的东西,都是 bug,不管代码长什么样。
- 跑一遍安全检查。用内置扫描,修掉每一个严重问题,然后过一遍下一节的清单。Bolt 的完整审计从 Publish 菜单运行,不消耗 token。如果应用里有客户的个人数据,就在这一步让工程师审查。
- 小范围上线,并设好限制。先邀请少量真实用户,设置支出上限,确认备份和回滚可用,并删除假账号。
不确定你的想法在哪一级?下面的决策树问三个以内的问题就能给你答案。
如果决策树让你去找工程师,原型也不算白做。一个能运行的模型加一份规格说明,是开发者能拿到的最清晰的需求说明。
上线前安全检查清单
在测试账号之外的任何人拿到链接之前,先过一遍。这些都不需要你读代码。每一项要么是看一个设置,要么是跑一次扫描,要么是做一次测试。
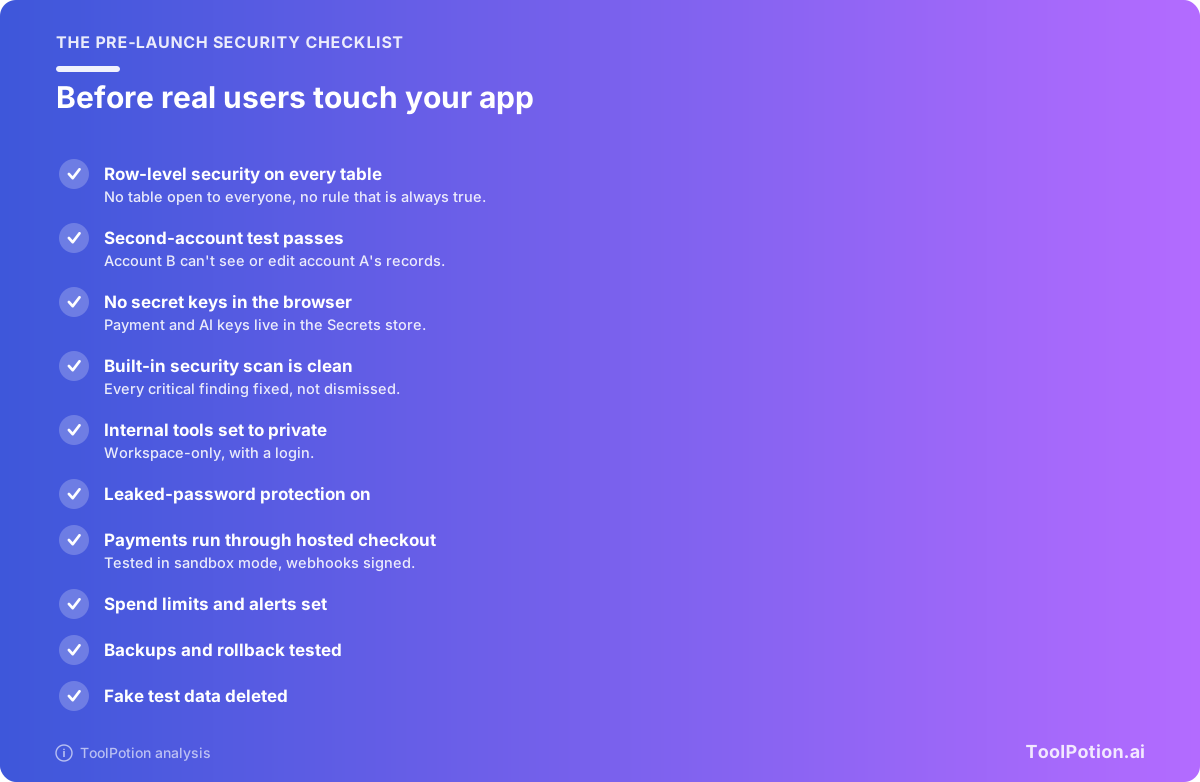
有两项最关键。每张表的行级安全,在构建器的数据库或安全视图里检查,Bolt 会标出"always true"的规则,也就是对所有人放行的规则。第二账号测试能抓到扫描器漏掉的问题,比如上面那个 Lovable 应用里写反的访问检查。
其余几项很快。Bolt 默认开启泄露密码保护,Lovable 的发布前扫描在它关闭时会提示。在 Lovable 里,任何以 VITE_ 前缀命名的变量都会出现在浏览器里,所以秘密密钥绝不能带这个前缀。
扫描有局限,厂商自己也这么说。Lovable 的文档称其工具"cannot guarantee complete security"(无法保证完全安全),并建议处理敏感数据的应用请专业人员审查。Base44 的文档更简短:你要对应用的安全设置负责。
把项目交给开发者
一个能用的 vibe-coded 应用,迟早需要工程师来审查或接手。从第一天起就规划好交接。
尽早连上 GitHub 仓库。Lovable 的双向同步在所有方案上都能用,开发者可以克隆仓库,在自己的编辑器里继续工作。Base44 的双向同步从 Builder 方案开始。在 v0 里,连接的仓库就是权威来源,v0 会把改动推送到工作分支,而不是直接推到它起步的那个分支。Bolt 也会把提交同步到 GitHub。
要清楚代码带不走什么。Lovable 的文档说,无论 Git 同步还是代码下载,都不包含你数据库里的数据,而且它的外部托管指南要你手动迁移存储文件。Base44 称没有任何东西被锁定在它的平台上,GitHub 同步会导出完整源码。但它的开发者文档也描述了一个 SDK,导出的项目要靠它访问 Base44 自己的数据和后端函数服务。以下是我们的判断,并非 Base44 的说法:完全迁离 Base44 可能意味着要替换掉这一层。
给开发者一份简短的交接包:
- 规格说明,列明每个界面以及谁可以使用。
- 仓库和构建器项目的访问权限。
- 一份大白话清单,列出每张表以及谁应该能读取和修改它。
- 你添加的集成,以及它们使用的密钥名称,绝不要在聊天或邮件里发送密钥值本身。
- 已知的 bug、你用 prompt 凑出来的各种奇怪变通方法,以及项目到目前为止花了多少 credits。
要求在加新功能之前先做一次安全审查:访问规则、服务端函数,以及密钥放在哪里。大多数开发者会在 Cursor 或 Claude Code 这样的编码工具里打开仓库。我们的编码助手盘点和 AI 编码助手与 agent 构建器对比讲清了这些工具和应用构建器有何不同,AI 编码助手榜单则给整个领域排了名。
常见问题
vibe-coding 工具写出的代码归我所有吗?
Lovable、Base44、Bolt 和 v0 都能把代码同步到你掌控的 GitHub 仓库,Base44 要从 Builder 方案起。不过拥有代码不等于拥有运行中的应用。你的数据、存储文件和后端服务可能一直留在平台上,直到有人把它们迁走。
哪个 vibe-coding 工具起步最便宜?
五个都有免费版。Lovable 给免费用户每天 5 个构建 credits,每月上限 30 个,Replit 的 Free Mode 在其免费和付费个人方案上都能用,限额由方案决定。付费方案中,Base44 的 Starter 标价每月 $16(按年付费),Replit Core 每月 $20。
vibe-coded 应用能收款吗?
可以,通过托管结账。Lovable 的 Stripe 集成会打开 Stripe Checkout,并把你的秘密密钥存为后端 secret,而不是放在应用代码里。先用沙盒密钥和 Stripe 的测试卡测试。按用量计费、向其他用户付款,以及面向多公司账户的计费,都属于工程师的范畴。
AI 能自己检查代码的安全性吗?
部分可以。内置扫描能抓出常见问题,比如缺失的访问规则、暴露的密钥和有漏洞的软件包。但厂商自己说扫描不能保证安全,而且泄露 18,697 条记录的那个应用,所在平台就提供免费的发布前扫描。把扫描当作底线,而不是签字放行。
Firebase Studio 怎么了?
Google 正在关停它。它不再创建新工作区,将在 2027 年关闭,Google 告诉用户可以把现有工作区迁移到 Google AI Studio 或 Antigravity。Firestore 和 Authentication 等 Firebase 服务照常运行。