

Политика использования ИИ работает, когда она достаточно короткая, чтобы её запомнить, и достаточно либеральная, чтобы никому не приходилось искать обходные пути. На практике это две страницы, хотя бы один одобренный корпоративный ИИ-аккаунт для всех и основной объём текста о том, какие данные куда можно отправлять. Запретите личные аккаунты для корпоративных данных, а сам ИИ оставьте разрешённым.
Проблема обходных путей измерима. В отчёте Netskope Cloud and Threat Report 2026, построенном на данных об использовании у клиентов компании, 47% пользователей генеративного ИИ по-прежнему обращаются на работе к личным ИИ-приложениям, а средняя организация фиксирует 223 инцидента в месяц, когда сотрудники отправляют чувствительные данные в ИИ-приложения (Netskope). По данным опроса KPMG и Мельбурнского университета 2025 года, половина американских работников пользуется ИИ-инструментами на работе, не зная, разрешено ли это (KPMG).
Два обстоятельства делают этот год подходящим для наведения порядка. Во-первых, в ЕС национальные органы в 2026 году начали контролировать исполнение требования AI Act об ИИ-грамотности, и, по словам Еврокомиссии, оно распространяется на компании, сотрудники которых просто используют инструменты вроде ChatGPT для написания или перевода текстов. Во-вторых, ИИ-инструменты больше не только отвечают на вопросы. Они подключаются к почте и общим дискам и действуют на основе найденного, а политика, написанная для чат-ботов, этого не учитывает. Ниже вы найдёте шаблон и логику каждого правила, а также два интерактивных инструмента для его адаптации.
Запреты и 20-страничные политики не работают по одной причине
И те и другие исходят из того, что люди читают правила, прежде чем открыть вкладку в браузере. Они не читают. Запрет убирает одобренный путь и оставляет неодобренный широко открытым. 20-страничная политика, составленная юридической фирмой, формально многое разрешает, но за минуту до того, как человек вставит договор в чат-бот, никто не разберётся, что именно применимо.
Опрос KPMG среди 1019 американских работников показывает, как этот разрыв выглядит изо дня в день.
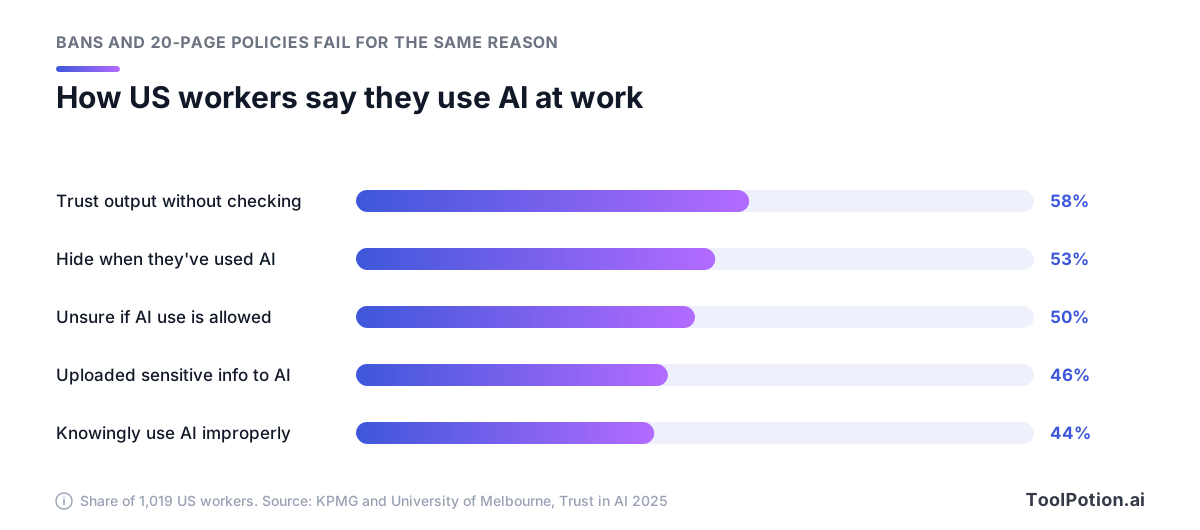
Это обычные люди, которые пытаются делать свою работу. Почти половина призналась, что загружала чувствительную информацию компании или интеллектуальную собственность в публичные ИИ-платформы, а 53% говорят, что не раскрывают, когда пользовались ИИ. Скрытность — предсказуемая реакция на неясные или враждебные правила, и для руководителя это худший исход: нельзя исправить то, в чём никто не признаётся.
Работает то, что коротко, конкретно и разбито на уровни. Политика, которой можно следовать, умещается на двух страницах. В ней названы типы аккаунтов и классы данных, а не призыв «использовать ИИ ответственно». И в ней есть промежуточный уровень между «да» и «нет», чтобы сотрудники не выбирали между полным разрешением и запретом.
Структуру изобретать не нужно. Generative AI Profile от NIST, дополнение к его AI Risk Management Framework, перечисляет 12 рисков, которые генеративный ИИ создаёт или усиливает, а в разделе Govern рекомендует организациям «установить прозрачные политики допустимого использования GAI» (действие GV-1.4-002) (NIST AI 600-1). Малая компания сталкивается с четырьмя из этих рисков каждую неделю: конфабуляция (термин NIST для галлюцинаций), конфиденциальность данных, информационная безопасность и интеллектуальная собственность. Шаблон ниже построен вокруг них.
Разложите все инструменты по трём уровням
Список инструментов люди будут открывать чаще всего, поэтому он идёт первым. Используйте три уровня и называйте аккаунт, а не бренд. «ChatGPT» — это не уровень. «Наш рабочий пространство ChatGPT Business со входом через корпоративный SSO» — уровень.
| Уровень | Что сюда входит | Типичные примеры |
|---|---|---|
| Одобрено | ИИ общего назначения на управляемом компанией аккаунте, доступный всем | Корпоративное пространство ChatGPT, Copilot Chat на рабочем аккаунте, Gemini в Workspace, организация Claude Team |
| Ограничено | Инструменты, одобренные для одного названного сценария или команды | Ноутейкеры для внутренних встреч, ассистенты для кода у инженеров, ассистенты для текстов у маркетинга, агенты с коннекторами |
| Запрещено | Личные аккаунты для корпоративных данных и инструменты, которым нужны целые документы при малой пользе | Личные ИИ-аккаунты для корпоративных данных и детекторы ИИ-текста |
Список запрещённого делайте коротким и обоснованным. Netskope выяснила, что 90% организаций активно блокируют хотя бы одно генеративное ИИ-приложение, а в среднем блокируют 10. Чаще всего блокировали ИИ-детектор ZeroGPT: его ограничили 45% организаций. Службы безопасности считают его высокорисковым, потому что детекторы часто требуют загрузить полный текст или исходный код. Это хороший тест для любого инструмента: что он требует от вас отдать и что вы получаете взамен?
Именно в ограниченном уровне нужно принимать решения. Ноутейкер вроде Otter.ai или Fireflies.ai уместен на внутреннем стендапе и становится проблемой на звонке с клиентом, который не соглашался на запись. Ассистент для кода вроде GitHub Copilot или Claude Code должен работать с корпоративными репозиториями по корпоративному тарифу, а не по личной подписке подрядчика. Ассистента для текстов вроде Grammarly можно одобрить для маркетинговых материалов, но не для HR-писем. Условие пишите рядом с инструментом, одной строкой.
Если вы ещё не выбрали одобренного ассистента, наш обзор альтернатив ChatGPT и актуальный рейтинг ИИ-чат-ботов сравнивают основные варианты.
Что меняет корпоративный тариф, а что нет
Одобренный уровень держится на одном утверждении: корпоративные тарифы обращаются с вашими данными иначе, чем личные. Для Microsoft Copilot Chat, Google Gemini, Claude и ChatGPT это верно, хотя детали различаются. Вот что говорит документация каждого вендора.
| Инструмент | Корпоративный тариф | Личный аккаунт |
|---|---|---|
| ChatGPT | Данные Business, Enterprise и Edu по умолчанию не используются для обучения. Администраторы Business управляют хранением. Доступен SSO. | Контент Free, Go, Plus и Pro обучает модели, если пользователь не отключит «Improve the model for everyone» |
| Microsoft Copilot Chat | Enterprise data protection без доплаты на рабочих аккаунтах. Промпты не используются для обучения базовых моделей и логируются для аудита. | Enterprise data protection действует в рабочих сессиях, о чём говорит зелёный щит. Перед использованием с личным аккаунтом проверьте условия Microsoft. |
| Gemini | Контент Workspace не просматривается людьми и не используется для обучения за пределами вашего домена без разрешения. Действуют существующие настройки доступа. | Google сообщает, что часть чатов читают живые рецензенты, и просит не вводить конфиденциальную информацию |
| Claude | Team: по умолчанию без обучения моделей на вашем контенте, SSO, админ-контроль коннекторов. Enterprise добавляет журналы аудита и настраиваемое хранение. | Пользователи Free, Pro и Max сами решают, обучать ли модели на чатах; при согласии данные хранятся пять лет |
Источники для таблицы: страница о конфиденциальности для бизнеса и FAQ по управлению данными от OpenAI, документация по конфиденциальности Copilot Chat от Microsoft, центр конфиденциальности Workspace и центр конфиденциальности Gemini Apps от Google, а также страница с тарифами и обновление потребительских условий от Anthropic.
Три детали легко упустить. Microsoft переименовала Microsoft 365 Copilot в Microsoft Copilot, а Microsoft 365 Copilot Chat в Microsoft Copilot Chat, так что в старой политике могут значиться продукты, которых уже так не называют. Веб-поиск Copilot Chat идёт через Bing на отдельных условиях, с удалёнными идентификаторами пользователя и тенанта. А OpenAI заявляет, что по умолчанию не обучается на данных, к которым её бизнес-продукты получают доступ из подключённых приложений.
Теперь об ограничениях. Ни один из этих механизмов не помешает человеку вставить список клиентов в личный аккаунт на телефоне. Они не проверяют ответы на ошибки и не решают, кому принадлежит результат работы инструмента. Корпоративные условия защищают данные, которые попали в нужное место. Довести их туда — задача политики.
Netskope отследила, что происходит, когда компании предоставляют такое место, на данных за год.
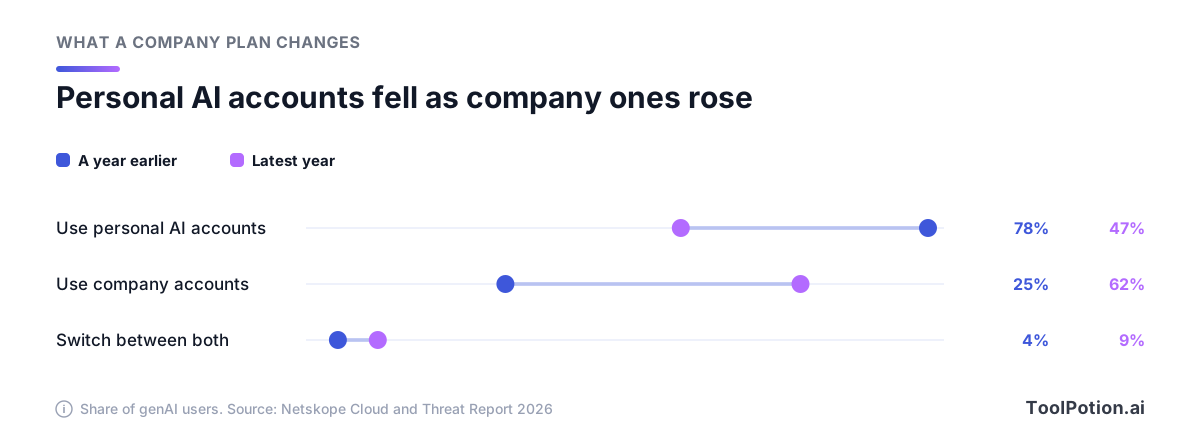
Использование личных аккаунтов упало с 78% до 47% пользователей генеративного ИИ, тогда как управляемые компанией аккаунты выросли с 25% до 62%. Доля тех, кто переключается между обоими, выросла с 4% до 9%: Netskope объясняет это тем, что корпоративным инструментам всё ещё не хватает удобства или функций, которых хотят люди. Вывод для малой компании простой: купите или включите один управляемый инструмент, прежде чем писать хоть один запрет, и поддерживайте его на уровне, чтобы люди не возвращались к старому. Если вы уже платите за Microsoft 365 или Google Workspace, посмотрите, что входит в ваш тариф, прежде чем покупать что-то новое.
Правила для данных по классификации
Если люди запомнят только один раздел, пусть это будет этот. Список инструментов говорит, где работать. Правила для данных говорят, что оставить за скобками, и они действуют и внутри одобренных инструментов.
Начните с того, что утекает. По данным Netskope, три типа контента, чаще всего связанные с нарушениями политик при работе с генеративными ИИ-приложениями, — это исходный код, регулируемые данные и интеллектуальная собственность.
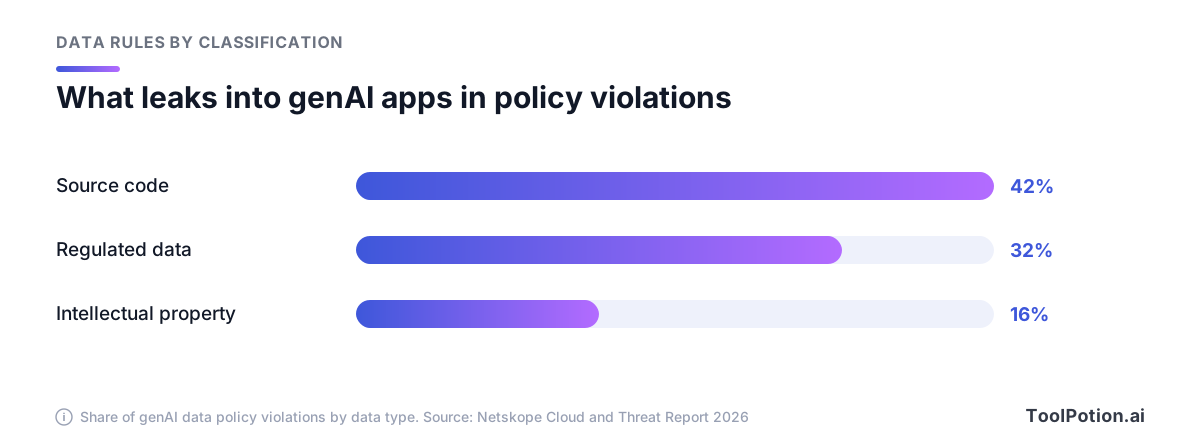
Исходный код лидирует с 42%: его обычно вставляют, чтобы получить помощь с отладкой или рефакторингом. За ним идут регулируемые данные, такие как персональная и финансовая информация (32%), затем интеллектуальная собственность вроде контрактов и внутренних исследований (16%). Netskope также выяснила, что у половины организаций нет работающей политики защиты данных для генеративных ИИ-приложений, так что в таких компаниях многое может оставаться незамеченным.
Используйте четыре класса и одно жёсткое правило. В большинстве компаний похожие метки уже есть для почты или обмена файлами, так что при их наличии берите их.
- Публичную информацию, например сайт и опубликованную документацию, можно вводить в любой ИИ-инструмент.
- Внутренние материалы вроде описаний процессов и заметок со встреч остаются в одобренных инструментах, а в ограниченных — только для их названного сценария.
- Конфиденциальная работа — это исходный код, договоры, финансы и файлы клиентов. Она идёт только в одобренные корпоративные инструменты и только для тех, кто и так имеет к ней доступ.
- Ограниченные данные никогда не попадают в ИИ-инструмент общего назначения. Сюда относятся персональные данные клиентов и сотрудников, включая медицинские и платёжные.
- Пароли и API-ключи не вводятся ни в какие ИИ-инструменты, одобренные или нет. Netskope отмечает, что они часто прячутся в примерах кода и конфигурационных файлах, поэтому скажите инженерам чистить их перед вставкой.
У класса «ограниченные» есть одно исключение, которое стоит записать: система, купленная именно для этих данных, одобренная поимённо и с подписанным соглашением об обработке данных. HR-платформа с ИИ-функциями может подойти для данных сотрудников. Универсальный чат-ассистент не подойдёт, какими бы хорошими ни были его корпоративные условия.
Если сопоставить классы с тремя уровнями, получится вот так.
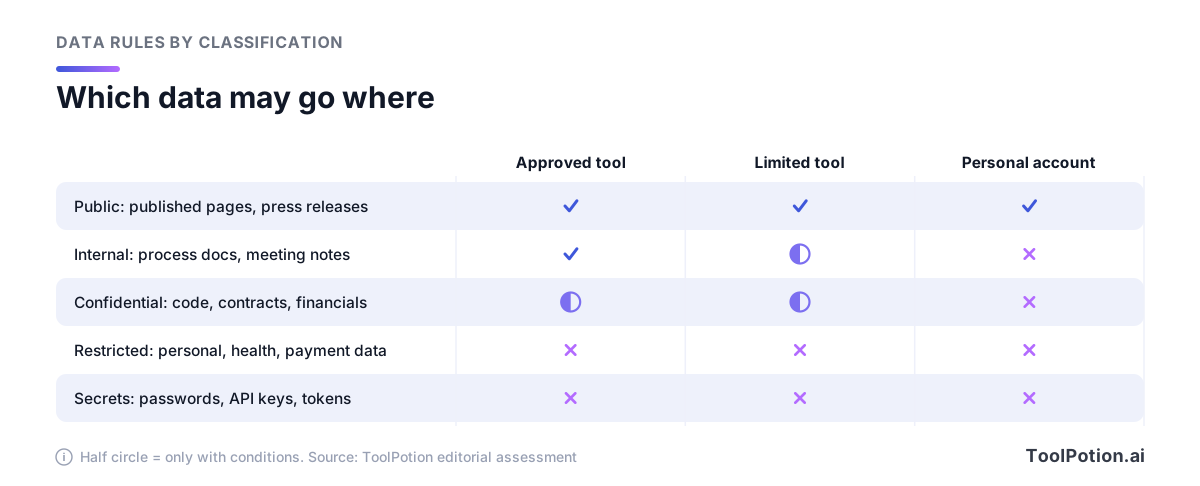
Половинки кружков — это условия, и именно туда нужно вписывать ваши примеры. Напишите по одному на класс: стек-трейс в корпоративного ассистента для кода можно, выгрузку клиентской базы нельзя. Примеры люди помнят гораздо дольше определений. Как проверять новый инструмент по этим классам, подробнее рассказывает наш фреймворк конфиденциальности для ИИ-инструментов, а рейтинг инструментов приватности для ИИ охватывает продукты, которые маскируют чувствительные данные или удерживают их внутри.
Проверка, раскрытие и права на результат
У каждого результата работы ИИ должен быть названный человек-владелец, и в политике это можно выразить одной строкой: тот, кто отправляет или публикует работу с участием ИИ, отвечает за неё. NIST определяет конфабуляцию как «уверенно изложенный, но ошибочный или ложный контент» и называет чрезмерное доверие и автоматизационное смещение среди рисков во взаимодействии людей с этими системами. KPMG выяснила, что 58% американских работников полагаются на ИИ при выполнении работы без должной оценки результата, так что этот риск уже лежит у вас во входящих.
Сделайте правило проверки соразмерным. Внутреннее резюме достаточно прочитать. Цифры, цитаты, ссылки, юридические утверждения и код, идущий в продакшен, нужно сверять с источником или тестом. Напишите именно так. Общее требование «человеческой проверки» всего подряд — это правило, которое люди тихо перестают соблюдать.
Раскрытие клиентам и читателям
Часть требований о раскрытии теперь имеет юридическую силу. Согласно статье 50 AI Act ЕС, которая применяется с 2026 года, деплоеры обязаны маркировать дипфейки и сгенерированные или изменённые ИИ тексты, опубликованные для информирования общественности по вопросам общественного интереса, если только текст не прошёл человеческую проверку или редакторский контроль (Европейская комиссия). Для большинства небольших компаний рабочее правило проще. Сообщайте людям, когда они имеют дело с ИИ-системой или ИИ-контентом там, где они ожидали бы об этом знать, и никогда не поручайте ИИ писать отзывы или рекомендации.
Внутреннее раскрытие не менее важно. Если больше половины сотрудников и так скрывают использование ИИ, политика, наказывающая за раскрытие, только увеличит эту долю. Просите упоминать помощь ИИ, когда она влияет на то, как читателю стоит проверять работу, и на этом остановитесь.
Интеллектуальная собственность и конфиденциальность
Первая ловушка — права на результат. Бюро авторских прав США пришло к выводу, что результаты работы ИИ могут охраняться авторским правом «только там, где человек-автор определил достаточные выразительные элементы», а одних промптов для этого недостаточно (US Copyright Office). Если вам нужно владеть чем-то, например логотипом или ключевыми брендовыми текстами, сохраняйте человека-автора и черновики.
Вторая ловушка — чужая конфиденциальность. Клиентские договоры и NDA иногда ограничивают, куда можно передавать их материалы, а обещание вендора не обучаться на ваших данных не меняет того, о чём вы договорились с клиентом. Политика должна требовать от сотрудников сверяться с договором, прежде чем файлы клиента попадут в любой ИИ-инструмент.
Агентам, коннекторам и ботам для встреч нужны отдельные правила
Чат-бот видит только то, что вы в него вставили. Агент, подключённый к вашей почте или CRM, может прочитать гораздо больше и может действовать: отправлять, удалять, бронировать, покупать. Большинство политик, написанных для чат-ботов, это упускают, а именно здесь находится самый свежий риск.
Netskope описывает Model Context Protocol (MCP) как быстро становящийся предпочтительным способ подключать ИИ-агентов к корпоративным системам и говорит, что ИИ-браузерам и инструментам, подключённым через MCP, нужны собственное управление и мониторинг. Главная проблема — косвенная prompt injection: инструкции, спрятанные на веб-странице или в письме, которые агент читает, а затем выполняет. На схеме ниже атака проникает через левый нижний угол.
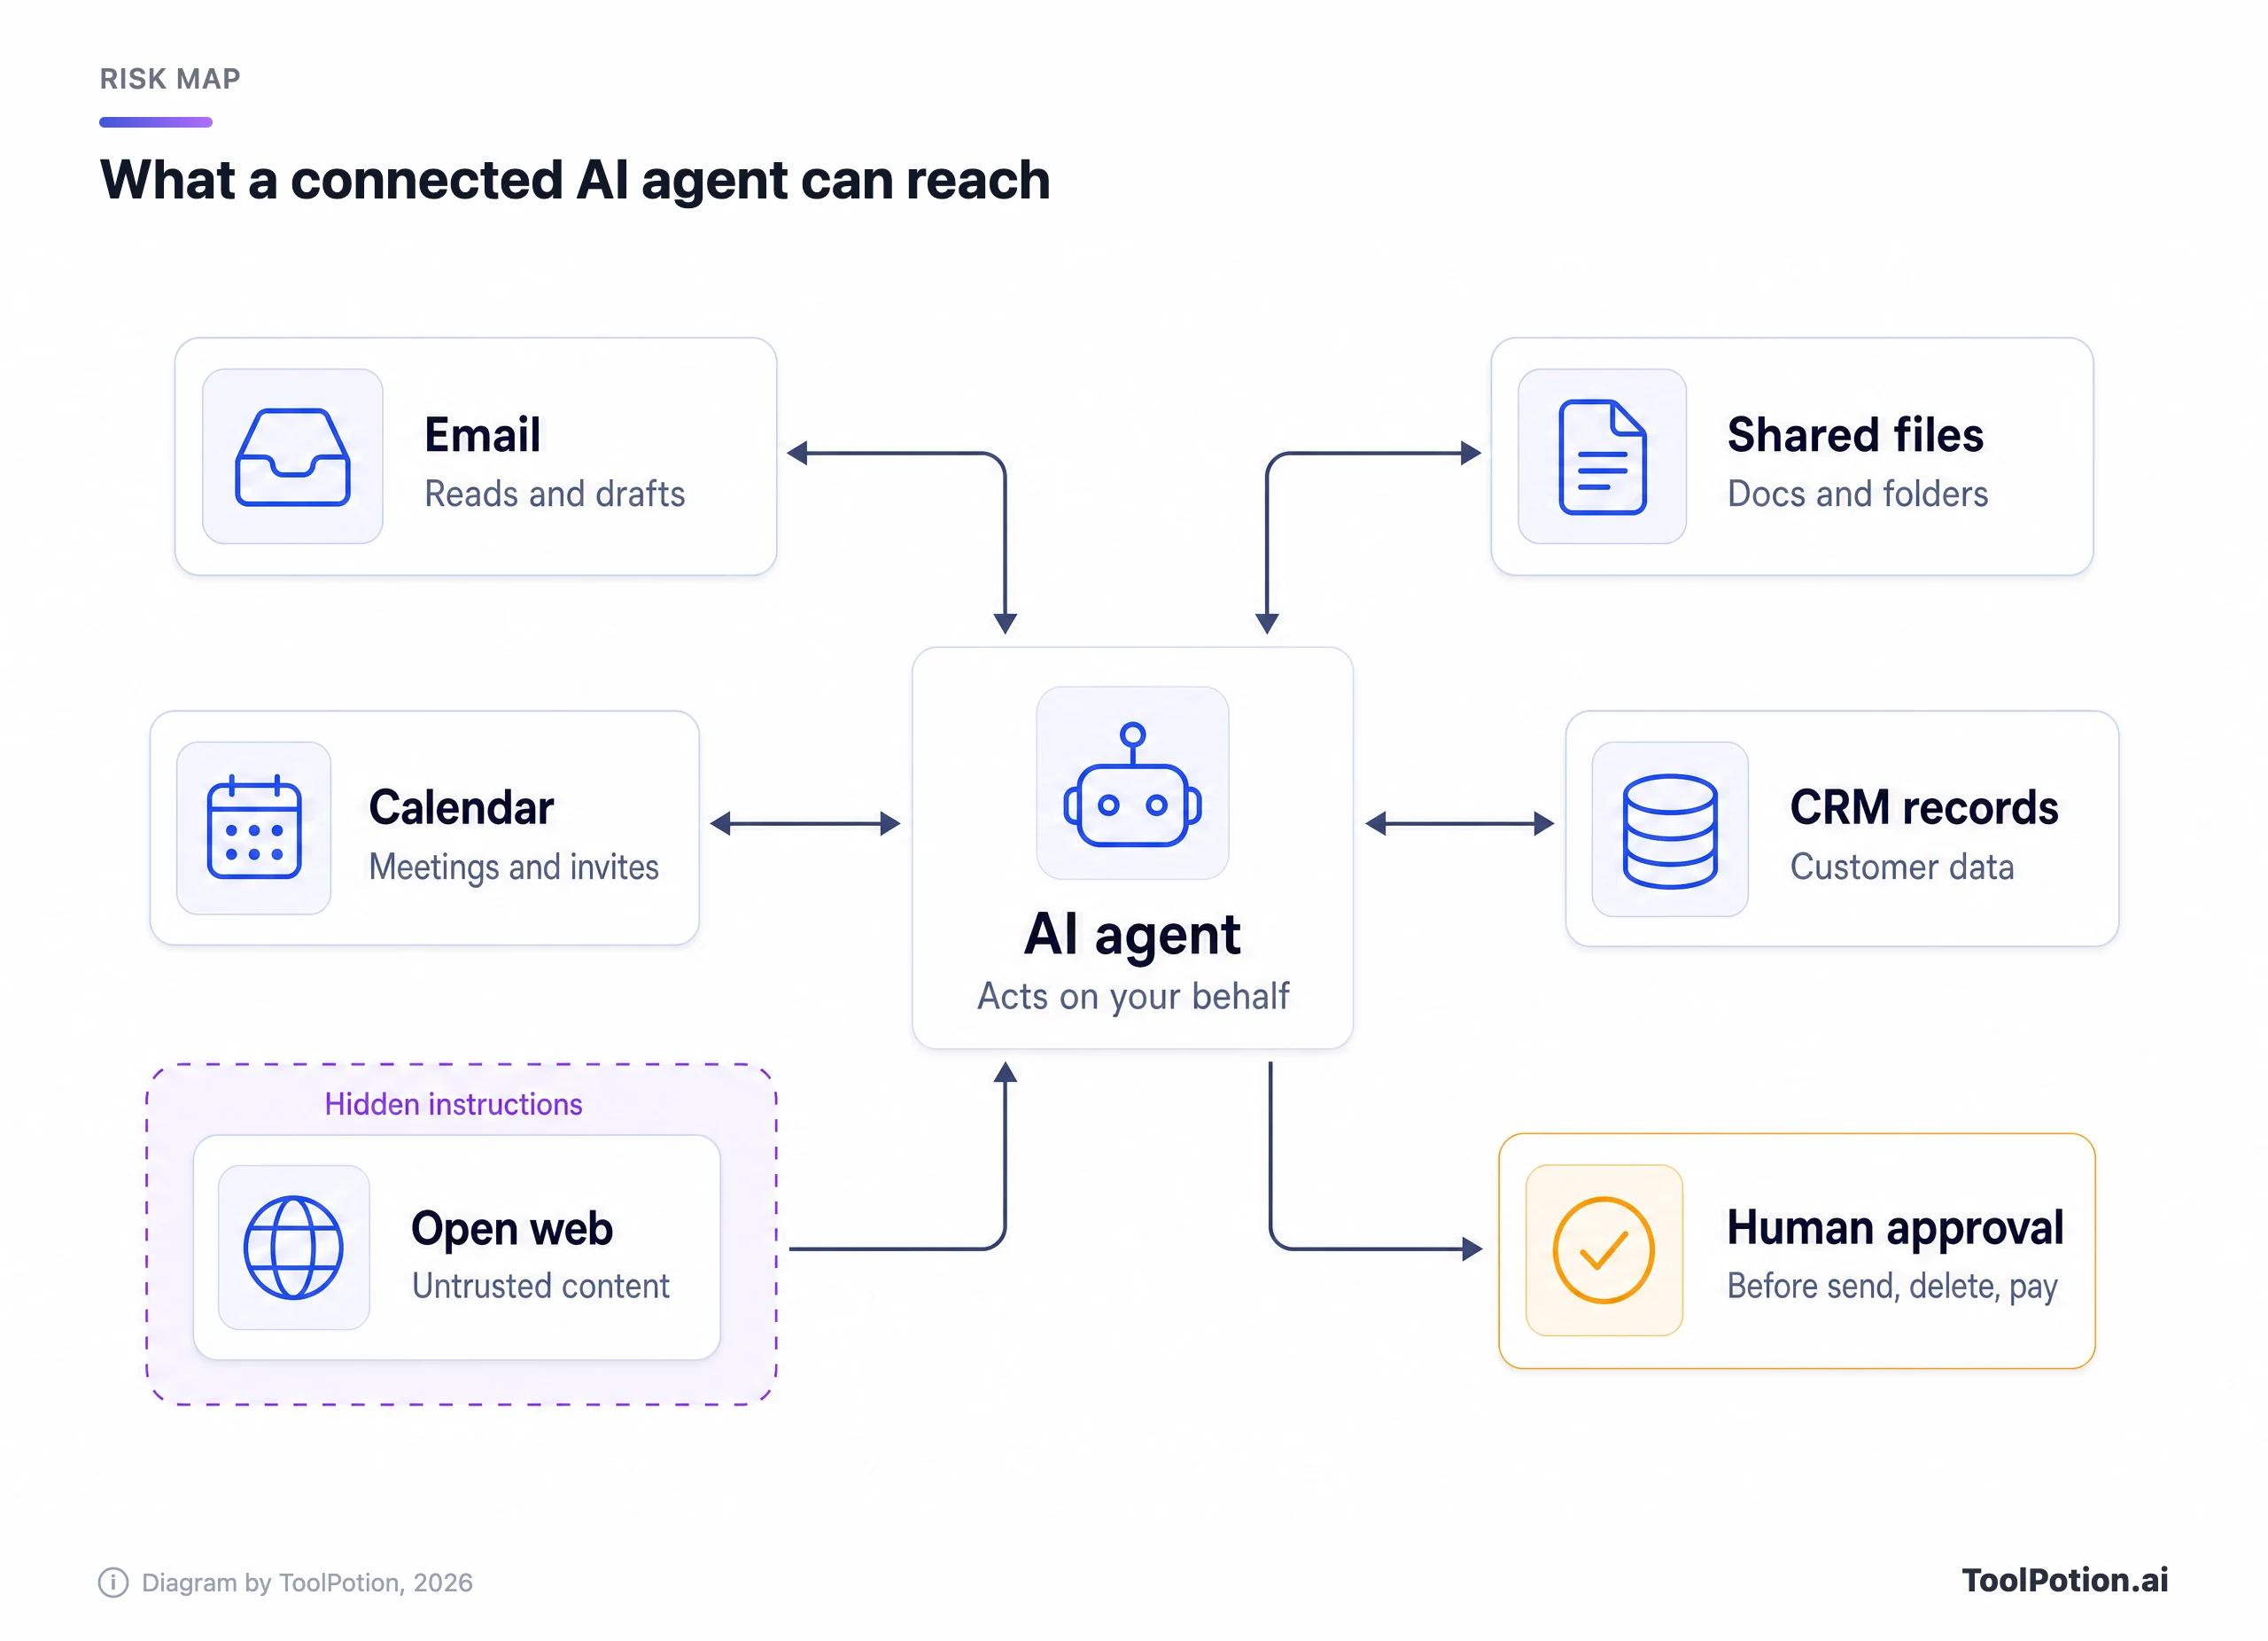
Anthropic опубликовала необычно конкретные цифры, когда в прошлом году тестировала Claude for Chrome, своего браузерного агента. В 123 тестовых случаях целенаправленные атаки с prompt injection удавались в 23,6% случаев без защитных мер и в 11,2% с ними. В одном примере до исправлений письмо с утверждением, что письма нужно удалить «по соображениям безопасности», привело к тому, что агент удалил письма пользователя без подтверждения (Anthropic). Когда вендор публикует собственный процент провалов, это полезно именно потому, что он не равен нулю.
Поэтому правила для агентов касаются разрешений, а не формулировки промптов.
- Администратор одобряет каждый коннектор до того, как кто-либо его включит, с минимальным доступом, достаточным для задачи (календарь только для чтения лучше, чем полный доступ к почтовому ящику).
- Человек подтверждает действие, прежде чем агент что-либо отправит, удалит, оплатит, опубликует или передаст за пределы компании.
- Агенты, имеющие доступ к конфиденциальным данным, не ходят по открытому интернету без присмотра.
- Кто-то ведёт список, какие агенты какими подключениями располагают, и пересматривает его вместе со списком инструментов.
Узнайте заранее, что ваш одобренный инструмент даёт администраторам. Например, тариф Claude Team включает админ-контроль для удалённых и локальных коннекторов. Конструкторы агентов вроде Microsoft Copilot Studio существуют для создания новых агентов, и правило одобрения распространяется и на них. Наш разбор уроков команд, запускающих ИИ-агентов в продакшене посвящён операционной стороне.
Ноутейкеры для встреч
ИИ-ноутейкеры — тоже агенты. Они заходят на звонки, записывают всех участников и отправляют аудио вендору, в том числе голоса людей, которые этот инструмент не выбирали. Решение недорогое: объявляйте о боте в начале встречи, позволяйте любому попросить его отключить, получайте согласие внешних участников и задайте срок хранения записей. Рейтинг ИИ-ассистентов для встреч поможет сравнить, какие продукты дают администраторам такие настройки.
Шаблон на две страницы, который можно скопировать
Вот каркас. Каждая строка — один короткий раздел готовой политики с примером формулировки для редактирования. Уберите все строки, которые вам не подходят, и уложитесь в две страницы.
| Раздел | Пример формулировки |
|---|---|
| 1. Цель и охват | Политика распространяется на всех, кто использует ИИ от имени компании, включая подрядчиков. Цель — безопасное использование ИИ, а не его сокращение. |
| 2. Одобренные инструменты | Одобрено: [инструмент, тип аккаунта]. Ограничено: [инструмент, названный сценарий]. Запрещено: личные ИИ-аккаунты для корпоративных данных. |
| 3. Правила для данных | Публичные: любой инструмент. Внутренние: одобренные инструменты. Конфиденциальные: одобренные инструменты, только по необходимости. Ограниченные данные и учётные данные: никогда. |
| 4. Аккаунты | Корпоративные данные попадают только в корпоративные аккаунты. ИИ-аккаунты удаляются в последний рабочий день сотрудника. |
| 5. Проверка человеком | Тот, кто отправляет, публикует или выпускает работу с участием ИИ, отвечает за неё. Цифры и цитаты сверяйте с источником. |
| 6. Раскрытие | Сообщайте клиентам, что они имеют дело с ИИ-системой, там, где они ожидали бы об этом знать. Никаких отзывов и рекомендаций, написанных ИИ. |
| 7. ИС и конфиденциальность | Проверяйте клиентские договоры, прежде чем использовать их материалы. Сохраняйте человеческие черновики работ, которыми нам нужно владеть. |
| 8. Агенты и коннекторы | Одобрение администратора для каждого коннектора, минимальный доступ, подтверждение человеком перед любой отправкой, удалением, оплатой или публикацией. |
| 9. Обучение | Каждый проходит короткую сессию при onboarding и раз в год. Мы ведём учёт. |
| 10. Сообщения об ошибках | Сообщайте в течение 24 часов [ответственному]. Сообщения без наказания. Нарушение — это скрыть ошибку. |
| 11. Владелец и пересмотр | Владелец: [имя]. Список инструментов пересматривается раз в квартал, вся политика — дважды в год или когда вендор меняет свои условия. |
Чтобы адаптировать шаблон, ответьте на вопросы в конструкторе ниже. Он добавляет формулировки для работы с рынком ЕС, регулируемых данных, ноутейкеров, агентов, публикуемого контента и ассистентов для кода и копирует структуру простым текстом для вашего редактора документов.
Один ответ меняет структуру сильнее остальных: инструмент по умолчанию. Если выбрать «Ещё не выбран», одобренный уровень превращается в дедлайн, потому что политика без одобренного аккаунта — это запрет под другим названием.
Запустите за месяц, а затем поддерживайте актуальность
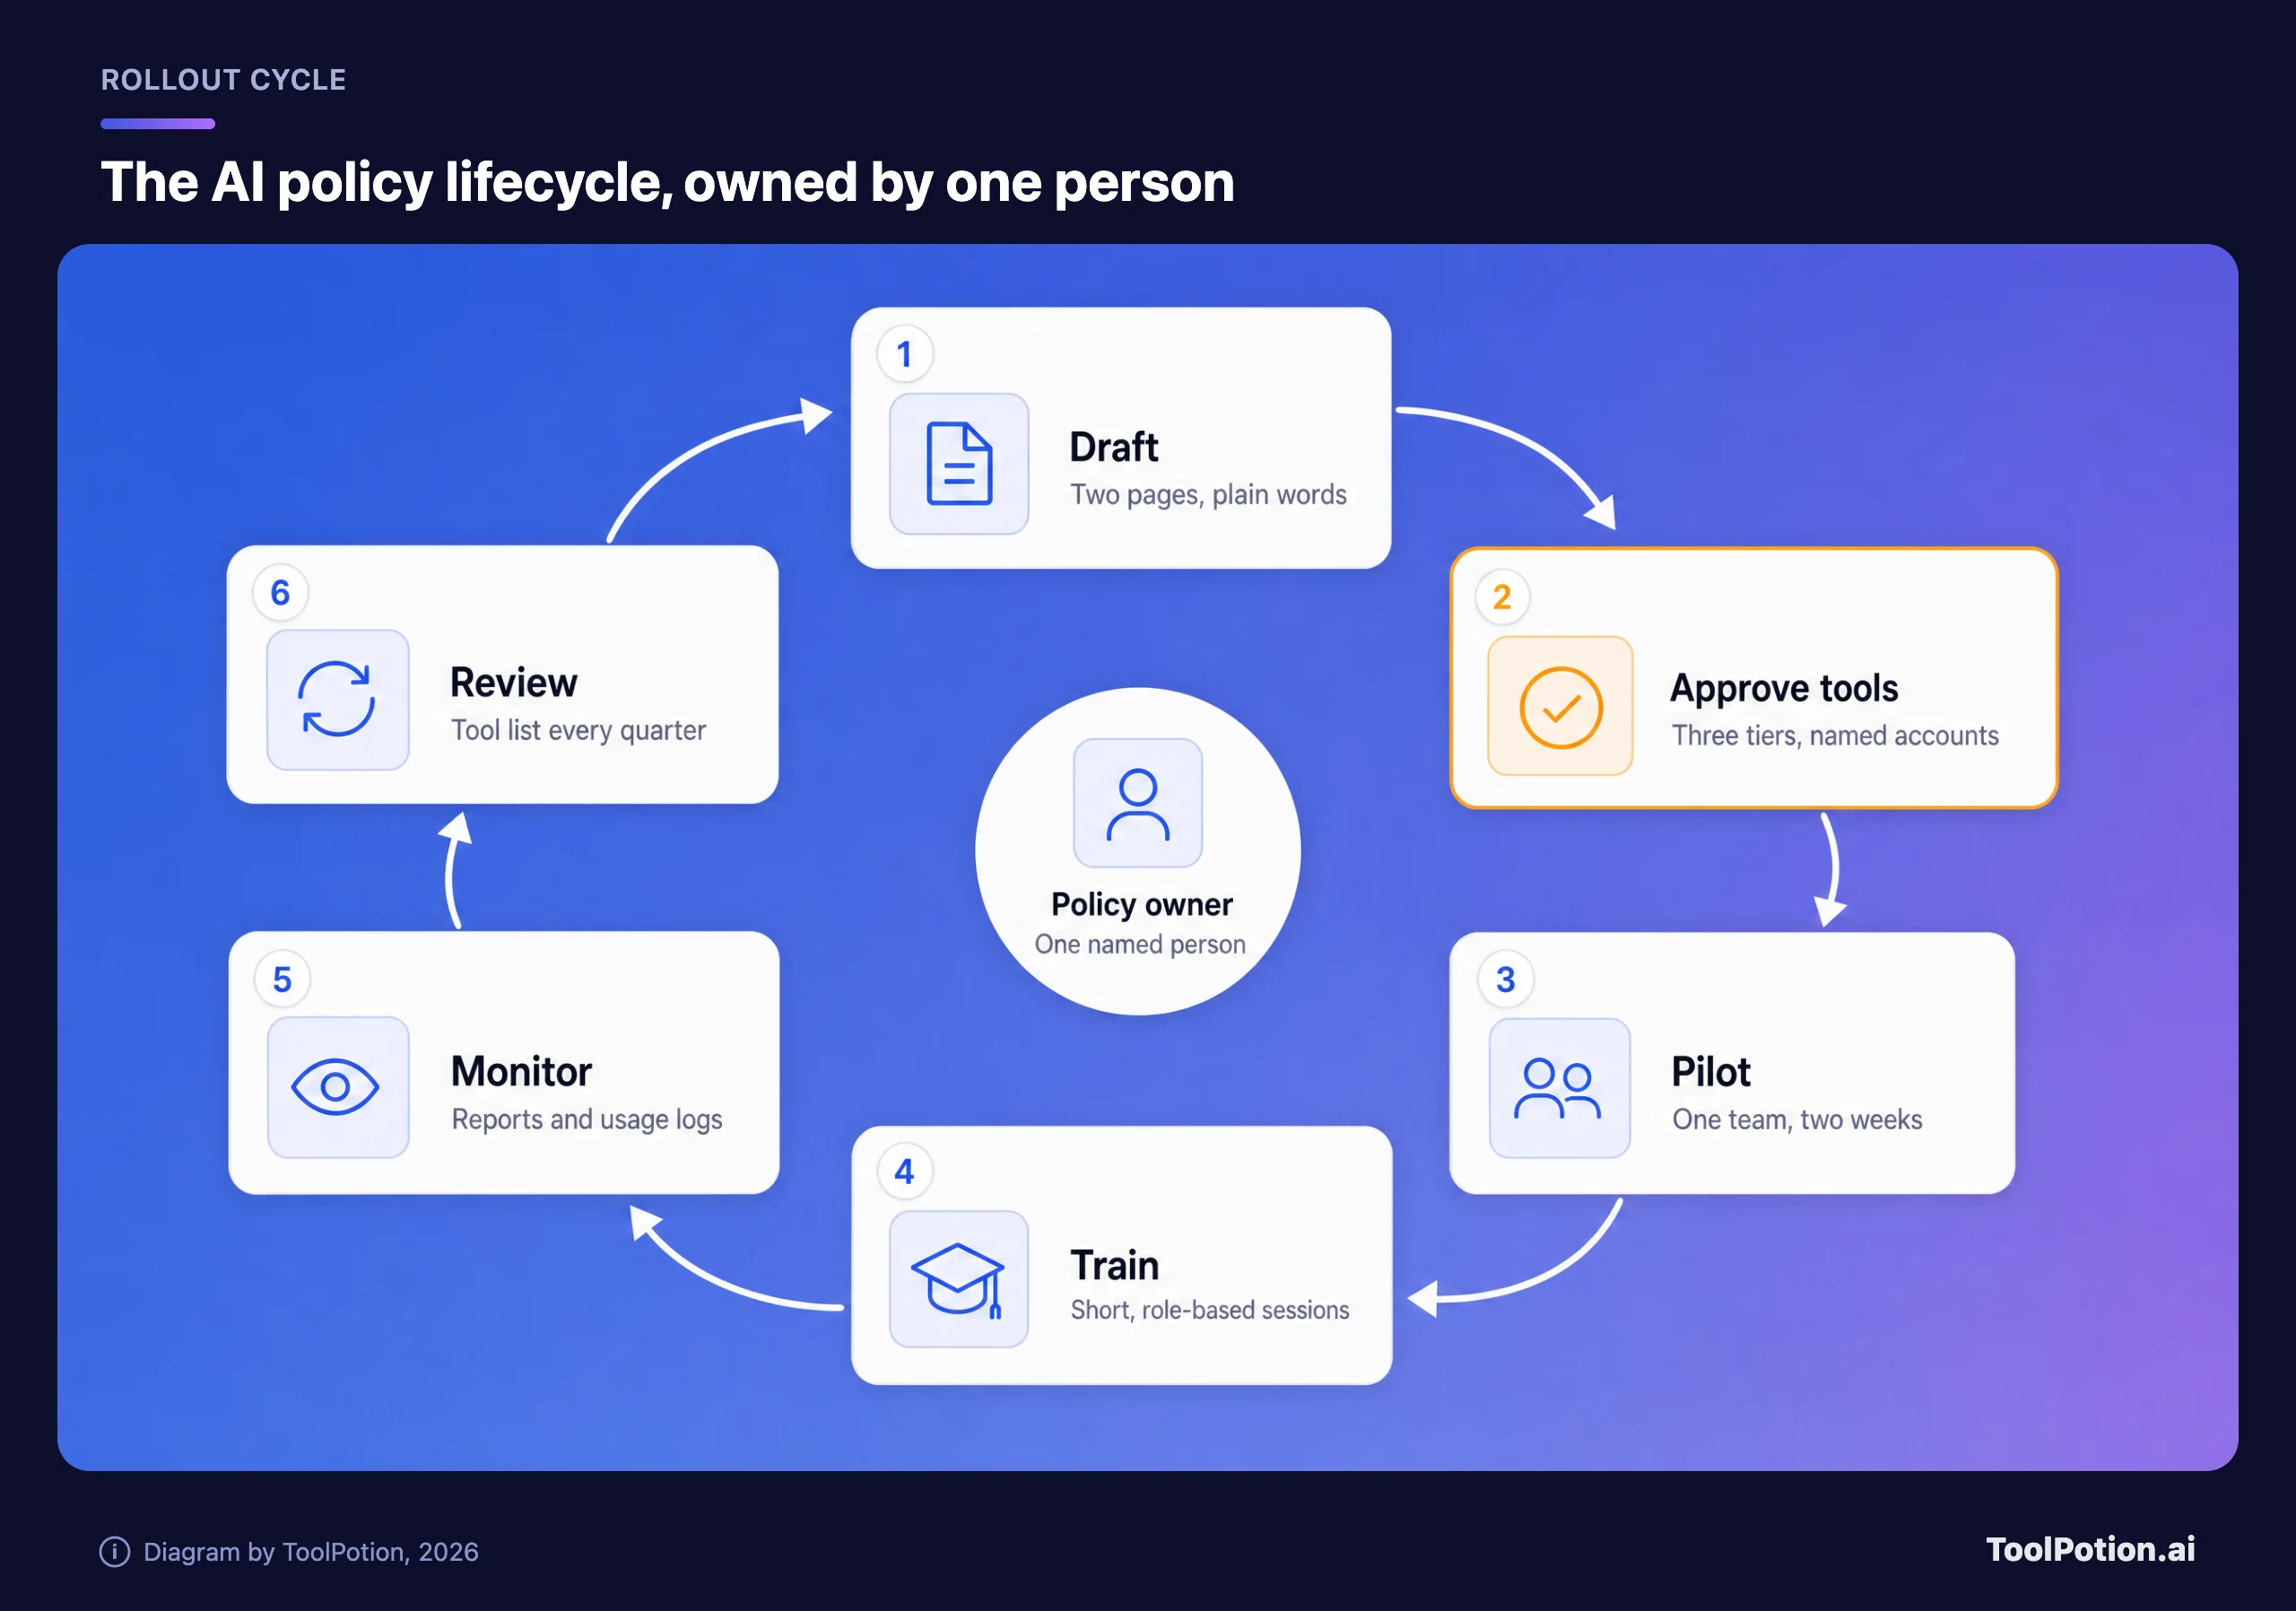
Четырёх недель достаточно для компании до нескольких сотен человек. На первой неделе владелец пишет две страницы и убеждается, что одобренный инструмент настроен со входом через корпоративный аккаунт. На второй одна команда тестирует политику и записывает все вопросы, на которые она не ответила. На третьей эти пробелы закрываются и проводится обучение. На четвёртой политика попадает туда, где люди её увидят, например в чек-лист onboarding.
Цикл ниже — это весь процесс, в центре которого один человек. Этот человек важнее любой отдельной формулировки.
У обучения для многих компаний есть юридическая основа. Статья 4 AI Act ЕС с начала 2025 года требует от провайдеров и деплоеров ИИ-систем принимать меры для повышения ИИ-грамотности сотрудников, а национальные органы надзора за рынком в этом году начали контролировать и обеспечивать её исполнение. Digital Omnibus в 2026 году изменил статью 4: ИИ-грамотность остаётся обязательством, но конкретный или «достаточный» уровень не предписывается. Еврокомиссия говорит, что сертификат не нужен, и советует вести внутренние записи. Она же отвечает на вопрос, который чаще всего задают небольшие фирмы. Если сотрудники используют ChatGPT, чтобы писать рекламные тексты или переводить, обязанность применяется, и людям следует рассказать о конкретных рисках, таких как галлюцинации (Европейская комиссия).
Делайте занятия короткими и привязанными к ролям: какие инструменты одобрены, какие данные никогда не вводятся, как проверять результат и как сообщить об ошибке. Тридцать минут, которые запомнятся, лучше целого дня, который забудется.
Сообщениям об ошибках нужна отдельная строка в политике, потому что по умолчанию люди молчат. Просите сообщать в течение суток, когда кто-то вставил ограниченные данные не туда, когда ошибка ИИ дошла до клиента или когда агент сделал что-то, о чём его никто не просил. Не наказывайте за это. Именно по таким сообщениям вы узнаёте, какие правила не работают.
А дальше пересматривайте по расписанию. Вендоры меняют названия и условия быстрее, чем большинство политик перечитывают. В прошлом году Anthropic изменила свои потребительские условия: пользователи Free, Pro и Max сами решают, обучать ли модели на их чатах, а при согласии данные хранятся пять лет; коммерческих тарифов это изменение не коснулось. Квартальная проверка списка инструментов поймает такие изменения. Прежде чем проводить первый пересмотр, оцените вашу текущую политику по чек-листу ниже.
Одобренный аккаунт стоит три балла, остальные пункты — один или два, так что политику с результатом ниже шести баллов нужно вернуть к первому пункту. Все остальные правила зависят от того, есть ли у людей одобренное место для работы.
Часто задаваемые вопросы
Нужна ли небольшой компании письменная политика использования ИИ?
Да, как только кто-то использует ИИ с корпоративными данными, а в большинстве фирм это уже происходит. Одной страницы для начала вполне достаточно. Без неё сотрудники гадают, что разрешено.
Стоит ли запретить ChatGPT на работе?
Запретите личные аккаунты ChatGPT для корпоративных данных и дайте людям корпоративное пространство. Обычный пользователь может отключить обучение, но у компании всё равно нет контроля над хранением и нет способа закрыть доступ, когда человек увольняется. Полный запрет в основном переносит использование на телефоны, которые вы не видите.
Безопасен ли Microsoft Copilot Chat для корпоративных данных?
При входе с рабочего аккаунта действует enterprise data protection от Microsoft, и промпты не используются для обучения базовых моделей. Промпты и ответы также логируются для аудита и eDiscovery, о чём стоит сообщить сотрудникам. Ограниченные данные при этом всё равно остаются за бортом по вашим собственным правилам.
Требует ли AI Act ЕС обучать сотрудников работе с ИИ?
Статья 4 требует от провайдеров и деплоеров принимать меры для ИИ-грамотности сотрудников, и это касается обычного бизнес-использования чат-ассистентов. Конкретного формата или сертификата нет. Разумный минимум — короткая сессия, соответствующая тому, как люди используют ИИ, и учёт участников.
Кто должен отвечать за политику по ИИ?
Один названный человек, обычно тот, кто и так занимается ИТ или операциями, а список инструментов пересматривает руководитель со стороны бизнеса. Юридическую консультацию привлекайте по ограниченным данным и клиентским договорам, но владелец должен уметь объяснить каждое правило без юриста в комнате.