

В 2026 году не-разработчики могут безопасно вайб-кодить многое, но до границы, которую можно чётко назвать. Ниже неё лежат прототипы, лендинги, внутренние инструменты и простые приложения с логином и базой данных. Выше — нестандартная платёжная логика, медицинские и финансовые данные, приложения, которыми пользуются сразу много компаний, и всё, что рассчитано на серьёзный трафик. Там по-прежнему нужен инженер.
Аудитория уже здесь. Lovable сообщает, что 80% его пользователей считают себя нетехническими людьми и что сервис используют для внутренних инструментов, CRM и интернет-магазинов, а не только для сайтов (The Next Web). Вместе с ними пришли и сбои. В этом году UpGuard обнаружила 16 326 баз данных на Supabase — бэкенде, на котором работают многие такие приложения, — с таблицами, которые мог прочитать любой желающий в интернете (UpGuard). Veracode за четыре года протестировала более 100 ИИ-моделей и оценивает средний процент успешного прохождения проверок безопасности для ИИ-кода в 56%. По её словам, «он не сдвинулся с места» (Veracode).
Большая часть ущерба сводится к одной ошибке, которую можно проверить, не читая код: база данных отдаёт строки любому, кто попросит. Исправьте это, не выносите секретные ключи в браузер — и почти всё, что хочет собрать основатель, маркетолог или аналитик, будет вам по силам.
Как выглядит вайб-кодинг в 2026 году
Вы описываете, что хотите, простым языком, инструмент пишет код, вы кликаете по живому превью и просите следующую правку. Инструменты для не-разработчиков теперь выходят далеко за рамки экранов. Они создают ещё и базу данных, систему регистрации и хостинг, так что приложение с настоящими аккаунтами может появиться после одного вечера работы с промптами.
Читайте схему как цикл с одним выходом. Именно выход люди и пропускают.
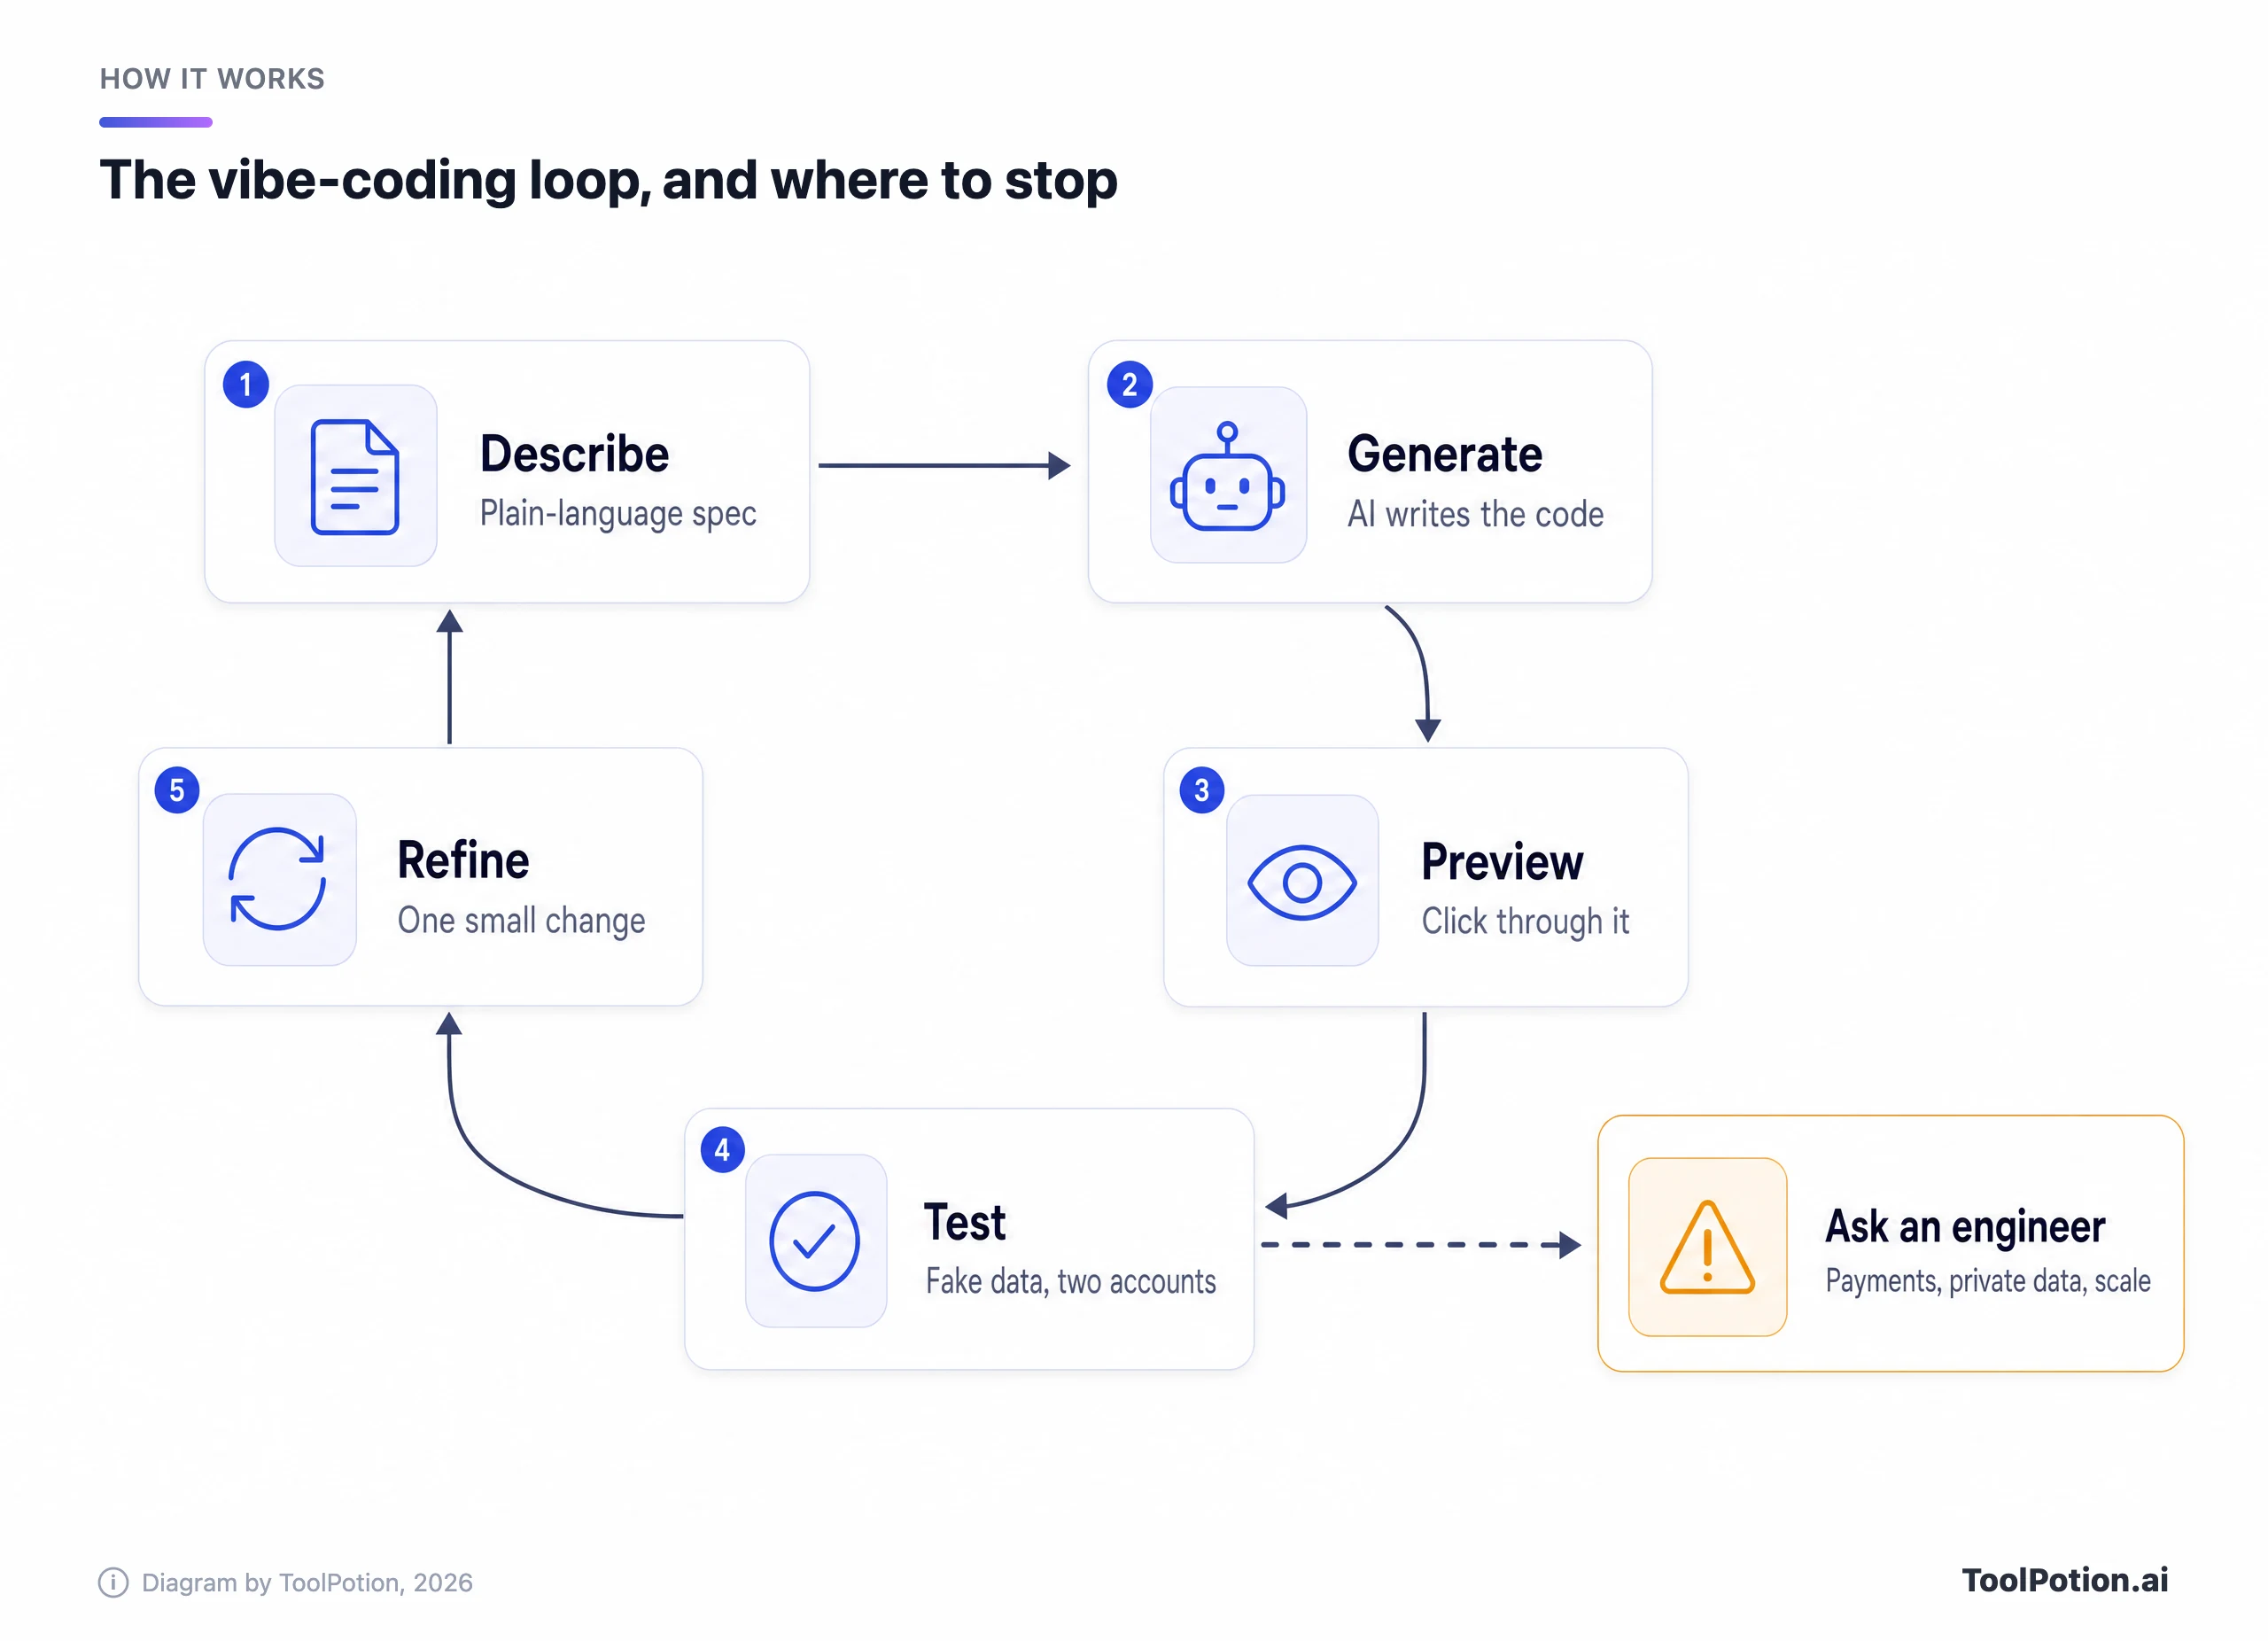
Пунктирная стрелка выходит именно из тестирования — не случайно. Сгенерированный код нельзя оценить, прочитав его, зато можно оценить, что он делает: видит ли второй аккаунт записи первого и открывается ли страница без входа. Если тест затрагивает деньги, чужие приватные данные или реальный масштаб, остановитесь и позовите человека, который читает код.
В этом году многое изменилось. Lovable теперь позволяет одному сообщению на сборку работать до 10 часов и добавил команду /goal, которая продолжает работу, пока задача не выполнена, — по заметно более высокой цене (Lovable changelog). Replit выпустил Agent 4 с параллельными агентами, а его ИИ теперь работает в бесплатном режиме Free Mode и платных режимах Power и Max. Vercel перестроила v0 вокруг веток и пулреквестов GitHub; по словам её продуктового директора, в 90% реальной работы приходится менять уже существующую кодовую базу. Base44 от Wix обучила собственную модель Base1, которая, как ожидает её основатель, со временем станет для клиентов быстрее и дешевле передовых моделей.
Google AI Studio теперь замечает, когда приложению нужны база данных или логин, и после вашего одобрения настраивает для них Firebase. Его предшественник, Firebase Studio, закрывают, так что любые туториалы на его основе уже устарели.
Лестница рисков: что можно собрать самому
Риск растёт по двум причинам: чьи данные хранит приложение и проходят ли через него деньги. Прототип, набитый выдуманными записями, ничего не может утечь. Приложение с регистрацией, где лежат чужие адреса электронной почты, — может, и в этом году это случалось не раз.
Лестница сортирует типичные проекты по этому риску. Три нижние ступени доступны каждому. На янтарной ступени произошла большая часть утечек этого года.
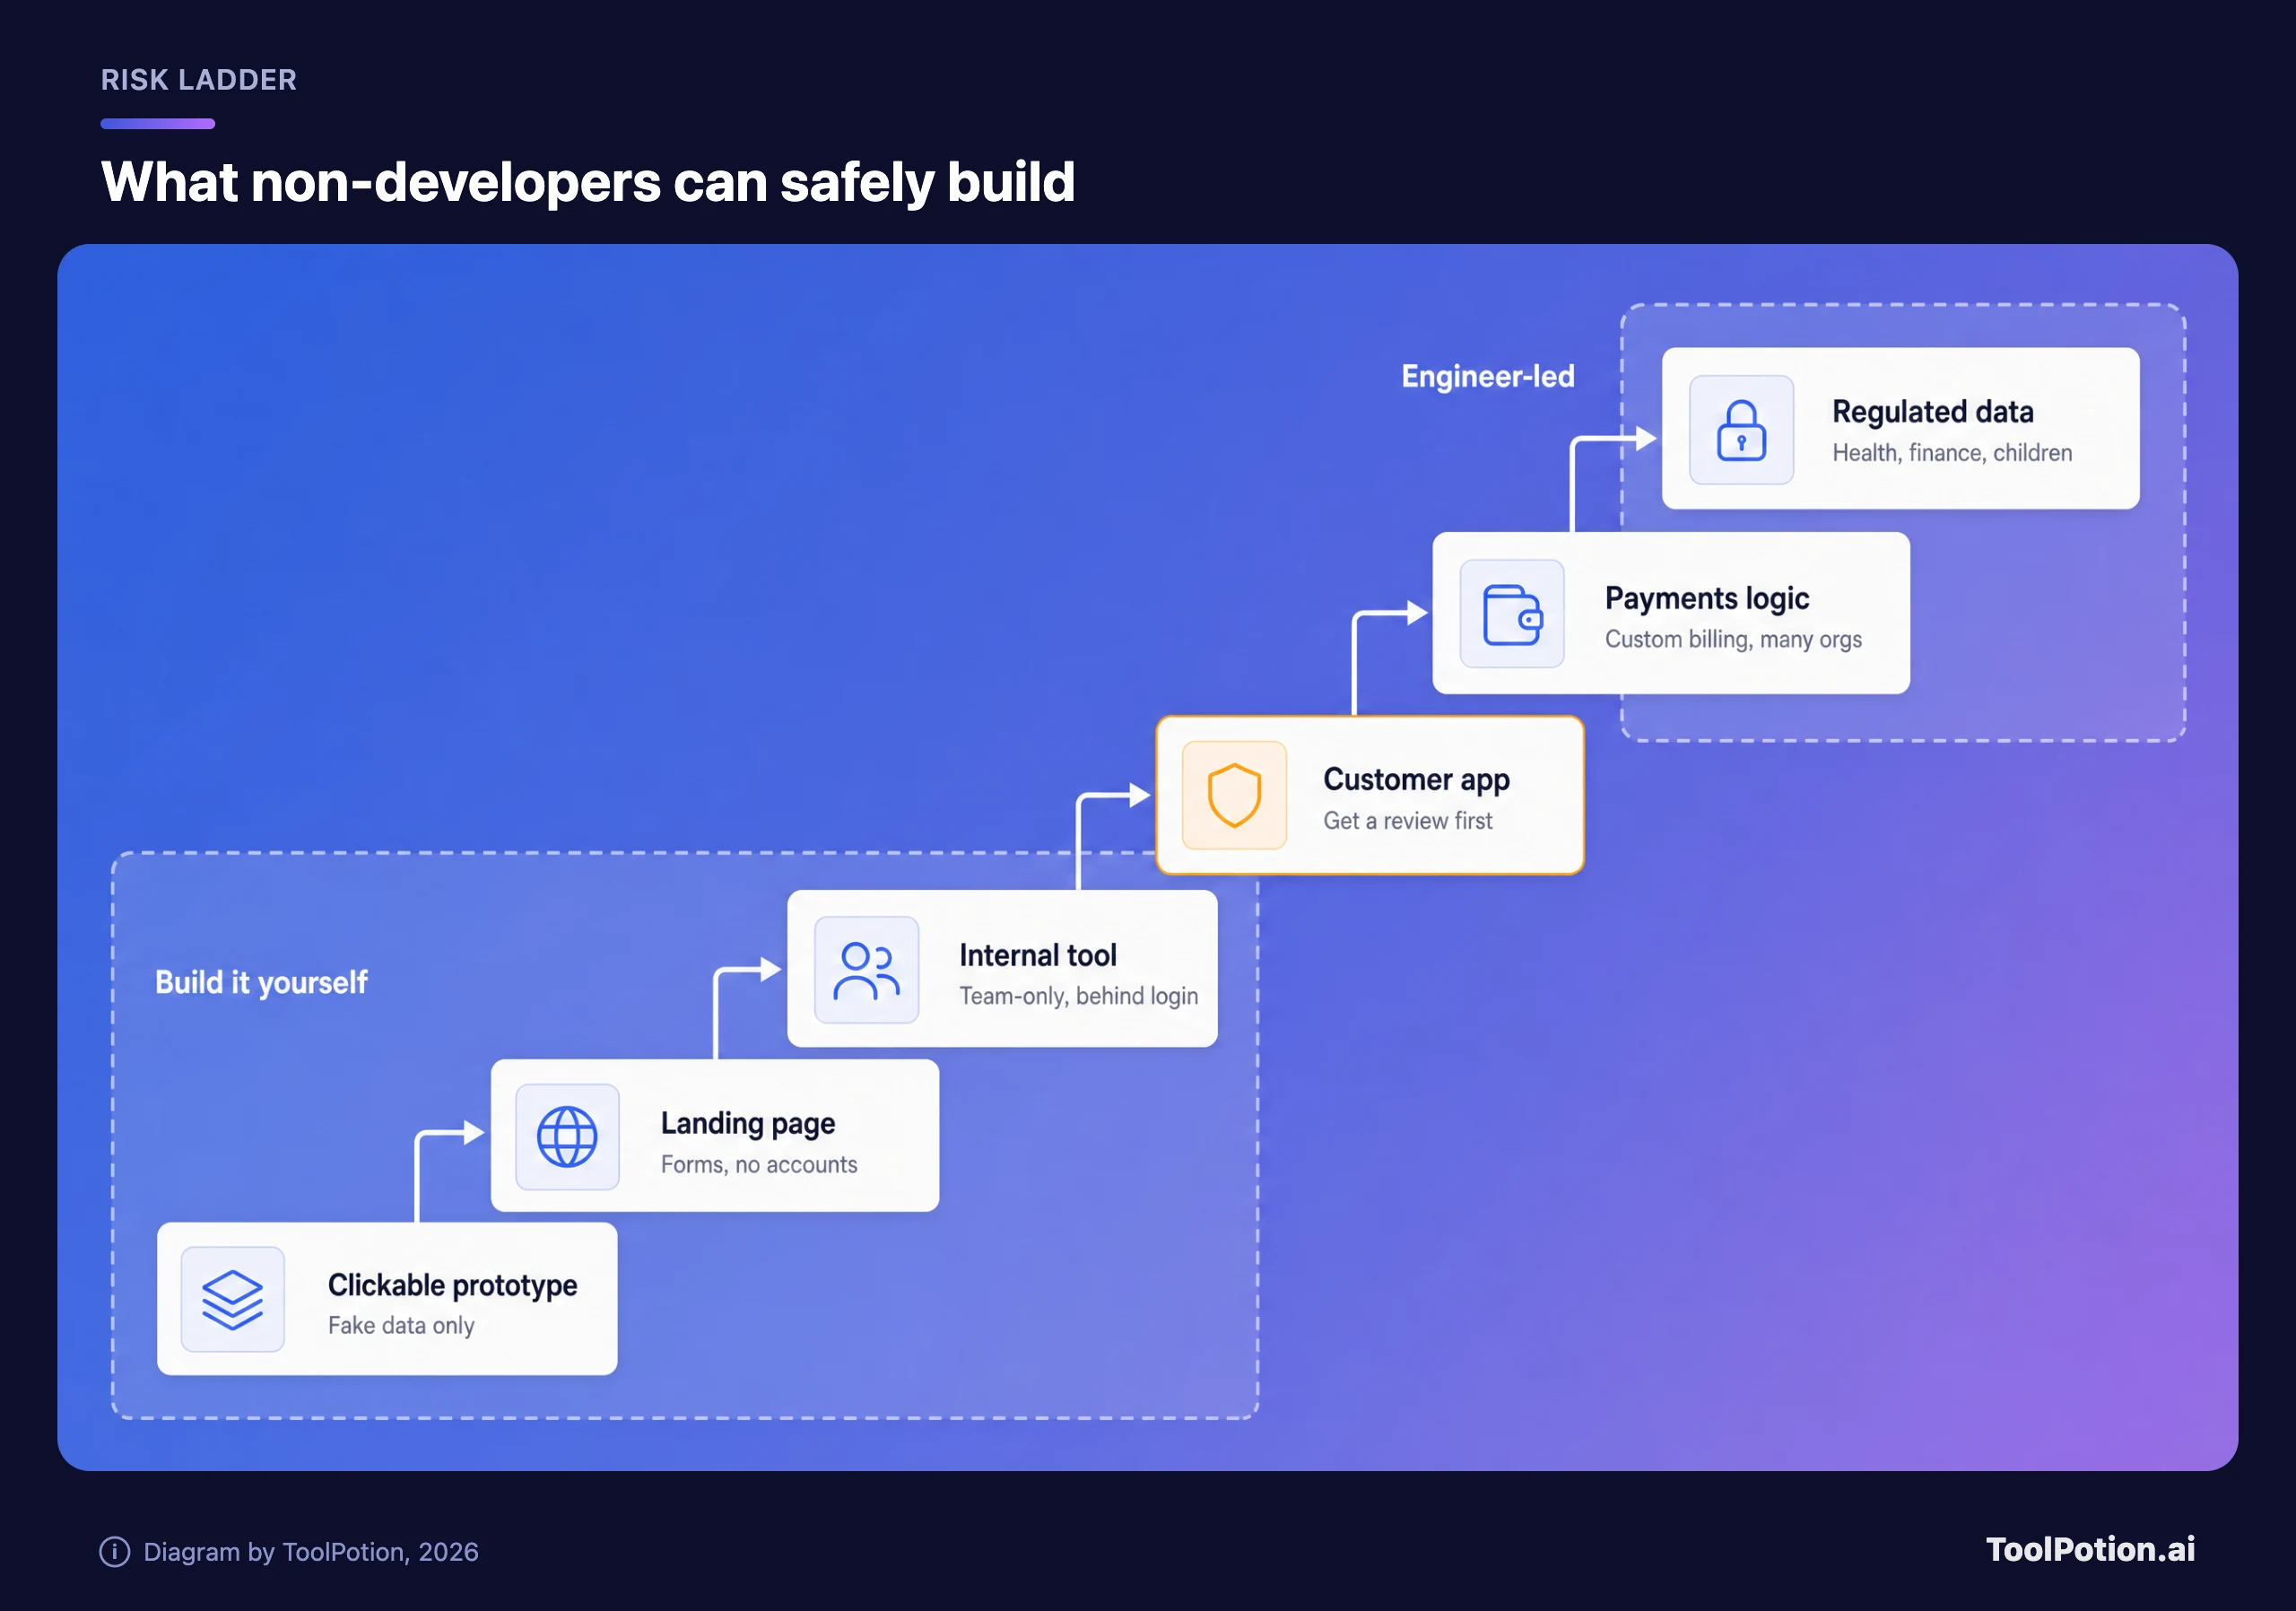
Кликабельные прототипы, лендинги с формой обратной связи и внутренние инструменты только для команды — самая удачная зона. Прототип отвечает на вопрос «стоит ли это делать?», прежде чем кто-либо заведёт тикет. Внутренний трекер для отдела продаж или операций может заменить таблицу, которой никто не доверяет, и если он открыт только для рабочего пространства и защищён логином, злоупотребить им могут лишь ваши коллеги. Простые автоматизации тоже относятся к этой ступени, хотя инструмент для рабочих процессов вроде n8n или Zapier часто справляется и без создания приложения (см. рейтинг инструментов автоматизации).
Клиентские приложения с аккаунтами — это янтарная ступень. Инструменты вполне способны их построить. Проблема в том, что одно неверное правило базы данных раскрывает сразу всех пользователей, поэтому сначала соберите приложение, а потом заплатите инженеру за ревью, прежде чем туда зарегистрируются реальные люди.
Две верхние ступени принадлежат инженерам. Сначала платежи. Кнопка «Купить», открывающая размещённую страницу оплаты Stripe, — это нормально: данные карты уходят прямо в Stripe и не проходят через ваше приложение. В собственном руководстве по безопасности Stripe предупреждает, что бизнесу, который принимает данные карт напрямую, может потребоваться выполнить более 300 требований безопасности PCI DSS. Тарификация по использованию и приложения, где одну базу делят несколько компаний, зависят от логики авторизации, а именно в ней исследователи раз за разом находят дыры в приложениях, созданных ИИ.
Вторая тема — регулируемые данные. В FAQ для корпоративных клиентов Lovable сказано, что он не подписывает соглашения BAA, не соответствует HIPAA и просит не загружать защищённую медицинскую информацию. Данные о здоровье, финансах и детях сопряжены с юридическими обязательствами, которых не закроет никакая проверка перед публикацией.
Инструменты, которые важны сейчас, и как каждый из них тарифицируется
Пять конструкторов покрывают почти всё, что нужно такому читателю, и отличаются они не столько возможностями, сколько способом тарификации и тем, насколько легко от них уйти. Bolt и v0 стоят в одном ряду с Lovable, Replit и Base44. Цены — это начальные платные тарифы со страниц тарифов самих вендоров.
| Инструмент | Начальный платный тариф | За что списываются деньги | Бэкенд включён | Вывод кода |
|---|---|---|---|---|
| Lovable | $25 в месяц, 100 кредитов | Кредиты за сообщение, цена зависит от объёма работы | База данных, логин и хранилище (Lovable Cloud) | Двусторонняя синхронизация с GitHub на всех тарифах |
| Bolt | $25 в месяц, от 10 млн токенов | Токены; чем больше проект, тем больше уходит на сообщение | Bolt Database с логином | Синхронизация с GitHub |
| Replit | $20 в месяц (Core, помесячная оплата) | Лимит Free Mode, затем кредиты в режимах Power или Max | База Postgres, Replit Auth, хостинг | Пуш в Git-репозиторий, например на GitHub |
| v0 | $30 за пользователя в месяц (показан как скидка от $90), кредитов на $30 | Долларовые кредиты, которые тратятся на токены | Подключается к Neon, Supabase и другим | Репозиторий GitHub становится источником истины |
| Base44 | $16 в месяц при оплате за год, 100 кредитов на сообщения | Кредиты на сообщения плюс кредиты на интеграции | Встроенные база данных, логин и хостинг | Двусторонняя синхронизация с GitHub начиная с тарифа Builder |
Большинству не-разработчиков Lovable подойдёт как вариант по умолчанию. Он публикует примеры стоимости одного сообщения, сканирует проект на проблемы безопасности при каждой публикации, а его код синхронизируется с GitHub на любом тарифе, включая бесплатный. Base44 подходит тем, кто вообще не хочет видеть код, но есть один нюанс — он разобран в разделе о передаче проекта ниже. Replit имеет смысл, если вам нужно единое рабочее пространство для приложений, презентаций и дашбордов, а его Free Mode — самый мягкий способ начать. Bolt подходит тем, кто работает урывками: неиспользованные оплаченные токены переносятся на следующий месяц. v0 — выбор для случая, когда ваша компания уже деплоит на Vercel и проект потом подхватят инженеры.
Два более старых no-code-варианта покрывают похожую область с визуальными редакторами: Bubble создаёт веб- и мобильные приложения, а Glide превращает таблицы в приложения. Живой рейтинг ниже показывает, как сейчас расположилась вся категория, а наш обзор ИИ-конструкторов приложений подробнее разбирает около дюжины из них.
Лучшие ИИ-конструкторы приложений прямо сейчас
- # 1Лучший выборLovableИИ-приложениеAI App Builder от Lovable позволяет пользователям быстро создавать приложения и веб-сайты с помощью диалоговых подсказок. Опишите свое видение, и ИИ преобразует его в рабочий прототип. Уточняйте с помощью обратной связи и развертывайте одним кликом, делая разработку приложений доступной без глубоких знаний в области кодирования.79ToolRankСильный
- # 2Второе местоBolt AI BuilderИИ-приложениеBolt AI Builder позволяет создавать веб-сайты, приложения и прототипы, просто общаясь с ИИ. Он берет на себя сложные задачи по написанию кода, интегрируется с дизайн-системами и предлагает инфраструктуру корпоративного уровня, позволяя разработчикам продуктов сосредоточиться на своем видении и быстрее запускать продукты.77ToolRankСильный
- # 3Третье местоReplitИИ-приложениеReplit — это приложение на базе ИИ и конструктор веб-сайтов, который превращает текстовый запрос в работающее приложение с аутентификацией, базой данных, хостингом и мониторингом. Он нацелен на основателей, менеджеров по продуктам, дизайнеров, инженеров, команды по операциям и ИТ, которые хотят создавать программное обеспечение без написания кода вручную.75ToolRankСильный
- 4Base44ИИ-приложениеПлатформа AI без кода, которая превращает описания на простом языке в полностью функциональные приложения, веб-сайты и AI-агентов, автоматически обрабатывая дизайн, логику и бэкенд.73ToolRankСильный
- 5StackBlitzИИ-приложениеStackBlitz — это совместная браузерная IDE для веб-разработчиков, устраняющая необходимость в локальной конфигурации и позволяющая сосредоточиться на создании. Она использует WebContainers для быстрого и безопасного создания сред разработки прямо в вашем браузере.72ToolRankСильный
- 6v0 от VercelИИ-приложениеv0 от Vercel — это платформа на основе ИИ, которая позволяет пользователям быстро разрабатывать, строить и развертывать полнофункциональные веб-приложения. Благодаря своим совместным функциям пользователи могут создавать приложения из шаблонов, интегрироваться с API и публиковать живые сайты за считанные секунды.71ToolRankСильный
- 7Bolt.newРепозиторий GitHubBolt.new — это агент на базе ИИ для создания полнофункциональных веб-приложений непосредственно в вашем браузере. Он позволяет пользователям создавать запросы, запускать, редактировать и развертывать приложения без локальной настройки, интегрируя ИИ со средой разработки на базе StackBlitz WebContainers для бесшовного рабочего процесса.69ToolRankСильный
- 8AirtableИИ-приложениеAirtable — это платформа для создания приложений на основе ИИ, где команды превращают свои данные в настраиваемые приложения, интерфейсы, автоматизации и ИИ-агентов, используя разговорные инструменты без кода.69ToolRankСильный
- 9BlinkИИ-приложениеУниверсальный конструктор сайтов и приложений на базе ИИ, который превращает запрос в живое, полнофункциональное веб- или мобильное приложение с включенной базой данных, аутентификацией и хостингом.57ToolRankУверенный
- 10BubbleИИ-приложениеBubble — это конструктор приложений без кода на основе ИИ, который позволяет пользователям быстро и эффективно создавать веб- и мобильные приложения. Он обеспечивает визуальный дизайн и управление базами данных без необходимости писать код, что делает разработку приложений доступной для всех.57ToolRankУверенный


Как работает ToolRank
ToolRank — собственный рейтинговый движок ToolPotion.
Он непрерывно оценивает сотни сигналов со всего открытого веба — реальный трафик и популярность, силу аудитории и сообщества, авторитетность и долговечность, распространение и вовлечённость — и обрабатывает миллионы точек данных, чтобы каждый инструмент занял то место, которое заслужил.
Каждый тип ИИ оценивается собственной моделью: то, что подтверждает популярность SaaS-приложения, не подходит для open-source-фреймворка или канала автора. Отсутствие на какой-либо платформе никогда не идёт инструменту в минус — ToolRank оценивает те данные, которые есть.
Никаких платных мест. Никаких цифр со слов самих авторов.
В рейтинг входят и конструкторы для разработчиков, так что используйте его для поиска, а таблицу — для планирования бюджета.
Почему кредиты сгорают быстрее, чем вы рассчитывали
Теперь каждый из этих инструментов выставляет счёт за работу, которую делает ИИ, а не за отправленное вами сообщение. Для мелких правок это честно, для расплывчатых запросов — дорого.
Самые наглядные примеры публикует Lovable. «Сделай кнопку серой» стоило 0,50 кредита, «Добавь аутентификацию» — 1,20, «Собери лендинг с картинками» — 2,00, а сообщение в режиме плана — 1 кредит (Lovable). Поскольку одно сообщение на сборку теперь может идти часами, Lovable делает паузу и запрашивает подтверждение, как только одно сообщение превышает 20 кредитов; это значение по умолчанию можно повысить или отключить. Докупка на тарифе Pro стоит $15 за 50 кредитов, то есть $0,30 за кредит против $0,25 внутри тарифа на 100 кредитов.
Остальные работают так же, только называют всё по-другому. В справочном центре Bolt сказано, что основная часть токенов уходит на чтение и синхронизацию файлов проекта, поэтому один и тот же промпт стоит дороже по мере роста приложения. v0 считает историю чата и исходные файлы входными токенами. Base44 заявляет, что фиксированной цены за сообщение нет, и оценивает типичные правки примерно в 0,5–4 кредита. Free Mode в Replit бесплатен в пределах лимита, но режимы Power и Max расходуют ежемесячные кредиты, а дополнительные пакеты кредитов сгорают через шесть месяцев после покупки.
Ценовая лестница Lovable показывает, что это значит для бюджета.
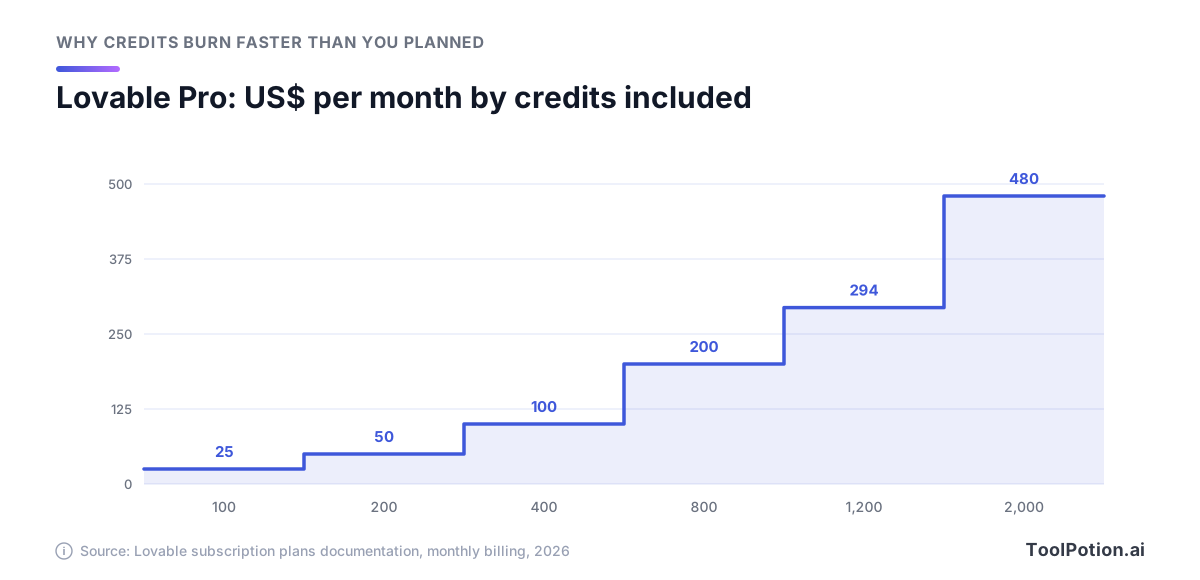
Скидок за объём почти нет. Каждый тариф до 800 кредитов обходится в $0,25 за кредит, а тариф на 2 000 кредитов — всё ещё $0,24. Если вы промптите вдвое больше, счёт растёт вдвое, так что рычаг тут один — меньше впустую потраченных сообщений.
Больше всего уходит на циклы исправлений: ИИ что-то ломает, его исправление ломает что-то ещё, и каждый круг оплачивается. Помогает сначала планировать: сообщение в режиме плана в Lovable стоит ровно один кредит, а Bolt говорит, что режим плана тратит меньше токенов, потому что ничего не меняет. Помогают и кнопки: Bolt отмечает, что публикация или восстановление версии кнопкой ничего не стоит, а просьба к ИИ сделать то же самое тратит токены. Если сессия пошла наперекосяк, откатитесь к контрольной точке, а не пытайтесь выбраться промптами.
Подставьте свои привычки в калькулятор ниже. Он использует примеры стоимости от Lovable, так что воспринимайте результат как диапазон бюджета, а не как расценку.
При значениях по умолчанию вам нужно около 162 кредитов в месяц, и это покрывает тариф за $50. Если доля переделок вырастет до 60%, даже более дешёвый путь — тариф за $25 плюс докупка — подорожает до $70. Поставьте и лимит: автопополнение в Lovable принимает ежемесячный лимит трат вместо «Без лимита», а Replit позволяет ограничить расходы сверх включённых кредитов. Если ценообразование на кредитах всё ещё кажется скользким, наш материал о моделях ценообразования ИИ-инструментов объясняет кредиты, места и токены.
Все инциденты указывают на одну ошибку
Если сопоставить отчёты об инцидентах этого года, везде повторяется один и тот же сбой. Это не хитрый взлом. Это база данных, которая отвечает любому, кто спросит.
Исследование UpGuard нашло около 300 000 доменов с признаками Supabase и 16 326 баз данных с читаемыми таблицами, более чем в половине из которых были признаки персональных данных (UpGuard). Объяснение у них конкретное: таблицы, созданные через API (так с Supabase общаются кодинговые агенты), по умолчанию не получают включённую защиту на уровне строк. Руководитель по безопасности Supabase сказал TechCrunch, что проекты защищены по умолчанию, а безопасность — зона общей ответственности.
Moltbook — соцсеть для ИИ-агентов, основатель которой говорил, что «не написал ни одной строчки кода», — вышла с ключом Supabase прямо в странице и без политик защиты на уровне строк. Исследователи Wiz получили доступ к 1,5 млн API-токенов, 35 000 адресов электронной почты и тысячам личных сообщений, прежде чем команда через несколько часов после уведомления выпустила патч (Wiz).
По словам исследователя Таймура Хана, приложение на Lovable раскрыло 18 697 записей пользователей, тысячи из которых — аккаунты студентов. Он обнаружил, что проверка доступа написана наоборот: «Охранник блокирует тех, кого должен пропускать, и пропускает тех, кого должен блокировать» (The Register). Lovable заявил, что предлагает бесплатное сканирование безопасности перед публикацией, что реагировать на его результаты должен сам пользователь, что уязвимая база данных не размещалась у Lovable, а в проекте был код, который Lovable не генерировал.
Ошибаются и сами платформы. Позже в этом году исследователь показал, что бесплатный аккаунт Lovable позволял получать исходный код, учётные данные баз данных и истории чатов с ИИ из чужих публичных проектов. Сначала Lovable назвал такое поведение намеренным и задуманным. Потом признал, что ссылаться на неясную документацию недостаточно, сказал «Мы сделаем лучше» и заявил, что исправил свой API, так что чаты публичных проектов теперь недоступны (The Register). Компания по безопасности RedAccess насчитала около 380 000 общедоступных приложений на Lovable, Base44, Replit и Netlify, примерно 5 000 из которых раскрывали чувствительные данные. Гендиректор Replit ответил, что доступность публичных приложений — ожидаемое поведение, а приватность включается одним кликом.
Исследования говорят то же самое с другой стороны. Многолетний тест Veracode показывает, насколько мало помогли более умные модели.
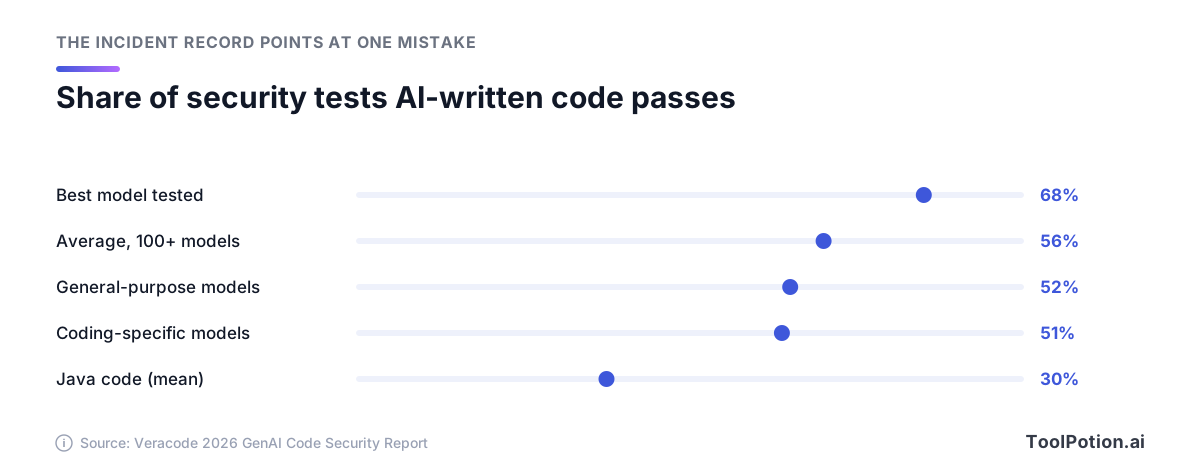
Даже лучшая модель в раунде Veracode 2026 года проваливает почти каждую третью задачу по безопасности, а модели, созданные для кодинга, справляются не лучше универсальных. Отдельное исследование стартапа Tenzai: пять кодинговых агентов построили 15 приложений, и в них нашли 69 уязвимостей. Самые серьёзные касались авторизации и бизнес-логики, а классических инъекций не оказалось вовсе. Это совпадает с инцидентами. ИИ пишет код, который работает, но не задаётся вопросом, кому разрешено им пользоваться, пока вы его об этом не попросите.
Защита на уровне строк простыми словами
Приложения, собранные таким образом, часто обращаются к базе данных прямо из браузера, используя ключ, который по замыслу публичный. Не даёт постороннему прочитать с этим ключом всё подряд защита на уровне строк (row-level security): правила внутри базы данных, которые решают построчно, кто что может читать или менять. Встроенный бэкенд Lovable и база данных Bolt используют эти правила Postgres — ту же модель, что и Supabase.
Документация Supabase говорит прямо. Таблица в открытой схеме без RLS «доступна для чтения и записи любой ролью, у которой есть на неё права» (Supabase). Когда защита включена, публичный ключ ничего не видит, пока политика не разрешит. Политика короткая. Вот такая, какую ваш конструктор должен написать для таблицы заказов, позволяет каждому вошедшему пользователю читать только свои строки:
create policy "Users read their own orders"
on orders for select
to authenticated
using ( (select auth.uid()) = user_id );
Писать её самому не нужно. А вот убедиться, что она есть для каждой таблицы, нужно. Секретный ключ, он же «service role», полностью обходит эти правила, поэтому его нельзя держать в браузерном коде. А всё, что находится во фронтенде, включая проверку вроде «этот пользователь — админ?», может изменить тот, кто пользуется приложением, и поэтому в документации Lovable сказано, что фронтенд-код никогда не должен принимать решения о безопасности.
Безопасный процесс сборки по шагам
Этот порядок делает ошибки дешёвыми: фейковые данные до последнего шага, реальные люди — только в самом конце.
- Напишите одностраничную спецификацию до первого промпта. Укажите, кто пользуется приложением, перечислите пять-шесть экранов, опишите, что может видеть и менять каждый тип пользователей, и назовите то, что в проект не входит. Вставьте её в режиме плана и попросите инструмент найти в ней дыры.
- Делайте прототип на фейковых данных. Соберите экраны и сценарии на выдуманных записях, оставьте проект приватным и покажите тем, кто будет им пользоваться. Менять направление нужно сейчас, пока правка стоит одно сообщение.
- Опишите модель данных простыми словами. Перечислите каждый тип записей (клиенты, заказы, заметки) и их владельцев, затем попросите инструмент создать таблицы и объяснить по каждой, кто может читать и менять строки. Если где-то ответ «любой», исправьте это, прежде чем двигаться дальше.
- Добавьте регистрацию и права доступа на одном шаге, а затем попросите пересказать правила. Например, Base44 принимает правила, записанные предложениями вроде «Заказ должен видеть только тот, кто его оформил».
- Тестируйте с двумя аккаунтами и фейковыми данными. Зарегистрируйтесь как Алиса и как Боб. От имени Боба попробуйте открыть записи Алисы, поменять номер записи в адресной строке и воспользоваться приложением без входа. Всё, до чего Боб добрался, хотя не должен был, — баг, как бы ни выглядел код.
- Проведите проверку безопасности. Запустите встроенное сканирование, исправьте все критические находки, затем пройдите чек-лист из следующего раздела. Полный аудит Bolt из меню Publish не тратит токены. Если в приложении хранятся персональные данные клиентов, именно здесь его должен проверить инженер.
- Запускайтесь с малого и с ограничениями. Сначала пригласите горстку реальных пользователей, задайте лимиты трат, убедитесь, что резервные копии и откат работают, и удалите фейковые аккаунты.
Не уверены, на какой ступени ваша идея? Дерево ниже даст ответ не более чем за три вопроса.
Если дерево отправляет вас к инженеру, прототип не пропадает впустую. Рабочий макет плюс спецификация — самое ясное ТЗ, какое только можно дать разработчику.
Чек-лист безопасности перед запуском
Пройдите его до того, как ссылку получит кто-то, кроме ваших тестовых аккаунтов. Читать код для этого не нужно. Каждый пункт — это настройка, которую надо посмотреть, скан, который надо запустить, или тест, который надо провести.
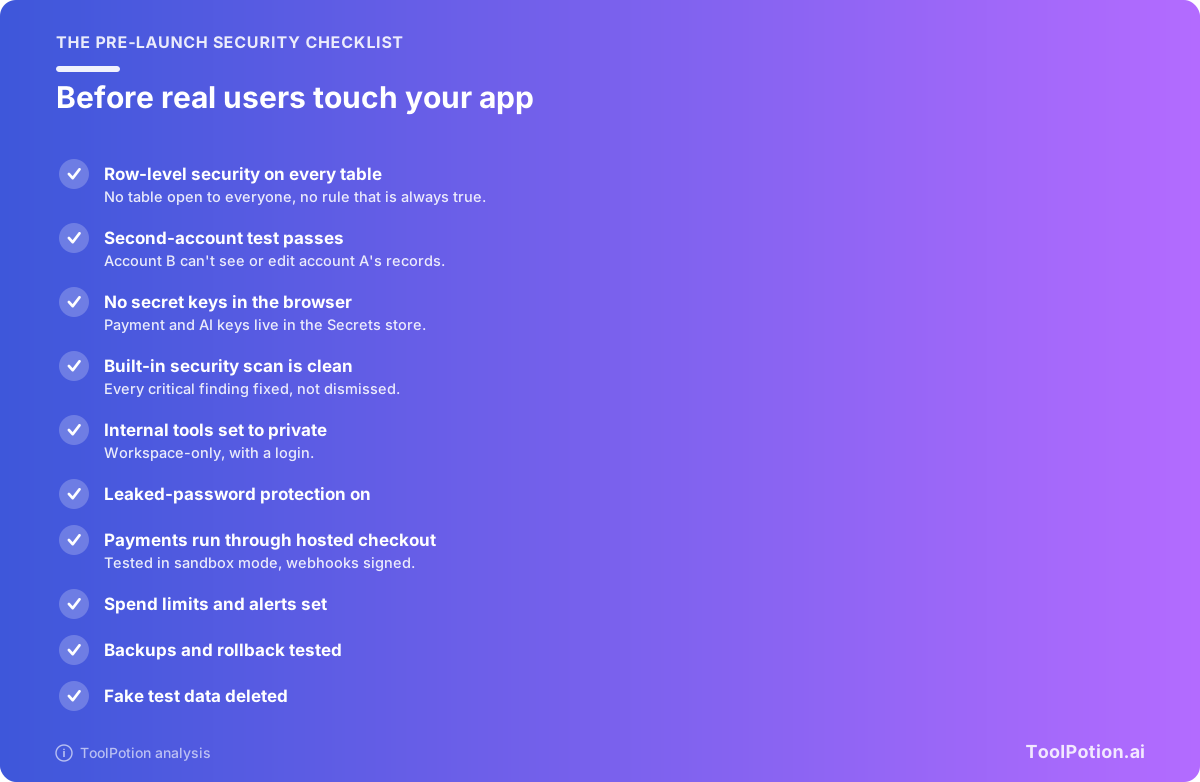
Две вещи дают основной эффект. Защиту на уровне строк для каждой таблицы проверяют в разделе базы данных или безопасности вашего конструктора, а Bolt помечает правила, которые «всегда истинны», то есть пускают всех. Тест вторым аккаунтом ловит то, что пропускают сканеры, например ту самую наоборот написанную проверку доступа в приложении на Lovable.
Остальное делается быстро. Bolt включает защиту от утёкших паролей по умолчанию, а скан Lovable перед публикацией сигнализирует, если она выключена. В Lovable всё, что названо с префиксом VITE_, попадает в браузер, поэтому секретный ключ не должен его носить.
У сканов есть пределы, и вендоры сами об этом говорят. В документации Lovable сказано, что его инструменты «не могут гарантировать полную безопасность», и для приложений с чувствительными данными рекомендуется профессиональная проверка. Документация Base44 лаконичнее: вы сами отвечаете за настройки безопасности своего приложения.
Передача проекта разработчику
Работающее вайб-кодовое приложение рано или поздно потребует инженера — чтобы проверить его или взять в свои руки. Планируйте передачу с первого дня.
Подключите репозиторий GitHub заранее. Двусторонняя синхронизация Lovable работает на всех тарифах, и разработчик может клонировать репозиторий и продолжить работу в своём редакторе. Двусторонняя синхронизация Base44 начинается с тарифа Builder. В v0 подключённый репозиторий становится источником истины, а изменения v0 отправляет в рабочую ветку, а не напрямую в ту, от которой она отошла. Bolt тоже синхронизирует коммиты с GitHub.
Узнайте, что код не захватывает. В документации Lovable сказано, что ни синхронизация с Git, ни скачивание кода не включают данные внутри вашей базы, а в его руководстве по хостингу на стороне вам предлагают переносить файлы хранилища вручную. Base44 заявляет, что ничто не привязано к её платформе и что синхронизация с GitHub экспортирует весь исходный код. Но в её документации для разработчиков описан и SDK, через который экспортированные проекты обращаются к собственным сервисам Base44 для данных и backend-функций. Это наш вывод, а не заявление Base44: полный уход с Base44 может означать замену этого слоя.
Дайте разработчику короткий пакет для передачи:
- Спецификацию с каждым экраном и тем, кто им может пользоваться.
- Доступ к репозиторию и к проекту в конструкторе.
- Список на понятном языке: каждая таблица и кто должен иметь право читать и менять её данные.
- Добавленные вами интеграции и названия используемых ими секретов — но никогда не сами значения в чате или письме.
- Известные баги, странные обходные пути, которые вы «намыслили» промптами, и сколько кредитов проект стоил на данный момент.
Попросите провести ревью безопасности до добавления новых функций: правила доступа, серверные функции и где хранятся секреты. Большинство разработчиков откроют репозиторий в кодинг-инструменте вроде Cursor или Claude Code. Наши материалы обзор ИИ-ассистентов для кодинга и ИИ-ассистенты для кодинга против конструкторов агентов объясняют, чем эти инструменты отличаются от конструкторов приложений, а рейтинг ИИ-ассистентов для кодинга ранжирует всё поле.
Часто задаваемые вопросы
Принадлежит ли мне код, который пишет инструмент для вайб-кодинга?
Lovable, Base44, Bolt и v0 синхронизируют код с репозиторием GitHub, который вы контролируете (Base44 — начиная с тарифа Builder). Но владеть кодом — не то же самое, что владеть работающим приложением. Ваши данные, сохранённые файлы и бэкенд-сервисы могут оставаться на платформе, пока кто-то их не перенесёт.
С какого инструмента для вайб-кодинга дешевле всего начать?
У всех пяти есть бесплатный уровень. Lovable даёт бесплатным пользователям 5 кредитов на сборку в день, но не более 30 в месяц, а Free Mode в Replit работает на бесплатном и платных индивидуальных тарифах с лимитами, зависящими от тарифа. Среди платных тарифов Starter у Base44 указан за $16 в месяц при оплате за год, а Replit Core — $20 в месяц.
Можно ли принимать платежи в приложении, созданном вайб-кодингом?
Да, через размещённую страницу оплаты. Интеграция Lovable со Stripe открывает Stripe Checkout и хранит ваш секретный ключ как секрет бэкенда, а не в коде приложения. Сначала протестируйте на sandbox-ключах и тестовой карте Stripe. Тарификация по использованию, выплаты другим пользователям и биллинг для аккаунтов нескольких компаний — территория инженеров.
Может ли ИИ сам проверить свой код на безопасность?
Отчасти. Встроенные сканы ловят типичные проблемы вроде отсутствующих правил доступа, открытых ключей и уязвимых пакетов. Но вендоры сами говорят, что сканы не гарантируют безопасность, а приложение, из которого утекли 18 697 записей, работало на платформе с бесплатным сканом перед публикацией. Считайте скан нижней планкой, а не подписью «всё в порядке».
Что случилось с Firebase Studio?
Google его закрывает. Новые рабочие пространства в нём больше не создаются, закрытие запланировано на 2027 год, а существующие рабочие пространства Google предлагает перенести в Google AI Studio или Antigravity. Сервисы Firebase вроде Firestore и Authentication продолжают работать как прежде.