Конфиденциальность данных в AI-инструментах сводится к одному критерию: доверяйте поставщикам, которые публикуют сроки хранения на уровне конечных точек с указанием дат, и считайте всех остальных непроверенными, пока они этого не сделают. OpenAI документирует, что данные API по умолчанию не используются для обучения с 1 марта 2023 года, и отдельно — что журналы мониторинга злоупотреблений, содержащие ваши запросы, хранятся 30 дней (OpenAI). Это два разных элемента управления. Anthropic удаляет входные данные API в течение 30 дней, но хранит контент, нарушающий политику использования, до 2 лет, а оценки классификатора — до 7 лет (Anthropic).
Вы получите пять вопросов, задокументированные ответы от четырёх поставщиков и четырёхуровневую модель для сортировки остальных 18 948 инструментов из нашего каталога.
Риск переместился от ваших сотрудников к вашим поставщикам
Аудит поведения сотрудников — это дешёвая половина проблемы, и именно её охватывает каждый конкурирующий чеклист. Дорогостоящая половина — это то, хранит ли поставщик на другом конце API всё, что вы отправляете, как долго и кто может впоследствии это истребовать.
Теневой AI теперь настройка по умолчанию
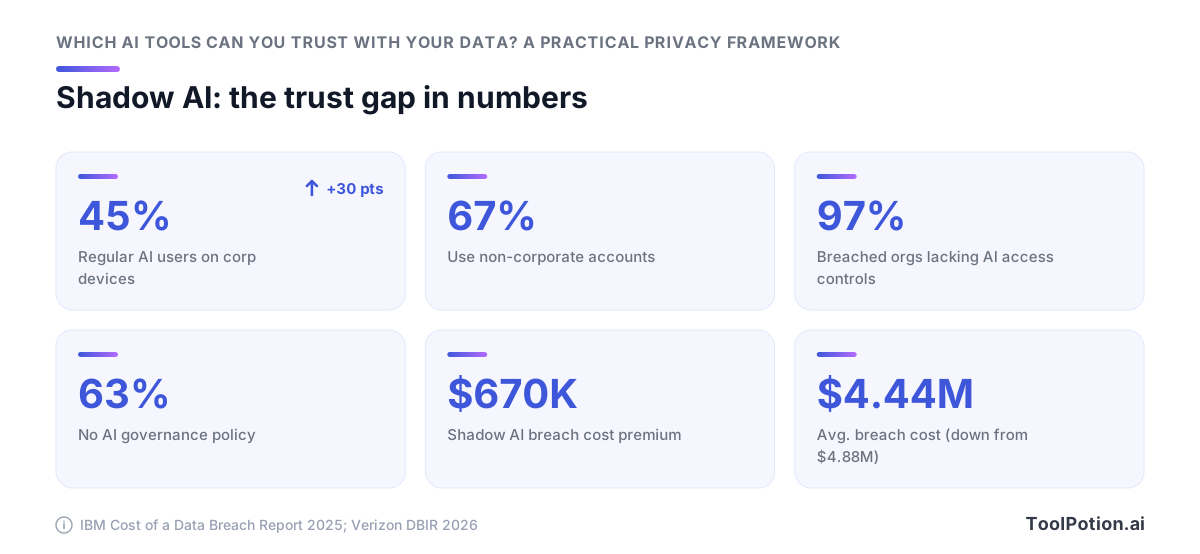
Теневой AI также поднялся на третье место среди наиболее распространённых незлоумышленных действий инсайдеров в наборах данных DLP — рост в 4 раза год к году. Таким образом, правило «не использовать неутверждённые инструменты» — это правило, которое большинство ваших сотрудников нарушает на корпоративном ноутбуке ещё до обеда. Реалистичный подход — сортировка на уровне поставщиков: определите, какие инструменты преодолевают задокументированную планку, а затем сделайте их путём наименьшего сопротивления. Этот набор шире, чем большинство команд планирует. Наш каталог отслеживает 18 948 активных записей, включая 13 157 AI-приложений в нашем каталоге, а это значит, что вам нужен фильтр, применимый за десять минут, а не анкета из 40 вопросов по безопасности.
Во что обходятся цифры по взломам
Высокий уровень теневого AI добавил 670 000 долларов США к средней стоимости взлома, измеренной на фоне мирового среднего показателя в 4,44 миллиона долларов США, снизившегося с 4,88 миллиона, при среднем сроке 241 день на выявление и устранение.
Ещё два показателя из того же исследования указывают на причину. 97% взломанных организаций, пострадавших от AI-инцидентов безопасности, не имели надлежащего контроля доступа к AI, а 63% из 600 изученных организаций не имели политики управления AI.
Управление в этом смысле узкое и поддаётся проверке. Вам нужно знать, какой поставщик хранит какие данные, на каких задокументированных условиях хранения, подтверждённых на датированной странице политики, которую вы можете открыть прямо сейчас и процитировать своей юридической команде.
Пять вопросов, определяющих конфиденциальность данных AI-инструмента
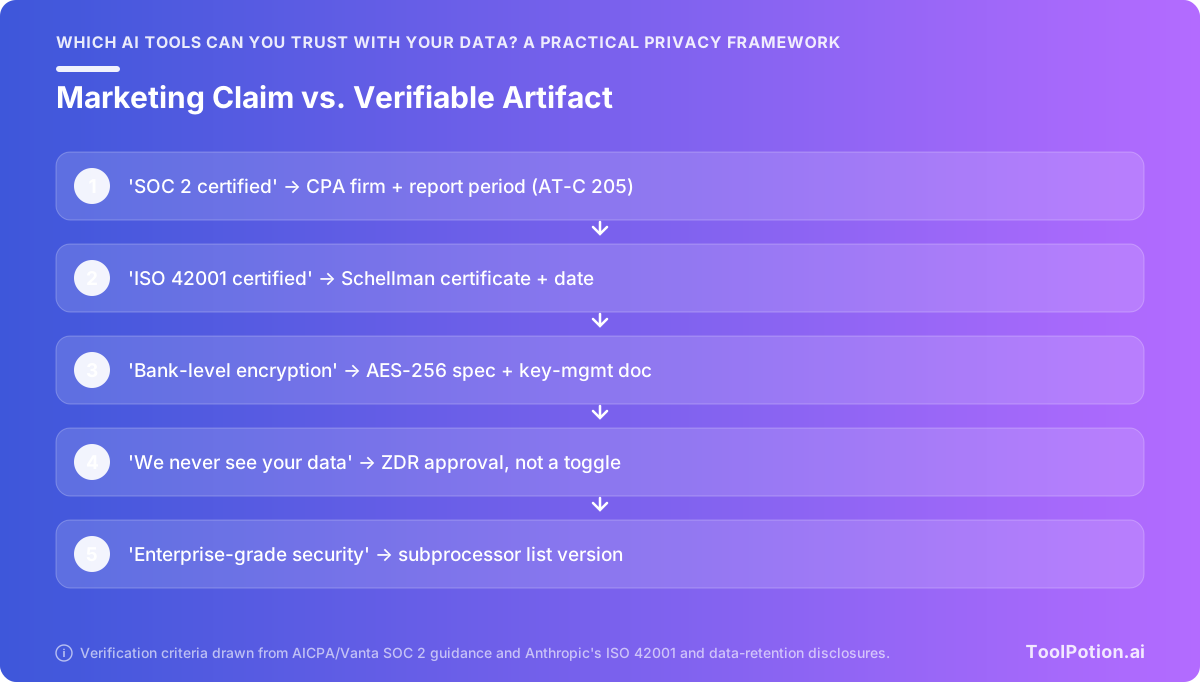
На каждый из этих вопросов есть правильный тип ответа: документ, который можно сохранить, датировать и перепроверить в следующем квартале. Если ответ приходит в виде прилагательного, поставщик провалил вопрос. «Безопасность корпоративного уровня» — не ответ. URL со датой последнего обновления — ответ.
1. Обучает ли ваши данные модель, и на каком уровне подписки
Артефакт — это страница политики с указанием уровня. Документация OpenAI гласит: «С 1 марта 2023 года данные, отправляемые в OpenAI API, не используются для обучения или улучшения моделей OpenAI (если только вы явно не дали согласие)» (OpenAI Developer Docs), и этот стандарт распространяется на API, а не на потребительский ChatGPT. Anthropic провела ту же границу в обратном порядке для потребителей: пользователи тарифов Free, Pro и Max, разрешившие обучение, получают 5-летнее хранение, отказавшиеся — 30 дней, а Claude for Work, Gov, Education и API-доступ находятся за рамками всего этого (Anthropic).
Уточните, какой тариф ваша команда фактически приобрела. Ответ меняется в зависимости от уровня, и сотрудники на личных аккаунтах находятся на другом уровне, чем по вашему корпоративному договору.
2. Как долго данные хранятся, и каковы все исключения
Вам нужна таблица на уровне конечных точек. Стандартный 30-дневный срок мониторинга злоупотреблений OpenAI не действует повсеместно: объекты Assistants API, которые вы не удаляете, «хранятся бессрочно», файлы сохраняются «до удаления», а /v1/videos хранит данные 48 часов для скачивания плюс 30 дней для мониторинга злоупотреблений (OpenAI). Anthropic удаляет входные и выходные данные API «в течение 30 дней с момента получения или генерации», затем перечисляет исключения: до 2 лет для нарушений политики использования, 7 лет для оценок классификатора доверия и безопасности, и 5 лет для обратной связи (Anthropic Privacy Center). Требуйте этот список исключений в письменном виде от каждого поставщика, называющего короткие сроки.
3. Кто ещё имеет к ним доступ: субпроцессоры и хосты моделей
Артефакт — это версионированный список субпроцессоров с условием об уведомлении об изменениях. Большинство инструментов, которые вы будете оценивать, являются обёртками, поэтому реальный вопрос — какая фундаментальная модель лежит в основе и на чьей инфраструктуре. Это наиболее важно для AI-агентов, работающих с вашими данными, которые выстраивают цепочки инструментов и нередко проходят через несколько хостов моделей за одну задачу, а также для AI-вендоров платформенного уровня, чей список субпроцессоров определяет периметр.
4. Где данные обрабатываются и включена ли резидентность по умолчанию
Получите скриншот настройки и дату её включения. Устное «да» на звонке с продажами ничего не значит без консоли, показывающей регион, привязанный к вашему проекту, и модель за функцией имеет собственные условия по данным.
5. Что происходит при судебном запрете
Вам нужна письменная политика по судебным запросам: кто получает уведомление, когда и какие уровни исключены из предписаний о сохранении. 5 января 2026 года судья Сидни Стейн подтвердил предписание, обязывающее OpenAI передать 20 миллионов деидентифицированных потребительских бесед ChatGPT, признав выводы магистрата «ни явно ошибочными, ни противоречащими закону» (Bloomberg Law). Более раннее предписание о сохранении было отменено 9 октября 2025 года, однако журналы, уже захваченные в соответствии с ним, остаются доступными (ABA Journal). Суд может отменить расписание удаления.
Отказ от обучения и хранение данных — это два разных элемента управления
Поставщик может правдиво сообщить вам, что не обучает модель на ваших данных, и при этом хранить ваши запросы на диске целый месяц. Это отдельные переключатели, регулируемые отдельными параграфами в отдельных документах, и их смешение — самая распространённая ошибка при проверке AI-поставщиков. Задайте оба вопроса и сохраните оба ответа.
Что говорят стандартные настройки API OpenAI
Точная формулировка из документации для разработчиков OpenAI: «С 1 марта 2023 года данные, отправляемые в OpenAI API, не используются для обучения или улучшения моделей OpenAI (если только вы явно не дали согласие)» (OpenAI Developer Docs). Этот стандарт распространяется на API. Он не распространяется на потребительские тарифы ChatGPT, поэтому если ваша команда вставляет клиентские материалы в личный аккаунт Plus, это обещание вас не защищает.
Хранение данных работает по отдельному принципу. OpenAI хранит журналы мониторинга злоупотреблений, которые «могут содержать определённый пользовательский контент, например запросы и ответы», до 30 дней для всех функций API, «если только более длительное хранение не требуется по закону или не является разумно необходимым для защиты сервисов OpenAI или третьих сторон от вреда» (OpenAI Developer Docs). Откажитесь от обучения — и этот журнал всё равно будет существовать.
Почему 30-дневный срок неодинаков для разных конечных точек
Большинство чеклистов записывают «30 дней» и на этом останавливаются. Документация более конкретна: объекты Assistants API, которые вы явно не удаляете, «хранятся бессрочно», файлы сохраняются «до удаления», а API /v1/videos хранит данные 48 часов для скачивания плюс 30 дней для мониторинга злоупотреблений (OpenAI Developer Docs).
Таким образом, ответ на вопрос «как долго вы храните мои данные» зависит от того, к какой конечной точке подключились ваши инженеры. Название компании в счёте это не определяет. Если вы сравниваете AI-модели из нашего каталога по срокам хранения, делайте это по конечным точкам и продуктовым поверхностям. Одна цифра на компанию — это вымысел.
30 дней Anthropic и исключения сроком до 7 лет
Страница коммерческих условий хранения Anthropic, последнее обновление — 1 июля 2026 года, гласит, что компания будет «автоматически удалять входные и выходные данные на своём бэкенде в течение 30 дней с момента получения или генерации» для клиентов API (Anthropic Privacy Center). Прочитайте исключения на той же странице, и картина изменится: контент, связанный с нарушениями политики использования, хранится до 2 лет, оценки классификатора доверия и безопасности — до 7 лет, а отзывы пользователей — 5 лет (Anthropic Privacy Center).
Семь лет — это вторая политика, наложенная поверх 30-дневной. Требуйте список исключений в письменном виде от каждого поставщика, рекламирующего короткие сроки хранения, потому что добросовестные его публикуют, а остальные пришлют маркетинговую страницу.
Нулевое хранение данных — это то, на что нужно подавать заявку
ZDR — самый сильный из доступных элементов управления и наименее самостоятельный. На стороне OpenAI применение происходит на уровне сервера, что является правильной конструкцией: при ZDR параметр store «всегда будет обрабатываться как false, даже если запрос пытается установить значение true» (OpenAI Developer Docs). Вы подаёте заявку по каждому клиенту и получаете одобрение. Флажка для этого нет.
Документация платформы Anthropic проводит более чёткую границу. Контент разговоров «по умолчанию не хранится; исключение составляют Covered Models, для которых требуется 30-дневное хранение», а Claude Fable 5.1, Mythos 5.1, Fable 5 и Mythos 5 «недоступны в рамках ZDR, если это явно не разрешено Anthropic» (Claude Platform Docs). Отправьте несоответствующий запрос — получите в ответ ошибку 400 invalid_request_error, что хотя бы явно сигнализирует об отказе. Ваш выбор модели теперь является решением по хранению данных.
SOC 2 — это заключение, выданное бухгалтерской фирмой
Отчёт SOC 2 — это заключение, которое бухгалтерская фирма составляет о системе в соответствии со стандартом аттестации AT-C Section 205 AICPA. Нет сертифицирующего органа, нет реестра и нет чёткой планки «прошёл/провалил» (Vanta). Аудитор, обнаруживший нарушения в средствах контроля, выдаёт отрицательное заключение, и этот документ по-прежнему, технически правильно, является отчётом SOC 2.
Почему «сертифицирован по SOC 2» само по себе является тревожным сигналом
Никто не получает сертификат SOC 2, поскольку руководство AICPA не допускает использования этого слова (Vanta). Поставщик, на странице безопасности которого написано «сертифицирован по SOC 2», либо не знает, что именно выдал его аудитор, либо рассчитывает на вашу неосведомлённость. В любом случае вы узнали кое-что о том, насколько остальному содержимому этой страницы можно доверять.
Попросите отчёт. Если ответом будет логотип — это и есть весь ответ.
Как проверить заявление о SOC 2
Для этого есть четыре вещи, и поставщик, который не готов предоставить все четыре под NDA, предлагает вам лишь общее ощущение.
- Название бухгалтерской фирмы, подписавшей заключение, чтобы вы могли подтвердить, что это лицензированная практика, а не внутренняя команда.
- Тип I или Type II, и точный период наблюдения. Отчёт Type II, охватывающий период с 1 января по 30 июня 2026 года, ничего не говорит вам о том, как средства контроля работали в августе.
- Раздел с исключениями дословно, плюс ответ руководства на каждое из них. Именно эту часть вырезают из сводного PDF, и именно там находятся реальные выводы.
- Какие системы охватывает отчёт. Отчёт, ограниченный корпоративным SaaS-продуктом, не распространяется на конечную точку инференса, которой вы отправляете клиентские записи.
ISO 42001 и проблема надзорных аудитов
ISO/IEC 42001 — это реальная сертификация с реальным аккредитованным органом, что делает её более весомым доказательством, чем маркетинговые тексты о SOC 2. Она всё равно устаревает. Anthropic объявила об аккредитованной сертификации ISO/IEC 42001:2023 13 января 2025 года, выданной Schellman Compliance через аккредитацию ANAB (Anthropic). Это объявление сделано более полутора лет назад. Сертификаты имеют сроки действия и зависят от периодических надзорных аудитов, поэтому пресс-релиз доказывает, что сертификат существовал однажды, но не то, что он существует сегодня.
Получите действующий сертификат из центра доверия поставщика, проверьте сроки действия и объём его применения, и сохраните датированную копию.
Резидентность данных ЕС — это настройка на уровне рабочей нагрузки
Если спросить поставщика, поддерживает ли он резидентность данных в ЕС, вы получите «да», которое может охватывать лишь половину вашего трафика. Полезная версия — это уточнение по рабочим нагрузкам: какая обработка остаётся в регионе, при каких настройках по умолчанию и какая модель стоит за функцией, которую вы включили.
Исключения для моделей действуют поверх вашего выбора облачного провайдера
Covered Models Anthropic лишены возможности нулевого хранения данных в Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform и Microsoft Foundry (Anthropic Privacy Center). Выбор облачного провайдера не определяет условия обработки данных. Модель за функцией несёт собственные условия, и они меняются, когда поставщик заменяет бэкенд.
Условия резидентности регулируют, где выполняется инференс и где находится основное хранилище. Копии для мониторинга злоупотреблений хранятся по отдельному расписанию: OpenAI хранит эти журналы до 30 дней по умолчанию, «если только более длительное хранение не требуется по закону или не является разумно необходимым для защиты сервисов OpenAI или третьих сторон от вреда» (OpenAI Developer Docs).
Три вещи, которые нужно извлечь из панели администратора перед подписанием чего-либо:
- Название переключателя маршрутизации или резидентности, его текущее состояние и дата последнего изменения.
- Какая роль администратора может его переключить, потому что настройка, которую может отключить любой владелец рабочего пространства, — это не элемент управления.
- Версионированный список субпроцессоров, сохранённый как файл с датой, чтобы сравнение с предыдущим кварталом занимало две минуты.
Задайте тот же вопрос небольшим поставщикам, прежде чем они коснутся клиентских записей, включая 2 917 мобильных AI-приложений, которые мы отслеживаем, — там опубликованные настройки региона исчезают первыми.
Что делают санкции по Закону об AI экономически оправданным
Высший уровень статьи 99 составляет до €35 000 000 или 7% от общего мирового годового оборота, в зависимости от того, что выше, средний уровень — €15 000 000 или 3%, и информационный уровень — €7 500 000 или 1% (EU AI Act). Этот потолок выше лимита GDPR в €20 млн и 4%. Час в четырёх панелях администраторов дёшево обходится на фоне этих цифр.
Любая политика может быть отменена судом
Расписание удаления — это коммерческое обязательство. Оно связывает поставщика перед вами. Оно не связывает федерального судью, и когда эти двое сталкиваются, побеждает судья.
Предписание о передаче 20 миллионов разговоров
5 января 2026 года окружной судья США Сидни Стейн подтвердил предписание магистрата, обязывающее OpenAI передать выборку из 20 миллионов деидентифицированных потребительских бесед ChatGPT истцам-новостным изданиям в сводном авторском MDL, постановив, что «решения судьи Вана не были ни явно ошибочными, ни противоречащими закону» (Bloomberg Law). Меры защиты конфиденциальности, на которые опирался суд, — это деидентификация, охранный ордер и обозначение «только для адвокатов». Это реальные гарантии. Большинство покупателей читают 30-дневную политику хранения как гарантию того, что их данные никогда не покидают поставщика, и это предписание наглядно показывает масштаб этого пробела.
Никто из тех, кто вводил запросы в ChatGPT в 2024 году, не имел голоса в этом деле.
Предписания о сохранении приходят и уходят, а захваченные журналы остаются
Более раннее предписание о сохранении было отменено 9 октября 2025 года. OpenAI была освобождена от обязательства сохранять и сегрегировать данные выходных журналов в дальнейшем и, за отдельными исключениями, больше не обязана была хранить журналы после 26 сентября 2025 года. Журналы, уже захваченные в соответствии с предписанием, оставались доступными (ABA Journal). Запрет на уничтожение данных при судебном разбирательстве работает как храповик. Он может приостановить расписание удаления в любой момент, и его отмена не освобождает то, что было заморожено в этот период.
Какие уровни были исключены и почему это важно
Клиенты API с нулевым хранением данных, а также ChatGPT Enterprise и Edu были исключены из первоначального предписания о сохранении (ABA Journal). Это ближайшее к доказательству того, какой договорный уровень выдерживает юридическое давление. Потребительские уровни попали под него. Уровни с подписанным корпоративным соглашением и ZDR на уровне сервера — нет.
Многоуровневая модель доверия для любого инструмента
Распределите каждый используемый инструмент по одному из четырёх уровней и позвольте уровню определить, с какими данными ему разрешено работать. Уровень устанавливают артефакты, которые можно сохранить в папку, а не заверения инженера по продажам на звонке. Датированный URL-адрес политики с домена самого поставщика. Название бухгалтерской фирмы и период отчёта с датами начала и окончания. Список субпроцессоров с версией или журналом изменений. Переключатель резидентности, который можно сделать скриншот в панели администратора.
Уровень 1, только публичные данные: нет проверяемых артефактов
Вы не нашли страницу с условиями хранения, центр доверия — это форма обратной связи, или список субпроцессоров «доступен по запросу». Относитесь к инструменту как к публичному каналу. Туда можно отправлять только то, что вы были бы готовы опубликовать на своём маркетинговом сайте, и ничего больше. Большинство из 13 157 инструментов в нашем каталоге AI Apps по умолчанию находятся здесь, потому что двухчеловеческая обёртка поверх чужого API обычно не имеет никаких артефактов.
Уровень 2, внутренние данные: датированная политика, названный аудитор, опубликованные субпроцессоры
Три артефакта в файле, каждый с записанной вами датой. Внутренние документы — допустимы. Клиентские данные — нет.
Уровень 3, конфиденциальные данные: договорной ZDR, включённая резидентность, обязательства по судебным запросам
Нулевое хранение данных должно быть прописано в вашем подписанном соглашении, и на стороне OpenAI оно применяется и одобряется для каждого клиента индивидуально, а не переключается вами (OpenAI Developer Docs). Также вам нужно письменное обязательство о том, как поставщик обрабатывает повестки в суд и предписания о сохранении. Сюда относятся конфиденциальные деловые данные, исходный код и клиентские записи.
Уровень 4, регулируемые данные: только с подписанным соглашением и ежеквартальной проверкой
Медицинские данные, финансовые записи, всё, что подпадает под DPA с реальными санкциями. Подписанный договор, названные субпроцессоры, резидентность, проверенная для каждой рабочей нагрузки, и запись в календаре на следующую проверку. Если вы не можете получить все четыре, рабочая нагрузка остаётся вне инструмента или переходит на один из самостоятельно размещаемых открытых альтернатив, где вы владеете диском.
Правило устаревания: любая оценка старше квартала считается истёкшей
9 июня 2026 года Anthropic обозначила четыре Covered Models и убрала опцию ZDR для них в Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform и Microsoft Foundry (Anthropic Privacy Center). Клиенты, подписавшие условия ZDR, ничего не нарушили. Обязательство было сужено под ними. Это аргумент в пользу повторного получения всех артефактов каждый квартал и их сравнения, и он наиболее актуален для поставщиков базовых моделей, чьи условия меняются быстрее всего.
Проведение оценки за двадцать минут
Откройте папку с названием поставщика. Если вы не можете заполнить её за двадцать минут с публичных страниц плюс одно письмо, инструмент остаётся на уровне 1 и никогда не касается клиентских данных. Это правило по умолчанию работает лучше, чем любая оценочная рубрика.
Пять артефактов для сбора перед звонком
Все пять, как правило, публичны. Сохраняйте PDF-файлы или датированные скриншоты, потому что страницы меняются без предупреждения.
- Страница условий хранения с собственной датой последнего обновления. У Anthropic указана дата 1 июля 2026 года и даётся 30 дней для входных и выходных данных API (Anthropic Privacy Center). Руководство по управлению данными OpenAI даёт дату API-стандарта обучения — 1 марта 2023 года (OpenAI).
- Таблица хранения по конечным точкам, а не общий заголовочный показатель. Объекты Assistants API, которые вы не удаляете, «хранятся бессрочно» (OpenAI).
- Список исключений. Anthropic публикует: 2 года для нарушений политики использования, 7 лет для оценок доверия и безопасности, 5 лет для обратной связи (Anthropic). Большинство поставщиков не публикуют своё, что само по себе является ответом.
- Версионированный список субпроцессоров с окном уведомления об изменениях.
- Титульная страница отчёта SOC 2 или запрос NDA, дающий доступ к нему.
Четыре вопроса, которые поставщики надёжно уклоняются от ответа
Отправьте их дословно. Просите ответы в письменном виде, в той же ветке переписки, чтобы было что прикрепить к папке.
Назовите бухгалтерскую фирму, подписавшую ваш последний отчёт SOC 2, и точный период отчёта. Anthropic назвала Schellman Compliance для своего сертификата ISO 42001 (Anthropic), так что планка публична и достижима. Перечислите все исключения из заявленного срока хранения. Подтвердите, можно ли включить резидентность в ЕС для уже созданного проекта или только для нового. Изложите вашу политику уведомления при получении повестки в суд или предписания о сохранении, касающихся наших данных.
Что делать, когда ответ — маркетинговая страница
Ссылку на целевую страницу центра доверия считайте ответом не по существу и повторно отправьте вопрос с конкретной формулировкой, которую хотите получить подтверждённой. Молчание после одного повторного вопроса определяет уровень за вас: уровень 1, только публичные и синтетические данные. Вы можете применить это к любому инструменту в нашем каталоге за те же двадцать минут, и небольшие поставщики проваливаются быстрее крупных, что экономит вам звонок.
Часто задаваемые вопросы
Безопасно ли использовать AI-инструменты с корпоративными данными?
Это целиком зависит от уровня подписки и договора, а потребительский уровень — это место, где сосредоточена большая часть рисков. Документация разработчиков OpenAI гласит, что с 1 марта 2023 года данные, отправляемые в OpenAI API, не используются для обучения или улучшения моделей OpenAI, если только вы явно не дали согласие, и этот стандарт распространяется только на API, а не на потребительские тарифы ChatGPT. Практическая опасность — бесконтрольное использование: 45% сотрудников теперь являются постоянными пользователями AI на корпоративных устройствах, рост с 15% за предыдущий год, и 67% из них используют некорпоративные аккаунты, при этом 97% взломанных организаций, пострадавших от AI-инцидентов безопасности, не имели надлежащего контроля доступа к AI. Переведите сотрудников на корпоративные соглашения с указанными условиями хранения, поскольку высокий уровень теневого AI добавил около 670 000 долларов США к средней стоимости взлома.
Означает ли отказ от обучения AI, что мои данные не хранятся?
Нет. Отказ от обучения и хранение данных — это два разных элемента управления, и поставщики документируют их раздельно. OpenAI хранит журналы мониторинга злоупотреблений, которые «могут содержать определённый пользовательский контент, например запросы и ответы», до 30 дней по умолчанию для всех функций API, и 30-дневный срок не является единым: объекты Assistants API, которые вы не удаляете, «хранятся бессрочно», файлы сохраняются «до удаления», а API /v1/videos хранит данные 48 часов для скачивания плюс 30 дней для мониторинга злоупотреблений. Коммерческая политика Anthropic гласит, что она будет «автоматически удалять входные и выходные данные на своём бэкенде в течение 30 дней с момента получения или генерации», с исключениями, которые значительно длиннее: контент, связанный с нарушениями политики использования, — до 2 лет, оценки классификатора доверия и безопасности — до 7 лет, и отзывы пользователей — 5 лет. Требуйте этот список исключений в письменном виде от каждого поставщика.
Что означает «сертифицирован по SOC 2» для AI-поставщика?
Это означает, что поставщик использует формулировку, которую собственное руководство AICPA не допускает. SOC 2 — это аттестация, проводимая лицензированной бухгалтерской фирмой в соответствии с AT-C Section 205, без сертифицирующего органа и без однозначного результата «прошёл/провалил», так что даже отрицательное заключение всё равно является «отчётом SOC 2». Запросите сам отчёт, название бухгалтерской фирмы, период отчёта и заключение, поскольку значок на маркетинговой странице ничего из этого не говорит. ISO/IEC 42001 является реальной сертификацией по сравнению с этим, и Anthropic объявила об аккредитованной сертификации ISO 42001 13 января 2025 года через Schellman Compliance, аккредитованный ANAB орган, хотя сертификаты требуют периодических надзорных аудитов, поэтому проверяйте действующий сертификат, а не объявление.
Может ли обещание поставщика о нулевом хранении данных измениться после подписания договора?
Да, и тому есть задокументированный пример 2026 года. Правило Anthropic о Covered Models, введённое 9 июня 2026 года, убрало опцию ZDR для этих моделей в Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform и Microsoft Foundry. Документация платформы теперь гласит, что контент разговоров «по умолчанию не хранится; исключение составляют Covered Models, для которых требуется 30-дневное хранение», называя Claude Fable 5.1, Mythos 5.1, Fable 5 и Mythos 5, которые «недоступны в рамках ZDR, если это явно не разрешено Anthropic», а несоответствующие запросы возвращают ошибку 400 invalid_request_error. ZDR также не является переключателем в OpenAI: он одобряется для каждого клиента, и после одобрения параметр store «всегда будет обрабатываться как false, даже если запрос пытается установить значение true».
Означает ли резидентность данных в ЕС, что мои запросы никогда не покидают Европу?
Нет, и именно так покупатели попадают в ловушку, рассматривая резидентность как флажок «да/нет». Условия резидентности, как правило, регулируют, где выполняется инференс и где находится основное хранилище, тогда как копии для мониторинга злоупотреблений хранятся по отдельному расписанию: OpenAI хранит эти журналы до 30 дней по умолчанию, «если только более длительное хранение не требуется по закону или не является разумно необходимым для защиты сервисов OpenAI или третьих сторон от вреда». Исключения на уровне моделей также действуют поверх выбора облачного провайдера, поскольку Covered Models Anthropic лишены ZDR в Amazon Bedrock, Google Cloud Agent Platform и Microsoft Foundry. Прочитайте список субпроцессоров и стандарты отказа, затем оцените возможный ущерб: санкции по Закону ЕС об AI достигают €35 000 000 или 7% от мирового годового оборота, в зависимости от того, что выше.
Как часто следует проверять конфиденциальность AI-инструментов?
Каждый квартал, и немедленно перед тем, как какая-либо новая рабочая нагрузка затрагивает регулируемые данные. Недавняя история показывает, почему ежегодной проверки недостаточно: обновление потребительских условий Anthropic, опубликованное 28 августа 2025 года, установило 5-летний срок хранения для пользователей Free/Pro/Max, разрешивших обучение, с крайним сроком принятия решения 8 октября 2025 года, а исключение ZDR для Covered Models вступило в силу 9 июня 2026 года. Судебные предписания также опережают страницы политики: предписание о сохранении журналов ChatGPT было отменено 9 октября 2025 года, однако журналы, уже захваченные в соответствии с ним, остаются доступными, а 5 января 2026 года судья Сидни Стейн подтвердил предписание, обязывающее OpenAI передать 20 миллионов деидентифицированных потребительских бесед ChatGPT. Любую оценку с датированным URL первичного источника старше квартала следует считать устаревшей.