

Digital Omnibus отложил самую жёсткую часть EU AI Act, а не ту, с которой сталкивается большинство компаний. Строгие правила для систем высокого риска теперь вступают в силу в конце 2027 года, а для ИИ, встроенного в регулируемые продукты, — в 2028-м. AI literacy, запреты, правила для моделей ИИ общего назначения и новые обязанности по маркировке действуют в 2026 году, и регуляторы начали контролировать их исполнение в этом же году.
Этот разрыв важен, потому что многие компании прочитали заголовки о паузе и отложили тему в долгий ящик. Один из двух депутатов Европарламента, которые вели поправку через парламент, назвал её «нажатием кнопки паузы для AI Act» (European Parliament). Но пауза касается узкого круга сценариев, например отбора резюме и кредитного скоринга. Маркетинговая команда, которая публикует ИИ-видео, стартап с ботом поддержки или небольшая фирма, где сотрудники целыми днями сидят в ChatGPT, несут обязанности уже сегодня. И неважно, где зарегистрирована компания, если она продаёт в ЕС или работает в ЕС.
В этом руководстве: что уже действует, что изменил Omnibus, как определить свою роль по Закону и что сделать в ближайшие 90 дней. Это изложение регламента и руководств Еврокомиссии простым языком, а не юридическая консультация. Если то, что вы разрабатываете или покупаете, связано с наймом, кредитованием, образованием или госуслугами, покажите свой случай юристу.
Что уже действует и с какого момента
AI Act вступил в силу в 2024 году и с тех пор включается поэтапно (European Commission). До этого года уже действовали три набора правил. Запреты на такие практики, как социальный скоринг, распознавание эмоций на работе и в школах, а также массовый сбор изображений лиц для баз распознавания, применяются с начала 2025 года. Так же давно действует обязанность по AI literacy из статьи 4. Требования к провайдерам моделей ИИ общего назначения (GPAI) подключились позже в 2025 году.
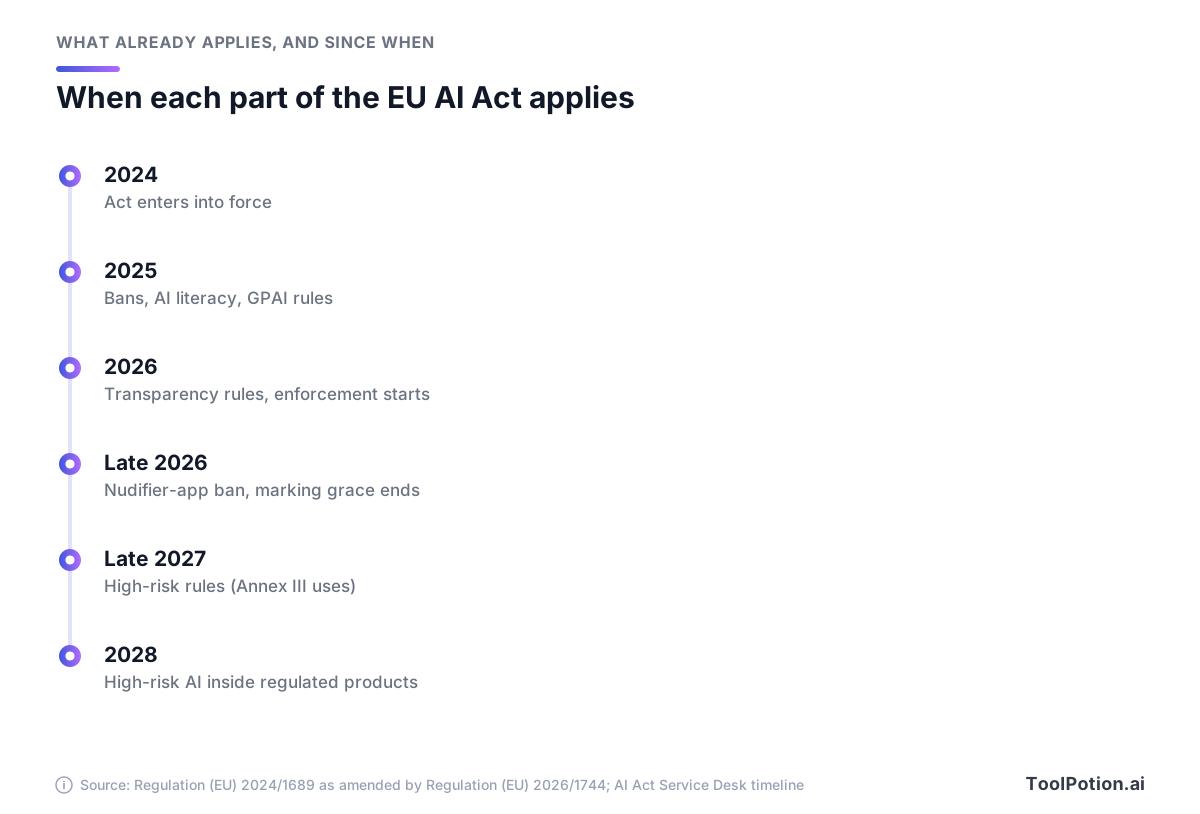
Читайте эту хронологию как две волны. Первая, в течение 2026 года, затрагивает почти все компании, которые используют ИИ. Вторая, с конца 2027 года, касается куда более узкой группы тех, кто создаёт или применяет системы высокого риска.
В этом году закон обзавёлся зубами. Большая часть Акта стала применимой в 2026 году, включая обязанности по прозрачности из статьи 50, а AI Office Еврокомиссии начал контроль вместе с национальными органами (European Commission). AI Office надзирает за провайдерами GPAI-моделей. После Omnibus он же единолично отвечает за большинство ИИ-систем, которые лаборатория строит на собственной модели, и за ИИ в крупнейших онлайн-платформах (EUR-Lex). Всё остальное, включая AI literacy и запреты, остаётся за национальными органами надзора за рынком, которые в этом году начали контролировать статью 4 (Commission AI literacy Q&A).
Что изменил Digital Omnibus
Еврокомиссия предложила Digital Omnibus по ИИ в конце прошлого года в рамках более широкой кампании по сокращению цифрового законодательства ЕС. Парламент и Совет договорились в начале этого года, Парламент одобрил документ 423 голосами против 57 при 174 воздержавшихся, а Регламент (ЕС) 2026/1744 вступил в силу в этом году (European Parliament Legislative Train). Он вносит поправки в AI Act, а не заменяет его. Уровни риска, роли и потолки штрафов сохранились.
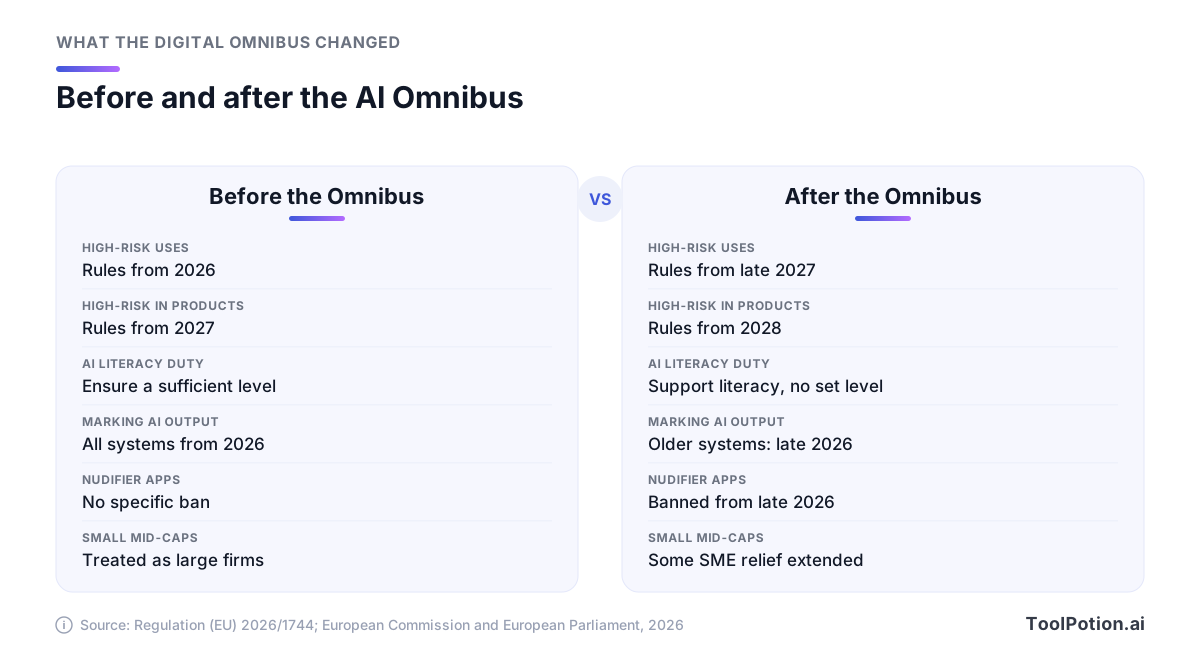
Для типичной компании важны шесть изменений:
- Правила высокого риска для самостоятельных сценариев из Приложения III, таких как найм, кредитный скоринг и образование, теперь применяются с конца 2027 года, а не в этом. ИИ высокого риска, встроенный в регулируемые продукты вроде лифтов или игрушек, подключается в 2028-м.
- Статья 4 сохраняет обязанность по AI literacy, но убирает прежнее требование «достаточного уровня». Компании должны «принимать меры для поддержки развития AI literacy», а новый текст уточняет, что это не означает гарантию «какого-либо конкретного уровня AI literacy у любого отдельного человека».
- Генеративные ИИ-системы, уже продававшиеся до применения правил прозрачности, получают ещё четыре месяца, до конца 2026 года, чтобы добавить машиночитаемую маркировку к своей выдаче.
- Новый запрет касается так называемых nudifier-приложений, которые создают интимные изображения узнаваемых людей без их согласия, а также сгенерированных ИИ материалов с сексуальным насилием над детьми. Он действует с конца 2026 года.
- Small mid-cap компании, то есть фирмы, которые переросли определение SME, теперь частично пользуются послаблениями для SME: упрощённой формой технической документации и сниженными потолками штрафов за большинство нарушений.
- Провайдеры и deployers могут при строгих условиях обрабатывать чувствительные персональные данные, чтобы находить и исправлять предвзятость, а регистрация систем из Приложения III, которые провайдер считает не относящимися к высокому риску, сохранилась в облегчённом виде.
Не менее полезно знать, что осталось нетронутым. Omnibus не меняет обязанности deployers из статьи 26, базовые требования прозрачности из статьи 50 и потолки штрафов для крупных компаний (EUR-Lex). У задержки для высокого риска есть и заявленная причина. В преамбуле самого регламента её связывают с запоздавшими техническими стандартами и медленным созданием национальных органов.
Два ведущих депутата представили итог по-разному. Арба Кокалари говорила о кнопке паузы и сокращении бюрократии. Майкл Макнамара сказал, что цель — «обеспечить правовую определённость, продлив некоторые сроки и сохранив архитектуру AI Act» (European Parliament). Для планирования берите версию Макнамары.
Сначала определите свой уровень риска
AI Act регулирует сценарии использования, а не бренды. Одна и та же модель может попасть в три разных уровня в зависимости от того, что вы с ней делаете, поэтому сначала составьте список сценариев, а уже потом список вендоров.
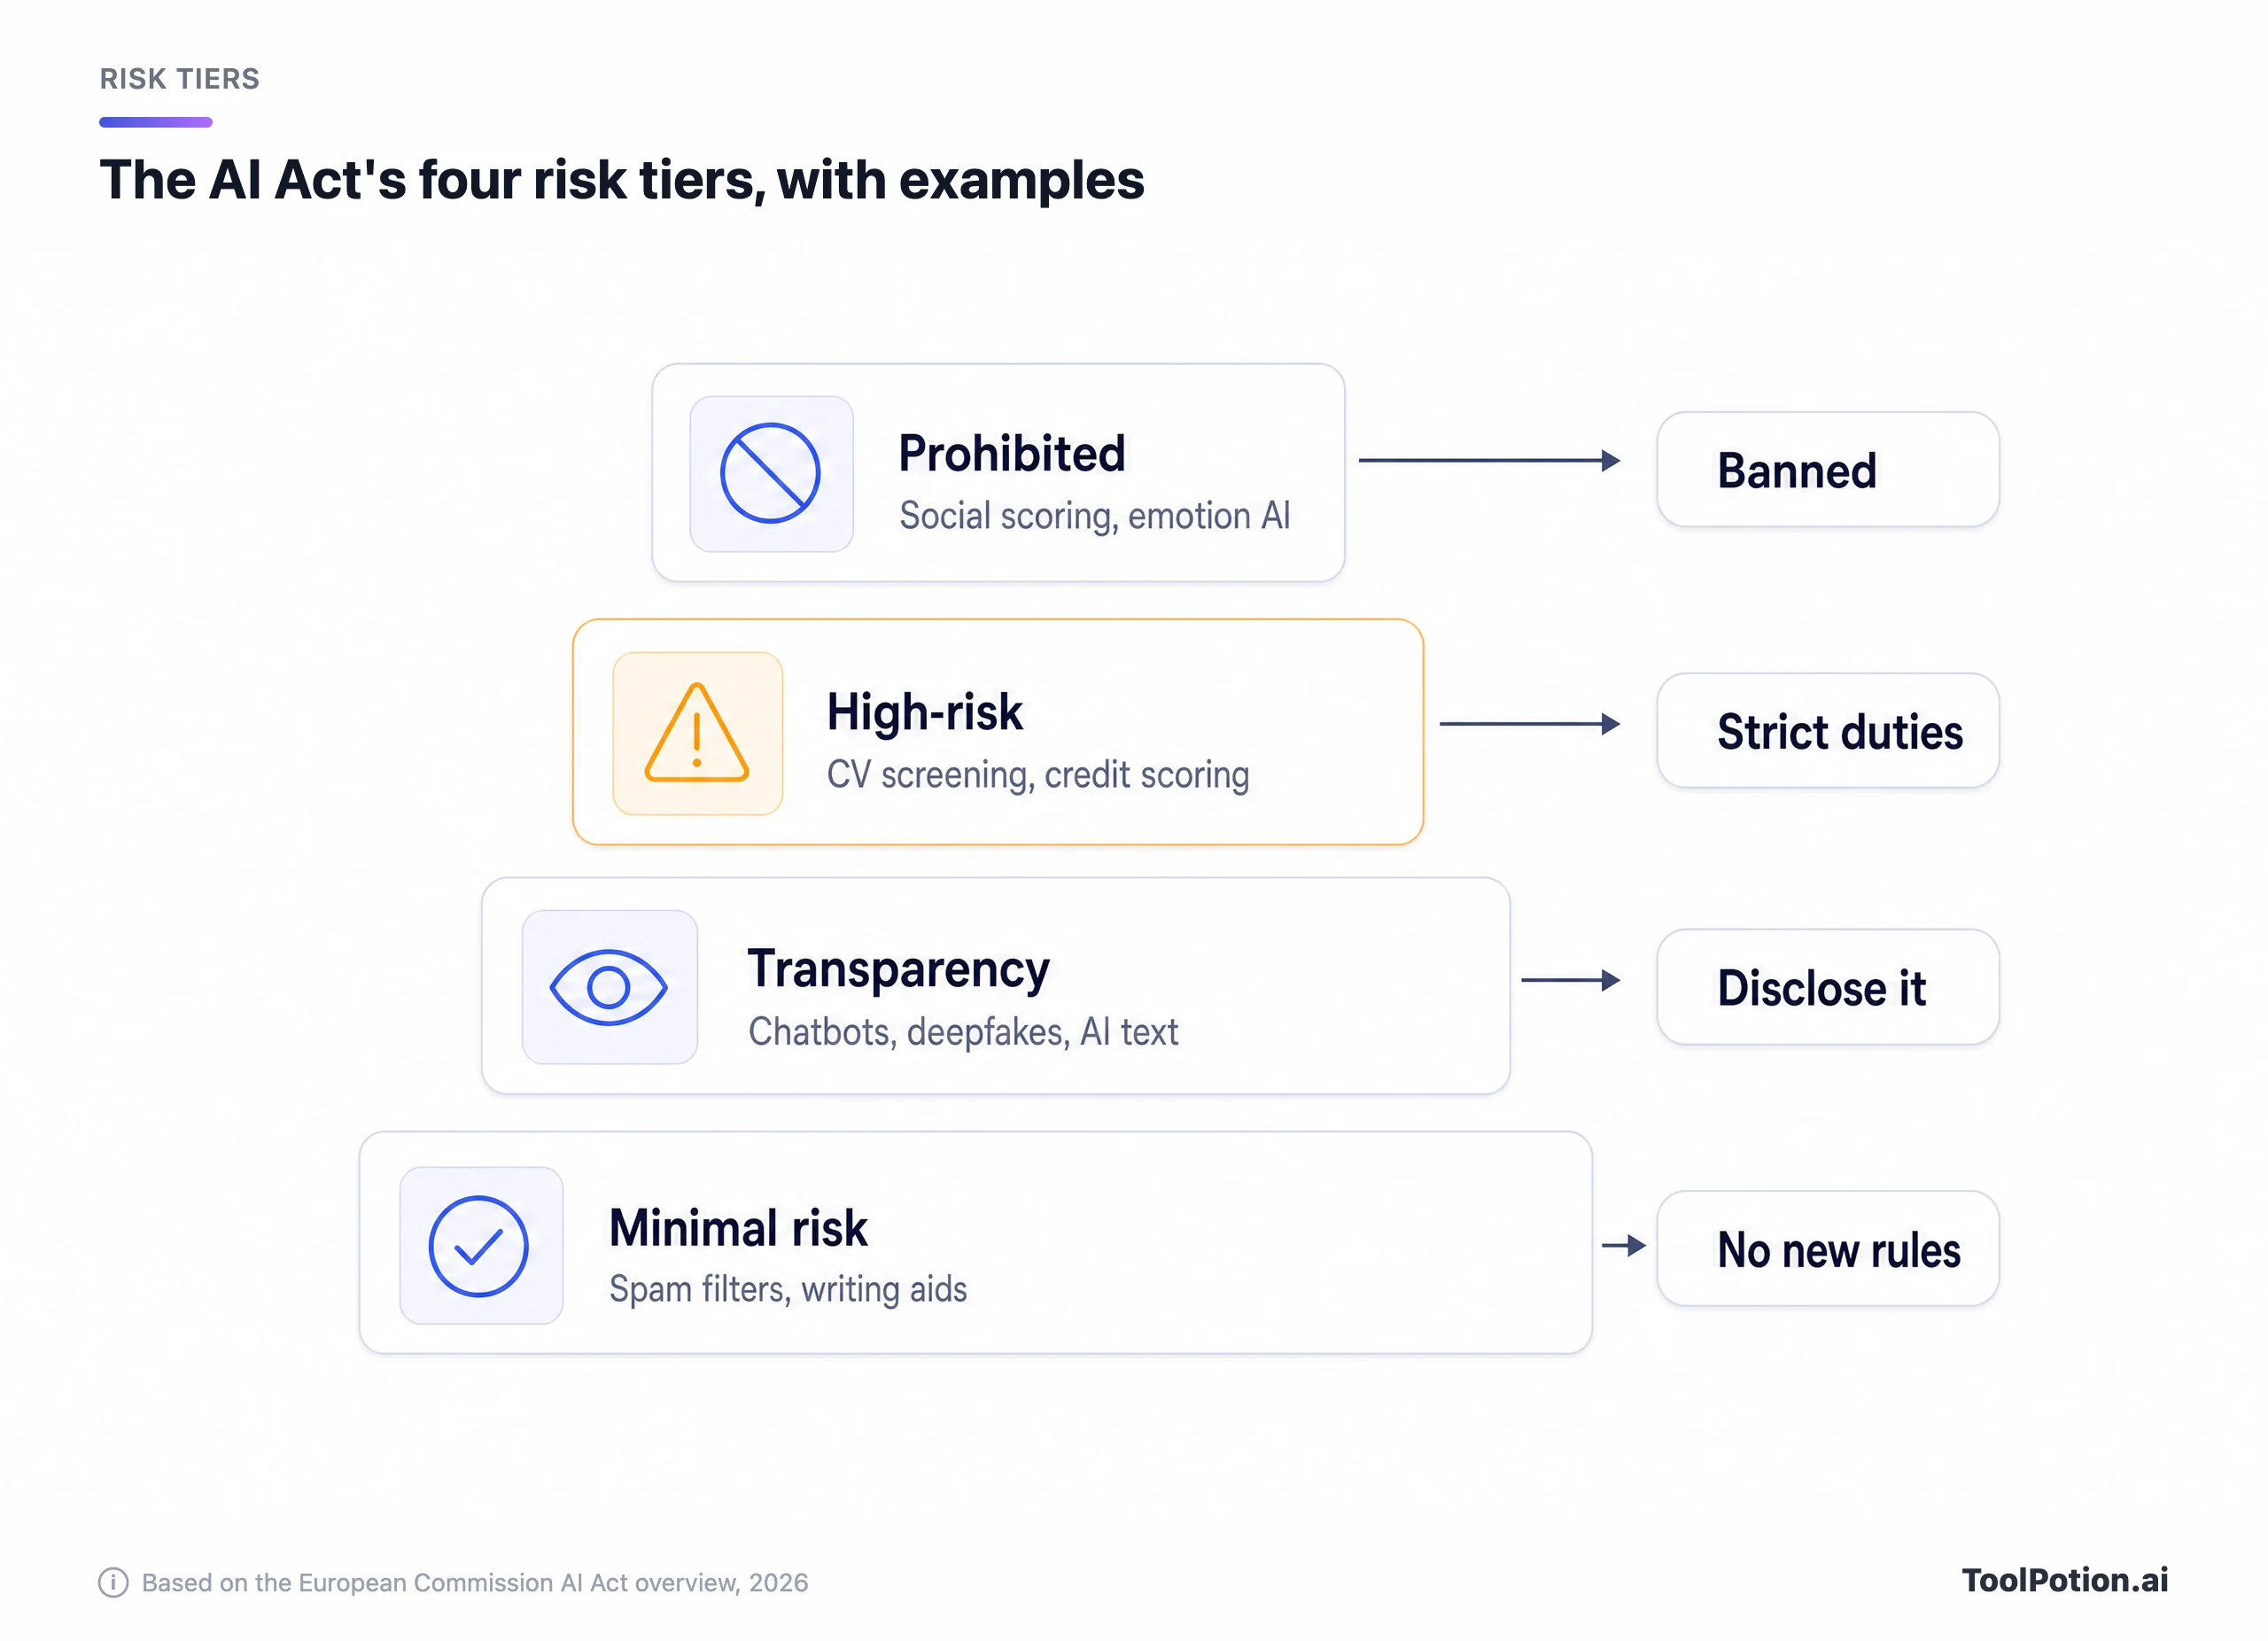
Большинство бизнес-ИИ оказывается в самом низу. Еврокомиссия заявляет, что для ИИ с минимальным риском Акт не вводит правил и что «подавляющее большинство ИИ-систем, используемых сейчас в ЕС, относится к этой категории» (European Commission). Составление писем в Claude, конспекты встреч в Microsoft Copilot или код с GitHub Copilot не сделают вас deployer высокого риска. AI literacy при этом всё равно касается вас, потому что статья 4 охватывает любую ИИ-систему независимо от уровня.
Задержка по Omnibus бьёт именно по высокому риску. Среди примеров Еврокомиссии — ПО для сортировки резюме, кредитный скоринг и ИИ в образовании, миграции и судах. Если вы используете инструмент, который отсеивает кандидатов (а многие продукты на нашей подборке ИИ-инструментов для рекрутинга делают что-то подобное), вы применяете систему высокого риска. Именно к этому случаю стоит готовиться уже сейчас, хотя правила начнут действовать только в конце 2027 года. Наш обзор ИИ-инструментов для рекрутинга поможет увидеть, как вендоры этой категории описывают функции скрининга.
Уровень прозрачности касается раскрытия информации, а не опасности: чат-боты, дипфейки и тексты, написанные ИИ и опубликованные для информирования общества. Даже система с минимальным риском может нести обязанность по маркировке.
Запрещённый уровень короткий и для обычного бизнеса в основном неактуальный, но с одной ловушкой. Распознавание эмоций на рабочем месте запрещено, кроме узких медицинских случаев и случаев безопасности, и так с 2025 года. Инструмент, который по голосу или лицу определяет, что чувствуют ваши сотрудники на звонках, — проблема сегодня, а не в 2027-м.
Provider или deployer: роль определяет обязанности
Большая часть ваших обязанностей вытекает из одного вопроса: вы создали ИИ-систему или выпустили её под своим брендом, либо пользуетесь чужой? В примере самой Еврокомиссии разработчик инструмента для отбора резюме — это provider, а банк, который им пользуется, — deployer. Акт действует и для компаний за пределами ЕС, поскольку охватывает всех, кто выводит ИИ-систему на рынок ЕС или использует её в ЕС (Commission AI Act FAQ).
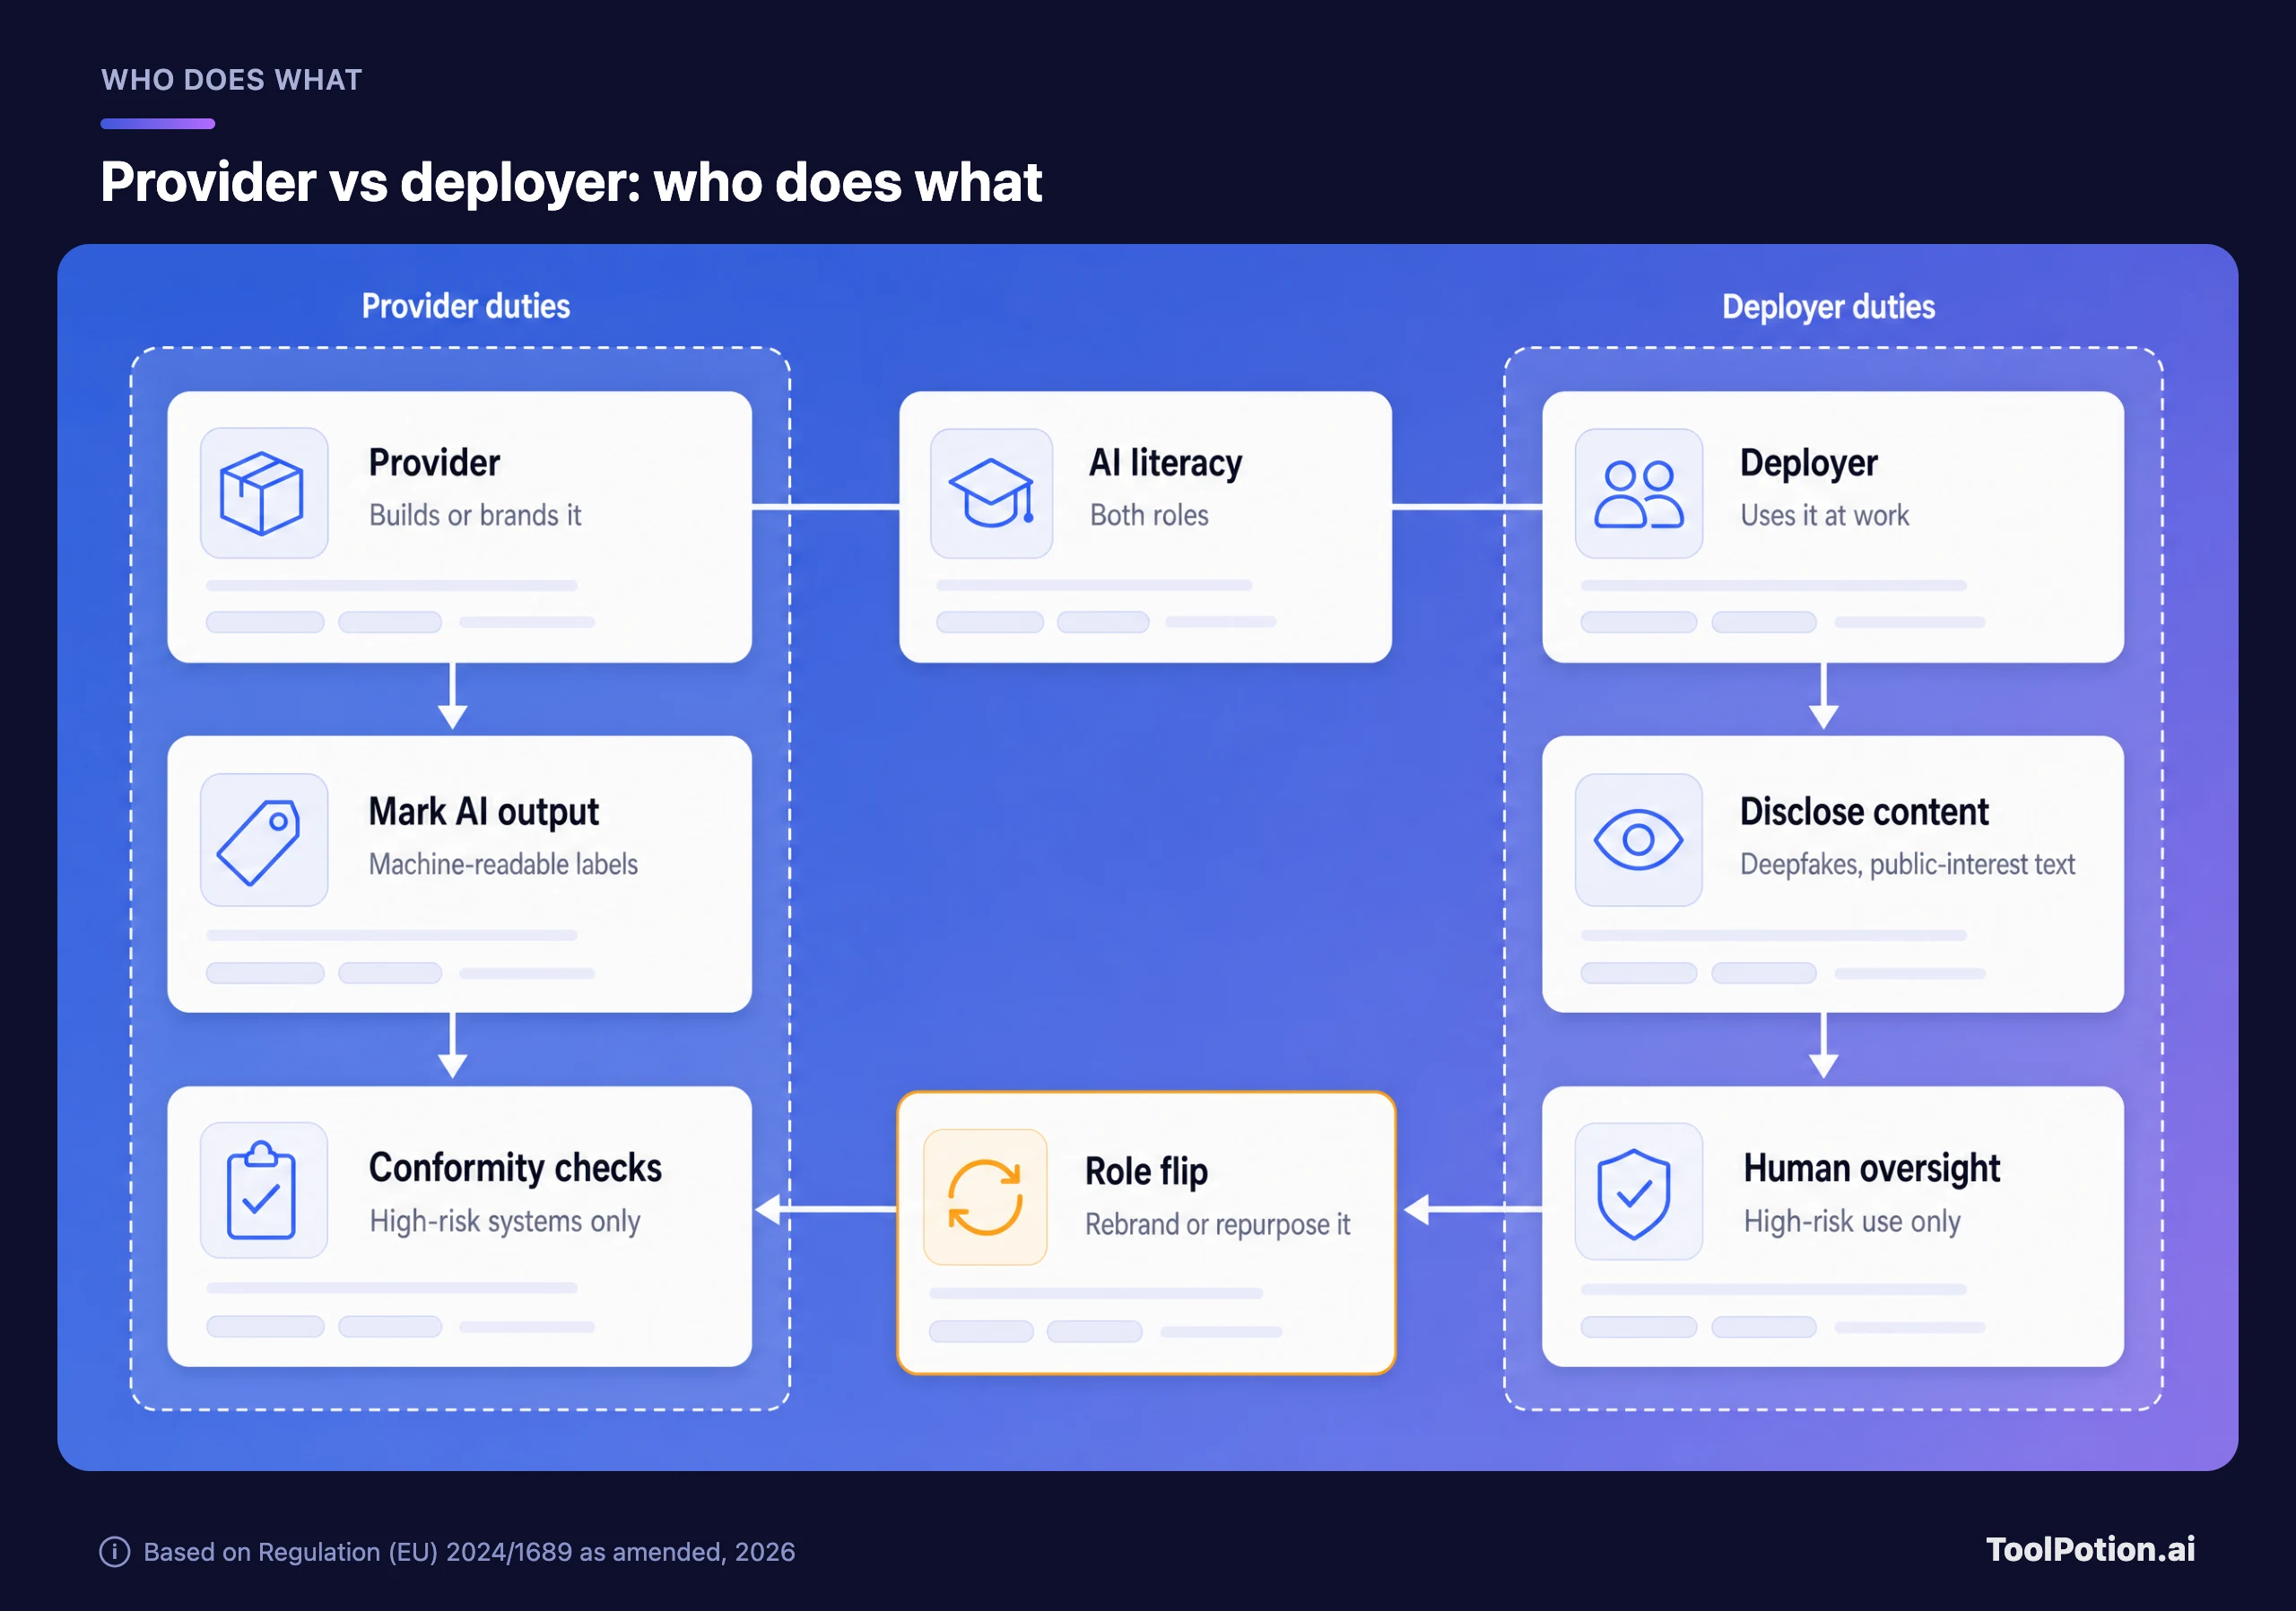
Для deployer системы высокого риска главный список — статья 26. Вы используете систему по инструкции провайдера и поручаете человеческий надзор людям с «необходимой компетенцией, подготовкой и полномочиями». Вы следите за её работой, сообщаете провайдеру о проблемах и храните логи не менее шести месяцев. Работодатели обязаны также уведомить представителей работников и затронутых сотрудников до того, как применять систему к ним (AI Act). Провайдеры несут более тяжёлую ношу: управление рисками, техническая документация, оценка соответствия и регистрация.
Смена роли в середине схемы многих застаёт врасплох. По статье 25 вы становитесь provider системы высокого риска, если ставите на неё своё имя или товарный знак, существенно её модифицируете или меняете предназначение обычной системы так, что она становится системой высокого риска. Выпуск чужого инструмента скрининга под своим брендом — классический способ незаметно получить обязанности provider.
Если вы строите на чужой модели
Поверх двух ролей есть третья. Если ваш продукт вызывает через API модель от OpenAI, Anthropic, Google Gemini или Mistral AI, вы provider ИИ-системы, но не provider модели. По руководству Еврокомиссии, компания ниже по цепочке становится провайдером модели только тогда, когда её доработка или дообучение использует больше трети вычислений, затраченных на обучение исходной модели (Commission GPAI guidelines Q&A). Обязанности по модели остаются за лабораторией: техническая документация, информация для downstream-разработчиков, политика в отношении авторских прав и публичное резюме обучающих данных.
Это даёт вам, что запросить. Еврокомиссия может штрафовать провайдеров GPAI-моделей с 2026 года, а OpenAI, Anthropic, Google, Microsoft и Mistral AI подписали добровольный кодекс практики для GPAI (European Commission). Попросите у вендора модели документацию для downstream-разработчиков и ссылку на опубликованное резюме обучающих данных. Если провайдер не делится нужным, у Еврокомиссии теперь есть канал жалоб для downstream-провайдеров.
Не уверены, где вы? Схема ниже приведёт вас к ответу не более чем за три вопроса.
Если у вас вышло больше одного ответа, например вы применяете рекрутинговый инструмент и ещё выпускаете бота поддержки, обязанности складываются. Проходите схему по разу для каждого сценария, а не для компании в целом.
Маркировка ИИ-контента: правило, которое заработало в этом году
Статья 50 — та часть Акта, которая скорее всего изменит то, что видят ваши клиенты, и она действует с этого года. Работа в ней поделена между провайдерами и deployers.
Провайдеры должны проектировать чат-ботов и другие интерактивные системы так, чтобы люди понимали, что общаются с ИИ, если только это не очевидно для достаточно информированного человека. Если вы запускаете клиентского бота из нашей подборки ИИ-чат-ботов для поддержки, проверьте, что раскрытие появляется при первом же взаимодействии. Провайдеры генеративных инструментов обязаны также маркировать выдачу «в машиночитаемом формате, позволяющем обнаружить, что она искусственно создана или изменена» (AI Act). Это задача компаний, стоящих за такими инструментами, как Midjourney, ElevenLabs или Synthesia, а не их клиентов. Системам, которые продавались до начала применения правил, дано время до конца 2026 года.
Deployers отвечают за видимую часть. Если вы публикуете дипфейк-изображение, аудио или видео, нужно раскрыть, что оно создано или изменено искусственно, хотя для явно художественных, сатирических или вымышленных работ достаточно раскрытия, которое не портит произведение. ИИ-текст, опубликованный для информирования общества по вопросам общественного интереса, тоже нужно маркировать, если только его не проверил человек и кто-то не несёт за него редакционную ответственность (European Commission). Каждый, кто использует распознавание эмоций или биометрическую категоризацию, должен сообщать об этом людям, на которых это направлено.
Для маркетинговой команды практическое правило уже, чем кажется. Рекламные тексты и черновики статей, которые проверяет редактор, вряд ли подпадут под правило о тексте. Синтетическое видео, где реальный представитель компании говорит слова, которых никогда не произносил, прямо подпадает под правило о дипфейках. Заранее решите, какие материалы считать такими, маркируйте их и ведите запись о том, кто проверял остальное.
Еврокомиссия подкрепила правило руководствами по статье 50 и добровольным кодексом практики по ИИ-контенту, который к началу контроля подписали более 180 организаций (European Commission).
Штрафы и как на деле будет выглядеть контроль
На бумаге потолки высокие. Нарушение запрета может стоить до 35 млн евро или 7% мирового годового оборота, в зависимости от того, что больше. Большинство других нарушений и недочёты провайдеров GPAI-моделей ограничены 15 млн евро или 3%. Предоставление регуляторам вводящей в заблуждение информации может обойтись в 7,5 млн евро или 1% (Commission AI Act FAQ).
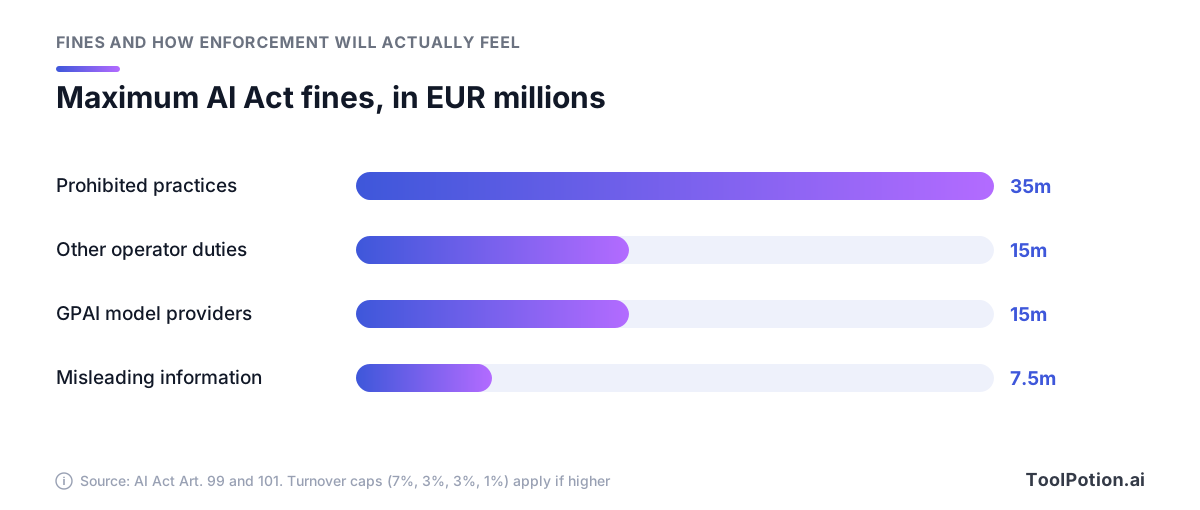
Две детали уменьшают эти цифры для небольших фирм. SME и стартапы платят меньшую из двух сумм, а не большую. Omnibus распространяет это правило «меньшего» на small mid-caps за обычные нарушения и вводящую в заблуждение информацию, но не за запреты, и велит государствам-членам учитывать «экономическую жизнеспособность» фирм при назначении санкций (EUR-Lex).
За AI literacy следят на национальном уровне, и, по словам Еврокомиссии, любая санкция должна быть «соразмерной, исходя из конкретного случая» (Commission AI literacy Q&A). Для небольшой фирмы вероятнее риск не в отдельном штрафе за literacy. Скорее в том, что скудные записи затруднят защиту при любом другом инциденте: утечке клиентского файла, предвзятом решении или вводящем в заблуждение ответе ИИ клиенту.
Некоторое время контроль будет неравномерным. Национальный трекер на artificialintelligenceact.eu в последнем обзоре оценил как «чёткую» ситуацию с назначением и органов надзора за рынком, и уведомляющих органов всего у девяти государств-членов, тогда как остальные ещё разрабатывали или принимали законы (artificialintelligenceact.eu). Первой национальный закон о применении приняла Италия. Ожидайте, что ваша уязвимость отчасти будет зависеть от того, где находятся ваши клиенты и сотрудники в ЕС.
Чек-лист по ролям и план на 90 дней
Для типичной SME всё просто. Работу по literacy и прозрачности делайте сейчас: она уже обязательна и недорога. Работой по высокому риску занимайтесь, только если какой-то ваш сценарий относится к высокому риску, и тогда начинайте с документов уже сейчас, потому что конец 2027 года ближе, чем любой цикл закупок и подготовки документации.
| Ваша роль | Сделать сейчас, в 2026 | Сделать до конца 2027 |
|---|---|---|
| Deployer (вы используете ИИ-инструменты) | Инвентаризация инструментов, инструктаж сотрудников по рискам, журнал обучения, маркировка дипфейков и текстов для общественности, проверка на запрещённые практики | Для сценариев высокого риска: назначенные ответственные за надзор, хранение логов шесть месяцев, уведомления работникам, подтверждения соответствия от вендоров |
| Provider (вы создаёте ИИ или выпускаете под своим брендом) | AI literacy команды, раскрытие информации о чат-боте, машиночитаемая маркировка, письменная заметка по любому сценарию из Приложения III, который вы считаете не относящимся к высокому риску | Для систем высокого риска: управление рисками, техническая документация (упрощённая форма для SME и small mid-caps), оценка соответствия, регистрация |
| Тот, кто строит на модели лаборатории | Соберите документацию провайдера модели и резюме обучающих данных, проверьте, не приближается ли ваше дообучение к трети исходных вычислений на обучение | Перенесите информацию о модели в собственную документацию provider |
| Провайдер GPAI-модели | Документация, политика по авторским правам, резюме обучающих данных, кодекс GPAI как способ показать соответствие | Модели, выведенные на рынок до правил 2025 года, должны соответствовать им к 2027 году |
План на 90 дней ниже рассчитан на компанию, которая ещё ничего не сделала по комплаенсу ИИ. Если вы дальше продвинулись, сожмите его.
- Дни 1–15: составьте инвентаризацию. Одна таблица: инструмент, владелец, для чего используется, кого затрагивает и вы его создали, выпустили под своим брендом или купили. Включите бесплатные аккаунты и расширения браузера, ведь именно там прячется shadow AI.
- Дни 16–30: классифицируйте каждый сценарий по уровню риска и роли, затем остановите всё, что подпадает под запрещённые практики.
- Дни 31–50: проведите короткий инструктаж по рискам для всех сотрудников и подрядчиков, а для тех, кто действует на основе ИИ-выдачи, — более глубокие занятия. В примере самой Еврокомиссии сказано, что сотрудников, использующих ChatGPT для рекламных текстов или перевода, «следует информировать о конкретных рисках, например о галлюцинациях». Записывайте имена и даты.
- Дни 51–70: внедрите прозрачность. Это раскрытие информации в чат-ботах, правило маркировки дипфейков и текстов для общественности и вопрос каждому генеративному вендору о том, как он маркирует выдачу.
- Дни 71–90: напишите политику использования ИИ на одну страницу, назначьте ответственного, а если какой-то сценарий относится к высокому риску, заведите папку с документацией и отправьте этим вендорам опросник по соответствию.
Для большинства фирм до 50 человек хватит таблицы. Командам побольше, которые жонглируют десятками инструментов, может подойти платформа управления, например Credo AI, OneTrust AI Governance или Monitaur, а другие есть в нашей подборке по комплаенсу и управлению рисками. Бесплатный AI Act compliance checker от Еврокомиссии стоит десяти минут, прежде чем что-либо покупать. Если в инвентаризации нашлись инструменты, которым вы не доверили бы данные клиентов, эту сторону разбирает наш фреймворк приватности для ИИ-инструментов.
Чтобы увидеть, на каком этапе ваша работа по AI literacy, отметьте то, что вы уже могли бы показать регулятору.
Низкий результат обычно лечится одним: записями. Еврокомиссия не требует сертификатов, определённого курса или ИИ-офицера, но ждёт, что вы покажете, что сделали, а внутренний журнал обучений — то доказательство, которое она называет (Commission AI literacy Q&A).
Что остаётся неопределённым
Даты для высокого риска теперь закреплены в законе, но технические стандарты, по которым провайдеры будут подтверждать соответствие, и были причиной задержки. Предложение Еврокомиссии привязывало дату начала к готовности этих стандартов. В итоговом тексте установлены жёсткие даты (European Parliament Legislative Train). Если стандарты снова задержатся, провайдеры окажутся в том же цейтноте без автоматического продления.
Изменение по AI literacy вызывает споры. Анализ IAPP утверждает, что привязка обязанности к ещё не написанным примерам Еврокомиссии и рекомендациям Совета может не упростить, а усложнить оценку соответствия (IAPP). Там же отмечено, что deployers высокого риска всё равно нуждаются в ответственных за надзор с реальной компетенцией по статье 26. Еврокомиссия считает, что обязанность теперь проще, а исправленная статья 4 обязывает её публиковать практические примеры соблюдения. Для бизнеса обе трактовки ведут в одну сторону: зафиксируйте своё определение достаточного.
Разъяснения будут ещё. Изменённый Акт требует от Еврокомиссии опубликовать к сроку в 2027 году руководство о том, как AI Act соотносится с отраслевым продуктовым правом, и предоставить упрощённую форму документации для SME и small mid-caps. Новый запрет тоже ещё предстоит проверить на практике: он касается универсальных инструментов для изображений только тогда, когда злоупотребление предсказуемо и защитные меры недостаточны, а где проходит эта граница, решать регуляторам и судам. Если вы работаете в регулируемой сфере, наше руководство по ИИ для юридической работы показывает, как фирмы справляются с такой неопределённостью изо дня в день.
Частые вопросы
Распространяется ли EU AI Act на компании за пределами ЕС?
Да. Он охватывает всех, кто выводит ИИ-систему или GPAI-модель на рынок ЕС либо использует её в ЕС, где бы они ни находились. Американская софтверная компания, которая продаёт работодателям в Германии ИИ-инструмент для найма, по Акту является provider.
Откладывали ли EU AI Act в 2026 году?
Лишь отчасти. Omnibus перенёс правила высокого риска на конец 2027 года для сценариев из Приложения III и на 2028 год для ИИ в регулируемых продуктах. Запреты, AI literacy, правила для GPAI и обязанности по прозрачности отложены не были, кроме короткого льготного периода по маркировке для старых генеративных систем.
Нужны ли сертификат по AI literacy или ИИ-офицер?
Нет. Еврокомиссия говорит, что ни то ни другое не требуется и обязательного формата обучения нет. Нужны соразмерные меры для ваших сотрудников и подрядчиков и записи, показывающие, что вы сделали.
Является ли использование ChatGPT на работе высоким риском?
Не для черновиков, исследований или перевода. Риск зависит от сценария, поэтому тот же ассистент становится частью процесса высокого риска, если вы используете его для ранжирования кандидатов или решения по кредиту. Если вы выбираете между вариантами, наш обзор альтернатив ChatGPT сравнивает основных ассистентов.
Когда регуляторы смогут штрафовать крупных разработчиков моделей?
Еврокомиссия может штрафовать провайдеров GPAI-моделей с 2026 года. Модели, выведенные на рынок до вступления в силу правил для GPAI в 2025 году, должны полностью соответствовать им к 2027 году, согласно руководству Еврокомиссии по GPAI.