

أرسل Bank of America مؤخرًا إلى عملائه رسالة بريد إلكتروني تتضمن طلبًا كان سيبدو غريبًا قبل عامين: من فضلك لا تعطِ اسم المستخدم وكلمة المرور الخاصين بحسابك المصرفي لمساعد ذكاء اصطناعي. الرسالة، وهي تحذير مالي بطابع الذكاء الاصطناعي، طلبت من الناس ألا يشاركوا بيانات الدخول مع أي شخص آخر أو جهة خارجية، بما في ذلك أي أداة أو وكيل مدعوم بالذكاء الاصطناعي يعرض التصرف نيابةً عنهم. وقد لمس زاك ويتاكر من TechCrunch الانزعاج الكامن بين السطور، وأكد متحدث باسم البنك أن الرسالة حقيقية.
لا يكتب البنك جملة كهذه إلا إذا كان العملاء يفعلون ذلك فعلًا. فالوكلاء الشخصيون مثل Claude for Chrome وChatGPT Atlas وPerplexity Computer يسجّلون الدخول، ويتنقلون بين النماذج، ويدفعون ثمن المشتريات، وأسهل ما يمكن تسليمه حين يتوقف الوكيل عند شاشة تسجيل الدخول هو بيانات الدخول نفسها. يشرح دليلنا عن متصفحات الذكاء الاصطناعي والتصفح الوكيلي كيف تعمل هذه الأدوات. أما هذا الدليل فيتناول السؤال الأضيق: ماذا يحدث لأموالك إن سمحت لأحدها بالدخول؟
الموضوع هنا هو أمان الحساب، لا نصائح الادخار والاستثمار. لا شيء مما يلي يخبرك بما تفعله بمدخراتك.
البنوك توحّد صفوفها
عنوان Bloomberg عن RBC يقول إن البنك الكندي سيحظر وكلاء الذكاء الاصطناعي، والمقال خلف جدار دفع، فلم نتمكن من قراءة غير العنوان. أما التغطية الأسبق في The Logic فهي أكثر حذرًا: قال بروس روس، رئيس الذكاء الاصطناعي في RBC، إن البنك قلق من تحريك الوكلاء للأموال ومن الجهة المسؤولة حين يحدث خطأ، وقال الرئيس التنفيذي ديف ماكاي إن RBC تدرس حظر وكيل Muse التابع لشركة Meta دون قرار نهائي. أما رئيس Schwab التنفيذي فكان أكثر صراحة. فقد قال ريك فورستر لتلفزيون Bloomberg إن الشركة تحظر على Muse تحريك الأموال: «لحماية العميل ولحمايتنا، لن نسمح بذلك»، بحسب ما نقلته عنه Gizmodo.
أما بقية الصورة فتستند إلى تقرير واحد جامع. تقول IBTimes UK إن Citi أكد أنه لا يسمح للوكلاء من أطراف ثالثة بتسجيل الدخول إلى حسابات العملاء أو إجراء معاملات على منصاته المصرفية الرقمية، مع أنه يتيح وصولًا محدودًا للقراءة فقط عبر مزوّدي الخدمات المصرفية المفتوحة المعتمدين. وتنسب الباقي إلى جهات أخرى: فقد نقلت Reuters أن Morgan Stanley يحظر الوكلاء من أطراف ثالثة، ونقلت Axios أن JPMorgan وBank of America يقيّدانهم أيضًا. لم نتمكن من فتح مقالَي Reuters وAxios، فتعاملوا مع هذه المعلومات بوصفها نقلًا عن مصدر ثانٍ. وتشير IBTimes كذلك إلى أن التقارير لا تثبت وقوع تحويلات غير مصرح بها على نطاق واسع ولا خسائر لدى العملاء. هذا خطر تتحرك البنوك حياله مبكرًا، وليس وباءً منتشرًا.
وللتسوق تحذيره الخاص. فقد نشرت Bank of America وCapital One وNatWest وING وبنكان آخران مؤخرًا مبادئ لسلامة وكلاء التسوق، لخّصها موقع Techlicious. ومصدر قلقها أن البنك، حين يحدث خلل، كثيرًا ما لا يستطيع معرفة أي وكيل اشترى ماذا، ولا هل طابق الطلب تعليماتك.
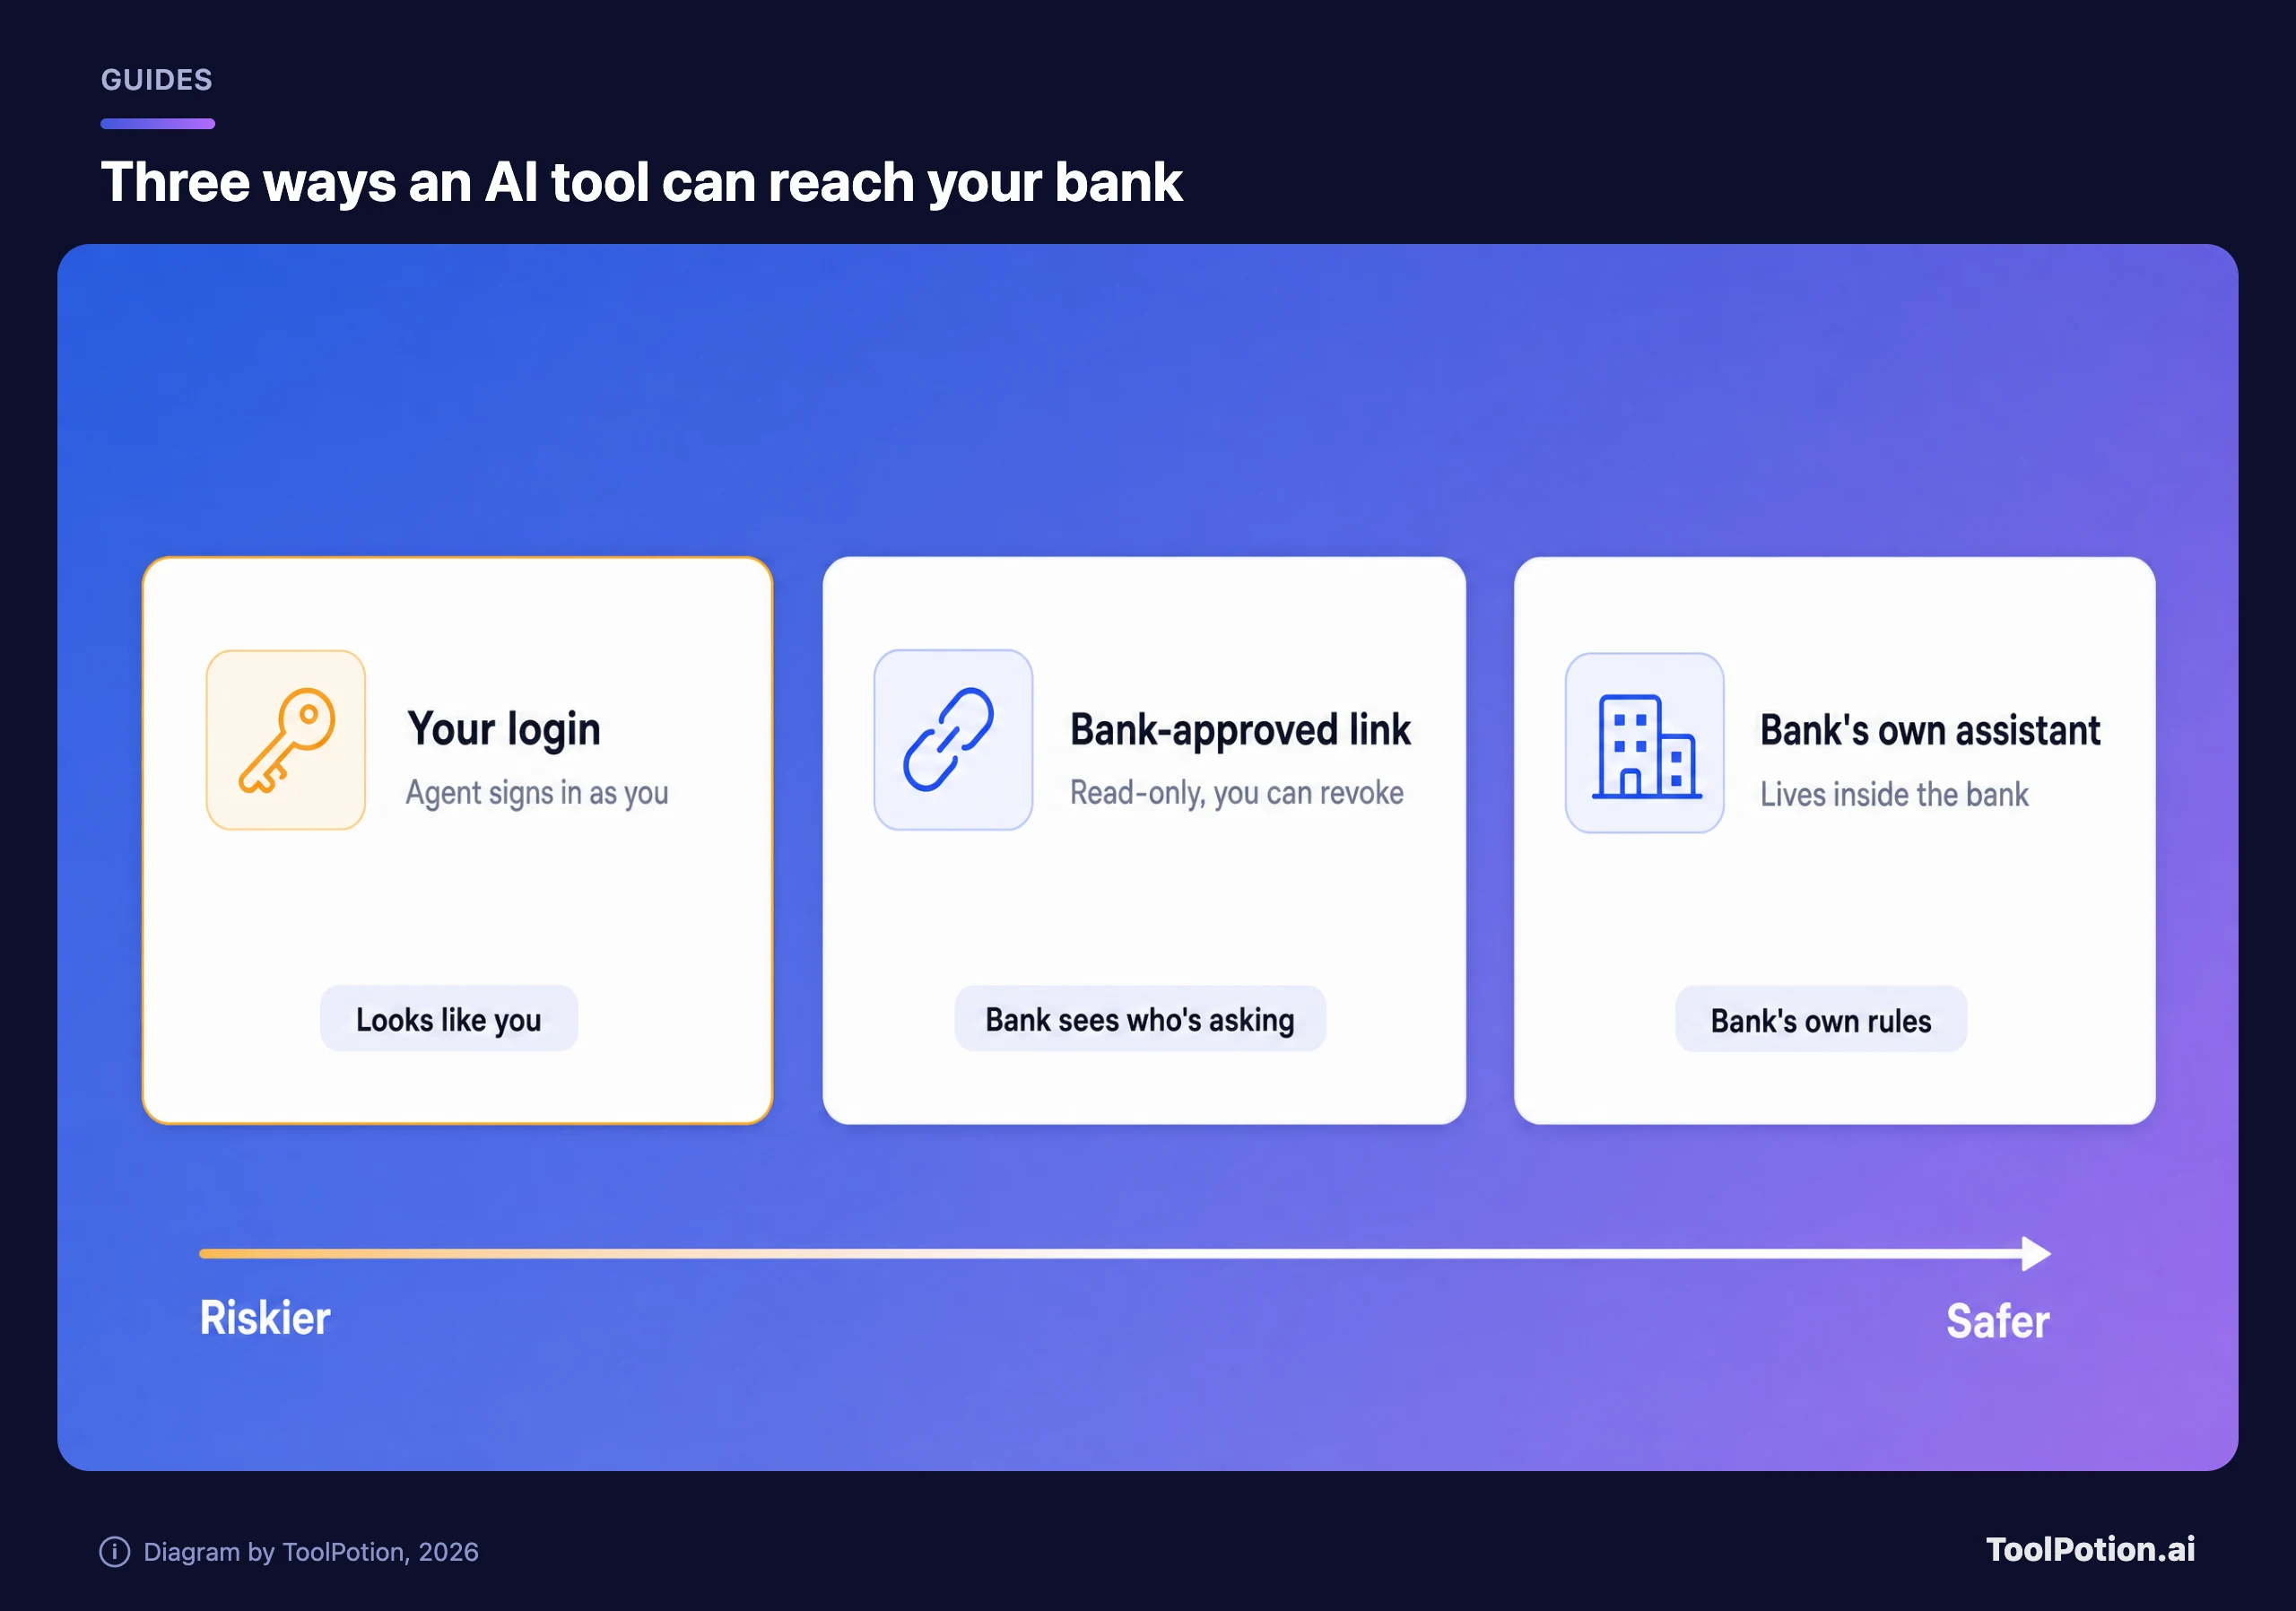
لماذا تكون مشاركة بيانات الدخول هي الجزء المؤلم
حين يسجّل وكيل الدخول بكلمة مرورك، فإن البنك يرى أنك أنت. لا يستطيع التفريق بين الوكيل وصاحب الحساب، ولهذا تحظرهم Schwab وغيرها. ولهذا أيضًا تتضمن رسالة البنك هذه الجملة التي نقلتها TechCrunch: «تذكّر أنك مسؤول عن النشاط الناتج عن هذا الوصول». وتضيف TechCrunch أن اتفاقيات الحسابات في معظم البنوك تحمّل العملاء أصلًا مسؤولية أي شخص يمنحونه بيانات دخولهم.
وتسير اللائحة الأمريكية Regulation E، وهي القاعدة التي تستند إليها معظم حمايات الاحتيال في بطاقات الخصم والتحويلات المصرفية، في الاتجاه نفسه. فهي تعرّف التحويل غير المصرح به بأنه تحويل يبدأه شخص لا يملك سلطة فعلية للقيام به، وتستثني التحويلات التي يجريها شخص زوّده المستهلك بوسيلة وصول ("بطاقة أو رمز أو أي وسيلة وصول أخرى") ما لم يكن المستهلك قد أبلغ البنك بأن ذلك الشخص لم يعد مخوّلًا. ويضرب التعليق الرسمي الصادر عن CFPB مثالًا بأحد أفراد العائلة أو زميل في العمل: إذا زوّدته بالوصول ومنحته الصلاحية ثم تجاوزها، فأنت مسؤول مسؤولية كاملة إلى أن تُبلغ البنك.
أما هل تُعد كلمة المرور التي أعطيتها لوكيل ذكاء اصطناعي وسيلة وصول زوّدتَه بها، فهذه قراءتنا نحن وليست قراءة CFPB. لم نجد أي إرشادات تتناول الوكلاء، ومشاركة بيانات الدخول لن تُسقط حمايتك تلقائيًا في كل الحالات. لكننا نقرأ القاعدة ورسائل البنوك معًا، ونرى أن الأحوط أن تتصرف على افتراض أن الجواب نعم. والمهلة الزمنية مهمة أيضًا. فبموجب §1005.6، إذا تضمنت الخسارة تحويلًا غير مصرح به وأبلغت البنك خلال يومَي عمل من علمك بفقدان وسيلة الوصول أو سرقتها، فإن مسؤوليتك تُحدد بسقف 50 دولارًا. وإذا فاتتك هذه المهلة يصبح السقف 500 دولار، ويجب الإبلاغ عن أي تحويل غير مصرح به يظهر في كشف الحساب خلال 60 يومًا من تاريخ الكشف. أما بطاقات الائتمان فتخضع لقواعد مختلفة، فاسأل الجهة المصدرة. ومن يقيمون خارج الولايات المتحدة عليهم مراجعة شروط بنكهم.
المسارات التي لا تزال البنوك تتركها مفتوحة
الخيارات المعقولة كلها صيغ لفكرة واحدة: أن يعرف البنك من الذي يطلب. فالاتصال للقراءة فقط الذي توافق عليه من شاشة بنكك نفسه، وهو النوع الذي تستخدمه تطبيقات الميزانية أصلًا، يتيح للأداة الاطلاع على الأرصدة والإنفاق دون أن تصلها كلمة مرور. ويصف Citi هذا الترتيب، وتفيد Axios، كما نقلتها IBTimes، بأن كثيرًا من البنوك اعتمدته أو تتجه نحوه. والمسار الآخر هو مساعد البنك نفسه، لأنه يعمل داخل منظومة البنك الأمنية وشروطه.
تساعد مفاتيح المرور (passkeys) هنا أيضًا. فصفحة مساعدة Chrome من Google تصفها بأنها أبسط طريقة وأكثرها أمانًا لتسجيل الدخول، باستخدام بصمة الإصبع أو مسح الوجه أو قفل الشاشة بدل كلمة المرور. يقلّ ما يمكنك تسليمه لأنه لا توجد كلمة مرور تلصقها في نافذة محادثة.
أما المشتريات فنصيحة تحذير البنوك بشأن التسوق واضحة. لا تدع وكيلًا يُتمّ عملية شراء دون موافقتك، واسأل بنكك عن رقم بطاقة افتراضية يمكنك إيقافه فورًا. وإن أردت مساعدة في تقييم أداة بعينها، فإن دليلنا لأمان الوكلاء ومقالنا عن بيئات العزل والصلاحيات والتدقيق يغطيان الحدود التي تستحق وضعها.
الإعداد الذي يستحق المراجعة في Chrome
في الفترة نفسها تقريبًا، قالت Google إن الملء التلقائي المحسّن في Chrome يمكنه اقتراح تفاصيل مستخرجة من Gmail، مثل أرقام الطلبات ومعلومات التتبع وحجوزات الطيران، باستخدام Gemini مع Personal Intelligence. ويجري طرحه في الولايات المتحدة لمستخدمي Gemini في Chrome الذين فعّلوا Personal Intelligence، وتقول Google إن البيانات الحساسة مشفّرة وإنك تتحكم بها من إعدادات Chrome. ويضيف تقرير TechCrunch أنه قد يقترح أيضًا رقم بطاقة.
الملء التلقائي ليس وكيلًا يسجّل الدخول بدلًا منك، وما زلت أنت من يختار ما يُملأ. لن نصاب بالذعر. لكنه يسير في الاتجاه نفسه، أي اقتراب المزيد من بريدك ومحفظتك من متناول المتصفح، فيستحق دقيقتين من وقتك. وبحسب صفحة مساعدة Chrome من Google، فالميزة لمستخدمي Gemini في Chrome في الولايات المتحدة ممن بلغوا 18 عامًا أو أكثر واشتركوا في Personal Intelligence، فإن لم تفعل فلن يتغير شيء. وإن فعلت، فافتح Chrome، وانتقل إلى الإعدادات، ثم «الملء التلقائي وكلمات المرور»، واختر «الملء التلقائي المحسّن»، وأوقف «Find and fill with Gemini». وبينما أنت هناك، لاحظ أن Google تقول إن مفاتيح الحفظ والملء لكلمات المرور والمدفوعات ومعلومات الاتصال ووثائق الهوية والسفر مفعّلة افتراضيًا ويمكن إيقاف كلٍّ منها على حدة.
تفقّد أيضًا مدير كلمات المرور وأي متصفح ذكاء اصطناعي: هل يعرض حفظ بيانات الدخول وإعادة استخدامها لصالح وكيل؟ وإذا وجدت أداة تحتفظ ببيانات دخول مصرفية لا تستخدمها، فاحذفها. ويغطي دليلنا لحماية هاتفك من احتيال الذكاء الاصطناعي النصف الآخر من المشكلة، أي المحتالين الذين يستغلون الثقة نفسها، وتساعد تطبيقات مثل ScamAlert وStopScam في فحص الرسائل والروابط المشبوهة.
إذا كنت قد أعطيت وكيلًا بيانات دخولك بالفعل
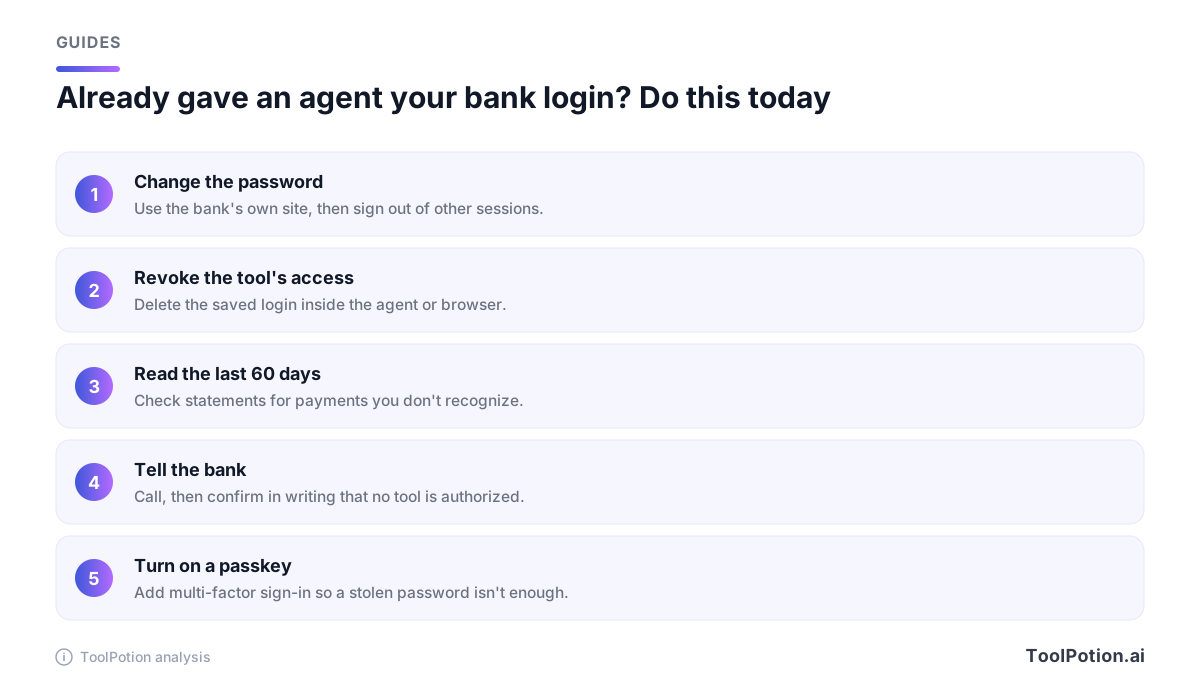
لست في ورطة، لكن تعامل مع الأمر كأن كلمة المرور تسرّبت. غيّرها من موقع البنك نفسه، وسجّل الخروج من الجلسات الأخرى، واحذف بيانات الدخول المحفوظة من الوكيل أو المتصفح. ثم اقرأ نشاط آخر شهرين. فإن بدا أي شيء غريبًا فاتصل بالبنك. وفي الحالتين أبلغه بأن لا أداة مخوّلة باستخدام حسابك، هاتفيًا ثم كتابةً. فبحسب صياغة Regulation E أعلاه، هذا الإخطار هو ما ينهي مسؤوليتك عن التحويلات اللاحقة. بعد ذلك أضف مفتاح مرور أو خطوة ثانية عبر تطبيق.
وإن كنت تبيع للمتسوقين بدل أن تتسوق، فالوجه الآخر من هذه القصة في دليل البائعين للتجارة الوكيلية. أما ما لم يُحسم بعد فهو من يتحمل التكلفة حين ينفذ وكيل معتمد من البنك دفعة لم تكن تقصدها. وتفيد IBTimes، نقلًا عن The Paypers، بأن Bank of America يقيّد وصول الوكلاء إلى الودائع الاستهلاكية ريثما يطوّر بروتوكولات للبتّ في ذلك.
الأسئلة الشائعة
هل يجوز يومًا أن أعطي وكيل ذكاء اصطناعي كلمة مرور حسابي المصرفي؟
لا ننصح بذلك. فـ Bank of America يطلب من عملائه ألا يفعلوا ويقول إنهم مسؤولون عما يترتب على ذلك، وقد أبلغ Citi الصحفيين بأنه لا يسمح لوكلاء الأطراف الثالثة بتسجيل الدخول. استخدم بدلًا من ذلك اتصالًا للقراءة فقط يعتمده البنك أو مساعد البنك نفسه. والأمر ذاته ينطبق على ChatGPT وClaude: كلاهما لا يحتاج إلى كلمة مرور بنكك ليساعدك في قراءة كشف حساب تلصقه فيه.
هل سيعوّض بنكي الأموال التي حرّكها وكيل ذكاء اصطناعي؟
يتوقف ذلك على نوع حسابك وشروط بنكك وسرعة إبلاغك. فبموجب Regulation E لا يُعد التحويل الذي أجراه شخص زوّدته بالوصول تحويلًا غير مصرح به إلى أن تطلب من البنك إيقافه، ولم يُحسم بعد ما إذا كان وكيل الذكاء الاصطناعي يندرج تحت ذلك. بادر بالإبلاغ، هاتفيًا ثم كتابةً.
هل تقرأ متصفحات الذكاء الاصطناعي رصيدي المصرفي لمجرد أنها مفتوحة؟
الوكيل الذي يتصفح نيابةً عنك يعمل داخل متصفحك أنت، فقد تكون علامة تبويب البنك المسجَّل الدخول إليها في متناوله. أغلقها قبل أن تسلّمه مهمة، واطلب من الوكيل ألا يدخل المواقع المالية، وتحقق مما يُسمح للأداة بلمسه.
هل الملء التلقائي من Gmail في Chrome يحمل الخطر نفسه مثل تسجيل دخول وكيل؟
لا. فهو يقترح تفاصيل لك أن تقبلها، ولا يسجّل الدخول إلى أي مكان. وإن كنت لا تريد أن يغذّي بريدك النماذج، فأوقفه من إعدادات Chrome.