

يستطيع غير المطورين في 2026 أن يبرمجوا بالإيحاء أشياء كثيرة بأمان، حتى حدٍّ يمكنك تسميته. دون هذا الحد تقع النماذج الأولية وصفحات الهبوط والأدوات الداخلية والتطبيقات البسيطة التي فيها تسجيل دخول وقاعدة بيانات. وفوقه تقع منطق الدفع المخصص، والسجلات الصحية أو المالية، والتطبيقات التي تشترك فيها شركات عدة، وأي شيء يتلقى حركة مرور كبيرة. هذه ما زالت تحتاج إلى مهندس.
الجمهور موجود بالفعل. تقول Lovable إن 80% ممن يبنون عليها يصفون أنفسهم بأنهم غير تقنيين، وإنهم يستخدمونها لبناء أدوات داخلية وأنظمة CRM ومتاجر إلى جانب المواقع (The Next Web). ورافقتهم الإخفاقات. فقد عثرت UpGuard هذا العام على 16,326 قاعدة بيانات على Supabase، وهي الواجهة الخلفية التي تعمل عليها كثير من هذه التطبيقات، فيها جداول يستطيع أي شخص على الإنترنت قراءتها (UpGuard). واختبرت Veracode أكثر من 100 نموذج ذكاء اصطناعي على مدى أربع سنوات، وتضع متوسط نسبة نجاح الكود الذي يكتبه الذكاء الاصطناعي في اختبارات الأمان عند 56%. وبعبارتها: "لم يتغير شيء" (Veracode).
معظم الضرر يعود إلى خطأ واحد يمكنك التحقق منه دون قراءة كود: قاعدة بيانات تسلّم الصفوف لكل من يطلبها. أصلح هذا، وأبقِ المفاتيح السرية خارج المتصفح، ويصبح معظم ما يريد المؤسس أو المسوّق أو المحلل بناءه متاحًا لك.
كيف تبدو البرمجة بالإيحاء في 2026
تصف ما تريده بلغة عادية، وتكتب الأداة الكود، وتتصفح معاينة حيّة، ثم تطلب التعديل التالي. والأدوات الموجهة لغير المطورين تتجاوز الآن الواجهة بكثير. فهي تنشئ قاعدة البيانات ونظام التسجيل والاستضافة أيضًا، ولذلك قد يظهر تطبيق بحسابات حقيقية بعد ظهيرة واحدة من كتابة الـ prompts.
اقرأ المخطط على أنه حلقة لها مخرج واحد. والمخرج هو الجزء الذي يتخطاه الناس.
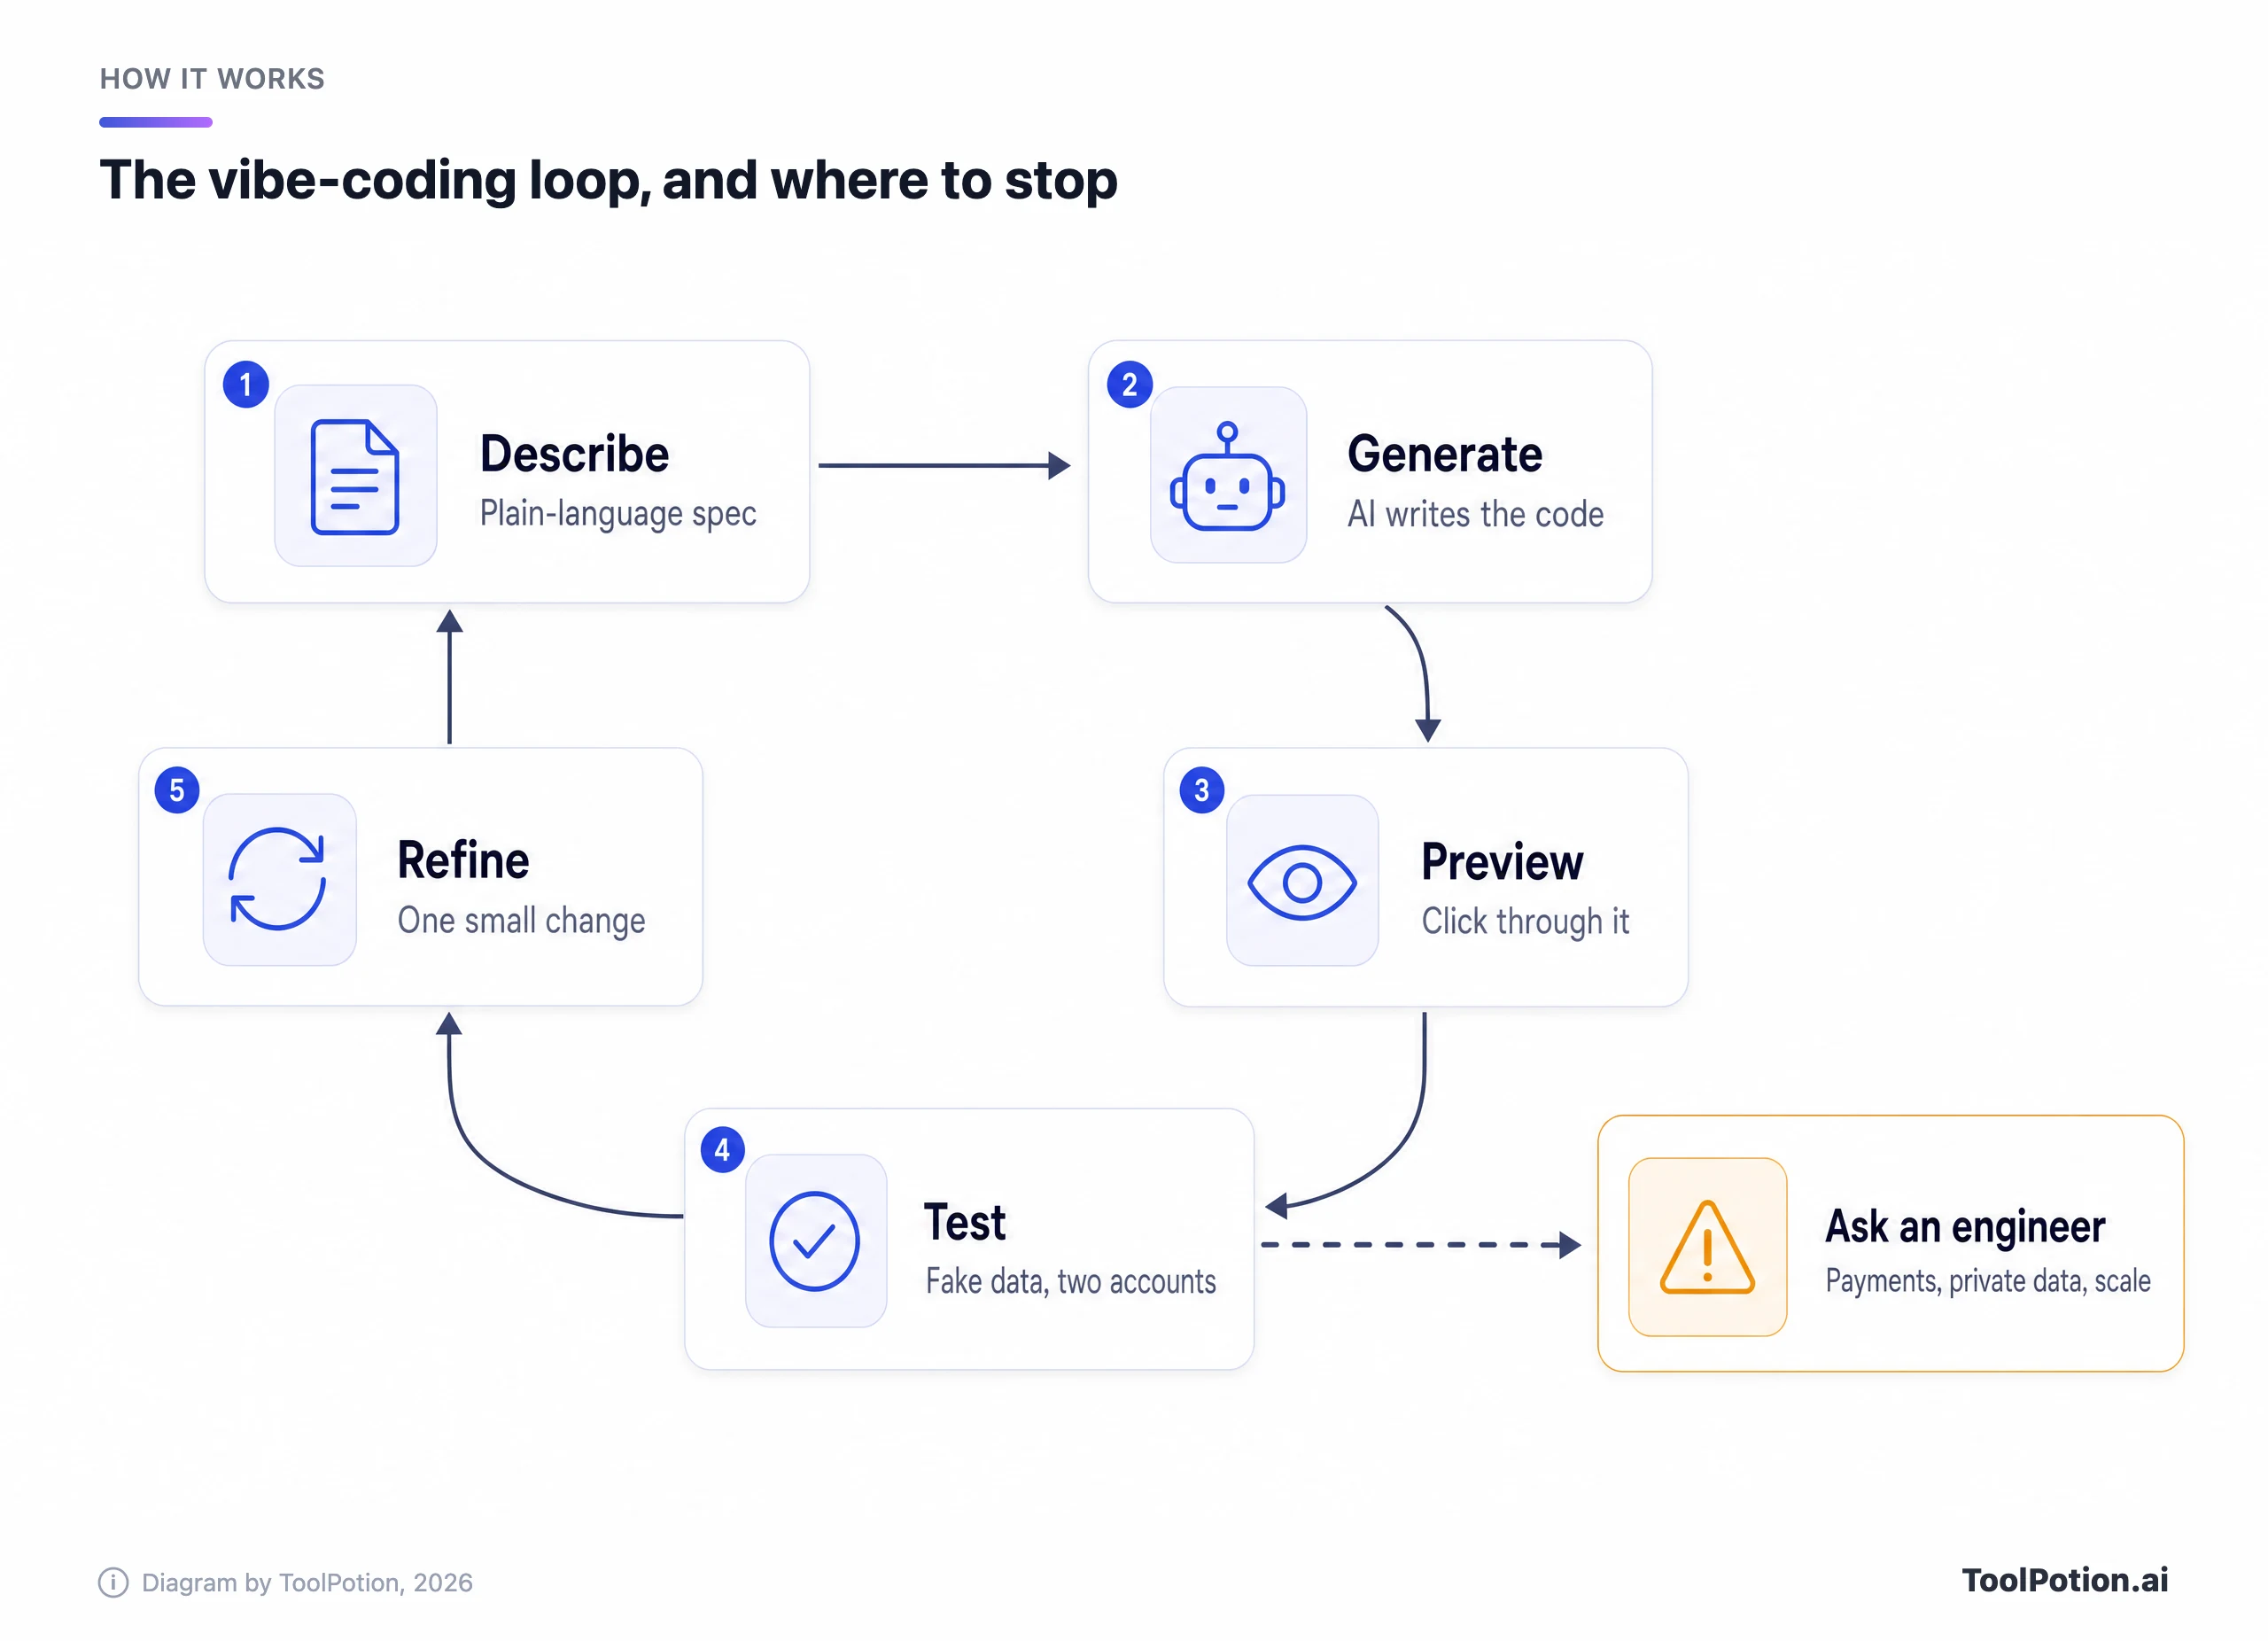
السهم المتقطع يخرج من الاختبار عن قصد. لا يمكنك الحكم على الكود المولَّد بقراءته، لكن يمكنك الحكم على ما يفعله: هل يرى الحساب الثاني سجلات الحساب الأول؟ وهل تُفتح صفحة دون تسجيل دخول؟ وحين يمسّ الاختبار المال أو البيانات الخاصة بآخرين أو توسعًا حقيقيًا، توقف واستعن بمن يقرأ الكود.
تحرك الكثير هذا العام. صارت Lovable تتيح لرسالة بناء واحدة أن تعمل حتى 10 ساعات، وأضافت أمر /goal الذي يواصل العمل حتى تكتمل المهمة، بسعر أعلى بوضوح (سجل تغييرات Lovable). وأطلقت Replit الإصدار Agent 4 بوكلاء متوازين، ويعمل ذكاؤها الاصطناعي الآن بوضع Free Mode ووضعي Power وMax المدفوعين. وأعادت Vercel بناء v0 حول فروع GitHub وطلبات الدمج، وقال مدير منتجها إن 90% من العمل الحقيقي يعني تعديل قاعدة كود قائمة. أما Base44 التابعة لـ Wix فدرّبت نموذجها الخاص Base1، ويتوقع مؤسسها أن يكون في النهاية أسرع وأرخص للعملاء من النماذج الرائدة.
صار Google AI Studio يلتقط حاجة التطبيق إلى قاعدة بيانات أو تسجيل دخول، وبعد موافقتك يُعدّ Firebase لكليهما. أما أداته الأقدم Firebase Studio فيجري إغلاقها، ولذلك فأي شرح مبني عليها قديم بالفعل.
سلّم المخاطر: ما الذي يمكنك بناؤه بنفسك
ترتفع المخاطر بعاملين: بيانات من يحتفظ بها التطبيق، وهل يمر المال عبره. النموذج الأولي المليء بسجلات مختلقة لا يستطيع تسريب شيء. أما تطبيق تسجيل يحتفظ ببريد غرباء فيستطيع، وقد حدث ذلك مع كثيرين هذا العام.
يرتب السلّم المشاريع الشائعة بحسب هذه المخاطر. الدرجات الثلاث السفلى متاحة لأي أحد. أما الدرجة الكهرمانية فهي حيث وقعت معظم تسريبات هذا العام.
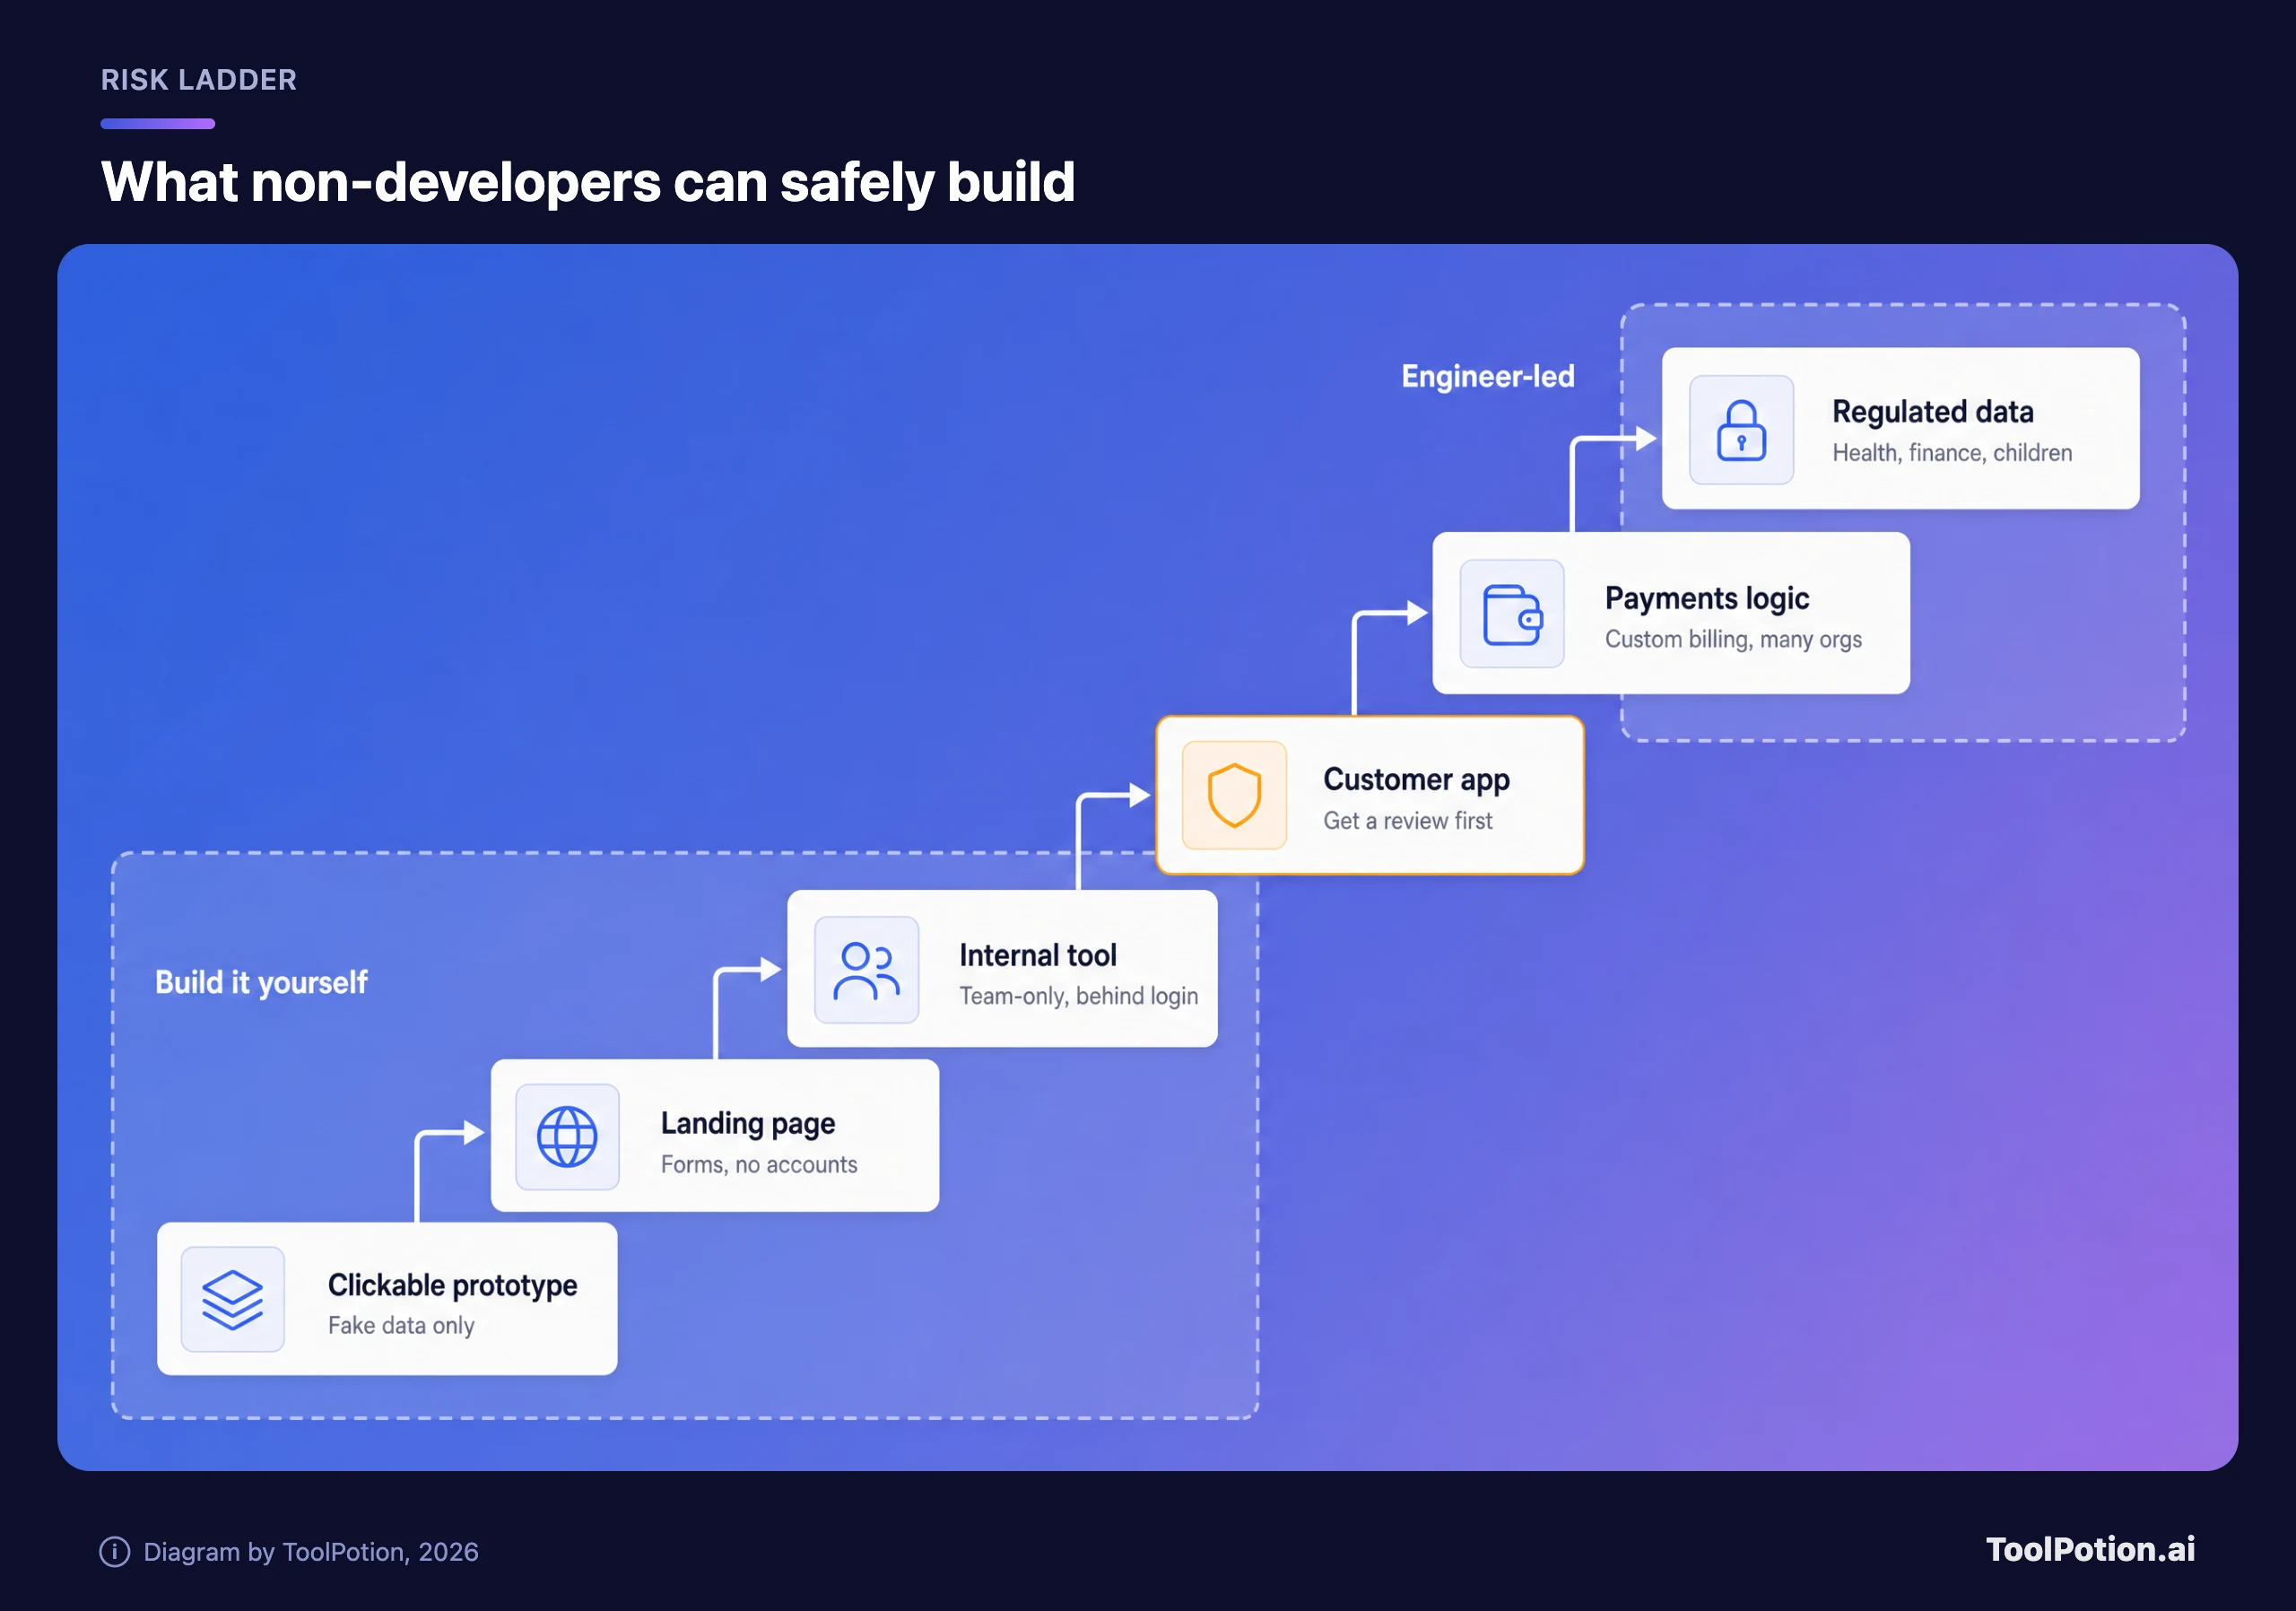
النماذج الأولية القابلة للنقر وصفحات الهبوط ذات نموذج الاتصال والأدوات الداخلية الخاصة بالفريق هي المنطقة المثلى. يجيب النموذج الأولي عن سؤال "هل نبني هذا؟" قبل أن يكتب أحد تذكرة. ويمكن لمتتبّع داخلي لفريق مبيعات أو عمليات أن يحل محل جدول بيانات لا يثق به أحد، وإذا ضُبط على مساحة العمل فقط مع تسجيل دخول، فمن قد يسيء استخدامه هم زملاؤك. والأتمتة البسيطة تقع في هذه الدرجة أيضًا، مع أن أداة سير عمل مثل n8n أو Zapier كثيرًا ما تؤدي المهمة دون بناء تطبيق أصلًا (راجع لوحة أتمتة سير العمل).
تطبيقات العملاء ذات الحسابات هي الدرجة الكهرمانية. تستطيع الأدوات بناءها دون مشكلة. والمشكلة أن قاعدة واحدة خاطئة في قاعدة البيانات تكشف كل المستخدمين دفعة واحدة، فابنِه، ثم ادفع لمهندس ليراجعه قبل أن يسجّل أناس حقيقيون.
الدرجتان العلويتان للمهندسين. المدفوعات أولًا. زر شراء يفتح صفحة الدفع المستضافة لدى Stripe لا بأس به، لأن بيانات البطاقة تذهب مباشرة إلى Stripe ولا تمر عبر تطبيقك. ويحذّر دليل الأمان من Stripe نفسه من أن النشاط الذي يتلقى بيانات البطاقات مباشرة قد يلزمه استيفاء أكثر من 300 ضابط أمني بموجب PCI DSS. والفوترة حسب الاستخدام والتطبيقات التي تتشارك فيها عدة شركات قاعدة بيانات واحدة تعتمدان على منطق التفويض، وهو بالضبط ما يجد الباحثون أنه معطوب باستمرار في التطبيقات المبنية بالذكاء الاصطناعي.
البيانات الخاضعة للتنظيم هي الأخرى. تقول الأسئلة الشائعة للمؤسسات لدى Lovable إنها لا توقّع اتفاقيات شريك الأعمال (BAA)، وليست متوافقة مع HIPAA، وتطلب من المستخدمين عدم رفع معلومات صحية محمية. فالبيانات الصحية والمالية وبيانات الأطفال تحمل التزامات قانونية لا يغطيها أي فحص قبل النشر.
الأدوات المهمة الآن، وكيف تحاسبك كل منها
خمس أدوات بناء تغطي معظم ما يحتاجه هذا القارئ، وتختلف في طريقة التسعير وسهولة المغادرة أكثر مما تختلف في ما تستطيع صنعه. وBolt وv0 تقفان إلى جانب Lovable وReplit وBase44. الأسعار هي خطط الدخول المدفوعة من صفحة التسعير لدى كل مزوّد.
| الأداة | خطة الدخول المدفوعة | ما تُحاسَب عليه | الواجهة الخلفية المضمّنة | استخراج الكود |
|---|---|---|---|---|
| Lovable | 25$ شهريًا، 100 رصيد | أرصدة لكل رسالة، بحسب حجم العمل المنجز | قاعدة بيانات وتسجيل دخول وتخزين (Lovable Cloud) | مزامنة ثنائية الاتجاه مع GitHub في كل الخطط |
| Bolt | 25$ شهريًا، من 10 ملايين token | tokens، وتزيد لكل رسالة كلما كبر المشروع | قاعدة بيانات Bolt Database مع تسجيل دخول | مزامنة مع GitHub |
| Replit | 20$ شهريًا (Core، فوترة شهرية) | حصة Free Mode، ثم أرصدة في وضعي Power أو Max | قاعدة Postgres وReplit Auth واستضافة | دفع إلى مستودع Git بعيد مثل GitHub |
| v0 | 30$ للمستخدم شهريًا (معروض كخصم من 90$)، مع رصيد 30$ | أرصدة بالدولار تُنفق على الـ tokens | يرتبط مع Neon وSupabase وغيرهما | مستودع GitHub هو المصدر المرجعي |
| Base44 | 16$ شهريًا بفوترة سنوية، 100 رصيد رسائل | أرصدة رسائل بالإضافة إلى أرصدة تكامل | قاعدة بيانات وتسجيل دخول واستضافة مدمجة | مزامنة ثنائية الاتجاه مع GitHub بدءًا من خطة Builder |
Lovable هي الخيار الافتراضي المعقول لمعظم غير المطورين. فهي تنشر تكلفة نموذجية لكل رسالة، وتفحص المشكلات الأمنية عند كل نشر، ويُزامَن كودها مع GitHub في أي خطة، بما فيها المجانية. أما Base44 فتناسب من لا يريدون رؤية الكود أبدًا، مع تحفظ واحد نتناوله في قسم التسليم أدناه. وReplit منطقية إن أردت مساحة عمل واحدة للتطبيقات والعروض ولوحات البيانات، وFree Mode فيها أرفق طريقة للبدء. وBolt تناسب من يبنون على دفعات، لأن الـ tokens المدفوعة غير المستخدمة تُرحَّل شهرًا. وv0 هي الاختيار حين تنشر شركتك على Vercel أصلًا وسيتسلم المهندسون المشروع.
هناك خياران أقدم من نوع no-code يغطيان مجالًا مشابهًا بمحررات مرئية: Bubble تبني تطبيقات ويب وجوال، وGlide تحوّل جداول البيانات إلى تطبيقات. وتُظهر اللوحة الحية أدناه ترتيب الفئة الأوسع اليوم، ويتعمق ملخصنا لأدوات بناء التطبيقات بالذكاء الاصطناعي في اثنتي عشرة منها.
أفضل أدوات بناء التطبيقات بالذكاء الاصطناعي الآن
- # 1الخيار الأولLovableتطبيق ذكاء اصطناعييمكّن منشئ تطبيقات الذكاء الاصطناعي من Lovable المستخدمين من إنشاء تطبيقات ومواقع ويب بسرعة من خلال المطالبات الحوارية. صف رؤيتك، ويحولها الذكاء الاصطناعي إلى نموذج أولي عامل. قم بالتحسين باستخدام الملاحظات وقم بالنشر بنقرة واحدة، مما يجعل تطوير التطبيقات متاحًا دون خبرة برمجية عميقة.79ToolRankقوي
- # 2المركز الثانيBolt AI Builderتطبيق ذكاء اصطناعييمكّنك Bolt AI Builder من إنشاء مواقع الويب والتطبيقات والنماذج الأولية ببساطة عن طريق الدردشة مع الذكاء الاصطناعي. يتولى المهام البرمجية المعقدة، ويتكامل مع أنظمة التصميم، ويوفر بنية تحتية على مستوى المؤسسات، مما يسمح لمطوري المنتجات بالتركيز على رؤيتهم وإطلاق المنتجات بشكل أسرع.77ToolRankقوي
- # 3المركز الثالثReplitتطبيق ذكاء اصطناعيReplit هو تطبيق ذكاء اصطناعي ومنشئ مواقع ويب يحول النص المكتوب إلى تطبيق يعمل، مع ميزات مثل المصادقة، قاعدة البيانات، الاستضافة والمراقبة. يستهدف المؤسسين، مديري المنتجات، المصممين، المهندسين، فرق العمليات وتكنولوجيا المعلومات الذين يرغبون في بناء البرمجيات دون كتابة الشيفرة يدوياً.75ToolRankقوي
- 4Base44تطبيق ذكاء اصطناعيمنصة ذكاء اصطناعي بدون كود تحول الأوصاف بلغة بسيطة إلى تطبيقات ومواقع ووكلاء ذكاء اصطناعي كاملة الوظائف، مع التعامل تلقائيًا مع التصميم والمنطق والواجهة الخلفية.73ToolRankقوي
- 5StackBlitzتطبيق ذكاء اصطناعيStackBlitz هو بيئة تطوير متكاملة قائمة على المتصفح لمطوري الويب، تلغي الحاجة إلى التهيئة المحلية للتركيز على البناء. يستخدم WebContainers لبيئات تطوير سريعة وآمنة مباشرة في متصفحك.72ToolRankقوي
- 6v0 بواسطة Vercelتطبيق ذكاء اصطناعيv0 بواسطة Vercel هي منصة مدعومة بالذكاء الاصطناعي تمكّن المستخدمين من تصميم وبناء ونشر تطبيقات الويب الكاملة بسرعة. مع ميزاتها التعاونية، يمكن للمستخدمين إنشاء التطبيقات من القوالب، والتكامل مع واجهات برمجة التطبيقات، ونشر المواقع الحية في ثوانٍ.71ToolRankقوي
- 7Bolt.newمستودع GitHubBolt.new هو وكيل مدعوم بالذكاء الاصطناعي لبناء تطبيقات ويب كاملة المكدس مباشرة في متصفحك. يسمح للمستخدمين بإنشاء وتشغيل وتعديل ونشر التطبيقات دون إعداد محلي، ويدمج الذكاء الاصطناعي مع بيئة تطوير مدعومة بتقنيات StackBlitz WebContainers لسير عمل سلس.69ToolRankقوي
- 8Airtableتطبيق ذكاء اصطناعيAirtable هو منصة لبناء التطبيقات تعتمد على الذكاء الاصطناعي حيث يمكن للفرق تحويل بياناتها إلى تطبيقات مخصصة، وواجهات، وأتمتة، وعوامل ذكاء اصطناعي باستخدام أدوات محادثة بدون كود.69ToolRankقوي
- 9Blinkتطبيق ذكاء اصطناعيمنشئ مواقع وتطبيقات AI شامل يحول الفكرة إلى تطبيق ويب أو تطبيق موبايل حي، مع تضمين قاعدة بيانات، مصادقة، واستضافة.57ToolRankمتين
- 10Bubbleتطبيق ذكاء اصطناعيBubble هو منشئ تطبيقات الذكاء الاصطناعي بدون كود الذي يمكّن المستخدمين من إنشاء تطبيقات الويب والهواتف المحمولة بسرعة وكفاءة. يتيح التصميم المرئي وإدارة قواعد البيانات دون الحاجة لكتابة كود، مما يجعل تطوير التطبيقات متاحًا للجميع.57ToolRankمتين


كيف يعمل ToolRank
ToolRank هو محرك التصنيف الخاص الذي طورته ToolPotion.
يقيّم باستمرار مئات الإشارات من أنحاء الويب المفتوح — الزيارات الفعلية والشعبية، وقوة الجمهور والمجتمع، والمصداقية والاستمرارية، والاعتماد والتفاعل — ويعالج ملايين نقاط البيانات ليضع كل أداة في المكانة التي تستحقها.
يُقاس كل نوع من أنواع الذكاء الاصطناعي بنموذج مصمم له خصيصًا: فما يثبت انتشار تطبيق SaaS ليس ما يثبته لإطار عمل مفتوح المصدر أو لقناة صانع محتوى. ولا يُحتسب غياب أي منصة ضد الأداة أبدًا — فـ ToolRank يحكم على الأدلة المتوفرة.
لا مراكز مدفوعة، ولا أرقام يصرّح بها أصحابها.
تشمل اللوحة أدوات موجهة للمطورين أيضًا، فاستخدمها للاكتشاف والجدول للميزانية.
لماذا تنفد الأرصدة أسرع مما خططت
كل واحدة من هذه الأدوات تحاسب الآن على العمل الذي ينجزه الذكاء الاصطناعي، لا على الرسالة التي ترسلها. وهذا عادل للتعديلات الصغيرة، ومكلف للطلبات الغامضة.
تنشر Lovable أوضح الأمثلة. "اجعل الزر رماديًا" كلّفت 0.50 رصيد، و"أضف المصادقة" 1.20، و"ابنِ صفحة هبوط بصور" 2.00، بينما تكلّف رسالة وضع التخطيط رصيدًا واحدًا (Lovable). ولأن رسالة بناء واحدة قد تعمل الآن ساعات، تتوقف Lovable لتستأذنك حين تتجاوز رسالة واحدة 20 رصيدًا، وهذا إعداد افتراضي يمكنك رفعه أو إيقافه. وإعادة الشحن في Pro تكلّف 15$ لكل 50 رصيدًا، أي 0.30$ للرصيد مقابل 0.25$ داخل خطة الـ 100 رصيد.
الأخريات تعمل بالطريقة نفسها بأسماء مختلفة. يقول مركز مساعدة Bolt إن معظم استهلاك الـ tokens يأتي من قراءة ملفات مشروعك ومزامنتها، ولذلك يكلّف الـ prompt نفسه أكثر كلما كبر التطبيق. وv0 تحتسب سجل المحادثة والملفات المصدرية ضمن tokens الإدخال. وتقول Base44 إنه لا توجد تكلفة ثابتة للرسالة، وتضع التغييرات المعتادة بين نحو 0.5 و4 أرصدة. أما Free Mode في Replit فلا تكلّف شيئًا ضمن حصة معينة، لكن وضعي Power وMax يسحبان من أرصدة شهرية، وحزم الأرصدة الإضافية تنتهي بعد ستة أشهر من الشراء.
سلّم أسعار Lovable يوضح ما يعنيه ذلك للميزانية.
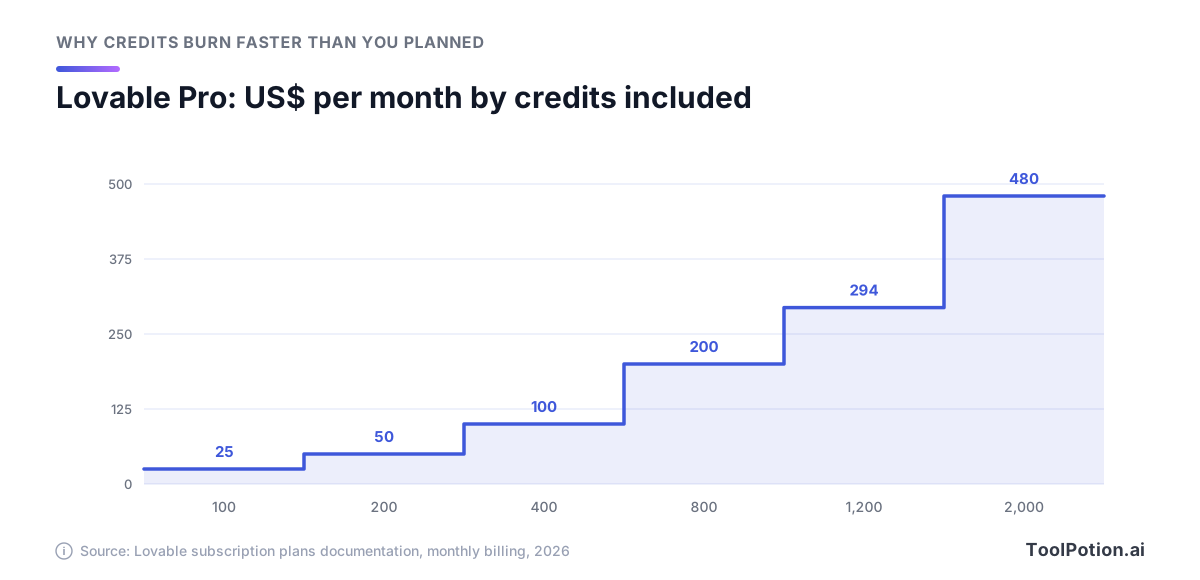
لا يكاد يوجد خصم على الكميات. كل شريحة حتى 800 رصيد تساوي 0.25$ للرصيد، وشريحة 2,000 رصيد ما زالت 0.24$. مضاعفة كمية ما تكتبه تضاعف الفاتورة، ولذلك فالرافعة المهمة هي الرسائل المهدورة.
معظم الهدر يأتي من حلقات الإصلاح: يكسر الذكاء الاصطناعي شيئًا، فيكسر إصلاحه شيئًا آخر، وكل جولة تُحتسب. والتخطيط أولًا يفيد، فرسالة وضع التخطيط في Lovable تكلّف رصيدًا ثابتًا، وتقول Bolt إن وضع التخطيط يستهلك tokens أقل لأنه لا يغيّر شيئًا. والأزرار تفيد أيضًا: تشير Bolt إلى أن نشر نسخة أو استعادتها بالزر لا يكلّف شيئًا، بينما طلب ذلك من الذكاء الاصطناعي يستهلك tokens. وحين تنحرف الجلسة، ارجع إلى نقطة حفظ بدل أن تحاول الخروج منها بالـ prompts.
أدخل عاداتك في المقدّر أدناه. فهو يستخدم التكاليف النموذجية من Lovable، فاعتبر الناتج نطاق ميزانية لا عرض سعر.
عند القيم الافتراضية تحتاج إلى نحو 162 رصيدًا شهريًا، وتغطيها شريحة 50$. وإذا رفعت نسبة إعادة العمل إلى 60% فحتى الطريق الأرخص، أي خطة 25$ مع إعادة الشحن، يرتفع إلى 70$. ضع سقفًا أيضًا: إعادة الشحن التلقائية في Lovable تقبل حدًا للإنفاق الشهري بدل "بلا حد"، وReplit تتيح لك تحديد سقف للإنفاق فوق أرصدتك المضمّنة. وإن بقي تسعير الأرصدة ملتبسًا عليك، فشرحنا عن نماذج تسعير أدوات الذكاء الاصطناعي يوضح الأرصدة والمقاعد والـ tokens.
سجل الحوادث يشير إلى خطأ واحد
ضع تقارير حوادث هذا العام جنبًا إلى جنب وسترى الإخفاق نفسه يتكرر. ليس اختراقًا ذكيًا، بل قاعدة بيانات تجيب كل من يسأل.
وجدت دراسة UpGuard نحو 300,000 نطاق تظهر عليه علامات استخدام Supabase، و16,326 قاعدة بيانات تكشف جداول مقروءة، أكثر من نصفها عليه علامات بيانات شخصية (UpGuard). وتفسيرها محدد: الجداول المنشأة عبر الـ API، وهي الطريقة التي يتخاطب بها وكلاء البرمجة مع Supabase، لا يُفعَّل فيها أمان مستوى الصف افتراضيًا. وقال مسؤول الأمن في Supabase لـ TechCrunch إن المشاريع آمنة افتراضيًا وإن الأمن مسؤولية مشتركة.
Moltbook، شبكة اجتماعية لوكلاء الذكاء الاصطناعي قال مؤسسها إنه "لم يكتب سطر كود واحدًا"، أُطلقت ومفتاح Supabase الخاص بها ظاهر في الصفحة وبلا أي سياسات لأمان مستوى الصف. وتمكن باحثو Wiz من الوصول إلى 1.5 مليون token للـ API و35,000 عنوان بريد وآلاف الرسائل الخاصة قبل أن يصلح الفريق الثغرة بعد ساعات من إبلاغه (Wiz).
كشف تطبيق مستضاف على Lovable 18,697 سجل مستخدم، آلاف منها حسابات طلاب، بحسب الباحث Taimur Khan. وقد وجد فحص الصلاحيات مكتوبًا بالمقلوب: "الحارس يمنع من ينبغي أن يدخلوا ويُدخل من ينبغي أن يُمنعوا" (The Register). وقالت Lovable إنها توفر فحصًا أمنيًا مجانيًا قبل النشر، وإن العمل بنتائجه يعود إلى المستخدم، وإن قاعدة البيانات الضعيفة لم تكن مستضافة لدى Lovable وإن المشروع احتوى كودًا لم تولّده Lovable.
والمنصات نفسها تخطئ. ففي وقت لاحق من العام أظهر باحث أن حسابًا مجانيًا على Lovable يستطيع سحب الكود المصدري وبيانات اعتماد قواعد البيانات وسجلات محادثات الذكاء الاصطناعي من مشاريع عامة لآخرين. وصفت Lovable السلوك أولًا بأنه مقصود وبحسب التصميم. ثم أقرت بأن الإشارة إلى توثيق غير واضح لا تكفي، وقالت "سنقوم بعمل أفضل"، وقالت إنها رقّعت واجهتها البرمجية بحيث لا يمكن الوصول إلى محادثات المشاريع العامة (The Register). وأحصت شركة الأمن RedAccess نحو 380,000 تطبيق متاح للعامة مبني على Lovable وBase44 وReplit وNetlify، نحو 5,000 منها تكشف بيانات حساسة. وردّ الرئيس التنفيذي لـ Replit بأن إتاحة التطبيقات العامة سلوك متوقع وأن الخصوصية إعداد بنقرة واحدة.
وتقول الأبحاث الشيء نفسه من الجانب الآخر. فاختبار Veracode الممتد يبيّن كم قلّ ما أفادت به النماذج الأذكى.
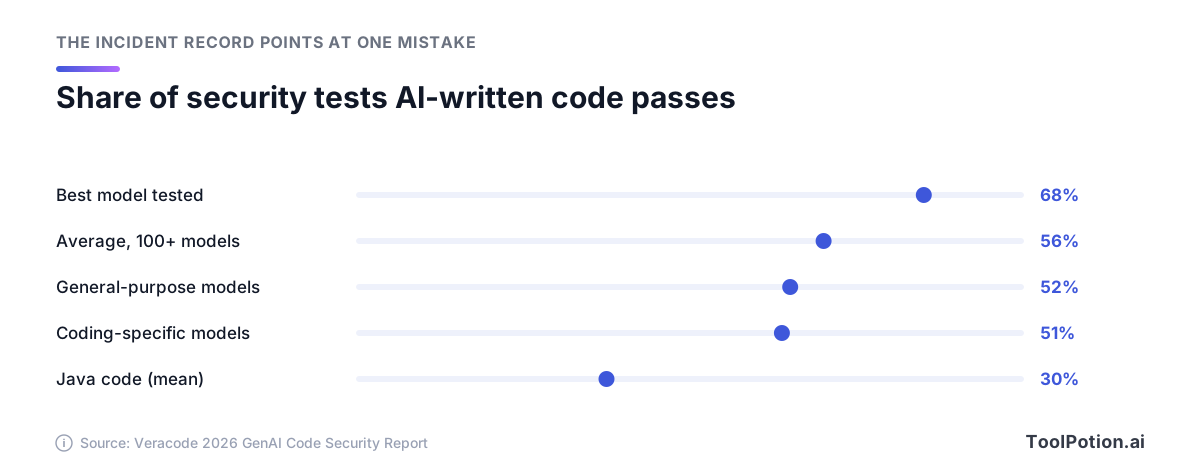
حتى أفضل نموذج في جولة Veracode لعام 2026 يخفق في مهمة أمنية من كل ثلاث تقريبًا، والنماذج المصممة للبرمجة لا تتفوق على العامة. وبنت دراسة منفصلة من الشركة الناشئة Tenzai خمسة عشر تطبيقًا بخمسة وكلاء برمجة ووجدت 69 ثغرة. وكان أخطرها في التفويض ومنطق الأعمال، ولم تظهر ثغرات الحقن التقليدية إطلاقًا. وهذا يتطابق مع الحوادث. الذكاء الاصطناعي يكتب كودًا يعمل، لكنه لا يسأل من المسموح له باستخدامه ما لم تطلب منه ذلك.
أمان مستوى الصف بلغة بسيطة
كثيرًا ما تتصل التطبيقات المبنية بهذه الطريقة بقاعدة البيانات مباشرة من المتصفح، بمفتاح عام بحكم تصميمه. وما يمنع غريبًا من استخدام هذا المفتاح لقراءة كل شيء هو أمان مستوى الصف: قواعد داخل قاعدة البيانات تقرر، صفًا صفًا، من يحق له قراءة ماذا أو تغييره. والواجهة الخلفية المدمجة في Lovable وقاعدة بيانات Bolt كلتاهما تستخدمان قواعد Postgres هذه، وهو النموذج نفسه الذي تستخدمه Supabase.
وثائق Supabase صريحة. فالجدول في مخطط مكشوف دون RLS "يمكن قراءته وكتابته من أي دور لديه صلاحية عليه" (Supabase). وما إن يُفعَّل حتى لا يرى المفتاح العام شيئًا إلى أن تسمح سياسة بذلك. والسياسة قصيرة. هذه السياسة، من النوع الذي ينبغي أن تكتبه أداتك لجدول طلبات، تتيح لكل مستخدم مسجّل أن يقرأ صفوفه هو فقط:
create policy "Users read their own orders"
on orders for select
to authenticated
using ( (select auth.uid()) = user_id );
لا يلزمك أن تكتبها. لكن يلزمك أن تتأكد من وجود واحدة لكل جدول. فالمفتاح السري أو مفتاح "service role" يتجاوز هذه القواعد كليًا، ولذلك يجب ألا يوجد أبدًا في كود المتصفح. وأي شيء في واجهتك الأمامية، بما فيه فحص مثل "هل هذا المستخدم مشرف؟"، يستطيع من يستخدمه تعديله، ولهذا تقول وثائق Lovable إن كود الواجهة الأمامية يجب ألا يتخذ قرارات أمنية أبدًا.
عملية بناء آمنة خطوة بخطوة
هذا الترتيب يُبقي الأخطاء رخيصة: بيانات وهمية حتى الخطوة الأخيرة، ولا أناس حقيقيين إلا في النهاية.
- اكتب مواصفات من صفحة واحدة قبل أول prompt. حدّد من يستخدم التطبيق، وعدّد الشاشات الخمس أو الست، واذكر ما يحق لكل نوع من المستخدمين رؤيته وتغييره، وسمِّ ما هو خارج النطاق. الصقها في وضع التخطيط واطلب من الأداة البحث عن ثغراتها.
- ابنِ نموذجًا أوليًا ببيانات وهمية. ابنِ الشاشات والمسارات بسجلات مختلقة، وأبقِ المشروع خاصًا، وأره لمن سيستخدمونه. غيّر الاتجاه الآن، حين يكلّف التغيير رسالة واحدة.
- صِف نموذج البيانات بكلمات بسيطة. عدّد كل نوع من السجلات (العملاء، الطلبات، الملاحظات) ومن يملكه، ثم اطلب من الأداة إنشاء الجداول وشرح من يستطيع قراءة الصفوف وتغييرها، جدولًا جدولًا. وإن كان أي جواب "الجميع"، فأصلحه قبل المتابعة.
- أضف التسجيل والصلاحيات في الخطوة نفسها، ثم اطلب أن تُقرأ عليك القواعد. فمثلًا تقبل Base44 قواعد مكتوبة كجمل مثل "يجب ألا يرى الطلب إلا الشخص الذي أرسله."
- اختبر بحسابين وبيانات وهمية. سجّل كـ Alice وكـ Bob. وبصفتك Bob حاول فتح سجلات Alice، وعدّل رقم السجل في شريط العنوان، واستخدم التطبيق وأنت غير مسجّل الدخول. أي شيء يصل إليه Bob ولا ينبغي له هو خلل، مهما بدا الكود.
- شغّل الفحص الأمني. استخدم الفحص المدمج، وأصلح كل نتيجة حرجة، ثم أنجز قائمة التحقق في القسم التالي. وتدقيق Bolt الكامل لا يستهلك tokens حين يُشغَّل من قائمة Publish. وإذا كان التطبيق يحتفظ ببيانات شخصية لعملاء، ففي هذه الخطوة يراجعه مهندس.
- أطلق على نطاق صغير وبحدود. ادعُ عددًا قليلًا من المستخدمين الحقيقيين أولًا، وحدّد سقوف الإنفاق، وتأكد من عمل النسخ الاحتياطية والتراجع، واحذف الحسابات الوهمية.
لا تعرف في أي درجة تقع فكرتك؟ تعطيك الشجرة أدناه إجابة في ثلاثة أسئلة أو أقل.
إذا وجّهتك الشجرة إلى مهندس، فالنموذج الأولي ليس مهدورًا. نموذج يعمل مع مواصفات هو أوضح تكليف يمكن أن يحصل عليه مطوّر.
قائمة التحقق الأمنية قبل الإطلاق
نفّذ هذا قبل أن يحصل أي شخص خارج حسابات الاختبار على رابط. لا شيء منها يتطلب قراءة كود. كل بند إعداد تنظر فيه أو فحص تشغّله أو اختبار تجريه.
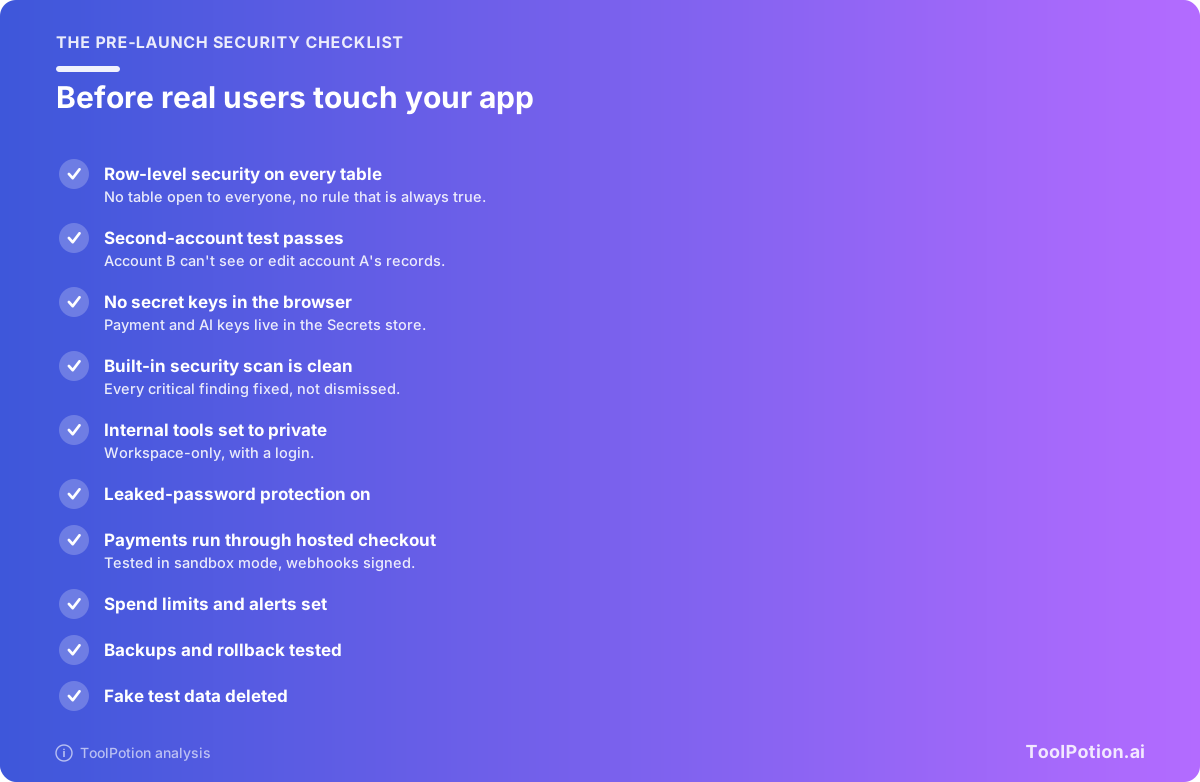
بندان يؤديان معظم العمل. أمان مستوى الصف على كل جدول يُفحص من عرض قاعدة البيانات أو الأمان في أداتك، وتنبّه Bolt إلى القواعد "الصحيحة دائمًا"، أي التي تُدخل الجميع. واختبار الحساب الثاني يلتقط ما تفوته الماسحات، مثل فحص الصلاحيات المقلوب في تطبيق Lovable أعلاه.
والباقي سريع. تفعّل Bolt حماية كلمات المرور المسرّبة افتراضيًا، وينبّه فحص Lovable قبل النشر إذا كانت معطّلة. وفي Lovable، أي شيء يبدأ اسمه بالبادئة VITE_ ينتهي في المتصفح، فلا ينبغي أن يحملها مفتاح سري أبدًا.
للفحوص حدود، والمزودون يقولون ذلك. تقول وثائق Lovable إن أدواتها "لا تستطيع ضمان أمان كامل" وتوصي بمراجعة متخصصة للتطبيقات التي تتعامل مع بيانات حساسة. ووثائق Base44 أقصر: أنت مسؤول عن إعدادات الأمان في تطبيقك.
تسليم المشروع إلى مطوّر
التطبيق المبرمج بالإيحاء الذي يعمل سيحتاج عاجلًا أم آجلًا إلى مهندس، ليراجعه أو ليتولى ملكيته. خطط للتسليم من اليوم الأول.
اربط مستودع GitHub مبكرًا. مزامنة Lovable ثنائية الاتجاه تعمل في كل الخطط، ويستطيع المطوّر استنساخ المستودع ومواصلة العمل في محرره. ومزامنة Base44 ثنائية الاتجاه تبدأ من خطة Builder. وفي v0 يصبح المستودع المربوط هو المصدر المرجعي، وتدفع v0 تغييراتها إلى فرع عمل لا إلى الفرع الذي بدأت منه مباشرة. وBolt تزامن الـ commits مع GitHub أيضًا.
اعرف ما يتركه الكود خلفه. تقول وثائق Lovable إن لا مزامنة Git ولا تنزيل الكود يشملان البيانات داخل قاعدة بياناتك، ودليلها للاستضافة في مكان آخر يطلب منك نقل ملفات التخزين يدويًا. وتقول Base44 إن لا شيء مقفل على منصتها وإن مزامنة GitHub تصدّر المصدر كاملًا. كما تصف وثائق مطوريها حزمة SDK تستخدمها المشاريع المصدَّرة للوصول إلى خدمات Base44 الخاصة بالبيانات ودوال الواجهة الخلفية. قراءتنا نحن، لا ادعاء Base44: قد يعني الانتقال الكامل بعيدًا عن Base44 استبدال تلك الطبقة.
أعطِ المطوّر حزمة تسليم قصيرة:
- المواصفات، مع كل شاشة ومن يحق له استخدامها.
- صلاحية الوصول إلى المستودع وإلى مشروع الأداة.
- قائمة بلغة بسيطة بكل جدول ومن ينبغي أن يقرأه ويغيّره.
- التكاملات التي أضفتها وأسماء الأسرار التي تستخدمها، ولا ترسل القيم نفسها أبدًا في محادثة أو بريد.
- الأخطاء المعروفة، وأي حلول التفافية غريبة أدخلتها بالـ prompts، وما كلّفه المشروع من أرصدة حتى الآن.
اطلب مراجعة أمنية قبل الميزات الجديدة: قواعد الوصول والدوال على الخادم ومكان وجود الأسرار. سيفتح معظم المطورين المستودع في أداة برمجة مثل Cursor أو Claude Code. ويشرح ملخص مساعدات البرمجة ومساعدات البرمجة بالذكاء الاصطناعي مقابل أدوات بناء الوكلاء كيف تختلف تلك الأدوات عن أدوات بناء التطبيقات، وتصنّف لوحة مساعدات البرمجة بالذكاء الاصطناعي هذا المجال.
الأسئلة الشائعة
هل أملك الكود الذي تكتبه أداة البرمجة بالإيحاء؟
Lovable وBase44 وBolt وv0 كلها تزامن الكود إلى مستودع GitHub تتحكم به أنت، وفي Base44 ابتداءً من خطة Builder. لكن امتلاك الكود لا يعني امتلاك التطبيق العامل. فقد تبقى بياناتك وملفاتك المخزّنة وخدمات الواجهة الخلفية على المنصة إلى أن ينقلها أحد.
أي أداة برمجة بالإيحاء هي الأرخص للبدء؟
الأدوات الخمس كلها لها مستوى مجاني. تمنح Lovable المستخدمين المجانيين 5 أرصدة بناء يوميًا بحد أقصى 30 شهريًا، وتعمل Free Mode في Replit ضمن الخطط الفردية المجانية والمدفوعة، بحدود تضعها الخطة. وبين الخطط المدفوعة، تُدرج Base44 خطة Starter بسعر 16$ شهريًا بفوترة سنوية، وReplit Core بسعر 20$ شهريًا.
هل أستطيع تلقي المدفوعات في تطبيق مبرمج بالإيحاء؟
نعم، عبر صفحة الدفع المستضافة. يفتح تكامل Stripe في Lovable صفحة Stripe Checkout ويخزّن مفتاحك السري كسرّ في الواجهة الخلفية لا في كود التطبيق. جرّب أولًا بمفاتيح الاختبار وبطاقة الاختبار من Stripe. أما الفوترة حسب الاستخدام والمدفوعات لمستخدمين آخرين والفوترة لحسابات متعددة الشركات فهي من اختصاص المهندسين.
هل يستطيع الذكاء الاصطناعي فحص كوده بنفسه أمنيًا؟
جزئيًا. تلتقط الفحوص المدمجة المشكلات الشائعة مثل غياب قواعد الوصول والمفاتيح المكشوفة والحزم الضعيفة. لكن المزودين يقولون إن الفحوص لا تضمن الأمان، والتطبيق الذي سرّب 18,697 سجلًا كان على منصة توفر فحصًا مجانيًا قبل النشر. اعتبر الفحص حدًّا أدنى لا موافقة نهائية.
ماذا حدث لـ Firebase Studio؟
تغلقه Google. لم يعد ينشئ مساحات عمل جديدة، وسيُغلق في 2027، وتخبر Google المستخدمين بأن بإمكانهم نقل مساحات العمل الحالية إلى Google AI Studio أو Antigravity. أما خدمات Firebase مثل Firestore وAuthentication فتستمر كما كانت.