描述
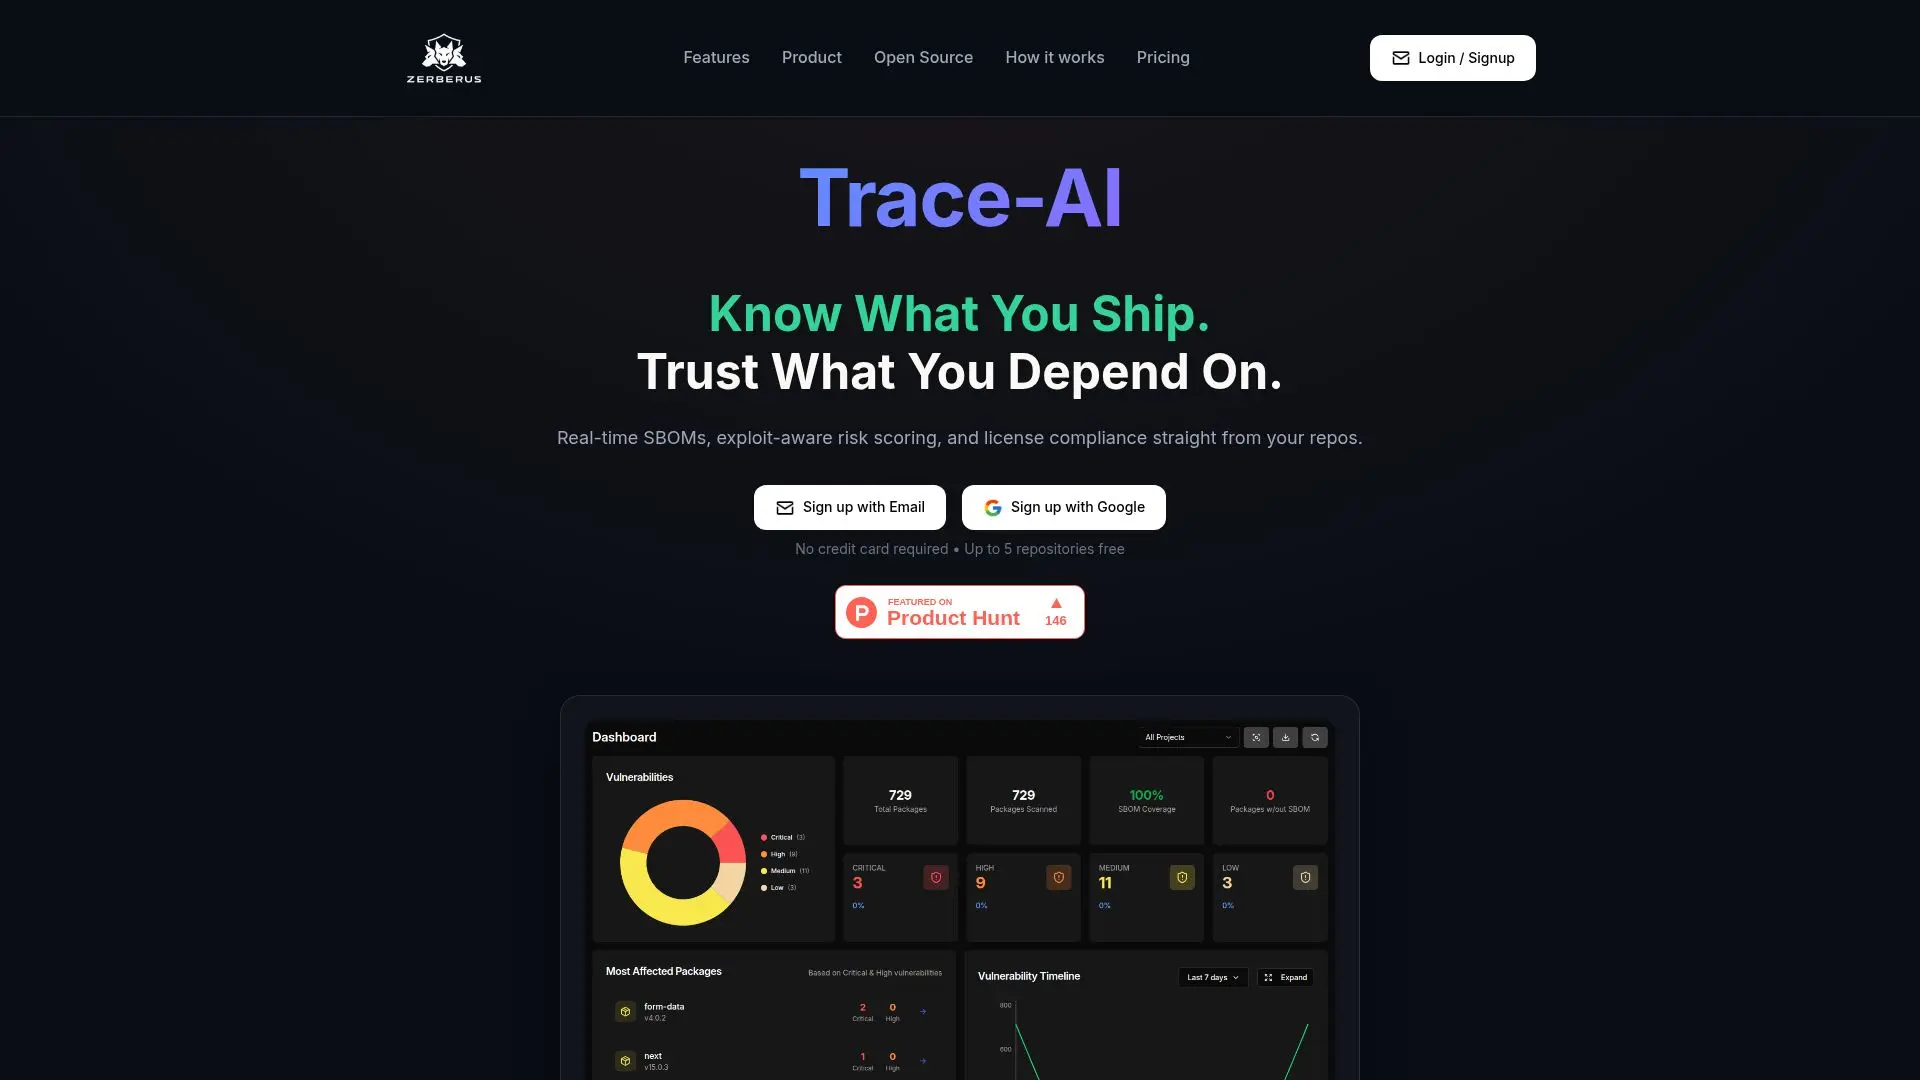
Trace-AI是Zerberus开发的一款软件供应链安全工具,帮助您了解所交付的内容并信任所依赖的组件。它连接到您的GitHub或GitLab仓库,并实时生成CycloneDX和SPDX格式的软件材料清单(SBOM),在您的代码演变过程中持续跟踪直接和传递依赖关系。
阅读更多
除了生成SBOM,Trace-AI还超越了原始CVE数据,通过利用意识扫描优先处理实际可利用的漏洞,从而使您能够首先修复真正的风险,并提供完整的上下文。它能够即时识别GPL和LGPL等共享许可证,以避免在企业审查过程中出现意外,并跟踪包括API、SDK、SLA到期和违规历史在内的代码依赖关系的供应商。仪表板集中显示关键、高、中和低风险的暴露情况,所有包、CVE和版本均可见,无需黑箱。它将SBOM数据映射到ISO 27001、SOC 2、PCI-DSS、HIPAA和GDPR等合规框架,并以CycloneDX、SPDX或JSON格式导出审计准备证据。
Trace-AI强调开源透明性:其基础的ZSBOM分类逻辑是公开和可审计的,政策检查以可分叉的YAML或JSON形式发布,风险评分、许可证映射和供应商阈值均可编辑。它仅分析依赖清单和锁定文件,从不分析您的源代码,并且可以在本地运行。前5个仓库免费,无需信用卡。
- 类别AI 网络安全工具
- 定价模式免费增值
- 部署云端, 自托管
- 平台网页版
Trace-AI的核心功能
从CI实时生成CycloneDX和SPDX格式的SBOM
跨生态系统跟踪直接和传递依赖关系
超越CVE列表的利用意识漏洞评分
检测GPL、LGPL和其他共享许可证的合规性
包括API、SDK、SLA到期和违规历史的供应商可见性
与ISO 27001、SOC 2、PCI-DSS、HIPAA和GDPR的合规映射
开放、可审计的ZSBOM逻辑和可分叉的政策代码
以CycloneDX、SPDX和JSON格式导出审计准备
如何使用 Trace-AI?
连接:链接您的GitHub或GitLab仓库。
扫描:让Trace-AI分析依赖关系并生成实时SBOM。
监控:在一个仪表板中跟踪漏洞、许可证和供应商。
导出:生成CycloneDX、SPDX或JSON格式的审计准备报告。
Trace-AI的使用案例
- 供应链可见性
- 漏洞优先级排序
- 许可证合规性
- 审计准备
- 供应商风险跟踪