描述
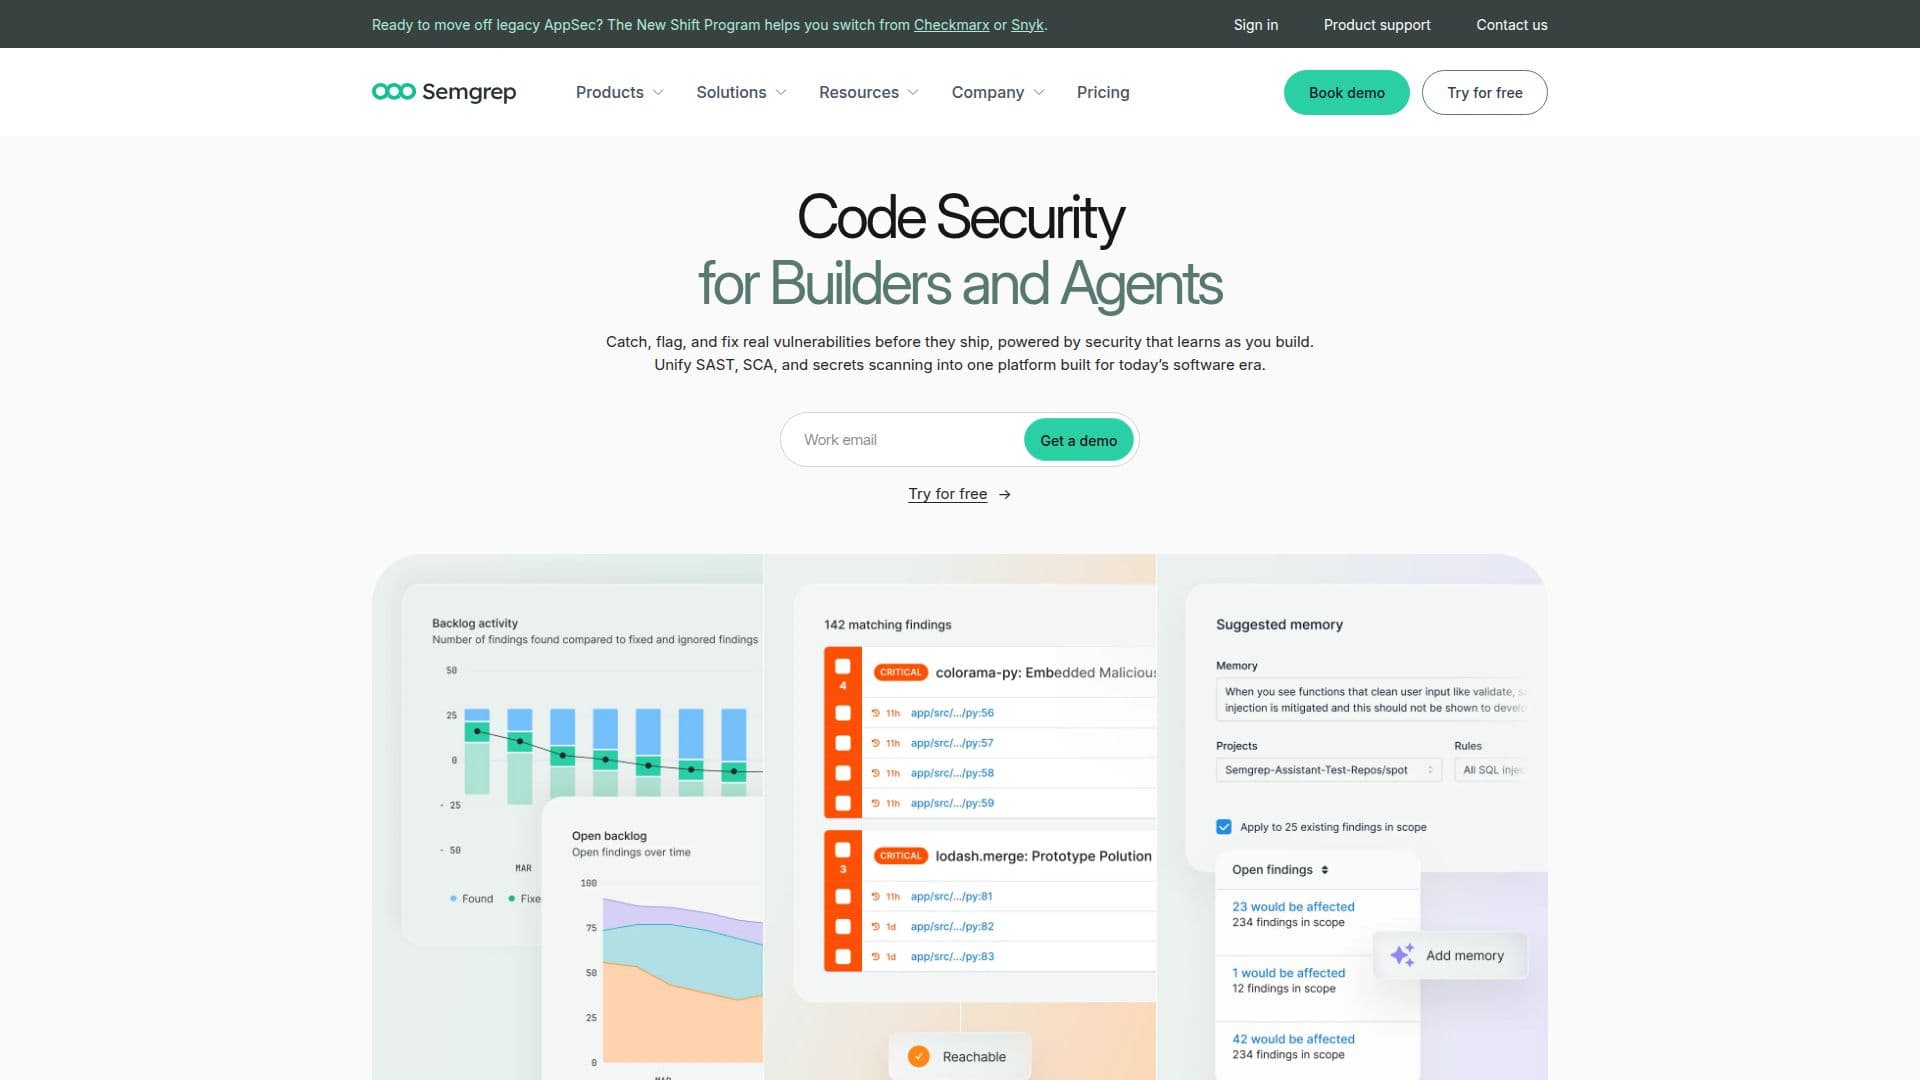
Semgrep 应用安全平台旨在通过为开发人员提供工具来识别和修复代码中的漏洞,从而增强应用安全性。它利用 AI 辅助的静态应用安全测试(SAST)、软件组成分析(SCA)和秘密检测,揭示真正重要的安全问题。
阅读更多
Semgrep Code 帮助开发人员发现并修复代码中的漏洞,而 Semgrep Supply Chain 则解决开源依赖中的漏洞。该平台还包括 Semgrep Secrets,通过语义分析检测硬编码的秘密。此外,Semgrep Guardian 扫描 AI 生成的代码,以确保在编写时的安全性。
Semgrep 的一个关键特性是其多模态检测能力,结合了 AI 推理和基于规则的分析。这使得安全问题的检测、分类和修复更加准确。该平台自动化安全流程,使组织能够有效管理和执行安全政策。
Semgrep 还支持构建和部署安全管道,将静态分析与大规模的 AI 集成,使其适合希望在不减缓开发速度的情况下增强安全态势的组织。该平台专为开发人员、应用安全团队和首席信息安全官(CISO)设计,提供清晰、可操作的发现和可衡量的安全结果。
Semgrep 专注于减少误报,使团队能够优先处理真实风险并简化工作流程。该平台为现代软件开发环境而构建,与流行的 CI/CD 工具和 IDE 无缝集成。通过利用 Semgrep,组织可以确保安全嵌入其开发流程,从而实现更快、更安全的代码交付。
- 类别AI 网络安全工具
- 定价模式免费增值
- 部署云端
- 平台网页版
Semgrep 应用安全平台的核心功能
AI 辅助的 SAST
开源依赖的 SCA
秘密检测
多模态检测
自动化安全工作流
与 CI/CD 工具集成
实时漏洞扫描
可操作的修复指导
如何使用 Semgrep 应用安全平台?
配置:设置 Semgrep 与您的代码库。
集成:将 Semgrep 连接到您的 CI/CD 管道。
扫描:对您的代码进行扫描以识别漏洞。
审查:分析发现并优先处理问题。
修复:在代码中实施建议的修复。
监控:持续扫描和监控新漏洞。
优化:根据团队反馈调整设置和规则。
Semgrep 应用安全平台的使用案例
- 代码漏洞扫描
- 开源依赖管理
- 秘密检测
- AI 生成代码安全
- 持续安全集成