跳转到主要内容
ToolPotion
AI 顾问
提交(免费)

Veriom | 安全情报

Veriom 为工程团队提供架构根本原因分析,揭示导致漏洞的错误配置和不安全默认设置。与传统扫描器不同,Veriom 识别安全问题的“原因”,映射整个 SDLC 以查明结构性故障并指导精确修复,从而防止未来发生泄露并缩短修复时间。

访问URL
分享
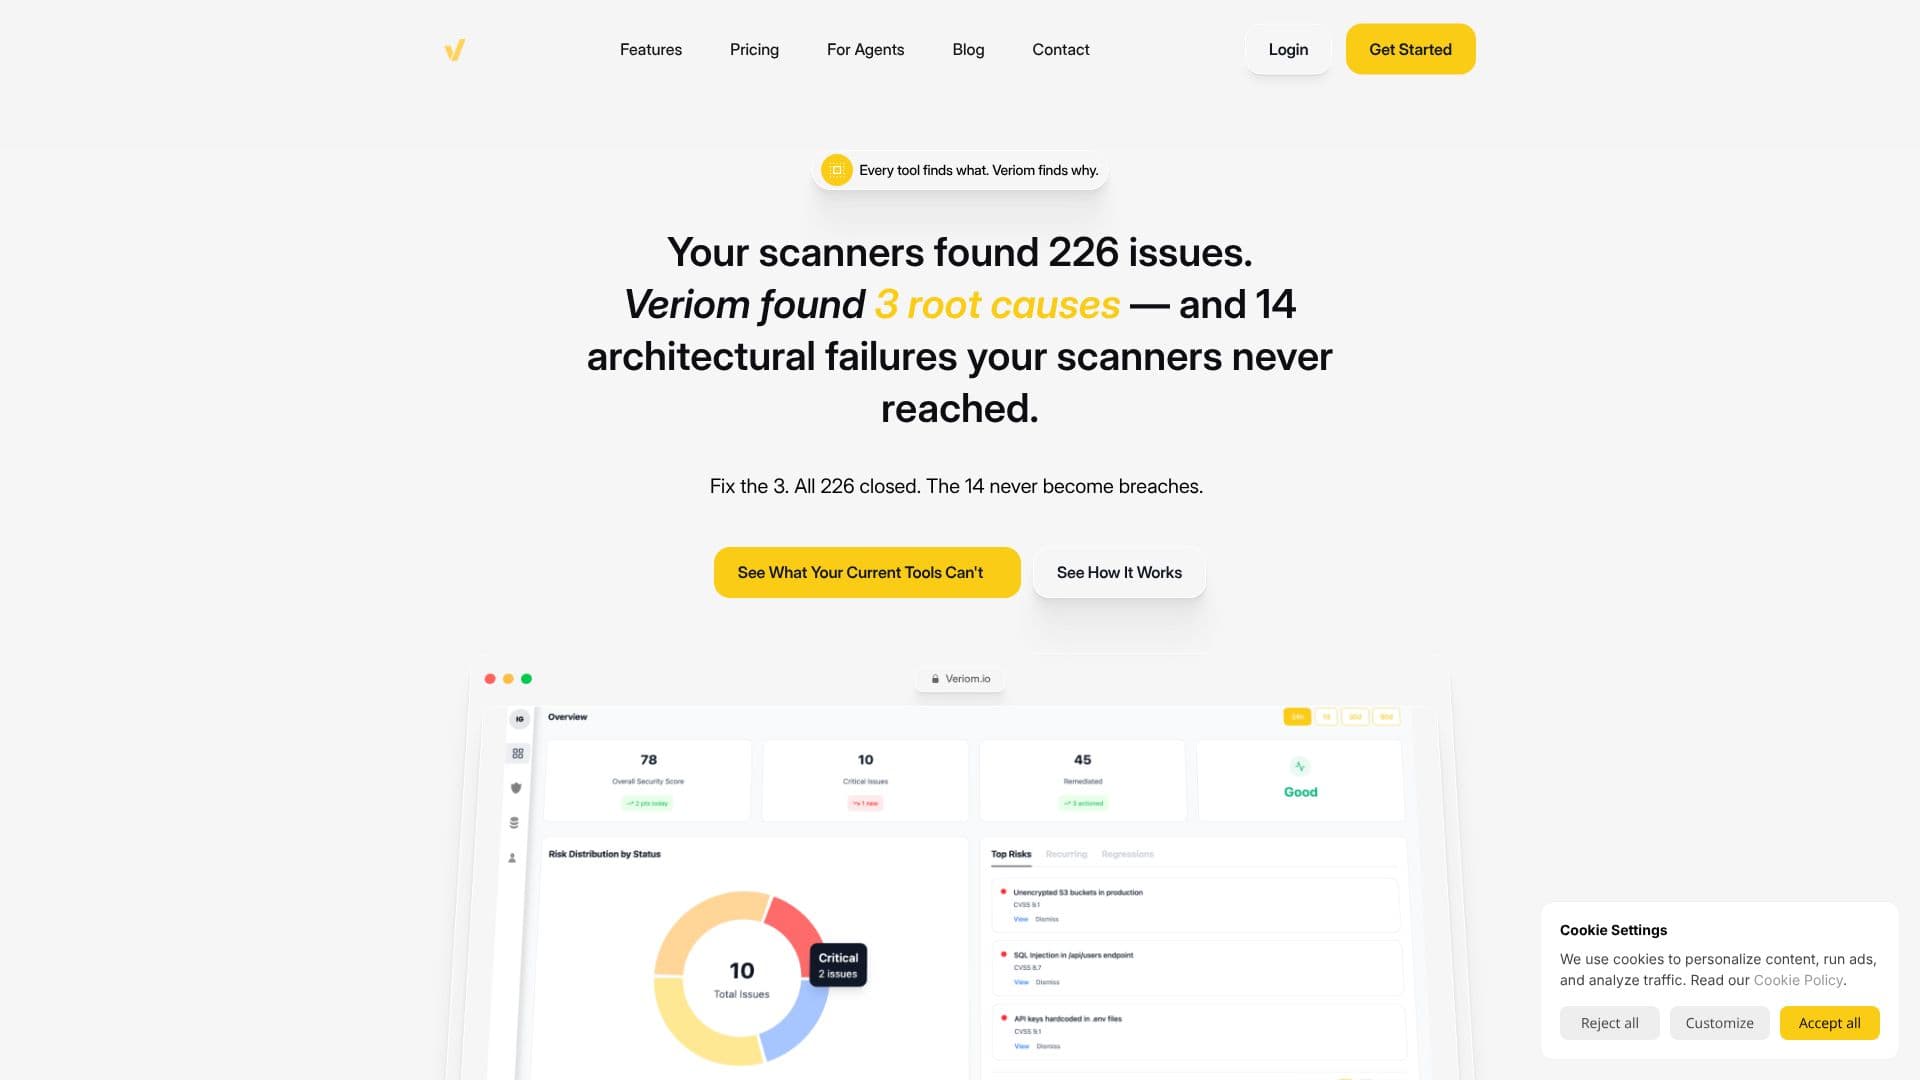
Veriom | 安全情报 截图
Veriom | 安全情报 截图

Veriom 充当安全情报层,为整个软件开发生命周期 (SDLC) 提供架构根本原因分析。虽然许多工具可以识别漏洞,但 Veriom 专注于理解这些问题为何会持续存在。它连接到您的开发生态系统,包括 GitHub、AWS、Azure、GCP 和 CI/CD 流水线,在一小时内构建一个全面的架构模型。该模型会持续适应,提供对您的代码、云基础设施、CI/CD 流程和生产环境的深入了解。

阅读更多

Veriom 的独特方法不扫描已知漏洞。相反,它会分析您的系统是如何构建的,从而暴露传统工具会遗漏的风险。它识别 10 类风险,其中许多风险是其他解决方案无法看到的。通过理解架构,Veriom 可以精确地指出所需的架构更改,识别所有权,并阐明修复的影响,确保关闭根本原因可以消除一整类漏洞。

这带来了可验证的结果。安全团队可以从被动救火转向主动工程。例如,一位健康科技公司的 CTO 报告称,在六周内将 800 多个开放警报减少到 23 个,并清楚地了解每个问题的根源。一位 MSP 总监指出,由于 Veriom 能够跨其客户群提供根本原因情报,因此在不增加人手的情况下,安全服务规模扩大了三倍,能够管理三倍的客户。CISO 和工程副总裁受益于对驱动风险的架构决策的理解,这使他们能够证明根源的关闭,而不仅仅是修补症状。这使得工程团队能够专注于构建,而不是反复修复相同的问题。

Veriom 专为那些负责解决安全问题的人士设计:希望向董事会证明风险降低的 CISO、旨在释放开发人员时间的工程副总裁和 CTO,以及希望通过独特根本原因情报扩展其产品线的 MSP/MSSP。该平台提供无限的工作区和团队、统一的架构情报,以及在实际环境中验证的发现,从而消除整个架构风险类别以及与症状检测相关的无限补丁循环。

  • 类别AI 网络安全工具
  • 定价模式自定义
  • 部署云端

  • 为 SDLC 提供架构根本原因分析

  • 识别错误配置和不安全默认设置

  • 映射整个架构(代码、云、CI/CD、生产)

  • 理解系统构建以找出问题发生的原因

  • 暴露传统扫描器无法看到的风险

  • 提供精确架构修复的指导

  • 识别架构更改的所有权

  • 消除整个架构风险类别

  • 持续适应不断变化的架构

  • 与 GitHub、AWS、Azure、GCP、CI/CD 集成

  • 将发现映射到合规标准(ISO 27001、SOC 2、NIST)

  • 无限工作区和团队

  • 在实际环境中验证的发现

  1. 连接:链接您的开发工具(GitHub、云提供商、CI/CD)

  2. 映射:Veriom 构建您的完整架构模型

  3. 追踪:识别架构故障和根本原因

  4. 推理:理解安全问题的“原因”

  5. 关闭:实施精确的架构修复以获得持久影响

  • 根本原因分析
  • 漏洞预防
  • SDLC 安全情报
  • 合规性映射
  • 工程效率
  • MSP/MSSP 扩展
  • 风险降低证明

Veriom 评价

加载中...

与 Veriom 类似的热门AI工具

Endor Labs

AI 应用

Endor Labs 是一个应用安全平台,旨在保护 AI 生成和人工编写的代码。它帮助团队在软件开发生命周期中优先处理和修复真实风险,确保安全高效的软件生产。

AI 网络安全工具金融与银行

代码调试 排名第 69 位

查看工具

AI 应用

应用安全平台,旨在保护 AI 生成和人工编写的代码。它帮助团队在软件开发生命周期中优先处理和修复真实风险,确保安全高效的软件生产。Endor Labs 是一个应用安全平台,旨在保护 AI 生成和人工编写的代码。它帮助团队在软件开发生命周期中优先处理和修复真实风险,确保安全高效的软件生产。

AI 网络安全工具金融与银行
代码调试 排名第 69 位

一个统一的应用安全平台,能够检测、渗透测试并阻止代码、云和运行时中的漏洞,将多个应用安全工具结合为一体,以减少噪音和误报。

AI 网络安全工具金融与银行

AI 代码审查与测试 排名第 15 位

查看工具

一个统一的应用安全平台,能够检测、渗透测试并阻止代码、云和运行时中的漏洞,将多个应用安全工具结合为一体,以减少噪音和误报。

AI 网络安全工具金融与银行
AI 代码审查与测试 排名第 15 位

Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具

监控AI模型 排名第 63 位

查看工具

提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具
监控AI模型 排名第 63 位

Trace-AI

AI 应用

Zerberus推出的开源软件供应链安全工具,从您的GitHub或GitLab仓库生成实时SBOM,增加对漏洞的利用意识评分、许可证合规性和供应商可见性,并提供审计准备导出。

AI 网络安全工具

AI 网络安全工具 排名第 200 位

查看工具

AI 应用

Zerberus推出的开源软件供应链安全工具,从您的GitHub或GitLab仓库生成实时SBOM,增加对漏洞的利用意识评分、许可证合规性和供应商可见性,并提供审计准备导出。

AI 网络安全工具
AI 网络安全工具 排名第 200 位

Pervaziv AI 提供由生成式 AI 驱动的安全解决方案,用于跨多云环境的应用创建、部署和运行时。它将开发人员和安全工作流与智能 LLM 和后端组件集成,从而增强代码审查、漏洞管理和风险评估,以提高应用安全性。

AI 网络安全工具

AI 网络安全工具 排名第 172 位

查看工具

提供由生成式 AI 驱动的安全解决方案,用于跨多云环境的应用创建、部署和运行时。它将开发人员和安全工作流与智能 LLM 和后端组件集成,从而增强代码审查、漏洞管理和风险评估,以提高应用安全性。Pervaziv AI 提供由生成式 AI 驱动的安全解决方案,用于跨多云环境的应用创建、部署和运行时。它将开发人员和安全工作流与智能 LLM 和后端组件集成,从而增强代码审查、漏洞管理和风险评估,以提高应用安全性。

AI 网络安全工具
AI 网络安全工具 排名第 172 位

Orca Security

AI 应用

Orca Security 提供一个基于 AI 的云安全平台,为多云环境提供无代理、工作负载深度、上下文感知的安全和合规性。它识别漏洞、恶意软件和配置错误,确保从构建到运行时的全面保护。

AI 网络安全工具

AI 网络安全工具 排名第 54 位

查看工具

AI 应用

提供一个基于 AI 的云安全平台,为多云环境提供无代理、工作负载深度、上下文感知的安全和合规性。它识别漏洞、恶意软件和配置错误,确保从构建到运行时的全面保护。Orca Security 提供一个基于 AI 的云安全平台,为多云环境提供无代理、工作负载深度、上下文感知的安全和合规性。它识别漏洞、恶意软件和配置错误,确保从构建到运行时的全面保护。

AI 网络安全工具
AI 网络安全工具 排名第 54 位

Corgea 是一个原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。

AI 网络安全工具

重构代码 排名第 81 位

查看工具

原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。Corgea 是一个原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。

AI 网络安全工具
重构代码 排名第 81 位

Checkmarx One是一个由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。

AI 网络安全工具

DevOps工程师 排名第 45 位

查看工具

由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。Checkmarx One是一个由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。

AI 网络安全工具
DevOps工程师 排名第 45 位
1/8