跳转到主要内容
ToolPotion
AI 顾问
提交(免费)

Endor Labs

AI 应用AI 网络安全工具代码调试#71免费增值 · AWS、Azure、Google Cloud

Endor Labs 是一个应用安全平台,旨在保护 AI 生成和人工编写的代码。它帮助团队在软件开发生命周期中优先处理和修复真实风险,确保安全高效的软件生产。

访问URL
分享
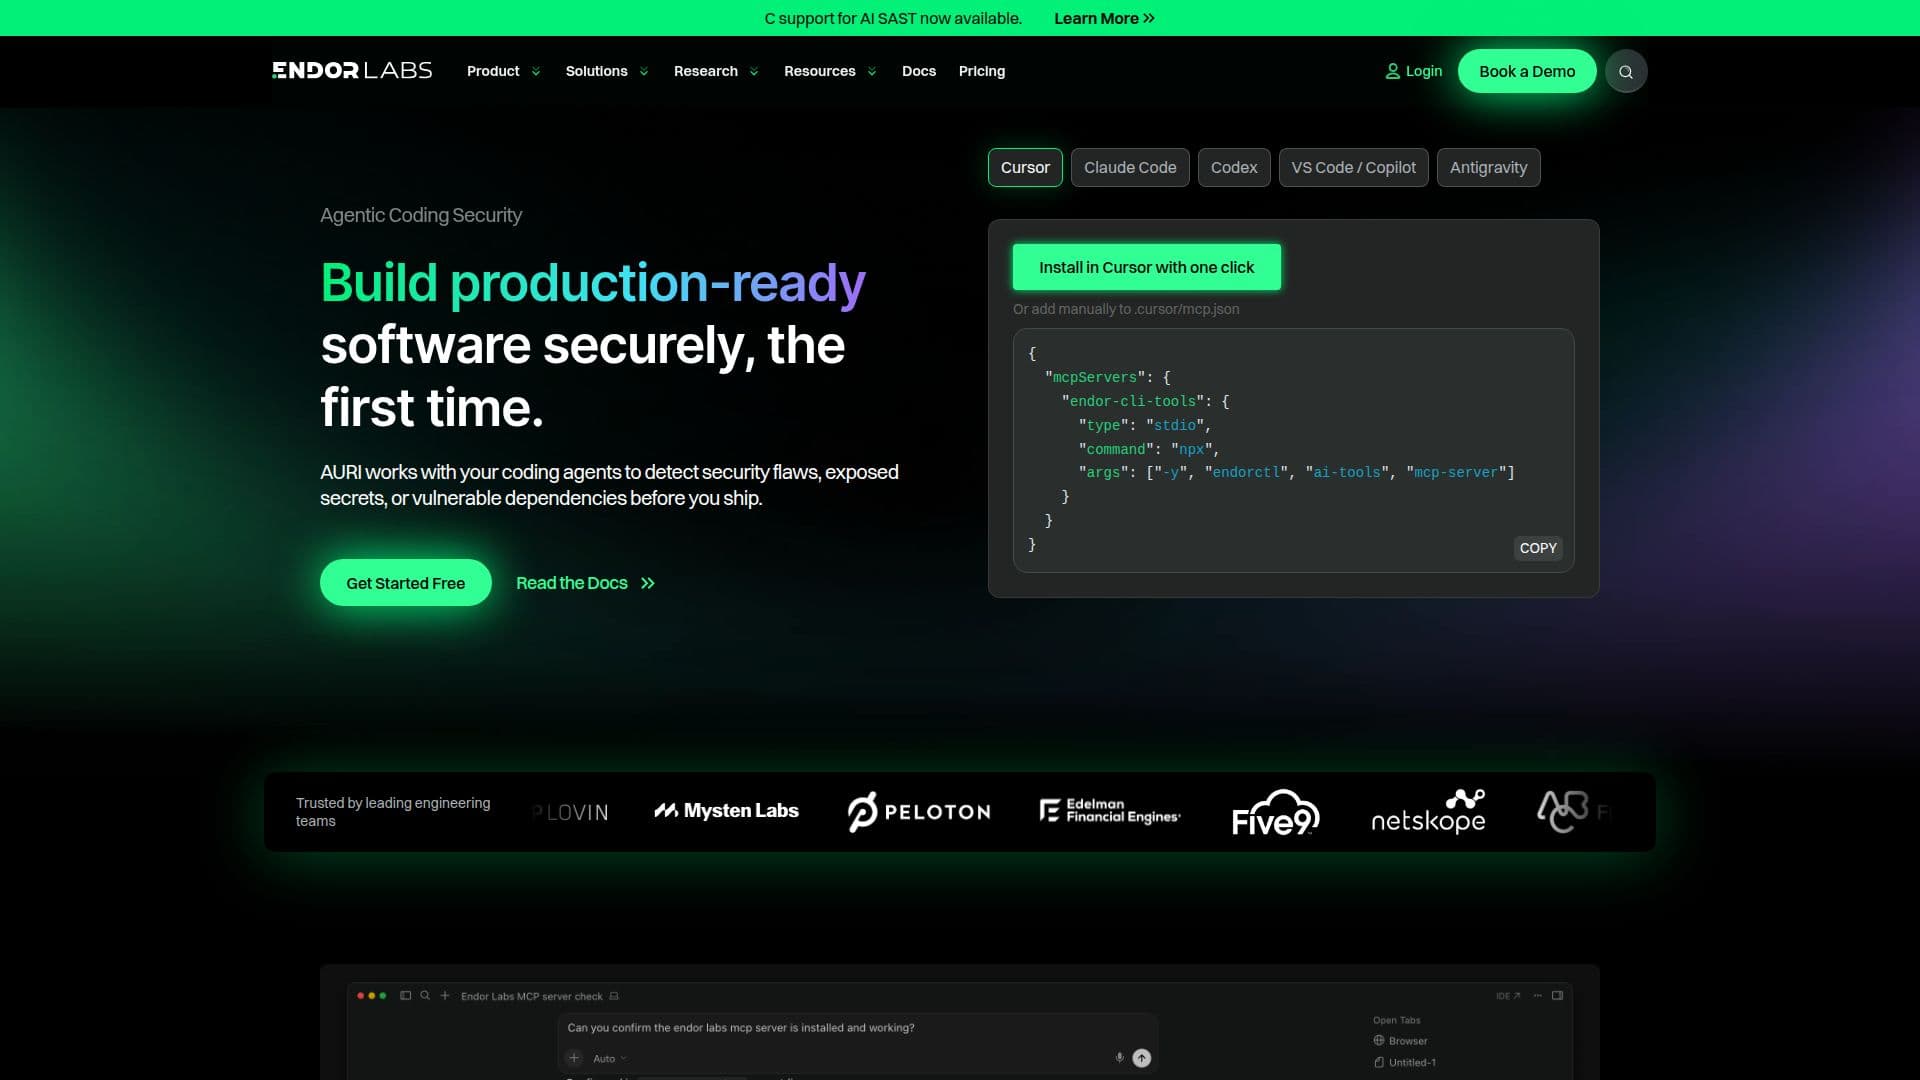
Endor Labs 截图
Endor Labs 截图

Endor Labs 是一个先进的应用安全平台,适用于 AI 生成和人工编写的代码。它旨在帮助开发团队识别、优先处理和修复软件开发生命周期 (SDLC) 中的关键风险。通过构建您软件资产的综合图谱,Endor Labs 使团队能够准确定位并解决复杂、依赖性丰富的代码库中的漏洞。

阅读更多

该平台提供一系列功能,包括用于检测源代码缺陷的 AI SAST、在生产之前捕获暴露凭证的秘密检测,以及仅标记可被利用漏洞的基于可达性的 SCA。此外,Endor Labs 还提供包防火墙,以在安装过程中阻止恶意包,并进行容器镜像扫描,以跳过未使用包中的漏洞。

Endor Labs 与 GitHub、Azure 和 Google Cloud 等流行开发工具和平台无缝集成,简化了计费和采购流程。它还支持多种编程语言和框架,使其成为多样化开发环境的灵活选择。

Endor Labs 的定价灵活且基于座位,适用于个人开发者和企业团队。该平台为开发者提供了一个免费层,以便他们入门,同时还提供包括更深入扫描和企业集成的付费层。Endor Labs 在主要云市场上可用,提供便捷的访问和部署选项。

凭借其对可操作洞察和无缝集成的关注,Endor Labs 使工程和安全团队能够快速行动而不妥协安全性。它得到了领先风险投资公司的支持,并受到全球工程师的信任,成为现代应用安全需求的可靠选择。

  • 类别AI 网络安全工具
  • 定价模式免费增值
  • 部署云端、本地部署
  • 平台AWS、Azure、Google Cloud

  • 用于源代码缺陷检测的 AI SAST

  • 生产前的秘密检测

  • 基于可达性的 SCA 用于漏洞

  • 用于阻止恶意包的包防火墙

  • 用于未使用包的容器镜像扫描

  • 与 GitHub、Azure 和 Google Cloud 的集成

  • 灵活的基于座位的定价模型

  • 为开发者提供的免费层

  • 全面的软件资产图谱

  • 原生 Bazel 集成

  • 自主修复能力

  • LLM 原生恶意包检测

  • 用于漏洞分析的代码上下文图

  • 支持多种编程语言

  • 云和本地部署选项

  1. 配置:设置您的安全策略

  2. 集成:与您的开发工具连接

  3. 监控:实时跟踪漏洞

  4. 修复:在您的工作流程中应用修复

  • 代码安全
  • 依赖管理
  • 容器安全
  • 秘密检测
  • AI 代码分析
  • 政策执行
  • 集成
  • 修复

Endor Labs 评价

加载中...

与 Endor Labs 类似的热门AI工具

Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具

监控AI模型 排名第 63 位

查看工具

提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具
监控AI模型 排名第 63 位

Corgea 是一个原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。

AI 网络安全工具

重构代码 排名第 83 位

查看工具

原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。Corgea 是一个原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。

AI 网络安全工具
重构代码 排名第 83 位

Veriom 为工程团队提供架构根本原因分析,揭示导致漏洞的错误配置和不安全默认设置。与传统扫描器不同,Veriom 识别安全问题的“原因”,映射整个 SDLC 以查明结构性故障并指导精确修复,从而防止未来发生泄露并缩短修复时间。

AI 网络安全工具金融与银行

AI 网络安全工具 排名第 189 位

查看工具

工程团队提供架构根本原因分析,揭示导致漏洞的错误配置和不安全默认设置。与传统扫描器不同,Veriom 识别安全问题的“原因”,映射整个 SDLC 以查明结构性故障并指导精确修复,从而防止未来发生泄露并缩短修复时间。Veriom 为工程团队提供架构根本原因分析,揭示导致漏洞的错误配置和不安全默认设置。与传统扫描器不同,Veriom 识别安全问题的“原因”,映射整个 SDLC 以查明结构性故障并指导精确修复,从而防止未来发生泄露并缩短修复时间。

AI 网络安全工具金融与银行
AI 网络安全工具 排名第 189 位

黑鸭为 AI 生成的代码提供全面的安全性,检测漏洞和虚构的依赖关系。通过在软件开发生命周期中嵌入 AI,确保完整的应用安全覆盖,提供对依赖关系和容器的全面可见性。

AI 网络安全工具
查看工具

黑鸭为 AI 生成的代码提供全面的安全性,检测漏洞和虚构的依赖关系。通过在软件开发生命周期中嵌入 AI,确保完整的应用安全覆盖,提供对依赖关系和容器的全面可见性。

AI 网络安全工具
查看 AI 应用 Top 250

Promptfoo

AI 应用

Promptfoo 是一个 AI 安全平台,旨在识别开发过程中 AI 应用程序的漏洞。它提供自动化红队测试、与 CI/CD 工作流的集成以及实时威胁情报,使其成为开发人员和企业的可信解决方案。

AI 网络安全工具

提示词工程工具 排名第 6 位

查看工具

AI 应用

AI 安全平台,旨在识别开发过程中 AI 应用程序的漏洞。它提供自动化红队测试、与 CI/CD 工作流的集成以及实时威胁情报,使其成为开发人员和企业的可信解决方案。Promptfoo 是一个 AI 安全平台,旨在识别开发过程中 AI 应用程序的漏洞。它提供自动化红队测试、与 CI/CD 工作流的集成以及实时威胁情报,使其成为开发人员和企业的可信解决方案。

AI 网络安全工具
提示词工程工具 排名第 6 位

Checkmarx One是一个由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。

AI 网络安全工具

DevOps工程师 排名第 46 位

查看工具

由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。Checkmarx One是一个由AI驱动的应用安全平台,结合了混合扫描、AI代理和统一风险智能,以保护每个攻击面上的代码。

AI 网络安全工具
DevOps工程师 排名第 46 位

Snyk Code

AI 应用

Snyk Code 是一款 SAST 代码漏洞扫描工具,帮助开发者发现、优先处理并自动修复代码中的安全问题。它提供实时扫描和修复,增强代码安全性而不干扰工作流程。

AI 网络安全工具
查看工具

AI 应用

SAST 代码漏洞扫描工具,帮助开发者发现、优先处理并自动修复代码中的安全问题。它提供实时扫描和修复,增强代码安全性而不干扰工作流程。Snyk Code 是一款 SAST 代码漏洞扫描工具,帮助开发者发现、优先处理并自动修复代码中的安全问题。它提供实时扫描和修复,增强代码安全性而不干扰工作流程。

AI 网络安全工具
查看 AI 应用 Top 250

Semgrep 是一个可扩展的应用安全平台,扫描源代码以识别可操作的安全问题。它提供 AI 辅助的 SAST、SCA 和秘密检测解决方案,使开发人员能够高效、有效地保护他们的代码。

AI 网络安全工具

安全与隐私 排名第 30 位

查看工具

可扩展的应用安全平台,扫描源代码以识别可操作的安全问题。它提供 AI 辅助的 SAST、SCA 和秘密检测解决方案,使开发人员能够高效、有效地保护他们的代码。Semgrep 是一个可扩展的应用安全平台,扫描源代码以识别可操作的安全问题。它提供 AI 辅助的 SAST、SCA 和秘密检测解决方案,使开发人员能够高效、有效地保护他们的代码。

AI 网络安全工具
安全与隐私 排名第 30 位
1/8