

ИИ-фишинг работает потому, что прежние признаки подделки исчезли. Опечатки и голос незнакомца сменились грамотными письмами, клонированными голосами и, в худших случаях, видеозвонками, полными знакомых лиц. Хорошая новость для малого бизнеса: меры, которые останавливают самые дорогие варианты атак, почти все бесплатны. Подтверждайте любое изменение платёжных данных звонком на номер, который у вас уже есть, требуйте, чтобы деньги отпускали двое, и переведите логины на passkeys.
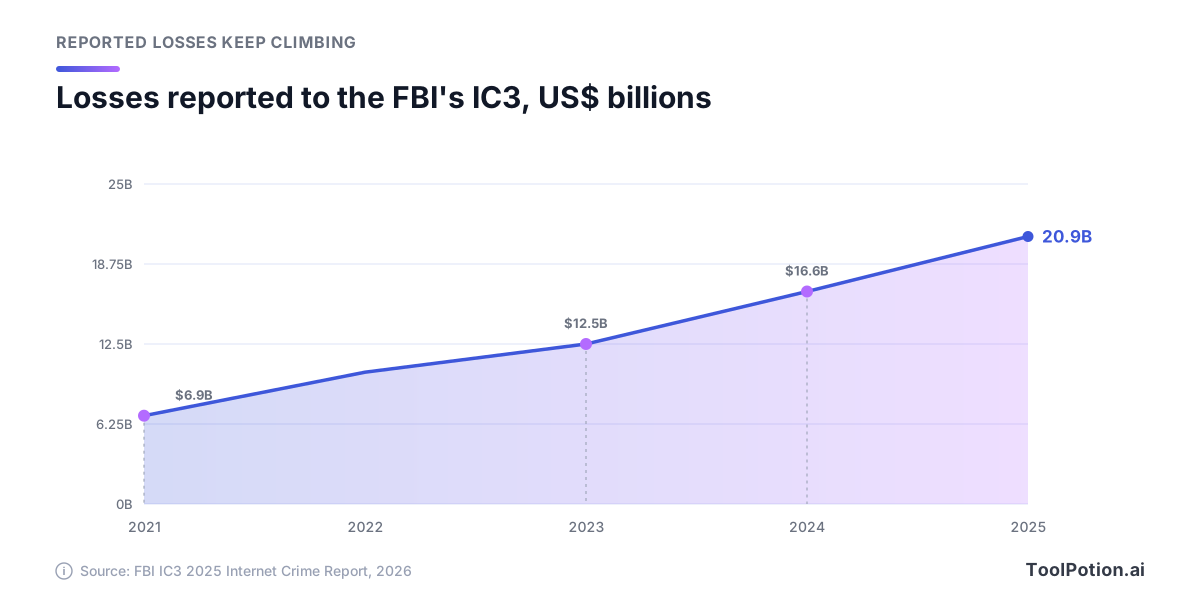
Ставки продолжают расти. Центр жалоб на интернет-преступления FBI (Internet Crime Complaint Center, IC3) зафиксировал за 2025 год 1 008 597 жалоб и $20,877 млрд заявленных убытков, что на 26% больше, чем годом ранее. Только компрометация деловой переписки (business email compromise, BEC) обошлась в $3,05 млрд (отчёт FBI IC3 за 2025 год). В том же отчёте насчитано 22 364 жалобы с упоминанием ИИ, убытки по ним составили $893 млн.
Отраслевые данные этого года указывают в ту же сторону. По данным Microsoft, в 93% атак голосового фишинга из её выборки жертву удавалось удерживать на линии достаточно долго, чтобы запустить обман (Microsoft Digital Defense Report 2026), а Verizon обнаружила, что голосовые и текстовые приманки в учебных фишинговых рассылках дают медианную кликабельность на 40% выше, чем email (Verizon 2026 DBIR). Материал написан для владельцев и руководителей финансов или офиса в компаниях на 5–100 человек, где нет команды безопасности.
Что говорят цифры 2026 года об ИИ-мошенничестве
Заявленные убытки от киберпреступности выросли втрое за четыре года, и это ещё без учёта ИИ. Цифры IC3 ниже — то, что жертвы сообщили FBI, так что реальная сумма выше.
Цифры по ИИ стоит читать внимательно, потому что они расходятся с хайпом. IC3 помечает жалобу как связанную с ИИ, если в заявлении жертвы упомянут ИИ. По этому критерию BEC с упоминанием ИИ в 2025 году — это 135 жалоб и около $30 млн. Это примерно 1% от $3,05 млрд, потерянных на BEC в целом. Деньги, помеченные как «ИИ», сосредоточены в основном в инвестиционном мошенничестве.
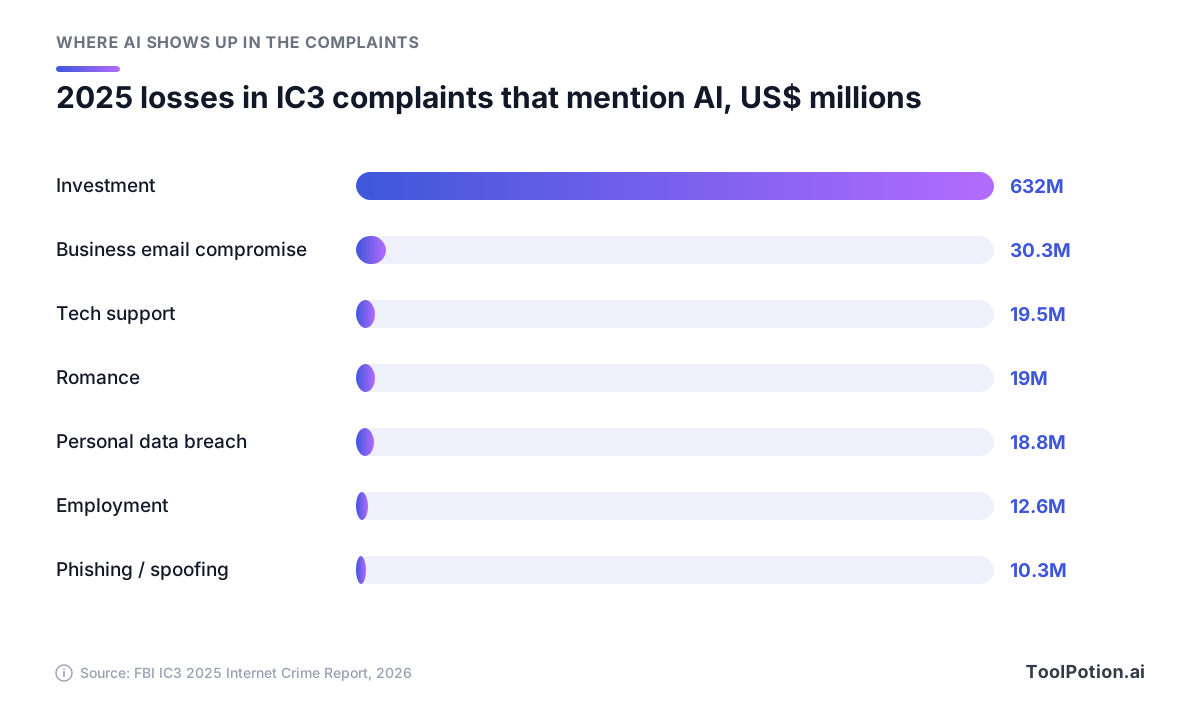
Верны сразу два прочтения. FBI считает, что число случаев с ИИ занижено: инвестиционные жалобы с указанной связью с ИИ принесли убытков более $632 млн, а все инвестиционные аферы вместе — свыше $8 млрд. По мнению ведомства, это показывает, что многие жертвы не понимают, что за обманом стоит ИИ. При этом деньги бизнеса по-прежнему уходят через самую старую просьбу на свете: «заплатите на этот новый счёт сегодня».
Именно из этого исходит данное руководство. ИИ меняет то, насколько правдоподобно выглядит запрос, но не то, о чём этот запрос просит. Защитите платёж, логин и решение о найме, и вы в безопасности независимо от того, использовал ли атакующий ИИ.
Шесть схем, которые теперь выглядят профессионально
Ни одна из них не нова. За последние два года каждая стала дешевле или убедительнее, и у каждой есть задокументированный случай.
Грамотный фишинг в промышленных масштабах
По данным IC3, чат-генераторы быстро пишут официально звучащие письма, имитирующие генерального директора компании и содержащие фишинговые ссылки или платёжные реквизиты. Используются те же ассистенты, что и у ваших сотрудников, например ChatGPT. Но важнее изменение масштаба. Microsoft насчитала более 46 млн атак с имитацией деловой переписки и свыше 145 млн фишинговых атак через QR-коды за последние 12 месяцев. ИИ теперь встроен в готовые наборы: сервис Kali365, о котором FBI предупреждало в начале года, продаёт сгенерированные ИИ приманки вместе с инструментами для угона аккаунтов Microsoft 365 (FBI IC3).
Клон голоса по нескольким секундам записи
Ещё в 2024 году OpenAI заявила, что её Voice Engine способен воспроизвести естественную речь, близкую к голосу говорящего, по одному 15-секундному образцу, и рекомендовала отказаться от голосовой аутентификации в банках (OpenAI). Коммерческое клонирование легкодоступно. Когда Consumer Reports в 2025 году оценила шесть продуктов для клонирования голоса, четыре из них, включая ElevenLabs, просили исследователей лишь поставить галочку, подтверждающую право клонировать этот голос. (О законном применении читайте в нашем обзоре ИИ-генераторов голоса.)
Главный удар приходится на телефон. В 2025 году IC3 зафиксировал более $5 млн убытков от схем с «бедой у близкого», где клонируется голос родственника. Внутри компаний это звонок или голосовое сообщение от «гендиректора» в WhatsApp. В 2024 году о таком случае сообщила LastPass: сотруднику поступили звонки, сообщения и голосовое с аудиодипфейком главы компании, и он доложил о нём, потому что всё пришло вне обычных каналов и с сильным нажимом на срочность.
Дипфейк-видеозвонки
Каждой финансовой команде стоит знать историю Arup. В 2024 году сотрудник гонконгского офиса инженерной фирмы получил сообщение о секретной сделке, а затем подключился к видеозвонку с людьми, которые выглядели и звучали как финансовый директор и коллеги. Все они были подделками. Сотрудник отправил HK$200 млн, около $25,6 млн, за 15 переводов (CNN). Arup сообщила, что её внутренние системы не были взломаны, так что потери возникли из-за обмана человека, а не из-за проникновения в систему.
Другие пробовали то же самое. В 2024 году мошенники выдавали себя за гендиректора WPP Марка Рида: использовали клон голоса и видео с YouTube на встрече в Microsoft Teams, но потерпели неудачу. В прошлом году охранная фирма Huntress описала звонок в Zoom, где дипфейки руководителей самой компании убедили сотрудника установить поддельное расширение с вредоносным кодом. У такой схемы есть структура, и на каждом её этапе небольшая команда может поставить заслон.
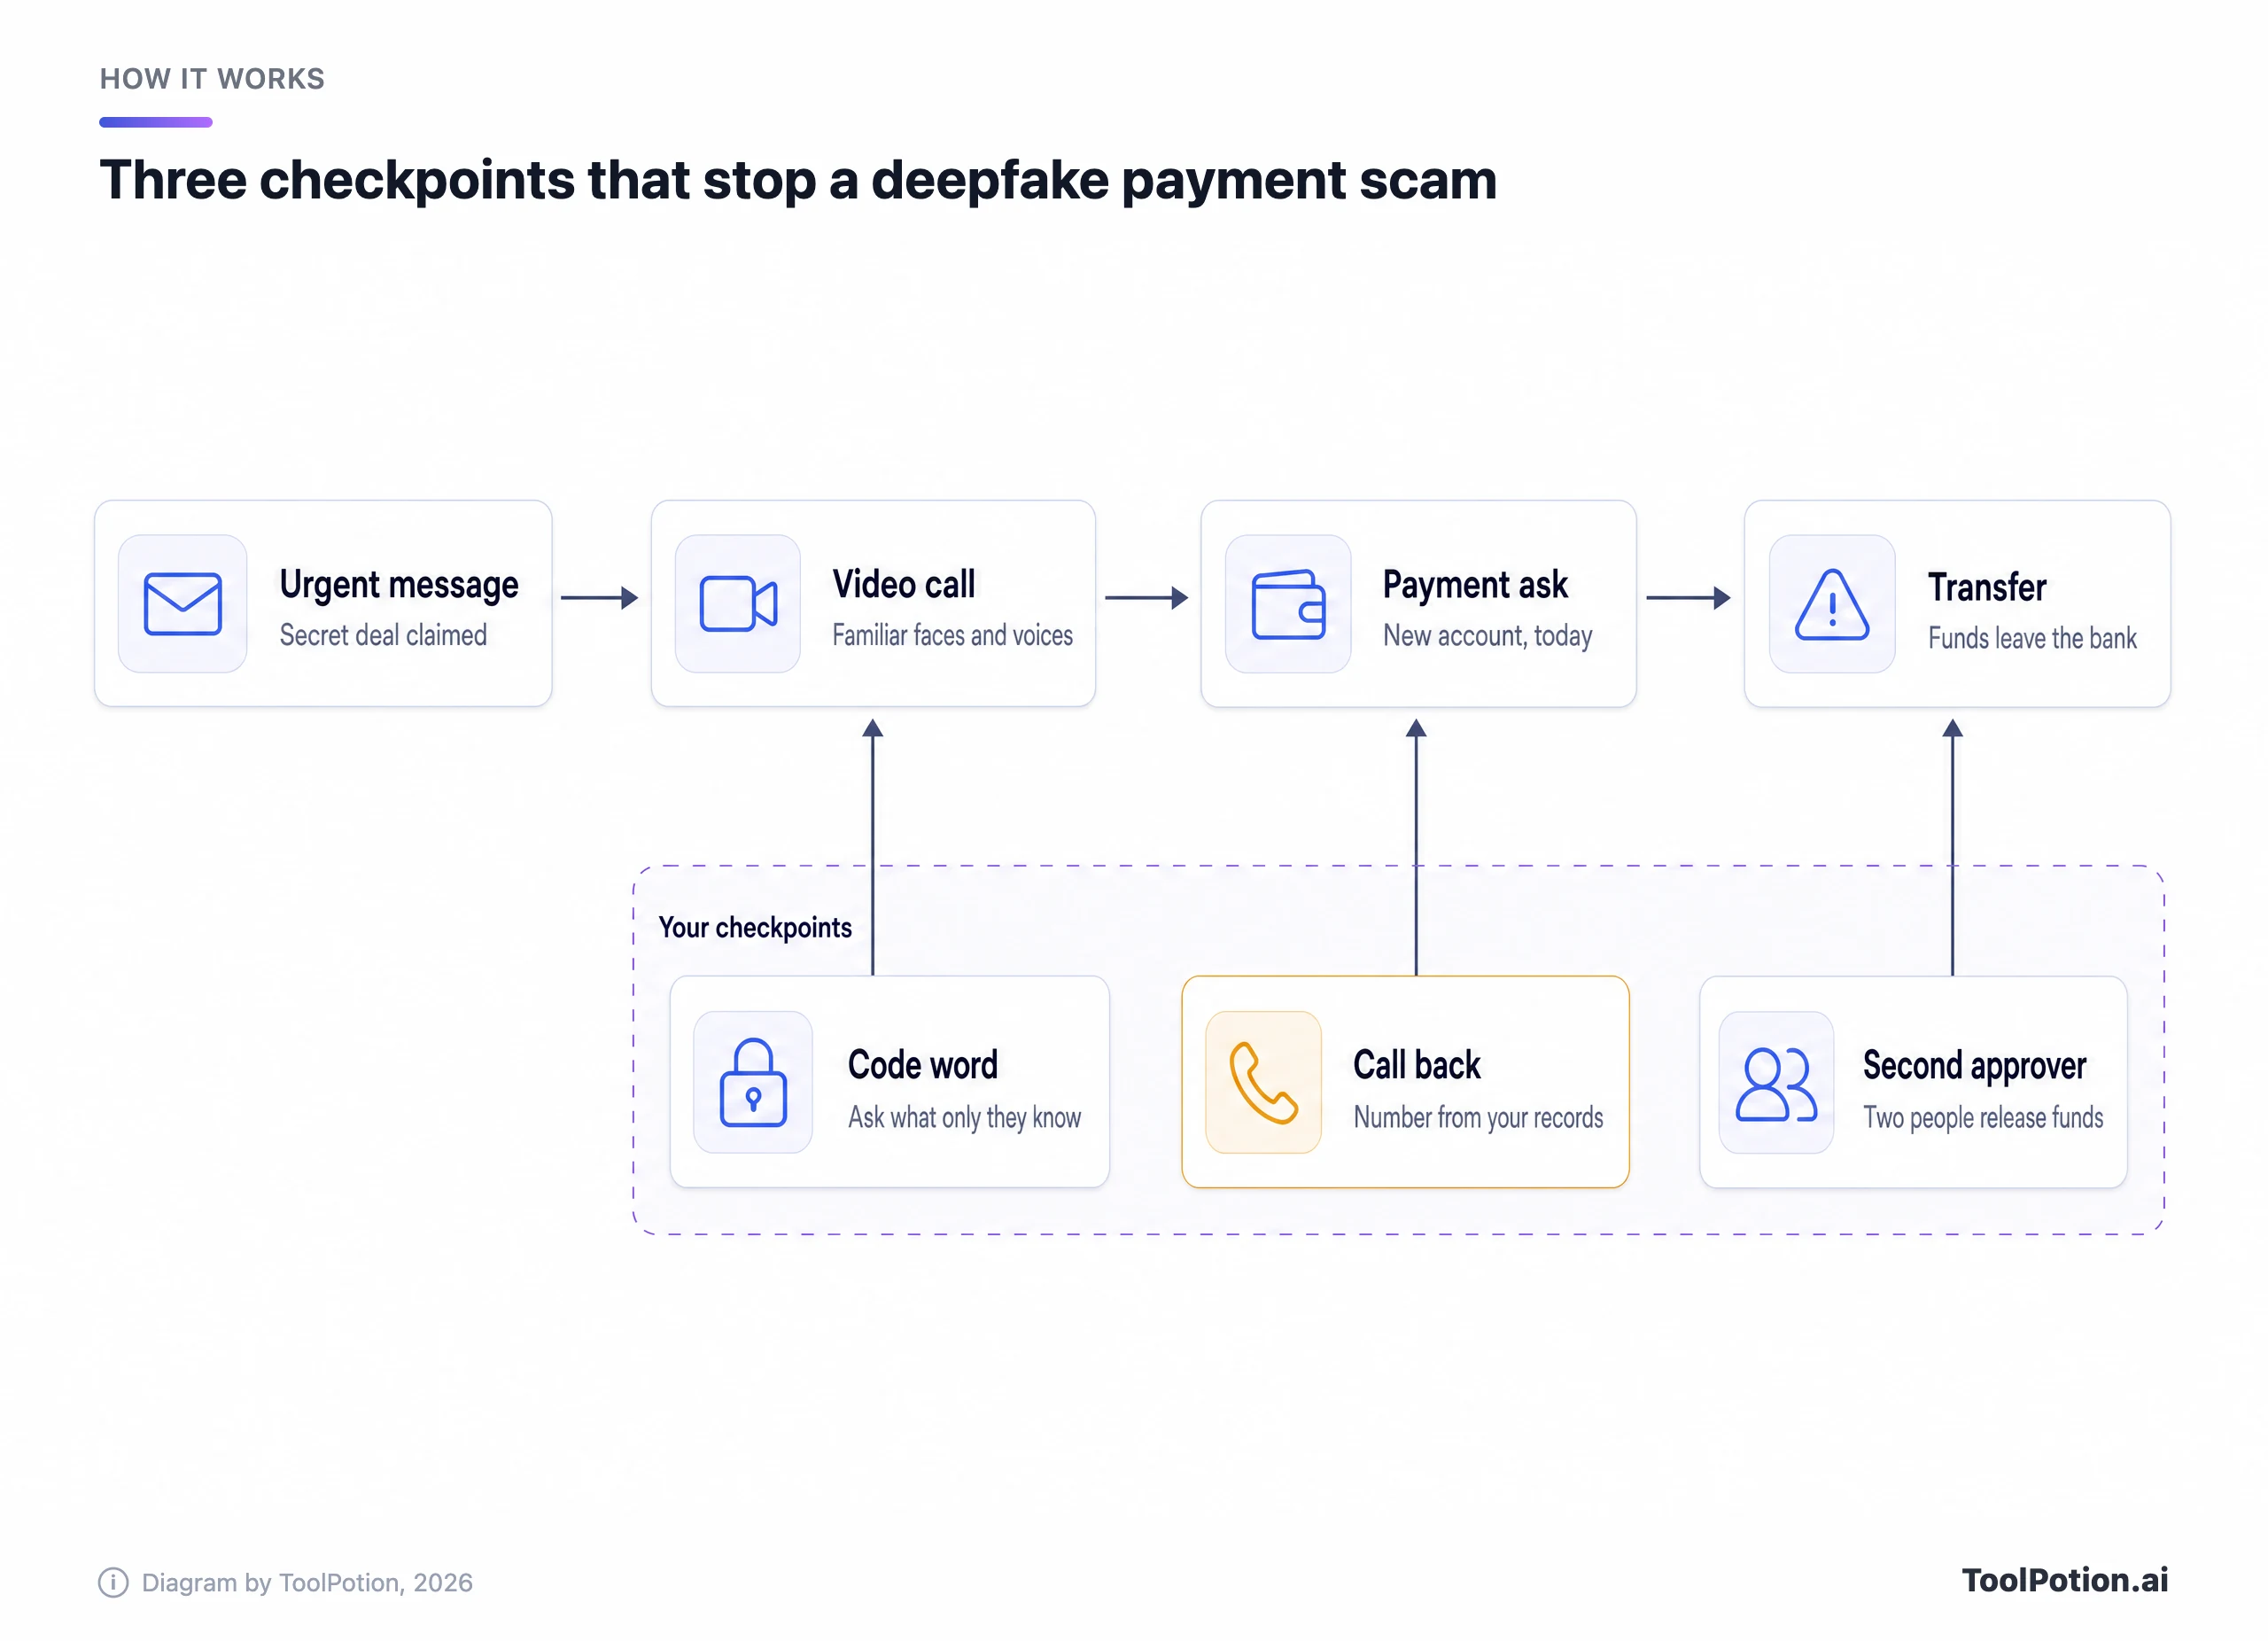
Ни одна из трёх контрольных точек не требует от человека распознавать подделку. Они работают, даже если видео безупречно, и поэтому стоят первыми в вашем списке.
Поддельные поставщики и смена реквизитов в счетах
Это по-прежнему главная угроза: $3,05 млрд по 24 768 жалобам на BEC в 2025 году. Обычный вариант — сообщение, нередко из захваченного почтового ящика настоящего поставщика, о том, что банковские реквизиты изменились. Поскольку письмо подлинное, оно может пройти обычные технические проверки. Поймать его помогает человек, который подтверждает смену реквизитов по известному номеру.
Поддельные кандидаты и фальшивые рекрутеры
Найм стал способом проникновения. FBI предупреждает, что северокорейские IT-специалисты скрывают личность, часто с помощью посредников в США, чтобы устроиться на удалённую работу, а иногда собеседование проходит один человек, а работает другой (FBI IC3). В отчёте IC3 за 2025 год описаны собеседования, где движения губ не совпадают со звуком, а цель обычно не деньги, а доступ к сети. Обратная схема бьёт по соискателям, уверенным, что их взяли на работу: убытки в категории мошенничества с трудоустройством по данным IC3 в 2025 году составили $363 млн против $70 млн двумя годами ранее.
Наборы, которые обходят вашу MFA
Коды из SMS и подтверждения в приложении-аутентификаторе не останавливают новые фишинговые наборы. Tycoon2FA, который в этом году прикрыли Microsoft и правоохранители, перехватывал пароли и одноразовые коды в реальном времени, и, по данным Microsoft, к середине 2025 года на него приходилось около 62% заблокированных ею фишинговых попыток. Kali365 заставляет человека ввести код устройства на настоящей странице Microsoft и тем самым отдать токены, для которых не нужны ни пароль, ни MFA. Фишинг на согласие (consent phishing) подталкивает пользователя одобрить вредоносное приложение, и FBI предупреждает, что смена пароля такой доступ не отзывает (FBI IC3).
Бесплатные меры, которые защищают большую часть денег
Если ранжировать защиту по тому, сколько она останавливает на каждый потраченный доллар, первые три меры ничего не стоят. Это правила, записанные на бумаге и выполняемые каждый раз, и они работают независимо от того, приходит запрос письмом, клонированным голосом или лицом на экране.
- Подтверждайте любую смену банковских реквизитов или нового получателя звонком на номер, который у вас уже есть: из карточки поставщика, договора или справочника сотрудников. Никогда не используйте номер из сообщения или определившийся номер звонящего.
- Требуйте, чтобы любой платёж выше установленного вами порога отпускали два человека, а второй проверял, что обратный звонок состоялся.
- Договоритесь о кодовом слове или проверочном вопросе для запросов на деньги между финансовыми сотрудниками и руководителями и не держите его в почте и чатах.
Обратный звонок — самая сильная мера, потому что переносит разговор на канал, который атакующий не контролирует. Совет FBI по голосовым ИИ-мошенничествам такой же: положите трубку, найдите номер организации сами и позвоните по нему (FBI IC3). Добавьте правило «никаких смен реквизитов в тот же день», и любой сценарий «сделка закрывается через час» теряет давление.
Согласование двумя людьми ловит то, что пропустит один человек в спешке. В Arup один сотрудник отправил деньги за 15 переводов. Если бы второй утверждающий должен был подтвердить обратный звонок, пришлось бы обмануть двух человек, причём дважды. Спросите в банке, поддерживает ли его бизнес-платформа двойной контроль для wire-переводов и ACH. Если вы автоматизируете оплату счетов, загляните в наше руководство по ИИ в финансах и бухгалтерии.
Кодовое слово звучит старомодно, пока не увидишь, как оно работает. В 2024 году руководителю Ferrari позвонил человек, имитировавший южноитальянский акцент гендиректора Бенедетто Винья. Руководитель спросил название книги, которую Винья порекомендовал ему несколькими днями ранее, и звонок резко оборвался (Fortune). FBI рекомендует семьям секретное слово по той же причине. Для команды выберите фразу, которая нигде не встречается в письменном виде.
Ещё одно бесплатное правило: считайте любой запрос по необычному каналу непроверенным. Подделка в случае LastPass выделялась отчасти тем, что «гендиректор» появился в WhatsApp, а глава WPP предупредил сотрудников, что аккаунт с его фотографией ещё не доказывает, что это он. Запишите, какими каналами ваша компания пользуется для денег и доступов. Вся процедура умещается на одной странице, которую можно повесить рядом с тем, кто оплачивает счета.
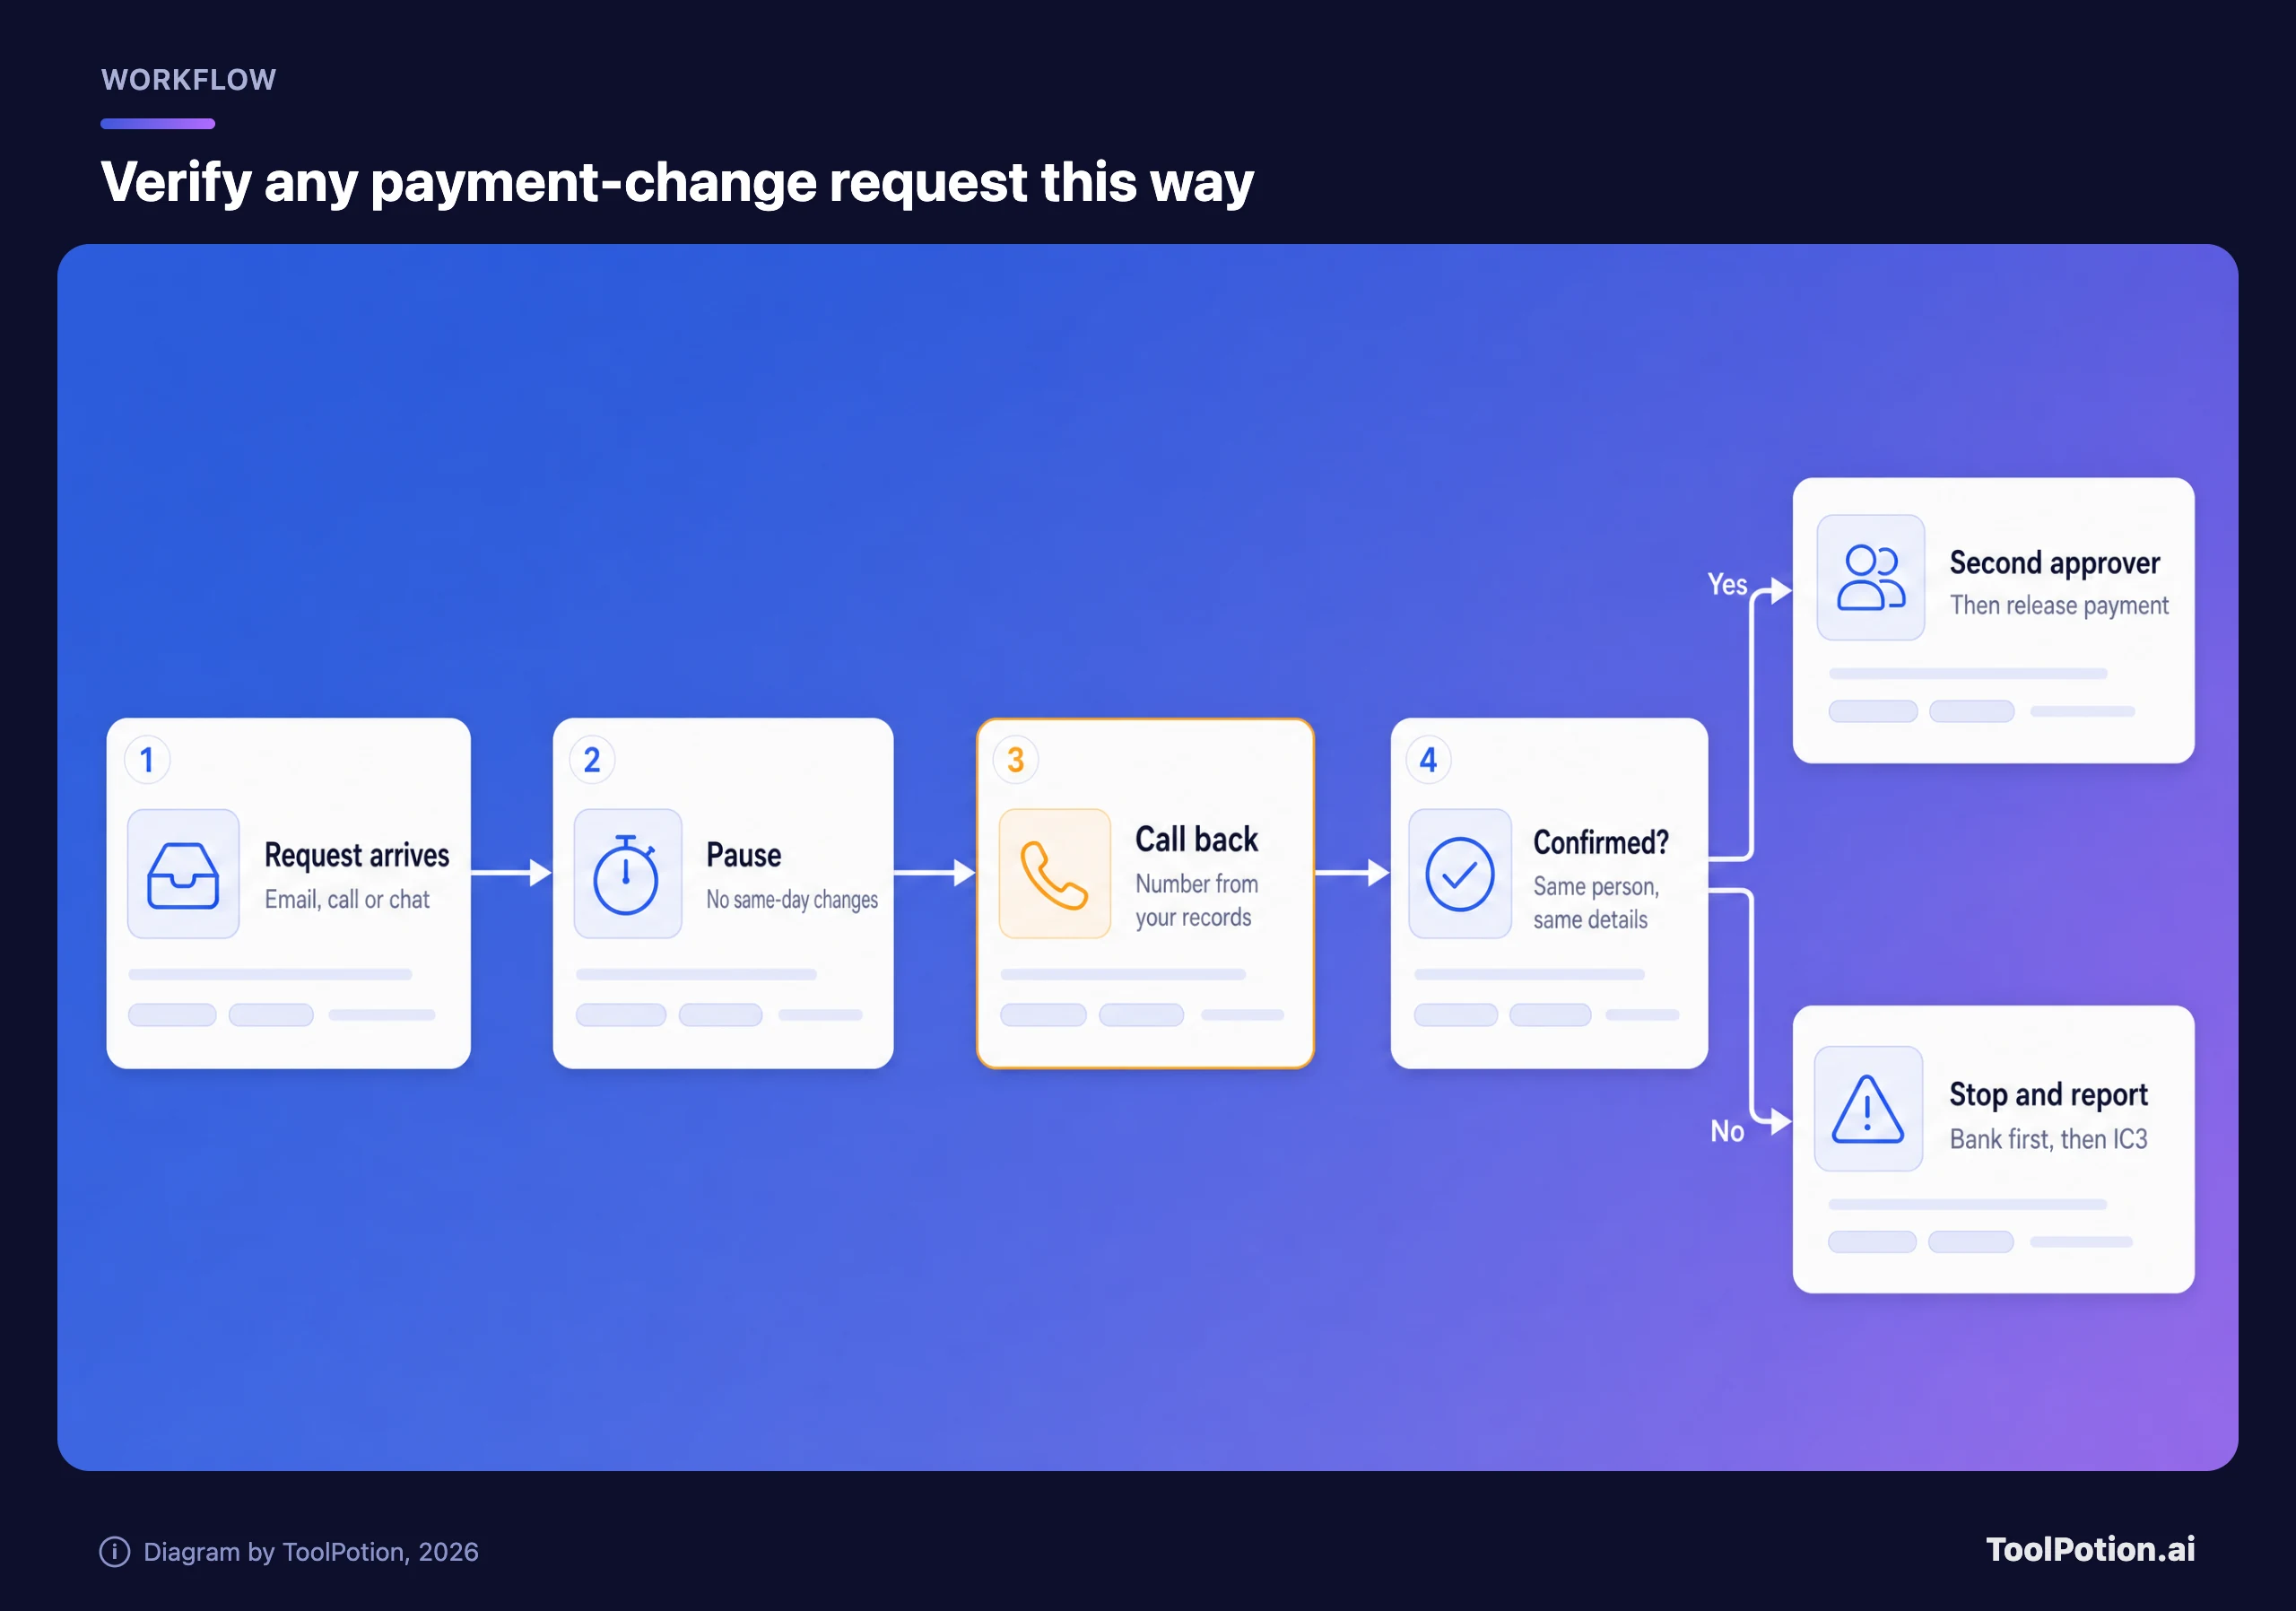
Важнее всего шаг с обратным звонком. Всё остальное нужно для того, чтобы он состоялся до того, как деньги уйдут. Если пришло сообщение и вы не уверены, три вопроса ниже покрывают запросы, которые стоят денег: платежи, коды и установки.
Большинство путей приводит к одному и тому же. Проверьте по каналу, которому вы уже доверяете, и только потом действуйте.
Технические меры, за которые стоит платить
Процесс останавливает платёж. Технологии останавливают захват аккаунта, который часто происходит раньше: мошенник неделями читает настоящий ящик, а затем отправляет из него идеально рассчитанный по времени счёт. Вот порядок, который даёт небольшой команде максимум защиты за минимум денег.
Сначала passkeys, потом закрываем боковые двери
CISA называет устойчивую к фишингу MFA золотым стандартом и отмечает, что единственная широко доступная её форма — FIDO/WebAuthn, стандарт, на котором построены passkeys и аппаратные ключи безопасности (CISA). SMS-коды уязвимы для фишинга и подмены SIM-карты, а одноразовые коды можно выманить. Начните с тех, у кого есть права администратора или кто может переводить деньги, затем переходите к почте всех сотрудников. В отчёте Microsoft за 2026 год устойчивая к фишингу MFA и passkeys названы среди лучших средств защиты от атак.
Passkeys закрывают не все двери, поэтому предупреждения про Kali365 и consent phishing важны. Для Microsoft 365 FBI рекомендует политику условного доступа, которая блокирует вход по коду устройства, кроме случаев реальной бизнес-необходимости. В документации Microsoft сказано, что по умолчанию пользователи могут разрешать приложениям читать их почтовый ящик, и рекомендуется разрешать согласие только для приложений от проверенных издателей. Если вы используете другого провайдера идентификации, например Okta, поищите те же два параметра. (Смежный вопрос о том, каким ИИ-инструментам можно видеть данные компании, разбирает наш фреймворк приватности данных для ИИ-инструментов.)
Аутентификация почты: чего теперь ждут Gmail и Outlook
SPF, DKIM и DMARC позволяют принимающим серверам проверить, что письмо, выдающее себя за письмо с вашего домена, действительно отправлено вами. Gmail требует от каждого отправителя настроить SPF или DKIM, а отправителям от 5000 писем в день нужны все три механизма с согласованным адресом в поле From (Google). Outlook в 2025 году применил похожие правила к отправителям с большим объёмом (более 5000 писем в день): SPF и DKIM должны проходить, а DMARC должен быть как минимум p=none, иначе письмо отклоняется (Microsoft).
Большинство небольших компаний отправляет гораздо меньше 5000 писем в день, так зачем всё это? Потому что DMARC в режиме quarantine или reject не даёт преступникам рассылать письма от имени вашего точного домена любому получателю, который эту политику применяет. Он не поможет против похожего домена с одной изменённой буквой или против атакующего внутри ящика настоящего поставщика. Начните с p=none, пару недель читайте отчёты, исправьте легитимных отправителей вроде сервиса выставления счетов, затем ужесточайте политику.
Менеджер паролей для всех
Повторно используемые пароли превращают один украденный логин в пять. Тариф Teams у Bitwarden стоит $4 за пользователя в месяц при оплате за год. 1Password берёт $8,99 за пользователя в месяц за Business или $24,95 в месяц за Teams Starter Pack на 10 человек. Для офиса из 10 человек это примерно от $25 до $90 в месяц.
Фильтрация почты и учебные тревоги
В Microsoft 365 Defender for Office 365 Plan 1 стоит $2 за пользователя в месяц и защищает почту, Teams, SharePoint и OneDrive, включая вредоносные ссылки, QR-коды и zero-day-вложения. Business Premium за $22 за пользователя в месяц (до 300 пользователей) уже включает Defender for Office 365. Поверх этого работают специализированные платформы, такие как Abnormal AI, Proofpoint и Mimecast. Abnormal продаёт поведенческое обнаружение, нацеленное на BEC и компрометацию почты поставщиков, цен не публикует и заявляет, что им пользуются 30% компаний из Fortune 500, так что ждите корпоративных расценок. Запрашивайте их после того, как внедрены бесплатные меры.
Проводите учебную проверку на мошенничество дважды в год и не ограничивайтесь почтой. Данные Verizon показывают, что голосовые и текстовые приманки в симуляциях эффективнее email, а претекстинг, когда атакующий выстраивает правдоподобную историю до просьбы, составил 6% всех взломов в её данных за 2026 год. Пятиминутный неожиданный звонок «из банка» вашему бухгалтеру научит больше, чем час слайдов. Вот как сравниваются варианты.
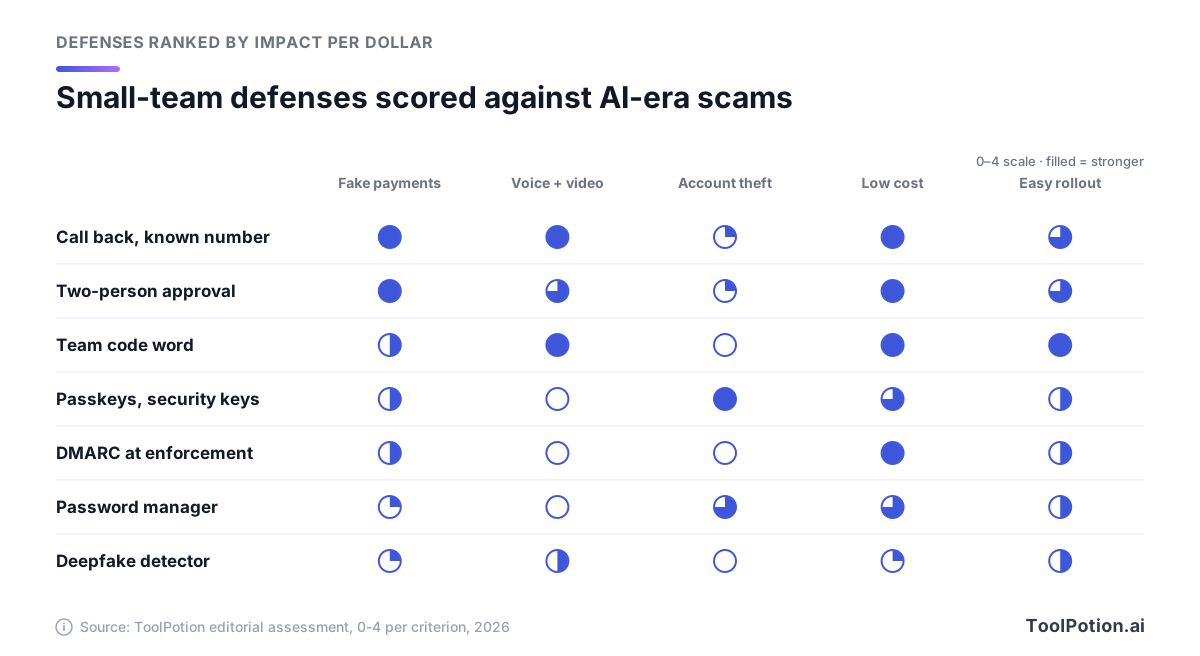
Оценки отражают наше редакционное мнение, а не результаты бенчмарка. Самые дешёвые меры в двух верхних строках — те же, что останавливают поддельные платежи и поддельные голоса. Passkeys выигрывают в колонке кражи аккаунтов. Детекторы дипфейков отстают почти везде, и следующий раздел объясняет почему.
Что детекторы дипфейков могут и чего не могут
Производители детекторов называют впечатляющие цифры. Pindrop заявляет, что определяет аудиодипфейки примерно за две секунды, и приводит точность 99% против известных движков. Sensity приводит 98% на публичных датасетах. Resemble AI, один из продуктов для клонирования голоса, оценённых Consumer Reports в 2025 году, теперь выносит на главную страницу детектирование и заявляет 99,5% для аудио. Обратите внимание на оговорки: известные движки, публичные датасеты.
С реальными подделками сложнее. Бенчмарк Deepfake-Eval-2024, собранный из дипфейков, ходивших в соцсетях, показал, что лучшие детекторы с открытым кодом теряют около половины точности (по метрике AUC) по сравнению со старыми академическими наборами: 50% для видео, 48% для аудио и 45% для изображений (arXiv). Коммерческие детекторы справились лучше, но всё же уступили обученным криминалистам. Люди справляются хуже. В исследовании биометрического вендора iProov 2025 года лишь 0,1% из 2000 участников правильно разобрали все настоящие и поддельные образцы.
Визуальные советы FBI по-прежнему стоит знать: попросите кандидата помахать рукой перед лицом и смотрите, нет ли искажённых рук или странных задержек. Используйте их как сигнальные растяжки. Генераторы улучшаются быстрее, чем чек-листы.
Более перспективное направление проверяет устройство, а не пиксели. В этом году Google начала внедрять на Android обнаружение поддельных звонков, начиная с телефонов Pixel: когда звонит контакт, телефон сверяется с настоящим устройством этого контакта, и если оно звонок не делает, вы получаете предупреждение, что нужно положить трубку. Работает это только когда оба собеседника пользуются приложением Google «Телефон» (а также контактами и сообщениями от Google) на Android 12 или новее, поэтому считайте это бонусом, а не мерой контроля. Зато никому не нужно оценивать, насколько реалистично звучит голос.
Так кому стоит покупать детектор? Контакт-центрам, которые аутентифицируют звонящих по голосу, фирмам, массово нанимающим удалённых сотрудников, и компаниям, чьи руководители живут на видеосвязи. У Reality Defender есть бесплатный тариф для разработчиков с 50 проверками аудио или изображений в месяц, а также продукты для звонков и видеовстреч, а бесплатное расширение Hive AI Detector проверяет изображения, видео, текст и аудио. Для фирмы на 20 человек это второй слой защиты. Если детектор говорит, что звонок настоящий, вы всё равно перезваниваете. Более широкую категорию отслеживает наша подборка ИИ-инструментов для кибербезопасности.
Найм теперь тоже поверхность атаки
Фальшивый сотрудник с ноутбуком и админским логином способен причинить больше вреда, чем фальшивый счёт. Рекомендации FBI по выявлению северокорейских IT-специалистов хорошо переносятся на любой удалённый найм:
- Настаивайте на видео с видимым фоном и просите кандидата помахать рукой перед лицом: от этого видео, сгенерированное ИИ, может давать сбои.
- Проверяйте прежнее место работы и образование напрямую у работодателей и учебных заведений.
- Сверяйте фото, имена и контактные данные с профилями в соцсетях и сайтами с портфолио.
- Отправляйте оборудование только по адресу, указанному в документе человека.
- Следите за подменой после оффера: FBI сталкивалось со случаями, когда собеседование проходил один человек, а работу выполнял другой.
Для ролей с правами администратора сервисы проверки личности, такие как Nametag, сверяют документы и биометрию при найме, онбординге и сбросе доступа через helpdesk, причём Nametag прямо позиционирует себя против северокорейских IT-специалистов. Если вы используете ИИ-скрининг из нашей подборки инструментов для рекрутинга, добавьте поверх него проверку личности.
Ваш бренд могут «позаимствовать» и с другой стороны: фальшивые работодатели «нанимают» соискателей, а потом забирают у них деньги. Разместите на странице вакансий одну строку о том, с какого почтового домена вы ведёте рекрутинг и что никогда не берёте с кандидатов денег и не просите их покупать оборудование.
План защиты на 30 дней
Тридцати дней достаточно, чтобы небольшая команда закрыла большую часть перечисленных выше пробелов. Порядок важен. Сначала правила для денег, потому что они бесплатны и защищают от самых крупных потерь, затем аккаунты, затем почтовый домен, затем люди.
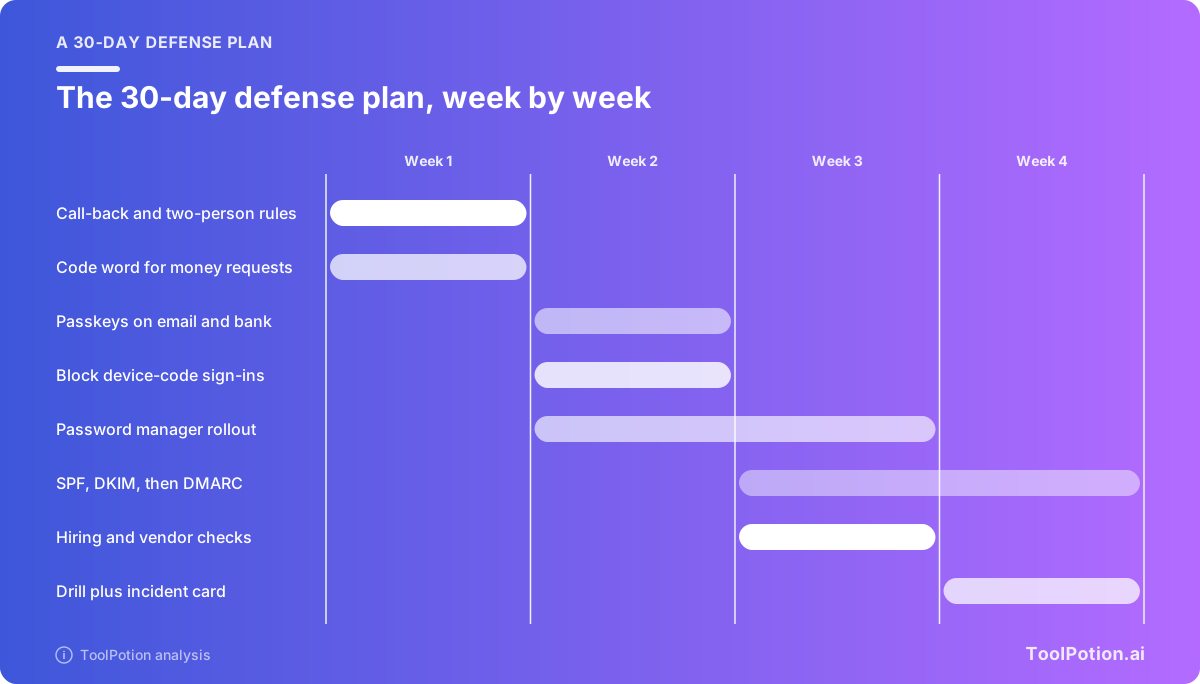
Неделя 1: правила для денег
Запишите правила обратного звонка и согласования двумя людьми на одной странице, установите порог одобрения и составьте единый список банковских реквизитов и телефонов всех поставщиков по вашим собственным записям. Договоритесь о кодовом слове лично с теми, кто может переводить деньги. Затем узнайте в банке, какой двойной контроль он поддерживает, по какому номеру можно связаться с его антифрод-службой вне рабочих часов и как он отзывает wire-перевод. IC3 отмечает, что политики банков по возврату средств различаются, так что выясните свою заранее.
Неделя 2: аккаунты
Включите passkeys или ключи безопасности для администраторов, финансовых сотрудников и входа в банк, затем для почты всех сотрудников, и уберите запасной вариант с SMS для администраторов. Заблокируйте вход по коду устройства и ограничьте согласие для приложений. Запустите менеджер паролей, начав с финансовой команды.
Неделя 3: домен, найм и поставщики
Опубликуйте SPF и DKIM, добавьте DMARC с p=none и начните читать отчёты. Впишите проверки при найме в шаги рекрутинга и добавьте пометку на страницу вакансий. Спросите пятерых главных поставщиков, как они будут подтверждать с вами смену банковских реквизитов, и расскажите им, как будете подтверждать вы.
Неделя 4: люди
Проведите учения: звонок бухгалтеру от «гендиректора» с просьбой о срочном переводе плюс приманка в SMS для всех. Разберите итоги без поиска виноватых. Переведите DMARC в quarantine, когда легитимные отправители проходят проверку, и повесьте чек-лист первого часа ниже рядом с тем, кто оплачивает счета. Затем оцените свою защиту и повторите оценку через полгода.
Если вы набрали меньше 7, начните с первых двух пунктов. Именно они напрямую охраняют деньги.
Первый час после ухода денег
Если платёж ушёл мошеннику, время важнее бумаг. Recovery Asset Team из IC3 работает с банками, чтобы заморозить украденные средства, и в 2025 году заморозила $679 млн из $1,16 млрд, за которые бралась, то есть успешность составила 58%. Действуйте по порядку.
- Позвоните на линию борьбы с мошенничеством в вашем банке и попросите отозвать платёж, а также приготовьте все документы о возмещении (indemnification), которые ему понадобятся.
- Подайте жалобу на ic3.gov с полными данными транзакции (сумма, дата, оба банка, номера счетов, референсы) независимо от суммы.
- Заблокируйте скомпрометированный ящик: сбросьте пароль, завершите все сеансы и удалите неизвестные разрешения приложений, поскольку одна смена пароля доступ приложения не отзовёт.
- Предупредите поставщика или клиента, чью личность использовали, по номеру из ваших записей и остановите другие платежи на новый счёт.
- Сохраните доказательства: письма с полными заголовками, журналы звонков и сообщения из чатов.
- Заявите в местную полицию и сообщите своему киберстраховщику, если он у вас есть.
- Игнорируйте всех, кто предлагает вернуть деньги за плату. В этом году FTC предупредила, что мошенники по «возврату средств» выдают себя за госорганы и юрфирмы, а настоящие организации никогда не просят денег за помощь с возвратом.
Реальные дела IC3 показывают, что даёт быстрое сообщение. Городской администрации в Орегоне удалось отозвать перевод на $6 млн, потому что счёт получателя уже был заморожен после более раннего обращения. Покупатели жилья, перевёдшие более $449 000 после фальшивых писем от их юристов, обнаружили, что вся сумма осталась заблокированной, когда IC3 связался с банком получателя.
Часто задаваемые вопросы
Могут ли почтовые фильтры поймать фишинг, написанный ИИ?
Отчасти. Defender for Office 365 проверяет ссылки, QR-коды и вложения, а ничто из этого не зависит от того, насколько грамотно написано письмо. Сообщение из настоящего, но взломанного аккаунта поставщика поймать сложнее, потому что оно проходит проверки аутентификации. Для этого и нужно правило обратного звонка.
Сколько аудио нужно, чтобы клонировать голос?
Очень немного. OpenAI заявляла, что для её Voice Engine хватило 15 секунд. Если ваши руководители выступают в подкастах, вебинарах или соцсетевом видео, исходите из того, что их голоса можно клонировать, и полагайтесь на обратные звонки и кодовые слова, а не на узнавание.
Лучше ли двухфакторная аутентификация по SMS, чем ничего?
Да, как временная мера. CISA относит SMS- и голосовые коды к уязвимым для фишинга и подмены SIM, а такие наборы, как Tycoon2FA, перехватывали одноразовые коды в реальном времени. Сначала переведите на passkeys администраторов и финансовых сотрудников.
Каким должно быть хорошее кодовое слово команды?
Коротким, нигде не записанным в письмах и чатах и переданным лично тем, кто переводит деньги. Меняйте его, когда кто-то уходит. Вопрос о чём-то недавнем и личном, вроде книги в истории с Ferrari, тоже подойдёт.
Вернёт ли банк платёж, который мы сами авторизовали?
Не рассчитывайте на это. IC3 отмечает, что у финансовых учреждений разные политики по возврату средств. Узнайте у банка уже сейчас, что он делает при мошеннических переводах, и проверьте, покрывает ли ваша киберстраховка убытки от социальной инженерии.