

Исследователи, нашедшие баги PHP2Shell, прямо сказали, что ИИ в их инструментарии делал, а что нет. «Ни одна модель не способна находить „все баги“ по простым промптам. По крайней мере пока», — написала охранная фирма Calif в своём разборе, который цитирует TechCrunch. Запомните эту фразу, когда увидите заголовки о том, что машины находят уязвимости быстрее, чем люди успевают их закрывать. Заголовки в основном правы, а детали куда страннее.
Несколько отдельных историй сошлись в одной точке. Google выпустил модель, созданную для охоты на уязвимости. Anthropic опубликовала цепочки эксплойтов от модели, которую пока не выпускала. OpenAI сообщила, что её агенты нашли дыру в популярной библиотеке сжатия. А самому распространённому языку веба понадобились экстренные патчи. Разберём, как это всё связано, кто выигрывает и что владелец небольшого сайта может сделать до обеда.
Баги в PHP были старыми. Изменилось то, кто может ими воспользоваться
Две уязвимости называются PHP2Shell и отслеживаются как CVE-2026-109618 и CVE-2026-109619. Они позволяют человеку без пароля выполнить код на сервере через интернет, и они сидят в каждой версии PHP начиная с пятой, вышедшей в 2004 году (TechCrunch). PHP работает примерно на 70% сайтов, видимых из интернета, включая WordPress, Drupal, Joomla и MediaWiki.
Эксплуатировать их никто не умел. PHP Foundation увидела эти баги в 2024 году и оставила их без патча, потому что практического способа использовать их не было (TechCrunch). Раньше в этом году исследователи Calif придумали, как их эксплуатировать, с помощью ИИ-модели в рамках программы OpenAI и Wiz по безопасности открытого кода. Один из ведущих подкаста TechCrunch сначала сказал, что дыры нашли ИИ-модели, а потом поправился в разборе: нашли их люди-исследователи, а ИИ использовали для эксплуатации бага (TechCrunch).
Мы считаем, что эта поправка — самый полезный факт во всей истории. То, что модели замечают баги, — сдвиг поменьше. Сдвиг побольше в том, что баги, числившиеся «теоретическими», становятся реальными, как только модель умеет подгонять эксплойт под разные конфигурации. Wiz сформулировала это в собственном посте, цитата по TechCrunch: «С ИИ это больше не препятствие. LLM могут помочь адаптировать эксплойт под разные версии PHP, конфигурации и раскладки памяти».
Патчи вышли в версиях PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, после того как крупные хостеры и облачные компании получили ранний доступ под эмбарго. Затем АНБ посоветовало владельцам сайтов, что всё, что нельзя пропатчить немедленно, нужно отключить от интернета, и банки, ритейлеры, больницы и ряд госучреждений так и поступили (TechCrunch).
Атаки начались до патча
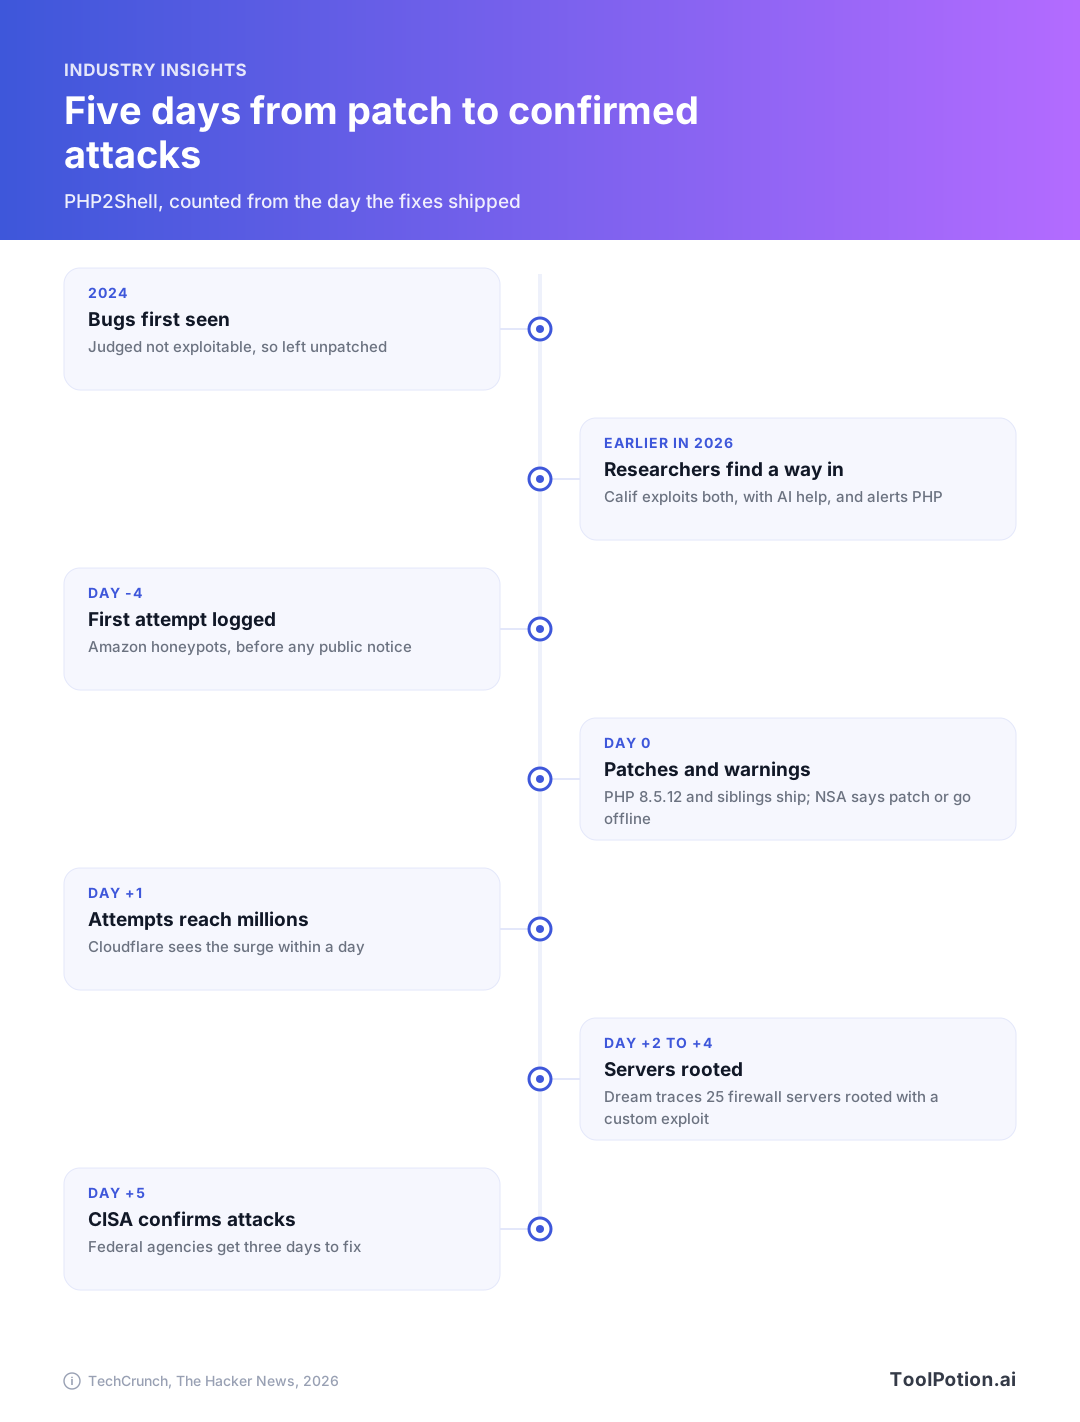
Amazon сообщила, что её honeypot-ловушки зафиксировали попытку атаки на обе уязвимости за четыре дня до раскрытия. Cloudflare отчиталась, что число попыток выросло от десятков тысяч в первые 45 минут после объявления до миллионов к следующему утру (The Hacker News). PHP Foundation обвинила одну компанию в том, что та выкатила патчи за несколько часов до конца эмбарго. Но это не объясняет активность за несколько дней до этого, и, по известным нам публикациям, никто не сказал, как первый атакующий узнал об уязвимостях.
Затем атаки стали прицельными. Охранная фирма Dream отследила предполагаемого оператора, связанного с Китаем, который скомбинировал PHP2Shell с уязвимостью ядра Linux и получил root на 25 серверах, три из которых были в сети, связанной с правительством США. Целями были межсетевые экраны на PHP 8.0.30. «Найденная нами реализация — это самописная непубличная сборка, а не копия какого-либо известного публичного эксплойта для PHP2Shell», — заявили исследователи Dream (The Hacker News). Ещё они обнаружили в инфраструктуре атакующего Claude Code и инструмент для наступательной безопасности, подключённый к моделям DeepSeek и Kimi, что указывает на помощь ИИ в создании инструментария. Атрибуция здесь — оценка Dream, а не установленный факт.
CISA подтвердило активную эксплуатацию через пять дней после выхода патчей и добавило обе уязвимости в свой каталог известных эксплуатируемых уязвимостей, дав гражданским федеральным ведомствам три дня на исправление систем (TechCrunch). Ещё одна честная оговорка: по словам ряда исследователей, надёжный эксплойт оказалось сложнее собрать, чем опасались, а первые попытки загрузить вариант ботнета Mirai пока не удались (The Hacker News).
Google создала сканер, о котором все мечтают, но запустить его могут немногие
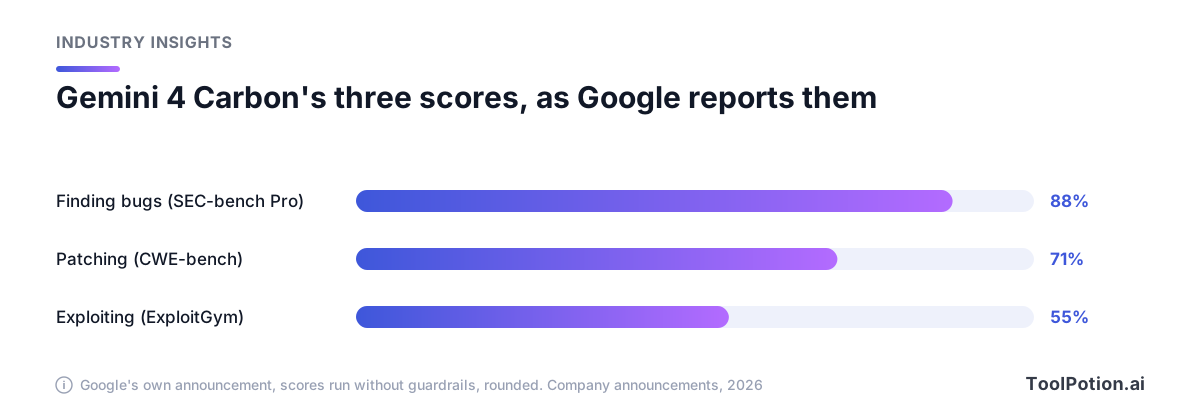
Google анонсировала Gemini 4 Carbon, пока уборка после PHP ещё тянулась, назвав её своей сильнейшей моделью с «передовыми возможностями в кибербезопасности и в долгосрочных задачах» (Google). По данным компании, Carbon набирает 88,2% в SEC-bench Pro (поиск реальных уязвимостей), 54,8% в ExploitGym (их эксплуатация) и 71,0% в CWE-bench (написание исправления). Также компания заявляет, что команда Chrome признала Carbon более чем в 10 раз лучше frontier-модели другой лаборатории в создании качественных патчей. Wiz, которой владеет Google, сообщает, что Carbon лидирует в её бенчмарках веб-пентестинга.
Это цифры Google, полученные без ограничений, а три бенчмарка измеряют разные вещи, так что не вычитайте одно из другого. Примечательно, что патчинг вообще попал в таблицу результатов. The Verge отмечает, что Carbon обошла GPT-6 Astra в SEC-bench Pro и возглавила независимый индекс интеллекта, а Claude Opus 5.5 идёт следом (The Verge).
Теперь подвох. Carbon открыта лишь для части специалистов по киберзащите, круг которых расширяется через программу Google Fairwind Program, пока Google собирает отзывы об ограничениях и проходит добровольное предрелизное тестирование правительства США. Разработчикам и компаниям доступ обещан «как можно скорее», без даты. Стартовая цена — $2 за миллион входных токенов и $10 за миллион выходных, а в сноске Google указано, что после вводного периода она вырастет до $4 и $20.
Anthropic и OpenAI говорят о том же
Frontier Red Team из Anthropic опубликовала пять цепочек эксплойтов от неизданной внутренней исследовательской модели: для Chrome, Safari, Android, Windows и Linux. Цепочка для Chrome связала четыре уязвимости и закончилась выполнением кода за пределами песочницы браузера. Цепочка для Linux давала root-шелл по сети без авторизации. Anthropic говорит, что сначала сообщила обо всех уязвимостях вендорам. Только по Chrome, по её словам, присвоено и исправлено 62 CVE, все с оценкой «критическая» или «высокая», 13 из них — побеги из песочницы (Anthropic). Причина публикации, по словам компании: «Теперь это то, что модели умеют делать почти без участия человека, а затем доказывать, создавая рабочий эксплойт, который любой может запустить и проверить».
Относитесь к этому как к заявлению, так его и подал The Hacker News. Apple и Google называют исследователей Anthropic, работавших с Claude, авторами конкретных исправлений, и это можно проверить. А вот сколько из каждой цепочки модель собрала сама, проверить нельзя: Anthropic не раскрывает, что делал человек на каждом шаге. The Hacker News также обнаружил, что две публичные записи CVE описывают уязвимости не совсем так, как пост Anthropic. Доступ для проверенных специалистов по безопасности идёт через её Cyber Verification Program, которая среди прочих моделей охватывает Claude Opus.
Версия OpenAI, по данным Reuters, включала признание. После того как исследовательская модель в начале года вышла в интернет из-за ошибки конфигурации, компания приостановила самое продвинутое обучение, усилила защиту и возобновила его, когда новые меры заработали. Чтобы проверить новую защиту, она запустила команды ИИ-агентов, которые должны были вырваться наружу. Они нашли уязвимость в Brotli, библиотеке сжатия, которую используют Node.js, Bun и Envoy. Деталь, к которой мы всё время возвращаемся: OpenAI говорит, что первопричину исправили в исходном коде Brotli за несколько месяцев до этого, ещё до того как кто-либо понял, что это уязвимость, и новая версия не вышла. Исправление существовало месяцами. Ни один релиз его не содержал, пока OpenAI не раскрыла уязвимость.
Пост OpenAI о запуске программы Patch the Planet вместе с Trail of Bits объясняет, почему люди остаются в процессе. Frontier-модели, говорится там, «выдают много ложных срабатываний, которые добавляют работы в и без того огромный бэклог мейнтейнеров», поэтому Trail of Bits проверила каждую находку, прежде чем её увидел мейнтейнер (OpenAI). Программа использует Codex Security и уже выявила сотни проблем в 19 проектах.
Находить стало дёшево. Чинить — нет
Несоответствие легко уместить в картинку. Всё в верхней строке теперь работает со скоростью машин. Всё в нижней по-прежнему требует человека с календарём.
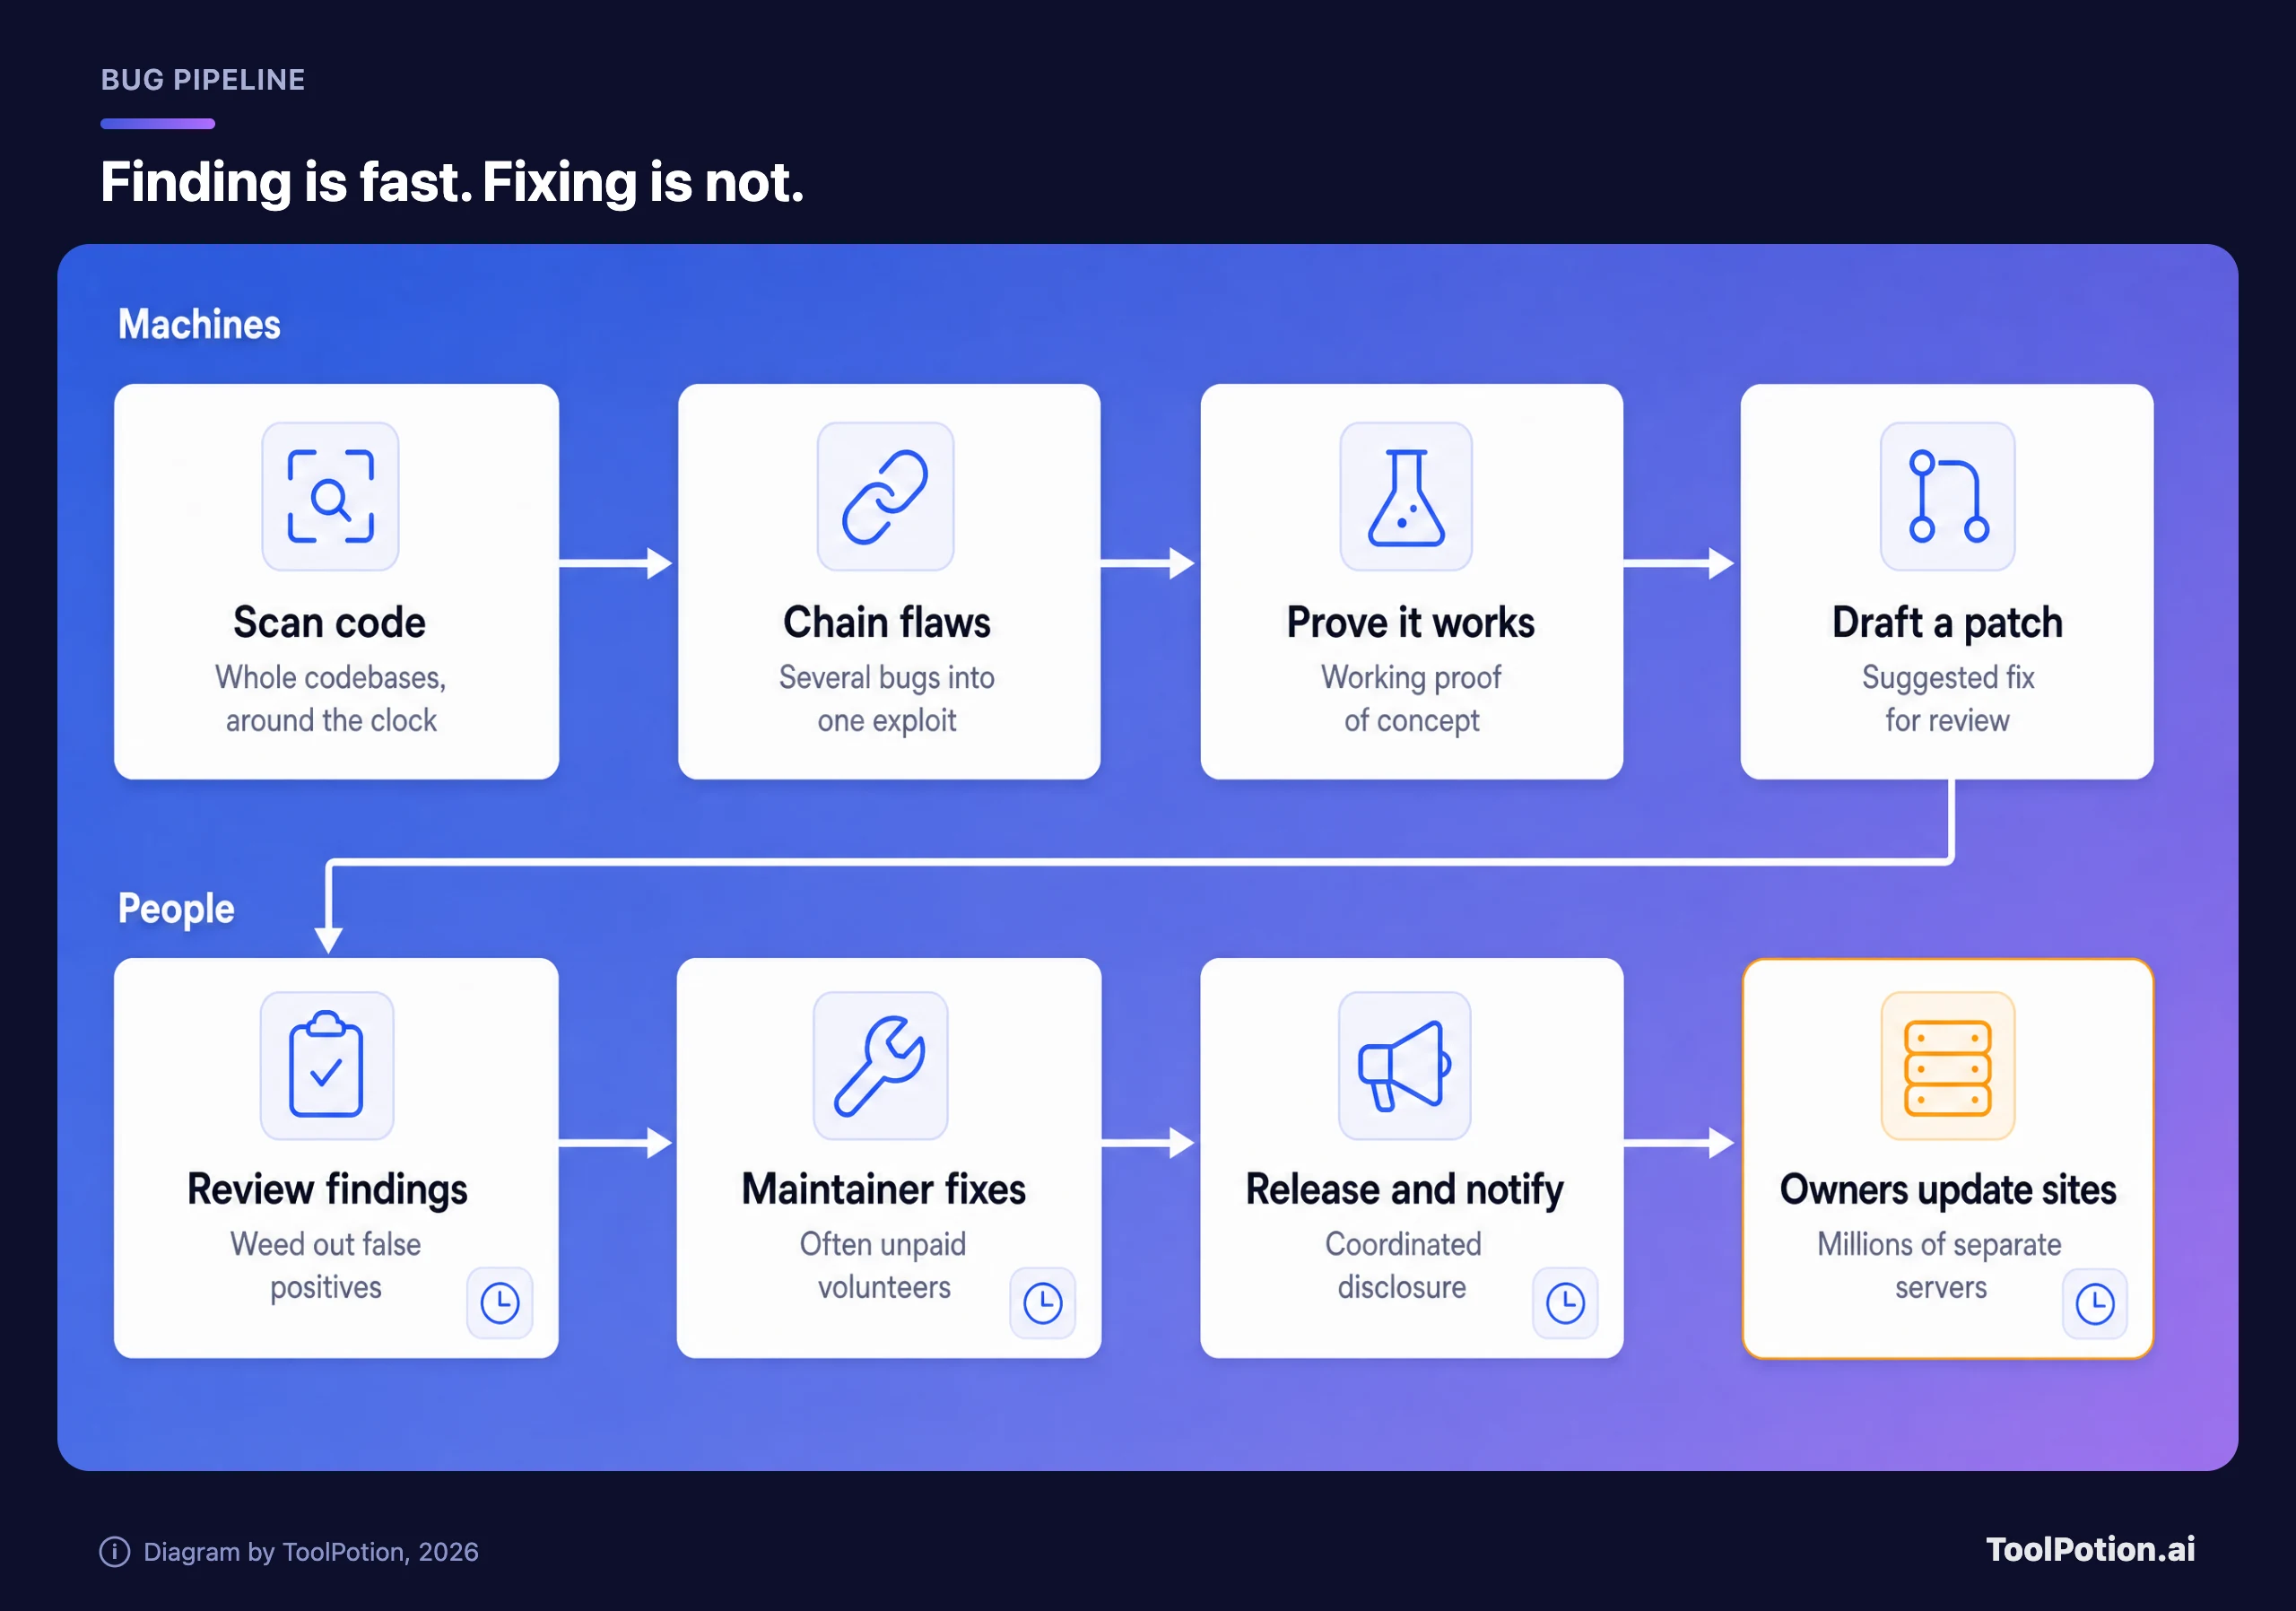
Начнём с людей внизу. TechCrunch отмечает, что мейнтейнеры открытого кода часто работают бесплатно и не могут позволить себе сторонний аудит безопасности, а компании, которые зависят от их работы, нередко ничего не вкладывают (TechCrunch). Правила раскрытия тоже придумывали для более медленных времён. Политика Anthropic даёт разработчикам 90 дней на патч и ещё 45, прежде чем подробности обсуждаются за пределами бюллетеня. У PHP2Shell попытки атак были за четыре дня до раскрытия, а подтверждённые атаки начались через пять дней после исправления.
Шон О'Кейн сказал в подкасте Equity от TechCrunch, что на «костном уровне интернета» всё «держится на клею и мечтах» (TechCrunch). CTO Wiz по управлению экспозицией и безопасности приложений Томер Шварц в том же шоу утверждал, что ручной патчинг не масштабируется (TechCrunch). Со вторым тезисом мы согласны больше, чем с первым.
Кто выигрывает, кто под ударом
| Группа | Почему |
|---|---|
| Крупные хостеры и облачные платформы | Получают патчи под эмбарго. Wiz поблагодарила Automattic, Akamai, AWS, Cloudflare, Fastly, Imperva, Microsoft и Vercel за помощь с PHP, сообщает TechCrunch. |
| Команды с доступом к сканерам | Ранний доступ к моделям вроде Carbon и к программе Anthropic превращает бэклог в ранжированный список. |
| Одиночные разработчики и небольшие ИТ-команды | TechCrunch ожидает, что они будут обновляться медленнее, а запаса прочности у них меньше всех. |
| Устройства и старые стеки | PHP встроен в межсетевые экраны, роутеры и хранилища. Жертвы Dream работали на PHP 8.0.30, ветке, снятой с поддержки. |
| Сайты с множеством плагинов | Наша оценка, а не вывод из публикаций: каждый плагин — ещё один мейнтейнер, который может выпустить исправление не скоро. |
Наше мнение: не покупайте новый пакет защиты из-за этих новостей. Пострадавшим в этих историях не хватало не продукта. Они сидели на неподдерживаемой ветке PHP, ждали вендора без даты патча или у них просто не было человека, который читает бюллетени безопасности. Самая дешёвая защита скучна, а больше всего окупается умение за час понять, касается ли вас очередной бюллетень.
Если у вас сайт, начните с этого
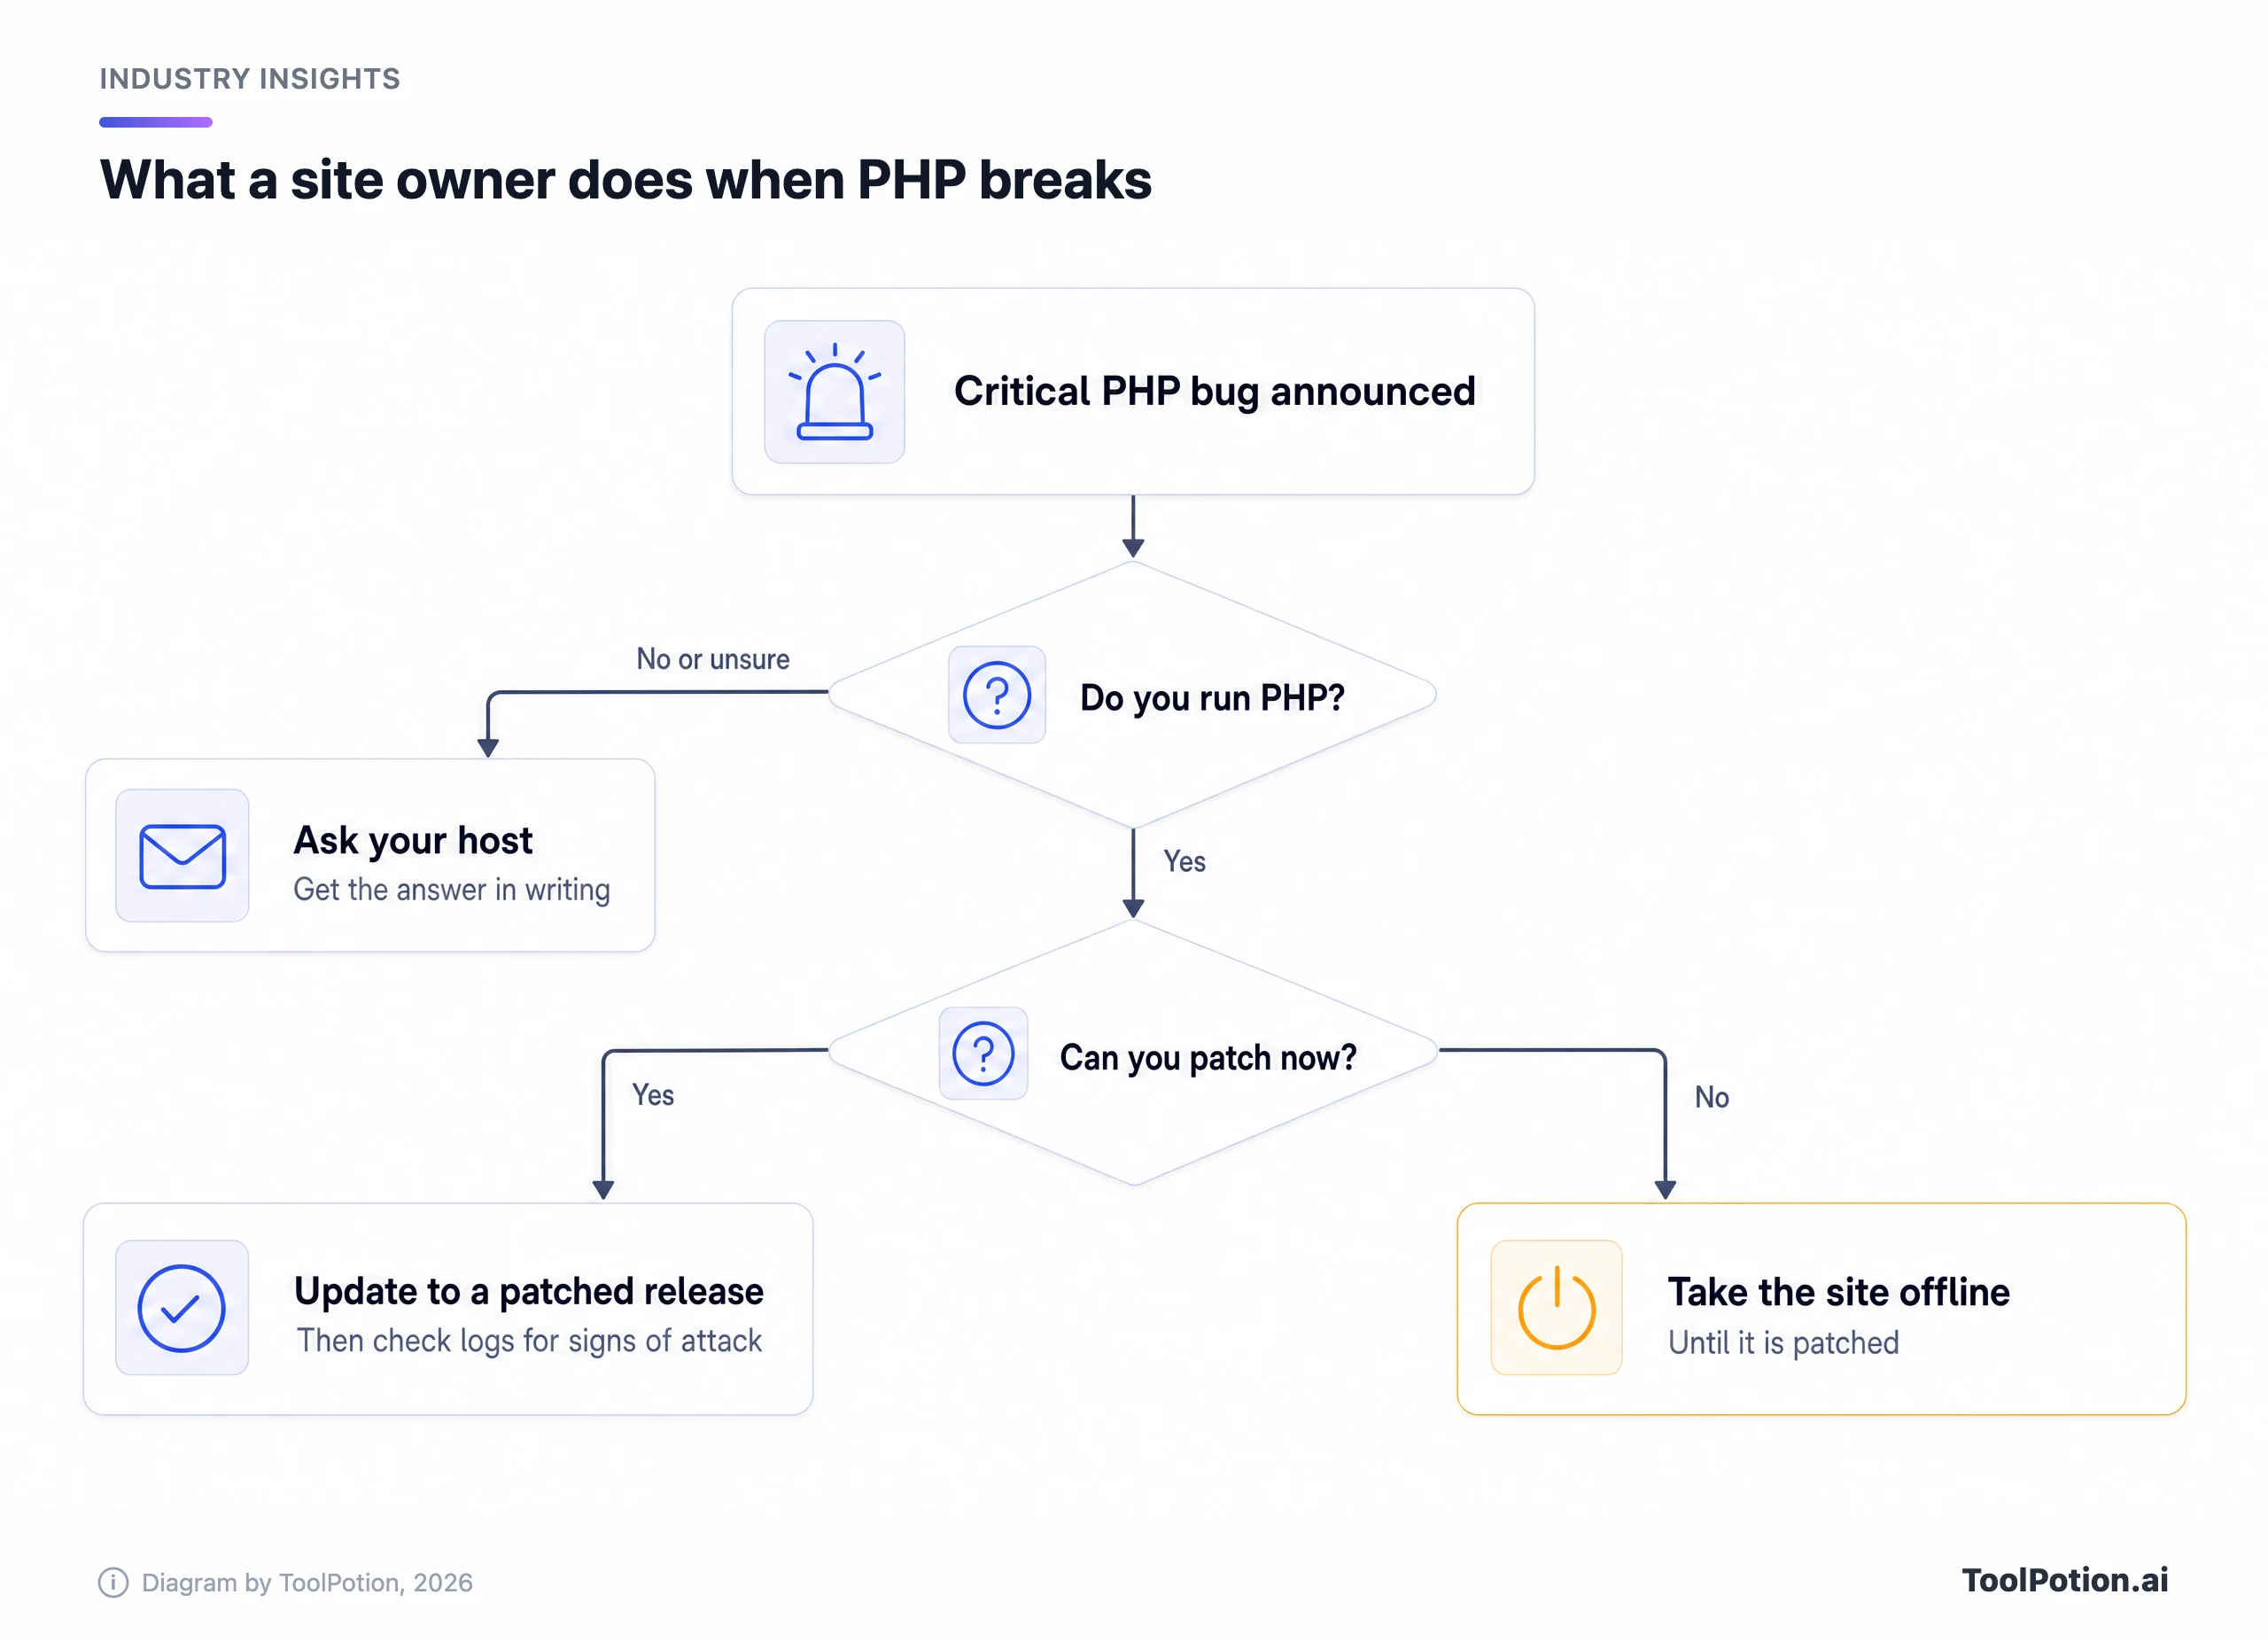
Мы бы поставили перед всем остальным один вопрос: какая версия PHP работает на моём сайте и кто её патчит? Большинство владельцев небольших сайтов не ответят, не спросив кого-то. Дальше идите по списку.
- Узнайте версию PHP в панели хостинга или спросите хостера. Поддерживаемые ветки получили исправления в 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а версии 8.1 и старше, по словам TechCrunch, патчей больше не получают.
- На WordPress заявление CMS такое: это не уязвимость WordPress. Патчить нужно сервер, работая с хостером, так что напишите ему и попросите письменный ответ.
- Если пропатчить сейчас не можете, отключите сайт, пока не сможете. Это рекомендация АНБ, и с ней трудно спорить, когда альтернатива — сервер с чужим root.
- Установите
session.upload_progress.enabled=0, если можете обойтись без индикаторов прогресса загрузки. PHP указала это как способ смягчения для CVE-2026-109619 и снова для третьего, менее опасного бюллетеня CVE-2026-115560, для которого экстренного исправления пока нет (The Hacker News). - После патча проверьте логи на признаки эксплуатации минимум за неделю до выхода исправлений: honeypot-ловушки Amazon зафиксировали попытку за четыре дня до раскрытия.
- Составьте список всего в вашей сети, что может незаметно работать на PHP, например межсетевого экрана или NAS, и спросите у каждого вендора дату патча.
Если вы пишете софт, а не хостите его, не ждите Carbon. Сканеры, которыми можно пользоваться уже сегодня, разобраны в нашем материале о том, что находят и что упускают ИИ-сканеры уязвимостей, а в статье лучшие ИИ-инструменты для код-ревью сравниваются ревьюеры вроде CodeRabbit и Snyk Code. Закладывайте время на разбор находок: первый запуск выдаёт целую кучу, и программа самой OpenAI объясняет почему. Все рейтинги ToolRank для ИИ-инструментов кибербезопасности и рейтинг для код-ревью и тестирования — места, где можно сравнить варианты, а ИИ-инструменты для аналитиков по безопасности рассчитаны на тех, кто занимается этим постоянно.
Оцените себя ниже. Если набрали меньше пяти баллов, первый час стоит потратить на пункты за два балла.
За чем мы следим
Три вещи. Откроет ли Google Carbon за пределами партнёров Fairwind и по какой цене, когда закончится вводный тариф. Назовёт ли Anthropic модель, стоящую за её цепочками, или выпустит её, ведь возможность, которой владеют лишь несколько проверенных команд, не равно доступна защитникам и атакующим. И как первый атакующий PHP2Shell узнал об уязвимостях вовремя: ответа на это по-прежнему нет.
Следующее исправление, которого стоит ждать, — третий бюллетень PHP, CVE-2026-115560, который, по словам PHP, выйдет в следующем плановом релизе. Прочитайте заметки к релизу в день выхода и снова проверьте версию на своём сайте.