

Une charte d'usage de l'IA fonctionne quand elle est assez courte pour être retenue et assez souple pour que personne n'ait besoin de la contourner. Concrètement : deux pages, au moins un compte IA d'entreprise approuvé pour tout le monde, et l'essentiel du texte consacré à ce qui peut aller où en matière de données. Interdisez les comptes personnels pour les données de l'entreprise, mais pas l'IA elle-même.
Le problème du contournement est mesurable. Le rapport Cloud and Threat 2026 de Netskope, construit à partir des données d'usage de ses clients, montre que 47 % des utilisateurs d'IA générative utilisent encore des applications d'IA personnelles au travail, et qu'une organisation moyenne enregistre 223 incidents par mois où des données sensibles sont envoyées vers des applications d'IA (Netskope). Dans une enquête de 2025 menée par KPMG et l'Université de Melbourne, la moitié des salariés américains disaient utiliser des outils d'IA au travail sans savoir si c'était autorisé (KPMG).
Deux raisons font de cette année le bon moment pour s'en occuper. Dans l'UE, les autorités nationales ont commencé en 2026 à faire appliquer l'obligation de maîtrise de l'IA prévue par l'AI Act, et la Commission précise qu'elle concerne aussi les entreprises dont le personnel se contente d'utiliser des outils comme ChatGPT pour rédiger ou traduire. Et les outils d'IA ne se limitent plus à répondre à des questions : ils se connectent aux messageries et aux lecteurs partagés, et agissent sur ce qu'ils y trouvent, ce qu'une charte pensée pour les chatbots ne couvre pas. Vous trouverez ci-dessous le modèle et la logique de chaque règle, avec deux outils interactifs pour l'adapter.
Interdictions et chartes de 20 pages échouent pour la même raison
Les deux partent du principe que les gens lisent les règles avant d'ouvrir un onglet de navigateur. Ce n'est pas le cas. Une interdiction supprime la voie approuvée et laisse grande ouverte la voie non approuvée. Une charte de 20 pages rédigée par un cabinet d'avocats autorise techniquement beaucoup de choses, mais personne ne sait ce qui s'applique à la minute où il s'apprête à coller un contrat dans un chatbot.
L'enquête KPMG auprès de 1 019 salariés américains montre ce que cet écart donne au quotidien.
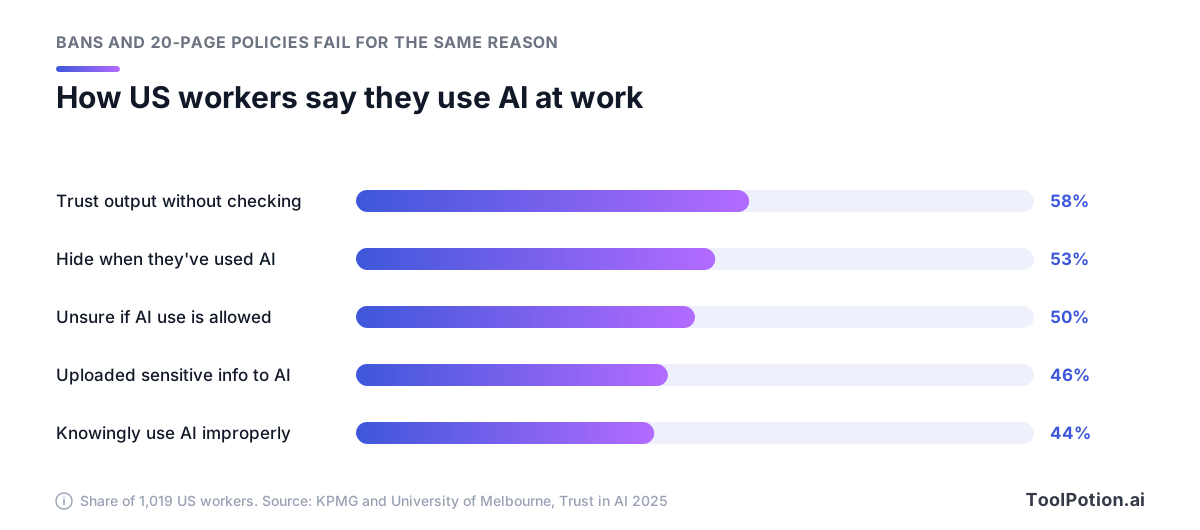
Ce sont des gens ordinaires qui essaient de faire leur travail. Près de la moitié disent avoir envoyé des informations sensibles de l'entreprise ou de la propriété intellectuelle vers des plateformes d'IA publiques, et 53 % disent éviter de signaler qu'ils ont utilisé l'IA. Le secret est la réaction prévisible face à des règles floues ou hostiles, et c'est le pire scénario pour un manager : on ne corrige pas ce que personne n'avoue.
Ce qui marche, c'est une charte courte, précise et par niveaux. Une charte qu'on peut suivre tient sur deux pages. Elle nomme des types de comptes et des classes de données au lieu de demander d'« utiliser l'IA de façon responsable ». Et elle prévoit un niveau intermédiaire entre le oui et le non, pour que le personnel ne soit pas réduit à choisir entre l'autorisation totale et l'interdiction.
Inutile d'inventer la structure. Le Generative AI Profile du NIST, complément de son AI Risk Management Framework, recense 12 risques que l'IA générative crée ou aggrave et, dans sa fonction Govern, recommande aux organisations d'« établir des politiques d'utilisation acceptable transparentes pour l'IA générative » (action GV-1.4-002) (NIST AI 600-1). Une petite entreprise rencontre quatre de ces risques chaque semaine : la confabulation (le terme du NIST pour les hallucinations), la confidentialité des données, la sécurité de l'information et la propriété intellectuelle. Le modèle ci-dessous est construit autour d'eux.
Classez chaque outil dans l'un de trois niveaux
La liste des outils est la partie que les gens consulteront, donc elle passe en premier. Utilisez trois niveaux et nommez le compte, pas la marque. « ChatGPT » n'est pas un niveau. « Notre espace ChatGPT Business, connecté via le SSO de l'entreprise » en est un.
| Niveau | Ce qui y figure | Exemples typiques |
|---|---|---|
| Approuvé | IA généraliste sur un compte géré par l'entreprise, ouverte à tous | Espace ChatGPT de l'entreprise, Copilot Chat avec un compte professionnel, Gemini dans Workspace, une organisation Claude Team |
| Limité | Outils validés pour un usage précis ou une équipe donnée | Assistants de prise de notes pour les réunions internes, assistants de code pour l'ingénierie, assistants d'écriture pour les textes marketing, agents avec connecteurs |
| Interdit | Comptes personnels pour les données de l'entreprise, et outils qui exigent des documents entiers pour peu de valeur en retour | Comptes IA personnels pour les données de l'entreprise, et détecteurs de texte IA |
Gardez le niveau « interdit » court et argumenté. Netskope a constaté que 90 % des organisations bloquent activement au moins une application d'IA générative, et en moyenne 10. La plus bloquée est le détecteur d'IA ZeroGPT, restreint par 45 % des organisations. Les équipes de sécurité le jugent à haut risque, car les détecteurs demandent souvent de soumettre le texte complet ou le code source. C'est un bon test pour n'importe quel outil : qu'exige-t-il que vous lui remettiez, et que recevez-vous en échange ?
Le niveau « limité » est celui où se joue le jugement. Un assistant de prise de notes comme Otter.ai ou Fireflies.ai convient pour un point d'équipe interne, mais pose problème lors d'un appel avec un client qui n'a pas accepté d'être enregistré. Un assistant de code comme GitHub Copilot ou Claude Code a sa place sur les dépôts de l'entreprise, avec un abonnement d'entreprise, pas avec l'abonnement personnel d'un prestataire. Un assistant d'écriture comme Grammarly peut être validé pour les textes marketing sans l'être pour les courriers RH. Écrivez la condition à côté de l'outil, en une ligne.
Si vous n'avez pas encore choisi l'assistant approuvé, notre guide des alternatives à ChatGPT et le classement des chatbots IA, mis à jour en continu, comparent les principales options.
Ce que change un forfait entreprise, et ce qu'il ne change pas
Le niveau approuvé repose sur une affirmation : les forfaits entreprise traitent vos données différemment des comptes personnels. Pour Microsoft Copilot Chat, Google Gemini, Claude et ChatGPT, cela se vérifie, même si les détails varient. Voici ce que dit la documentation de chaque éditeur.
| Outil | Forfait entreprise | Compte personnel |
|---|---|---|
| ChatGPT | Les données de Business, Enterprise et Edu ne servent pas à l'entraînement par défaut. Les admins Business contrôlent la rétention. SSO disponible. | Le contenu des comptes Free, Go, Plus et Pro entraîne les modèles, sauf si l'utilisateur désactive « Améliorer le modèle pour tous » |
| Microsoft Copilot Chat | Protection des données d'entreprise sans surcoût sur les comptes professionnels. Les prompts ne servent pas à entraîner les modèles de fondation et sont journalisés pour l'audit. | La protection des données d'entreprise s'applique aux sessions professionnelles, signalées par un bouclier vert. Vérifiez les conditions de Microsoft avant tout usage avec un compte personnel. |
| Gemini | Le contenu Workspace n'est ni relu par des humains ni utilisé pour l'entraînement en dehors de votre domaine sans autorisation. Les contrôles d'accès existants s'appliquent. | Google indique qu'une partie des conversations est lue par des relecteurs humains et demande de ne pas saisir d'informations confidentielles |
| Claude | Team : pas d'entraînement des modèles sur votre contenu par défaut, SSO, contrôles admin pour les connecteurs. Enterprise ajoute les journaux d'audit et une rétention personnalisée. | Les utilisateurs Free, Pro et Max choisissent si leurs conversations servent à l'entraînement, avec cinq ans de rétention en cas d'acceptation |
Sources du tableau : la page de confidentialité entreprise et la FAQ sur les contrôles des données d'OpenAI, la documentation de confidentialité de Copilot Chat de Microsoft, le centre de confidentialité de Workspace et le centre de confidentialité des applications Gemini de Google, ainsi que la page de tarifs et la mise à jour des conditions grand public d'Anthropic.
Trois détails passent facilement inaperçus. Microsoft a renommé Microsoft 365 Copilot en Microsoft Copilot et Microsoft 365 Copilot Chat en Microsoft Copilot Chat : une ancienne charte peut donc citer des produits qui ne portent plus ces noms. Les recherches web de Copilot Chat passent par Bing, sous des conditions distinctes, avec les identifiants d'utilisateur et de tenant supprimés. Enfin, OpenAI affirme que, par défaut, elle n'entraîne pas ses modèles sur les données auxquelles ses produits professionnels accèdent via des applications connectées.
Passons aux limites. Aucun de ces contrôles n'empêche quelqu'un de coller une liste de clients dans un compte personnel sur son téléphone. Ils ne vérifient pas les erreurs dans les résultats, et ne disent pas à qui appartient ce que l'outil produit. Les conditions entreprise protègent les données qui arrivent au bon endroit. Les y amener, c'est le rôle de la charte.
Netskope a observé ce qui se passe quand les entreprises fournissent cet endroit, sur une année de données.
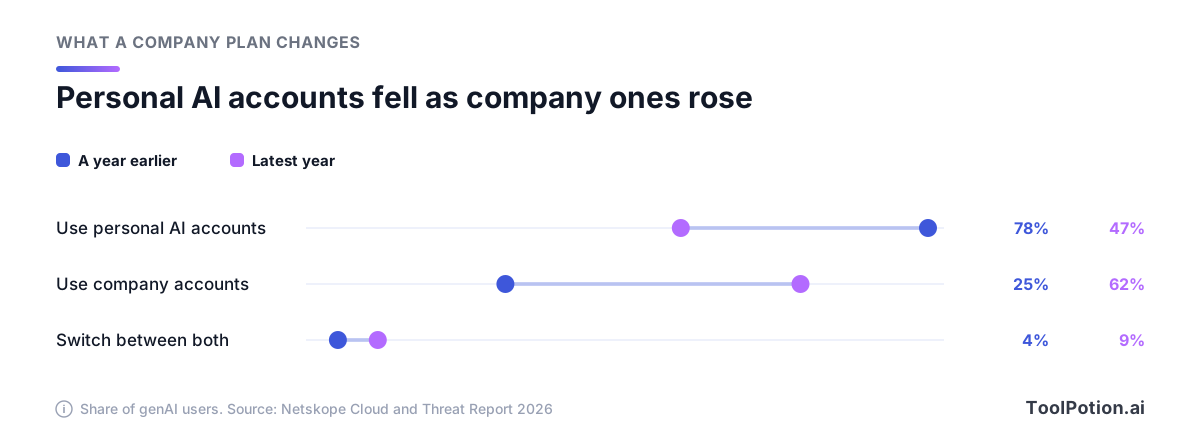
L'usage de comptes personnels est passé de 78 % à 47 % des utilisateurs d'IA générative, tandis que les comptes gérés par l'entreprise montaient de 25 % à 62 %. La part de ceux qui alternent entre les deux a augmenté de 4 % à 9 %, ce que Netskope interprète comme le signe que les outils de l'entreprise manquent encore de certaines commodités ou fonctions recherchées. La leçon pour une petite entreprise est directe : achetez ou activez un outil géré avant d'écrire la moindre interdiction, et gardez-le assez bon pour que les gens n'y renoncent pas. Si vous payez déjà Microsoft 365 ou Google Workspace, regardez ce que votre forfait inclut avant d'acheter quoi que ce soit.
Règles de données par classification
Si les gens ne retiennent qu'une section, que ce soit celle-ci. La liste des outils dit où travailler. Les règles de données disent ce qu'il faut laisser de côté, et elles s'appliquent aussi dans les outils approuvés.
Partons de ce qui fuit. Dans les données de Netskope, les trois types de contenu les plus impliqués dans les violations de politique avec des applications d'IA générative étaient le code source, les données réglementées et la propriété intellectuelle.
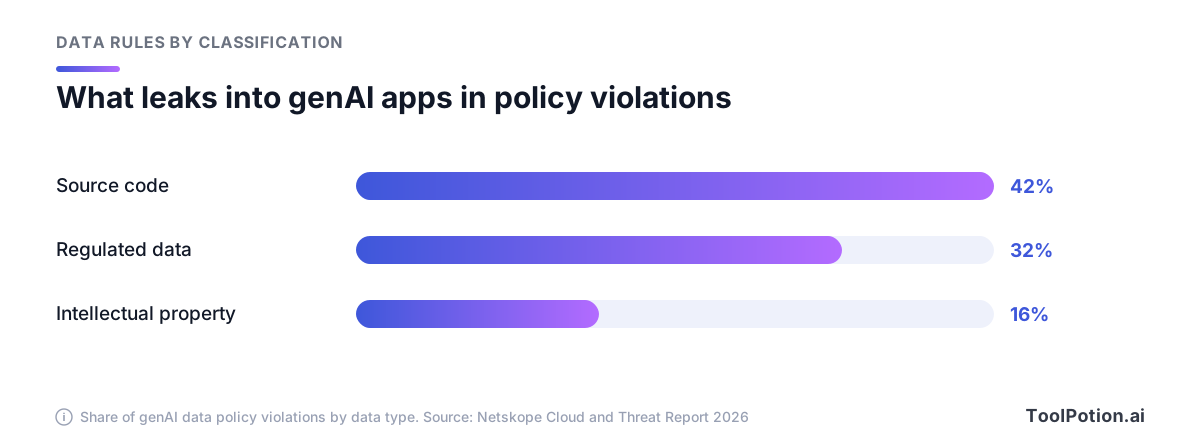
Le code source arrive en tête avec 42 %, le plus souvent collé pour obtenir de l'aide au débogage ou au refactoring. Les données réglementées, comme les informations personnelles et financières, suivent avec 32 %, puis la propriété intellectuelle, comme les contrats et la recherche interne, avec 16 %. Netskope relève aussi que la moitié des organisations n'ont aucune politique de protection des données applicable aux applications d'IA générative : dans ces entreprises, une grande partie des fuites peut passer inaperçue.
Utilisez quatre classes plus une règle absolue. La plupart des entreprises ont déjà des étiquettes de ce genre pour la messagerie ou le partage de fichiers : réutilisez-les si elles existent.
- Les informations publiques, comme votre site web et vos documents publiés, peuvent aller dans n'importe quel outil d'IA.
- Le matériel interne, comme les documents de processus et les notes de réunion, reste dans les outils approuvés, et dans les outils limités uniquement pour leur usage défini.
- Le travail confidentiel comprend le code source, les contrats, les données financières et les dossiers clients. Il va uniquement dans les outils d'entreprise approuvés, et seulement pour les personnes qui y auraient accès de toute façon.
- Les données restreintes ne vont jamais dans un outil d'IA généraliste. Cela couvre les données personnelles de clients ou de salariés, y compris les informations de santé et de paiement.
- Les mots de passe et les clés d'API ne vont dans aucun outil d'IA, approuvé ou non. Netskope note qu'ils se cachent souvent dans des exemples de code et des fichiers de configuration : demandez donc aux ingénieurs de les retirer avant de coller.
La classe restreinte a une exception qui mérite d'être écrite : un système acheté pour ces données, approuvé nommément, avec un accord de traitement des données signé. Une plateforme RH dotée de fonctions d'IA peut convenir pour les dossiers des salariés. Un assistant de chat généraliste, non, quelles que soient ses conditions entreprise.
Croisées avec les trois niveaux, les classes donnent ceci.
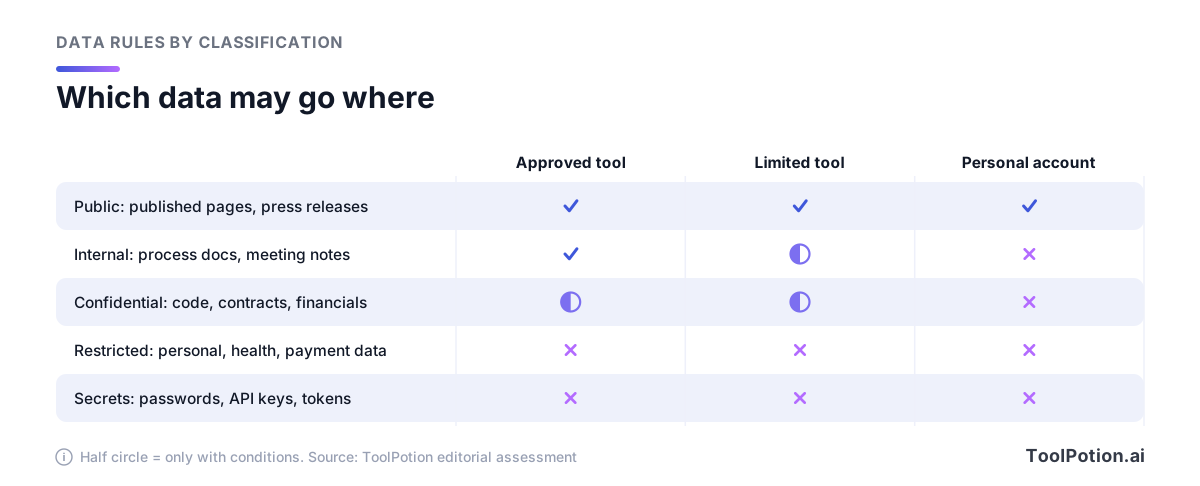
Les demi-cercles sont des conditions, et c'est là que vont vos exemples. Écrivez-en un par classe : une stack trace dans l'assistant de code de l'entreprise, c'est correct ; l'export de la base de données d'un client, non. Les gens retiennent les exemples longtemps après avoir oublié les définitions. Pour évaluer un nouvel outil au regard de ces classes, notre cadre de confidentialité pour les outils d'IA va plus loin, et le classement des outils de confidentialité IA couvre les produits conçus pour masquer ou contenir les données sensibles.
Relecture, transparence et propriété des productions
Chaque production de l'IA doit avoir un responsable humain nommé, et la charte peut le dire en une ligne : celui qui envoie ou publie un travail assisté par l'IA en répond. Le NIST définit la confabulation comme un « contenu énoncé avec assurance mais erroné ou faux » et range la confiance excessive et le biais d'automatisation parmi les risques liés à la façon dont les gens travaillent avec ces systèmes. KPMG constate que 58 % des salariés américains s'appuient sur l'IA pour terminer leur travail sans en évaluer correctement les résultats : le risque est déjà dans votre boîte de réception.
Rendez la règle de relecture proportionnée. Un résumé interne demande une relecture. Les chiffres, citations, références, déclarations juridiques et le code destiné à la production doivent être vérifiés par rapport à une source ou un test. Dites-le tel quel. Exiger une « relecture humaine » de tout, sans nuance, est une règle que les gens cessent discrètement de suivre.
Transparence envers les clients et les lecteurs
Certaines obligations de transparence ont désormais force de loi. En vertu de l'article 50 de l'AI Act, applicable à partir de 2026, les déployeurs doivent étiqueter les deepfakes ainsi que les textes générés ou manipulés par l'IA publiés pour informer le public sur des questions d'intérêt public, sauf si le texte a fait l'objet d'une relecture humaine ou d'un contrôle éditorial (Commission européenne). Pour la plupart des petites entreprises, la règle pratique est plus simple. Dites aux gens quand ils ont affaire à un système d'IA ou à des contenus créés par l'IA, dès lors qu'ils s'attendraient à le savoir, et ne laissez jamais l'IA rédiger des avis ou des témoignages.
La transparence interne compte autant. Si plus de la moitié des salariés évitent déjà de déclarer leur usage de l'IA, une charte qui sanctionne la déclaration fera grimper ce chiffre. Demandez de mentionner l'aide de l'IA quand elle change la façon dont un lecteur doit vérifier le travail, et s'en tenir là.
Propriété intellectuelle et confidentialité
La propriété est le premier piège. L'US Copyright Office a conclu que les productions de l'IA ne peuvent être protégées par le droit d'auteur que « lorsqu'un auteur humain a déterminé des éléments expressifs suffisants », et que les prompts seuls ne suffisent pas (US Copyright Office). Si vous devez être propriétaire de quelque chose, comme un logo ou les textes clés de votre marque, gardez un auteur humain et conservez les brouillons.
La confidentialité des autres est le second piège. Les contrats clients et les NDA limitent parfois les endroits où leur matériel peut aller, et la promesse d'un éditeur de ne pas entraîner ses modèles sur vos données ne change rien à ce que vous avez accepté auprès de votre client. La charte doit demander au personnel de vérifier le contrat avant que les fichiers d'un client n'entrent dans un outil d'IA.
Agents, connecteurs et bots de réunion : des règles à part
Un chatbot voit ce que vous y collez. Un agent connecté à votre messagerie ou à votre CRM peut lire bien plus, et il peut agir : envoyer, supprimer, réserver, acheter. La plupart des chartes écrites pour les chatbots passent là-dessus, et c'est là que se situe le risque le plus récent.
Netskope décrit le Model Context Protocol (MCP) comme devenant rapidement le moyen privilégié de connecter des agents IA aux systèmes de l'entreprise, et affirme que les navigateurs IA et les outils connectés en MCP appellent une gouvernance et une surveillance propres. Le problème central est l'injection de prompt indirecte : des instructions cachées dans une page web ou un e-mail que l'agent lit, puis suit. Sur le schéma ci-dessous, l'attaque entre par le coin inférieur gauche.
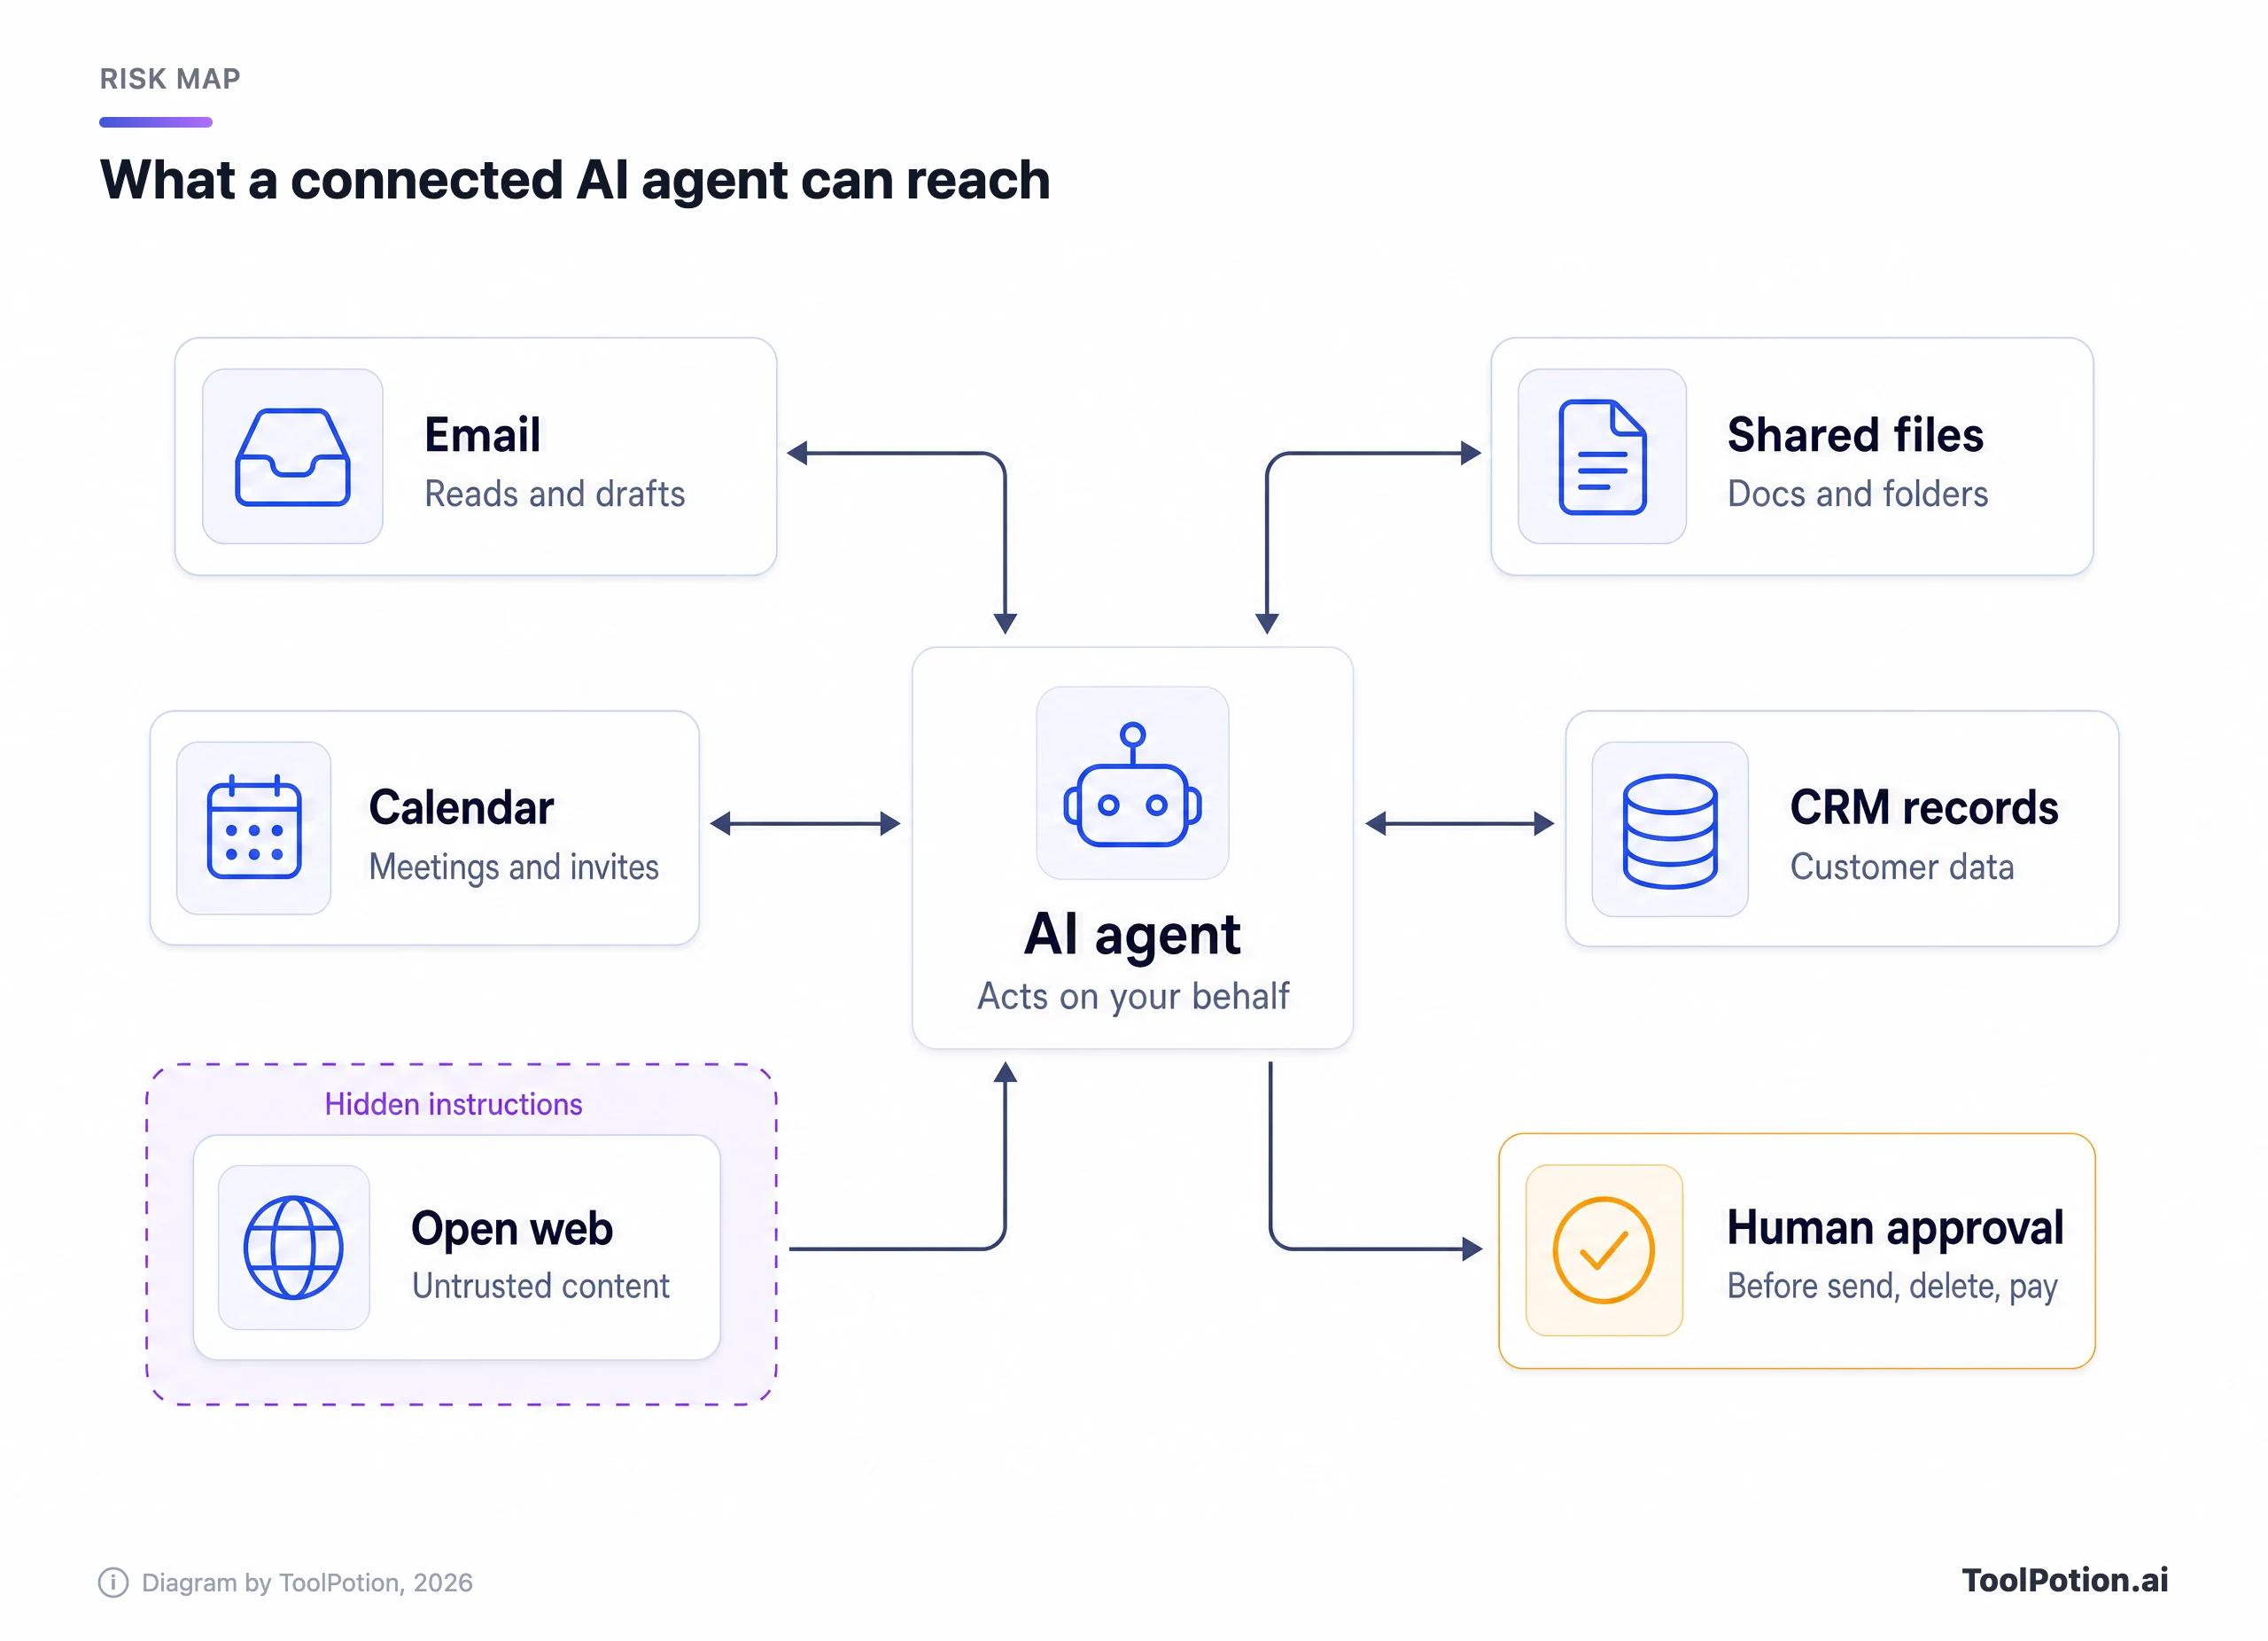
Anthropic a publié des chiffres d'une précision inhabituelle lors du pilote de Claude for Chrome, son agent de navigateur, l'an dernier. Sur 123 cas de test, des attaques délibérées par injection de prompt ont réussi dans 23,6 % des cas sans ses mesures de protection et dans 11,2 % avec. Dans un exemple antérieur aux correctifs, un e-mail affirmant qu'il fallait supprimer des e-mails « pour des raisons de sécurité » a conduit l'agent à supprimer ceux d'un utilisateur sans confirmation (Anthropic). Qu'un éditeur publie son propre taux d'échec est utile précisément parce que ce chiffre n'est pas nul.
Les règles pour les agents portent donc sur les permissions, pas sur la formulation des prompts.
- Un admin approuve chaque connecteur avant que quiconque l'active, avec le moins d'accès possible pour faire le travail (un accès à l'agenda en lecture seule vaut mieux qu'une boîte mail complète).
- Un humain confirme avant qu'un agent n'envoie, ne supprime, ne paie, ne publie ou ne partage quoi que ce soit en dehors de l'entreprise.
- Les agents qui peuvent accéder à des données confidentielles ne naviguent pas seuls sur le web ouvert.
- Quelqu'un tient la liste des agents et des connexions qu'ils détiennent, et la révise en même temps que la liste des outils.
Vérifiez ce que votre outil approuvé offre aux admins avant d'en avoir besoin. Le forfait Team de Claude, par exemple, inclut des contrôles admin pour les connecteurs distants et locaux. Des outils de création d'agents comme Microsoft Copilot Studio servent à en créer de nouveaux, et la règle d'approbation s'applique aussi à ceux-là. Notre article sur les leçons des équipes qui font tourner des agents IA en production traite du volet opérationnel.
Assistants de prise de notes en réunion
Les assistants de prise de notes IA sont aussi des agents. Ils rejoignent les appels, enregistrent tous les participants et envoient l'audio à un éditeur, y compris la voix de personnes qui n'ont jamais choisi l'outil. La parade ne coûte presque rien : annoncer le bot au début, laisser chacun demander qu'on le désactive, obtenir le consentement des participants externes et fixer une durée de conservation des enregistrements. Le classement des assistants de réunion IA permet de comparer quels produits offrent ces contrôles aux admins.
Un modèle de deux pages à copier
Voici le squelette. Chaque ligne correspond à une courte section de la charte finale, avec un exemple de clause à adapter. Supprimez les lignes qui ne vous concernent pas, et tenez-vous à deux pages.
| Section | Exemple de clause |
|---|---|
| 1. Objet et périmètre | Cette charte concerne toute personne qui utilise l'IA pour le compte de l'entreprise, prestataires compris. L'objectif est un usage sûr de l'IA, pas un usage réduit. |
| 2. Outils approuvés | Approuvés : [outil, type de compte]. Limités : [outil, usage défini]. Interdits : comptes IA personnels pour les données de l'entreprise. |
| 3. Règles de données | Public : tout outil. Interne : outils approuvés. Confidentiel : outils approuvés, besoin d'en connaître. Données restreintes et identifiants : jamais. |
| 4. Comptes | Les données de l'entreprise vont uniquement dans les comptes de l'entreprise. Les comptes IA sont supprimés le dernier jour de la personne. |
| 5. Relecture humaine | Celui qui envoie, publie ou livre un travail assisté par l'IA en est responsable. Vérifiez les chiffres et les citations par rapport à une source. |
| 6. Transparence | Indiquez aux clients quand ils ont affaire à un système d'IA, dès lors qu'ils s'attendraient à le savoir. Pas d'avis ni de témoignages rédigés par l'IA. |
| 7. PI et confidentialité | Vérifiez les contrats clients avant d'utiliser leur matériel. Conservez les brouillons humains des travaux dont nous devons être propriétaires. |
| 8. Agents et connecteurs | Approbation admin pour chaque connecteur, accès minimal, confirmation humaine avant tout envoi, suppression, paiement ou publication. |
| 9. Formation | Chacun suit une courte session à l'arrivée puis une fois par an. Nous en gardons une trace. |
| 10. Signalement des erreurs | Signalement sous 24 heures à [responsable]. Les signalements sont sans reproche. Cacher une erreur, c'est cela, la faute. |
| 11. Responsable et révision | Responsable : [nom]. Liste des outils révisée chaque trimestre, charte entière deux fois par an ou quand un éditeur change ses conditions. |
Pour l'adapter à votre cas, répondez aux questions du générateur ci-dessous. Il ajoute des clauses selon votre exposition à l'UE, les données réglementées, les assistants de prise de notes, les agents, les contenus publiés et les assistants de code, et copie le plan en texte brut pour votre éditeur de documents.
Une réponse change le plan plus que les autres : l'outil par défaut. Choisissez « Pas encore choisi » et le niveau approuvé se transforme en échéance, car une charte sans compte approuvé est une interdiction qui ne dit pas son nom.
Déployez-la en un mois, puis tenez-la à jour
Quatre semaines suffisent pour une entreprise de quelques centaines de personnes ou moins. Semaine 1 : le responsable rédige les deux pages et confirme que l'outil approuvé est configuré avec une connexion d'entreprise. Semaine 2 : une équipe teste la charte et note chaque question restée sans réponse. Semaine 3 : on comble ces lacunes et on dispense la formation. Semaine 4 : la charte est placée là où les gens la verront, par exemple dans la checklist d'intégration.
Le cycle ci-dessous résume tout le processus, avec une personne au centre. Cette personne compte plus que n'importe quelle clause.
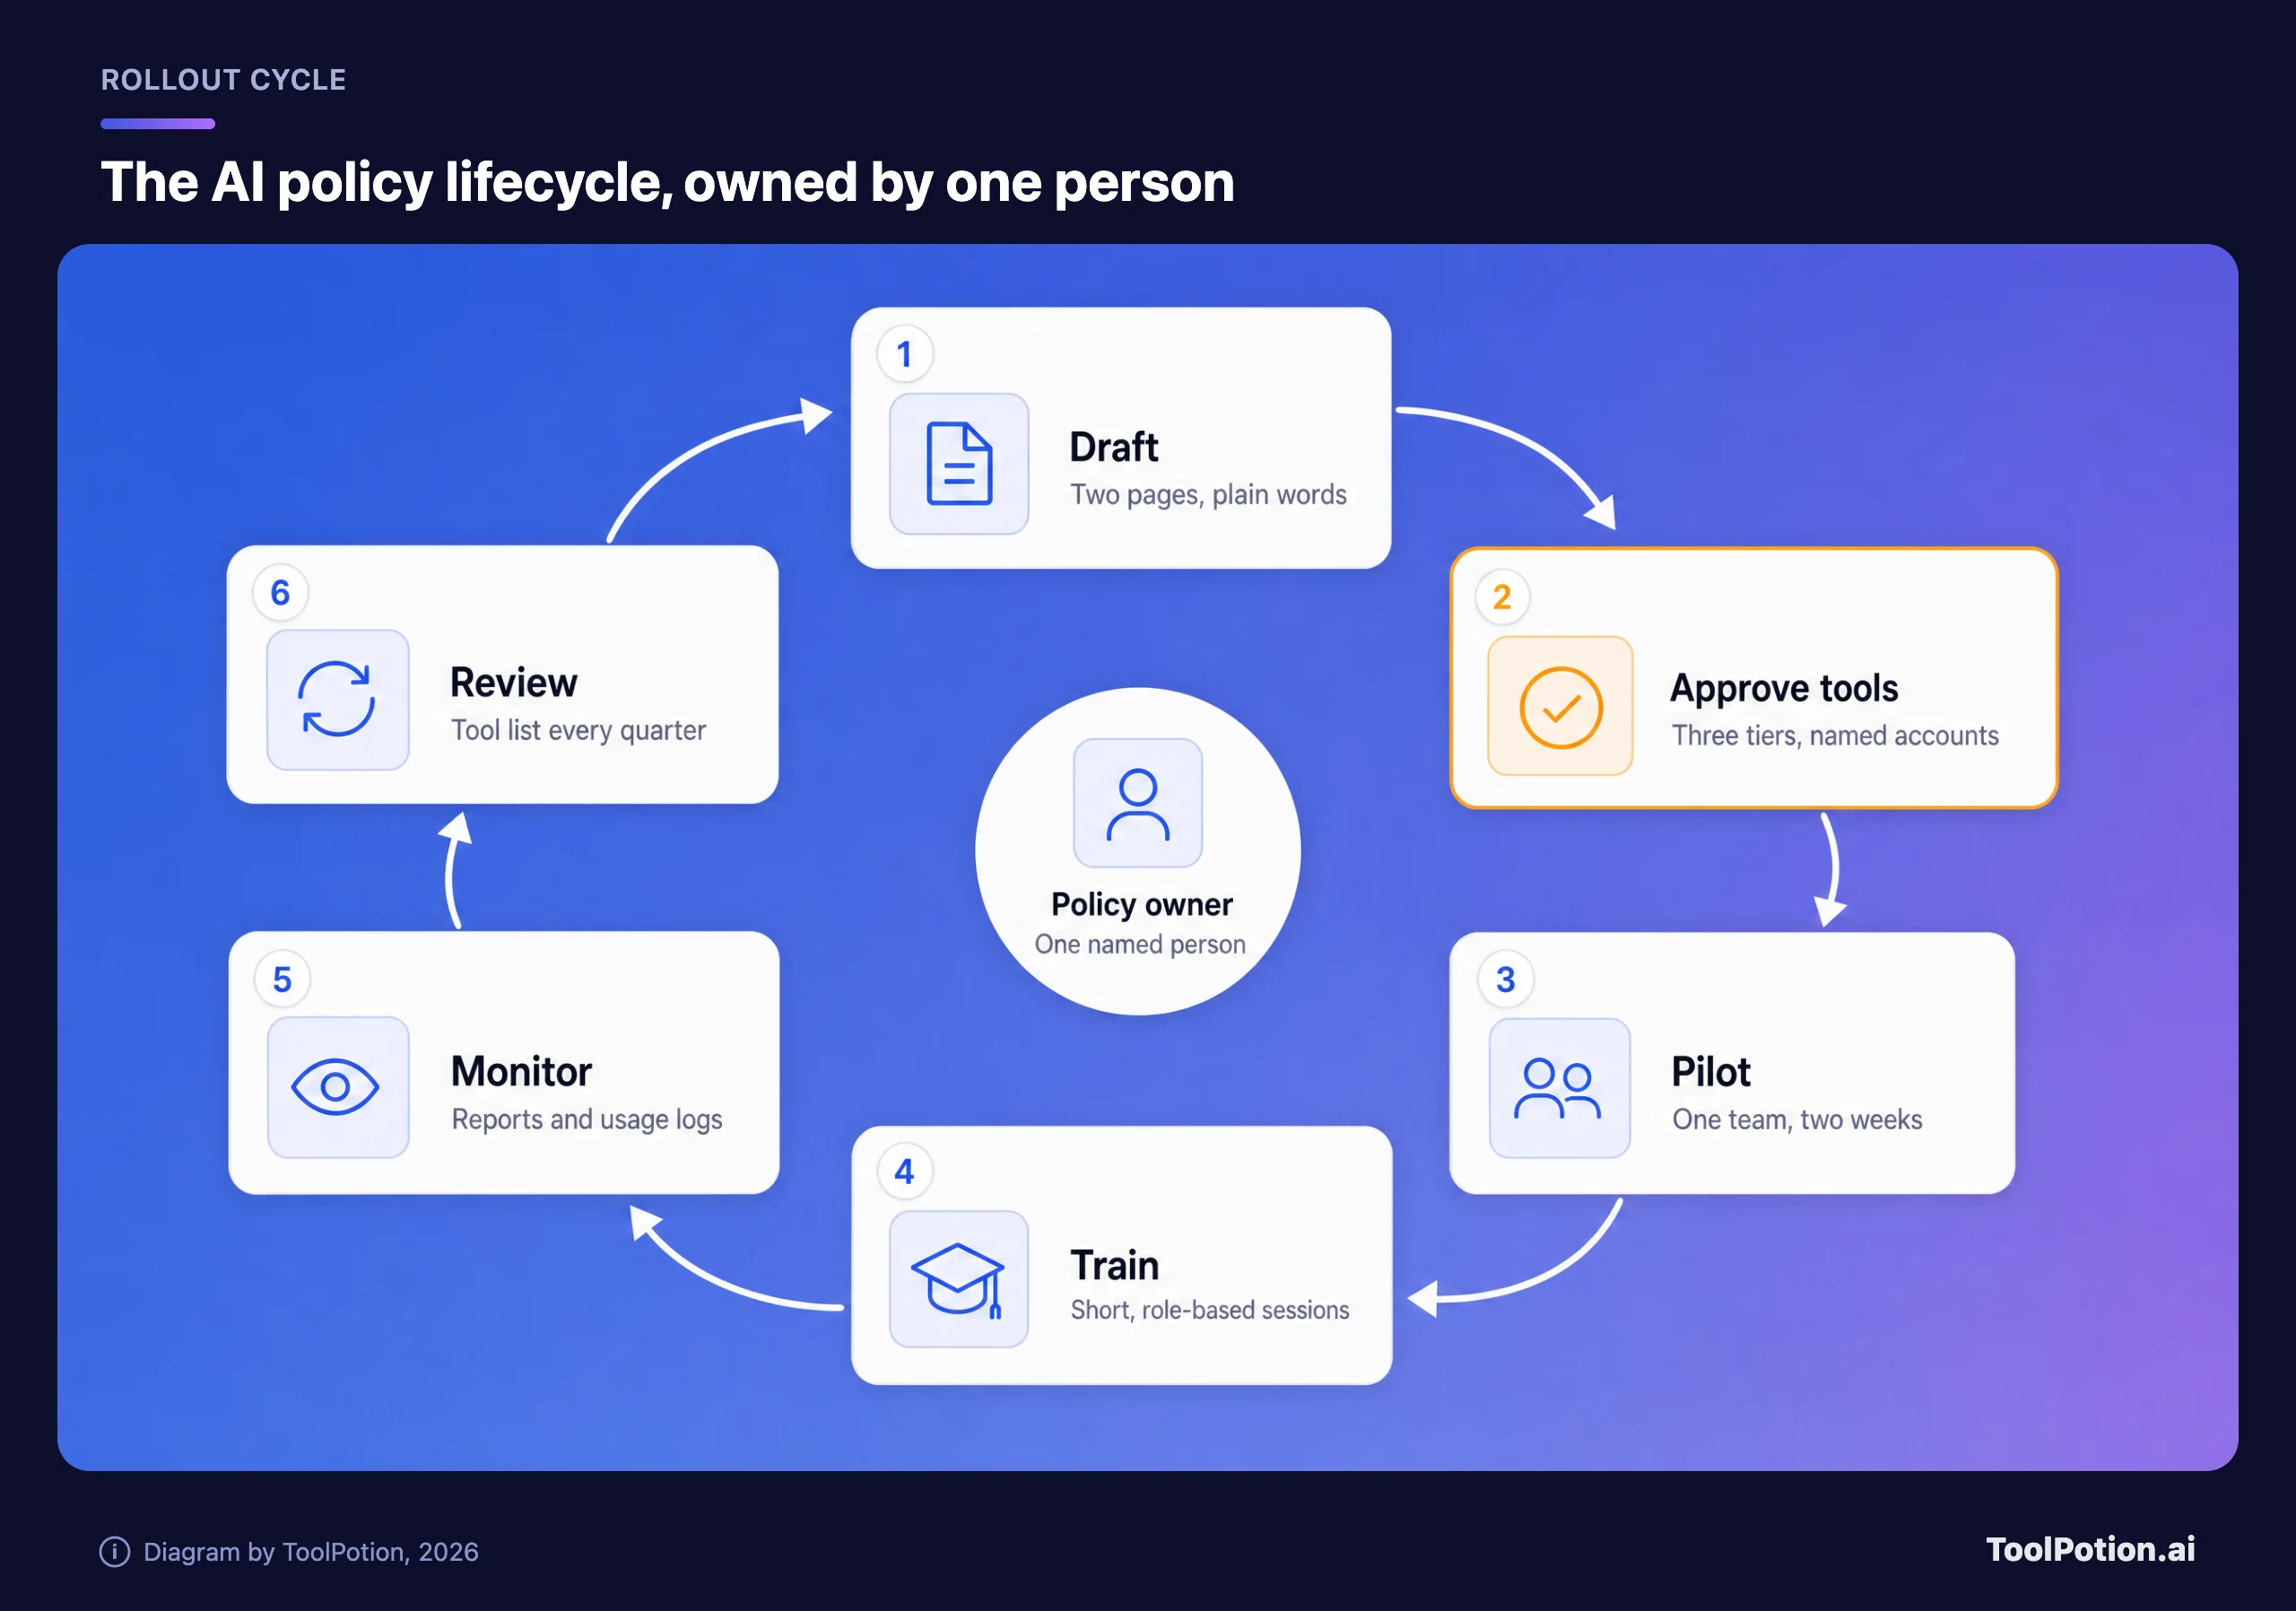
La formation a un fondement juridique pour beaucoup d'entreprises. L'article 4 de l'AI Act impose aux fournisseurs et aux déployeurs de systèmes d'IA, depuis début 2025, de prendre des mesures pour favoriser la maîtrise de l'IA de leur personnel, et les autorités nationales de surveillance du marché ont commencé à la contrôler et à la faire appliquer cette année. Le Digital Omnibus a modifié l'article 4 en 2026 : la maîtrise de l'IA reste une obligation, mais aucun niveau précis ou « suffisant » n'est imposé. La Commission indique qu'aucun certificat n'est nécessaire et suggère de conserver des registres internes. Elle répond aussi à la question que posent la plupart des petites entreprises : si des salariés utilisent ChatGPT pour rédiger des textes publicitaires ou traduire, l'obligation s'applique, et le personnel doit être informé des risques spécifiques comme l'hallucination (Commission européenne).
Gardez des sessions courtes et adaptées aux rôles : quels outils sont approuvés, quelles données ne rentrent jamais, comment vérifier les résultats et comment signaler une erreur. Trente minutes dont on se souvient valent mieux qu'une journée oubliée.
Le signalement des erreurs mérite sa propre ligne dans la charte, car le réflexe par défaut est le silence. Demandez un signalement sous 24 heures quand quelqu'un colle des données restreintes au mauvais endroit, quand une erreur de l'IA arrive jusqu'à un client, ou quand un agent fait quelque chose que personne n'avait demandé. Faites-le sans reproche. Ces signalements sont la façon dont vous apprenez quelles règles ne fonctionnent pas.
Révisez ensuite à intervalles réguliers. Les éditeurs changent de noms et de conditions plus vite que la plupart des chartes ne sont relues. Anthropic a modifié l'an dernier ses conditions grand public : les utilisateurs Free, Pro et Max choisissent désormais si leurs conversations entraînent ses modèles, avec cinq ans de rétention pour ceux qui acceptent, tandis que ses forfaits commerciaux étaient exclus du changement. Un coup d'œil trimestriel à la liste des outils permet de repérer ce genre d'évolution. Évaluez votre charte actuelle avec la checklist ci-dessous avant la première révision.
Le compte approuvé vaut trois points et les autres un ou deux, donc une charte sous six points doit repartir du premier critère. Toutes les autres règles supposent que les gens disposent d'un endroit approuvé pour travailler.
Questions fréquentes
Une petite entreprise a-t-elle besoin d'une charte d'usage de l'IA écrite ?
Oui, dès que quelqu'un utilise l'IA avec des données de l'entreprise, ce qui est déjà le cas dans la plupart des sociétés. Une page est un bon début. Sans elle, le personnel devine ce qui est permis.
Faut-il interdire ChatGPT au travail ?
Interdisez les comptes ChatGPT personnels pour les données de l'entreprise et donnez plutôt aux gens un espace d'entreprise. Un utilisateur individuel peut désactiver l'entraînement, mais l'entreprise n'a toujours aucun contrôle sur la rétention ni aucun moyen de couper l'accès quand quelqu'un part. Une interdiction générale ne fait le plus souvent que déplacer l'usage vers des téléphones que vous ne voyez pas.
Microsoft Copilot Chat est-il sûr pour les données de l'entreprise ?
Avec un compte professionnel, il bénéficie de la protection des données d'entreprise de Microsoft, et les prompts ne servent pas à entraîner les modèles de fondation. Les prompts et les réponses sont aussi journalisés pour l'audit et l'eDiscovery, ce qu'il vaut mieux dire au personnel. Les données restreintes restent exclues, selon vos propres règles.
L'AI Act impose-t-il une formation à l'IA pour les salariés ?
L'article 4 exige des fournisseurs et des déployeurs qu'ils prennent des mesures pour la maîtrise de l'IA de leur personnel, et il couvre l'usage professionnel ordinaire des assistants de chat. Il n'y a ni format imposé ni certificat. Une courte session adaptée à l'usage réel de l'IA, plus un registre des participants, constitue un minimum raisonnable.
Qui doit être responsable de la charte IA ?
Une personne nommée, en général celle qui gère déjà l'informatique ou les opérations, avec un manager côté métier qui révise la liste des outils. Sollicitez un avis juridique pour les données restreintes et les contrats clients, mais le responsable doit pouvoir expliquer chaque règle sans avoir un juriste à ses côtés.