La confidentialité des données des outils IA se résume à un seul test : faites confiance aux fournisseurs qui publient des durées de rétention au niveau des endpoints avec des dates, et considérez tous les autres comme non prouvés jusqu'à ce qu'ils le fassent. OpenAI documente que les données de l'API ne sont pas utilisées pour l'entraînement par défaut depuis le 1er mars 2023, puis documente séparément que les journaux de surveillance des abus contenant vos prompts sont conservés 30 jours (OpenAI). Ce sont deux contrôles distincts. Anthropic supprime les entrées API sous 30 jours, mais conserve le contenu lié aux violations de la politique d'utilisation jusqu'à 2 ans et les scores de classification pendant 7 ans (Anthropic).
Vous obtiendrez cinq questions, les réponses documentées de quatre fournisseurs, et un modèle à quatre niveaux pour classer les 18 948 autres outils dans notre répertoire.
Le risque s'est déplacé de vos employés vers vos fournisseurs
Auditer le comportement des employés représente la moitié bon marché du problème, et c'est la moitié que couvre chaque liste de contrôle concurrente. La moitié coûteuse, c'est de savoir si le fournisseur à l'autre bout de l'API conserve ce que vous lui envoyez, pendant combien de temps, et qui peut l'y contraindre ensuite.
L'IA fantôme est désormais le réglage par défaut
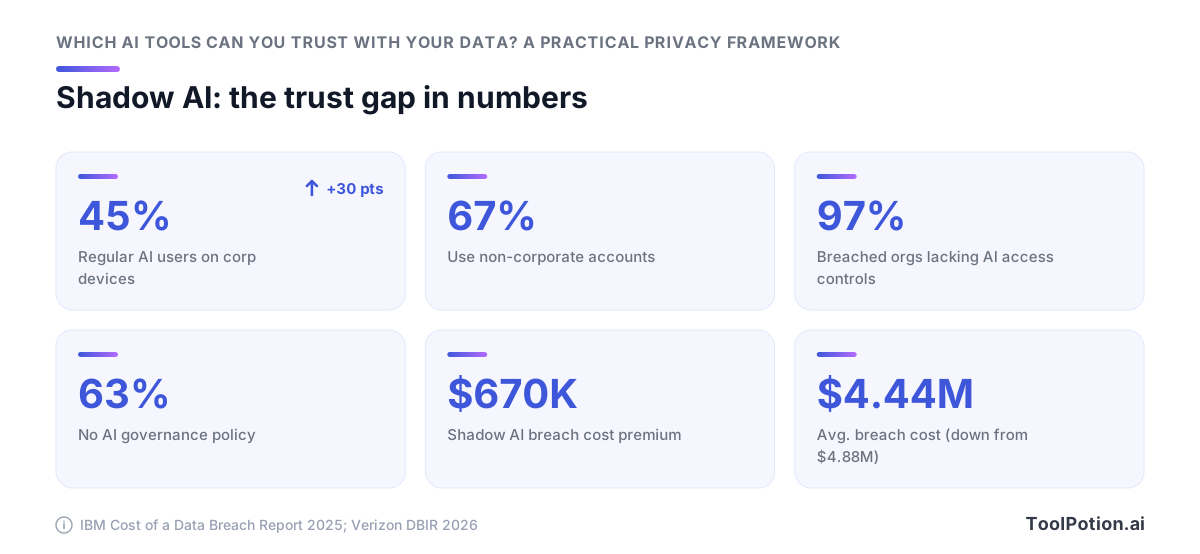
L'IA fantôme est également devenue la troisième action interne non malveillante la plus courante dans les jeux de données DLP, avec une augmentation de 4x d'une année sur l'autre. Ainsi, une règle qui dit « n'utilisez pas d'outils non approuvés » est une règle que la majorité de votre personnel enfreint sur un ordinateur portable professionnel avant le déjeuner. La démarche efficace consiste à effectuer un triage au niveau du fournisseur : décidez quels outils atteignent un seuil documenté, puis faites de ceux-là le chemin de moindre résistance. Cet ensemble est plus grand que ce que la plupart des équipes prévoient. Notre répertoire recense 18 948 annonces actives, dont les 13 157 applications IA de notre répertoire, ce qui signifie que vous avez besoin d'un filtre applicable en dix minutes plutôt que d'un questionnaire de sécurité à 40 questions.
Ce que les chiffres de violations vous coûtent
Des niveaux élevés d'IA fantôme ont ajouté 670 000 USD au coût moyen d'une violation, mesuré par rapport à une moyenne mondiale de 4,44 millions USD, en baisse par rapport à 4,88 millions USD, et une durée moyenne de 241 jours pour identifier et contenir.
Deux autres chiffres de la même étude pointent vers la cause. 97 % des organisations victimes d'un incident de sécurité lié à l'IA n'avaient pas de contrôles d'accès IA appropriés, et 63 % des 600 organisations étudiées n'avaient aucune politique de gouvernance IA en place.
La gouvernance dans ce sens est étroite et vérifiable. Vous devez savoir quel fournisseur détient quelles données, selon quelle durée de rétention écrite, confirmée par rapport à une page de politique datée que vous pouvez ouvrir maintenant même et citer à votre équipe juridique.
Cinq questions qui règlent la confidentialité des données des outils IA
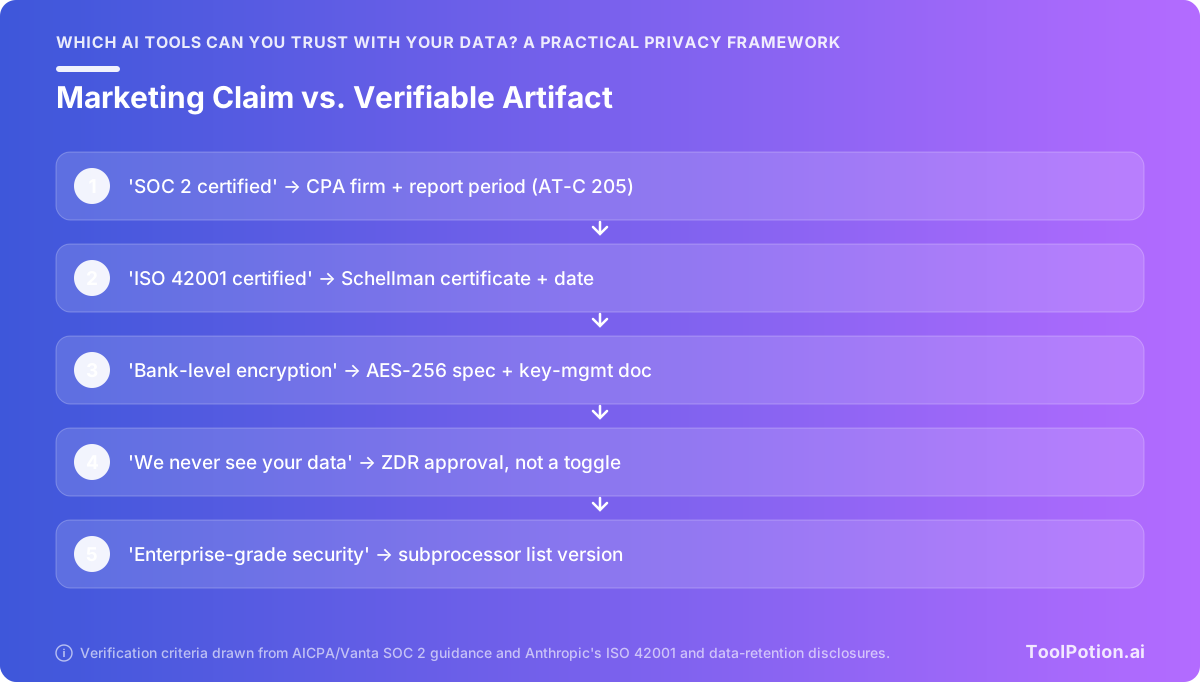
Chacune de ces questions a le bon type de réponse : un document que vous pouvez enregistrer, dater et revérifier le trimestre prochain. Si la réponse vous revient sous forme d'adjectif, le fournisseur a raté la question. « Sécurité de niveau entreprise » n'est pas une réponse. Une URL avec une date de dernière mise à jour, oui.
1. Si vos données servent à entraîner le modèle, et sur quel niveau
L'artefact requis est une page de politique qui nomme le niveau. La documentation d'OpenAI indique que « depuis le 1er mars 2023, les données envoyées à l'API OpenAI ne sont pas utilisées pour entraîner ou améliorer les modèles OpenAI (sauf si vous optez explicitement) » (OpenAI Developer Docs), et ce paramètre par défaut couvre l'API, pas le ChatGPT grand public. Anthropic a tracé la même ligne dans l'autre sens pour les consommateurs : les utilisateurs Free, Pro et Max qui autorisent l'entraînement bénéficient d'une rétention de 5 ans, les opt-outs de 30 jours, et Claude for Work, Gov, Education et l'accès API sont en dehors de tout ça (Anthropic).
Demandez quelle référence SKU votre équipe a réellement achetée. La réponse change selon le niveau, et les membres du personnel connectés avec des identifiants personnels sont sur un niveau différent de celui de votre contrat.
2. Pendant combien de temps c'est conservé, et toutes les exceptions
Vous voulez un tableau au niveau des endpoints. Le délai de 30 jours par défaut pour la surveillance des abus chez OpenAI ne s'applique pas partout : les objets de l'API Assistants que vous ne supprimez pas sont « conservés indéfiniment », les fichiers persistent « jusqu'à leur suppression », et l'API /v1/videos conserve les données 48 heures pour le téléchargement plus 30 jours pour la surveillance des abus (OpenAI). Anthropic supprime les entrées et sorties API « dans les 30 jours suivant leur réception ou génération », puis liste des exceptions allant jusqu'à 2 ans pour les violations de la politique d'utilisation, 7 ans pour les scores de classification de la sécurité, et 5 ans pour les soumissions de commentaires (Anthropic Privacy Center). Exigez cette liste d'exceptions par écrit de tout fournisseur qui vous cite un chiffre court.
3. Qui d'autre y accède : sous-traitants et hébergeurs de modèles
L'artefact requis est une liste de sous-traitants versionnée avec une clause de notification des modifications. La plupart des outils que vous évaluerez sont des surcouches, donc la vraie question est de savoir quel modèle fondamental se trouve en dessous et sur quelle infrastructure. C'est surtout important pour les agents IA qui agissent sur vos données, qui s'enchaînent à travers des outils et acheminent souvent par plusieurs hébergeurs de modèles par tâche, et pour les fournisseurs IA de niveau plateforme dont la liste de sous-traitants définit le périmètre.
4. Où c'est traité, et si la résidence est activée par défaut
Obtenez une capture d'écran du paramètre, ainsi que la date à laquelle il a été activé. Un « oui » lors de l'appel commercial ne signifie rien sans la console montrant la région épinglée à votre projet, et le modèle derrière une fonctionnalité a ses propres conditions de données.
5. Ce qui se passe en cas de mise sous séquestre légale
Vous voulez une politique de procédure légale écrite : qui est notifié, quand, et quels niveaux sont exclus des ordonnances de conservation. Le 5 janvier 2026, le juge Sidney Stein a confirmé une ordonnance obligeant OpenAI à remettre 20 millions de conversations ChatGPT grand public anonymisées, estimant que les décisions du magistrat n'étaient « ni clairement erronées ni contraires au droit » (Bloomberg Law). L'ordonnance de conservation antérieure a été levée le 9 octobre 2025, mais les journaux déjà capturés en vertu de celle-ci restent accessibles (ABA Journal). Un tribunal peut primer sur un calendrier de suppression.
La désinscription à l'entraînement et la rétention sont deux contrôles distincts
Un fournisseur peut vous dire, honnêtement, qu'il n'entraîne pas ses modèles sur vos données et conserver quand même vos prompts sur disque pendant un mois. Ce sont des interrupteurs séparés, régis par des paragraphes séparés dans des documents séparés, et les confondre est l'erreur la plus courante dans l'évaluation des fournisseurs IA. Posez les deux questions et conservez les deux réponses.
Ce que disent les paramètres par défaut de l'API OpenAI
La phrase exacte, tirée de la documentation développeur d'OpenAI : « Depuis le 1er mars 2023, les données envoyées à l'API OpenAI ne sont pas utilisées pour entraîner ou améliorer les modèles OpenAI (sauf si vous optez explicitement) » (OpenAI Developer Docs). Ce paramètre par défaut couvre l'API. Il ne couvre pas les niveaux ChatGPT grand public, donc si votre équipe colle des informations clients dans un compte Plus personnel, cette promesse n'est pas celle qui vous protège.
La rétention fonctionne sur une piste différente. OpenAI conserve les journaux de surveillance des abus, qui « peuvent contenir certains contenus clients, tels que des prompts et des réponses », jusqu'à 30 jours pour toutes les utilisations de fonctionnalités API, « sauf si une rétention plus longue est requise par la loi, ou est raisonnablement nécessaire pour protéger les services d'OpenAI ou tout tiers contre un préjudice » (OpenAI Developer Docs). Désinscrivez-vous de l'entraînement et ce journal existe quand même.
Pourquoi le chiffre de 30 jours n'est pas uniforme selon les endpoints
La plupart des listes de contrôle notent « 30 jours » et s'arrêtent là. La documentation est plus précise que ça : les objets de l'API Assistants que vous ne supprimez pas explicitement sont « conservés indéfiniment », les fichiers persistent « jusqu'à leur suppression », et l'API /v1/videos conserve les données 48 heures pour le téléchargement plus 30 jours pour la surveillance des abus (OpenAI Developer Docs).
Donc la réponse à « combien de temps conservez-vous mes données » dépend de quel endpoint vos ingénieurs ont branché. Le nom de l'entreprise sur la facture ne règle pas la question. Si vous comparez les modèles IA que nous suivons en termes de rétention, faites-le par endpoint, par surface de produit. Un seul chiffre par entreprise est une fiction.
Les 30 jours d'Anthropic, et les exceptions qui courent jusqu'à 7 ans
La page de rétention commerciale d'Anthropic, dernière mise à jour le 1er juillet 2026, indique que l'entreprise « supprimera automatiquement les entrées et sorties sur notre backend dans les 30 jours suivant leur réception ou génération » pour les clients API (Anthropic Privacy Center). Lisez les exceptions sur la même page et le tableau change : le contenu lié aux violations de la politique d'utilisation est conservé jusqu'à 2 ans, les scores de classification de la sécurité jusqu'à 7 ans, et les soumissions de commentaires pendant 5 ans (Anthropic Privacy Center).
Sept ans, c'est une deuxième politique qui s'ajoute à celle de 30 jours. Exigez la liste des exceptions par écrit de tout fournisseur qui annonce une courte durée de rétention, parce que les bons la publient et les autres vous enverront une page marketing.
La rétention zéro des données est quelque chose que vous demandez
La ZDR est le contrôle le plus puissant disponible et le moins en libre-service. Chez OpenAI, l'application est côté serveur, ce qui est la bonne conception : sous ZDR, le paramètre store « sera toujours traité comme false, même si la requête tente de définir la valeur à true » (OpenAI Developer Docs). Vous en faites la demande par client et vous êtes approuvé. Il n'y a pas de case à cocher.
La documentation de la plateforme Anthropic trace une ligne plus nette. Le contenu des conversations « n'est pas conservé par défaut ; l'exception concerne les Modèles Couverts, qui nécessitent une rétention de 30 jours », et Claude Fable 5.1, Mythos 5.1, Fable 5 et Mythos 5 « ne sont pas disponibles sous ZDR sauf autorisation expresse d'Anthropic » (Claude Platform Docs). Envoyez une requête non conforme et vous obtenez en retour une erreur 400 invalid_request_error, ce qui au moins échoue bruyamment. Le choix de votre modèle est désormais une décision de rétention.
SOC 2 est une attestation rédigée par un cabinet comptable
Un rapport SOC 2 est un avis qu'un cabinet de CPA rédige sur un système, produit selon la norme d'attestation AT-C Section 205 de l'AICPA. Il n'y a pas d'organisme certificateur, pas de registre, et pas de seuil de réussite ou d'échec (Vanta). Un auditeur qui constate que les contrôles sont défaillants émet un avis défavorable, et ce document reste, avec précision, un rapport SOC 2.
Pourquoi « certifié SOC 2 » est en soi un signal d'alarme
Personne n'est certifié SOC 2, parce que les directives de l'AICPA n'autorisent pas ce terme (Vanta). Un fournisseur dont la page sécurité indique « certifié SOC 2 » soit ne sait pas ce que son propre auditeur a produit, soit compte sur le fait que vous ne le saurez pas. Dans tous les cas, vous avez appris quelque chose sur la crédibilité du reste de cette page.
Demandez le rapport. Si la réponse est un logo, c'est toute la réponse.
Ce qui rend une affirmation SOC 2 vérifiable
Quatre choses le font, et un fournisseur qui ne veut pas remettre les quatre sous NDA vous offre une impression.
- Le nom du cabinet de CPA qui a signé l'avis, pour que vous puissiez confirmer qu'il s'agit d'un cabinet agréé et non d'une équipe interne.
- S'il s'agit d'un Type I ou d'un Type II, et la fenêtre d'observation exacte. Un Type II couvrant du 1er janvier au 30 juin 2026 ne vous dit rien sur la manière dont les contrôles se sont comportés en août.
- La section des exceptions, mot pour mot, ainsi que la réponse de la direction à chacune d'elles. C'est la partie qui est coupée du PDF récapitulatif, et c'est là que se trouvent les vraies conclusions.
- Quels systèmes le rapport couvre. Un rapport limité au produit SaaS d'entreprise ne couvre pas l'endpoint d'inférence auquel vous envoyez des dossiers clients.
ISO 42001 et le problème des audits de surveillance
ISO/IEC 42001 est une certification réelle avec un vrai organisme accrédité derrière elle, ce qui en fait une preuve plus solide que les communications marketing SOC 2. Elle vieillit quand même. Anthropic a annoncé sa certification accréditée ISO/IEC 42001:2023 le 13 janvier 2025, délivrée par Schellman Compliance via l'accréditation ANAB (Anthropic). Cette annonce a maintenant plus d'un an et demi. Les certificats ont des dates d'expiration et dépendent d'audits de surveillance périodiques, donc le communiqué de presse prouve qu'un certificat a existé une fois, pas qu'il existe aujourd'hui.
Téléchargez le certificat en cours de validité depuis le centre de confiance du fournisseur, vérifiez les dates de validité et l'énoncé de périmètre qui y figure, et enregistrez une copie datée.
La résidence des données UE est un paramètre par charge de travail
Demander à un fournisseur s'il prend en charge la résidence des données UE vous obtient un « oui » qui peut couvrir la moitié de votre trafic. La version utile est par charge de travail : quel traitement reste dans la région, selon quel paramètre par défaut, et quel modèle se trouve derrière la fonctionnalité que vous avez activée.
Les exclusions de modèles transcendent votre choix de cloud
Les Modèles Couverts d'Anthropic sont exclus de la rétention zéro des données sur Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform et Microsoft Foundry (Anthropic Privacy Center). Le choix du cloud ne règle pas les conditions des données. Le modèle derrière la fonctionnalité a ses propres conditions, et celles-ci changent quand un fournisseur change de backend.
Les clauses de résidence régissent où l'inférence s'exécute et où se trouve le stockage principal. Les copies de surveillance des abus s'exécutent selon un calendrier séparé : OpenAI conserve ces journaux jusqu'à 30 jours par défaut, « sauf si une rétention plus longue est requise par la loi, ou est raisonnablement nécessaire pour protéger les services d'OpenAI ou tout tiers contre un préjudice » (OpenAI Developer Docs).
Trois choses à extraire de la console d'administration avant de signer quoi que ce soit :
- Le nom du basculement de routage ou de résidence, son état actuel, et la date de sa dernière modification.
- Quel rôle administratif peut le modifier, car un paramètre que tout propriétaire d'espace de travail peut désactiver n'est pas un contrôle.
- La liste de sous-traitants versionnée, enregistrée sous forme de fichier avec une date, pour que le diff du trimestre prochain soit un travail de deux minutes.
Appliquez la même question aux fournisseurs plus petits avant que l'un d'eux touche des dossiers clients, y compris les 2 917 applications IA mobiles que nous suivons, où un paramètre de région publié est le premier artefact à disparaître.
Ce que les pénalités de l'acte IA valent la peine
Le niveau supérieur de l'article 99 va jusqu'à 35 000 000 € ou 7 % du chiffre d'affaires annuel mondial total, le montant le plus élevé étant retenu, avec un niveau intermédiaire à 15 000 000 € ou 3 % et un niveau d'information à 7 500 000 € ou 1 % (EU AI Act). Ce plafond est supérieur aux 20 M€ et 4 % du RGPD. Une heure dans quatre consoles d'administration est peu coûteuse face à ces chiffres.
Toute politique peut être annulée par un tribunal
Un calendrier de suppression est un engagement commercial. Il lie le fournisseur envers vous. Il ne lie pas un juge fédéral, et quand ces deux-là s'affrontent, le juge gagne.
L'ordonnance de production de 20 millions de conversations
Le 5 janvier 2026, le juge du district américain Sidney Stein a confirmé l'ordonnance d'un magistrat contraignant OpenAI à remettre un échantillon de 20 millions de conversations ChatGPT grand public anonymisées aux plaignants dans le MDL de droits d'auteur consolidé, estimant que « les décisions du juge Wang n'étaient ni clairement erronées ni contraires au droit » (Bloomberg Law). Les protections de la vie privée sur lesquelles le tribunal s'est appuyé étaient l'anonymisation, une ordonnance de protection, et une désignation à usage exclusif des avocats. Ce sont de vraies garanties. La plupart des acheteurs lisent une politique de rétention de 30 jours comme une garantie que leurs données ne quittent jamais le fournisseur, et cette ordonnance montre l'ampleur de cet écart.
Personne qui a tapé dans ChatGPT en 2024 n'a eu son mot à dire là-dedans.
Les ordonnances de conservation vont et viennent, les journaux capturés restent
L'ordonnance de conservation antérieure a été levée le 9 octobre 2025. OpenAI a été libéré de l'obligation de conserver et de séparer les données de journaux de sorties à l'avenir et, avec des exceptions limitées, n'avait plus à conserver les journaux au-delà du 26 septembre 2025. Les journaux déjà capturés en vertu de l'ordonnance restaient accessibles (ABA Journal). Une mise sous séquestre est un cliquet. Elle peut suspendre un calendrier de suppression à tout moment, et la lever ne désactive pas ce qui a été gelé entre-temps.
Quels niveaux ont été exclus, et pourquoi ça compte
Les clients API avec rétention zéro des données, ainsi que ChatGPT Enterprise et Edu, ont été exclus de l'ordonnance de conservation initiale (ABA Journal). C'est ce qui se rapproche le plus d'une preuve de quel niveau de contrat tient sous pression légale. Les niveaux grand public ont été inclus. Les niveaux avec un accord d'entreprise signé et une ZDR appliquée côté serveur ne l'ont pas été.
Un modèle de confiance par niveaux applicable à n'importe quel outil
Classez chaque outil que vous utilisez dans l'un des quatre niveaux, et laissez le niveau décider quelles données il est autorisé à traiter. Les artefacts que vous pouvez enregistrer dans un dossier définissent le niveau, et les assurances d'un ingénieur commercial lors d'un appel ne le font pas monter. Une URL de politique datée depuis le domaine propre du fournisseur. Un cabinet de CPA nommé et une période de rapport avec une date de début et de fin. Une liste de sous-traitants avec une version ou un journal des modifications. Un basculement de résidence que vous pouvez capturer en écran dans la console d'administration.
Niveau 1, public uniquement : aucun artefact vérifiable
Vous n'avez pas pu trouver de page de rétention, le centre de confiance est un formulaire de contact, ou la liste de sous-traitants est « disponible sur demande ». Traitez l'outil comme un canal public. Tout ce que vous seriez à l'aise de publier sur votre site marketing peut y être mis, et rien d'autre. La plupart des 13 157 outils de notre répertoire d'applications IA se trouvent ici par défaut, parce qu'une surcouche à deux personnes sur l'API de quelqu'un d'autre n'a généralement aucun artefact du tout.
Niveau 2, interne : politique datée, auditeur nommé, sous-traitants publiés
Trois artefacts dans le dossier, chacun avec une date que vous avez notée. Les documents internes sont acceptables. Les données clients, non.
Niveau 3, confidentiel : ZDR contractuelle, résidence activée, engagements sur les procédures légales
La rétention zéro des données doit figurer dans votre accord signé, et du côté d'OpenAI elle est appliquée et approuvée par client plutôt que basculée par vous (OpenAI Developer Docs). Vous voulez également un engagement écrit sur la façon dont le fournisseur gère les assignations à comparaître et les ordonnances de conservation. Les données commerciales confidentielles, le code source et les dossiers clients vont ici.
Niveau 4, réglementé : uniquement avec un accord signé et une vérification trimestrielle
Données de santé, dossiers financiers, tout ce qui est soumis à un DPA avec de vraies contraintes. Contrat signé, sous-traitants nommés, résidence vérifiée par charge de travail, et une entrée de calendrier pour la prochaine révision. Si vous ne pouvez pas obtenir les quatre, la charge de travail reste hors de l'outil ou passe à l'une des alternatives open source auto-hébergeables où vous possédez le disque.
La règle d'obsolescence : toute évaluation datant de plus d'un trimestre est périmée
Le 9 juin 2026, Anthropic a désigné quatre Modèles Couverts et a supprimé l'option ZDR pour eux sur Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform et Microsoft Foundry (Anthropic Privacy Center). Les clients qui avaient signé des conditions ZDR n'ont rien fait de mal. L'engagement s'est réduit sous eux. C'est l'argument pour retirer chaque artefact chaque trimestre et le comparer, et cela s'applique surtout aux fournisseurs de modèles fondamentaux dont les conditions évoluent le plus vite.
Réaliser l'évaluation en vingt minutes
Ouvrez un dossier au nom du fournisseur. Si vous ne pouvez pas le remplir en vingt minutes à partir de pages publiques plus un e-mail, l'outil reste au Niveau 1 et ne touche jamais aux données clients. Ce paramètre par défaut fait plus de travail que n'importe quelle grille de notation.
Les cinq artefacts à collecter avant l'appel
Les cinq sont généralement publics. Enregistrez des PDF ou des captures d'écran datées, car les pages changent sous vos pieds.
- La page de rétention avec sa propre date de dernière mise à jour. Celle d'Anthropic indique le 1er juillet 2026 et vous donne 30 jours pour les entrées et sorties API (Anthropic Privacy Center). Le guide des contrôles de données d'OpenAI vous donne le paramètre par défaut de l'API concernant l'entraînement depuis le 1er mars 2023 (OpenAI).
- Le tableau de rétention par endpoint, pas le chiffre global. Les objets de l'API Assistants que vous ne supprimez pas sont « conservés indéfiniment » (OpenAI).
- La liste des exceptions. Anthropic publie 2 ans pour les violations de la politique d'utilisation, 7 ans pour les scores de sécurité, 5 ans pour les commentaires (Anthropic). La plupart des fournisseurs ne la publient pas, ce qui est en soi une réponse.
- La liste de sous-traitants versionnée avec une fenêtre de notification des modifications.
- La page de couverture du rapport SOC 2, ou la demande de NDA qui vous en obtient un.
Quatre questions que les fournisseurs esquivent systématiquement
Envoyez-les telles quelles. Demandez des réponses par écrit, dans le même fil, pour avoir quelque chose à joindre au dossier.
Nommez le cabinet de CPA qui a signé votre rapport SOC 2 le plus récent et la période exacte du rapport. Anthropic a nommé Schellman Compliance pour son certificat ISO 42001 (Anthropic), donc le seuil est public et atteignable. Listez toutes les exceptions à votre période de rétention déclarée. Confirmez si la résidence UE peut être activée sur un projet que nous avons déjà créé ou uniquement sur un nouveau. Précisez votre politique de notification lorsque vous recevez une assignation à comparaître ou une ordonnance de conservation couvrant nos données.
Que faire quand la réponse est une page marketing
Traitez un lien vers une page d'accueil de centre de confiance comme une non-réponse et renvoyez la question avec la phrase spécifique que vous souhaitez confirmée. Le silence après une relance définit le niveau pour vous : Niveau 1, données publiques et synthétiques uniquement. Vous pouvez effectuer cela sur n'importe quelle annonce de notre répertoire dans les mêmes vingt minutes, et les petits fournisseurs échouent plus vite que les grands, ce qui vous épargne l'appel.
Questions fréquemment posées
Est-il sûr d'utiliser des outils IA avec des données d'entreprise ?
Cela dépend entièrement du niveau et du contrat sur lequel vous vous trouvez, et le niveau grand public est là où se concentrent la plupart des risques. La documentation développeur d'OpenAI indique que depuis le 1er mars 2023, les données envoyées à l'API OpenAI ne sont pas utilisées pour entraîner ou améliorer les modèles OpenAI sauf si vous optez explicitement, et ce paramètre par défaut couvre uniquement l'API, pas les formules ChatGPT grand public. Le danger pratique est l'utilisation non gérée : 45 % des employés sont désormais des utilisateurs réguliers de l'IA sur des appareils professionnels, contre 15 % un an plus tôt, et 67 % d'entre eux utilisent des comptes non professionnels, tandis que 97 % des organisations victimes d'un incident de sécurité lié à l'IA manquaient de contrôles d'accès IA appropriés. Mettez les gens sur des accords professionnels avec des conditions de rétention nommées, car des niveaux élevés d'IA fantôme ont ajouté environ 670 000 USD au coût moyen d'une violation.
La désinscription à l'entraînement IA signifie-t-elle que mes données ne sont pas stockées ?
Non. La désinscription à l'entraînement et la rétention sont deux contrôles distincts, et les fournisseurs les documentent séparément. OpenAI conserve les journaux de surveillance des abus qui « peuvent contenir certains contenus clients, tels que des prompts et des réponses » jusqu'à 30 jours par défaut pour toutes les utilisations de fonctionnalités API, et le chiffre de 30 jours n'est pas uniforme : les objets de l'API Assistants que vous ne supprimez pas sont « conservés indéfiniment », les fichiers persistent « jusqu'à leur suppression », et l'API /v1/videos conserve les données 48 heures pour le téléchargement plus 30 jours pour la surveillance des abus. La politique commerciale d'Anthropic indique qu'elle « supprimera automatiquement les entrées et sorties sur notre backend dans les 30 jours suivant leur réception ou génération », avec des exceptions bien plus longues : le contenu lié aux violations de la politique d'utilisation jusqu'à 2 ans, les scores de classification de la sécurité jusqu'à 7 ans, et les soumissions de commentaires pendant 5 ans. Demandez à chaque fournisseur cette liste d'exceptions par écrit.
Que signifie « certifié SOC 2 » pour un fournisseur IA ?
Cela signifie que le fournisseur utilise un vocabulaire que les propres directives de l'AICPA n'autorisent pas. Le SOC 2 est une attestation réalisée par un cabinet de CPA agréé selon l'AT-C Section 205, sans organisme certificateur ni résultat de réussite ou d'échec, de sorte que même un avis défavorable produit quand même un « rapport SOC 2 ». Demandez le rapport lui-même, le nom du cabinet de CPA, la période du rapport et l'avis, car un badge sur une page marketing ne vous dit rien de tout cela. L'ISO/IEC 42001 est une vraie certification par comparaison, et Anthropic a annoncé une certification ISO 42001 accréditée le 13 janvier 2025 via Schellman Compliance, un organisme accrédité ANAB, bien que les certificats nécessitent des audits de surveillance périodiques, vérifiez donc le certificat en cours de validité plutôt que l'annonce.
La promesse de rétention zéro des données d'un fournisseur peut-elle être modifiée après la signature ?
Oui, et il existe un exemple documenté en 2026. La règle de rétention des Modèles Couverts d'Anthropic, introduite le 9 juin 2026, a supprimé l'option ZDR pour ces modèles sur Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform et Microsoft Foundry. Sa documentation de plateforme indique désormais que le contenu des conversations « n'est pas conservé par défaut ; l'exception concerne les Modèles Couverts, qui nécessitent une rétention de 30 jours », nommant Claude Fable 5.1, Mythos 5.1, Fable 5 et Mythos 5, qui « ne sont pas disponibles sous ZDR sauf autorisation expresse d'Anthropic », les requêtes non conformes retournant une erreur 400 invalid_request_error. La ZDR n'est pas non plus un basculement chez OpenAI : elle est approuvée par client, et une fois accordée, le paramètre store « sera toujours traité comme false, même si la requête tente de définir la valeur à true».
La résidence des données UE signifie-t-elle que mes prompts ne quittent jamais l'Europe ?
Non, et traiter la résidence comme une case à cocher oui/non est ce qui prend les acheteurs par surprise. Les clauses de résidence régissent généralement où l'inférence s'exécute et où se trouve le stockage principal, tandis que les copies de surveillance des abus vivent selon un calendrier séparé : OpenAI conserve ces journaux jusqu'à 30 jours par défaut, « sauf si une rétention plus longue est requise par la loi, ou est raisonnablement nécessaire pour protéger les services d'OpenAI ou tout tiers contre un préjudice ». Les exclusions au niveau du modèle transcendent aussi les frontières cloud, puisque les Modèles Couverts d'Anthropic sont exclus de la ZDR sur Amazon Bedrock, Google Cloud Agent Platform et Microsoft Foundry. Lisez la liste de sous-traitants et les paramètres par défaut de désinscription, puis estimez le coût à la baisse : les pénalités de l'acte IA UE plafonnent à 35 000 000 € ou 7 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu.
À quelle fréquence dois-je revérifier la posture de confidentialité d'un outil IA ?
Chaque trimestre, et immédiatement avant que toute nouvelle charge de travail touche des données réglementées. L'histoire récente montre pourquoi une révision annuelle est trop lente : la mise à jour des conditions grand public d'Anthropic publiée le 28 août 2025 a fixé une rétention de 5 ans pour les utilisateurs Free/Pro/Max qui autorisent l'entraînement et a donné une date limite de décision au 8 octobre 2025, et l'exception ZDR pour les Modèles Couverts est arrivée le 9 juin 2026. Les ordonnances judiciaires évoluent aussi plus vite que les pages de politique : l'ordonnance de conservation des journaux ChatGPT a été levée le 9 octobre 2025, bien que les journaux déjà capturés en vertu de celle-ci restent accessibles, et le 5 janvier 2026, le juge Sidney Stein a confirmé l'ordonnance obligeant OpenAI à produire 20 millions de conversations ChatGPT grand public anonymisées. Toute évaluation avec une URL de source primaire datée de plus d'un trimestre doit être considérée comme périmée.