

Le Digital Omnibus a repoussé la partie la plus lourde de l'AI Act européen, pas celle qui concerne la plupart des entreprises. Les règles strictes sur les systèmes à haut risque s'appliqueront finalement fin 2027, et en 2028 pour l'IA intégrée à des produits réglementés. La maîtrise de l'IA, les interdictions, les règles sur les modèles d'IA à usage général et les nouvelles obligations d'étiquetage s'appliquent toutes en 2026, et les régulateurs ont commencé à les faire respecter cette année.
Cet écart compte, car beaucoup d'entreprises ont lu des titres sur une pause et classé le sujet. L'un des deux eurodéputés qui ont piloté l'amendement au Parlement l'a présenté comme « une pression sur le bouton pause de l'AI Act » (Parlement européen). Cette pause ne couvre qu'une bande étroite d'usages, comme le tri de CV ou le scoring de crédit. Une équipe marketing qui publie des vidéos générées par IA, une startup qui livre un bot de support, ou une petite entreprise dont les équipes utilisent ChatGPT toute la journée a des obligations dès aujourd'hui, où que l'entreprise soit établie, dès lors qu'elle vend dans l'UE ou y exerce son activité.
Ce guide présente ce qui est en vigueur, ce que l'Omnibus a modifié, comment déterminer votre rôle au sens du règlement, et ce qu'il faut faire dans les 90 prochains jours. C'est une lecture en langage clair du règlement et des orientations de la Commission européenne, pas un avis juridique. Si un outil que vous construisez ou achetez touche au recrutement, au crédit, à l'éducation ou aux services publics, faites examiner votre cas précis par un juriste.
Ce qui s'applique déjà, et depuis quand
L'AI Act est entré en vigueur en 2024 et s'active par étapes depuis (Commission européenne). Trois ensembles de règles étaient déjà actifs avant cette année. Les interdictions de pratiques comme la notation sociale, la reconnaissance des émotions au travail et à l'école, ou le moissonnage non ciblé de visages pour alimenter des bases de reconnaissance s'appliquent depuis début 2025. Il en va de même pour l'obligation de maîtrise de l'IA de l'article 4. Les obligations des fournisseurs de modèles d'IA à usage général (GPAI) ont suivi plus tard en 2025.
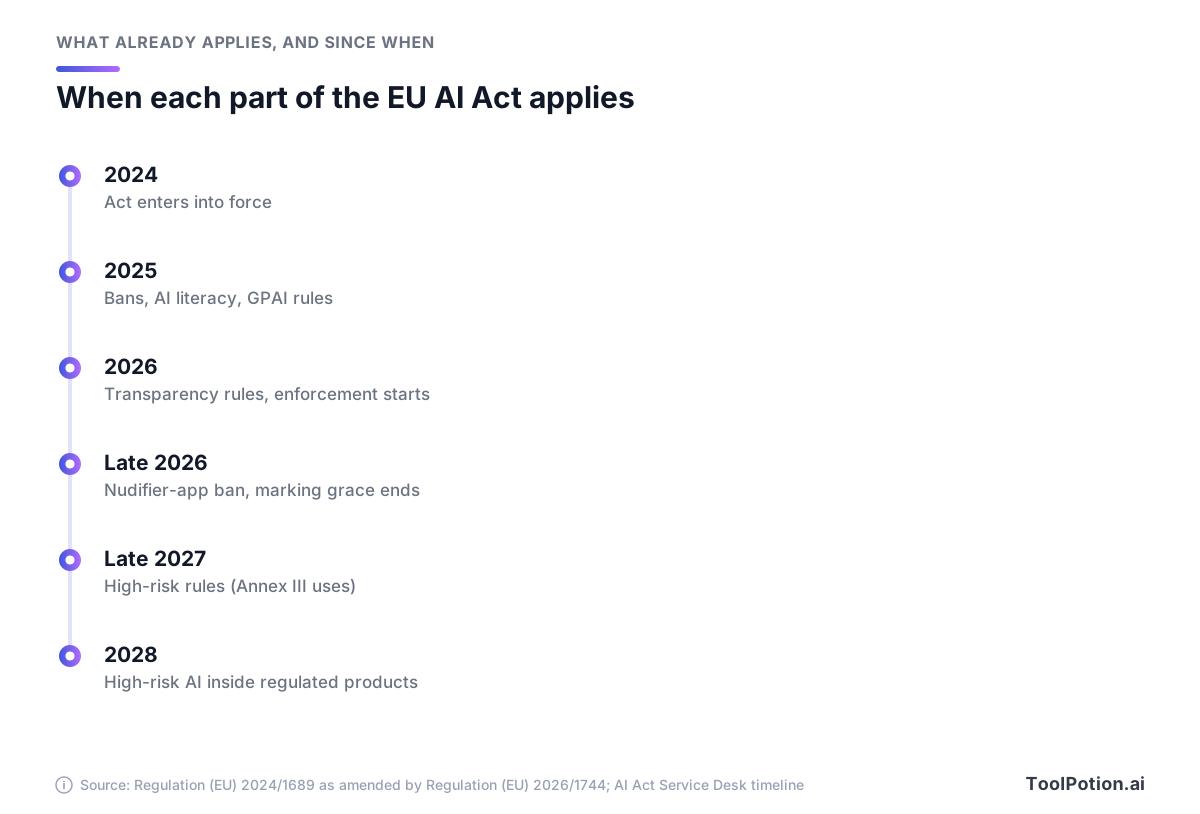
Lisez ce calendrier comme deux vagues. La première, qui court sur 2026, touche presque toutes les entreprises qui utilisent l'IA. La seconde, à partir de fin 2027, vise le groupe bien plus restreint de ceux qui conçoivent ou déploient des systèmes à haut risque.
Cette année, la loi a gagné des dents. L'essentiel de l'AI Act est devenu applicable en 2026, y compris les obligations de transparence de l'article 50, et le Bureau de l'IA de la Commission a commencé à les faire respecter aux côtés des autorités nationales (Commission européenne). Le Bureau de l'IA supervise les fournisseurs de modèles GPAI. Depuis l'Omnibus, il est aussi seul compétent pour la plupart des systèmes d'IA qu'un laboratoire construit sur son propre modèle, ainsi que pour l'IA intégrée aux très grandes plateformes en ligne (EUR-Lex). Tout le reste, maîtrise de l'IA et interdictions comprises, relève des autorités nationales de surveillance du marché, qui ont commencé cette année à contrôler l'article 4 (FAQ de la Commission sur la maîtrise de l'IA).
Ce que le Digital Omnibus a changé
La Commission a proposé le Digital Omnibus sur l'IA à la fin de l'année dernière, dans le cadre d'un effort plus large d'allègement du droit numérique européen. Le Parlement et le Conseil ont trouvé un accord plus tôt cette année, le Parlement l'a approuvé par 423 voix contre 57 et 174 abstentions, et le règlement (UE) 2026/1744 est entré en vigueur cette année (Legislative Train du Parlement européen). Il modifie l'AI Act sans le remplacer. Les niveaux de risque, les rôles et les plafonds d'amende demeurent.
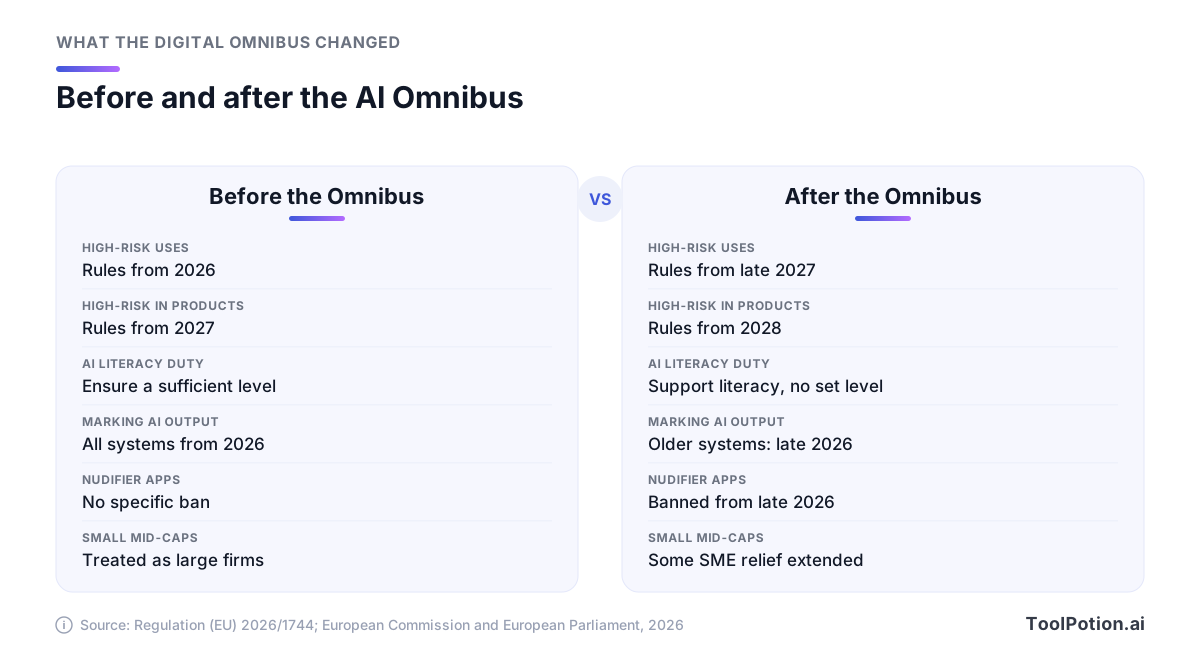
Six changements comptent pour une entreprise type :
- Les règles sur le haut risque pour les usages autonomes listés à l'annexe III, comme le recrutement, le scoring de crédit et l'éducation, s'appliquent désormais à partir de fin 2027 au lieu de cette année. L'IA à haut risque intégrée à des produits réglementés comme les ascenseurs ou les jouets suit en 2028.
- L'article 4 conserve l'obligation de maîtrise de l'IA mais abandonne l'ancienne exigence d'un « niveau suffisant ». Les entreprises doivent « prendre des mesures pour soutenir le développement de la maîtrise de l'IA », et le nouveau texte précise que cela ne revient pas à garantir « un niveau spécifique de maîtrise de l'IA pour chaque individu ».
- Les systèmes d'IA générative déjà sur le marché avant l'application des règles de transparence disposent de quatre mois supplémentaires, jusqu'à fin 2026, pour ajouter un marquage lisible par machine à leurs contenus.
- Une nouvelle interdiction vise les applications dites de « nudification », qui créent des images intimes de personnes identifiables sans leur consentement, ainsi que les contenus pédopornographiques générés par IA. Elle s'applique à partir de fin 2026.
- Les petites entreprises de taille intermédiaire, celles qui ont dépassé la définition de la PME, partagent désormais une partie de l'allègement accordé aux PME : un formulaire simplifié de documentation technique et des plafonds d'amende plus bas pour la plupart des manquements.
- Les fournisseurs et déployeurs peuvent traiter des données personnelles sensibles, sous conditions strictes, pour détecter et corriger les biais, et l'enregistrement des systèmes de l'annexe III qu'un fournisseur juge non à haut risque subsiste sous une forme allégée.
Ce qu'il a laissé intact est tout aussi utile à connaître. L'Omnibus ne modifie ni les obligations des déployeurs de l'article 26, ni les obligations de transparence de base de l'article 50, ni les plafonds d'amende pour les grandes entreprises (EUR-Lex). Le report du haut risque est d'ailleurs motivé : les considérants du règlement invoquent l'arrivée tardive des normes techniques et la mise en place lente des autorités nationales.
Les deux eurodéputés pilotes ont présenté le résultat différemment. Arba Kokalari a parlé de bouton pause et de réduction de la paperasse. Michael McNamara a dit viser « l'établissement d'une sécurité juridique en prolongeant certains délais tout en préservant l'architecture de l'AI Act » (Parlement européen). Pour planifier, c'est la version de McNamara qu'il faut retenir.
Identifiez d'abord votre niveau de risque
L'AI Act régule des usages, pas des marques. Un même modèle peut relever de trois niveaux selon ce que vous en faites : listez donc vos usages avant de lister vos fournisseurs.
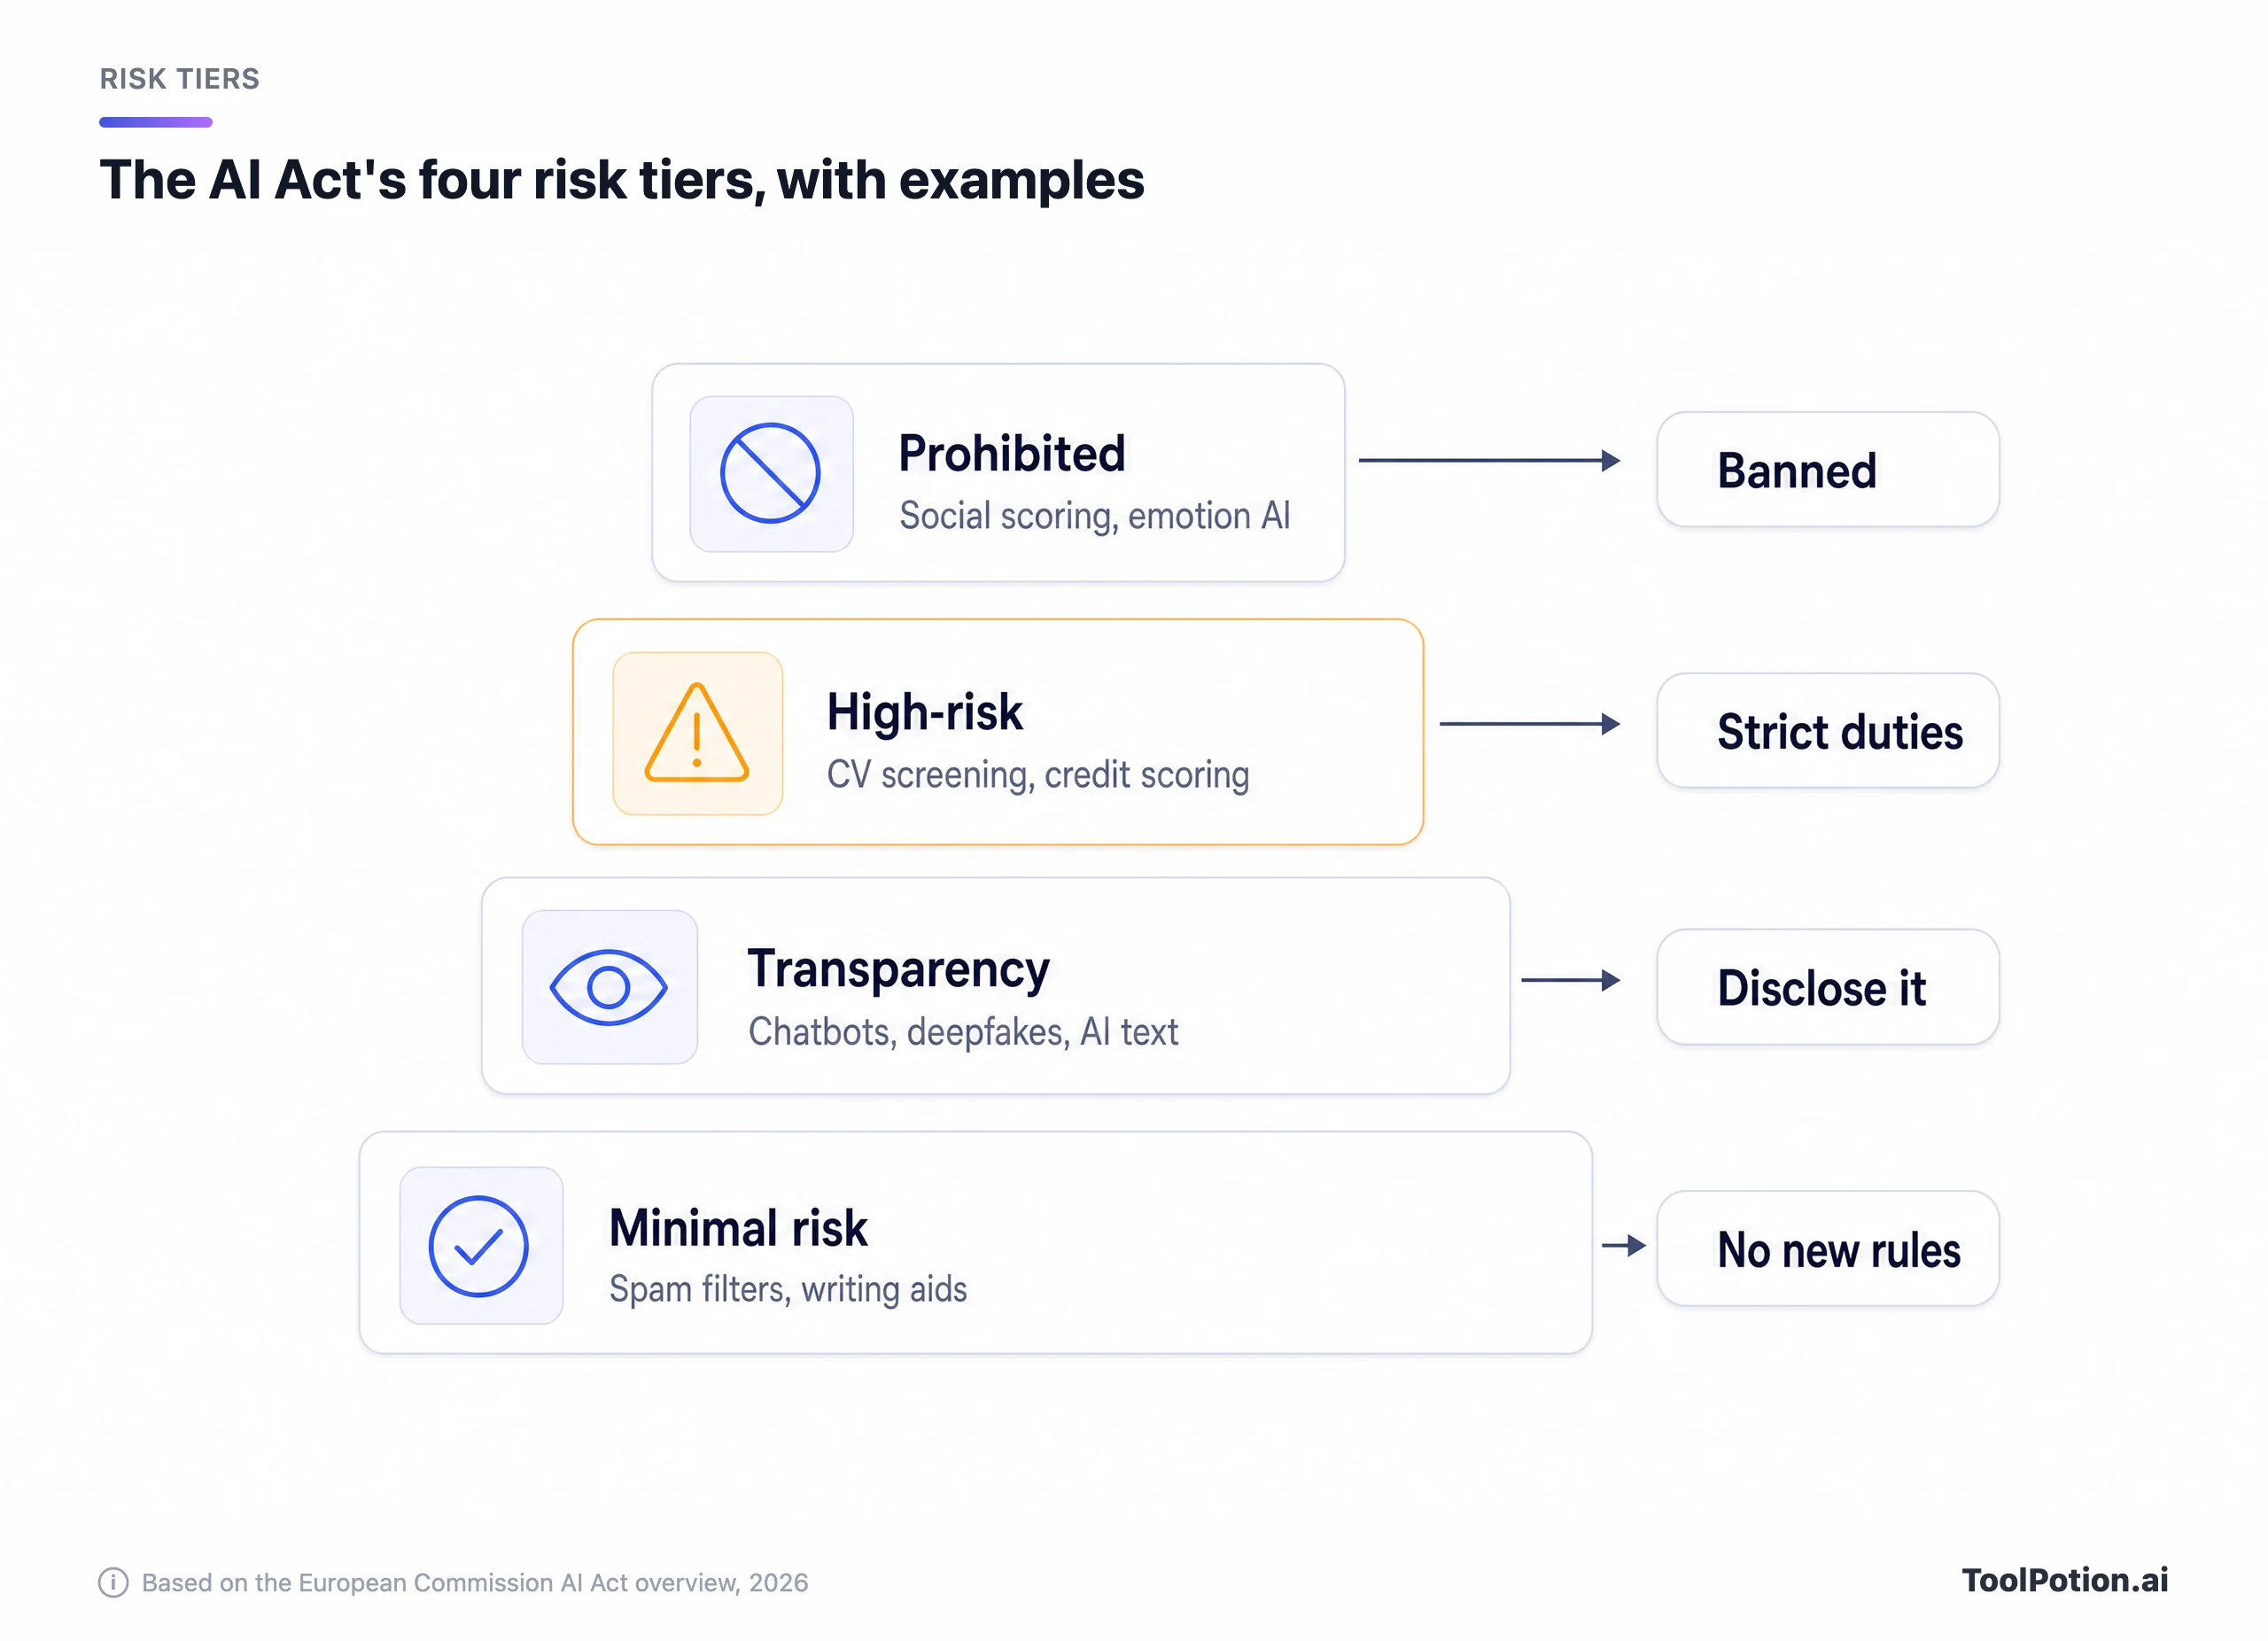
La plupart des usages d'IA en entreprise se situent tout en bas. La Commission indique que l'Acte n'introduit aucune règle pour l'IA à risque minimal, et que « la grande majorité des systèmes d'IA actuellement utilisés dans l'UE entrent dans cette catégorie » (Commission européenne). Rédiger des e-mails avec Claude, résumer des notes de réunion dans Microsoft Copilot ou coder avec GitHub Copilot ne fera pas de vous un déployeur à haut risque. La maîtrise de l'IA reste exigée, car l'article 4 couvre tous les systèmes d'IA, quel que soit leur niveau.
Le haut risque est là où le report de l'Omnibus joue. Parmi les exemples de la Commission : les logiciels de tri de CV, le scoring de crédit, et l'IA utilisée dans l'éducation, la migration et la justice. Si vous utilisez un outil qui filtre des candidatures, et beaucoup de produits de notre classement des outils de recrutement IA font une version de cela, vous déployez un système à haut risque. C'est le cas à anticiper dès maintenant, même si les règles ne démarrent que fin 2027. Notre panorama des outils de recrutement IA est un bon endroit pour voir comment les éditeurs de cette catégorie décrivent leurs fonctions de présélection.
Le niveau transparence concerne l'information, pas le danger : chatbots, deepfakes et textes écrits par IA publiés pour informer le public. Un système à risque minimal peut quand même être soumis à une obligation d'étiquetage.
Le niveau des pratiques interdites est court et sans grand rapport avec les entreprises ordinaires, à un piège près. La reconnaissance des émotions sur le lieu de travail est interdite, hors usages médicaux et de sécurité étroits, et ce depuis 2025. Un outil qui déduit l'état d'esprit de vos collaborateurs à partir de leur voix ou de leur visage pendant les appels pose problème dès aujourd'hui, pas en 2027.
Fournisseur ou déployeur : votre rôle détermine vos obligations
L'essentiel de vos obligations découle d'une seule question. Avez-vous conçu ou commercialisé sous votre marque le système d'IA, ou utilisez-vous un système conçu par quelqu'un d'autre ? L'exemple de la Commission associe le développeur d'un outil de tri de CV (le fournisseur) à une banque qui l'utilise (le déployeur). L'Acte vise aussi les entreprises hors UE, puisqu'il couvre quiconque met un système d'IA sur le marché de l'UE ou en utilise un dans l'UE (FAQ de la Commission sur l'AI Act).
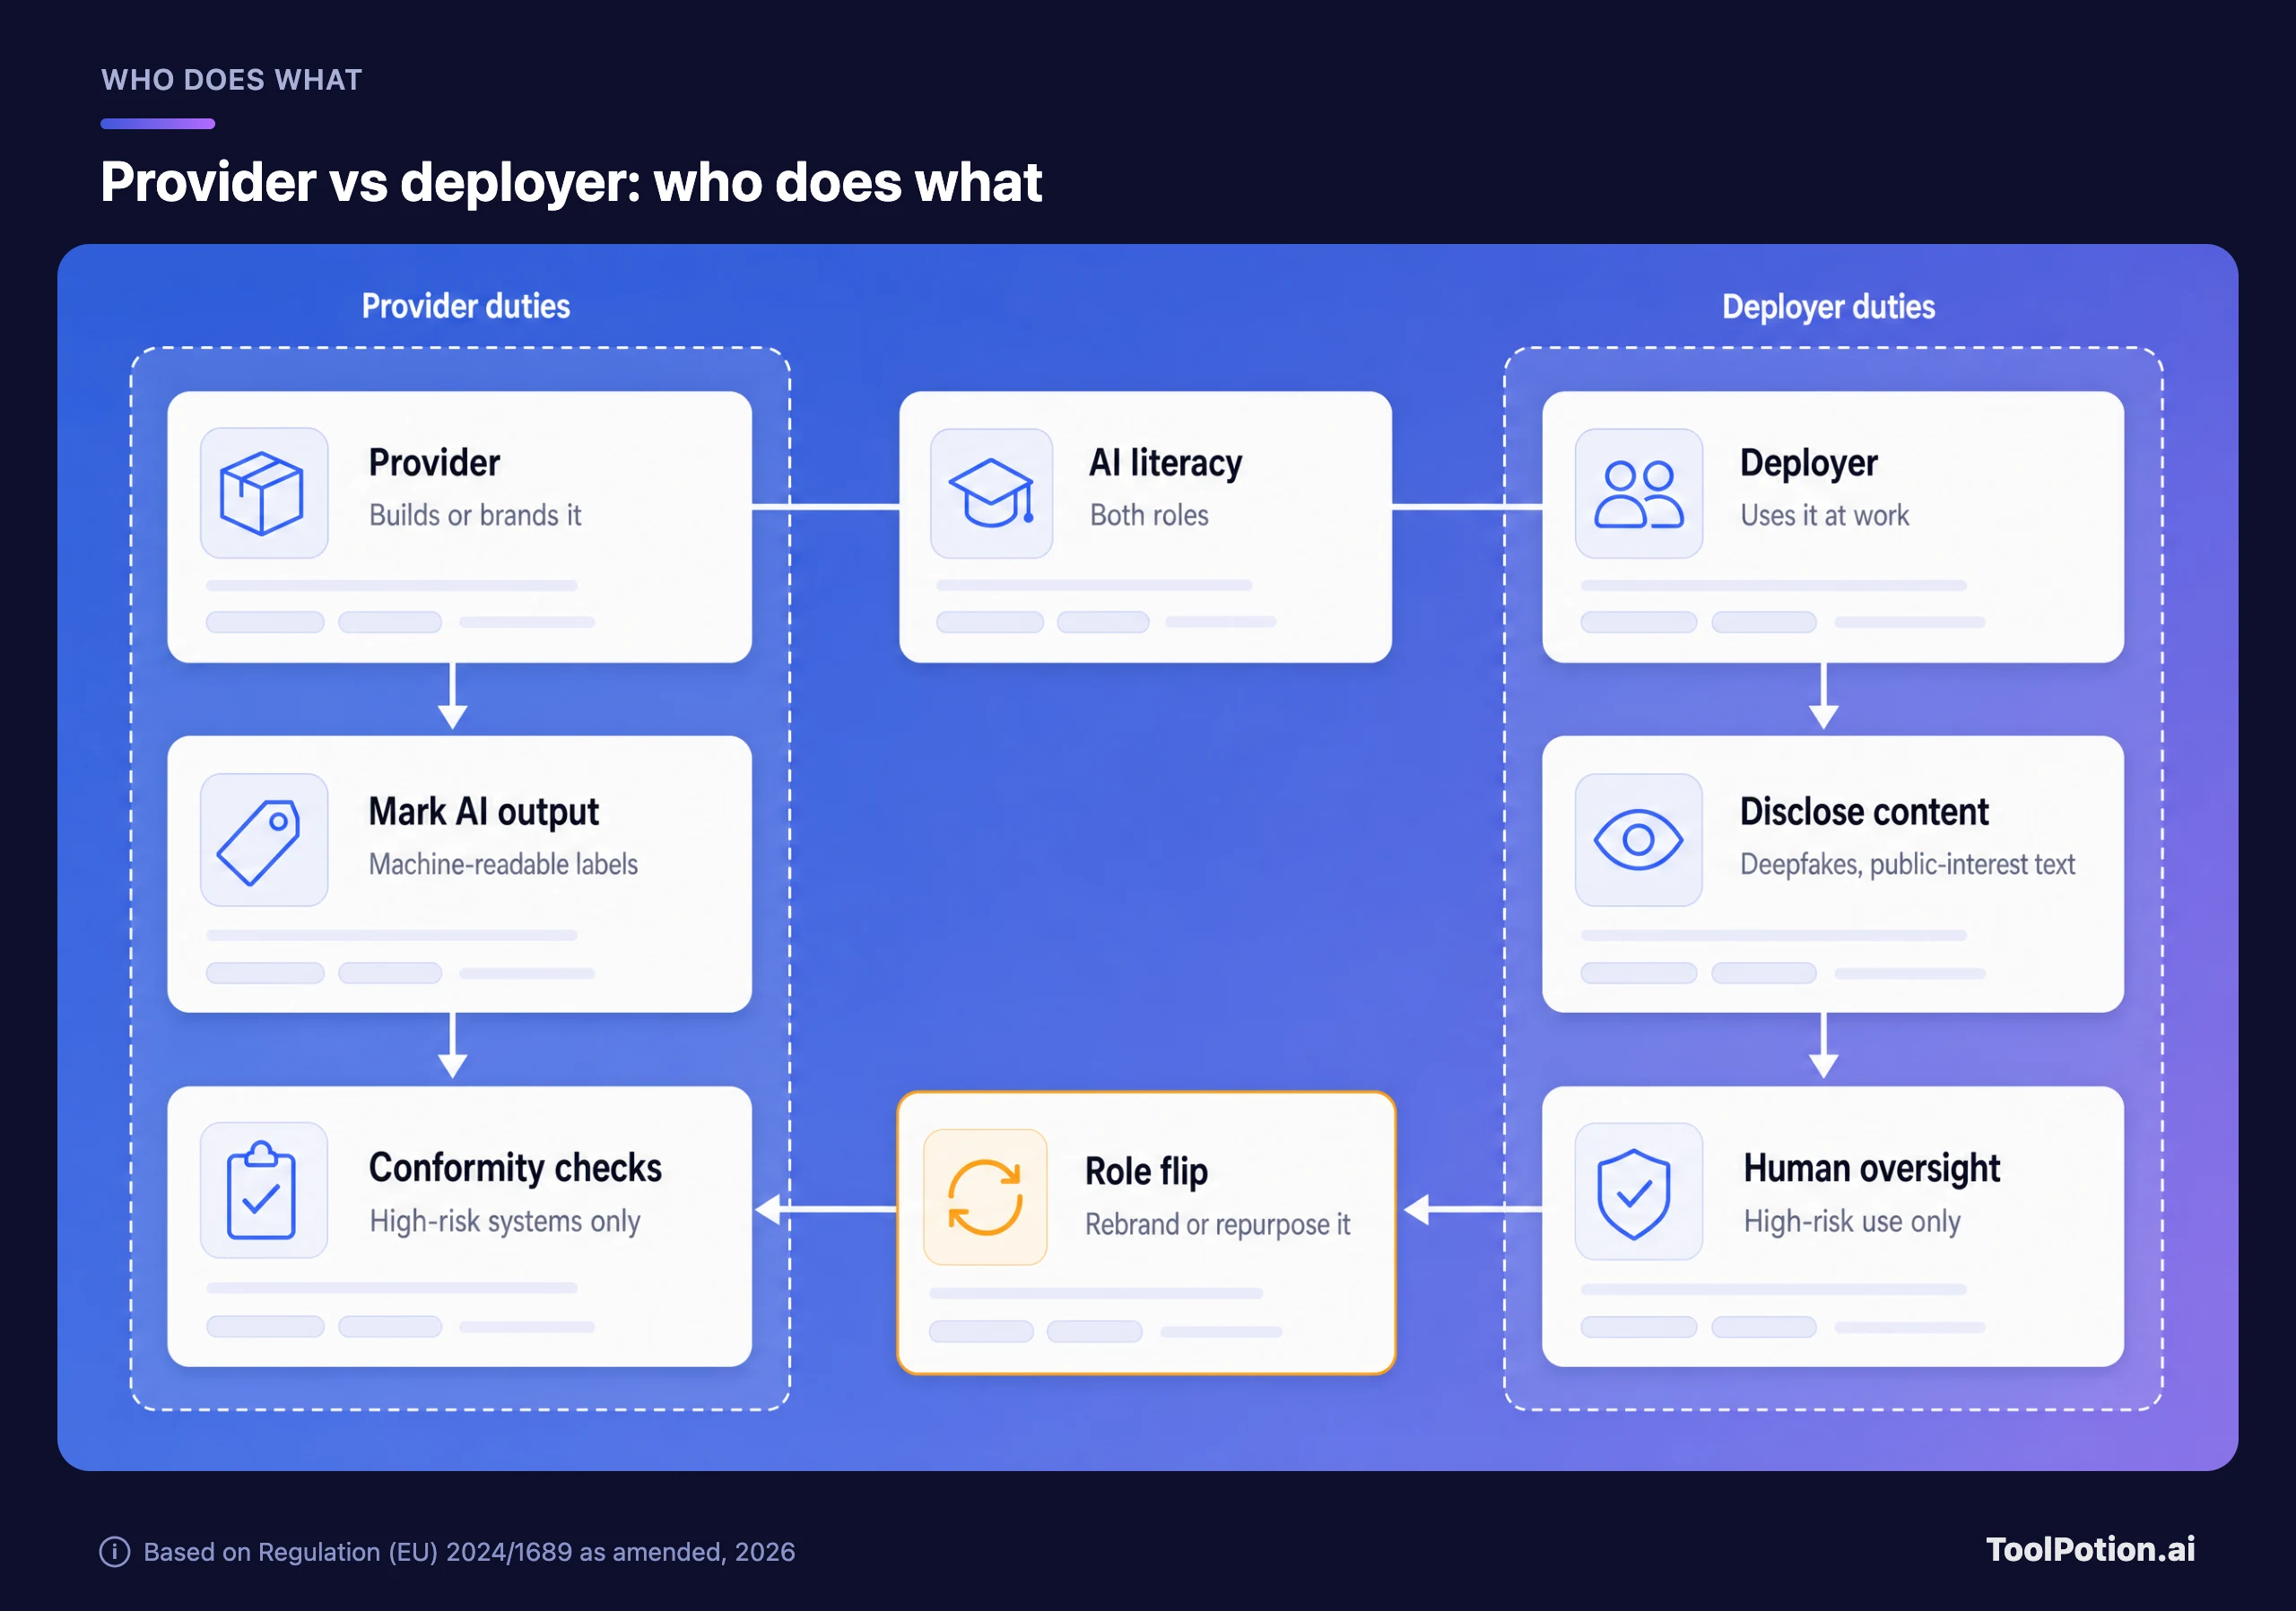
Pour le déployeur d'un système à haut risque, l'article 26 est la liste à connaître. Vous utilisez le système conformément aux instructions du fournisseur et confiez la supervision humaine à des personnes disposant de « la compétence, de la formation et de l'autorité nécessaires ». Vous le surveillez, signalez les problèmes au fournisseur et conservez ses journaux pendant au moins six mois. Les employeurs doivent aussi informer les représentants des travailleurs et le personnel concerné avant de l'utiliser sur eux (AI Act). Les fournisseurs portent la charge la plus lourde : gestion des risques, documentation technique, évaluation de conformité et enregistrement.
Le basculement de rôle au milieu du schéma piège beaucoup de monde. Selon l'article 25, vous devenez le fournisseur d'un système à haut risque si vous y apposez votre nom ou votre marque, y apportez une modification substantielle, ou changez la finalité d'un système ordinaire de sorte qu'il devienne à haut risque. Reprendre sous votre marque l'outil de présélection d'un éditeur est la façon classique d'hériter des obligations de fournisseur sans s'en apercevoir.
Si vous construisez sur le modèle d'un tiers
Un troisième rôle s'ajoute aux deux autres. Si votre produit appelle via une API un modèle d'OpenAI, d'Anthropic, de Google Gemini ou de Mistral AI, vous êtes fournisseur d'un système d'IA, mais pas fournisseur du modèle. Selon les lignes directrices de la Commission, une entreprise en aval ne devient fournisseur de modèle que si sa modification ou son fine-tuning mobilise plus du tiers de la puissance de calcul d'entraînement du modèle d'origine (FAQ de la Commission sur les lignes directrices GPAI). Les obligations liées au modèle restent au laboratoire : documentation technique, informations pour les développeurs en aval, politique de droit d'auteur et résumé public des données d'entraînement.
Vous avez donc quelque chose à demander. La Commission peut sanctionner les fournisseurs de modèles GPAI à partir de 2026, et OpenAI, Anthropic, Google, Microsoft et Mistral AI ont tous signé le code de bonnes pratiques GPAI, d'adhésion volontaire (Commission européenne). Demandez à votre fournisseur de modèle sa documentation à destination des acteurs en aval et l'endroit où il publie son résumé des données d'entraînement. Si un fournisseur refuse de partager ce qu'il vous faut, la Commission propose désormais un canal de plainte pour les fournisseurs en aval.
Vous ne savez pas où vous vous situez ? L'arbre ci-dessous vous y amène en trois questions au plus.
Si vous avez obtenu plus d'une réponse, par exemple parce que vous déployez un outil de recrutement et livrez aussi un bot de support, les obligations s'additionnent. Parcourez l'arbre une fois par usage, pas une fois par entreprise.
Étiqueter les contenus d'IA : la règle entrée en vigueur cette année
L'article 50 est la partie de l'Acte la plus susceptible de changer ce que voient vos clients, et il s'applique depuis cette année. Il répartit le travail entre fournisseurs et déployeurs.
Les fournisseurs doivent concevoir les chatbots et autres systèmes interactifs de sorte que les personnes sachent qu'elles ont affaire à une IA, sauf si c'est évident pour une personne raisonnablement bien informée. Si vous exploitez un bot en contact avec la clientèle issu de notre classement des chatbots de support IA, vérifiez que l'information apparaît dès la première interaction. Les fournisseurs d'outils génératifs doivent aussi marquer leurs contenus « dans un format lisible par machine et détectable comme artificiellement généré ou manipulé » (AI Act). C'est le travail des entreprises derrière des outils comme Midjourney, ElevenLabs ou Synthesia, pas de leurs clients. Les systèmes déjà commercialisés avant l'application des règles ont jusqu'à fin 2026.
Les déployeurs portent la partie visible. Si vous publiez une image, un clip audio ou une vidéo de type deepfake, vous devez indiquer qu'il est généré ou manipulé artificiellement, sauf que pour une œuvre manifestement artistique, satirique ou fictive, il suffit d'une mention qui ne gâche pas l'œuvre. Un texte généré par IA et publié pour informer le public sur des questions d'intérêt public doit lui aussi être étiqueté, sauf si une personne l'a relu et qu'une responsabilité éditoriale est assumée (Commission européenne). Quiconque utilise la reconnaissance des émotions ou la catégorisation biométrique doit en informer les personnes exposées.
Pour une équipe marketing, la règle pratique est plus étroite qu'il n'y paraît. Les textes publicitaires et brouillons d'articles relus par un éditeur ont peu de chances de tomber sous la règle sur les textes. Une vidéo de synthèse montrant un vrai porte-parole prononcer des mots qu'il n'a jamais dits relève pleinement de la règle sur les deepfakes. Décidez à l'avance quels contenus comptent, étiquetez-les, et gardez une trace de qui a relu le reste.
La Commission a accompagné la règle de lignes directrices sur l'article 50 et d'un code de bonnes pratiques volontaire sur les contenus générés par IA, que plus de 180 organisations avaient signé au moment où le contrôle a démarré (Commission européenne).
Amendes : à quoi ressemblera vraiment le contrôle
Sur le papier, les plafonds sont élevés. Enfreindre une interdiction peut coûter jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires mondial annuel, le montant le plus élevé étant retenu. La plupart des autres manquements, ainsi que ceux des fournisseurs de modèles GPAI, plafonnent à 15 millions d'euros ou 3 %. Fournir des informations trompeuses aux autorités peut coûter 7,5 millions d'euros ou 1 % (FAQ de la Commission sur l'AI Act).
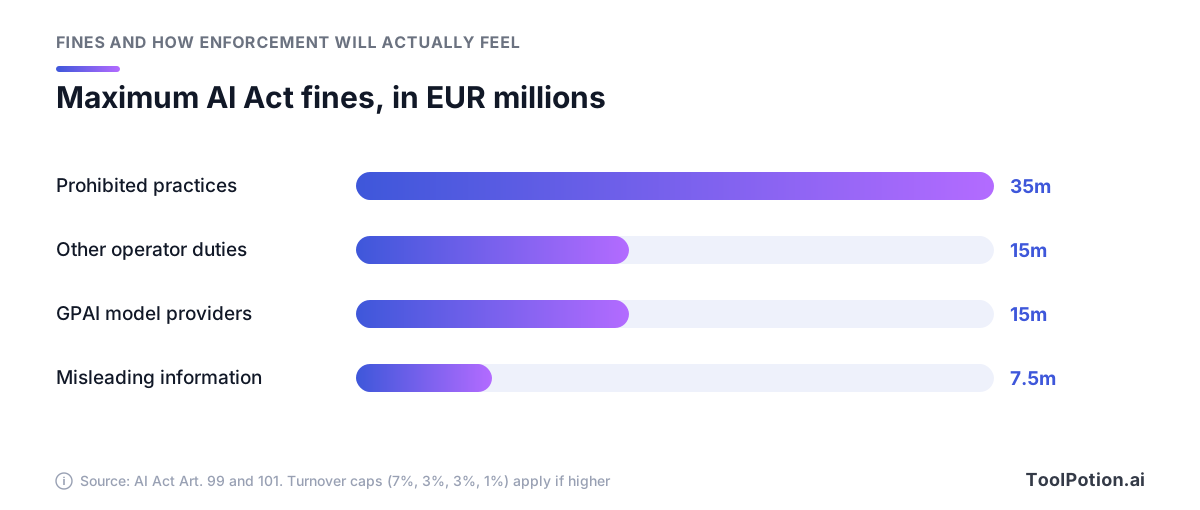
Deux détails réduisent ces montants pour les petites entreprises. Les PME et startups paient le plus bas des deux chiffres, pas le plus élevé. L'Omnibus étend cette règle du « plus bas » aux petites entreprises de taille intermédiaire pour les manquements ordinaires et les informations trompeuses, mais pas pour les interdictions, et demande aux États membres de tenir compte de la « viabilité économique » des entreprises pour fixer les sanctions (EUR-Lex).
La maîtrise de l'IA est contrôlée au niveau national, et la Commission précise que toute sanction doit être « proportionnée, selon le cas d'espèce » (FAQ de la Commission sur la maîtrise de l'IA). Pour une petite entreprise, le risque le plus probable n'est pas une amende isolée sur ce point. C'est qu'un dossier mince rende plus difficile la défense lors de tout autre incident (fuite d'un fichier client, décision biaisée, réponse d'IA trompeuse envoyée à un client).
Le contrôle sera aussi inégal pendant un temps. Le suivi national d'artificialintelligenceact.eu ne classait que neuf États membres comme « clairs » sur la désignation de leurs autorités de surveillance du marché et de notification dans sa dernière synthèse, tandis que d'autres rédigeaient encore leurs lois ou les faisaient adopter (artificialintelligenceact.eu). L'Italie a été la première à se doter d'une loi nationale de mise en œuvre. Attendez-vous à ce que votre exposition dépende en partie de l'endroit où se trouvent vos clients et collaborateurs dans l'UE.
Checklist par rôle et plan à 90 jours
Pour une PME type, la position est simple. Faites dès maintenant le travail sur la maîtrise de l'IA et la transparence, car il est en vigueur et peu coûteux. Ne traitez le haut risque que si un usage de votre liste en relève, et dans ce cas lancez la paperasse maintenant, car fin 2027 est plus proche que n'importe quel cycle d'achat et de documentation.
| Votre rôle | À faire maintenant, en 2026 | À faire avant fin 2027 |
|---|---|---|
| Déployeur (vous utilisez des outils d'IA) | Inventaire des outils, briefing des équipes sur les risques, registre de formation, étiquettes pour les deepfakes et les textes d'intérêt public, vérification des usages interdits | Pour les usages à haut risque : superviseurs nommés, conservation des journaux six mois, information des travailleurs, preuves de conformité auprès des éditeurs |
| Fournisseur (vous construisez ou commercialisez de l'IA) | Maîtrise de l'IA dans l'équipe, information sur le chatbot, marquage lisible par machine, note écrite sur tout usage de l'annexe III jugé non à haut risque | Pour les systèmes à haut risque : gestion des risques, documentation technique (formulaire simplifié pour les PME et petites entreprises de taille intermédiaire), évaluation de conformité, enregistrement |
| Développeur sur le modèle d'un laboratoire | Récupérer la documentation du fournisseur du modèle et son résumé des données d'entraînement, vérifier si un fine-tuning approche le tiers de la puissance d'entraînement d'origine | Intégrer les informations sur le modèle à votre propre documentation de fournisseur |
| Fournisseur de modèle GPAI | Documentation, politique de droit d'auteur, résumé des données d'entraînement, code GPAI comme moyen de démontrer la conformité | Les modèles déjà sur le marché avant les règles de 2025 doivent être conformes d'ici 2027 |
Les 90 jours ci-dessous supposent une entreprise qui n'a encore rien fait en matière de conformité IA. Raccourcissez le plan si vous êtes plus avancé.
- Jours 1 à 15 : construire l'inventaire. Un seul tableur avec l'outil, son responsable, son usage, les personnes qu'il touche, et si vous l'avez construit, commercialisé sous votre marque ou acheté. Incluez les comptes gratuits et les extensions de navigateur, car c'est là que se cache le shadow AI.
- Jours 16 à 30 : classer chaque usage par niveau de risque et par rôle, puis arrêter tout ce qui touche à une pratique interdite.
- Jours 31 à 50 : organiser un court briefing sur les risques pour tous les salariés et prestataires, avec des sessions plus poussées pour ceux qui agissent sur la base de résultats d'IA. L'exemple de la Commission elle-même dit que les employés qui utilisent ChatGPT pour des textes publicitaires ou de la traduction « doivent être informés des risques spécifiques, par exemple l'hallucination ». Consignez les noms et les dates.
- Jours 51 à 70 : mettre la transparence en place. Cela veut dire des mentions sur les chatbots, une règle d'étiquetage pour les deepfakes et les textes d'intérêt public, et une question à chaque éditeur d'IA générative sur la façon dont il marque ses contenus.
- Jours 71 à 90 : rédiger une politique d'usage de l'IA d'une page, nommer un responsable et, si un usage est à haut risque, ouvrir le dossier de documentation et envoyer à ces éditeurs un questionnaire de conformité.
Un tableur suffit pour la plupart des entreprises de moins de 50 personnes. Les équipes plus grandes qui jonglent avec des dizaines d'outils voudront peut-être une plateforme de gouvernance comme Credo AI, OneTrust AI Governance ou Monitaur, et notre classement conformité et gestion des risques en recense d'autres. Le vérificateur de conformité à l'AI Act gratuit de la Commission mérite dix minutes avant tout achat. Si votre inventaire révèle des outils auxquels vous ne confieriez pas les données de vos clients, notre cadre de confidentialité pour les outils d'IA traite ce volet.
Pour savoir où en est votre travail de maîtrise de l'IA, cochez ce que vous pourriez déjà montrer à un régulateur.
Un score faible a généralement le même remède : le registre. La Commission n'exige ni certificats, ni formation type, ni responsable de l'IA, mais elle attend que vous puissiez montrer ce que vous avez fait, et un journal interne des formations est la preuve qu'elle cite (FAQ de la Commission sur la maîtrise de l'IA).
Ce qui reste incertain
Les dates du haut risque sont désormais fixées par la loi, mais les normes techniques que les fournisseurs utiliseront pour démontrer leur conformité étaient justement la raison du report. La proposition de la Commission aurait fait dépendre la date de démarrage de la disponibilité de ces normes. Le texte final a retenu des dates fermes (Legislative Train du Parlement européen). Si les normes prennent de nouveau du retard, les fournisseurs subiront la même pression, sans report automatique.
Le changement sur la maîtrise de l'IA est contesté. Une analyse publiée par l'IAPP soutient qu'adosser l'obligation à des exemples de la Commission et à des recommandations du Comité qui ne sont pas encore rédigés pourrait rendre la conformité plus difficile à évaluer, pas plus simple (IAPP). Le même article note que les déployeurs de systèmes à haut risque ont toujours besoin de superviseurs réellement compétents au titre de l'article 26. Pour la Commission, l'obligation est plus simple désormais, et l'article 4 modifié l'oblige à publier des exemples pratiques de conformité. Les deux lectures vont dans le même sens pour une entreprise : documentez votre propre définition du « suffisant ».
D'autres orientations sont encore à venir. L'Acte modifié impose à la Commission de publier, d'ici une échéance en 2027, des lignes directrices sur l'articulation de l'AI Act avec le droit sectoriel des produits, et de fournir un formulaire de documentation simplifié pour les PME et petites entreprises de taille intermédiaire. La nouvelle interdiction doit aussi être éprouvée dans la pratique : elle ne vise les outils d'image généralistes que lorsque l'abus est un résultat prévisible et que les garde-fous sont insuffisants, et c'est aux régulateurs et aux tribunaux de tracer cette ligne. Si vous travaillez dans un secteur réglementé, notre guide sur l'IA pour le travail juridique explique comment les cabinets gèrent ce genre d'incertitude au quotidien.
Questions fréquentes
L'AI Act européen s'applique-t-il aux entreprises hors UE ?
Oui. Il couvre quiconque met un système d'IA ou un modèle GPAI sur le marché de l'UE, ou en utilise un dans l'UE, où qu'il soit établi. Une société de logiciels américaine qui vend un outil de recrutement par IA à des employeurs en Allemagne est un fournisseur au sens de l'Acte.
L'AI Act européen a-t-il été reporté en 2026 ?
Seulement en partie. L'Omnibus a repoussé les règles sur le haut risque à fin 2027 pour les usages de l'annexe III et à 2028 pour l'IA dans les produits réglementés. Les interdictions, la maîtrise de l'IA, les règles GPAI et les obligations de transparence n'ont pas été reportées, hormis un court délai de grâce pour le marquage des anciens systèmes génératifs.
Faut-il un certificat de maîtrise de l'IA ou un responsable de l'IA ?
Non. La Commission indique que ni l'un ni l'autre n'est exigé et qu'il n'existe aucun format de formation obligatoire. Il vous faut des mesures proportionnées pour vos salariés et prestataires, et un registre qui montre ce que vous avez fait.
Utiliser ChatGPT au travail est-il à haut risque ?
Pas pour rédiger, faire de la recherche ou traduire. Le risque dépend de l'usage : le même assistant devient donc une pièce d'un processus à haut risque si vous l'utilisez pour classer des candidats ou décider d'un crédit. Si vous comparez les options, notre guide des alternatives à ChatGPT compare les principaux assistants.
Quand les régulateurs peuvent-ils sanctionner les grands éditeurs de modèles ?
La Commission peut sanctionner les fournisseurs de modèles GPAI à partir de 2026. Les modèles déjà sur le marché avant l'entrée en vigueur des règles GPAI en 2025 ont jusqu'en 2027 pour se conformer pleinement, d'après les lignes directrices GPAI de la Commission.