

大多数 AI 安全工具榜单把这个品类当成一个货架来摆,但它并不是。云安全态势平台、邮件过滤和代码扫描器保护的对象不同,用 AI 干的活也不同。把下面这份 2026 年排行榜按层级拆开看,会清楚得多:云安全看 Wiz,网络及更广范围看 Darktrace,邮件看 Abnormal AI,漏洞管理看 Qualys,代码安全看 Snyk。
这就是全文的分析框架。排行榜之后,你会看到:快速推荐、2026 年的变化(很大一部分是所有权变动)、AI 到底在哪里真正管用又在哪里只是噱头的坦率分析、十二篇简短评测,以及一个给安全负责人和 IT 经理用的决策工具,帮你拿到第一版候选名单,而不是去搞一场大规模比拼。
先说一件事:这些厂商几乎都不公开价格。公开了的,我们会引用对应页面;没公开的,我们就直说,不去瞎猜。
当前 Top 25
- # 1首选WizAI 应用Wiz是一个由AI驱动的网络安全平台,集成了代码、云和运行时,以增强所有云和AI应用的安全性。它自动化风险降低和威胁响应,使安全团队能够以AI速度运作,有效保护其环境。72ToolRank强劲
- # 2亚军Microsoft Sentinel平台Microsoft Sentinel 是一个云原生的 SIEM 平台,旨在通过更快地检测威胁、自动化响应以及利用数据湖降低成本来增强安全运营。它与 Microsoft Defender 集成,提供统一的安全体验。70ToolRank强劲
- # 3季军谷歌安全运营AI 应用谷歌安全运营,前身为Chronicle,赋能安全团队以谷歌的速度、规模和智能检测、调查和响应威胁。它提供跨SIEM、SOAR和威胁情报的统一体验,以增强检测、调查和响应能力。70ToolRank强劲

- 4Microsoft Defender for Cloud平台Microsoft Defender for Cloud 是一款安全解决方案和 CNAPP,旨在保护多云和混合环境中的云原生应用开发。它提供端到端的可见性、风险优先级排序和修复能力,确保安全的基础设施和应用生命周期管理。69ToolRank强劲
- 5Microsoft Defender XDR平台Microsoft Defender XDR 是一个全面的网络安全平台,统一了扩展检测和响应能力。它通过跨来源关联信号来保护组织,提供可操作的洞察,以加速威胁检测和响应。69ToolRank强劲
- 6DarktraceAI 应用Darktrace 是一个 AI 网络安全平台,可以在几秒钟内中断网络攻击,包括勒索软件和电子邮件钓鱼。它使用自适应 AI 从独特的业务数据中学习,使组织能够有效地检测和响应威胁。69ToolRank强劲
- 8Abnormal AIAI 应用Abnormal AI 是一个行为 AI 安全平台,保护电子邮件、身份和 AI,有效阻止内部威胁。受到超过 4500 家组织的信任,它自动化关键安全决策,以应对复杂的网络攻击。65ToolRank强劲
- 10思科人工智能防御AI 应用思科人工智能防御是一种全面的人工智能安全解决方案,旨在保护企业免受与人工智能开发和部署相关的独特风险。它提供端到端的保护,确保多云环境中人工智能应用的安全性。60ToolRank强劲
- 11Amazon MacieAI 应用Amazon Macie 是一项数据安全服务,利用机器学习和模式匹配来发现和保护敏感数据。它提供自动化的数据发现、具有成本效益的可见性以及增强的 Amazon S3 存储数据的安全性。60ToolRank强劲
- 12Cortex XDRAI 应用Palo Alto Networks 的 Cortex XDR 通过 AI 驱动的威胁检测和响应增强终端安全性。它整合来自多个来源的数据,有效防止和缓解网络攻击,减少调查时间和运营开销。59ToolRank稳健
- 13Lacework FortiCNAPPAI 应用Lacework FortiCNAPP 是一个全面的云原生应用保护平台。它利用人工智能来保护应用程序,从代码到云,确保对不断演变的网络威胁提供强有力的保护。59ToolRank稳健
- 14Kount 身份与欺诈服务AI 应用Kount 是 Equifax 的一部分,提供先进的身份与欺诈服务,帮助企业检测和防止欺诈,验证身份,并利用 AI、机器学习和实时分析保护收入。59ToolRank稳健
- 15Tenable One 暴露管理平台AI 应用Tenable One 是一个由人工智能驱动的暴露管理平台,统一了整个攻击面上的安全可见性、洞察和行动,帮助组织有效管理网络风险。59ToolRank稳健
- 161Password 统一访问AI 应用1Password 统一访问是一个身份安全平台,帮助安全团队发现、保护和审计人类、AI 代理和机器的访问。它集成了五个产品,以弥补可见性和治理的缺口。59ToolRank稳健
- 18Cortex XSOARAI 应用Palo Alto Networks 的 Cortex XSOAR 自动化安全操作,统一事件响应、威胁情报和工作流自动化,以提高安全运营中心 (SOC) 的效率并减少修复时间。58ToolRank稳健
- 19FortiAI AssistAI 应用FortiAI Assist 利用生成性人工智能增强安全操作,使团队能够做出明智的决策、应对威胁并简化复杂任务。旨在提高网络安全的效率和有效性。58ToolRank稳健
- 20Proofpoint AI安全平台AI 应用Proofpoint的AI安全平台为企业AI使用提供全面保护,确保安全的AI采用,具备意图感知的安全性和数据上下文。它提供统一的发现、运行时策略执行和审计跟踪,以保护敏感数据并管理AI交互。57ToolRank稳健
- 21FortiAI ProtectAI 应用FortiAI Protect 是 Fortinet 开发的解决方案,利用实时 AI 阻止新兴威胁,并通过上下文风险评估优先响应。它最小化误报,检测隐藏威胁,包括影子 AI,同时通过实时控制和政策强制安全的 AI 使用。57ToolRank稳健
- 23Snyk AI Security PlatformAI 应用Snyk AI安全架构是一个独立的验证工具,确保AI生成的代码、代理和应用程序是可信的。它通过验证和管理AI开发过程,帮助组织安全地进行创新。56ToolRank稳健
- 24IdiraAI 应用Idira是Palo Alto Networks的身份安全平台,基于其收购的CyberArk构建。它将特权访问管理与机器和AI代理身份安全统一,发现、控制和管理跨混合云环境的每一个人类、机器和代理身份。它的目标是管理AI驱动的特权增长和合规性的企业安全和IT团队。56ToolRank稳健
- 25Qualys网络安全平台AI 应用Qualys提供全面的网络安全平台,帮助企业识别、评估和减轻风险。通过漏洞管理、威胁检测和合规性工具,它提供了一种统一的方法来管理网络威胁并增强安全态势。56ToolRank稳健







ToolRank 如何运作
ToolRank 是 ToolPotion 自主研发的排名引擎。
它持续评估来自开放网络的数百项信号——真实流量与热度、受众与社区实力、权威性与持久度、采用率与参与度——处理数以百万计的数据点,让每个工具都排在它应得的位置。
每一类 AI 都有专属的衡量模型:证明一款 SaaS 应用有吸引力的依据,并不适用于开源框架或创作者频道。缺少某个平台的数据从不会让工具吃亏——ToolRank 只评估现有的证据。
没有付费排名,没有自报数据。
快速推荐
- 云环境最佳:Wiz,2026 年榜单第 1 名,现已并入 Google Cloud。
- 网络上发现规则漏掉的威胁,最佳选择是 Darktrace,榜单第 2 名,ToolRank 为 68。
- 阻止商务邮件诈骗(BEC)最佳:Abnormal AI,第 3 名,得分 66。
- 混合环境下处理漏洞积压最佳:Qualys。
- 适合发布 AI 生成代码的开发者:Snyk,同时提供免费方案。
- 预算有限的小团队最佳:Aikido Security,有免费版,付费方案每月 $300 起。
2026 年有什么变化
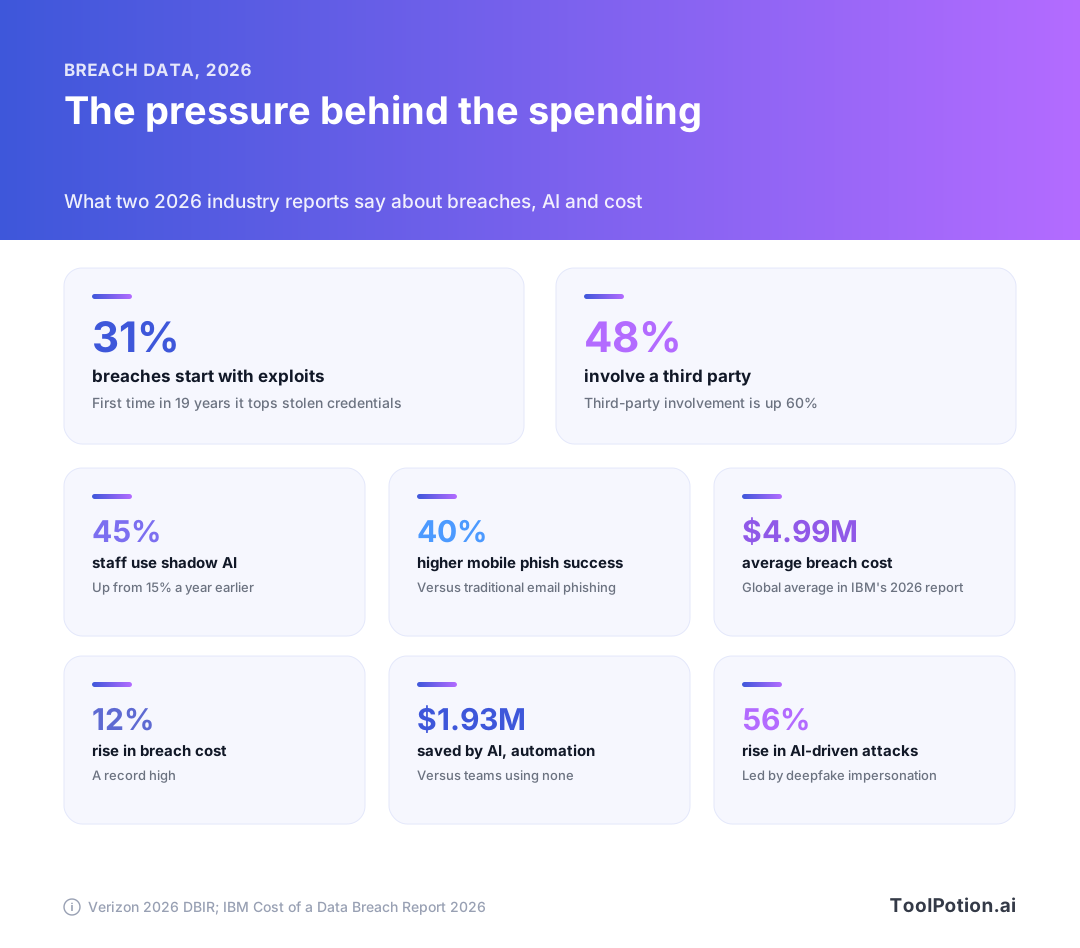
先看压力。Verizon 的 2026 年数据泄露报告发现,近三分之一的泄露始于被利用的漏洞,这是 19 年来第一次超过被盗凭证。第三方参与的泄露占比升至 48%。员工使用影子 AI 的比例一年内从 15% 跳升到 45%。IBM 给出的平均泄露成本是 499 万美元,创下纪录;而广泛使用 AI 和自动化的团队,相比完全不用的团队,平均节省约 193 万美元。
第二个变化是谁拥有谁。Google 在 2026 年完成了对 Wiz 的收购。据 Google 称,Wiz 保留自己的品牌,仍然支持 AWS、Azure、Oracle 和 Google Cloud。Palo Alto Networks 完成了对 CyberArk 的收购,这个身份平台现在更名为 Idira。开源 AI 红队测试工具 Promptfoo 宣布加入 OpenAI。Thoma Bravo 将 Darktrace 私有化,Egress 则归入 KnowBe4 旗下。
如果你要采购,所有权比以前重要得多。一款去年还独立的工具,今年可能已成了大平台的一个功能,销售方式也不一样了。签多年合同之前,先问清楚产品路线图和支持承诺。
第三个变化是出现了新领域。厂商现在开始卖"AI 本身的安全":智能体治理、prompt injection 测试、影子 AI 发现。把它们和 AI 辅助防御分成两个预算项来看。问题不同,买家也不同。
AI 真正管用的地方,和只是噱头的地方
去掉营销话术,AI 在安全领域只干几件事:学习"正常"是什么样子,标出偏离;对堆积如山的告警分组排序,让分析师不必逐条阅读;起草调查摘要;在少数产品里,自己执行遏制动作。
中间这一项,也就是分诊(triage),证据最充分,因为告警量是每个安全团队的日常痛点。基于异常的检测历史更长,但代价也众所周知:异常不等于恶意,所以调优永远没有尽头。自主响应是最该打问号的部分。判断对了威力很大,判断错了代价高昂,而这里每家厂商都说分析师保有控制权。你要追问的是,这种控制权具体长什么样。
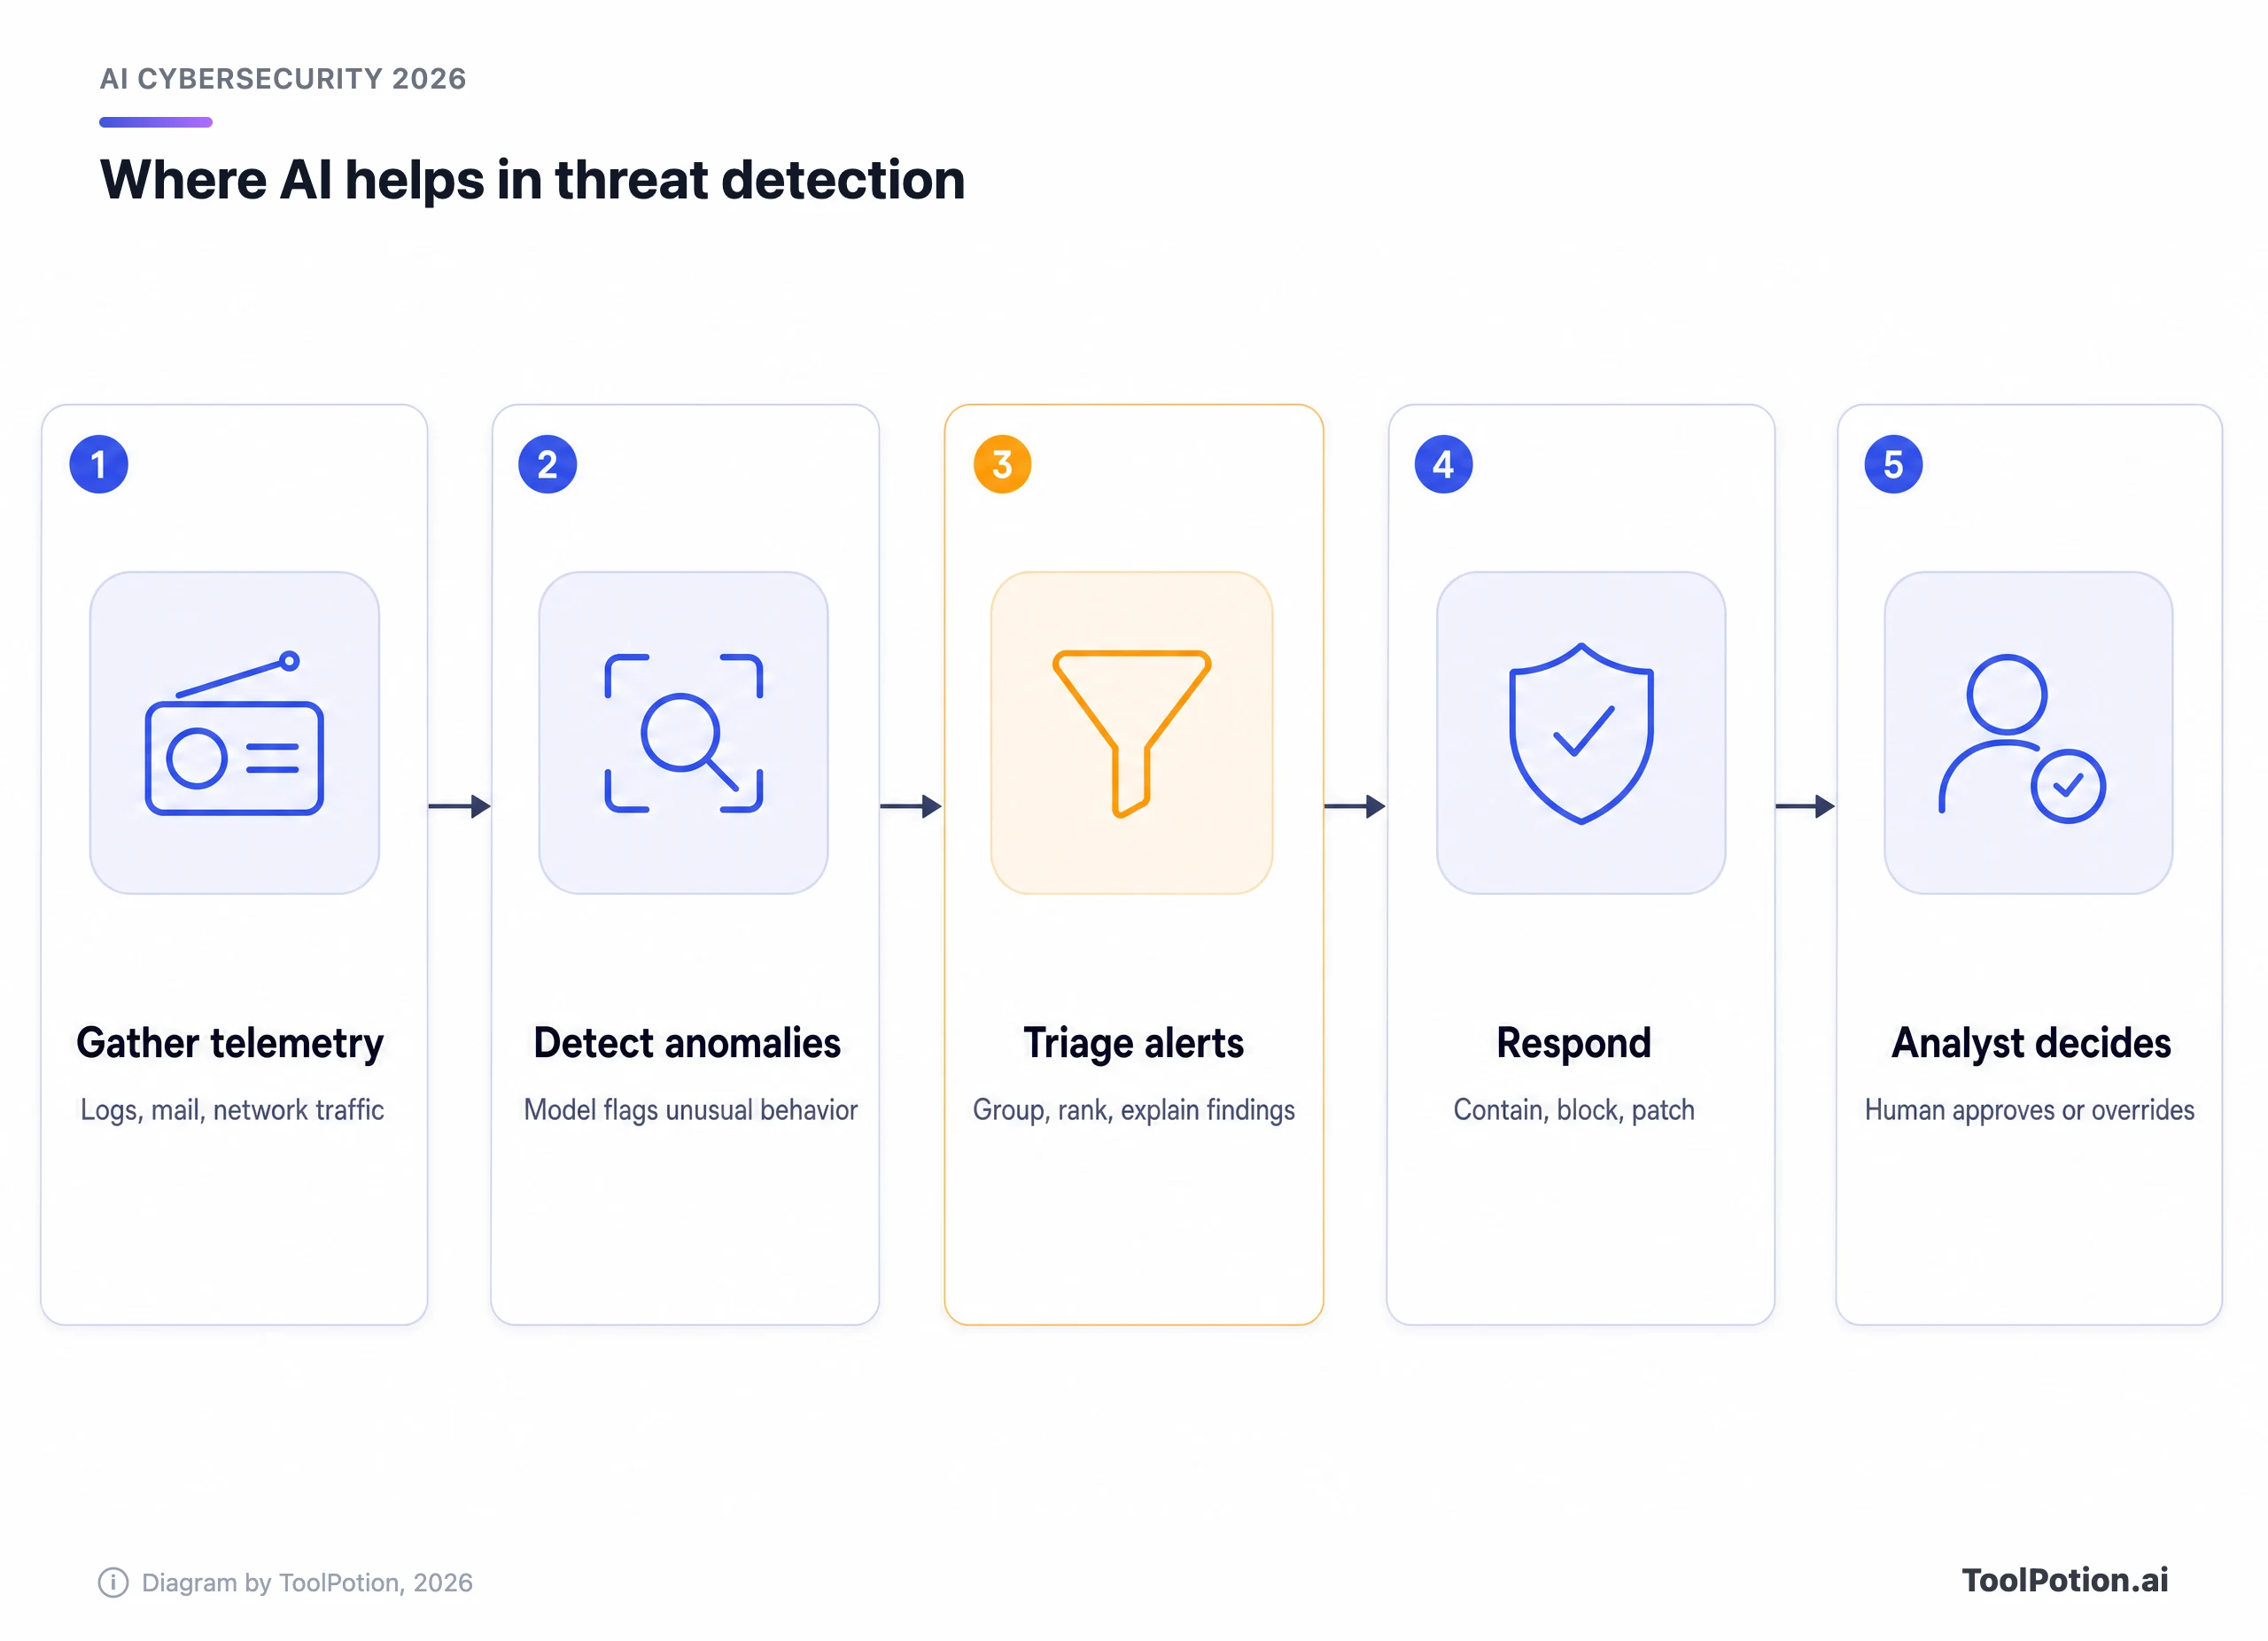
营销噱头往往集中在两处。一是"自主"这个词,它常常只是模型分数越过阈值后自动触发的一条规则。二是没有指明数据来源的检测宣称。能说清楚自己从什么学习(邮件头、流记录、云审计日志)的厂商,通常讲的是真实存在的机制。
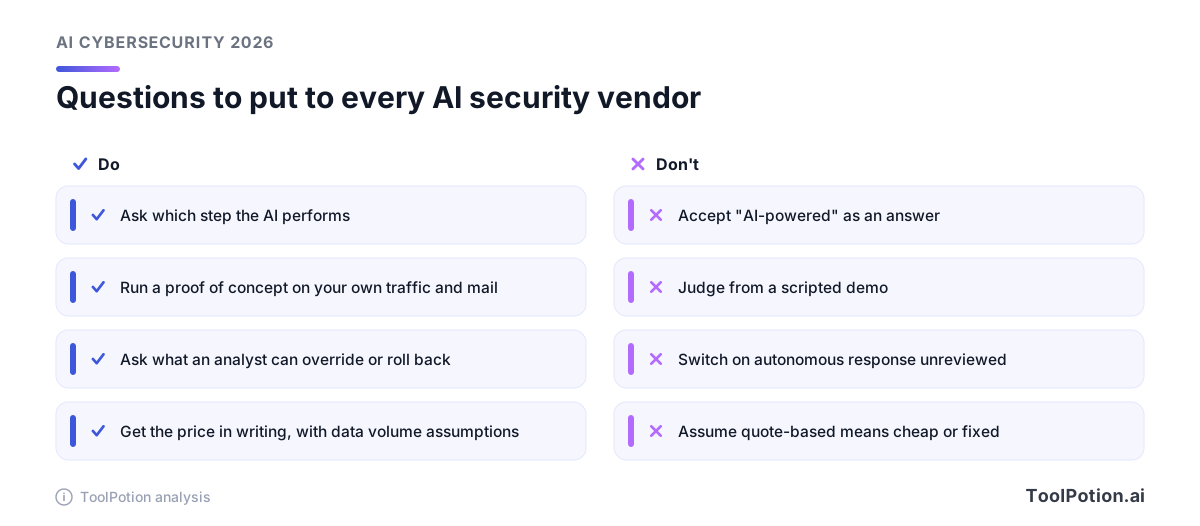
把这个流程当作检验标准。厂商说"AI 驱动"时,就去找它具体在哪一步。如果答案含糊,你买的只是个形容词。
每款工具保护哪一层
安全体系是分层的,榜单上的大多数工具在某一层很强,其他层就比较薄。下面这个层级结构是我们的分组方式。代码和 AI 应用在最上层,这是最新、增长最快的一层。身份和暴露面在最底层,权限过期、服务器没打补丁这类老问题,仍然造成了大部分损失。
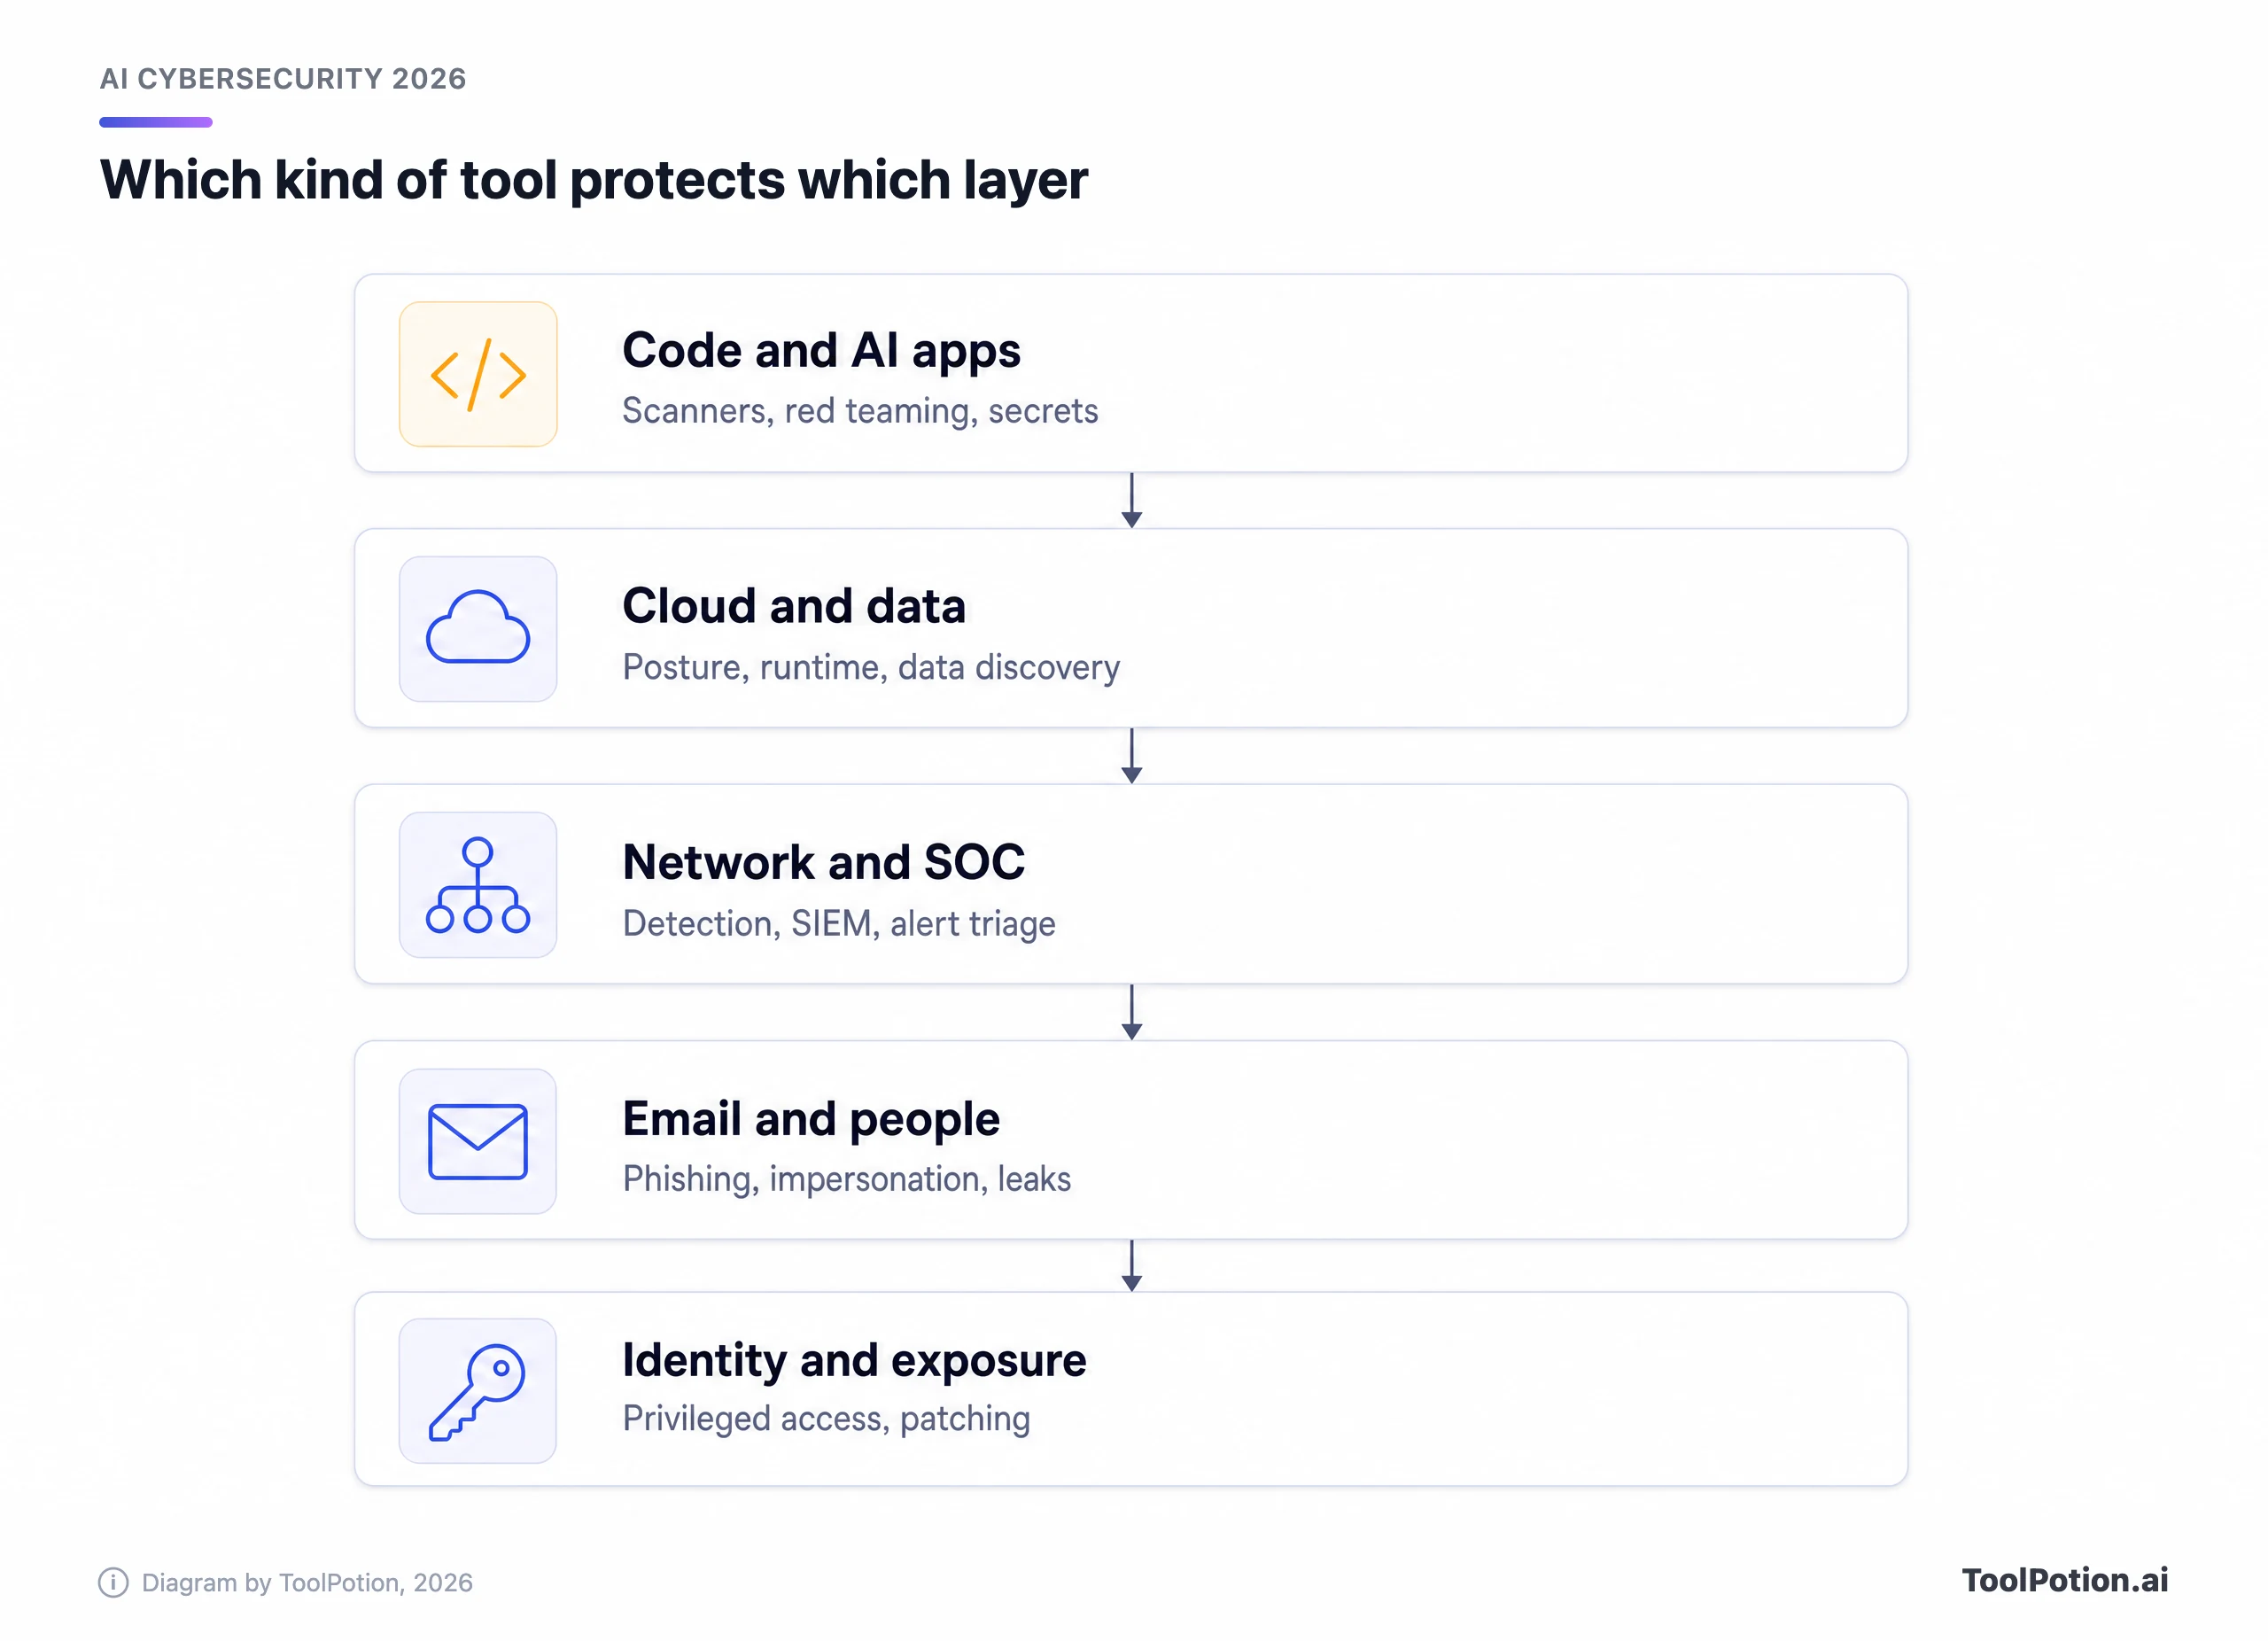
平台之间的界线是模糊的,尤其是 Darktrace,它的产品横跨网络、邮件和云。即便如此,按层级采购仍是避免为同一块覆盖范围重复付费的最干净的办法。
头部产品,逐层来看
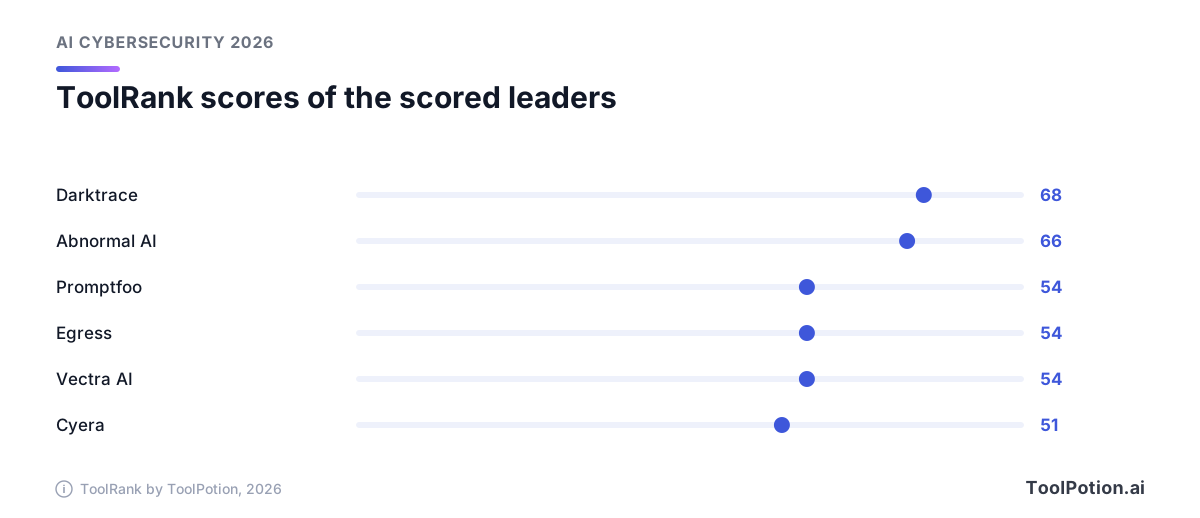
2026 年只有部分条目带有 ToolRank 分数。有分数的我们就用,没有的就不做比较。图表展示的是 Top 25 里有评分的六款工具。
Wiz:云安全最佳
Wiz 是 2026 年榜单第 1 名,暂无 ToolRank 分数。它把代码、云和运行时整合进一张图,让安全团队看清哪些错误配置真正可达、真正危险。卖点是无代理(agentless)的可见性和风险优先级排序,AI 主要用在排序上。麻烦在新东家。Google 说 Wiz 会继续支持多云,但如果你主要跑在 AWS 或 Azure 上,长期的中立性最好白纸黑字写进合同。价格未公开。
Darktrace:自学习网络检测最佳
Darktrace 排第 2,ToolRank 68,属于强势档。它的 Self-Learning AI 为每个组织建立正常行为模型,然后在网络、邮件、云和运营技术(OT)范围内标出并可中断异常行为。OT 也在它列出的使用场景里,如果你运营工厂或公用事业设施,这点很重要。缺点是所有异常检测引擎的通病:要预留调优期,还得认真谈一谈允许哪些自动动作。定价需询价。
Abnormal AI:邮件与身份攻击最佳
Abnormal AI 排第 3,得分 66,强势档。它通过 API 接入 Microsoft 365 和 Google Workspace,为每个发件人和收件人建立基线,很适合应对不带恶意链接、没什么可扫描的冒充类攻击。榜单页面称有超过 4,500 家组织在使用。一个合理的顾虑是,它和你已经在为 Microsoft 付费的邮件防护有重叠。先拿真实邮件并行跑一段时间,再决定它该替换什么。
Qualys:混合环境漏洞管理最佳
Qualys 排第 4,暂无评分。它是这里的老将(公司成立于 1999 年),真正的强项是覆盖面广:服务器、终端、云和合规放在同一份资产清单里。它的 AI 故事围绕修复展开。TruRisk Eliminate 产品利用众包的补丁结果数据,评估某个补丁搞坏系统的可能性,并能自动安装低风险补丁(Qualys 对该方法的说明)。既然被利用的漏洞现在是泄露的头号入口,更安全的打补丁路径就是 AI 一个很实用的用法。价格未公开。
Snyk:AI 生成代码最佳
Snyk 排第 5,暂无评分。2026 年它围绕 AI 构建的软件重新定位:其 Evo 产品用于治理编码智能体,并验证它们写出的代码。价格公开,这在该品类里很少见。据 Snyk 方案页面,Free 方案覆盖 5 个项目,Team 方案最多 10 名开发者,每月 $25 起,所有智能体相关功能都需要签企业合同,按额度(credit)模式计费。问题在于功能一加,成本就会膨胀。承诺之前,先按活跃贡献者数量建个成本模型。
Sumo Logic:SIEM 告警分诊最佳
Sumo Logic 排第 6。它的云 SIEM 现在有 Dojo AI 智能体,其中 SOC Analyst Agent 在 2026 年正式发布(GA),能调查告警并给出有证据支撑的结论。这就是上面流程图里的分诊步骤,被做成了产品。厂商自己宣称的响应速度提升尚未经过验证,所以请用你自己的告警样本测试。它适合已经想把日志和 SIEM 放在一处的团队。
Proofpoint:大型邮件与数据安全项目最佳
Proofpoint 排第 7,是以人为中心的安全领域的重量级选手。它目前的产品覆盖邮件、协作工具、数据保护,以及新增的 AI 智能体与交互安全。这样的广度适合想要单一供应商的大型组织,对十来人的 IT 团队就不太合适。做好走完整销售流程的准备。它在榜单上的主要邮件竞争对手是排第 17 的 Mimecast,排行榜上两者都有。
Idira:特权与机器身份最佳
Idira 排第 8。它是 Palo Alto Networks 旗下 CyberArk 的延续,Palo Alto 称其建立在 CyberArk 的积累之上。它覆盖人员、工作负载和 AI 智能体的特权访问,提供即时(just-in-time)访问和密钥管理。如果你面临的泄露场景是凭证被盗或服务账号权限过大,这一层就该投钱。过渡期风险是真实存在的,所以要问清楚支持能否延续。
Promptfoo:测试自家 AI 应用最佳
Promptfoo 排第 9,得分 54,稳健档。它有点与众不同:在攻击者动手之前先攻击你的 AI 应用,针对 prompt injection、数据泄露和违规行为做自动化红队测试,并接入 CI/CD。创始人称已有超过 35 万名开发者使用,并表示在 OpenAI 收购之后仍保持开源。这让它成了低成本的入门选择。悬而未决的问题是:当你要测试其他厂商的模型时,一个由模型厂商持有的工具还能保持多中立。
Aikido Security:预算型 AppSec 组合最佳
Aikido Security 排第 11。它把代码、云和运行时检查整合到一个仪表盘里,并过滤噪音,让开发者看到的误报更少。据其定价页面,免费的 Developer 方案覆盖两名用户和十个代码仓库,Basic 方案每月 $300。对初创公司来说,这比填询价表单友好得多。局限在深度:合规要求严格的企业会很快用不够。
Egress:防范外发邮件失误最佳
Egress 排第 12,得分 54,稳健档。它现在隶属 KnowBe4,除了钓鱼防御,还专注于别人忽略的那一半邮件风险:发错收件人、意外泄露和数据外泄。这对处理敏感客户或患者数据的受监管团队最重要。价格未列出。
Vectra AI:网络检测与响应最佳
Vectra AI 排第 14,得分 54,稳健。Vectra 称自己入选了 Gartner 2026 年网络检测与响应魔力象限的领导者象限。对 SOC 团队来说,它是 Darktrace 最接近的对手,也是做概念验证时该放在 Darktrace 旁边的那一个。它的卖点是为安全团队提供检测和调查辅助,所以请用你自己的网络流量来和 Darktrace 比一比。
头部产品横向对比
表格汇总了有据可查的信息。可以按排名、层级或所有者排序。"未列出"指厂商没有公布价格,不代表贵。
如何选择
买家往往卡在两个决定上:一是选平台还是选专精工具,二是怎么比较价格不透明的产品。整合能减少控制台和合同数量,但可能让弱模块和强模块捆绑在一起。专精工具更锋利,但要多做集成工作。比较合理的折中是:你最看重的那一层用一个平台,平台明显薄弱的地方补一个专精工具。
先从一旦被攻破损失最大的那一层入手,而不是从厂商名单入手。一家重度使用 Microsoft 365、邮件管控又薄弱的公司,应该先看邮件,再去看那些听起来更炫的东西。一家正在上线 AI 功能的云原生初创公司,第一笔采购则完全不同。下面的工具用两个问题带你走一遍。
有三种情况很常见。如果你没有专职分析师,优先选能替你分诊的产品,避开任何需要调优过的 SIEM 才能用的方案。如果你有 SOC,就问问这个工具是在减少告警,还是只多了一个控制台。如果你身处受监管行业,要查清数据驻留要求,以及厂商如何处理你的遥测数据。我们按角色重新排序的榜单有 安全分析师、IT 经理和 DevOps 工程师,背后是同一批工具。
该向每个厂商提的问题
概念验证(PoC)是唯一公平的测试。给两家厂商同样的两周、同样的数据、同样的分析师,然后数一数各自把多少告警送到人手里,其中有多少真的重要。厂商的演示就是为了避开这种对比而设计的。
定价是第一道摩擦。这里的大多数厂商按席位、数据量或资产数报价,所以两份报价很少能直接比较。把前提假设写进书面文件。
想看更广的范围,安全与隐私榜单涵盖了本品类之外的工具,完整目录页则列出了我们在此追踪的所有产品。
关于 ToolRank
ToolRank 是 ToolPotion 对 AI 工具的独立排名。名次无法购买,有分数和档位的地方我们都会展示。所有榜单见 /en/top,或返回 Top 150 AI 网络安全工具排行榜。
值得关注的新晋与后起之秀
Top 25 之外紧随其后的是 Orca Security,一个无代理云平台,排第 26,接着是排第 27、做代码扫描的 Semgrep。排第 28 的 XBOW 和排第 32 的 Strix 都在卖自主渗透测试。这个领域 AI 进展很快,对测试范围和安全控制要追问得更严一些。
Top 25 之内,排第 23 的 Cyera 得分 51(稳健档),专注于敏感数据的发现与分类。排第 18 的 Varonis、排第 21 的 Aqua Security 和排第 25 的 Checkmarx 分别是数据、容器和应用安全领域的老牌名字。我们没有在这里详细评测它们,但它们应该出现在你的长名单里。
常见问题
2026 年最好的 AI 网络安全工具是什么?
没有唯一答案。Wiz 位居 2026 年云安全榜首,Darktrace 和 Abnormal AI 的 ToolRank 分数最高,具体选哪个,取决于你最先要保护哪一层。
Wiz 还是独立公司吗?
不是了。Google 在 2026 年完成了收购。Google 表示 Wiz 保留自己的品牌,并继续支持 AWS、Azure、Oracle 和 Google Cloud。
AI 网络安全工具要花多少钱?
大多数需要询价,所以 Wiz、Darktrace、Abnormal AI 和 Qualys 都没有公开数字。Snyk 列出了 Free 方案和每月 $25 起的 Team 方案,Aikido 列出了免费版和每月 $300 的 Basic 方案。
AI 会取代安全分析师吗?
从目前的证据看不会。AI 能缩短分诊和调查时间,但厂商描述的都是分析师批准或否决动作。对任何"完全自主安全"的说法,都要保持怀疑。
小团队应该先买什么?
挑你现在管控最薄弱的那一层。对很多小团队来说,是邮件,其次是代码扫描。Snyk 和 Aikido 的免费版能让你不走采购流程就试用代码这一层。
检测和分诊有什么区别?
检测是判断某件事看起来不对劲。分诊是在众多看起来不对劲的事情里,决定哪一件最值得先花人力去看。