描述
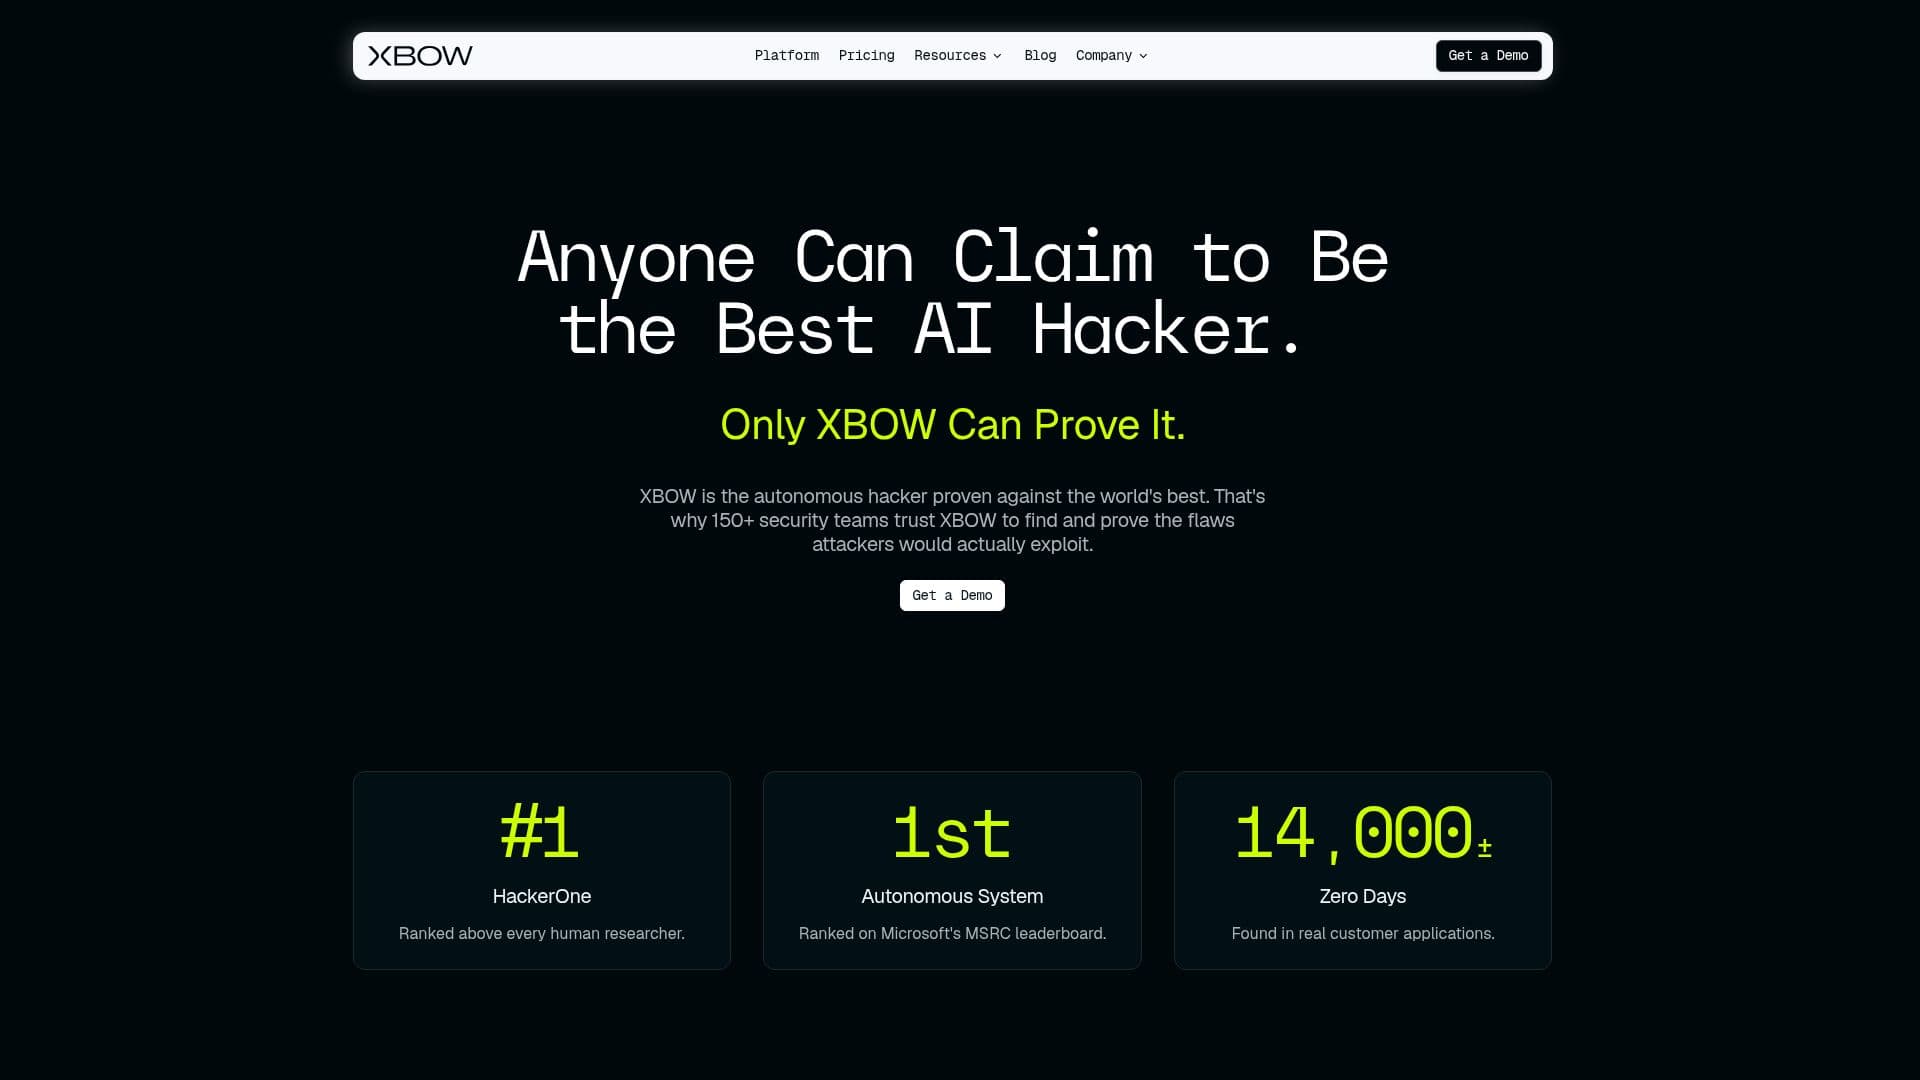
XBOW是一个自主攻击安全平台,旨在模拟真实攻击,使组织能够识别和验证其应用程序中的漏洞。该平台受到全球150多个安全团队的信任,提供高端渗透测试的深度和结果,所需时间却少得多。
阅读更多
XBOW的核心功能在于其自主进行渗透测试的能力。用户只需将XBOW指向一个URL,即可启动全面评估,像真实攻击者一样探索应用程序和API。该平台将漏洞链成有效攻击,在任何发现到达安全团队之前独立证明其可利用性。这种对风险的持续验证确保组织知道首先修复什么,而不是依赖年度估算。
XBOW在完全自主的同时,遵循生产环境所需的治理要求。用户定义测试范围,XBOW所采取的每个行动都被记录和可审计。此功能符合SOC 2、ISO 27001和PCI DSS等合规要求,确保组织能够保持数据分离和驻留。
该平台独特的漏洞管理方法专注于提供证据,而不仅仅是发现。每个发现都附带一个有效的利用,最小化误报并提供可操作的结果。这使得安全团队能够有效地应对真实风险,而不是筛选传统扫描工具产生的噪音。
除了自主能力外,XBOW还通过其API与现有工作流程无缝集成。这使得团队能够以编程方式触发评估,检索验证的发现,并将结果连接到现有工具。无论是进行发布前的安全检查,还是在一系列应用程序中提供持续覆盖,XBOW都能根据组织的需求进行扩展,提供覆盖而无需增加额外的人手。
总体而言,XBOW代表了攻击安全领域的重大进步,结合了基于AI的洞察和真实世界的验证,帮助组织在潜在威胁面前保持领先。
- 类别AI 网络安全工具
- 定价模式按用量计费
- 部署云端
- 平台AWS, Google, Oracle, Microsoft
XBOW自主攻击安全平台的核心功能
持续渗透测试
真实漏洞验证
自主测试
提供API
审计日志
合规支持
最小化误报
可操作报告
如何使用 XBOW自主攻击安全平台?
定义范围:设置XBOW可以测试的参数。
将XBOW指向一个URL:将平台指向目标应用程序。
提供上下文:提供任何相关文档或凭据。
启动评估:触发渗透测试以开始评估。
审查发现:分析验证的结果和利用证明。
修复漏洞:根据优先级处理识别的风险。
重新测试:进行后续评估以确保漏洞已修复。
XBOW自主攻击安全平台的使用案例
- 持续安全测试
- 发布前安全检查
- 漏洞管理
- 合规审计
- 与CI/CD集成