描述
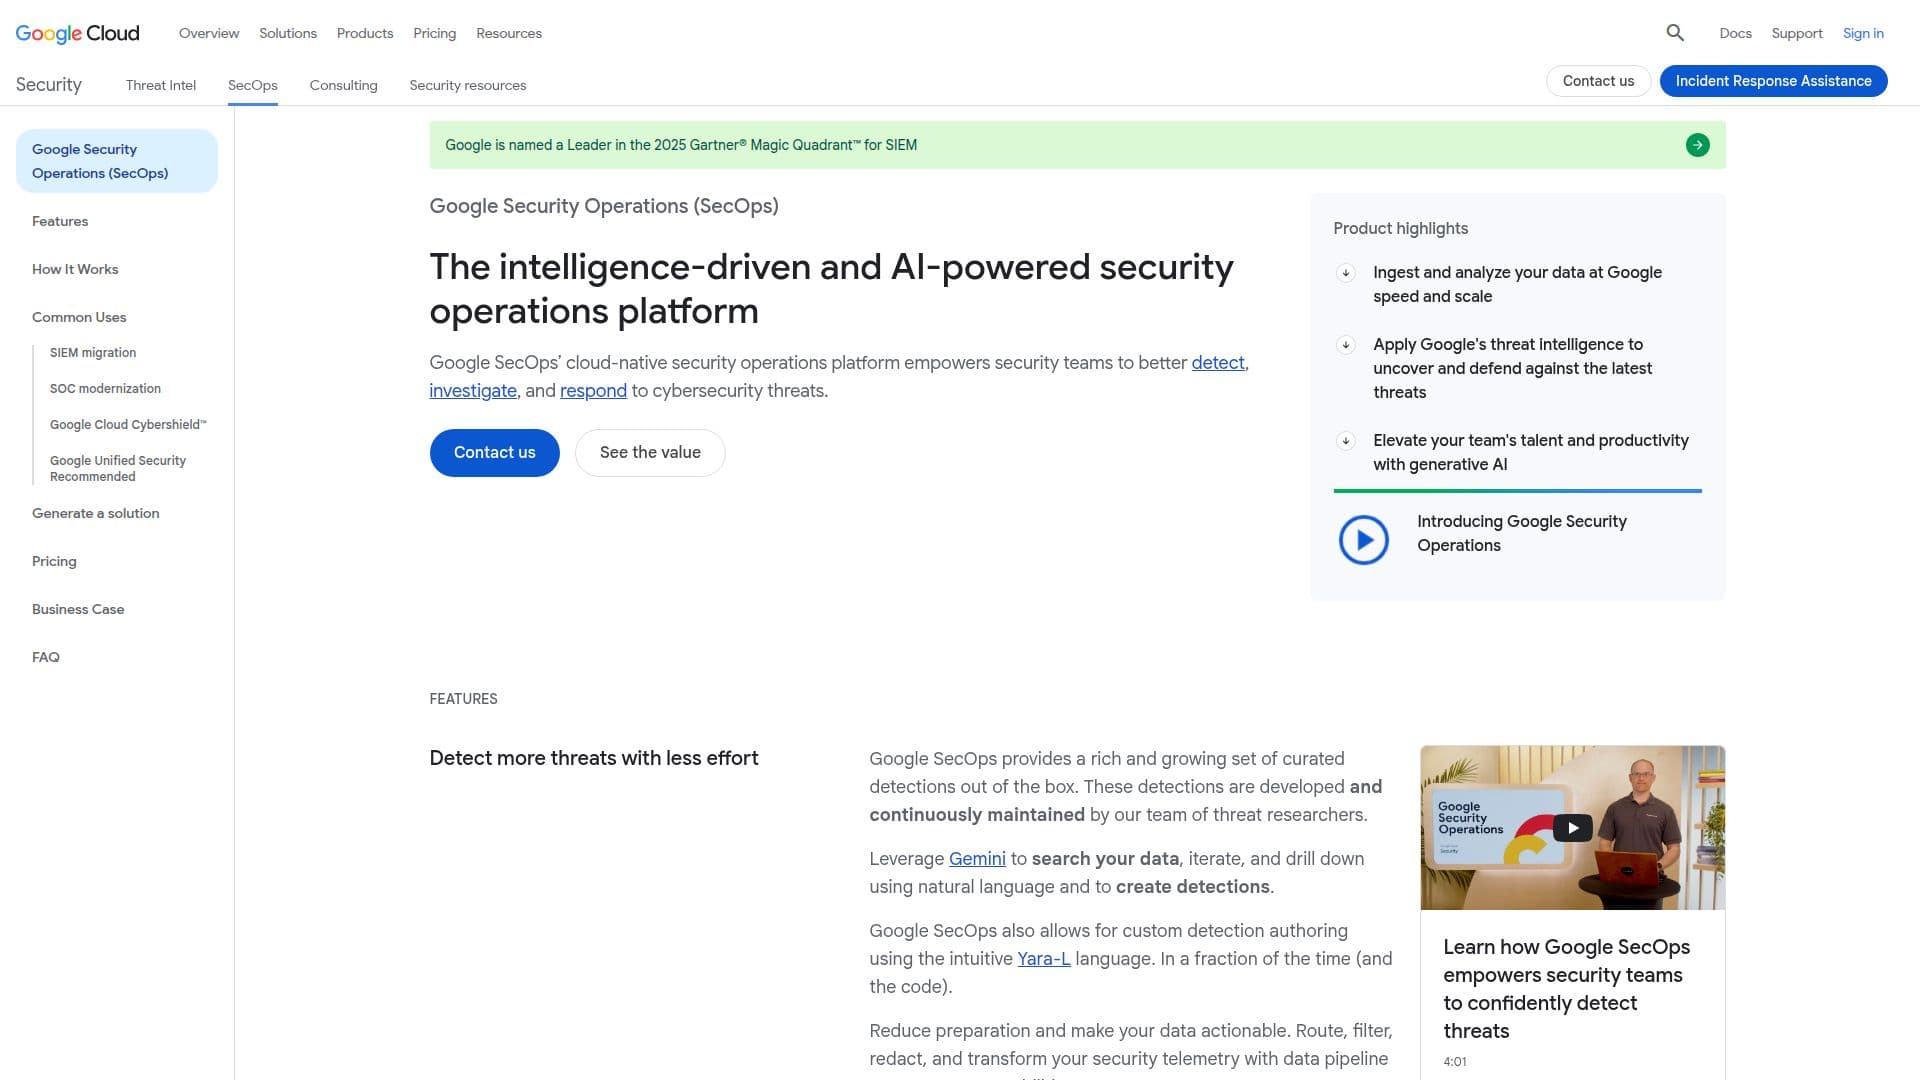
谷歌安全运营,之前称为Chronicle,是一个综合安全平台,旨在增强安全团队的能力。它利用谷歌的速度、规模和智能,使团队能够更有效地检测、调查和响应威胁。该平台提供跨安全信息和事件管理(SIEM)、安全编排、自动化和响应(SOAR)以及威胁情报的统一体验,促进更好的检测、调查和响应。
阅读更多
该平台允许用户以谷歌的速度和规模摄取和分析数据,应用谷歌的威胁情报来发现和防御最新的威胁。它通过生成性AI提升团队的生产力,使威胁检测更快且更省力,为调查提供正确的背景,并确保快速而准确的响应。
谷歌安全运营包括基于数据摄取的各种套餐,提供一年的安全遥测保留,无需额外费用。标准套餐包括核心SIEM和SOAR功能,支持最多1,000个单事件和75个多事件规则。企业套餐扩展支持无限环境,并包括用户和实体行为分析(UEBA)功能。
企业增强套餐提供高级功能,包括支持最多3,500个单事件规则和200个多事件规则的检测引擎,以及对谷歌威胁情报的完全访问,包括Mandiant和VirusTotal。该套餐还提供数据管道管理的高级过滤、编辑、转换和路由选项。
谷歌安全运营旨在为希望现代化其安全运营中心(SOC)并改善网络防御能力的安全团队而设计。它适合各种规模的组织,提供可扩展的解决方案以满足多样的安全需求。该平台与谷歌云服务的集成确保无缝操作和增强的安全态势。
- 类别AI 网络安全工具
- 定价模式基于包
- 部署云端
- 平台网页版
谷歌安全运营的核心功能
统一的SIEM和SOAR体验
谷歌速度和规模的数据摄取
生成性AI以增强生产力
威胁情报应用
12个月的安全遥测保留
高级检测引擎
用户和实体行为分析
对谷歌威胁情报的完全访问
如何使用 谷歌安全运营?
配置:设置数据摄取和威胁检测规则
使用:监控威胁并进行调查
优化:利用生成性AI提升生产力
响应:实施自动响应措施
谷歌安全运营的使用案例
- 威胁检测
- 安全调查
- SOC现代化
- 数据摄取
- 威胁情报