描述
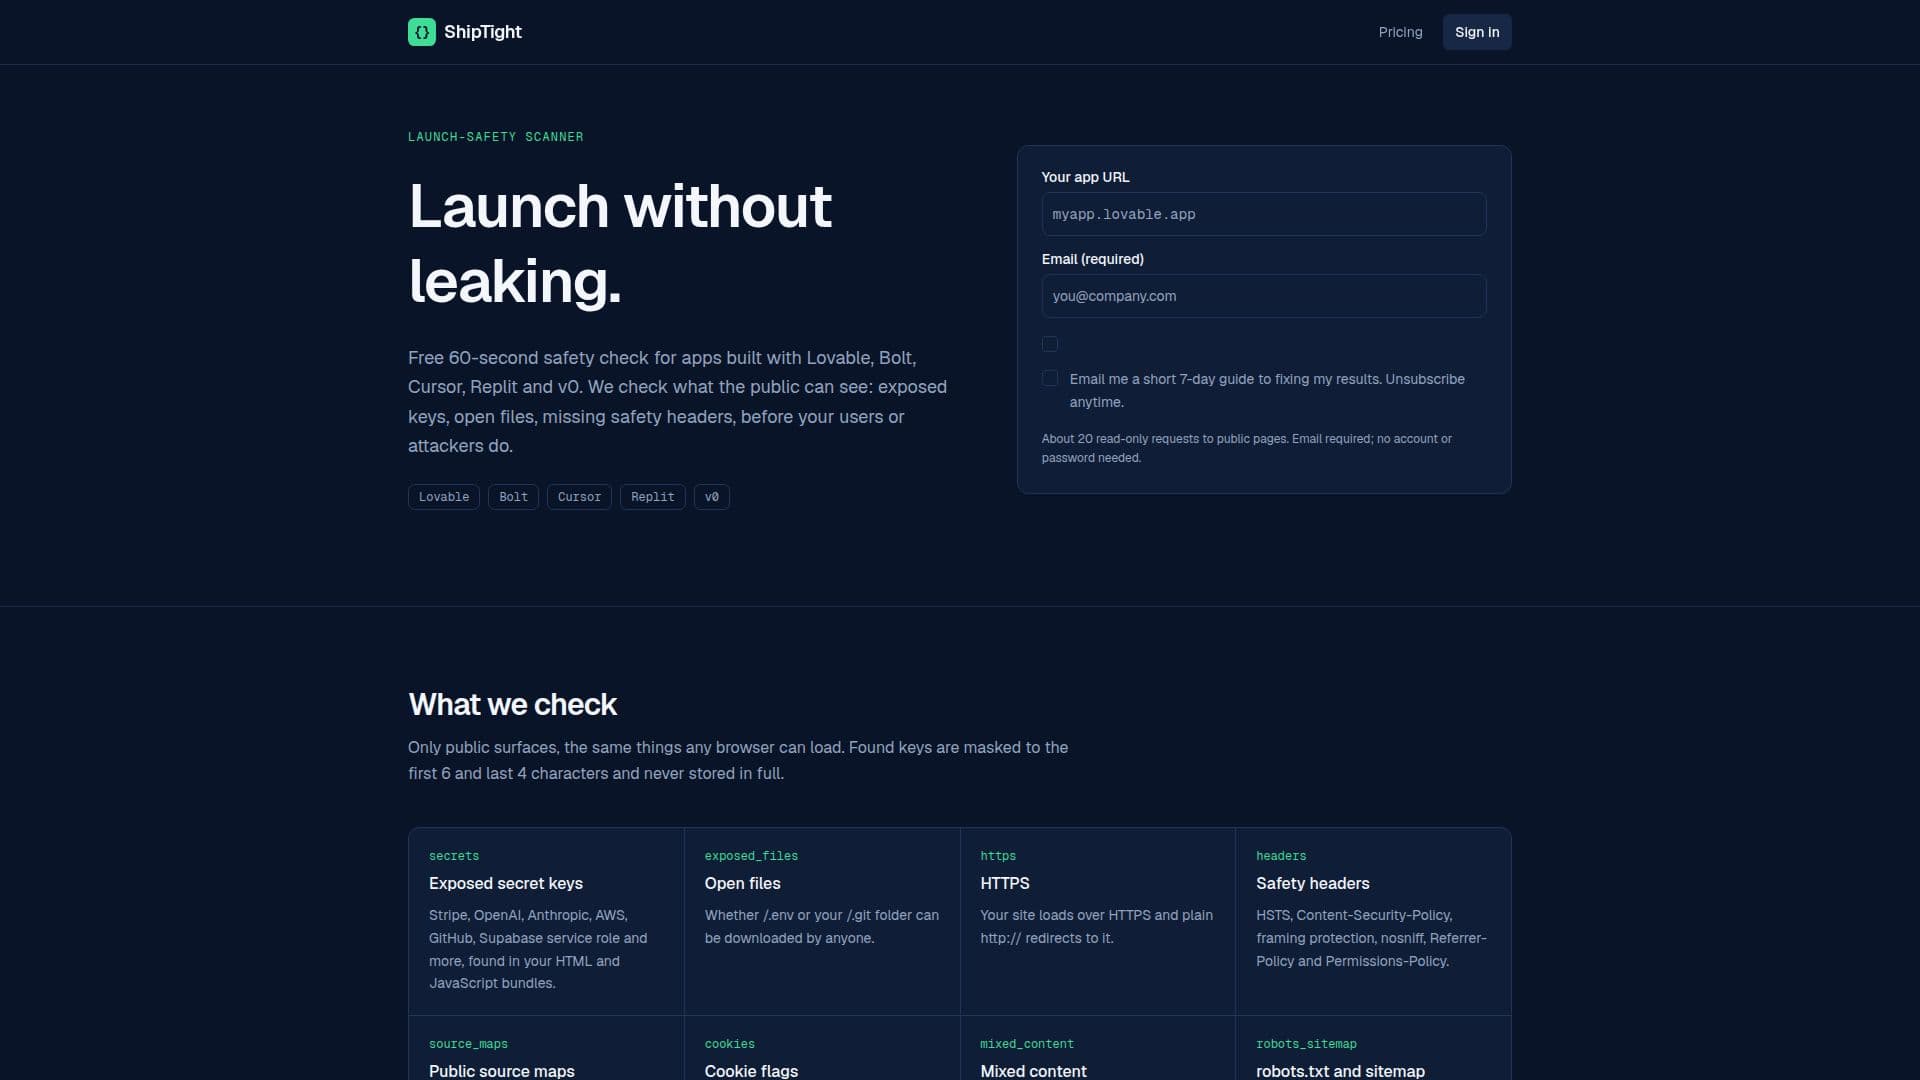
ShipTight 提供了一项关键的启动安全扫描,专为使用现代 AI 构建器(如 Lovable、Bolt、Cursor、Replit 和 v0)开发的应用程序而设计。该服务进行快速的 60 秒检查,以识别可能暴露敏感信息或危及应用程序完整性的常见安全漏洞。
阅读更多
扫描仪专注于公开可见的表面,模拟任何浏览器或潜在攻击者可以看到的内容。它仔细检查 HTML 和 JavaScript 包中暴露的密钥(例如 Stripe、OpenAI、Anthropic、AWS、GitHub、Supabase 服务角色)。为了确保隐私,发现的任何密钥都被掩码,仅显示前六个和最后四个字符,并且从不完整存储。ShipTight 还验证公开可访问的文件,如 `.env` 或 `.git` 文件夹,这可能会无意中暴露配置或源代码。
除了文件暴露外,该服务还评估关键安全头,包括 HSTS、内容安全策略、框架保护、nosniff、引荐政策和权限政策,以确保强大的浏览器安全性。它检查 HTTPS 实施是否正确,确认网站安全加载并从 HTTP 重定向。公共源映射也会受到审查,以防止原始源代码被重建。此外,ShipTight 识别不安全的 Cookie 标志(缺少 Secure、HttpOnly 或 SameSite 属性)和在 HTTPS 页面上加载 HTTP 资源的混合内容问题。它还验证 `robots.txt` 和 `sitemap` 文件的存在及配置,确保敏感路径不会无意中暴露。
ShipTight 通过检测使用的特定构建器(Lovable、Bolt、Replit、v0 或 Cursor)来简化修复过程,从而生成量身定制的修复提示。用户只需粘贴他们应用程序的 URL 和电子邮件,便可在约一分钟内收到安全评分(0-100)和等级以及主要发现,然后将准备好的修复提示复制到他们的构建器中。一键重新检查确认修复。该服务提供免费的基本发现扫描,49 美元的一次性完整修复报告,以及每月起价 29 美元的持续监控计划,另有可选的收入保护附加功能,用于支付失败警报。ShipTight 由 Game Gifted Entertainment LLC 运营,强调用户隐私,仅存储必要的数据,绝不出售。
- 类别AI 网络安全工具
- 定价模式免费增值
- 部署云端
- 平台网页版
ShipTight的核心功能
60 秒启动安全扫描
检查暴露的密钥(Stripe、OpenAI、AWS、GitHub 等)
识别公开可访问的文件(.env、.git 文件夹)
验证 HTTPS 实施和重定向
扫描缺失或配置错误的安全头(HSTS、CSP 等)
检测可能暴露原始代码的公共源映射
检查不安全的 Cookie 标志(Secure、HttpOnly、SameSite)
识别 HTTPS 页面上的混合内容问题
验证 robots.txt 和 sitemap 的存在及配置
检测应用构建器(Lovable、Bolt、Cursor、Replit、v0)以便量身定制修复
提供 0-100 的安全评分和等级
生成简单英语的发现和修复提示
在应用修复后提供一键重新检查
提供一次性报告或持续监控
包括可选的收入保护以获取支付警报
如何使用 ShipTight?
粘贴 URL:添加您的实时应用地址和电子邮件以开始扫描。
获取评分:在约一分钟内收到 0 到 100 的安全评分、等级和主要发现。
复制修复提示:获取针对您的构建器(Lovable、Bolt、Cursor)量身定制的准备粘贴的修复提示。
重新检查:应用修复后,一键重新检查以确认解决方案。
监控(可选):订阅每周重新扫描、完整报告和仪表板历史记录。
ShipTight的使用案例
- 发布前安全审计
- 暴露密钥检测
- 公开文件暴露检查
- 安全头验证
- HTTPS 配置审查
- 源代码泄露预防
- 不安全 Cookie 标志识别
- 混合内容解决
- 持续安全监控
- 支付系统健康检查