跳转到主要内容
ToolPotion
AI 顾问
提交(免费)

PlugLeak

AI 应用AI 网络安全工具免费增值 · 网页版

PlugLeak 提供针对 AI 构建应用程序的免费 20 秒安全扫描,特别针对使用 Lovable、Bolt、Cursor、Replit 和 v0 等工具创建的应用程序。它识别常见漏洞,如泄露的 API 密钥、公开的 .env/.git 文件和缺失的安全头。用户将收到一个分数和详细的问题列表,付费报告提供复制粘贴的修复方案。

访问URL
分享
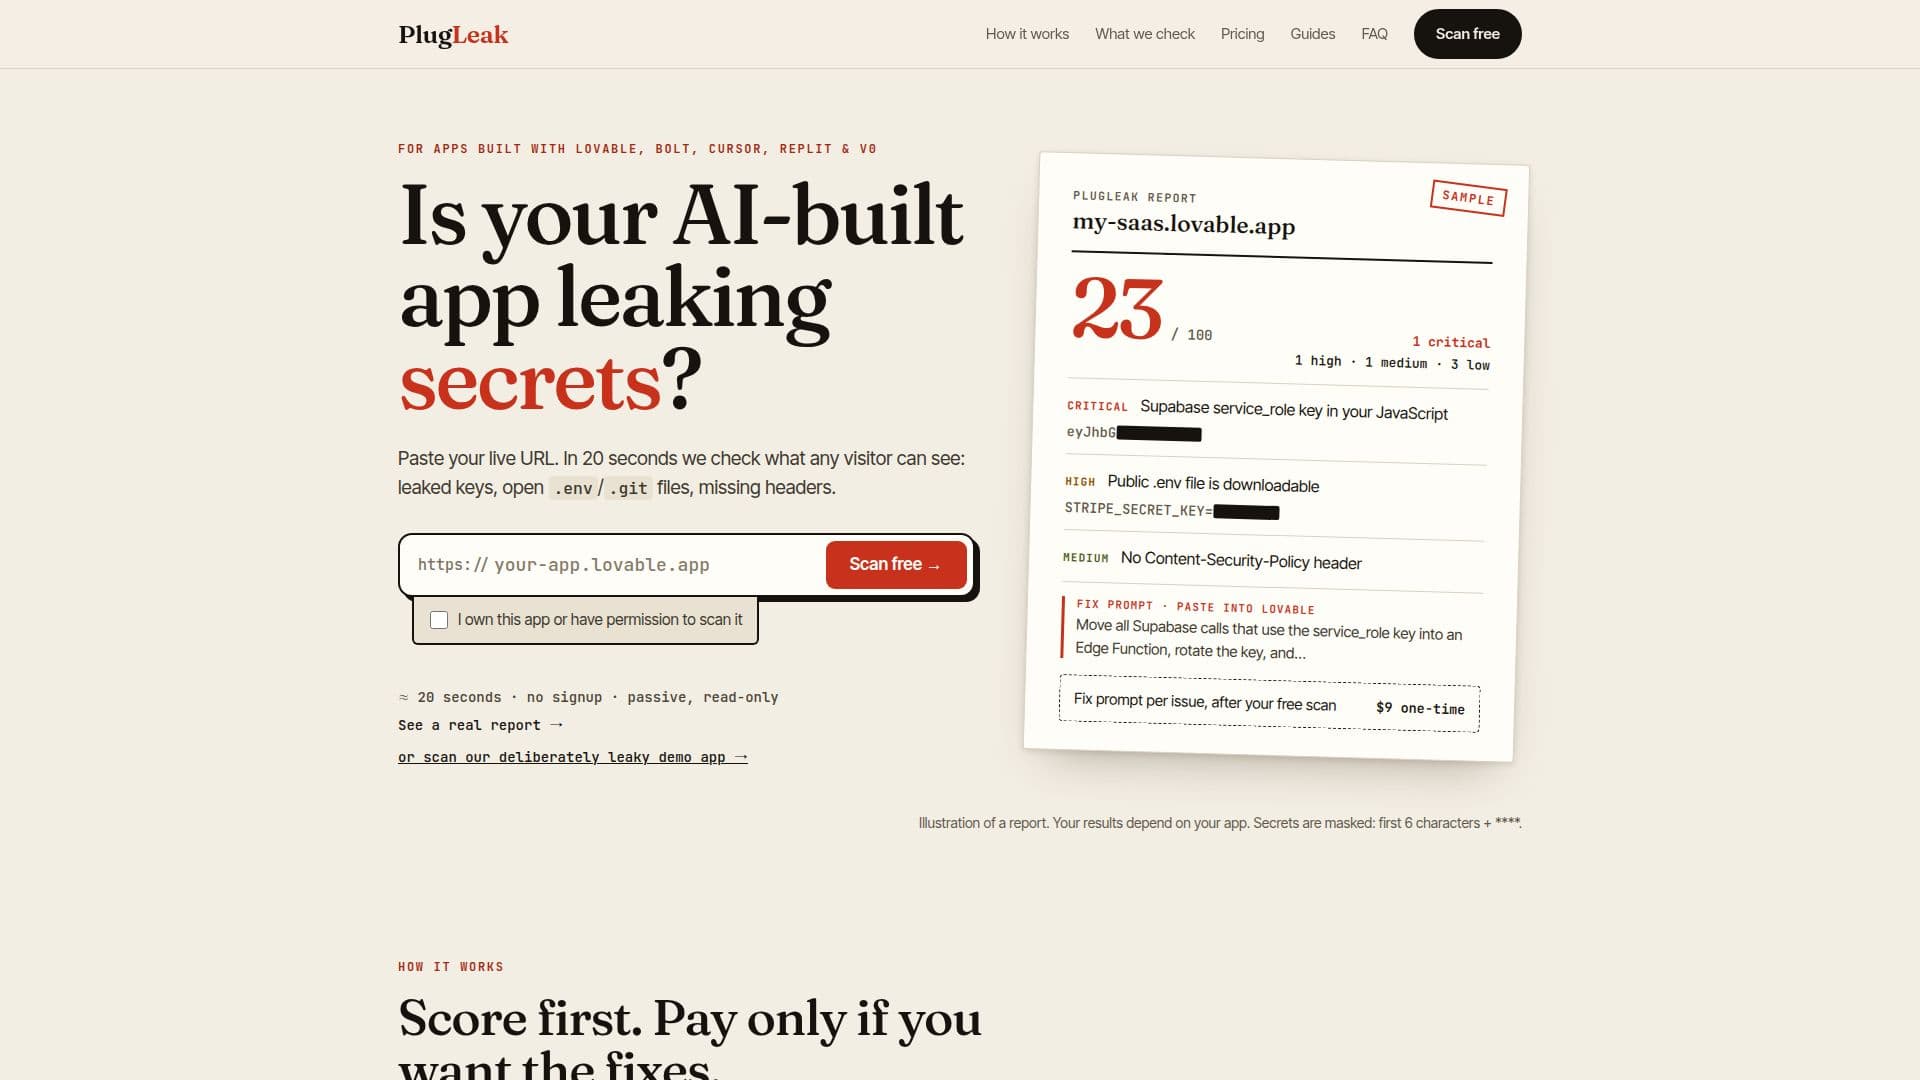
PlugLeak 截图
PlugLeak 截图

PlugLeak 提供专门的安全扫描服务,旨在为使用 AI 开发平台(如 Lovable、Bolt、Cursor、Replit 和 v0)构建的应用程序提供支持。其核心服务是快速的免费 20 秒扫描,执行对实时应用程序公开暴露元素的被动外部检查。此过程模拟标准访问者浏览器所发出的 GET 请求,以及对 /.env 和 /.git/config 的特定请求,而无需登录、提交表单或查询数据库。

阅读更多

扫描器仔细搜索关键漏洞,包括泄露的 API 密钥(Stripe、OpenAI、Anthropic、AWS、GitHub、Supabase)、暴露的 Supabase `service_role` 密钥、公开可访问的 .env 和 .git 配置文件,以及缺失的基本安全头,如 Content-Security-Policy、Strict-Transport-Security 和 X-Frame-Options。它还验证 HTTPS 重定向和 SSL 证书的有效性。发现的任何秘密都会立即被掩码(前 6 个字符 + ****),然后保存到报告中,确保完整的密钥不会被存储。

完成后,用户将收到一个 100 分的安全评分。提供电子邮件可以解锁详细的问题列表,详细说明每个发现、其位置和掩码证据。对于那些寻求立即修复的人,PlugLeak 提供付费的 "修复报告"。一次性支付 9 美元可获得针对 Lovable、Bolt 或 Cursor 的复制粘贴修复提示,指导开发人员如何旋转密钥以及如何验证修复。29 美元的选项包括 10 份修复报告,允许在部署后进行重新扫描。

PlugLeak 强调其对实时生产应用程序的安全性,表示它仅执行被动检查,绝不尝试利用任何漏洞。它不是全面的安全审计,而是针对常见且代价高昂的错误的自动检查,这些错误可能导致数据泄露。该服务非常适合使用 AI 构建工具的开发人员和团队,提供快速可靠的方法来识别和解决公开面临的安全缺陷,以防止被利用。

  • 类别AI 网络安全工具
  • 定价模式免费增值
  • 部署云端
  • 平台网页版

  • 针对实时应用程序的免费 20 秒安全扫描

  • 检测泄露的 API 密钥(Stripe、OpenAI、Anthropic、AWS、GitHub、Supabase)

  • 识别暴露的 Supabase service_role 密钥

  • 检查公开可访问的 .env 和 .git 文件

  • 扫描缺失的安全头(CSP、HSTS、X-Frame-Options 等)

  • 验证 HTTPS 重定向和 SSL 证书的有效性

  • 提供 100 分的安全评分

  • 提供详细的问题列表和掩码证据(提交电子邮件后)

  • 包括针对 Lovable、Bolt 和 Cursor 应用程序的复制粘贴修复提示(付费功能)

  • 支持在部署后使用积分包进行重新扫描

  • 被动扫描方法,适合生产环境

  • 在免费扫描期间不登录、提交表单或查询数据库

  • 在存储之前掩码所有发现的秘密

  • 提供自我修复的免费指南

  • 在日志中识别带有 "PlugLeakScanner" 用户代理的请求

  1. 粘贴 URL:输入您 AI 构建应用程序的实时 URL。

  2. 启动扫描:确认拥有扫描该应用程序的所有权或权限。

  3. 获取评分:立即收到 100 分的安全评分。

  4. 查看问题:输入您的电子邮件以解锁识别的安全问题和掩码证据的完整列表。

  5. 访问修复(可选):购买修复报告以获取针对 Lovable、Bolt 或 Cursor 的复制粘贴提示以解决问题。

  6. 验证修复:使用提供的指导旋转密钥并验证漏洞是否已解决。

  • 部署前安全检查
  • 部署后漏洞评估
  • 开发人员安全教育
  • 合规性和风险缓解
  • 快速安全反馈
  • AI 构建工具安全加固

PlugLeak 评价

加载中...

与 PlugLeak 类似的热门AI工具

ShipTight

AI 应用

ShipTight 提供免费的 60 秒启动安全扫描,适用于使用流行 AI 工具(如 Lovable、Bolt、Cursor、Replit 和 v0)构建的应用程序。它通过检查仅公开可访问的表面,识别关键漏洞,例如暴露的密钥、开放的文件和缺失的安全头。这有助于开发人员在发布前保护他们的应用程序,防止数据泄露和潜在攻击。

AI 网络安全工具
查看工具

AI 应用

提供免费的 60 秒启动安全扫描,适用于使用流行 AI 工具(如 Lovable、Bolt、Cursor、Replit 和 v0)构建的应用程序。它通过检查仅公开可访问的表面,识别关键漏洞,例如暴露的密钥、开放的文件和缺失的安全头。这有助于开发人员在发布前保护他们的应用程序,防止数据泄露和潜在攻击。ShipTight 提供免费的 60 秒启动安全扫描,适用于使用流行 AI 工具(如 Lovable、Bolt、Cursor、Replit 和 v0)构建的应用程序。它通过检查仅公开可访问的表面,识别关键漏洞,例如暴露的密钥、开放的文件和缺失的安全头。这有助于开发人员在发布前保护他们的应用程序,防止数据泄露和潜在攻击。

AI 网络安全工具
查看 AI 应用 Top 250

Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具

监控AI模型 排名第 58 位

查看工具

提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。Legit Security提供一个AI原生的应用安全态势管理(ASPM)平台,旨在检测、修复和防止来自AI生成代码、机密和漏洞的应用安全风险。它与开发工具无缝集成,以确保安全的代码创建和管理。

AI 网络安全工具
监控AI模型 排名第 58 位

Epherem

AI 应用

Epherem 提供针对使用 AI 工具构建的应用程序的免费安全扫描。它识别代码中的安全错误,提供建议修复,并突出需要进一步关注的领域。在早期访问期间免费,每天最多可进行 5 次扫描。

AI 网络安全工具
查看工具

AI 应用

提供针对使用 AI 工具构建的应用程序的免费安全扫描。它识别代码中的安全错误,提供建议修复,并突出需要进一步关注的领域。在早期访问期间免费,每天最多可进行 5 次扫描。Epherem 提供针对使用 AI 工具构建的应用程序的免费安全扫描。它识别代码中的安全错误,提供建议修复,并突出需要进一步关注的领域。在早期访问期间免费,每天最多可进行 5 次扫描。

AI 网络安全工具
查看 AI 应用 Top 250

Corgea 是一个原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。

AI 网络安全工具

重构代码 排名第 89 位

查看工具

原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。Corgea 是一个原生于 AI 的应用安全平台,能够识别和修复代码、依赖项和云配置中的漏洞。它无缝集成到开发者工作流程中,提供准备审查的修复方案,以增强安全性而不影响生产力。

AI 网络安全工具
重构代码 排名第 89 位

InsurStaq AI

AI 应用

InsurStaq AI 是一款专为 Mac 用户设计的私有安全工程师,提供设备内 AI 功能以扫描代码库、追踪攻击路径和审查修复。它确保您的源代码保留在 Mac 上,提供安全洞察而无需将数据上传到外部服务器。

AI 网络安全工具

AI 代码审查与测试 排名第 193 位

查看工具

AI 应用

专为 Mac 用户设计的私有安全工程师,提供设备内 AI 功能以扫描代码库、追踪攻击路径和审查修复。它确保您的源代码保留在 Mac 上,提供安全洞察而无需将数据上传到外部服务器。InsurStaq AI 是一款专为 Mac 用户设计的私有安全工程师,提供设备内 AI 功能以扫描代码库、追踪攻击路径和审查修复。它确保您的源代码保留在 Mac 上,提供安全洞察而无需将数据上传到外部服务器。

AI 网络安全工具
AI 代码审查与测试 排名第 193 位

Trace-AI

AI 应用

Zerberus推出的开源软件供应链安全工具,从您的GitHub或GitLab仓库生成实时SBOM,增加对漏洞的利用意识评分、许可证合规性和供应商可见性,并提供审计准备导出。

AI 网络安全工具
查看工具

AI 应用

Zerberus推出的开源软件供应链安全工具,从您的GitHub或GitLab仓库生成实时SBOM,增加对漏洞的利用意识评分、许可证合规性和供应商可见性,并提供审计准备导出。

AI 网络安全工具
查看 AI 应用 Top 250

Promptfoo

AI 应用

Promptfoo 是一个 AI 安全平台,旨在识别开发过程中 AI 应用程序的漏洞。它提供自动化红队测试、与 CI/CD 工作流的集成以及实时威胁情报,使其成为开发人员和企业的可信解决方案。

AI 网络安全工具

提示词工程工具 排名第 5 位

查看工具

AI 应用

AI 安全平台,旨在识别开发过程中 AI 应用程序的漏洞。它提供自动化红队测试、与 CI/CD 工作流的集成以及实时威胁情报,使其成为开发人员和企业的可信解决方案。Promptfoo 是一个 AI 安全平台,旨在识别开发过程中 AI 应用程序的漏洞。它提供自动化红队测试、与 CI/CD 工作流的集成以及实时威胁情报,使其成为开发人员和企业的可信解决方案。

AI 网络安全工具
提示词工程工具 排名第 5 位

一个统一的应用安全平台,能够检测、渗透测试并阻止代码、云和运行时中的漏洞,将多个应用安全工具结合为一体,以减少噪音和误报。

AI 网络安全工具金融与银行

AI 代码审查与测试 排名第 10 位

查看工具

一个统一的应用安全平台,能够检测、渗透测试并阻止代码、云和运行时中的漏洞,将多个应用安全工具结合为一体,以减少噪音和误报。

AI 网络安全工具金融与银行
AI 代码审查与测试 排名第 10 位
1/8