描述
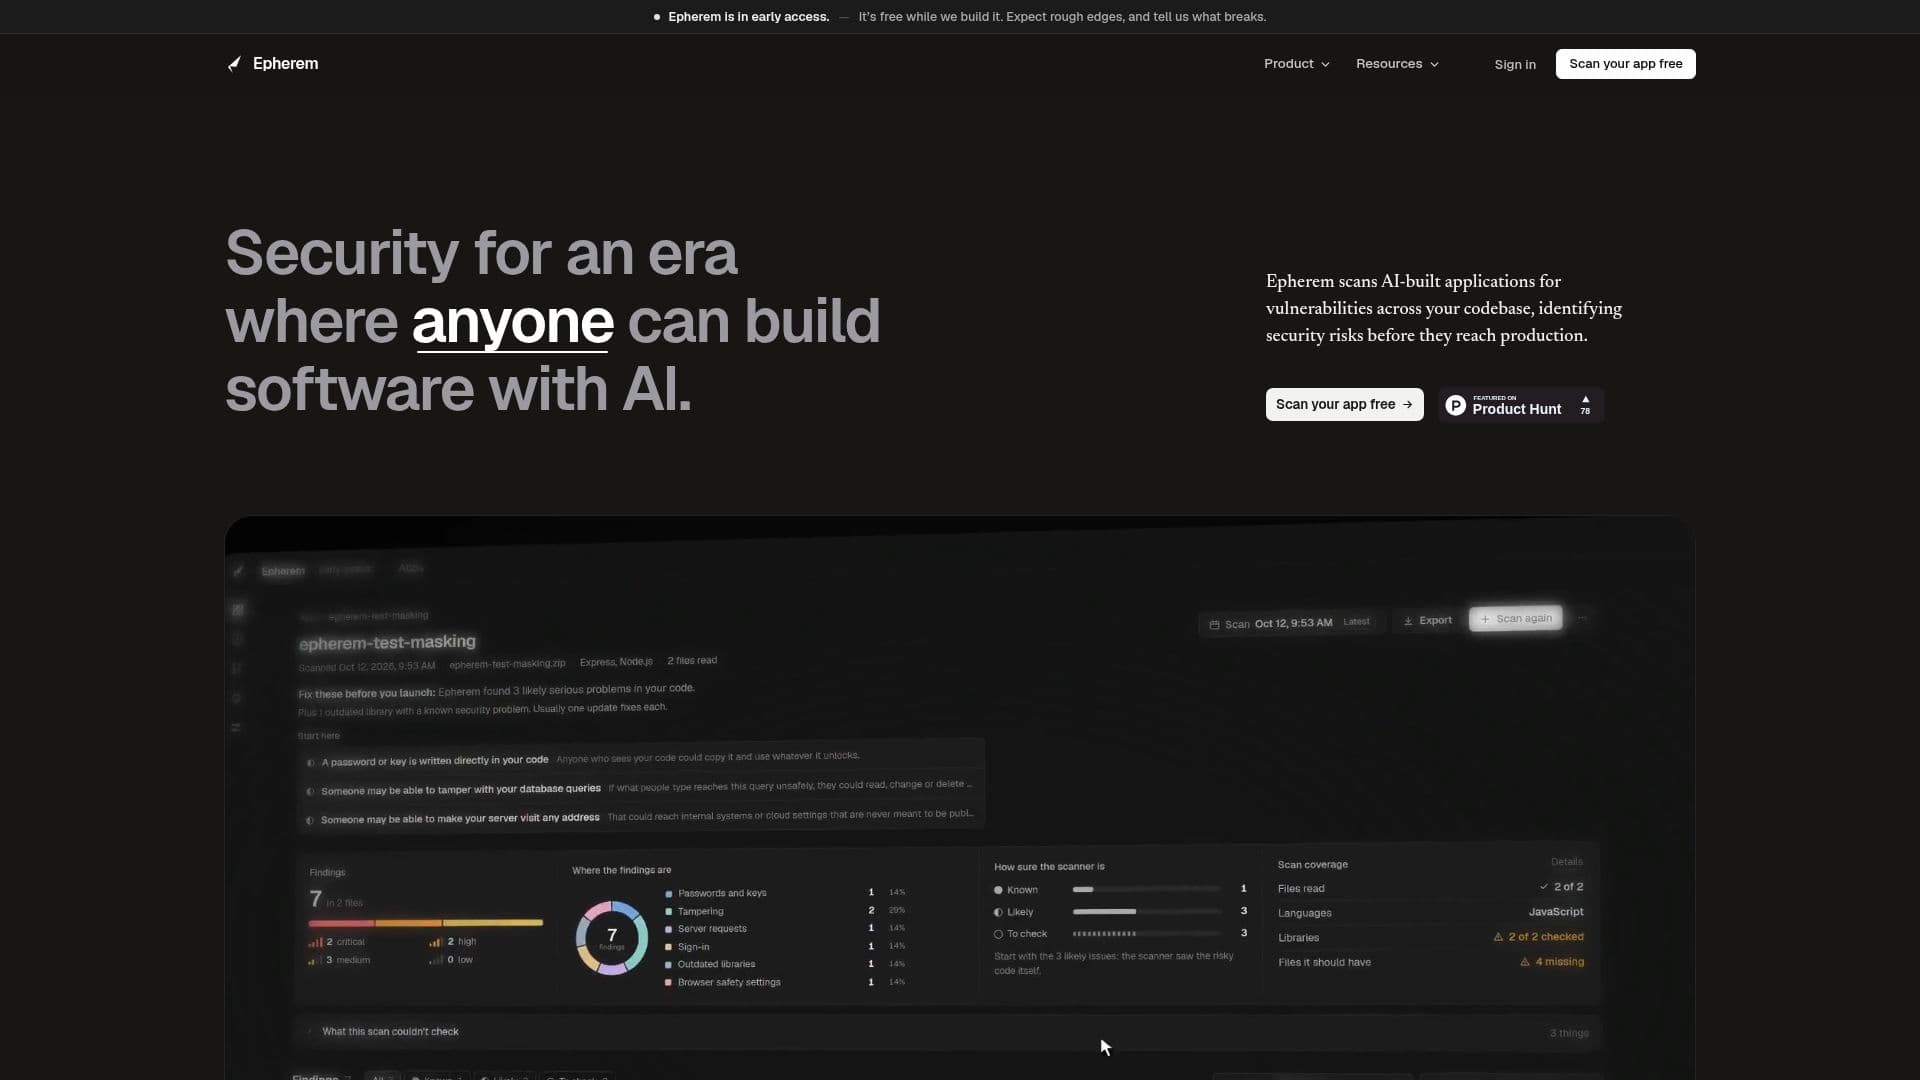
Epherem 是一款针对使用 AI 工具构建的应用程序的免费安全扫描工具。它允许开发人员上传 ZIP 文件或连接他们的 GitHub 仓库,以扫描常见的安全错误。该工具执行 55 项检查,以识别诸如暴露的密钥、开放的数据库表、缺失的登录检查和不安全的输入处理等问题。每个发现都用通俗易懂的语言进行解释,并提供建议修复和针对 Cursor、Lovable 或 Claude Code 等 AI 工具的提示,以实施更改。
阅读更多
Epherem 对于使用 Lovable、Bolt、v0、Replit、Cursor 和 Claude Code 等平台构建的应用程序特别有用。它在不运行应用程序的情况下检查您的代码、设置文件和包列表,确保您的代码保持安全。该工具将发现分类为已知问题、可能问题和需要检查的发现,提供详细报告,说明发现问题的文件、行和代码片段。
在早期访问阶段,Epherem 免费使用,每天最多可进行 5 次扫描。它由位于新加坡的个人 Kirtik 构建和运行,与任何公司无关。该工具强调对其局限性的透明度,清楚地说明它可以和不能检查的内容。它支持 JavaScript、TypeScript 和 Python,并对其他语言提供部分支持。
Epherem 的报告旨在为构建应用程序的开发人员提供清晰的解释和可操作的见解。该工具并不声称取代渗透测试,而是作为自动化的首次检查,以识别 AI 构建应用程序中的潜在安全漏洞。
- 类别AI 网络安全工具
- 定价模式免费
- 部署云端
- 平台网页
Epherem的核心功能
针对 AI 构建应用程序的免费安全扫描
55 项检查常见安全错误
上传 ZIP 或连接 GitHub
用通俗语言解释发现
提供 AI 工具提示的建议修复
支持 JavaScript、TypeScript 和 Python
在早期访问期间免费,每天 5 次扫描
报告将问题分类以便于优先处理
如何使用 Epherem?
上传:提交 ZIP 文件或连接 GitHub
扫描:Epherem 分析您的代码以查找安全问题
审查:检查报告中的发现和建议修复
修复:使用 AI 工具提示解决问题
重新扫描:运行另一次扫描以验证更改
Epherem的使用案例
- AI 应用程序安全
- 代码审查
- 开发者支持
- 持续改进
- 教育工具