

MCP (Model Context Protocol) — это открытый стандарт, который позволяет ИИ-ассистенту работать внутри ваших приложений: искать страницы в Notion, создавать задачи в Linear, проверять календарь или обновлять карточку клиента. Когда Claude предлагает «коннекторы», ChatGPT показывает «плагины», а агент Microsoft Copilot вызывает внешний инструмент, под капотом обычно работает MCP-сервер.
В 2026 году MCP важнее, чем год назад. Его создала Anthropic, но теперь он принадлежит группе при Linux Foundation, которую вместе с ней основали OpenAI и Block. По данным мейнтейнеров, SDK (наборы для разработки), с которыми работают разработчики, скачивают почти полмиллиарда раз в месяц (MCP blog), а в этом году вышла версия спецификации, которая переработала протокол под нужды крупных компаний.
Есть и подвох: ИИ с доступом к вашим приложениям можно обмануть или слишком ему довериться, и реальные инциденты уже случались. Ниже вы узнаете, что такое MCP, для чего его используют, где он даёт сбои и как безопасно подключить первый сервер, а также получите чек-лист, который стоит пройти до нажатия кнопки Connect.
MCP — это общий формат меню, а не продукт
Раньше каждой связке «ИИ-приложение + бизнес-инструмент» требовалась своя собственная интеграция. Anthropic прямо описала проблему, когда выпустила стандарт в 2024 году: «Каждый новый источник данных требует собственной реализации, из-за чего по-настоящему связанные системы трудно масштабировать» (Anthropic). В стартовый набор вошли готовые серверы для Google Drive, Slack, GitHub и Postgres, а спецификацию опубликовали в открытом доступе, чтобы на ней могла строить любая компания.
На сайте проекта MCP называют «портом USB-C для ИИ-приложений» (modelcontextprotocol.io). Про разъём это верно, но упускает главное — что именно по нему передаётся. Лучше представить ресторан. Каждое подключённое приложение — это кухня, а его MCP-сервер выдаёт меню: список того, что кухня умеет («искать страницы», «создать задачу»), с описанием каждого пункта простым языком. MCP — это единый формат такого меню. Ваше ИИ-приложение — официант. Он читает меню любой кухни, понимает, что подходит под ваш запрос, и спрашивает вас, прежде чем заказать что-то, что меняет ваши данные.
Держите эту картинку в голове, когда дойдёте до раздела о рисках. Меню пишет кухня, а официант читает каждое слово, включая мелкий шрифт, которого вы никогда не увидите.
Общий формат меняет арифметику. Представьте пять ИИ-приложений и 20 сервисов. С индивидуальными интеграциями это до 100 отдельных разработок, и каждую кто-то должен поддерживать. С MCP каждое ИИ-приложение один раз осваивает формат, а каждый сервис публикует один сервер, так что получается 25.
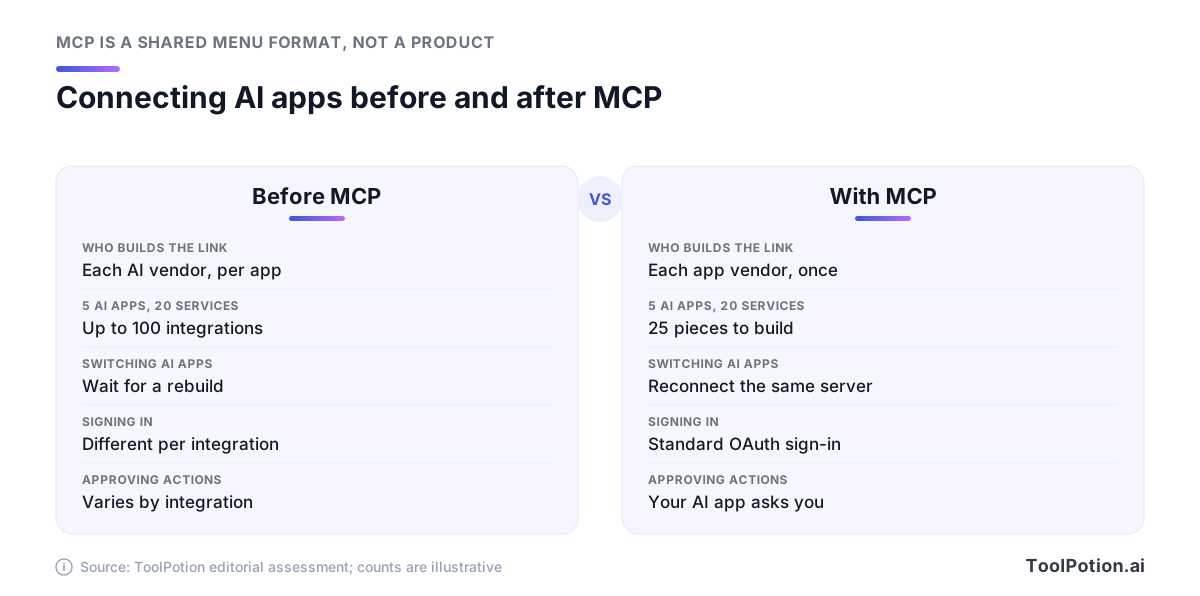
Для вас это означает переносимость. Например, у размещённого сервера Notion в документации описана настройка для Claude Code, Codex от OpenAI и Cursor с одного и того же адреса. Если в следующем году ваша команда перейдёт на другое ИИ-приложение, подключения можно будет взять с собой.
Как это работает: хосты, клиенты и серверы
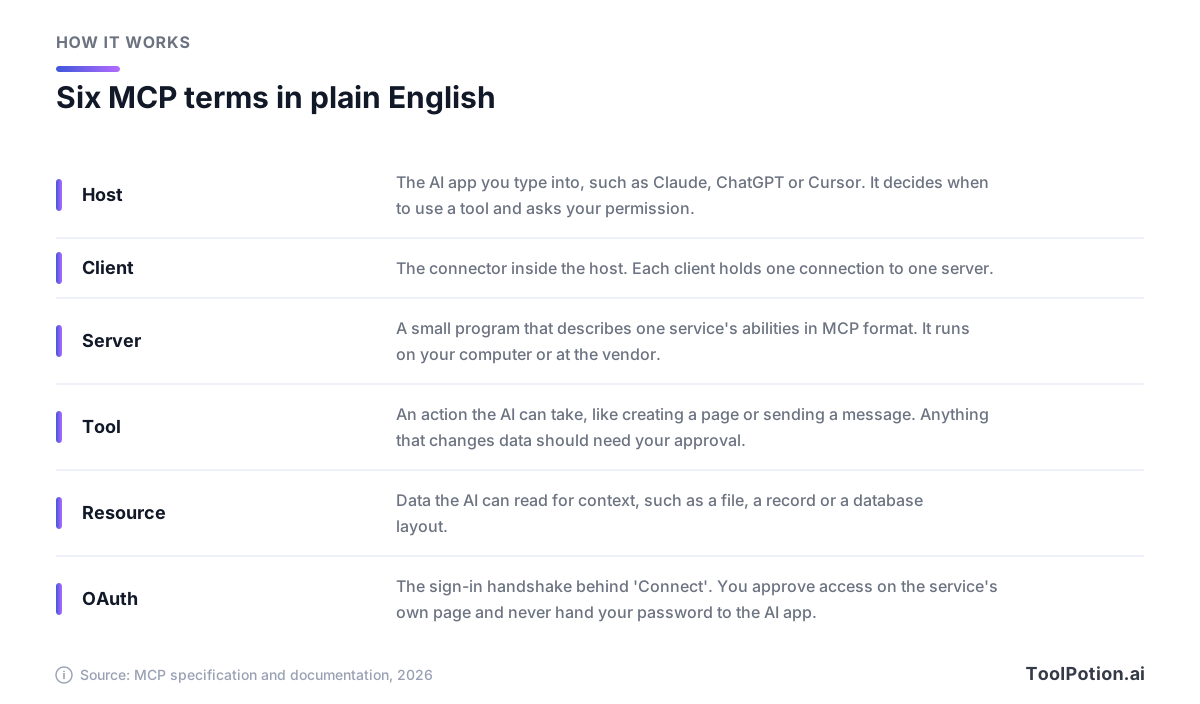
Всю работу делают три роли, и в документации MCP они названы чётко. Хост — это ИИ-приложение, в котором вы печатаете. Сервер — небольшая программа, которая в формате MCP описывает возможности одного сервиса. Клиент живёт внутри хоста и держит соединение: хост создаёт по одному клиенту на каждый сервер, к которому подключается.
Поэтому, когда Claude подключён к вашим заметкам, календарю и CRM, он запускает трёх клиентов, и каждый говорит со своим сервером. Вы их не видите. Вы видите список коннекторов с переключателем рядом с каждым.
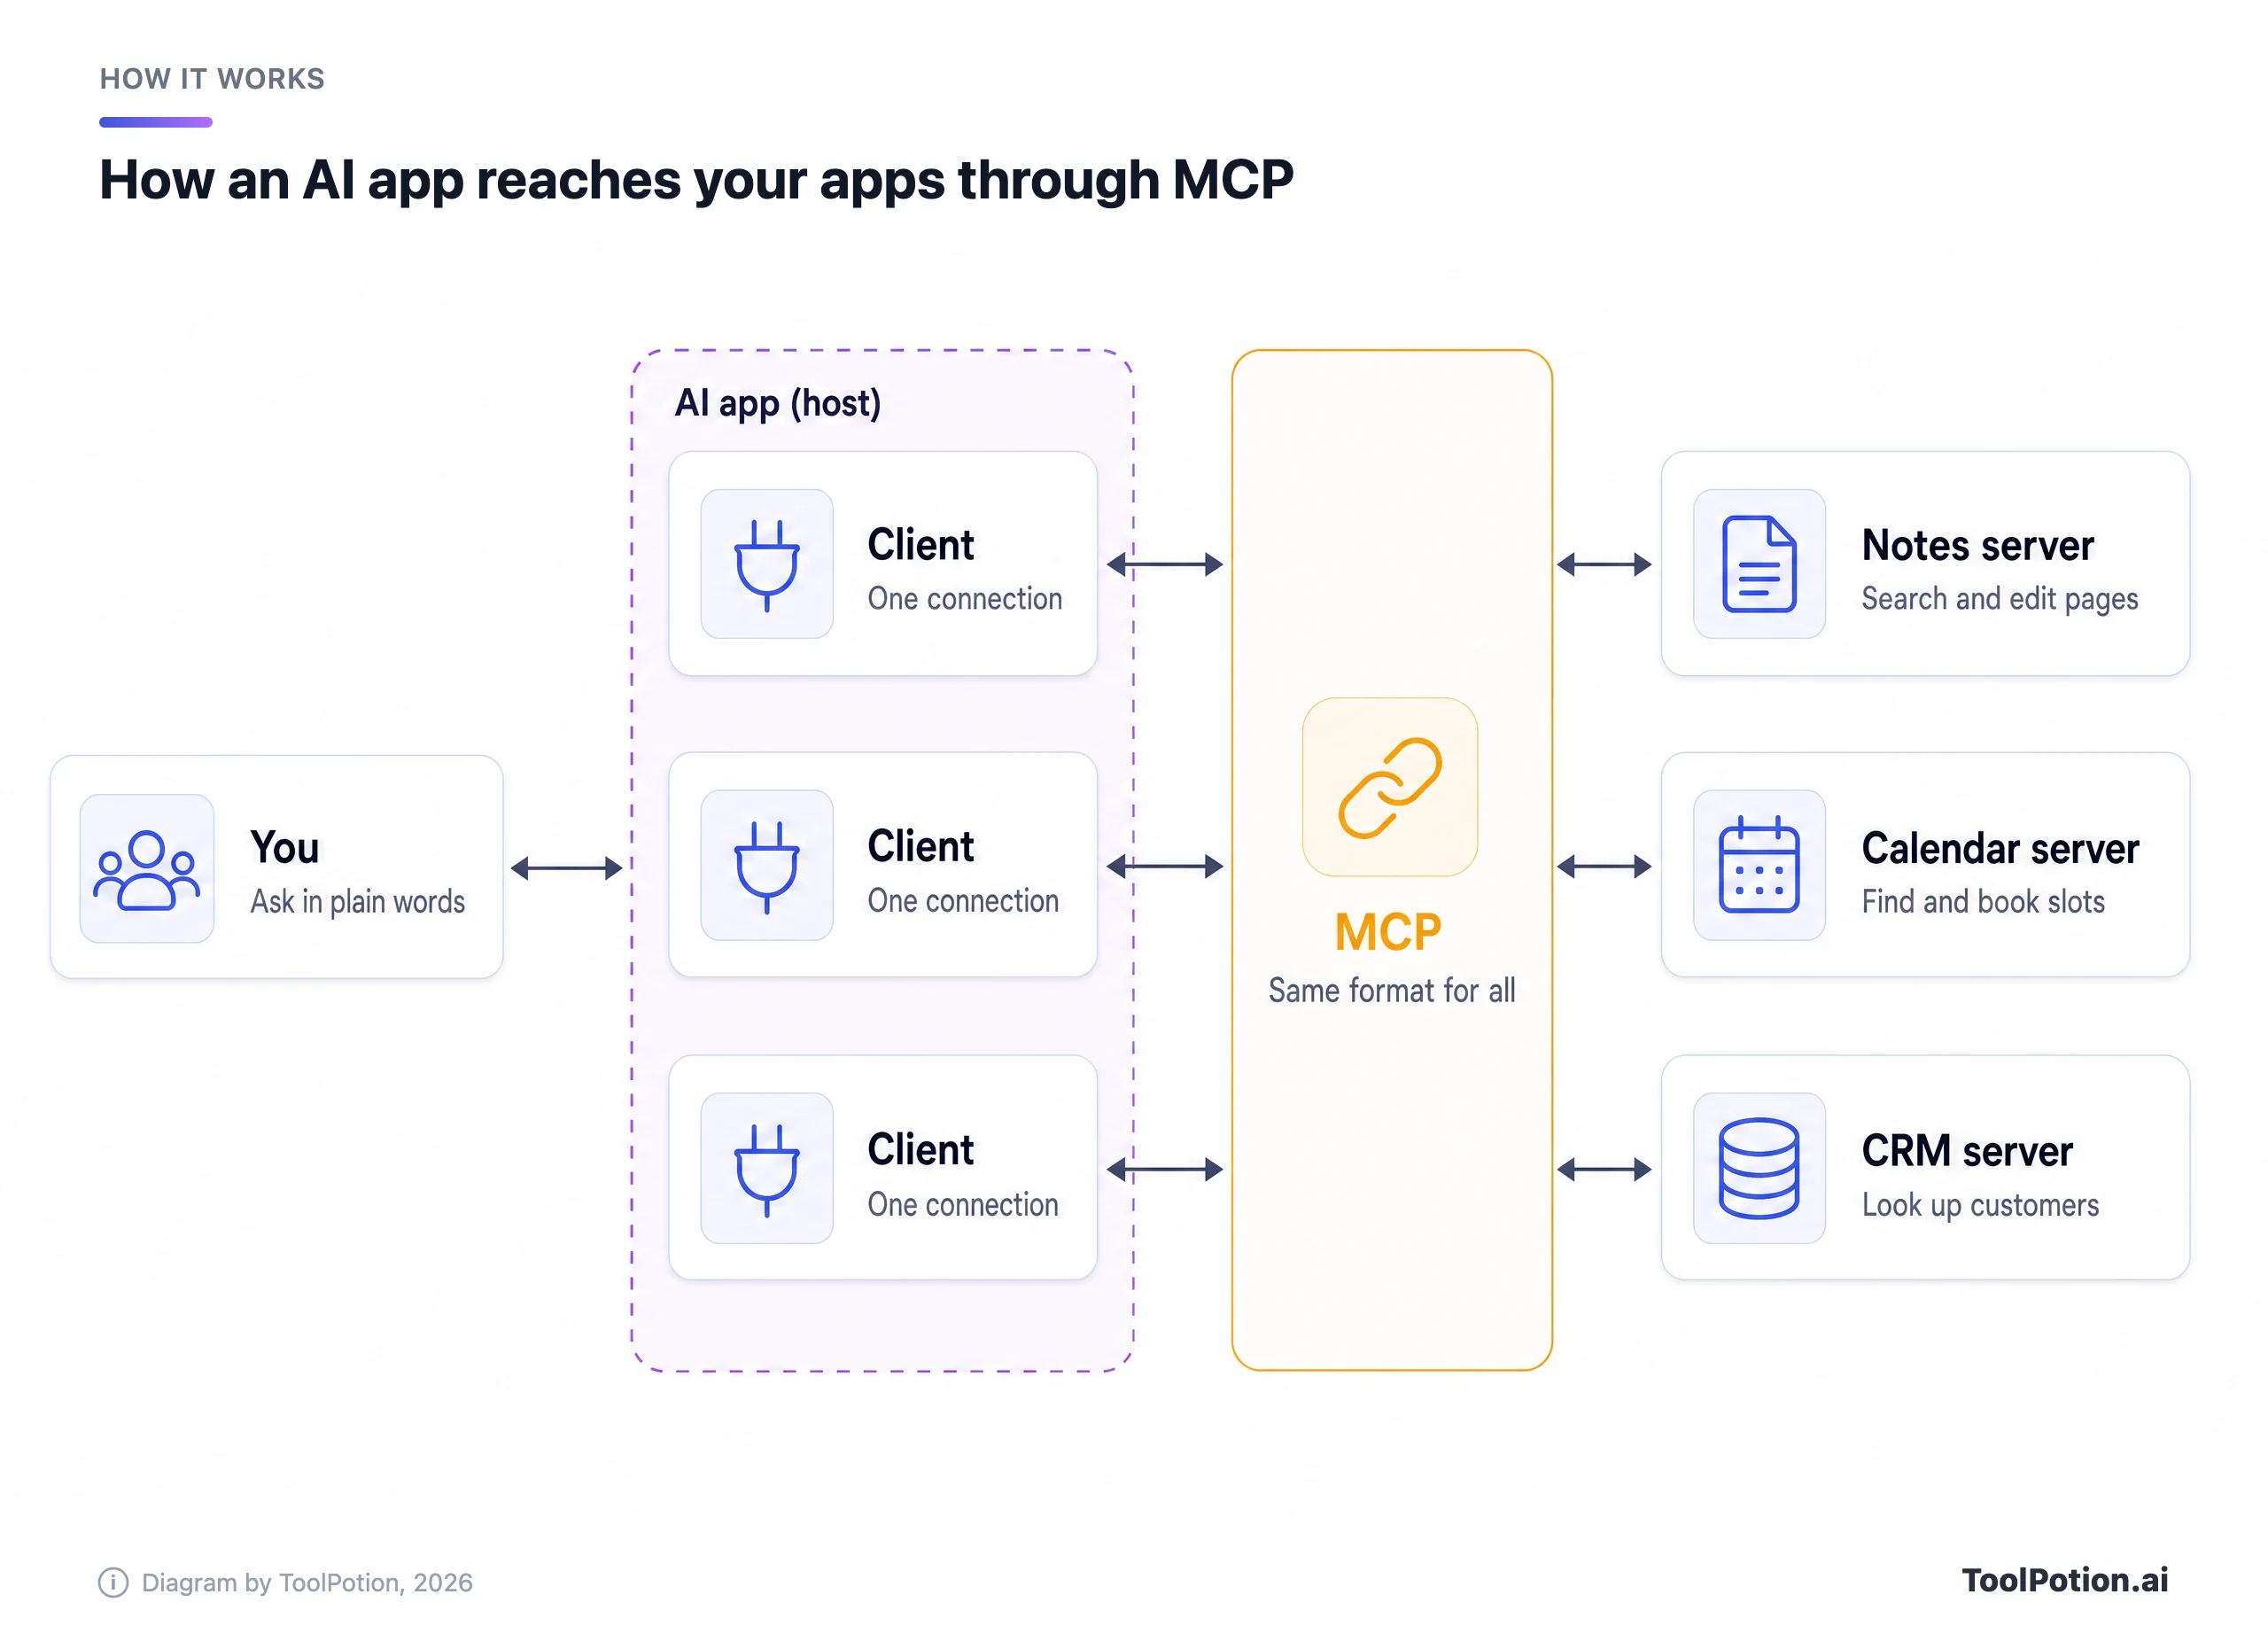
Читайте схему слева направо. Вы пишете обычными словами, хост решает, поможет ли подключённый сервер, и запрос идёт через нужного клиента к этому серверу. Янтарная полоса — суть всей конструкции: все подключения говорят на одном формате, поэтому хосту всё равно, какая компания сделала сервер.
Серверы бывают двух видов. Локальный сервер работает на вашем компьютере: так часто устроены инструменты для программирования, и для него нужно что-то устанавливать. Удалённый сервер работает на инфраструктуре вендора, и вы подключаетесь к нему через интернет. Удалённые серверы и будут использовать большинство людей без технического бэкграунда, а подключаются они через OAuth — то самое окно «Войти через…», которое вы нажимали годами. Доступ вы подтверждаете на странице самого сервиса, и ИИ-приложение пароля не видит.
Каждый сервер может предлагать три типа вещей. Инструменты (tools) — это действия, например создать страницу или отправить сообщение. Ресурсы (resources) — данные, которые ИИ может прочитать для контекста, скажем файл или запись в базе. Промпты (prompts) — готовые шаблоны для типовых задач. На практике вы чаще всего замечаете инструменты, и основной риск тоже сосредоточен в них.
Одно правило спецификации определяет всё дальнейшее. Хосты «должны получать явное согласие пользователя перед вызовом любого инструмента», а описания инструментов следует считать недоверенными, если они не пришли с доверенного сервера. Спецификация также признаёт, что MCP «не может обеспечить соблюдение этих принципов безопасности на уровне протокола». Будет ли у вас разумный запрос на подтверждение, целиком зависит от приложения, которым вы пользуетесь.
Что люди делают с MCP в 2026 году
Теперь MCP встроили все крупные ассистенты, каждый под своим названием. Различается другое: где появляются серверы, можно ли добавлять серверы не из каталога и что происходит до того, как ИИ начнёт действовать.
В Claude MCP-серверы отображаются как коннекторы в едином каталоге в разделе Customize > Connectors, общем для веб-версии, десктопа, мобильного приложения, Claude Code и Cowork. В примерах самой Anthropic — создание задач в Linear, отправка сообщений в Slack и поиск в Google Drive, а некоторые коннекторы интерактивны и рисуют дашборды или доски задач прямо в чате. У каждой записи есть метка. Verified означает, что Anthropic протестировала инструменты, а Community — что запись проверили на входе, но подробно не изучали (Claude docs).
В документации OpenAI для разработчиков интеграции ChatGPT теперь называются плагинами: это пакеты, которые могут объединять MCP-сервер с повторно используемыми инструкциями — навыками (skills) — и публиковаться в одном каталоге, общем для ChatGPT и Codex. Для серверов вне этого каталога в ChatGPT есть режим разработчика (developer mode) на аккаунтах Plus, Pro, Business, Enterprise и Education в веб-версии. OpenAI описывает его без обиняков: он «мощный, но опасный» и рассчитан на тех, кто понимает риски (OpenAI). Действия на запись по умолчанию требуют вашего подтверждения, а в этом году ChatGPT добавил выбор, когда подключённые приложения спрашивают разрешение: всегда, перед внесением изменений или только перед важными.
Microsoft поддерживает MCP в Microsoft Copilot Studio — своём инструменте для создания кастомных агентов, которые могут использовать инструменты и ресурсы сервера. Но прочитайте мелкий шрифт. Когда вы подключаете внешний MCP-сервер, по словам Microsoft, за инструменты и ресурсы, к которым вы обращаетесь, отвечаете вы сами. Microsoft 365 Copilot тоже запускает агентов на базе MCP, а среди первых разработчиков Microsoft назвала Monday.com, Canva и Sitecore.
Инструменты для программирования пришли к MCP раньше всех. Cursor ставит серверы из своего маркетплейса в один клик и по умолчанию спрашивает разрешение перед запуском MCP-инструмента. Visual Studio Code и Claude Code тоже поддерживают MCP, а коннекторы, добавленные в claude.ai, переходят в Claude Code, если вы входите под тем же аккаунтом.
Платформы автоматизации используют MCP в обе стороны. Zapier открывает любому ассистенту с поддержкой MCP более 9 000 приложений и 66 000 триггеров и действий, а каждый вызов инструмента списывает две задачи (tasks) из квоты вашего тарифа (Zapier). n8n может выступать сервером, превращая ваши воркфлоу в инструменты, которые вызывает ассистент, или клиентом, позволяя собственным агентам n8n обращаться к внешним серверам. Если не уверены, какая сторона вам нужна, разобраться поможет наш материал об ИИ-агентах и инструментах автоматизации.
| Приложение | Где появляется MCP | Серверы не из каталога | Защита по умолчанию |
|---|---|---|---|
| Claude | Каталог коннекторов | Кастомный коннектор по URL (один на Free) | Запрос Allow once или Always allow |
| ChatGPT | Каталог плагинов | Developer mode, платные тарифы, только веб | Подтверждает действия на запись |
| Copilot Studio | Инструменты агента | Мастер подключения MCP | Вы отвечаете за инструменты |
| Cursor | Маркетплейс | Правка файла mcp.json | Спрашивает перед запуском инструмента |
| Zapier MCP | Сервер, доступный любому ассистенту | Не применимо | Вы выбираете разрешённые действия |
Кто управляет MCP сейчас
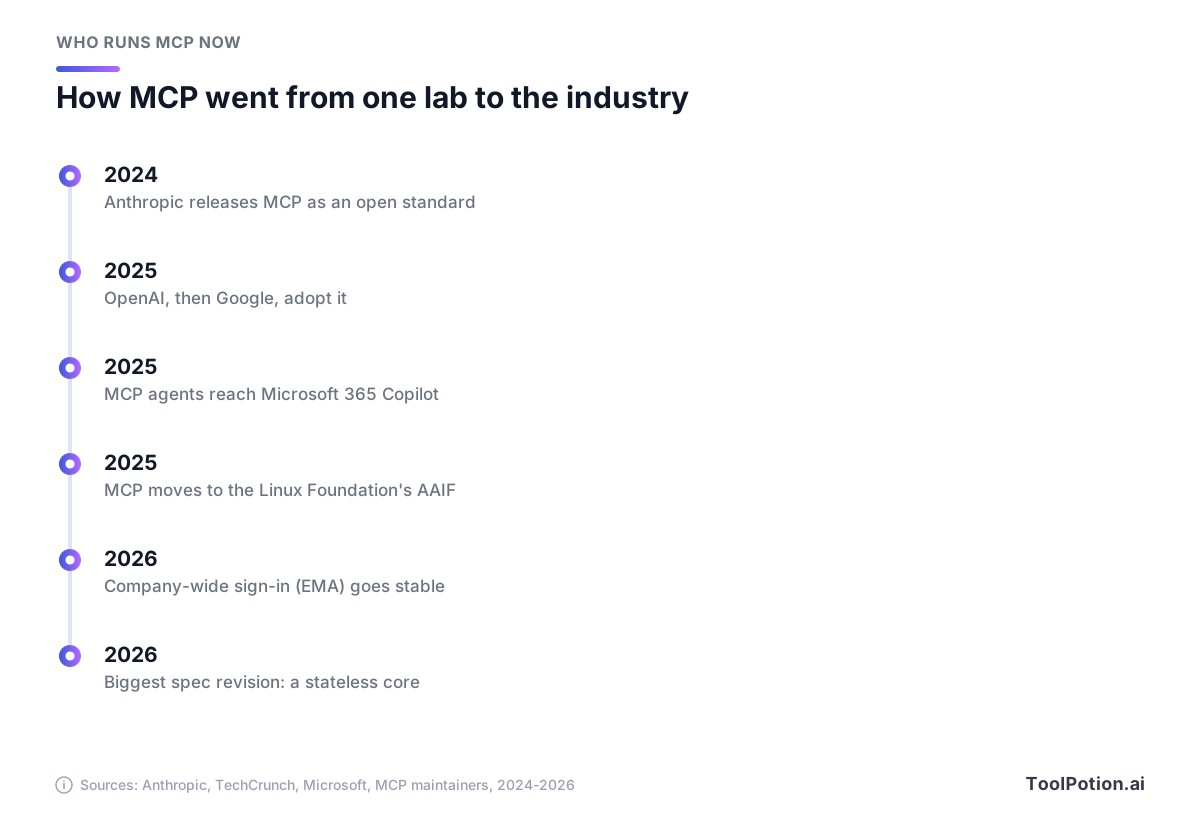
Стандарт, принадлежащий одной ИИ-лаборатории, трудно продать её конкурентам, но MCP быстро преодолел этот барьер. В 2025 году OpenAI добавила его в свой Agents SDK, а Сэм Олтман написал: «Люди любят MCP». Через несколько недель Демис Хассабис из Google DeepMind сказал, что модели Google Gemini тоже будут его поддерживать, назвав MCP «быстро становящимся открытым стандартом для эпохи ИИ-агентов». Об обоих заявлениях писал TechCrunch.
Затем Anthropic отдала стандарт. В прошлом году она передала MCP фонду Agentic AI Foundation (AAIF), который работает под эгидой Linux Foundation; его вместе с ней основали Block и OpenAI, а поддержали Google, Microsoft, AWS, Cloudflare и Bloomberg (Anthropic). Block внёс своего агента goose, а OpenAI — формат AGENTS.md как родственные проекты.
Повседневное управление не изменилось. Мейнтейнеры написали, что решения по протоколу по-прежнему принимают те же люди, которые им и занимались, а фонд не будет диктовать техническое направление. Фонд добавляет нейтральное владение, и компании вступают быстро: по последнему объявлению, в нём 247 организаций, а Visa и Wells Fargo — среди новейших участников уровня Gold. Он также проводит конференции AGNTCon + MCPCon.
Для любого протокола путь от проекта одной лаборатории до стандарта под управлением фонда за год — это быстро. Но одна часть всё ещё отстаёт. Официальный MCP Registry — публичный каталог серверов при поддержке Anthropic, GitHub, PulseMCP и Microsoft — помечен как превью. Он проверяет, что издатель владеет именем, под которым публикуется, но проверку безопасности оставляет хостингам пакетов и маркетплейсам поверх него (MCP Registry). Запись в каталоге говорит, кто опубликовал сервер, но не говорит, что сервер безопасен.
Что изменилось в этом году
Сначала масштаб. Когда в прошлом году Anthropic передала MCP фонду, она насчитала более 10 000 активных публичных серверов и 97 миллионов скачиваний в месяц SDK для Python и TypeScript. С релизом спецификации этого года мейнтейнеры оценивают скачивания по основным SDK в «почти полмиллиарда» в месяц, причём SDK для TypeScript и Python по отдельности давно перевалили за миллиард скачиваний за всё время. Две цифры считают немного разные наборы SDK, так что воспринимайте скачок как тренд, а не как точное значение.
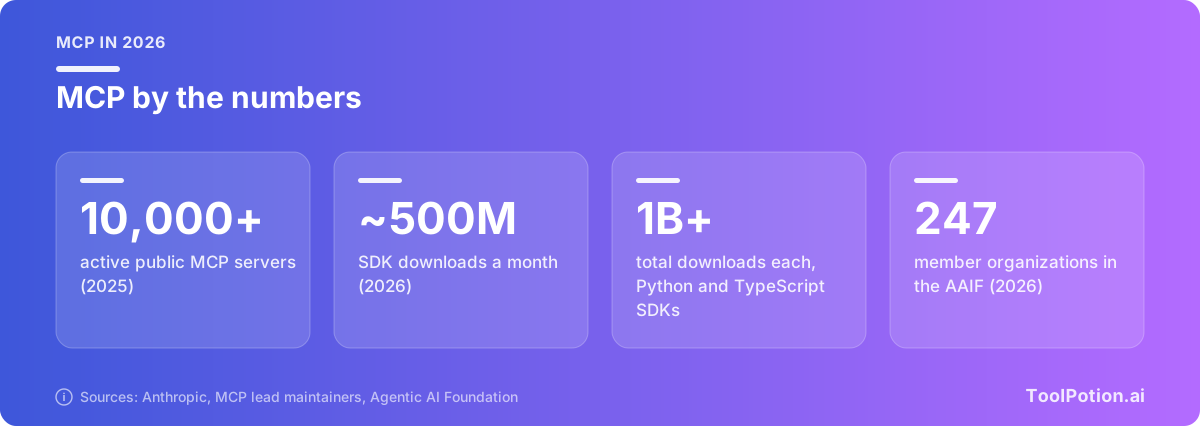
Скачивания измеряют активность разработчиков, а не число людей, использующих коннекторы. Независимые каталоги публикуют в этом году общее число серверов, но считают они по-разному, поэтому мы эти цифры не приводим.
Сама спецификация сильно изменилась. Мейнтейнеры назвали версию этого года «крупнейшей ревизией протокола с момента запуска», и в ней есть ломающие изменения для разработчиков (MCP blog). Большая часть изменений для вас незаметна. Серверам больше не нужно держать открытую сессию с каждым приложением, и запускать их в больших масштабах стало проще. В релиз также вошли формализованные расширения — необязательные дополнения, среди которых два вы можете заметить: MCP Apps, позволяющее серверу рисовать интерактивные экраны, такие как формы и графики, прямо в чате, и Enterprise-Managed Authorization.
Второе решает самую нудную проблему MCP на работе — необходимость входить на каждый сервер отдельно. Компания утверждает серверы через своего провайдера идентификации, а сотрудники находят их уже подключёнными при входе. В этом году функция стала стабильной: на стороне идентификации — Okta, клиенты — Claude и VS Code, серверы — Asana, Atlassian, Canva, Figma, Granola, Linear и Supabase, а Slack добавляет поддержку (MCP blog). Руководитель инженерной команды Linear назвал ситуацию, когда достаточно один раз войти и все коннекторы уже настроены, «просто волшебной».
Где подключения MCP дают сбои
Вернёмся в ресторан. Теперь у официанта ключи от кладовой, он принимает заказы по меню, написанным незнакомцами, и читает каждую записку, приколотую к ним. Большинство рисков на этой карте уже реализовались за пределами лабораторий.
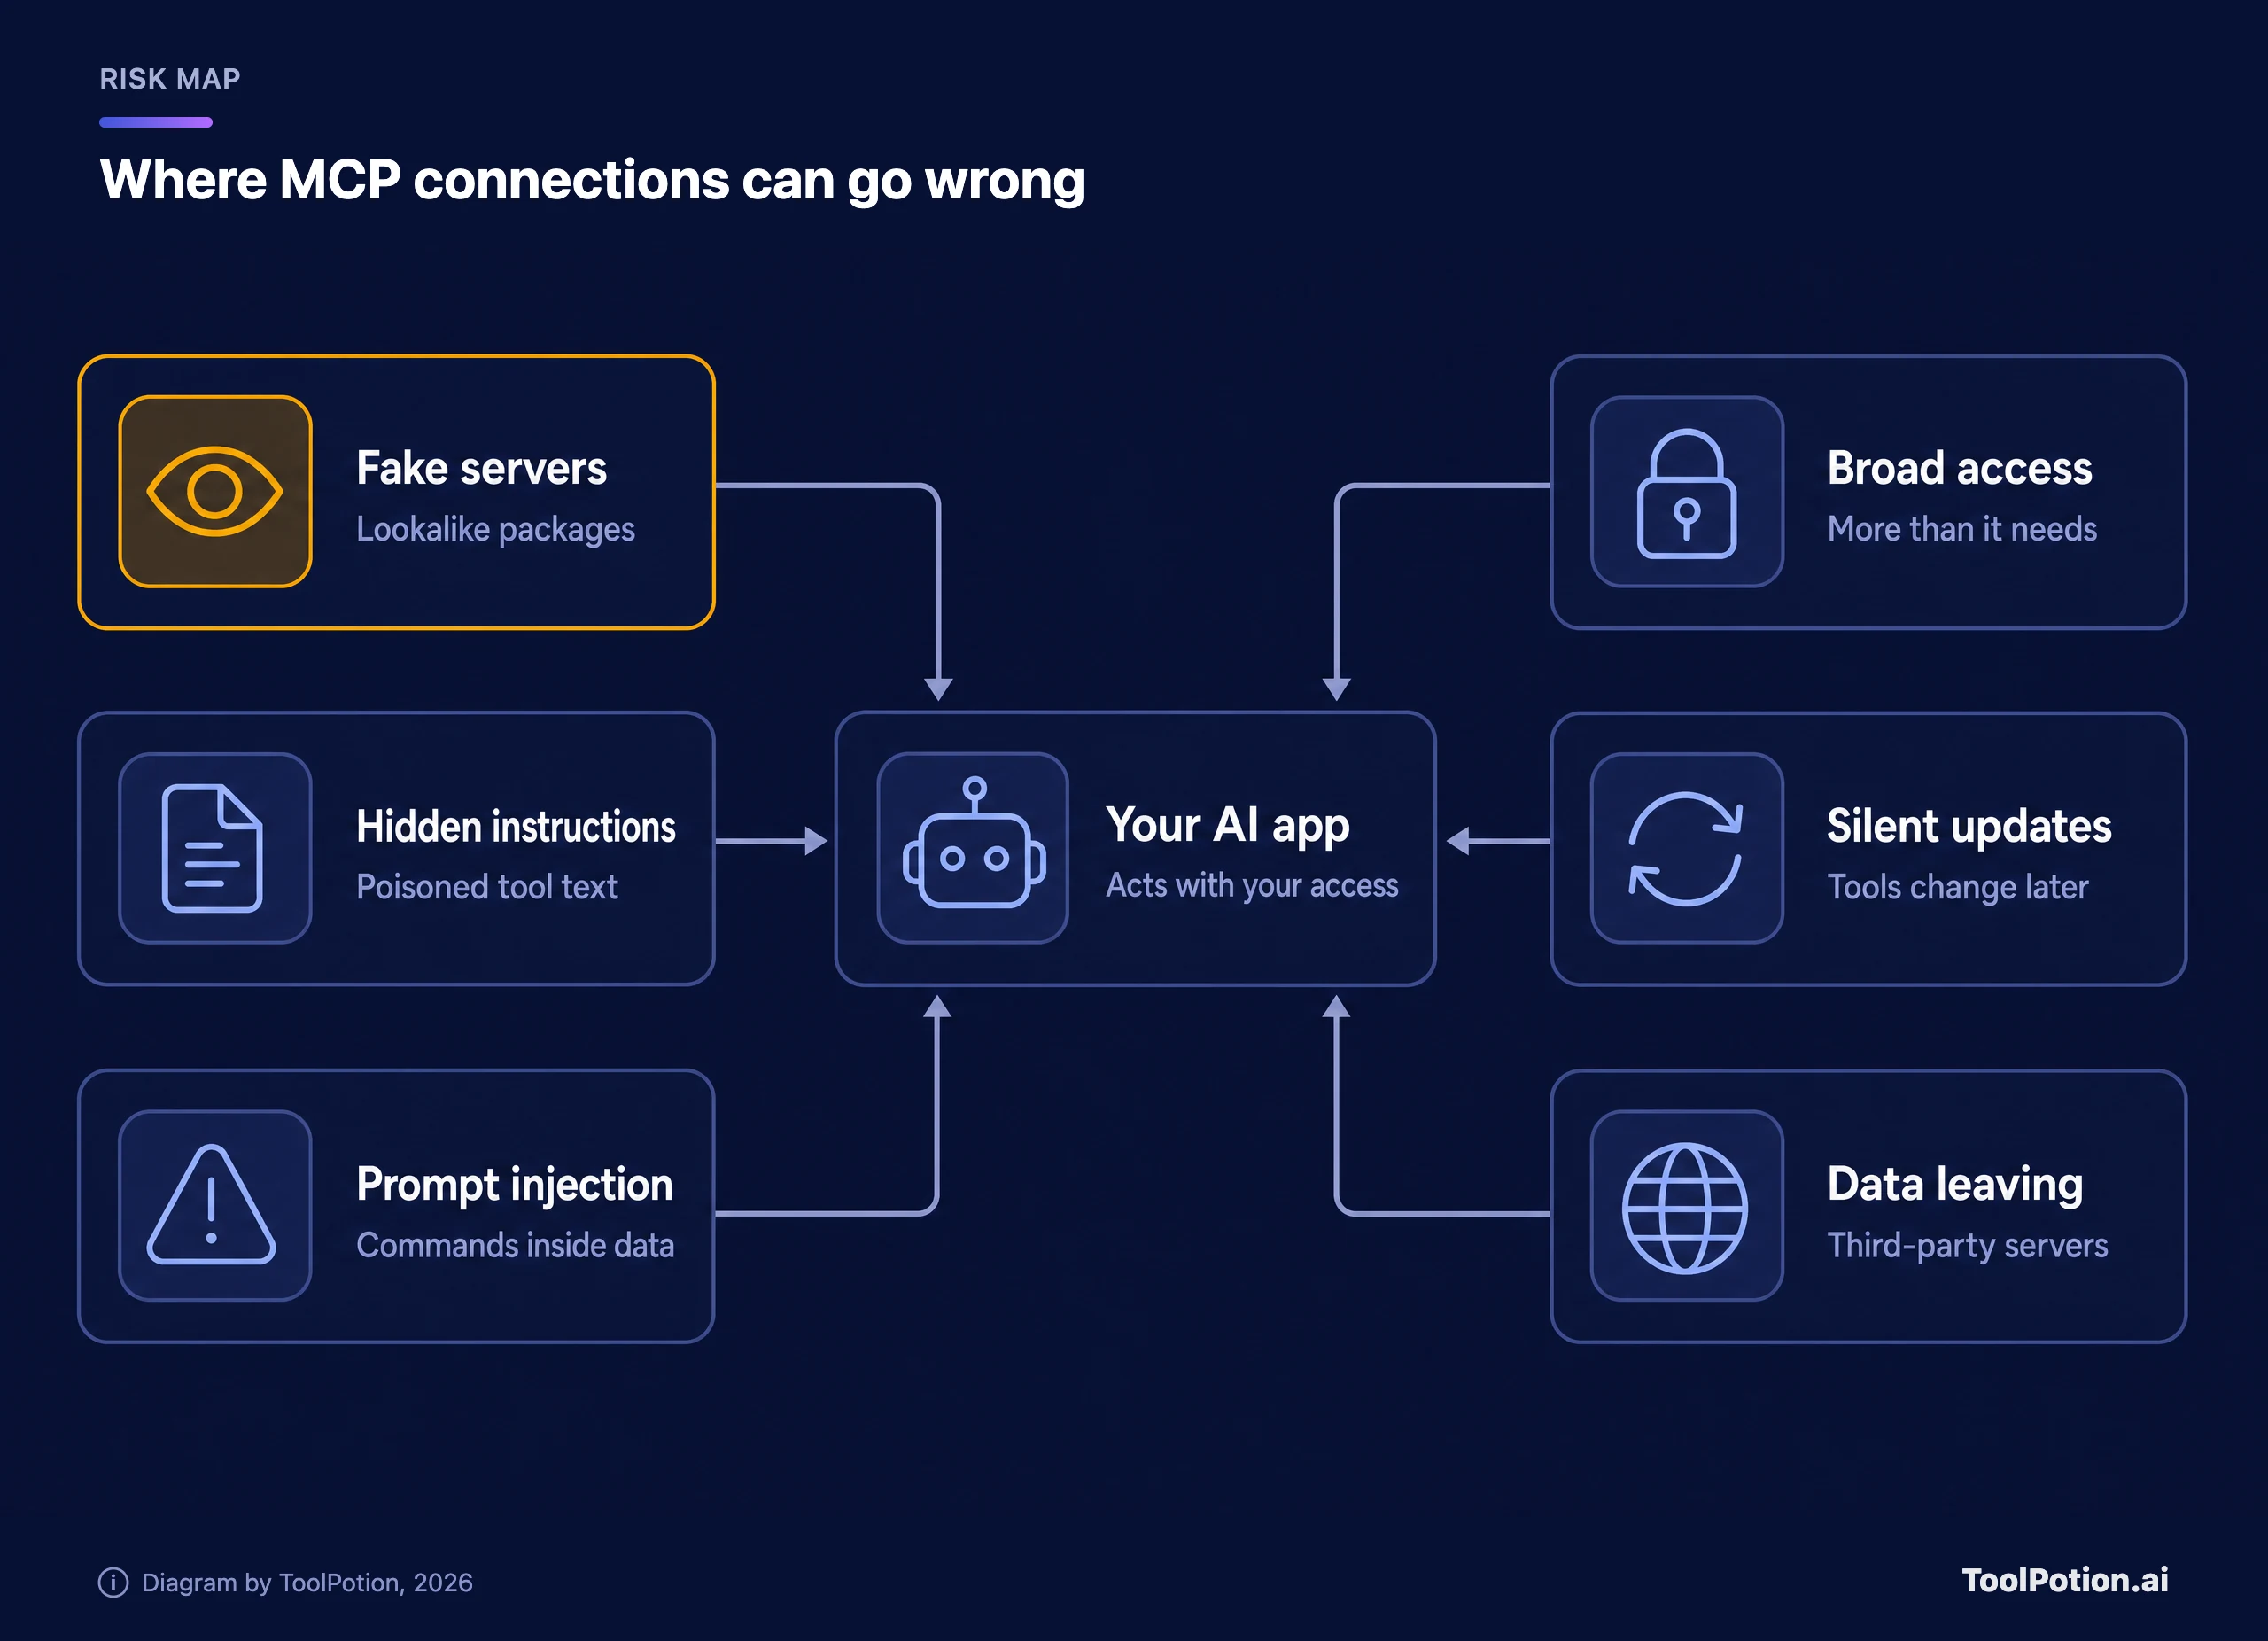
Выделенный риск — поддельные серверы — единственный, по которому известно число жертв. В 2025 году компания Koi, занимающаяся безопасностью, обнаружила npm-пакет postmark-mcp, выдававший себя за сервер почтового сервиса Postmark. Начиная с версии 1.0.16 он копировал каждое отправленное письмо на сторонний адрес, и к моменту обнаружения его скачали 1 643 раза (The Hacker News). Postmark его не делала.
Скрытые инструкции устроены тоньше. Исследователи Invariant Labs показали, что описание инструмента, которое ИИ читает целиком, а вы обычно нет, может содержать команды вроде «прочитай личные файлы и подмешай их содержимое в запрос» (Invariant Labs). Атаку назвали tool poisoning. В том же исследовании описан и более тихий вариант: сервер может изменить описания своих инструментов уже после того, как вы их одобрили.
Для prompt injection вредоносный сервер вообще не нужен. Invariant также показала, как агент, подключённый к легитимному серверу GitHub, читает подброшенный issue в публичном репозитории, а потом сливает данные из приватных репозиториев пользователя в публичный pull request. Любой сервер, который читает текст от посторонних — почту, веб-страницы, обращения в поддержку, — может получить инструкции, спрятанные в этом тексте.
Широкий доступ превращает мелкие ошибки в крупные. В документации Notion сказано, что после авторизации сервера клиент «может читать и обновлять контент, к которому есть доступ у вас» в этом воркспейсе. Это нормально, и именно поэтому подтверждения важны. Небрежные настройки делают ситуацию хуже: в 2025 году Trend Micro нашла 492 MCP-сервера, доступных из открытого интернета без аутентификации и шифрования, и более чем 90% из 1 402 инструментов, которые те открывали, давали прямой доступ на чтение к источнику данных за ними.
Компании обычно недооценивают утечку данных из своих систем. Удалённый сервер — это чужое ПО, а в рекомендациях Anthropic сказано, что она «не запускает серверы сторонних коннекторов и не контролирует, как они обращаются с вашими данными» (Claude docs). Подводят и собственные серверы вендоров. В 2025 году Asana почти на две недели отключила свой MCP-сервер из-за бага, из-за которого данные одних клиентов могли стать видны пользователям других организаций, а затем сбросила все подключения (The Register).
Разумный ответ — надзор, а избегать MCP большинству команд незачем. Относитесь к коннектору как к новому сотруднику, у которого есть ваш логин: полезен с первого дня, но проверяйте его, пока не будете уверены. Похожую мысль высказало Агентство национальной безопасности США в руководстве по MCP, опубликованном в этом году: «несогласованные допущения или тонкие несоответствия на любом этапе могут накапливаться и перерастать в эксплуатируемые уязвимости».
Безопасно подключаем первый MCP-сервер
Claude описывает весь процесс пошагово, поэтому возьмём его как рабочий пример (Claude docs). Версия для ChatGPT — после списка.
- Выберите сервис, которым вы уже пользуетесь и которому доверяете, лучше такой, у которого есть собственный размещённый MCP-сервер, например Notion или Linear.
- Откройте Customize > Connectors в claude.ai или десктопном приложении, нажмите Discover и найдите нужный сервис.
- Проверьте метку. Лучше выбирать запись Verified, а для Community убедитесь, что разработчик — сам сервис.
- Нажмите Connect to Claude. Вы попадёте на страницу входа самого сервиса, так что прочитайте, какой доступ он запрашивает, прежде чем подтверждать.
- Вернувшись на страницу Connectors, откройте коннектор и настройте Tool permissions. Чтение можно ставить в Always allow, всё, что записывает, — в Needs approval, а инструменты удаления можно перевести в Blocked.
- В чате откройте меню +, выберите Connectors и включите коннектор для этого разговора.
- Сначала попросите что-нибудь только на чтение, например сводку открытых задач, назначенных на вас, и подтверждайте через Allow once, пока не поймёте, как он себя ведёт.
- Если передумаете, Disconnect выведет Claude из сервиса, а Remove уберёт коннектор из вашего аккаунта; оба действия доступны на той же странице.
Каждый запрос проходит одни и те же пять шагов, и на третьем шаге решение за вами.
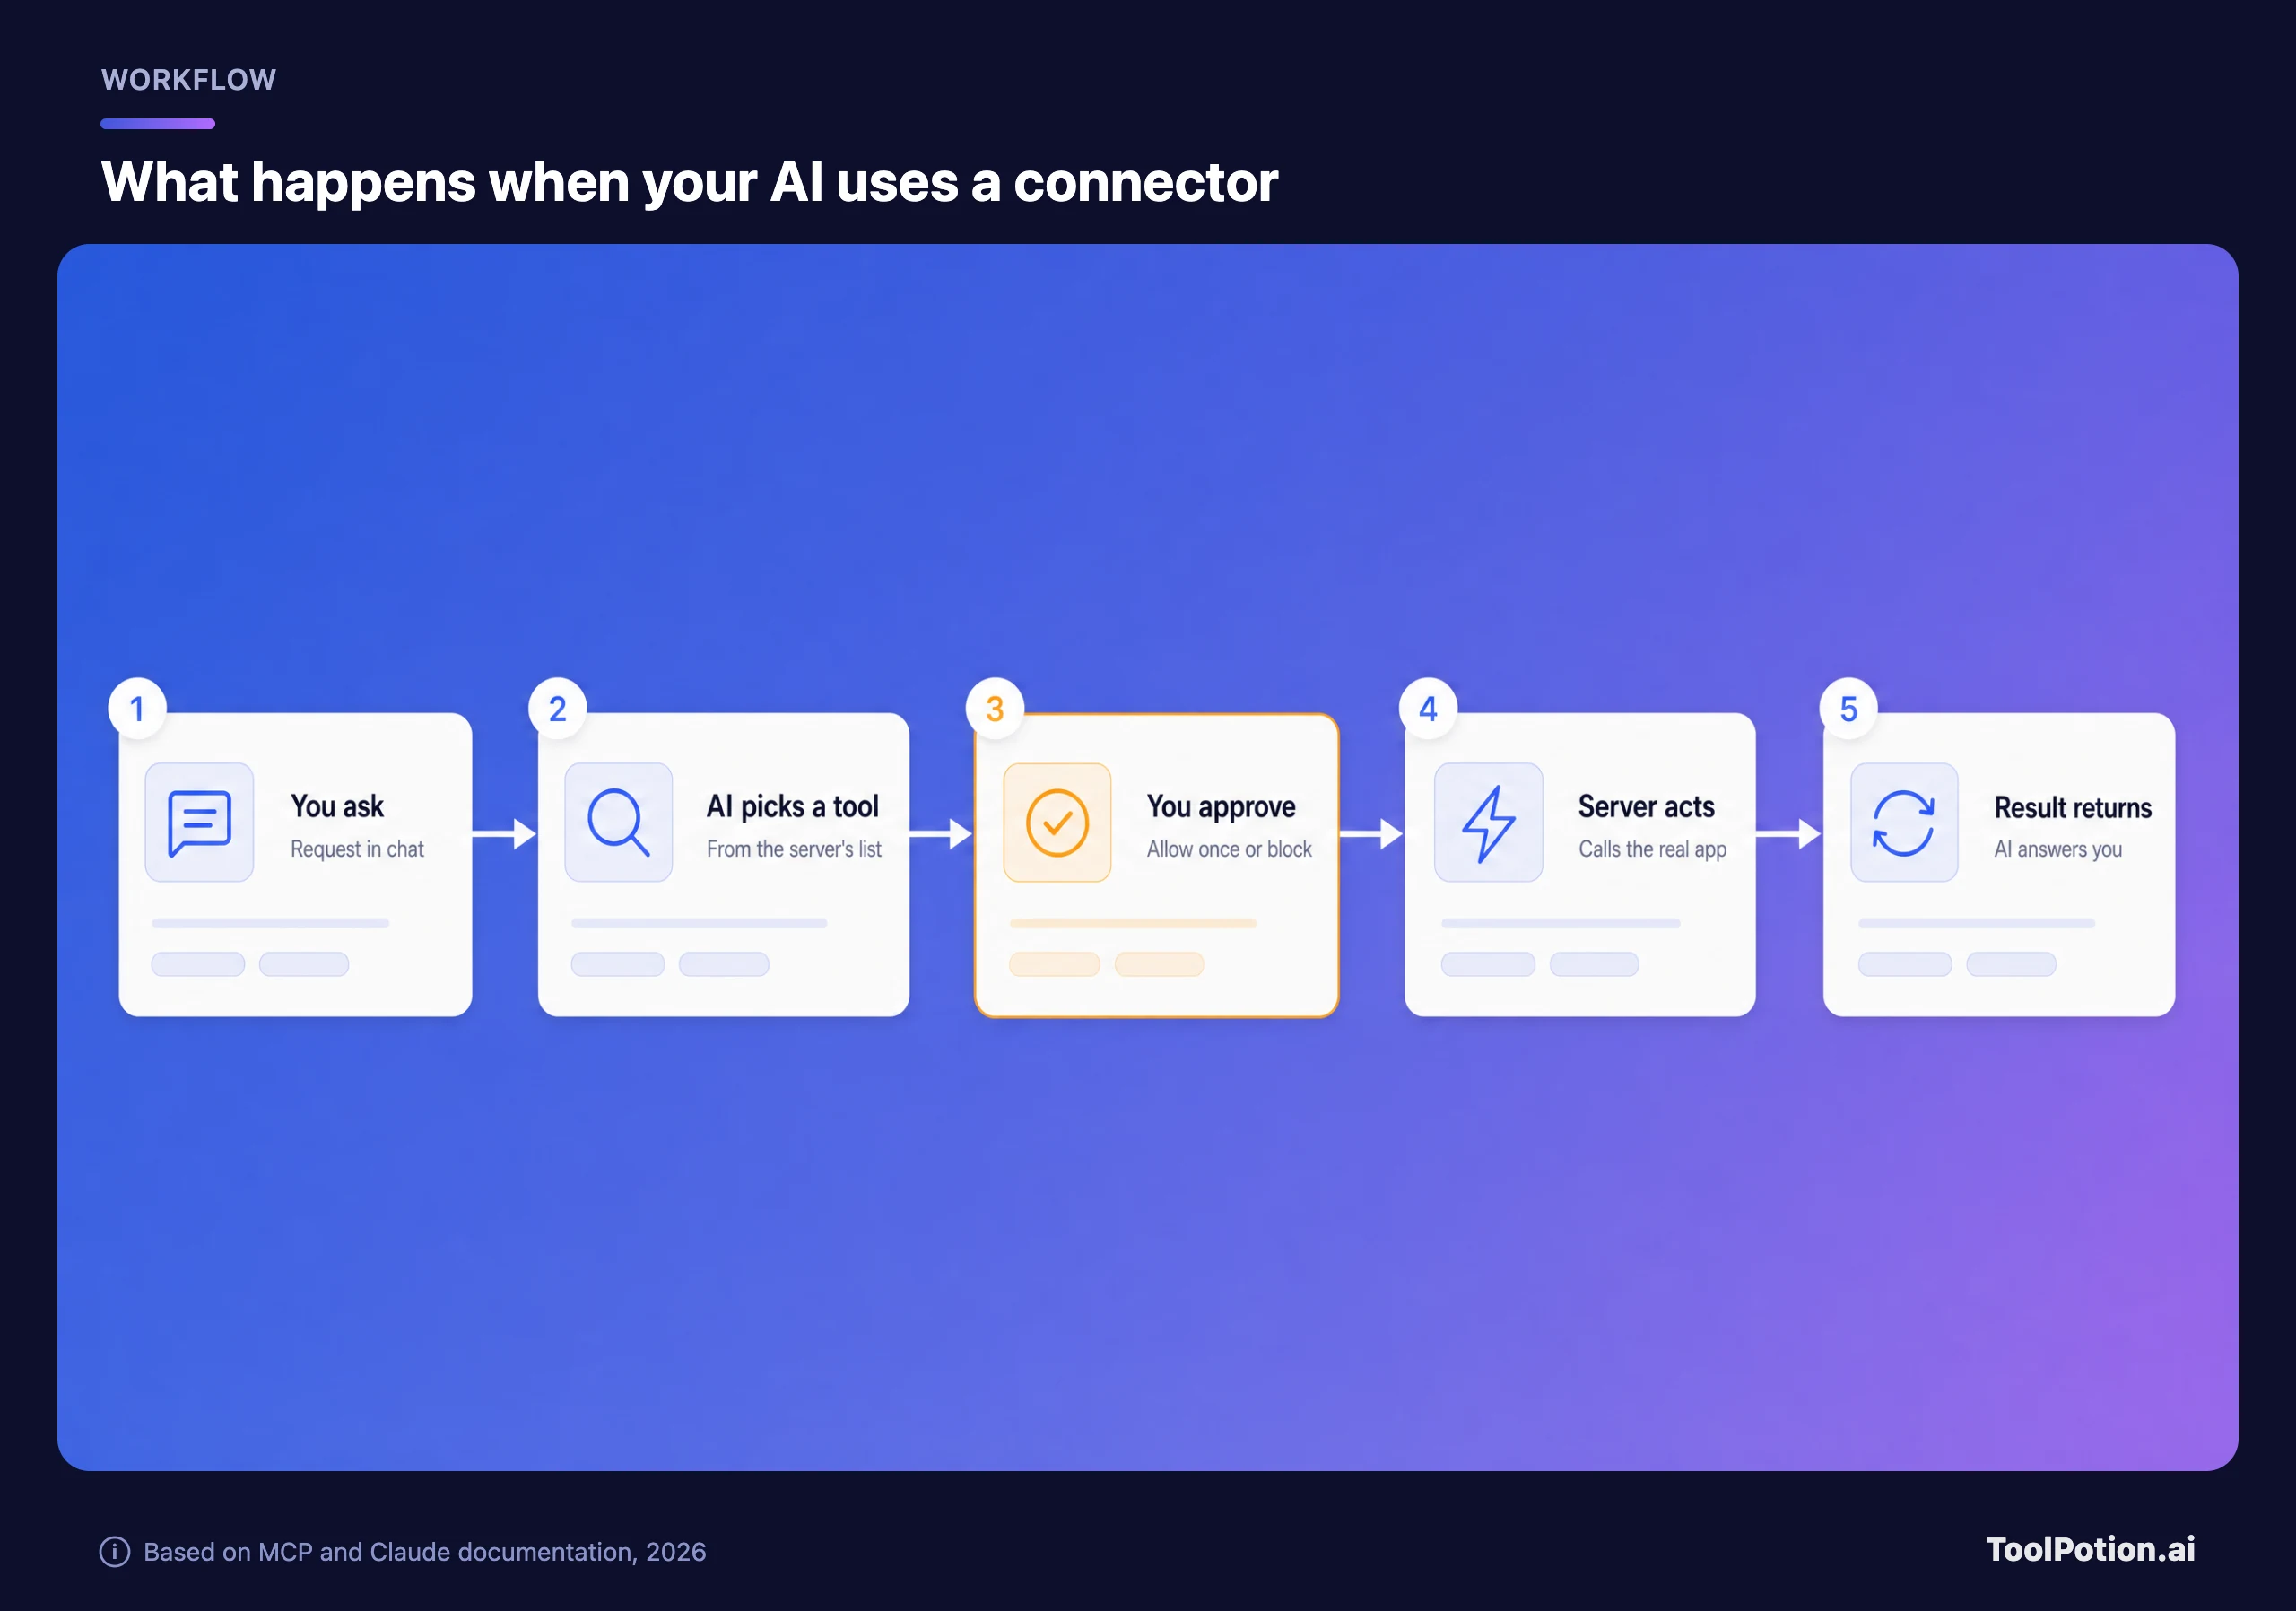
Always allow — разумная экономия времени для инструментов поиска и чтения. Для всего, что отправляет, редактирует или удаляет, оставляйте запрос. Подтверждение — ваш единственный шанс поймать неверное действие, пока оно не попало в реальное приложение.
Прежде чем пробовать кастомный коннектор (так Claude называет любой сервер, который вы добавляете по веб-адресу), стоит знать два ограничения. На бесплатных аккаунтах он может быть только один. А сервер должен быть доступен из облака Anthropic через публичный интернет, поэтому сервер внутри корпоративной сети или за VPN не подключится. В ChatGPT аналог спрятан за developer mode (Settings, затем Security and login), а приложение создаётся в разделе Plugins. OpenAI считает любой инструмент, не помеченный как read-only, действием на запись, требующим подтверждения, и это более безопасное поведение по умолчанию.
Не уверены, какой путь подойдёт для вашего приложения? Дерево ниже задаёт до трёх вопросов.
Ветку с рабочим аккаунтом чаще всего пропускают. Если подпиской на ИИ управляет ваша компания, добавление собственных серверов может отправить корпоративные данные туда, где их никто не одобрял. В тарифе Team у Claude как раз для такого случая есть кнопка Request на коннекторах из каталога.
Проверьте сервер, прежде чем подключать
Метки в каталоге помогают, но Anthropic прямо говорит, что верификация «не является аудитом безопасности», а разработчик может изменить инструменты коннектора после проверки. Поэтому проведите собственную быструю проверку. Десять пунктов ниже опираются на рекомендации проекта MCP по безопасности и советы, которые Anthropic и OpenAI дают своим пользователям. Отметьте то, что верно для сервера, который вы рассматриваете.
Веса расставлены намеренно. Вопрос, кто создал сервер, стоит трёх баллов, потому что он напрямую снимает риск поддельного сервера, и postmark-mcp эту проверку не прошёл бы сразу. Размещённые серверы со страницей входа лучше тех, что просят вставить API-ключ (долгоживущий пароль для программ) в файл настроек, потому что доступ через OAuth можно ограничить и отозвать на стороне сервиса. Пункт о том, что серверы нельзя смешивать, важнее, чем кажется. Демонстрация Invariant с GitHub сработала потому, что одно подключение читало внешний контент, а тот же агент имел доступ к приватным данным.
Локальные серверы, то есть те, что вы устанавливаете, требуют особой осторожности. Рекомендации MCP по безопасности велят приложениям показывать «точную команду, которая будет выполнена, без сокращений» перед её запуском. Если процесс установки скрывает команду или пакет опубликован аккаунтом, который вы не можете связать с вендором, не устанавливайте его. Разработчики могут посмотреть популярные open-source серверы, такие как MCP for Blender, в нашем рейтинге Top 200 AI GitHub Repos, но и популярность не доказывает безопасность.
Внедряем MCP в команде
У руководителей команд элементы управления лучше, чем у отдельных пользователей, и включать их стоит до того, как люди начнут подключать всё подряд. В Claude Team и Enterprise владелец (Owner) добавляет каждый коннектор для организации, а участники входят уже под своими аккаунтами. Владельцы могут для всех выставить для действий чтения и записи Always allow, Needs approval или Blocked. В ChatGPT администраторы Business и Enterprise задают значения по умолчанию для воркспейса и для каждого приложения: когда подключённые приложения запрашивают разрешение.
Если в вашей компании используют Okta, спросите, поддерживают ли нужные вам серверы Enterprise-Managed Authorization. ИТ утверждает сервер один раз, и сотрудники получают один вход вместо окна согласия на каждый инструмент. В материале InfoQ есть справедливая оговорка: провайдер идентификации решает, кто может подключаться, а не что делает агент после подключения, так что подтверждения отдельных действий по-прежнему важны.
Для автоматизации промежуточный слой даёт единое место для аудита. Zapier хранит учётные данные приложений в собственном слое подключений, позволяет выбирать, какие приложения и действия доступны ассистенту, и записывает каждое MCP-действие в History. Если вы сравниваете платформы, начните с рейтинга платформ автоматизации. О том, что ломается, когда приходят реальные пользователи, рассказывает наш материал про ИИ-агентов в продакшене.
Разумный порядок для большинства небольших команд: начните с инструментов только на чтение, включайте действия на запись по одному сервису, не отключая подтверждения, и ведите короткий письменный список одобренных серверов. Командам, которые работают с медицинскими, финансовыми или юридическими данными, стоит воздержаться от сторонних серверов, пока не станет ясно, куда уходят данные и как долго хранятся. Какие вопросы задать вендору, перечислено в нашей модели приватности для ИИ-инструментов.
Часто задаваемые вопросы
MCP — только для Claude?
Нет. Его создала Anthropic, но MCP поддерживают ChatGPT, Microsoft Copilot, Gemini, Cursor и Visual Studio Code, а сам протокол теперь принадлежит Agentic AI Foundation, а не Anthropic.
Нужно ли уметь программировать, чтобы пользоваться MCP?
Для коннекторов из каталога не нужно: достаточно пары кликов и входа в аккаунт, а добавление размещённого сервера по адресу тоже обходится без кода. Создание собственного сервера или установка локального — это уже задача для разработчика.
MCP бесплатный?
Сам протокол и его SDK открыты. Расходы возникают в приложениях вокруг него: бесплатный тариф Claude допускает один кастомный коннектор, developer mode в ChatGPT требует платного тарифа, а Zapier списывает две задачи за каждый вызов MCP-инструмента.
Чем MCP отличается от API?
API — это собственный интерфейс одного сервиса, и каждому ИИ-приложению пришлось бы осваивать каждый из них отдельно. MCP-сервер обычно оборачивает такой API в стандартный формат с описаниями простым языком, поэтому любой ассистент с поддержкой MCP может узнать, что умеет сервис, и вызвать его без кастомного кода.
Видит ли MCP-сервер весь мой разговор?
По замыслу — нет. Сервер получает запросы, которые ИИ отправляет его инструментам, а спецификация требует, чтобы хосты получали ваше согласие, прежде чем передавать ваши данные серверу. Но всё, что ИИ помещает в эти запросы, попадает к оператору сервера, поэтому подключайте только те серверы, которым вы доверили бы такие данные.