

AI利用ポリシーが機能するのは、覚えられるほど短く、回避策が要らないほど寛容なときです。具体的には、2ページに収め、全員が使える会社承認のAIアカウントを少なくとも1つ用意し、文章の大半を「どのデータをどこに入れてよいか」に割くということです。禁止するのは会社データを個人アカウントで扱うことであり、AIそのものは許可したままにします。
回避策の問題は、数字で確認できます。Netskopeの「2026 Cloud and Threat Report」は、同社の顧客の利用データをもとにした調査で、生成AIユーザーの47%が今も仕事で個人のAIアプリを使っていること、平均的な組織で機密データがAIアプリに送信されるインシデントが月に223件記録されていることを明らかにしました(Netskope)。KPMGとメルボルン大学による2025年の調査では、米国の労働者の半数が、許可されているかどうかを知らないまま仕事でAIツールを使っていると答えています(KPMG)。
今年が見直しの好機である理由は2つあります。EUでは2026年に各国の当局がAI法のAIリテラシー義務の執行を始めており、欧州委員会は、ChatGPTのようなツールを文章作成や翻訳に使うだけの企業も対象になるとしています。また、AIツールはもう質問に答えるだけではありません。メールボックスや共有ドライブにつながり、見つけた情報をもとに動きます。チャットボット向けに書かれたポリシーでは、これをカバーできません。以下にテンプレートと各ルールの根拠を示し、調整に使える2つのインタラクティブツールも用意しました。
h2を訳します。 禁止と20ページのポリシーが失敗する理由は同じ
どちらも、人はブラウザのタブを開く前にルールを読むものだと考えています。実際は読みません。禁止すると承認された手段がなくなり、承認されていない手段だけが野放しになります。法律事務所が作成した20ページのポリシーは、形式上は多くのことを認めていても、契約書をチャットボットに貼り付ける直前の1分間に何が当てはまるのか、誰にも判断できません。
KPMGの米国労働者1,019人への調査から、このギャップが日常でどう現れるかがわかります。
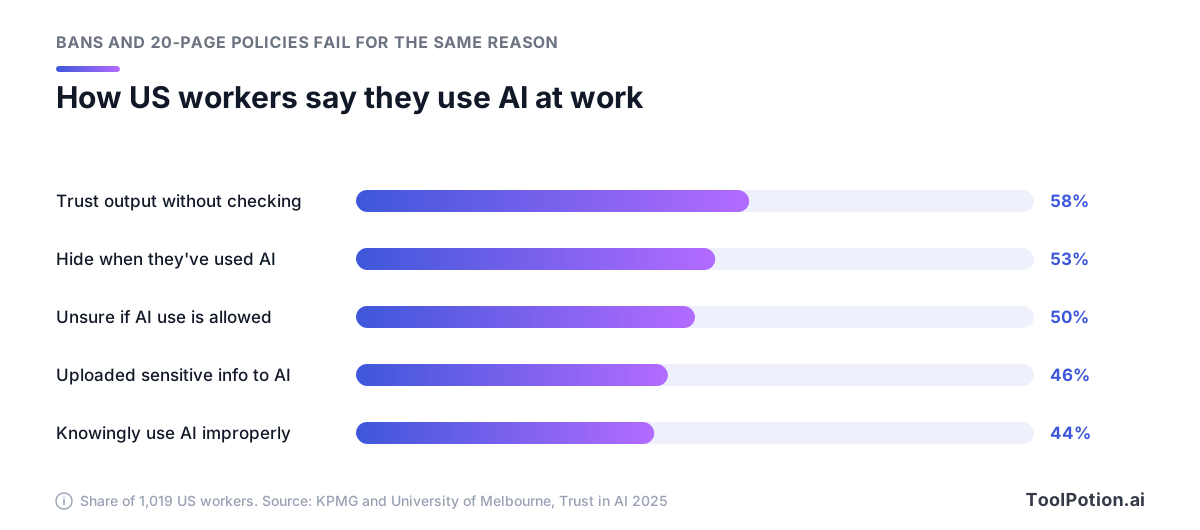
彼らは仕事を片づけようとしている普通の人たちです。半数近くが、機密性のある社内情報や知的財産を公開AIプラットフォームにアップロードしたことがあると答え、53%がAIを使ったことを伏せていると答えました。ルールが不明確だったり敵対的だったりすれば、隠すのは当然の反応です。そして管理者にとっては最悪の結果です。誰も認めないことは、直しようがないからです。
機能するのは、短く、具体的で、段階分けされたポリシーです。守れるポリシーは2ページに収まります。「AIを責任を持って使う」と求めるのではなく、アカウントの種類とデータの区分を名指しします。そして「可」と「不可」の間に中間の段階を設け、全面許可か禁止かの二択にならないようにします。
構成をゼロから考える必要はありません。NISTのGenerative AI Profile(AI Risk Management Frameworkの補完文書)は、生成AIが生み出す、または悪化させる12のリスクを挙げ、Govern機能のもとで「GAIに関する透明な許容利用ポリシーを策定する」ことを組織に推奨しています(アクションGV-1.4-002)(NIST AI 600-1)。小さな会社が毎週のように直面するのは、そのうち4つのリスクです。作話(NISTによるハルシネーションの呼び方)、データプライバシー、情報セキュリティ、知的財産です。以下のテンプレートはこの4つを軸に作ってあります。
すべてのツールを3段階に分ける
ツール一覧は人が実際に参照する部分なので、最初に置きます。段階は3つにして、ブランド名ではなくアカウントを指定します。「ChatGPT」は段階の定義になりません。「会社のChatGPT Businessワークスペース(会社のSSOでログイン)」なら定義になります。
| 段階 | 該当するもの | 代表例 |
|---|---|---|
| 承認済み | 会社管理のアカウントで使う汎用AI。全員が利用可 | 会社のChatGPTワークスペース、業務アカウントのCopilot Chat、Workspace内のGemini、Claude Teamの組織 |
| 限定 | 特定の用途やチームに限って許可したツール | 社内会議向けの議事録ツール、エンジニアリング向けのコーディングアシスタント、マーケティング文書向けの文章作成アシスタント、コネクタ付きのエージェント |
| 不可 | 会社データを扱う個人アカウント、見返りが少ないのに文書全体の提出を求めるツール | 会社データを扱う個人のAIアカウント、AI文章検出ツール |
不可の段階は短くし、理由も添えます。Netskopeによると、90%の組織が少なくとも1つの生成AIアプリを積極的にブロックしており、平均で10個をブロックしています。最もブロックされていたのはAI検出ツールのZeroGPTで、45%の組織が制限していました。検出ツールは全文やソースコードの提出を求めることが多いため、セキュリティ担当者は高リスクと見ています。これはどのツールにも使える判断基準です。何を渡す必要があり、何が返ってくるのか。
判断が必要になるのは限定の段階です。Otter.aiやFireflies.aiのような議事録ツールは、社内のスタンドアップなら問題ありませんが、録音に同意していない顧客との通話では問題になります。GitHub CopilotやClaude Codeのようなコーディングアシスタントは、会社のプランで会社のリポジトリに使うものであり、外部委託先の個人契約で使うものではありません。Grammarlyのような文章作成アシスタントは、マーケティング文書には許可しても、人事関連の書面には許可しない、という運用もできます。条件はツールの横に1行で書いてください。
まだ承認するアシスタントを決めていない場合は、ChatGPT代替ツールガイドとリアルタイム更新のAIチャットボットボードで主要な選択肢を比較できます。
会社プランで変わること、変わらないこと
承認済みの段階は、会社プランは個人プランとデータの扱いが違う、という前提に立っています。Microsoft Copilot Chat、Google Gemini、Claude、ChatGPTのいずれもこの前提は成り立ちますが、細部は異なります。以下は各ベンダー自身のドキュメントに基づく内容です。
| ツール | 会社プラン | 個人アカウント |
|---|---|---|
| ChatGPT | Business、Enterprise、Eduのデータは、デフォルトでは学習に使われない。Businessでは管理者が保持期間を管理できる。SSO対応。 | Free、Go、Plus、Proの内容は、ユーザーが「Improve the model for everyone」をオフにしない限りモデルの学習に使われる |
| Microsoft Copilot Chat | 業務アカウントでは追加費用なしでエンタープライズデータ保護が適用される。プロンプトは基盤モデルの学習に使われず、監査用に記録される。 | エンタープライズデータ保護は業務セッションに適用され、緑のシールドで表示される。個人アカウントで使う前にMicrosoftの規約を確認すること。 |
| Gemini | Workspaceのコンテンツは、許可なくドメイン外で人間によるレビューや学習に使われない。既存のアクセス制御が適用される。 | Googleによると、一部のチャットは人間のレビュー担当者が読む可能性があり、機密情報は入力しないよう案内されている |
| Claude | Team:デフォルトではコンテンツがモデルの学習に使われない。SSO、コネクタの管理者制御に対応。Enterpriseでは監査ログとカスタム保持期間が加わる。 | Free、Pro、Maxのユーザーは、チャットを学習に使うかどうかを選択でき、オプトインすると5年間保持される |
表の出典:OpenAIのエンタープライズ向けプライバシーのページとデータコントロールFAQ、MicrosoftのCopilot Chatのプライバシー関連ドキュメント、GoogleのWorkspaceプライバシーハブとGeminiアプリのプライバシーハブ、Anthropicの料金ページとコンシューマー向け規約の更新。
見落としやすい点が3つあります。Microsoftは、Microsoft 365 CopilotをMicrosoft Copilotに、Microsoft 365 Copilot ChatをMicrosoft Copilot Chatに名称変更したため、古いポリシーには今は使われていない製品名が載っているかもしれません。Copilot ChatのWeb検索は、ユーザーとテナントの識別子を除去したうえで、別の規約のもとBingに送られます。そしてOpenAIは、ビジネス向け製品が接続先アプリから取得したデータを、デフォルトでは学習に使わないとしています。
次に限界です。これらの制御では、誰かが自分のスマートフォンで個人アカウントに顧客リストを貼り付けるのは防げません。出力の誤りもチェックされず、ツールが生成した成果物の権利が誰にあるのかも決まりません。エンタープライズ向けの規約が守るのは、正しい場所に入ったデータです。そこに入れさせるのは、ポリシーの役目です。
Netskopeは、企業がその場所を用意するとどうなるかを、1年分のデータで追跡しています。
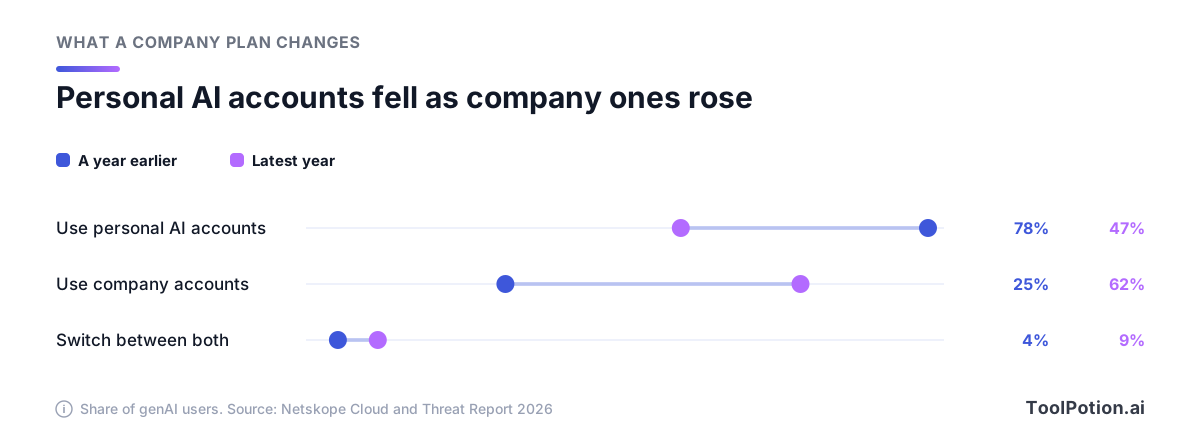
個人アカウントの利用は生成AIユーザーの78%から47%に減り、会社管理アカウントは25%から62%に増えました。両方を行き来する人の割合は4%から9%に増えており、Netskopeはこれを、会社のツールにまだ利便性や機能が足りない部分があるためと見ています。小さな会社への教訓ははっきりしています。禁止事項を1行書く前に、管理されたツールを1つ購入または有効化し、人が個人アカウントに戻らない品質に保つことです。すでにMicrosoft 365やGoogle Workspaceを契約しているなら、新しく買う前にプランの内容を確認してください。
データ区分ごとのルール
覚えてもらえるのが1つの節だけなら、この節にしてください。ツール一覧は「どこで作業するか」を示し、データルールは「何を入れてはいけないか」を示します。後者は承認済みツールの中でも適用されます。
まず、何が漏れているかから始めます。Netskopeのデータでは、生成AIアプリでのポリシー違反に最も多く関わっていたコンテンツは、ソースコード、規制対象データ、知的財産の3種類でした。
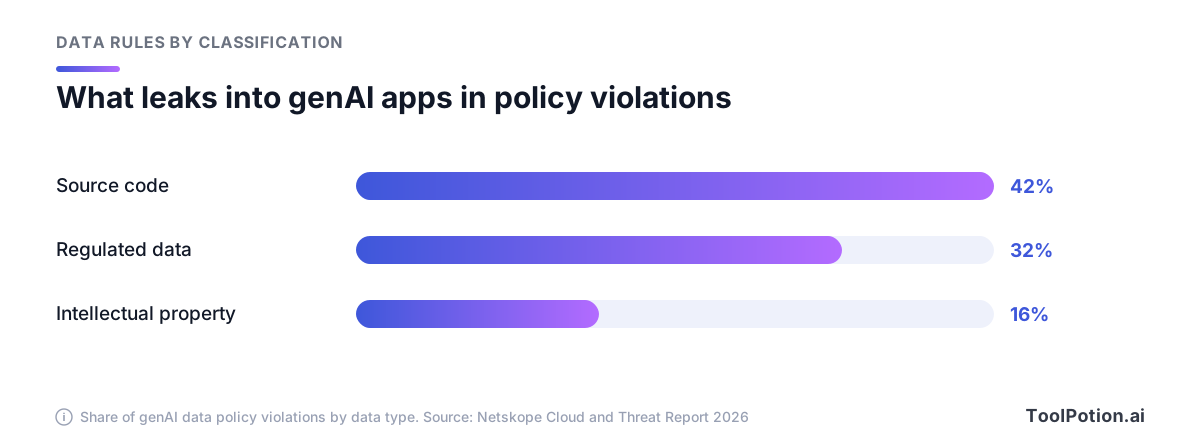
トップはソースコードの42%で、多くはデバッグやリファクタリングの手助けを求めて貼り付けられたものです。続いて個人情報や金融情報などの規制対象データが32%、契約書や社内研究といった知的財産が16%でした。Netskopeはさらに、半数の組織には生成AIアプリに対する実効性のあるデータ保護ポリシーがないことも確認しており、そうした会社では多くが見過ごされている可能性があります。
4つの区分と1つの絶対ルールを使います。メールやファイル共有ですでに似たラベルがあるなら、それを流用してください。
- 公開情報(自社サイトや公開済みドキュメントなど)は、どのAIツールにも入力できます。
- 社内情報(プロセス文書や議事メモなど)は承認済みツールの中に留め、限定ツールには指定された用途に限って入力できます。
- 機密業務情報には、ソースコード、契約書、財務情報、顧客ファイルが含まれます。入力できるのは承認済みの会社ツールだけで、しかも本来その情報を見られる人に限ります。
- 制限データは、汎用のAIツールには決して入力しません。顧客や従業員の個人データが該当し、健康情報や決済情報も含みます。
- パスワードとAPIキーは、承認済みかどうかにかかわらず、どのAIツールにも入力しません。Netskopeは、これらがコードサンプルや設定ファイルに紛れ込みやすいと指摘しているので、エンジニアには貼り付ける前に除去するよう伝えてください。
制限データには、書いておく価値のある例外が1つあります。そのデータのために導入され、名指しで承認され、データ処理契約を締結済みのシステムです。AI機能付きの人事プラットフォームなら、従業員記録に使って問題ない場合があります。汎用のチャットアシスタントは、エンタープライズ向けの規約がどれだけ充実していても対象外です。
3つの段階と対応させると、区分は次のようになります。
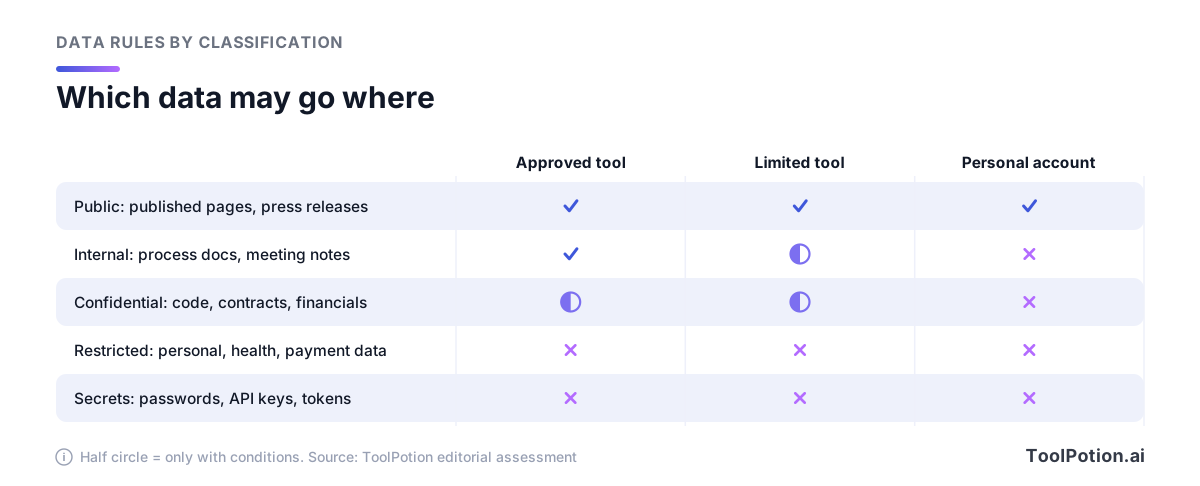
半円は条件を表しており、ここに具体例を書きます。区分ごとに1つ書いてください。スタックトレースを会社のコーディングアシスタントに入れるのはよいが、顧客のデータベースのエクスポートはだめ、というように。定義は忘れても、例は長く記憶に残ります。新しいツールをこれらの区分に照らして審査する方法は、AIツールのプライバシーフレームワークでさらに詳しく解説しています。機密データのマスキングや保護を目的とした製品は、AIプライバシーツールボードで扱っています。
レビュー、開示、成果物の権利
AIの出力には、すべて責任を持つ人を明確にしておく必要があります。ポリシーでは1行で言えます。AIを使った成果物を送信または公開した人が、その責任を負う。NISTは作話(confabulation)を「自信たっぷりに述べられているが、誤りまたは虚偽の内容」と定義し、人間がこうしたシステムとどう働くかに伴うリスクとして、過信と自動化バイアスを挙げています。KPMGの調査では、米国の労働者の58%が、結果を十分に評価せずにAIに頼って仕事を仕上げていました。このリスクは、すでに皆さんの受信箱の中にあります。
レビューのルールは、重要度に見合ったものにします。社内向けの要約なら、読み返せば十分です。数値、引用、出典、法的な記述、本番に出すコードは、情報源やテストと照らして確認が必要です。それをそのまま書いてください。あらゆるものに一律で「人間によるレビュー」を求めると、誰も守らなくなります。
顧客や読者への開示
開示の一部には、すでに法的な効力があります。2026年から適用されるEU AI法第50条では、ディープフェイクや、公共の利益に関わる事項について公衆に知らせる目的で公開されるAI生成・加工のテキストは、人間によるレビューや編集上の管理を経ていない限り、デプロイヤーがその旨を表示しなければなりません(European Commission)。多くの小さな会社にとっての実務上のルールは、もっと単純です。知らされて当然の場面では、AIシステムやAI生成メディアと接していることを伝える。そして、AIにレビューや推薦文を書かせない。
社内での開示も同じくらい重要です。半数を超える従業員がすでにAI利用を伏せているのなら、開示を罰するポリシーは、その数字をさらに押し上げます。読み手が成果物をどう確認すべきかが変わる場合に限って、AIの支援を申告してもらう。そのくらいにとどめてください。
知的財産と機密保持
最初の落とし穴は権利です。米国著作権局は、AIの出力が著作権で保護されるのは「人間の作者が十分な表現要素を決定した場合のみ」であり、プロンプトだけでは該当しないと結論づけました(US Copyright Office)。ロゴやブランドの中核となる文章など、自社で権利を持つ必要があるものは、人間の作者を立て、ドラフトを保存しておきましょう。
2つ目は、他者の機密保持です。顧客との契約やNDAには、資料の扱い先を制限するものがあります。ベンダーが「データを学習に使わない」と約束していても、顧客と交わした合意内容は変わりません。ポリシーには、顧客のファイルをAIツールに入れる前に契約を確認するよう明記してください。
エージェント、コネクタ、会議ボットには専用のルールが必要
チャットボットが見られるのは、貼り付けたものだけです。メールやCRMにつながったエージェントははるかに多くを読めるうえ、送信、削除、予約、購入といった行動もできます。チャットボット向けのポリシーの多くはここを飛ばしており、最も新しいリスクがあるのがまさにここです。
NetskopeはModel Context Protocol(MCP)について、AIエージェントを社内システムにつなぐ手段として急速に主流になりつつあるとし、AIブラウザやMCP接続のツールには専用のガバナンスと監視が必要だと述べています。核心にある問題は間接プロンプトインジェクションです。Webページやメールに隠された指示を、エージェントが読み込んで従ってしまうものです。下の図では、攻撃は左下の角から入り込みます。
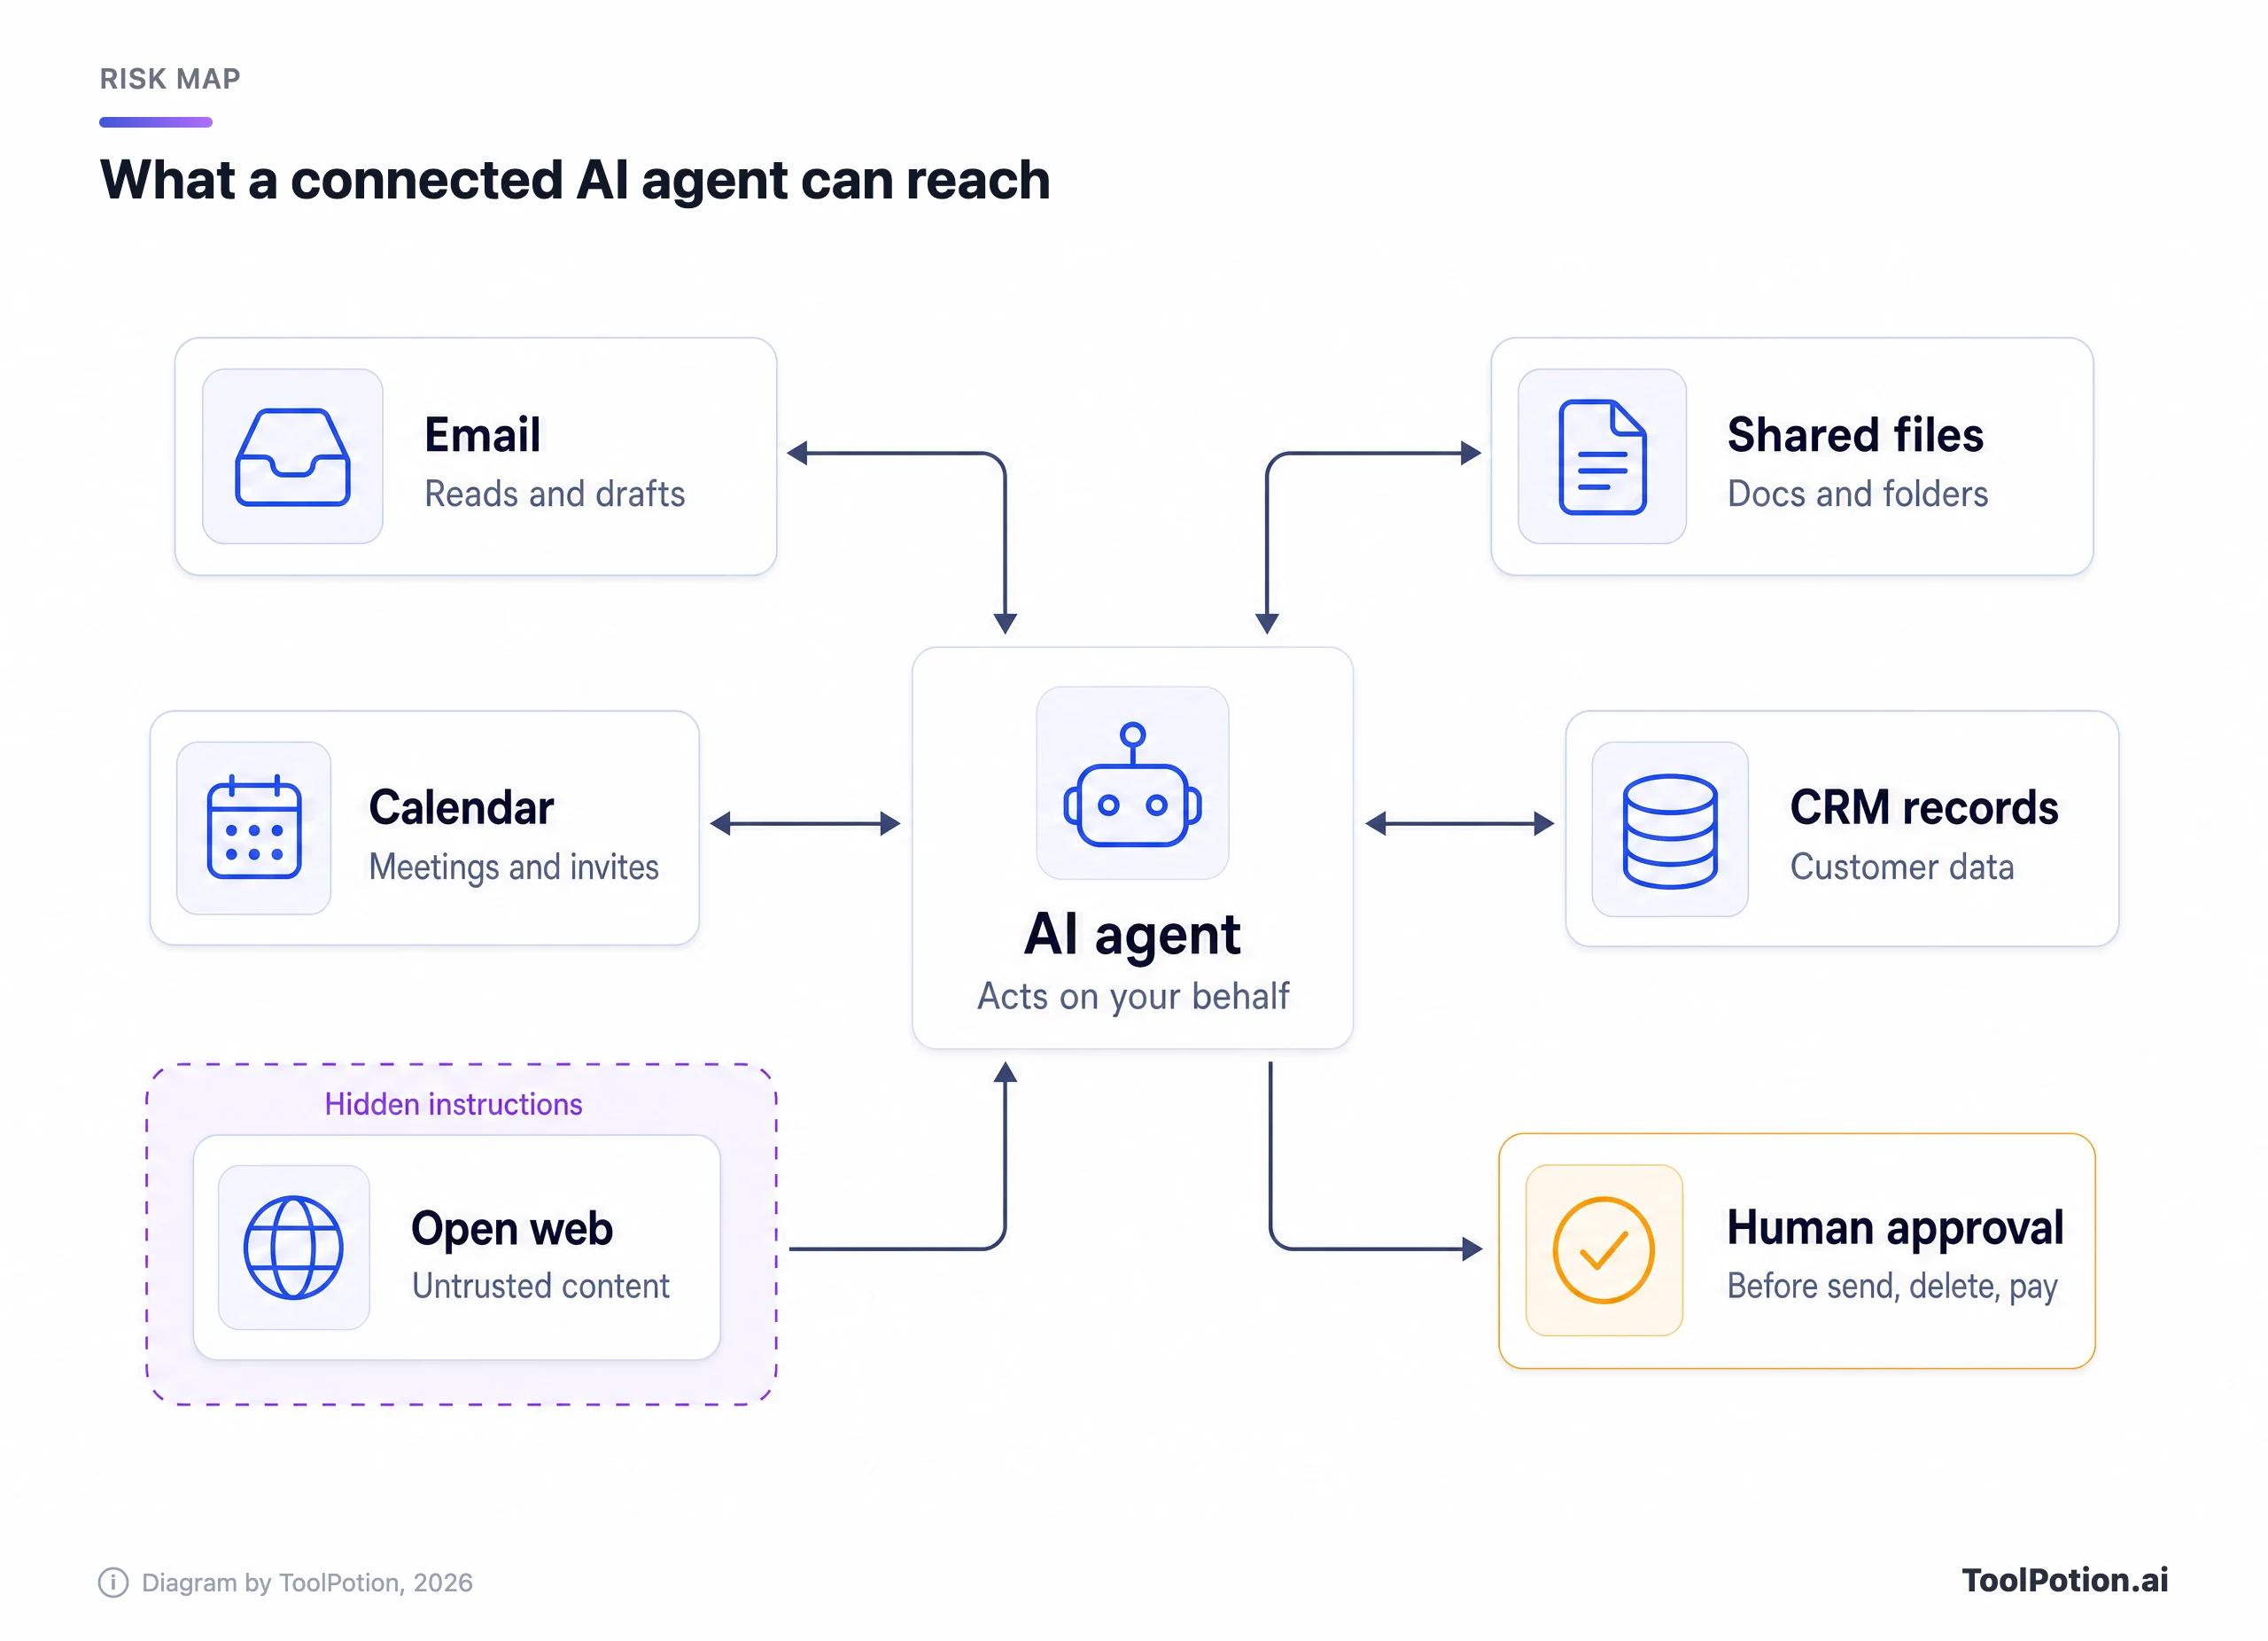
Anthropicは昨年、ブラウザエージェントのClaude for Chromeを試験提供した際に、異例なほど具体的な数字を公表しました。123件のテストケースで、意図的なプロンプトインジェクション攻撃の成功率は、安全対策なしで23.6%、ありで11.2%でした。修正前の一例では、「セキュリティ上の理由で」メールの削除が必要だと主張するメールを受け取ったエージェントが、確認なしにユーザーのメールを削除しました(Anthropic)。ベンダーが自社の失敗率を公表することに価値があるのは、まさにその数字がゼロではないからです。
したがって、エージェントのルールはプロンプトの書き方ではなく、権限が中心になります。
- 各コネクタは、誰かが有効にする前に管理者が承認し、目的を果たせる最小限のアクセスにとどめる(メールボックス全体より、読み取り専用のカレンダーアクセスのほうがよい)。
- エージェントが社外に何かを送信、削除、支払い、公開、共有する前には、人間が確認する。
- 機密データにアクセスできるエージェントは、無人でオープンなWebを閲覧させない。
- どのエージェントがどの接続を持っているかの一覧を誰かが管理し、ツール一覧と合わせて見直す。
必要になる前に、承認済みツールが管理者に何を提供するか確認しておきましょう。たとえばClaudeのTeamプランには、リモートおよびローカルのコネクタ向けの管理者制御が含まれています。Microsoft Copilot Studioのようなエージェント構築ツールは新しいエージェントを作るためのもので、承認ルールはそれらにも適用されます。運用面については、AIエージェントを本番運用しているチームの教訓にまとめています。
会議の議事録ツール
AI議事録ツールもエージェントです。通話に参加し、参加者全員を録音し、その音声をベンダーに送信します。そのツールを選んでいない人の声も含まれます。対策は安上がりです。開始時にボットの参加を告知し、希望する人がいればオフにでき、社外の参加者から同意を得て、録音の保持期間を決めます。こうした管理機能をどの製品が管理者に提供しているかは、AI会議アシスタントボードで比較できます。
コピーして使える2ページのテンプレート
以下が骨組みです。各行が完成版ポリシーの短い1節にあたり、編集できるサンプル条文を添えています。当てはまらない行は削除し、全体を2ページに収めてください。
| 節 | サンプル条文 |
|---|---|
| 1. 目的と適用範囲 | 本ポリシーは、委託先を含め、会社のためにAIを使うすべての人に適用します。目的はAIの利用を減らすことではなく、安全に使うことです。 |
| 2. 承認済みツール | 承認済み:[ツール、アカウントの種類]。限定:[ツール、指定された用途]。不可:会社データを扱う個人のAIアカウント。 |
| 3. データルール | 公開:どのツールも可。社内:承認済みツール。機密:承認済みツール、必要な人のみ。制限データと認証情報:入力禁止。 |
| 4. アカウント | 会社データは会社アカウントにのみ入力します。AIアカウントは本人の最終出社日に削除します。 |
| 5. 人間によるレビュー | AIを使った成果物を送信、公開、リリースする人が、その責任を負います。数値や引用は情報源と照合してください。 |
| 6. 開示 | 顧客が当然知らされるべき場面では、AIシステムと接していることを伝えます。AIが書いたレビューや推薦文は禁止です。 |
| 7. 知的財産と機密保持 | 顧客の資料を使う前に、顧客との契約を確認します。自社で権利を持つ必要のある成果物は、人間が作成したドラフトを保存します。 |
| 8. エージェントとコネクタ | コネクタごとに管理者が承認し、アクセスは最小限にとどめ、送信、削除、支払い、公開の前には人間が確認します。 |
| 9. トレーニング | 全員が入社時と年1回、短い研修を受けます。受講記録は保管します。 |
| 10. ミスの報告 | 24時間以内に[担当者]へ報告してください。報告は責任を問いません。ミスを隠すことのほうが違反です。 |
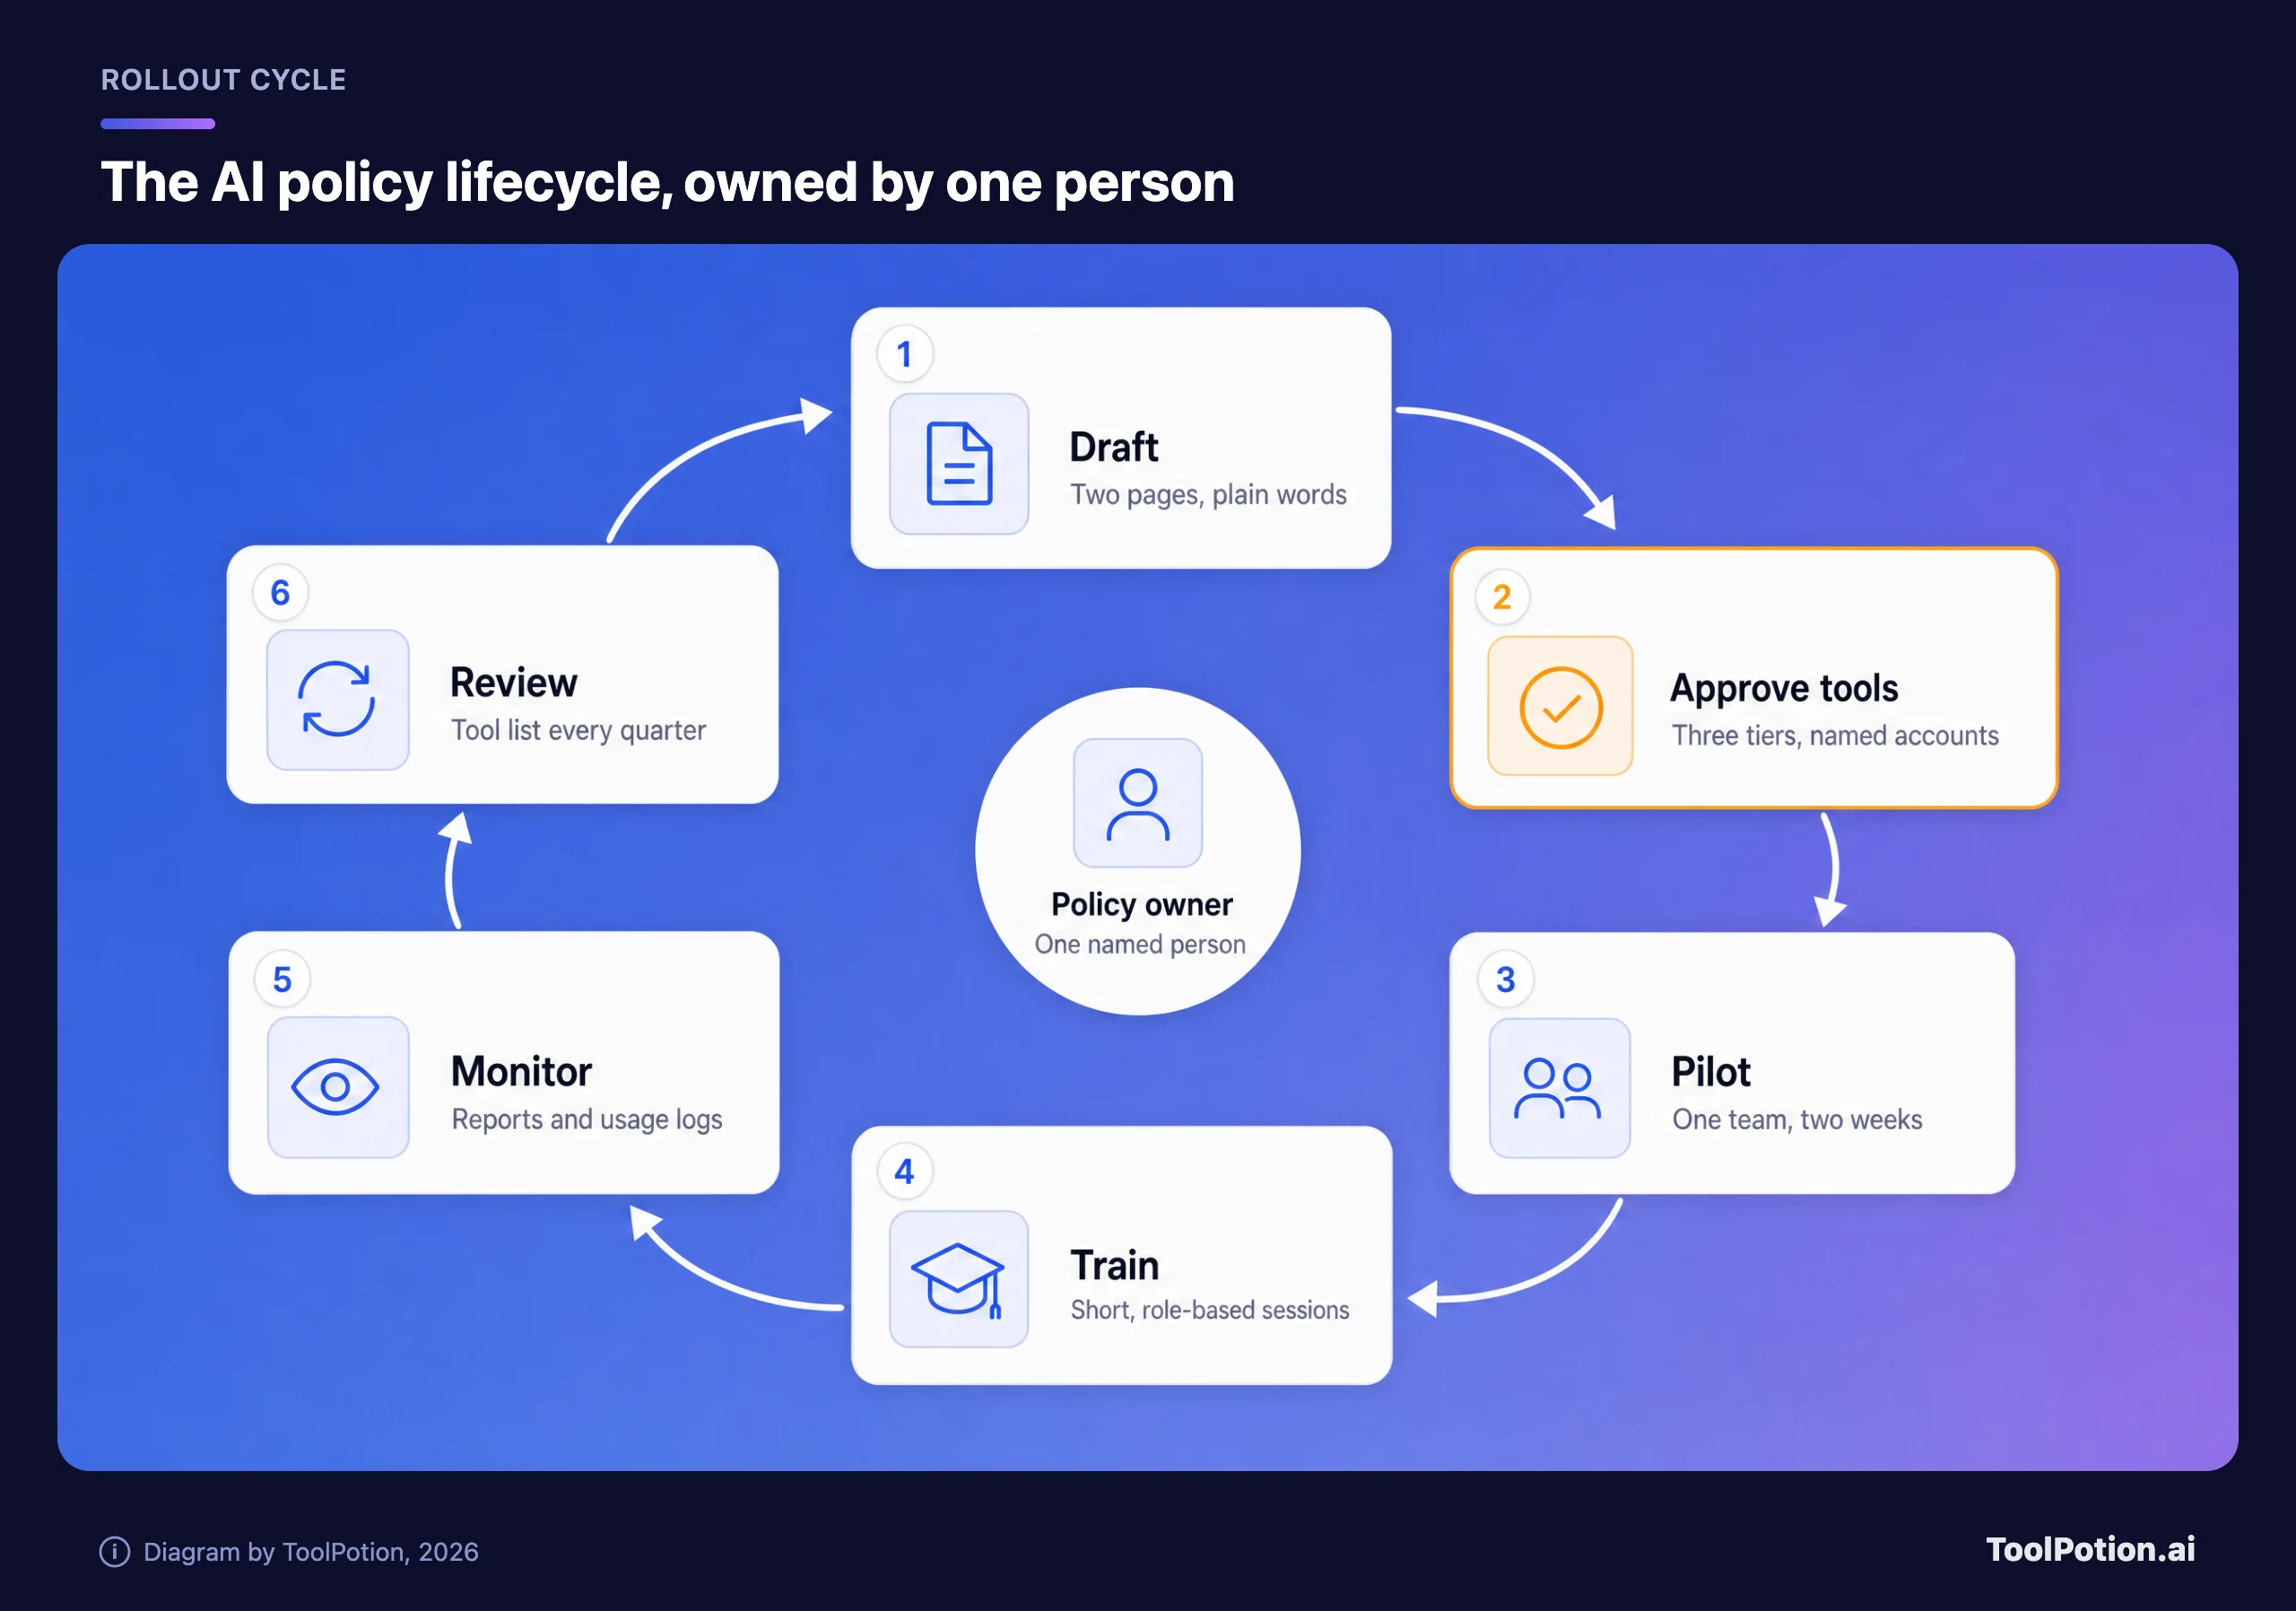
| 11. 責任者と見直し | 責任者:[氏名]。ツール一覧は四半期ごとに、ポリシー全体は年2回、またはベンダーが規約を変更したときに見直します。 |
自社向けに調整するには、下のビルダーの質問に答えてください。EUとの関わり、規制対象データ、議事録ツール、エージェント、公開コンテンツ、コーディングアシスタントに関する条項が追加され、アウトラインをプレーンテキストでコピーして、ドキュメントエディタに貼り付けられます。
アウトラインを最も大きく変える回答が、標準ツールです。「未定」を選ぶと、承認済みの段階が期限付きの課題になります。承認済みアカウントのないポリシーは、名前を変えた禁止にすぎないからです。
1か月で導入し、その後も更新し続ける
数百人以下の会社であれば、4週間あれば十分です。第1週は、責任者が2ページを起草し、承認するツールが会社のサインインで使える状態になっているか確認します。第2週は、1つのチームで試験運用し、ポリシーで答えが出なかった質問をすべて記録します。第3週は、そのギャップを埋めて研修を実施します。第4週は、オンボーディングのチェックリストなど、人の目に触れる場所にポリシーを置きます。
下のサイクルが一連のプロセスのすべてで、中心には1人の責任者がいます。個々の条文よりも、この人のほうが重要です。
研修には、多くの企業にとって法的な根拠があります。EU AI法第4条は、2025年初めから、AIシステムのプロバイダーとデプロイヤーに対し、従業員のAIリテラシーを支援する措置を講じるよう求めており、各国の市場監視当局が今年からその監督と執行を始めました。Digital Omnibusは2026年に第4条を改正し、AIリテラシーは引き続き義務ですが、特定の水準や「十分な」水準は定められていません。欧州委員会は、証明書は不要で、社内記録の保管を推奨するとしています。小さな会社に多い疑問にも回答しています。従業員がChatGPTを使って広告文を書いたり文章を翻訳したりする場合、この義務は適用され、ハルシネーションなど特有のリスクについても従業員に伝える必要があります(European Commission)。
研修は短く、役割に合わせて行います。どのツールが承認されているか、どのデータを入れてはいけないか、出力をどう確認するか、ミスをどう報告するか。覚えていられる30分のほうが、忘れてしまう1日より価値があります。
ミスの報告は、ポリシーに独立した1行が必要です。放っておけば沈黙がデフォルトになるからです。誰かが制限データを誤った場所に貼り付けたとき、AIの誤りが顧客に届いたとき、エージェントが誰も頼んでいないことをしたときは、1日以内に報告してもらいます。責任は問いません。こうした報告から、どのルールが機能していないかがわかります。
そして、定期的に見直します。ベンダーは、ほとんどのポリシーが読み直されるよりも速く、名称や規約を変えます。Anthropicは昨年、コンシューマー向け規約を変更し、Free、Pro、Maxのユーザーがチャットをモデルの学習に使うかどうかを選べるようにしました。オプトインした場合は5年間保持されます。商用プランは変更の対象外でした。ツール一覧を四半期ごとに確認すれば、こうした変更を見逃しません。最初の見直しの前に、下のチェックリストで現在のポリシーを採点してみてください。
承認済みアカウントは3点、それ以外の項目は1〜2点です。6点未満のポリシーは、最初の項目に戻って見直してください。他のルールはすべて、承認された作業場所が人に用意されていることが前提だからです。
よくある質問
小さな会社にも、文書化したAI利用ポリシーは必要ですか?
はい。誰かが会社のデータでAIを使っているなら必要で、ほとんどの会社ではすでにそうなっています。まずは1ページでも十分です。ポリシーがなければ、従業員は何が許されるのかを推測するしかありません。
職場でChatGPTを禁止すべきですか?
会社データを扱う個人のChatGPTアカウントを禁止し、代わりに会社のワークスペースを提供してください。個人ユーザーは学習をオフにできますが、それでも会社は保持期間を管理できず、退職者のアクセスを切ることもできません。全面禁止では、利用が見えないスマートフォンに移るだけになりがちです。
Microsoft Copilot Chatは会社のデータに対して安全ですか?
業務アカウントでサインインすれば、Microsoftのエンタープライズデータ保護が適用され、プロンプトは基盤モデルの学習に使われません。プロンプトと応答は監査とeDiscovery向けに記録されるので、従業員にもそのことを伝えておくとよいでしょう。制限データは、自社のルールに従って、引き続き入力しません。
EU AI法は、従業員へのAI研修を義務づけていますか?
第4条は、プロバイダーとデプロイヤーに従業員のAIリテラシーのための措置を求めており、チャットアシスタントの通常の業務利用も対象になります。決まった形式や証明書はありません。AIの使われ方に合わせた短い研修と、参加者の記録が、妥当な最低ラインです。
AIポリシーの責任者は誰にすべきですか?
ITや運用をすでに担当している人など、名前の決まった1人です。ツール一覧は、事業側のマネージャーがレビューします。制限データや顧客との契約については法務の意見を求めるべきですが、責任者は、弁護士が同席しなくてもすべてのルールを説明できなければなりません。