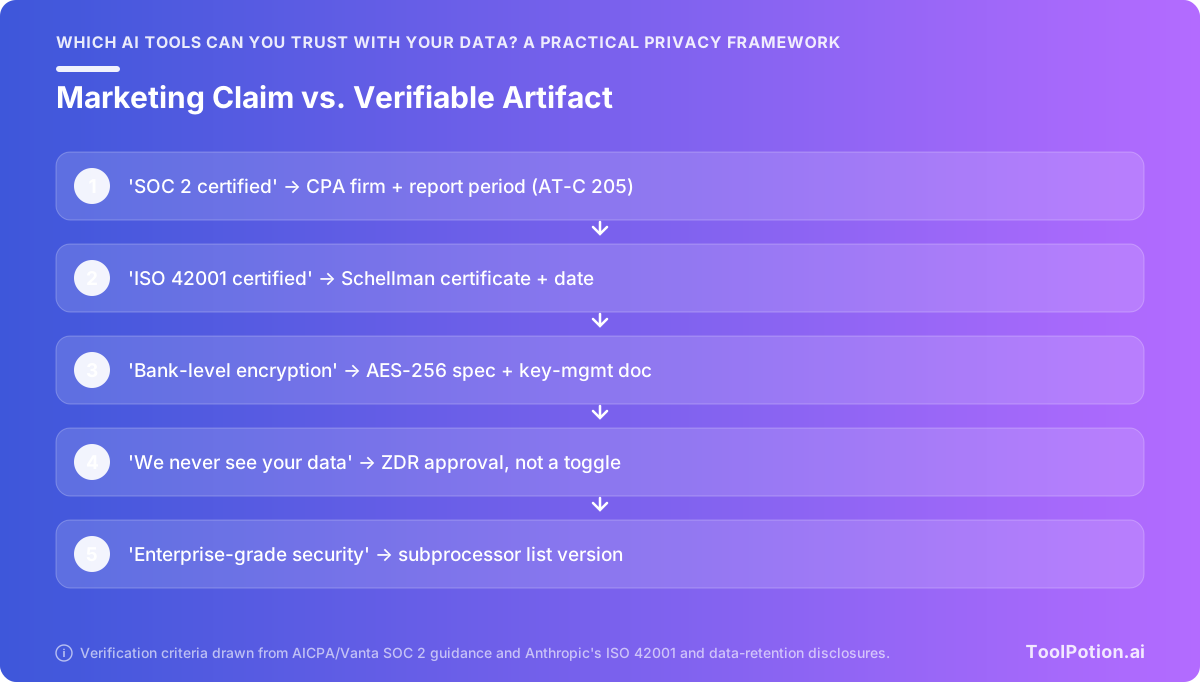
AIツールのデータプライバシーは、ひとつの基準に集約される。エンドポイントレベルの保存期間を日付付きで公開しているベンダーを信頼し、それ以外はそうするまで未証明として扱うことだ。OpenAIのドキュメントには、2023年3月1日以降、APIデータはデフォルトでトレーニングに使用されないと明記されており(OpenAI)、別途、プロンプトを保持する不正使用監視ログが30日間保存されることも記載されている。これは2つの独立したコントロールだ。AnthropicはAPIの入力を30日以内に削除するが、利用ポリシー違反のコンテンツは最長2年、分類スコアは7年保存する(Anthropic)。
5つの質問、4つのベンダーの文書化された回答、そしてディレクトリに掲載されている他の18,948ツールを分類するための4段階モデルを紹介する。
リスクは従業員からベンダーへと移った
従業員の行動を監査することはこの問題の安価な半分であり、他のあらゆるチェックリストが扱う部分でもある。高コストな半分は、APIの相手先ベンダーが送信データを保持するか、どれだけの期間保持するか、そして後に誰が強制的にアクセスできるかという問題だ。
シャドーAIはいまやデフォルトの状態だ
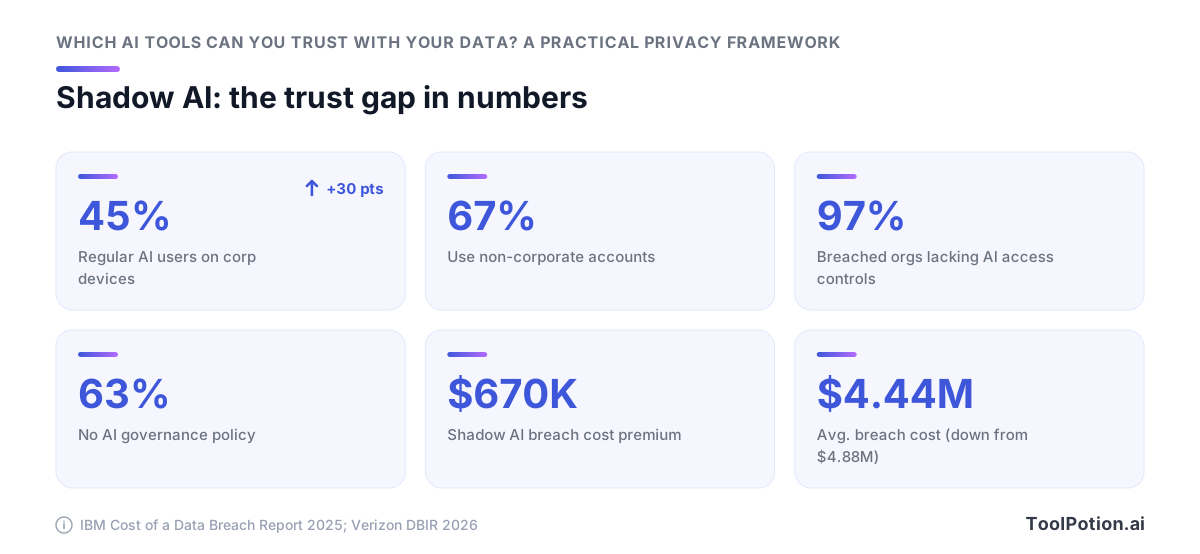
法人端末での定期的AIユーザーは全従業員の45%に上り、前年の15%から増加。そのうち67%は非法人アカウント経由で利用している。
シャドーAIはDLPデータセットにおける悪意のない内部者行動の第3位にも浮上しており、前年比4倍の増加となっている。つまり「未承認ツールを使うな」というルールは、昼食前に会社のノートパソコンで大多数の従業員が破るルールだ。現実的な対策はベンダーレベルでのトリアージだ。文書化された基準をクリアするツールを決め、それらを最も抵抗の少ない選択肢にすることだ。そのセットはほとんどのチームが想定するより大きい。ディレクトリには18,948件のアクティブなリスティングがあり、ディレクトリ内の13,157件のAIアプリを含む。つまり、40問のセキュリティ質問票ではなく、10分で適用できるフィルタが必要だ。
侵害件数のコスト
シャドーAIの高水準は侵害の平均コストに67万米ドルを上乗せする。これは世界平均の444万米ドル(488万米ドルから減少)、平均241日での特定・封じ込めと比較した数値だ。
同じ調査からもう2つの数値が原因を示している。AIセキュリティインシデントで被害を受けた組織の97%は適切なAIアクセス制御を持っておらず、調査対象600組織の63%はAIガバナンスポリシーを持っていなかった。
この文脈でのガバナンスは狭く、確認可能だ。どのベンダーがどのデータを、どの書面による保存条件のもとで保持しているかを把握し、今すぐ開いて法務チームに示せる日付付きのポリシーページで確認する必要がある。
AIツールのデータプライバシーを決定する5つの質問
これらの質問はすべて、正しい回答の形式を持っている。保存・日付記録・来四半期に再確認できる文書だ。回答が形容詞で返ってきた場合、ベンダーはその質問に失格だ。「エンタープライズグレードのセキュリティ」は回答ではない。最終更新日付きのURLが回答だ。
1. データがモデルのトレーニングに使われるか、どのプランでか
証明文書はプランを明示するポリシーページだ。OpenAIのドキュメントには「2023年3月1日以降、OpenAI APIに送信されたデータは、明示的にオプトインしない限り、OpenAIモデルのトレーニングや改善に使用されない」とある(OpenAI Developer Docs)。このデフォルトはAPIをカバーするものであり、コンシューマー向けChatGPTではない。Anthropicはコンシューマー向けに逆の線引きをしている。トレーニングを許可したFree、Pro、Maxユーザーは5年保存、オプトアウトすると30日、Claude for Work、Gov、Education、APIアクセスはこの全体から除外される(Anthropic)。
チームが実際に購入したSKUを確認すること。回答はプランによって異なり、個人ログインを使用するスタッフは契約とは異なるプランにいる。
2. 保存期間とすべての例外
エンドポイントレベルの表が必要だ。OpenAIの30日間の不正使用監視デフォルトはどこでも同じではない。明示的に削除しないAssistants APIオブジェクトは「無期限に保存」され、ファイルは「削除されるまで」残り、/v1/videosはダウンロード用に48時間、不正使用監視用にさらに30日データを保持する(OpenAI)。AnthropicはAPIの入力・出力を「受信または生成から30日以内に削除」し、利用ポリシー違反に対して最長2年、信頼・安全の分類スコアに7年、フィードバック送信に5年の例外を設けている(Anthropic Privacy Center)。短い数値を提示するすべてのベンダーに、その例外リストを書面で要求すること。
3. 他に誰が関与するか:サブプロセッサとモデルホスト
証明文書は変更通知条項付きのバージョン管理されたサブプロセッサリストだ。評価するツールのほとんどはラッパーなので、本当の問題は基盤となるファウンデーションモデルとそのインフラが何かだ。これはデータに作用するAIエージェントにとって最も重要であり、ツールをチェーンして1タスクあたり複数のモデルホストを経由することが多い。またプラットフォームレベルのAIベンダーでも重要で、そのサブプロセッサリストが境界を定義する。
4. 処理場所と、居住地設定がデフォルトで有効かどうか
設定のスクリーンショットと有効化した日付を取得すること。営業電話での「はい」は、コンソールでリージョンがプロジェクトに固定されているのを確認できなければ意味がない。また機能の背後にあるモデルは独自のデータ条件を持っている。
5. 法的保全命令が出た場合の対応
書面による法的手続きポリシーが必要だ:誰にいつ通知されるか、どのプランが保全命令から除外されるか。2026年1月5日、Sidney Stein判事は治安判事の裁定が「明らかに誤りでも法に反するものでもない」として、OpenAIに2,000万件の匿名化されたコンシューマーChatGPT会話を引き渡すよう命じる命令を支持した(Bloomberg Law)。先の保全命令は2025年10月9日に解除されたが、その下で取得済みのログはアクセス可能なまま残る(ABA Journal)。裁判所は削除スケジュールを上回ることができる。
トレーニングのオプトアウトと保存期間は別々のコントロールだ
ベンダーは「データをトレーニングに使用しない」と正直に言いながら、プロンプトをディスクに1か月間保持することができる。これらは別々のスイッチであり、別々の文書の別々の段落によって管理される。両者を混同することがAIベンダーレビューで最もよくある間違いだ。両方の質問をして、両方の回答を保存すること。
OpenAIのAPIデフォルトが示すもの
OpenAI自身の開発者ドキュメントからの正確な一文:「2023年3月1日以降、OpenAI APIに送信されたデータは、明示的にオプトインしない限り、OpenAIモデルのトレーニングや改善に使用されない」(OpenAI Developer Docs)。このデフォルトはAPIをカバーする。コンシューマー向けChatGPTプランはカバーしない。チームが個人のPlusアカウントにクライアント情報を貼り付けているなら、この約束はあなたを守るものではない。
保存期間は別のトラックで動く。OpenAIは「プロンプトや応答などの特定のカスタマーコンテンツを含む場合がある」不正使用監視ログをすべてのAPIフィーチャー使用において最長30日間保持する。「法律で長期保存が必要な場合、またはOpenAIのサービスやサードパーティを害から守るために合理的に必要な場合を除き」(OpenAI Developer Docs)。トレーニングをオプトアウトしても、そのログは存在し続ける。
30日という数値がエンドポイント全体で統一されていない理由
ほとんどのチェックリストは「30日」と書いて終わりにする。ドキュメントはそれよりも具体的だ。明示的に削除しないAssistants APIオブジェクトは「無期限に保存」され、ファイルは「削除されるまで」残り、/v1/videos APIはダウンロード用に48時間、不正使用監視用にさらに30日データを保持する(OpenAI Developer Docs)。
つまり「データをどれだけ保存するか」への回答は、エンジニアがどのエンドポイントを接続したかによって変わる。請求書の会社名では決まらない。保存期間でトラッキングしているAIモデルを比較するなら、エンドポイントごと、製品サーフェスごとに行うこと。1社1数値は虚構だ。
Anthropicの30日と、7年に及ぶ例外
Anthropicの商業用保存期間ページ(最終更新2026年7月1日)には、APIカスタマーに対して「バックエンドで入力と出力を受信または生成から30日以内に自動削除する」と記載されている(Anthropic Privacy Center)。同じページの例外を読むと状況が変わる。利用ポリシー違反に関連するコンテンツは最長2年、信頼・安全の分類スコアは最長7年、ユーザーフィードバック送信は5年保存される(Anthropic Privacy Center)。
7年は30日のポリシーの上に乗っている第2のポリシーだ。短い保存期間を宣伝するすべてのベンダーに例外リストを書面で要求すること。優良なベンダーはそれを公開しているが、そうでないベンダーはマーケティングページを送ってくる。
ゼロデータ保存は申請が必要なものだ
ZDRは最強のコントロールだが、最もセルフサービスとは程遠い。OpenAI側では適用はサーバーサイドであり、これは正しい設計だ。ZDR下では store パラメータは「リクエストが値を true に設定しようとしても、常に false として扱われる」(OpenAI Developer Docs)。カスタマーごとに申請して承認を得る。チェックボックスはない。
Anthropicのプラットフォームドキュメントはより明確な線引きをしている。会話コンテンツは「デフォルトでは保存されない。例外はCovered Modelsで、30日間の保存が必要」であり、Claude Fable 5.1、Mythos 5.1、Fable 5、Mythos 5は「Anthropicが明示的に承認しない限りZDRでは利用不可」だ(Claude Platform Docs)。非準拠リクエストを送ると400 invalid_request_error が返ってくる。少なくともそれは明確に失敗する。モデルの選択は今や保存期間の決定だ。
SOC 2はCPA事務所が書いた証明書だ
SOC 2レポートは、AICPAのAT-Cセクション205証明基準に基づき、CPA事務所がシステムについて書く意見書だ。認定機関もレジストリも合否ラインも存在しない(Vanta)。コントロールに欠陥があると判断した監査人は否定的意見を発行するが、その文書も正確に「SOC 2レポート」と呼ばれる。
「SOC 2認定済み」が単独では危険信号である理由
AICPAのガイダンスがその言葉を認めていないため、SOC 2で「認定」を受ける者は誰もいない(Vanta)。セキュリティページに「SOC 2認定済み」と書くベンダーは、自社の監査人が作成したものを理解していないか、あなたがそれを理解していないことを期待している。どちらにせよ、そのページの残りをどれほど鵜呑みにできるかについて何かを学んだことになる。
レポートを要求すること。回答がロゴだけなら、それが答えのすべてだ。
SOC 2の主張を確認可能にするもの
4つの要素があり、NDA下でもこの4つを提供しないベンダーは雰囲気だけを提供している。
- 意見書に署名したCPA事務所の名称。これにより、内部チームではなくライセンスを持つ事務所であることを確認できる。
- Type IかType IIか、そして正確な観察期間。2026年1月1日から6月30日をカバーするType IIは、8月のコントロールの状態については何も教えてくれない。
- 例外セクション(全文)と、各例外に対する経営陣の回答。これはサマリーPDFから切り取られる部分であり、本当の調査結果が存在する場所だ。
- レポートがカバーするシステム。法人SaaS製品にスコープされたレポートは、顧客レコードを送信している推論エンドポイントをカバーしない。
ISO 42001とサーベイランス監査の問題
ISO/IEC 42001は本物の認定機関を持つ本物の認定制度であり、SOC 2のマーケティングコピーよりも強力な証拠となる。それでも陳腐化する。Anthropicは2025年1月13日に、ANAB認定を通じてSchellman Complianceが発行したISO/IEC 42001:2023の認定証明を発表した(Anthropic)。この発表は1年半以上前のものだ。証明書には有効期限があり、定期的なサーベイランス監査に依存しているため、プレスリリースは証明書がかつて存在したことを証明するが、今日も存在するとは限らない。
ベンダーのトラストセンターから有効な証明書を取得し、有効期限とスコープ記述を確認し、日付付きのコピーを保存すること。
EUデータ居住地はワークロードごとの設定だ
ベンダーにEUデータ居住地をサポートしているか聞くと、トラフィックの半分しかカバーしていないかもしれない「はい」が返ってくる。有用な質問はワークロードごとだ。どの処理がリージョン内に留まるか、どのデフォルト設定で、有効にした機能の背後にどのモデルがあるか。
モデルの除外はクラウドの選択を横断する
AnthropicのCovered ModelsはClaude Console、Claude Enterprise、Amazon Bedrock、Google Cloud Agent Platform、Microsoft Foundryのいずれにおいてもゼロデータ保存が禁止されている(Anthropic Privacy Center)。クラウドの選択によってデータ条件は決まらない。機能の背後にあるモデルは独自の条件を持ち、ベンダーがバックエンドを入れ替えると変わる。
居住地条項は推論の実行場所とプライマリストレージの場所を規定する。不正使用監視のコピーは別のスケジュールで動く。OpenAIはそれらのログをデフォルトで最長30日間保持し、「法律で長期保存が必要な場合、またはOpenAIのサービスやサードパーティを害から守るために合理的に必要な場合を除く」(OpenAI Developer Docs)。
契約を締結する前に管理コンソールから取得すべき3つの情報:
- ルーティングまたは居住地トグルの名称、現在の状態、最後に変更された日付。
- どの管理者ロールがそれを変更できるか。ワークスペースオーナーが誰でも無効にできる設定はコントロールではない。
- 日付付きのファイルとして保存したバージョン管理されたサブプロセッサリスト。次四半期の差分確認が2分で済むようにするため。
顧客レコードに触れる前に、小規模ベンダーにも同じ質問を適用すること。これには追跡している2,917件のAIモバイルアプリも含まれ、公開されたリージョン設定が最初に見当たらなくなる傾向がある。
AI法の罰金がこれを価値あるものにする理由
第99条の最上位ティアは最大3,500万ユーロまたは全世界年間売上高の7%のいずれか高い方で、中間ティアは1,500万ユーロまたは3%、情報提供ティアは750万ユーロまたは1%だ(EU AI Act)。この上限はGDPRの2,000万ユーロ・4%を上回る。4つの管理コンソールで1時間費やすことはこれらの数値に比べれば安い。
どのポリシーも裁判所によって覆される可能性がある
削除スケジュールはビジネス上のコミットメントだ。ベンダーとあなたを拘束する。連邦裁判官を拘束するものではなく、両者が衝突した場合、裁判官が勝つ。
2,000万件の会話の提出命令
2026年1月5日、米国地方裁判所のSidney Stein判事は、著作権MDLの統合訴訟においてニュース原告へ2,000万件の匿名化されたコンシューマーChatGPT会話を引き渡すよう命じた治安判事の命令を支持し、「Wang判事の裁定は明らかに誤りでも法に反するものでもなかった」と判示した(Bloomberg Law)。裁判所が依拠したプライバシー保護は匿名化、保護命令、弁護士限定指定だった。これらは本物のセーフガードだ。ほとんどの購入者は30日の保存ポリシーをデータがベンダーを離れない保証と読み取るが、この命令はそのギャップの大きさを示している。
2024年にChatGPTに入力した人は誰も、それについて発言権がなかった。
保全命令は来ては去るが、取得されたログは残る
先の保全命令は2025年10月9日に解除された。OpenAIは以降の出力ログデータの保存・分離から解放され、限られた例外を除き2025年9月26日以降のログを保持する必要がなくなった。命令の下で取得済みのログはアクセス可能なまま残った(ABA Journal)。訴訟上の保全はラチェットだ。どの時点でも削除スケジュールを一時停止でき、解除してもその間に凍結されたものが「未取得」に戻ることはない。
どのプランが除外され、それがなぜ重要か
ゼロデータ保存のAPIカスタマー、ChatGPT Enterprise、Eduは元の保全命令から除外された(ABA Journal)。これは法的プレッシャー下でどの契約プランが耐えるかについて、誰もが持てる最も近い証拠だ。コンシューマープランは対象となった。署名済みのエンタープライズ契約とサーバー強制のZDRを持つプランは対象外となった。
あらゆるツールに適用できる段階的な信頼モデル
使用するすべてのツールを4つのティアのいずれかに分類し、そのティアがどのデータに触れることを許可されるかを決定する。フォルダに保存できる成果物がティアを設定し、営業エンジニアの電話上の確約はそれを変えない。ベンダー自身のドメインからの日付付きポリシーURL。CPA事務所名と開始・終了日付きのレポート期間。バージョンまたは変更履歴付きのサブプロセッサリスト。管理コンソールでスクリーンショットできる居住地トグル。
ティア1、公開のみ:確認可能な成果物なし
保存期間ページが見つからない、トラストセンターが問い合わせフォームだけ、またはサブプロセッサリストが「依頼に応じて提供」となっている。ツールを公開チャンネルとして扱うこと。マーケティングサイトに投稿しても問題ないコンテンツは入力できるが、それ以外は不可。AIアプリディレクトリにある13,157件のツールのほとんどはここにデフォルトで位置する。他社APIへの2人規模のラッパーには通常、成果物がまったくないからだ。
ティア2、社内利用:日付付きポリシー、監査人名、公開サブプロセッサ
記録した日付付きの3つの成果物。社内文書は問題ない。顧客データは不可。
ティア3、機密:契約上のZDR、居住地有効化、法的手続きへのコミットメント
ゼロデータ保存は署名済み契約書に含まれる必要があり、OpenAI側ではあなたがトグルするのではなくカスタマーごとに申請・承認される(OpenAI Developer Docs)。また召喚状や保全命令への対応方法についての書面によるコミットメントも必要だ。機密ビジネスデータ、ソースコード、顧客レコードはここに置く。
ティア4、規制対象:署名済み契約と四半期ごとの再確認のみ
医療データ、財務記録、実効性のあるDPAの下にあるもの。署名済み契約、名前の記載されたサブプロセッサ、ワークロードごとに確認済みの居住地、次回レビューのカレンダーエントリ。4つすべてが揃わない場合、ワークロードはそのツールから外すか、ディスクを自社で所有できるセルフホスト可能なオープンソース代替品に移行する。
陳腐化ルール:四半期より古い評価は期限切れだ
2026年6月9日、AnthropicはCovered Modelsとして4つのモデルを指定し、Claude Console、Claude Enterprise、Amazon Bedrock、Google Cloud Agent Platform、Microsoft Foundry全体でZDRオプションを削除した(Anthropic Privacy Center)。ZDR条件に署名していた顧客は何も悪いことをしていなかった。その下のコミットメントが縮小されたのだ。これがすべての成果物を四半期ごとに再取得して差分を確認する理由であり、条件が最も速く変化するファウンデーションモデルベンダーに最も強く適用される。
20分で評価を実施する
ベンダー名のフォルダを開く。公開ページと1通のメールから20分以内に埋められないなら、ツールはティア1に留まり、顧客データに触れることはない。そのデフォルトはどのスコアリングルーブリックよりも多くの仕事をする。
通話前に収集すべき5つの成果物
5つはすべて通常公開されている。PDFまたは日付付きスクリーンショットを保存すること。ページはあなたの下で変わるからだ。
- 最終更新日付きの保存期間ページ。Anthropicのページには2026年7月1日と記載されており、APIの入力・出力について30日間を提供している(Anthropic Privacy Center)。OpenAIのデータコントロールガイドには2023年3月1日のAPIトレーニングデフォルトが記載されている(OpenAI)。
- 見出し数値ではなく、エンドポイントごとの保存期間テーブル。削除しないAssistants APIオブジェクトは「無期限に保存」される(OpenAI)。
- 例外リスト。Anthropicは利用ポリシー違反に2年、信頼・安全スコアに7年、フィードバックに5年を公開している(Anthropic)。ほとんどのベンダーはそれを公開しないが、それ自体が回答だ。
- 変更通知ウィンドウ付きのバージョン管理されたサブプロセッサリスト。
- SOC 2レポートの表紙ページ、またはそれを入手するためのNDA申請。
ベンダーが信頼性をもって回避する4つの質問
これらをそのまま送ること。書面で、同じスレッドで回答を求め、フォルダに添付できるものを残す。
最新のSOC 2レポートに署名したCPA事務所名と正確なレポート期間を教えてください。AnthropicはISO 42001証明書についてSchellman Complianceを名指しした(Anthropic)ので、基準は公開されており達成可能だ。記載された保存期間のすべての例外をリストアップしてください。EUの居住地は既存のプロジェクトで有効にできますか、それとも新しいプロジェクトのみですか。召喚状や弊社データに関する保全命令を受け取った際の通知ポリシーを教えてください。
回答がマーケティングページだった場合の対応
トラストセンターのランディングページへのリンクは非回答として扱い、確認が必要な具体的な文章を添えて質問を再送すること。1回のフォローアップ後も沈黙が続く場合はティアが決まる:ティア1、公開データと合成データのみ。ディレクトリ内の任意のリスティングに対してこれを実行できる、同じ20分以内に。小規模ベンダーは大規模ベンダーよりも早く失格になるため、通話の手間が省ける。
よくある質問
会社のデータでAIツールを使うのは安全ですか?
それはどのプランと契約を使用しているかによって完全に異なり、リスクの大部分はコンシューマープランに存在する。OpenAIの開発者ドキュメントには2023年3月1日以降、OpenAI APIに送信されたデータは明示的にオプトインしない限りOpenAIモデルのトレーニングや改善に使用されないとあり、そのデフォルトはAPIのみをカバーし、コンシューマー向けChatGPTプランはカバーしない。実際の危険は管理されていない使用だ。法人端末での定期的AIユーザーは現在全従業員の45%に上り前年の15%から増加、そのうち67%は非法人アカウントを使用しており、AIセキュリティインシデントで被害を受けた組織の97%は適切なAIアクセス制御を持っていなかった。保存期間が明記されたビジネス契約に人々を移行させること。シャドーAIの高水準は平均侵害コストに約67万米ドルを追加するからだ。
AIトレーニングをオプトアウトするとデータは保存されませんか?
いいえ。トレーニングのオプトアウトと保存は2つの独立したコントロールであり、ベンダーはそれらを別々に文書化している。OpenAIは「プロンプトや応答などの特定のカスタマーコンテンツを含む場合がある」不正使用監視ログをすべてのAPIフィーチャー使用においてデフォルトで最長30日間保持しており、30日という数値はどこでも統一されていない。削除しないAssistants APIオブジェクトは「無期限に保存」され、ファイルは「削除されるまで」残り、/v1/videos APIはダウンロード用に48時間、不正使用監視用にさらに30日データを保持する。Anthropicの商業ポリシーには「バックエンドで入力と出力を受信または生成から30日以内に自動削除する」とあるが、はるかに長い例外がある。利用ポリシー違反に関連するコンテンツは最長2年、信頼・安全の分類スコアは最長7年、フィードバック送信は5年だ。すべてのベンダーにその例外リストを書面で要求すること。
AIベンダーにとって「SOC 2認定済み」とはどういう意味ですか?
AICPAのガイダンスが認めていない言葉をベンダーが使用していることを意味する。SOC 2はAT-Cセクション205の下でライセンス済みCPA事務所が実施する証明であり、認定機関も合否結果もないため、否定的意見でも「SOC 2レポート」が作成される。レポート自体、CPA事務所名、レポート期間、意見を要求すること。マーケティングページのバッジはそのどれも教えてくれない。ISO/IEC 42001は比較として本物の認定であり、Anthropicは2025年1月13日にANAB認定機関であるSchellman Complianceを通じてISO 42001認定を発表したが、証明書には定期的なサーベイランス監査が必要なため、発表ではなく有効な証明書を確認すること。
署名後にベンダーのゼロデータ保存の約束は変更される可能性がありますか?
はい、2026年の文書化された例がある。Anthropicの2026年6月9日に導入されたCovered Modelの保存ルールは、Claude Console、Claude Enterprise、Amazon Bedrock、Google Cloud Agent Platform、Microsoft Foundry全体でそれらのモデルのZDRオプションを削除した。プラットフォームドキュメントには現在、会話コンテンツは「デフォルトでは保存されない。例外はCovered Modelsで、30日間の保存が必要」であり、Claude Fable 5.1、Mythos 5.1、Fable 5、Mythos 5を名指しし、それらは「Anthropicが明示的に承認しない限りZDRでは利用不可」で、非準拠リクエストは400 invalid_request_errorを返すと記載されている。ZDRはOpenAIでもトグルではない。カスタマーごとに承認され、一度承認されるとstore パラメータは「リクエストが値を true に設定しようとしても、常に false として扱われる」。
EUデータ居住地とは、プロンプトがヨーロッパを離れないことを意味しますか?
いいえ、居住地をはい/いいえのチェックボックスとして扱うことで購入者が引っかかる原因となる。居住地条項は通常、推論の実行場所とプライマリストレージの場所を規定するが、不正使用監視のコピーは別のスケジュールで管理される。OpenAIはそれらのログを「法律で長期保存が必要な場合、またはOpenAIのサービスやサードパーティを害から守るために合理的に必要な場合を除き」、デフォルトで最長30日間保持する。モデルレベルの除外はクラウドの境界を横断し、AnthropicのCovered ModelsはAmazon Bedrock、Google Cloud Agent Platform、Microsoft FoundryいずれにおいてもZDRが禁止されている。サブプロセッサリストとオプトアウトのデフォルトを読み、ダウンサイドを計算すること。EU AI法の罰金は最大3,500万ユーロまたは全世界年間売上高の7%のいずれか高い方に上る。
AIツールのプライバシー状況はどれくらいの頻度で再確認すべきですか?
四半期ごと、そして規制対象データに触れる新しいワークロードの前には必ず確認すること。年次レビューでは遅すぎる理由は最近の歴史が示している。Anthropicの2025年8月28日に公開されたコンシューマー規約更新は、トレーニングを許可したFree/Pro/Maxユーザーに5年保存を設定し、2025年10月8日を決定期限とした。Covered ModelsのZDRカーブアウトは2026年6月9日に導入された。裁判所命令はポリシーページよりも速く動く。ChatGPTログの保全命令は2025年10月9日に解除されたが、その下で取得済みのログはアクセス可能なまま残っており、2026年1月5日にSidney Stein判事はOpenAIに2,000万件の匿名化されたコンシューマーChatGPT会話の提出を命じる命令を支持した。日付付きの一次情報源URLが四半期より古い評価はすべて陳腐化したものとして扱うべきだ。