

AIフィッシングが成立するのは、昔ながらの見分けポイントが消えたからです。誤字や知らない人の声は、流暢なメール、クローンされた声、最悪の場合は見知った顔が並ぶビデオ通話に置き換わりました。小規模企業にとって朗報なのは、被害額の大きい手口を止める対策のほとんどが無料だということです。支払い先の変更は、すでに持っている番号に電話して確認する。送金は2人で実行する。ログインはパスキーに移行する。この3つです。
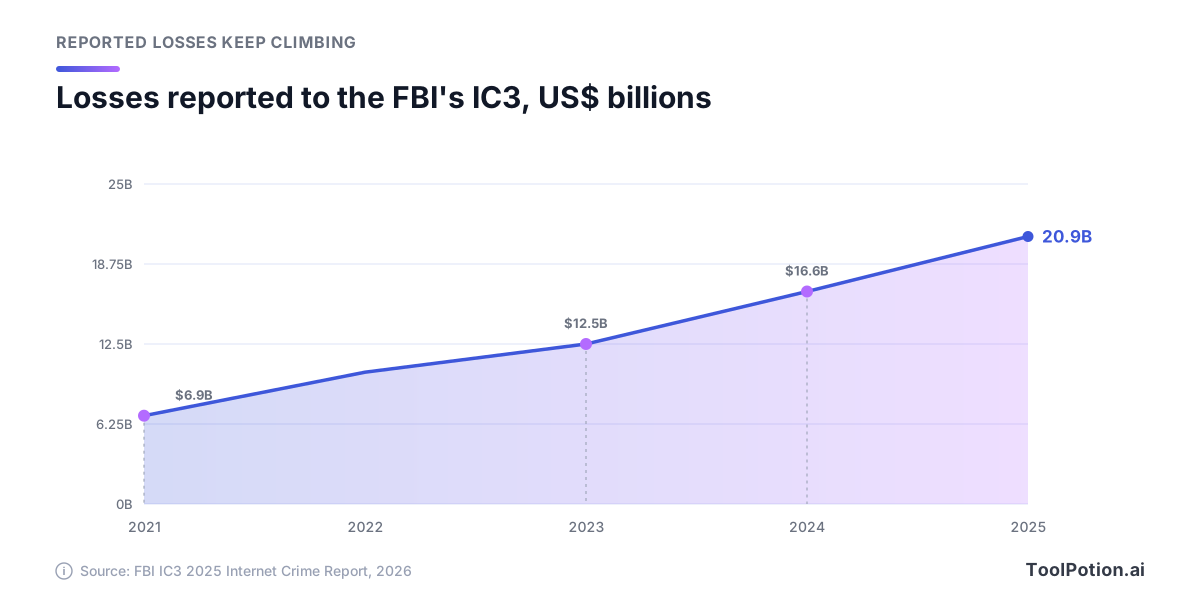
被害は増え続けています。FBIのInternet Crime Complaint Center(IC3)に寄せられた2025年の苦情は1,008,597件、報告された被害額は208億7,700万ドルで、前年から損失額は26%増えました。そのうちビジネスメール詐欺(BEC)だけで30億5,000万ドルに上ります(FBI IC3 2025年報告書)。同じ報告書では、AIに言及した苦情が22,364件あり、被害額は8億9,300万ドルでした。
今年の業界データも同じ方向を示しています。Microsoftによると、同社のデータにあるボイスフィッシング攻撃の93%が、詐欺を始められるだけの時間、被害者を電話に引き留めていました(Microsoft Digital Defense Report 2026)。またVerizonは、フィッシング訓練で音声やテキストメッセージによる誘いの中央値のクリック率がメールより40%高いことを明らかにしました(Verizon 2026 DBIR)。本記事は、セキュリティ専任チームを持たない従業員5〜100人規模の企業の、経営者や経理・総務の責任者に向けた内容です。
2026年の数字が示すAI詐欺の実態
報告されたサイバー犯罪の被害額は、AIを持ち出すまでもなく4年で3倍になりました。以下のIC3の数字は被害者がFBIに申告した額なので、実際の総額はもっと大きいはずです。
AI関連の数字は、誇張された話とは逆の面もあるので、慎重に読んでください。IC3は、被害者の報告にAIへの言及があった苦情をAI関連としてタグ付けしています。この基準だと、2025年にAIへの言及があったBECは135件、約3,000万ドルでした。BEC全体の被害額30億5,000万ドルの約1%にすぎません。AIタグ付きの被害額の大半は、投資詐欺にあります。
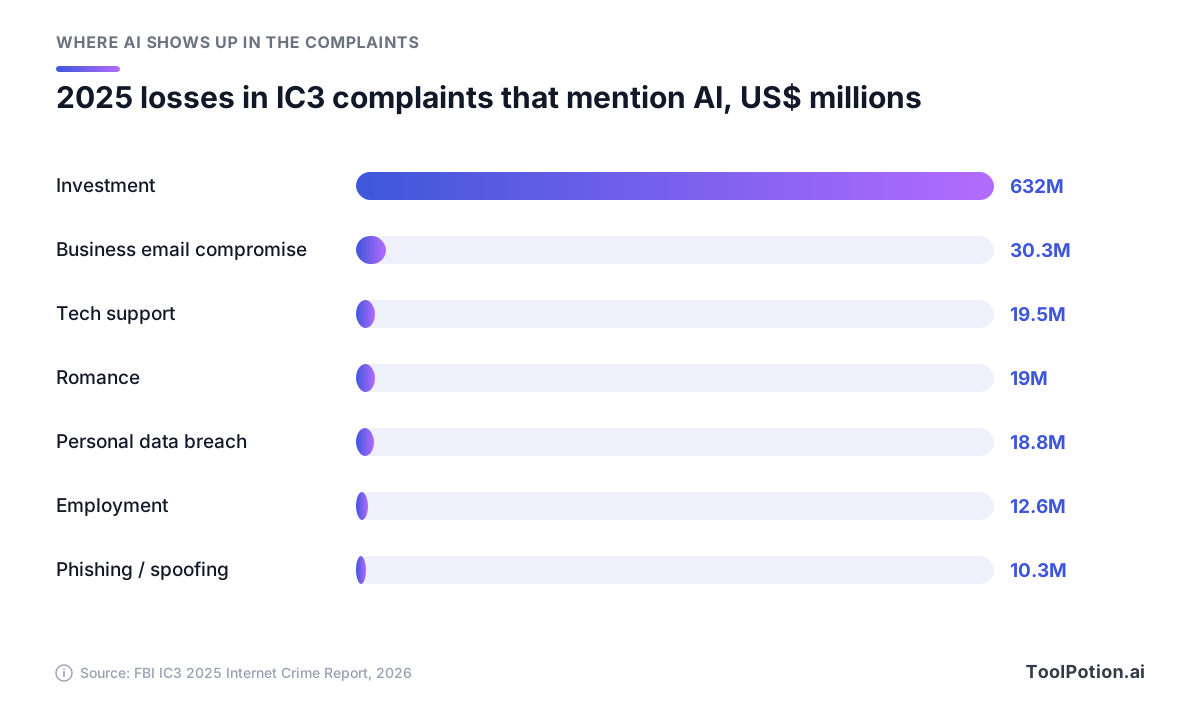
2つの見方が同時に成り立ちます。FBIは、AI関連の件数は実態より少ないと見ています。AIとの関連が報告された投資関連の苦情の被害額は6億3,200万ドルを超え、投資詐欺全体では80億ドル以上でした。FBIは、AIが使われていることに気づかない被害者が多い証拠だとしています。一方で、企業の被害は今も、最も古典的な依頼を通じて流れています。「この新しい口座に、今日中に振り込んでください」というものです。
本ガイドはこの立場に立っています。AIが変えるのは、依頼がどれだけ本物らしく見えるかです。依頼の中身は変わりません。支払い、ログイン、採用の判断を守れば、攻撃者がAIを使ったかどうかに関係なく防げます。
プロ並みに見えるようになった6つの詐欺
どれも新しい手口ではありません。ただ、この2年でそれぞれ安く、より説得力のあるものになり、実際の事例も記録されています。
大量に送られる流暢なフィッシング
IC3によると、チャット型の生成AIを使えば、企業のCEOになりすまし、フィッシングリンクや送金先の指示を含む、公式らしい文面のメールをすぐに作れます。使われるのは、社員が使うのと同じ種類のアシスタント、たとえばChatGPTなどです。変化が大きいのは量です。Microsoftは過去12か月で、4,600万件超のビジネスメールなりすまし攻撃と、1億4,500万件超のQRコードフィッシング攻撃を確認しました。キット自体もAI搭載が進んでいます。今年初めにFBIが警告したKali365というサービスは、AI生成の誘い文句と、Microsoft 365アカウントを乗っ取るツールをセットで販売しています(FBI IC3)。
数秒の音声から作られるクローン音声
2024年の時点で、OpenAIは自社のVoice Engineが、わずか15秒のサンプル1つから話者によく似た自然な音声を生成できると述べ、銀行口座の音声認証は段階的に廃止するよう推奨しました(OpenAI)。商用のクローン作成サービスも手軽に使えます。Consumer Reportsが2025年に6つの音声クローン製品を調べたところ、ElevenLabsを含む4つは、その声をクローンする権利があることを確認するチェックボックスにチェックを入れさせるだけでした。(正当な活用法はAI音声ジェネレーターまとめで紹介しています。)
被害が出るのは電話です。IC3は2025年に、親族の声をクローンして使う緊急詐欺で500万ドル超の被害を記録しました。企業の場合は、WhatsAppに届く「CEO」からの電話やボイスメールです。LastPassは2024年に実例を公表しています。従業員のもとに、CEOの音声ディープフェイクを使った通話、テキストメッセージ、ボイスメールが届きました。通常とは違う経路で、しかも強く急かされたため、不審に思って報告したのです。
ディープフェイクのビデオ通話
経理担当者は全員、Arupの事例を知っておくべきです。2024年、このエンジニアリング会社の香港オフィスの従業員に、極秘の取引に関するメッセージが届き、続いてCFOや同僚に見え、声も同じ人たちとのビデオ通話に参加しました。全員が偽物でした。従業員は15回に分けて2億香港ドル、約2,560万米ドルを送金しました(CNN)。Arupは社内システムは侵害されていないと説明しています。つまり損失は、システムへの侵入ではなく、人を説得したことで生じたのです。
同じ手口を試した例は他にもあります。2024年には、WPPのCEOマーク・リード氏になりすました詐欺師が、音声クローンとYouTubeの映像を使ってMicrosoft Teamsの会議に現れましたが、失敗しました。昨年、セキュリティ企業のHuntressは、Zoom通話の事例を報告しています。自社の幹部のディープフェイクが従業員を説得し、マルウェア入りの偽の拡張機能をインストールさせたというものです。この詐欺には型があり、各段階に、小規模チームでも断ち切れるチェックポイントがあります。
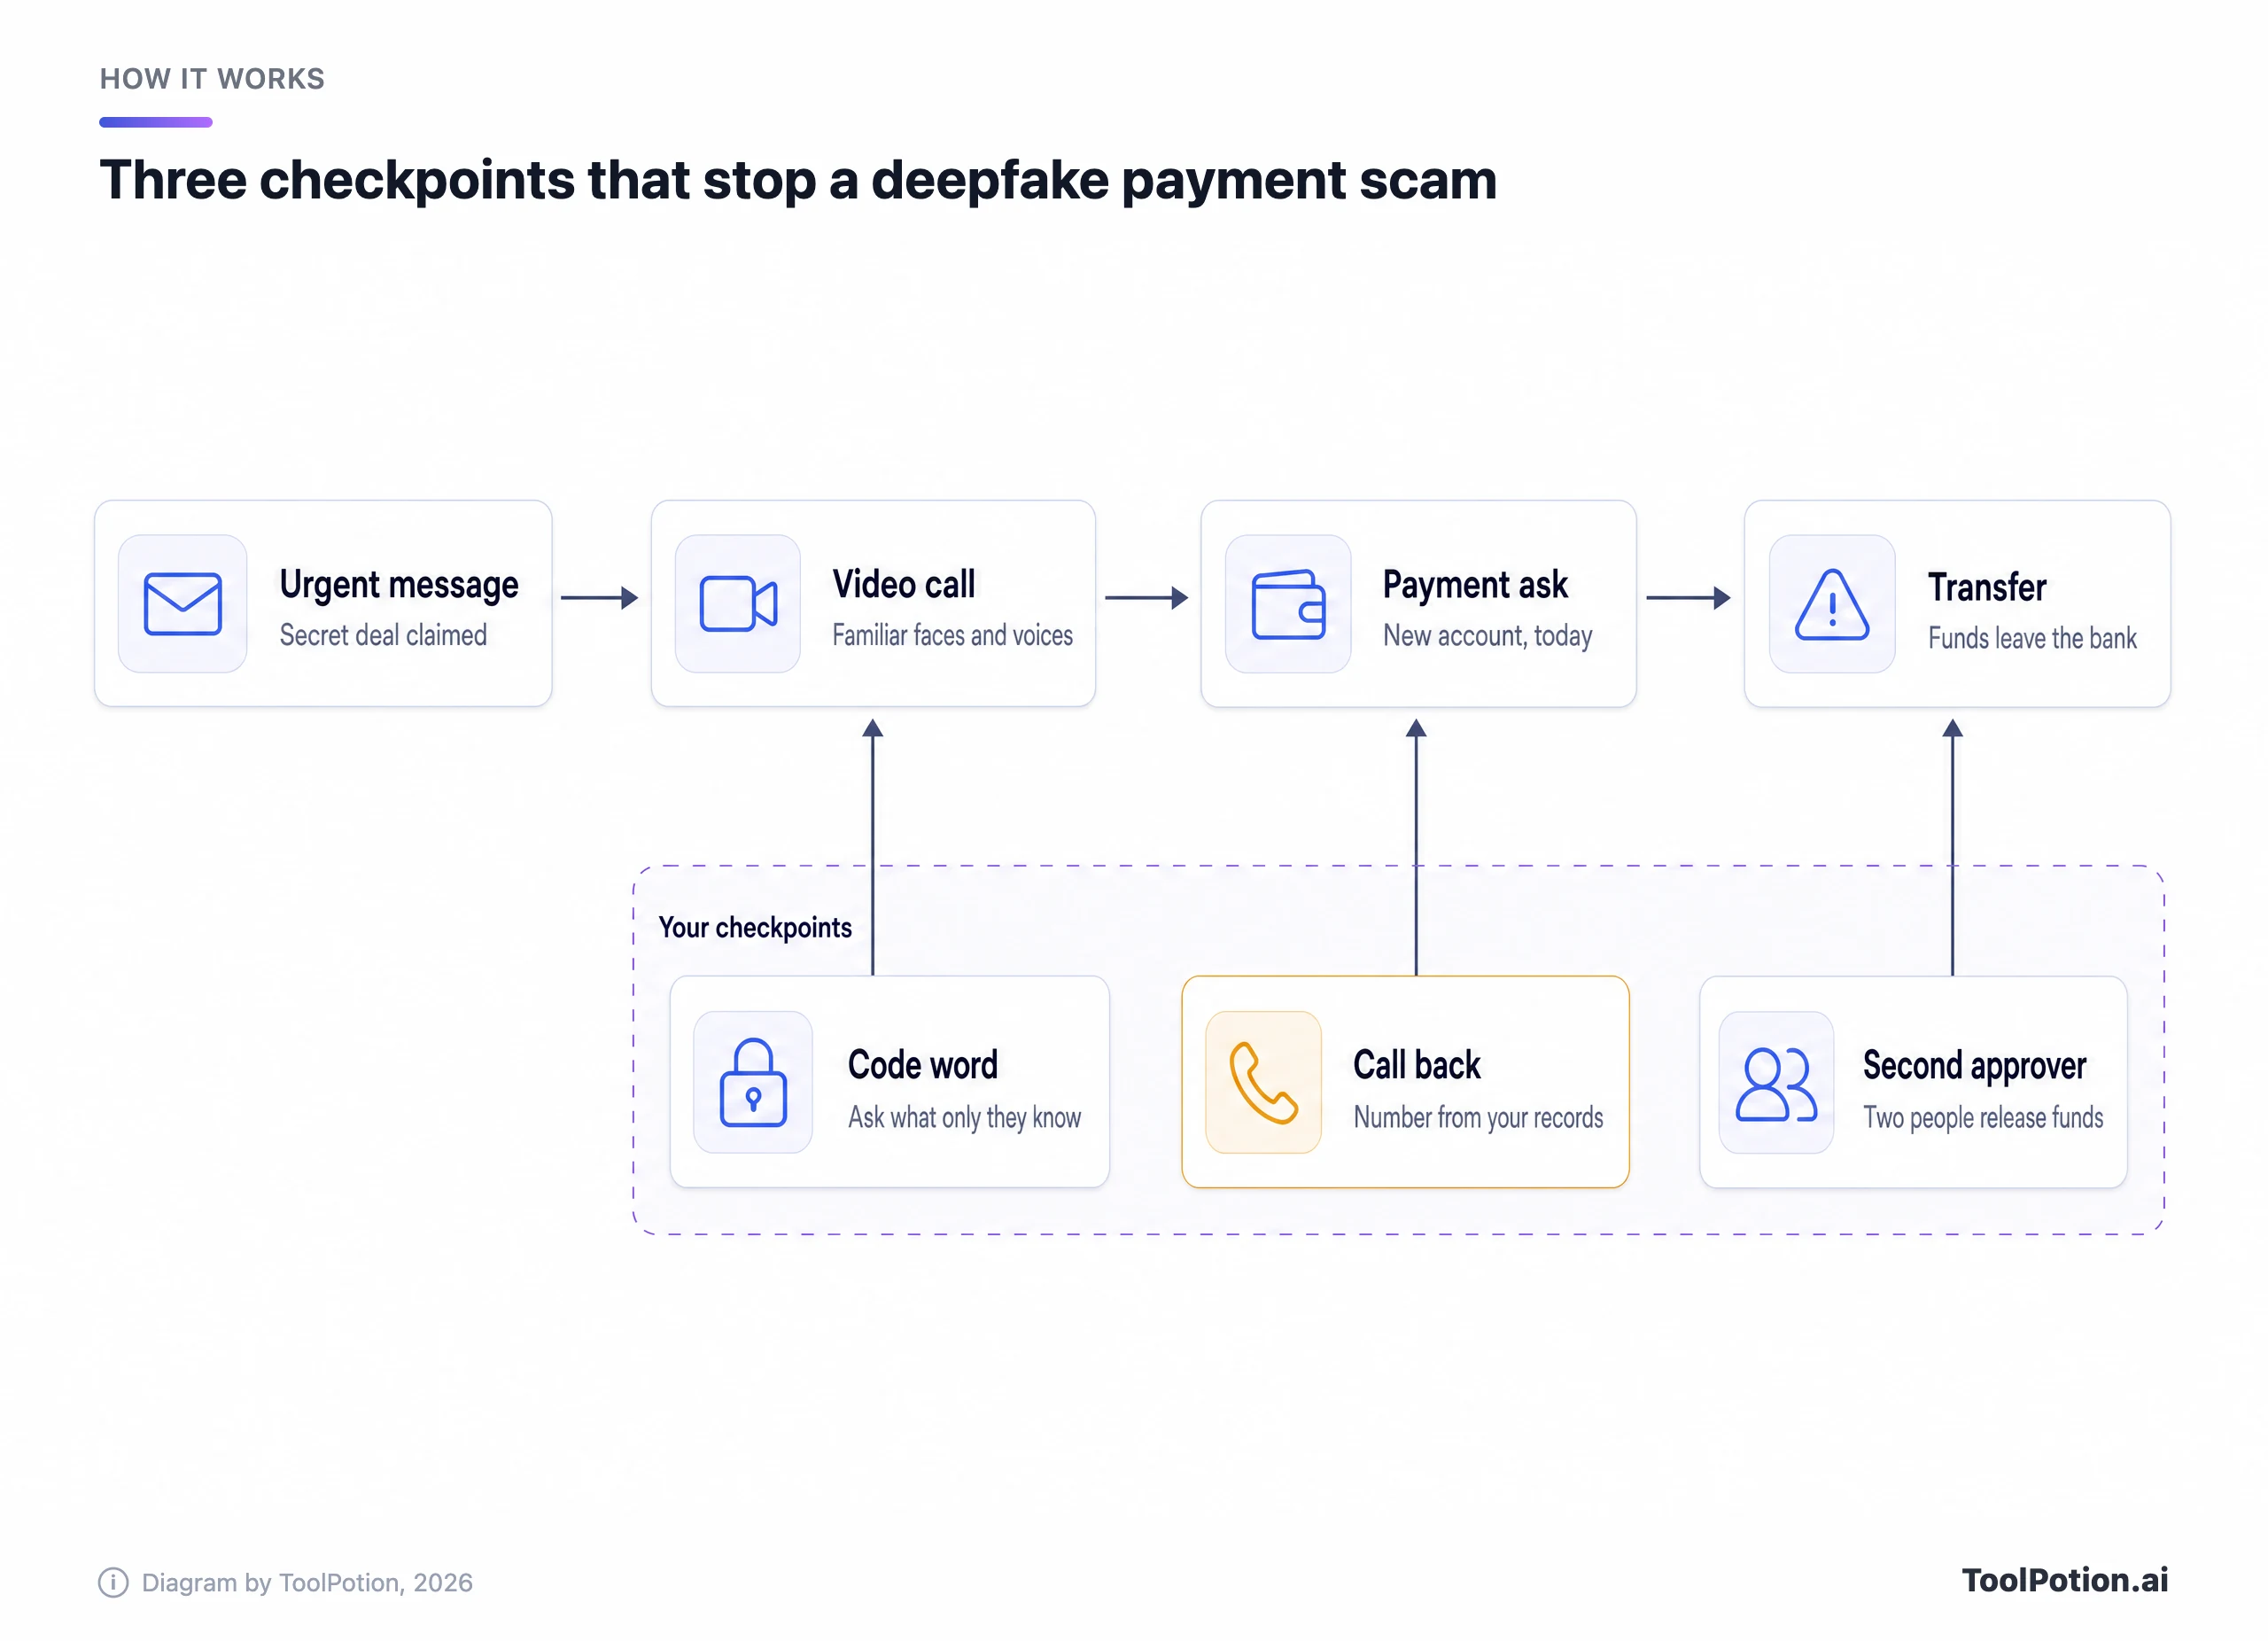
この3つのチェックポイントは、どれも偽物を見抜くことを求めていません。映像が完璧でも機能します。だからこそリストの最上位に置くべきなのです。
偽のベンダーや請求書の変更
今も最大の被害源で、2025年にはBEC苦情24,768件で30億5,000万ドルに達しました。典型的なのは、乗っ取られた実在のベンダーのメールボックスなどから、銀行口座の情報が変わったと知らせるメッセージが届くパターンです。メール自体は本物なので、通常の技術的なチェックを通過してしまうことがあります。止められるのは、既知の番号で変更内容を人が確認することです。
偽の応募者と偽のリクルーター
採用が侵入経路になっています。FBIは、北朝鮮のIT労働者が身元を偽り、多くは米国内の協力者の手を借りてリモートの仕事を得ていると警告しています。面接を受ける人と実際に働く人が別のこともあります(FBI IC3)。2025年のIC3報告書は、唇の動きと音声が合わない面接を挙げており、目的は金銭よりネットワークへのアクセスであることが多いとしています。逆のパターンの詐欺は、採用されたと思い込んだ求職者を狙います。IC3の雇用詐欺カテゴリの被害額は2025年に3億6,300万ドルで、2年前の7,000万ドルから増えました。
MFAをすり抜けるキット
SMSのコードや認証アプリの通知では、新しいフィッシングキットを止められません。今年Microsoftと法執行機関が摘発したTycoon2FAは、パスワードとワンタイムコードをリアルタイムで盗み取り、Microsoftによれば2025年半ばには、同社がブロックしたフィッシング試行の約62%を占めていました。Kali365は、本物のMicrosoftのページでデバイスコードを入力させ、パスワードもMFAも不要なトークンを渡させます。コンセントフィッシングは、ユーザーに悪意あるアプリを承認させる手口で、FBIはパスワードを変更してもその承認は取り消されないと警告しています(FBI IC3)。
お金の大半を守る無料の対策
防御策を、1ドルあたりでどれだけ止められるかで並べると、上位3つは無料です。どれも文書にして毎回守るルールで、依頼がメールで来ても、クローンされた声でも、画面上の顔でも機能します。
- 銀行口座情報の変更や新しい支払先は、必ず既に持っている番号に電話して確認します。ベンダーのファイル、契約書、社員名簿にある番号を使い、メッセージに書かれた番号や着信表示の番号は使いません。
- 自分で決めた金額以上の支払いは、2人で実行することを必須にします。2人目は、折り返し確認が行われたかどうかを確かめます。
- 経理担当者と経営陣の間で、送金依頼に使う合言葉または確認用の質問を決め、メールやチャットには書かないでください。
折り返し確認が最も強力なのは、攻撃者が制御できない経路にやり取りを移せるからです。AI音声詐欺についてのFBIの助言も同じで、電話を切り、組織の番号を自分で調べて直接かけるというものです(FBI IC3)。さらに「当日の銀行口座変更は受け付けない」というルールを加えれば、「取引は1時間後に締め切られる」といった脅し文句は効かなくなります。
2人承認は、焦った1人が見落とすことを拾えます。Arupでは、従業員1人が15回の送金で資金を動かしました。折り返し確認を確かめる2人目の承認者がいれば、2人を、しかも2回だましてはじめて成功する話になっていたはずです。銀行の法人向けプラットフォームが、電信送金やACHでデュアルコントロールに対応しているか確認してください。支払い業務の自動化を検討中なら、会計・経理におけるAIのガイドもご覧ください。
合言葉は古風に聞こえますが、実際に効果を発揮した例があります。2024年、Ferrariの幹部に、CEOベネデット・ヴィーニャ氏の南イタリア訛りを真似た人物から電話がありました。幹部は、数日前にヴィーニャ氏から勧められた本のタイトルを尋ねたところ、通話は突然切れました(Fortune)。FBIが家族に秘密の合言葉を勧めるのも同じ理由です。チームなら、文章に一切出てこないフレーズを選んでください。
無料のルールをもう1つ。通常と違う経路で来た依頼は、すべて未確認として扱います。LastPassの偽物が目立ったのは、一つには「CEO」がWhatsAppで連絡してきたからです。WPPのCEOも、自分の写真を使ったアカウントが本人の証明にはならないと社員に注意しました。会社として、お金とアクセスの件で使う連絡手段を書き出してください。この一連の手順は1ページに収まるので、支払い担当者のそばに貼っておけます。
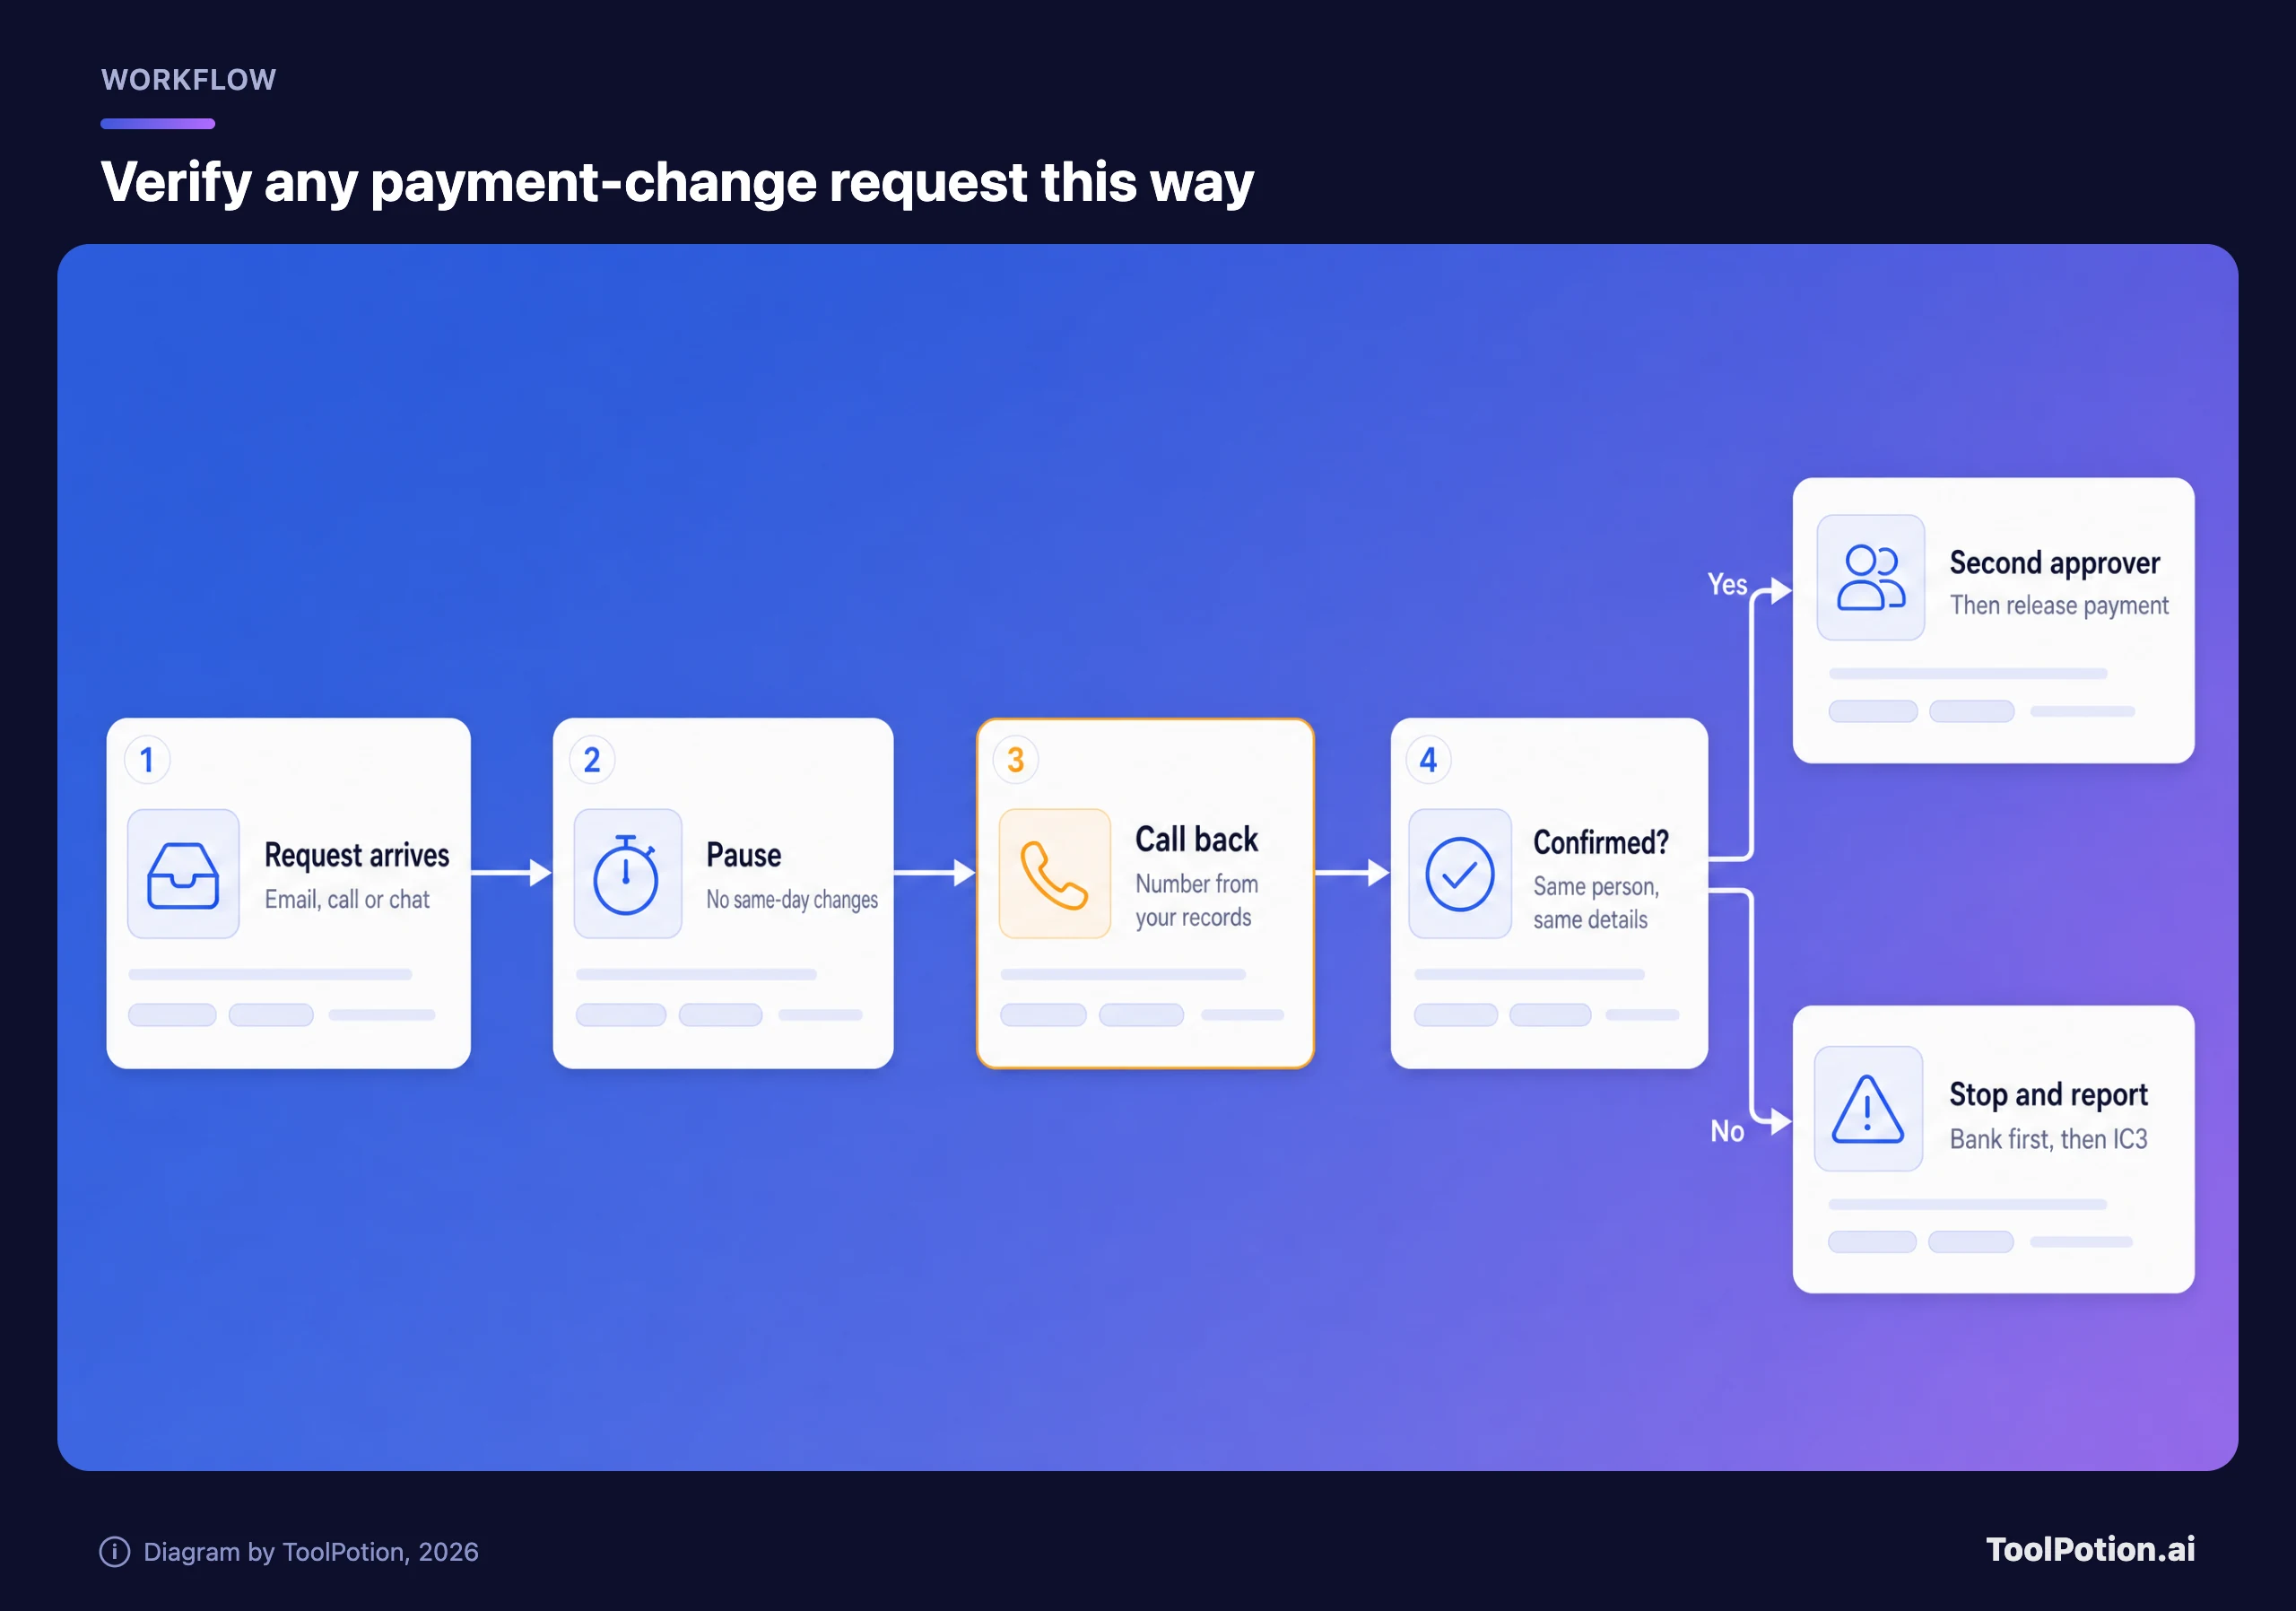
琥珀色のステップが最も重要です。その前後のステップはすべて、お金が動く前に折り返し確認を確実に行うためにあります。メッセージが届いて迷ったときは、下の3つの質問で、お金がかかる依頼(支払い、コード、インストール)を判断できます。
ほとんどの流れは同じ結論になります。すでに信頼している経路で確認してから動く、ということです。
お金をかける価値のある技術的対策
プロセスは支払いを止めます。技術は、その前に起きがちなアカウント乗っ取りを止めます。詐欺師が何週間も本物のメールボックスを読み続け、絶妙なタイミングでそこから請求書を送ってくるケースです。小規模チームが最小のコストで最大の保護を得られる順番を紹介します。
まずパスキー、次に裏口をふさぐ
CISAは、フィッシングに強いMFAを理想的な方式と位置づけ、広く利用できるのはFIDO/WebAuthnだけだとしています。これはパスキーやハードウェアセキュリティキーの基盤となる規格です(CISA)。SMSコードはフィッシングやSIMスワップに弱く、ワンタイムコードもフィッシングで盗まれます。まず管理者権限を持つ人や送金できる人から始め、次に全員のメールに広げます。Microsoftの2026年版レポートも、フィッシングに強いMFAとパスキーを、攻撃に対する最良の防御策に挙げています。
パスキーですべての抜け道がふさがるわけではありません。Kali365とコンセントフィッシングの警告が重要なのはそのためです。Microsoft 365では、FBIは、正当な業務上の必要がある場合を除いてデバイスコードでのサインインをブロックする条件付きアクセスポリシーを推奨しています。Microsoftのドキュメントによると、ユーザーは既定でアプリにメールボックスの読み取りを許可でき、同意を許可するのは検証済みの発行元のアプリだけにするよう推奨されています。Oktaなど別のIDプロバイダーを使っている場合も、同じ2つの制御を探してください。(どのAIツールに社内データを見せてよいかという関連する問題は、AIツールのデータプライバシーのフレームワークで扱っています。)
メール認証:GmailとOutlookが今求めていること
SPF、DKIM、DMARCは、自社ドメインからのメールを名乗るメールが本当に自社から送られたものか、受信側のサーバーが確認する仕組みです。Gmailはすべての送信者にSPFまたはDKIMの設定を求めており、1日5,000通以上送る送信者には、3つすべてと、From アドレスの整合が必要です(Google)。Outlookも2025年に、大量送信者(1日5,000通超)に同様のルールを適用しました。SPFとDKIMが通り、DMARCが少なくともp=noneであることが必要で、満たさなければメールは拒否されます(Microsoft)。
小規模企業の多くは1日5,000通よりずっと少ない数しか送りません。それでもなぜ設定するのでしょうか。DMARCをquarantineまたはrejectにすれば、ポリシーを適用する受信側に対して、犯罪者があなたのドメインそのものを名乗ってメールを送ることを防げるからです。1文字違いの類似ドメインや、実在のベンダーのメールボックス内にいる攻撃者には効果がありません。まずp=noneで始め、2週間ほどレポートを読み、請求書発行ツールなど正当な送信元を修正してから、段階的に厳しくします。
全員にパスワードマネージャーを
パスワードを使い回していると、1つのログインがフィッシングされただけで5つに被害が広がります。BitwardenのTeamsプランは年払いで1ユーザーあたり月額4ドルです。1PasswordはBusinessが1ユーザーあたり月額8.99ドル、10人向けのTeams Starter Packが月額24.95ドルです。10人のオフィスなら、月に約25〜90ドルです。
メールフィルタリングと訓練
Microsoft 365では、Defender for Office 365 Plan 1が1ユーザーあたり月額2ドルで、メール、Teams、SharePoint、OneDriveを対象に、悪意のあるリンク、QRコード、ゼロデイ攻撃の添付ファイルまでカバーします。300ユーザーまでで1ユーザーあたり月額22ドルのBusiness Premiumには、Defender for Office 365がすでに含まれています。その上に、Abnormal AI、Proofpoint、Mimecastのような専門プラットフォームがあります。Abnormalは、BECやベンダーメール侵害を狙った行動検知を提供しており、価格は公開しておらず、Fortune 500の30%が利用していると述べているため、エンタープライズ向けの見積もりを想定してください。見積もりを取るのは、無料の対策を導入した後にしましょう。
詐欺対応の訓練は年2回実施し、メールだけにしないでください。Verizonのデータでは、訓練では音声やテキストメッセージの誘いのほうがメールより成果を上げています。また、攻撃者が信じやすい筋書きを作ってから依頼するプリテキスティングは、2026年のデータでは全侵害の6%に達しました。経理担当者に「銀行」から抜き打ちで5分間電話をかければ、1時間のスライド研修より多くを学べます。各選択肢の比較は次のとおりです。
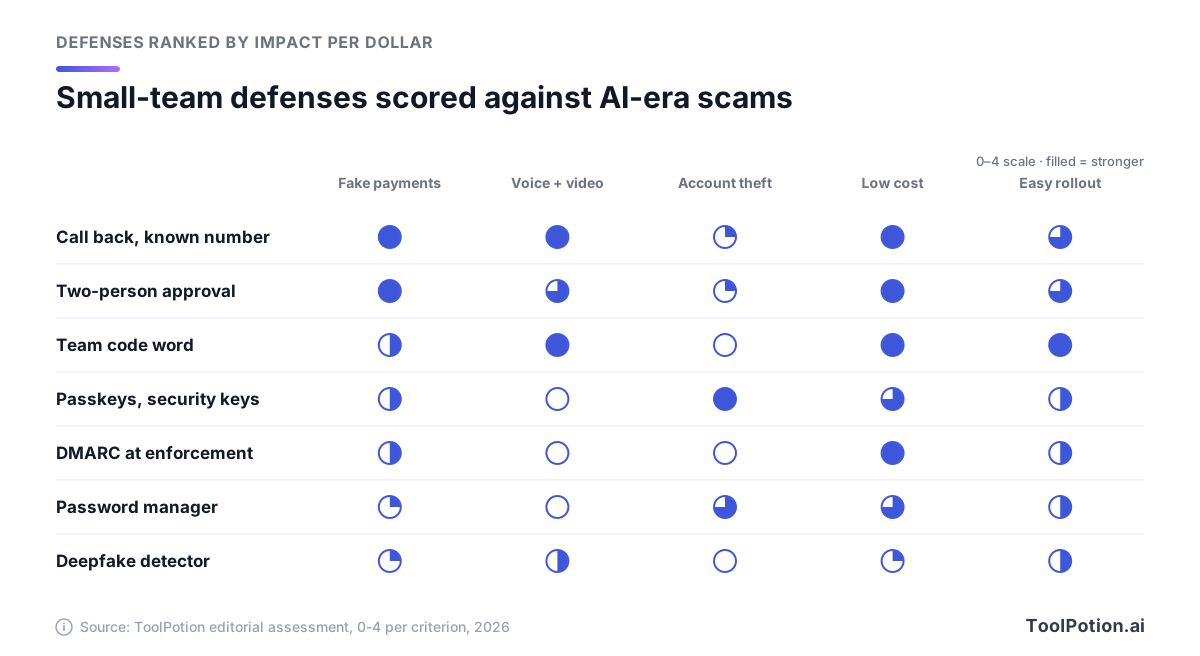
スコアは編集部の判断であり、ベンチマークではありません。上位2行の最も安い対策は、偽の支払いと偽の音声を止められる対策でもあります。アカウント乗っ取りの列はパスキーの独壇場です。ディープフェイク検知ツールはほぼすべての項目で劣ります。その理由は次のセクションで説明します。
ディープフェイク検知にできること、できないこと
検知ベンダーは印象的な数字を掲げます。Pindropは音声ディープフェイクを約2秒で検知でき、既知のエンジンに対して99%の精度だとしています。Sensityは公開データセットで98%を挙げています。2025年にConsumer Reportsが調べた音声クローン製品の1つであるResemble AIは、現在ではホームページの先頭で検知機能を打ち出し、音声で99.5%を謳っています。ただし条件が付いている点に注目してください。既知のエンジン、公開データセットです。
現実の偽物はもっと手ごわいものです。ソーシャルメディアで出回っているディープフェイクから作られたベンチマーク、Deepfake-Eval-2024では、主要なオープンソースの検知器の精度(AUCで測定)が、従来の学術的なテストセットと比べて約半分に落ち込みました。動画で50%、音声で48%、画像で45%の低下です(arXiv)。商用の検知器はそれより良い結果でしたが、訓練を受けたフォレンジック分析官には及びませんでした。人間はさらに劣ります。生体認証ベンダーのiProovが2025年に行った調査では、2,000人の参加者のうち、本物と偽物のすべてを正しく仕分けられたのは0.1%だけでした。
FBIが挙げる視覚的なヒントも、知っておく価値はあります。応募者に顔の前で手を振ってもらう、手の歪みや不自然な遅延に注意する、といったものです。ただし、あくまで警報として使ってください。生成AIは、チェックリストが更新されるより速く進化します。
より有望なのは、映像ではなく端末を確認する方向です。Googleは今年、Android向けに偽の通話の検知機能をPixelスマートフォンから順次提供し始めました。連絡先から電話がかかってくると、端末がその連絡先の本物の端末に問い合わせ、実際に発信していなければ、電話を切るよう警告が表示されます。双方がAndroid 12以降でGoogleの電話アプリ(およびGoogleの連絡先とメッセージのアプリ)を使っている場合にしか機能しないため、対策の柱ではなくおまけと考えてください。声がどれだけ本物らしいかを、誰も判断する必要がありません。
では、検知ツールを購入すべきなのは誰でしょうか。声で発信者を認証するコンタクトセンター、リモートスタッフを大量に採用する企業、幹部がビデオ通話中心の会社です。Reality Defenderには、月50件の音声または画像のスキャンができる無料の開発者向けティアがあり、通話やビデオ会議向けの製品もあります。無料のHive AI Detector拡張機能は、画像、動画、テキスト、音声をチェックします。20人規模の会社にとって、これらは第2の防御層です。検知ツールが通話を本物だと判定しても、折り返し確認はしてください。より広いカテゴリはAIサイバーセキュリティツールのボードで追っています。
採用は今や攻撃対象になっている
ノートPCと管理者ログインを持つ偽の採用者は、偽の請求書より大きな被害を出せます。北朝鮮のIT労働者を見抜くためのFBIのガイダンスは、リモート採用全般にそのまま応用できます。
- 背景が見える状態でのビデオ通話を必須とし、応募者に顔の前で手を振ってもらいます。AI生成の動画は、これで乱れることがあります。
- 過去の職歴と学歴は、雇用主や学校に直接確認します。
- 写真、名前、連絡先を、SNSのプロフィールやポートフォリオサイトと照合します。
- 機器は、本人の身分証明書にある住所にのみ送ります。
- 内定後に人が入れ替わっていないか注意してください。FBIは、1人が面接を受け、別の人が仕事をした例を確認しています。
管理者権限を伴う職種では、Nametagのような本人確認サービスが、採用、オンボーディング、ヘルプデスクでのリセットの場面で書類と生体情報を確認します。北朝鮮のIT労働者への対策を直接の売りにもしています。採用ツールのボードにあるAIスクリーニングを使う場合は、その上に本人確認を追加してください。
ブランドが悪用されることもあります。偽の雇用主が求職者を「採用」して、お金を取る手口です。採用ページに1行、採用に使うメールのドメインと、応募者に費用を請求したり機器の購入を求めたりしないことを明記しておきましょう。
30日間の防御プラン
30日あれば、小規模チームでも上記の穴の大半をふさげます。順番が重要です。まず無料で最大の損失を守れるお金のルール、次にアカウント、メールドメイン、最後に人の順です。
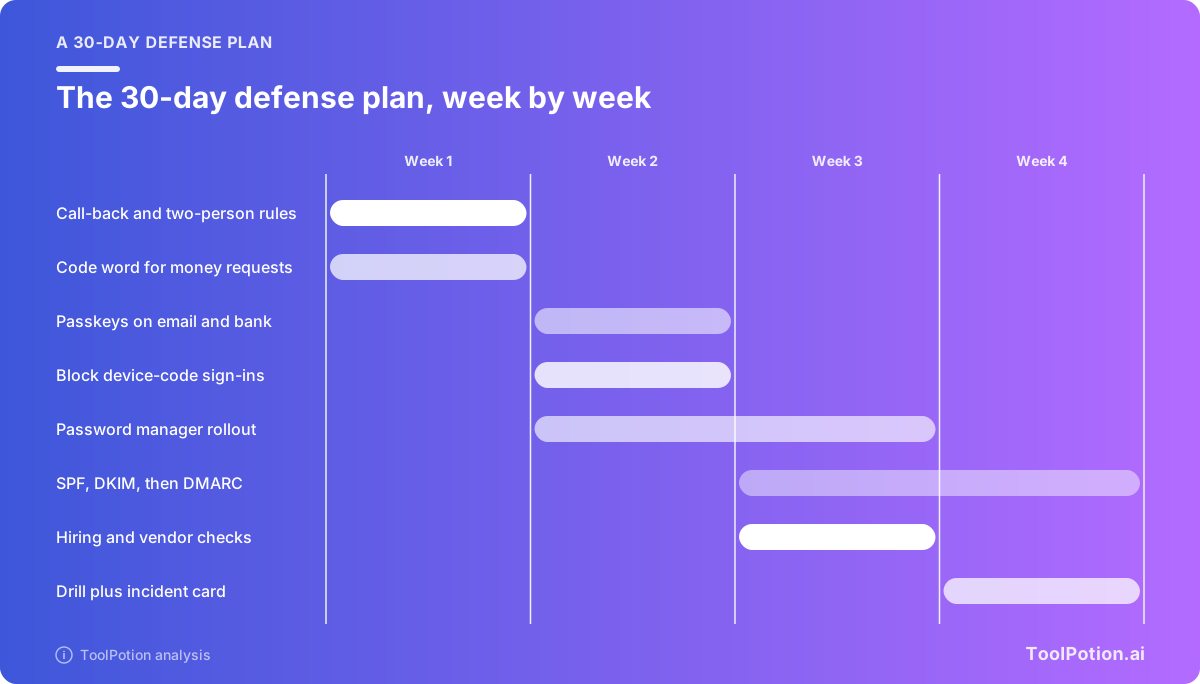
第1週:お金のルール
折り返し確認と2人承認のルールを1ページにまとめ、承認が必要な金額の基準を決め、自社の記録からすべてのベンダーの銀行口座情報と電話番号の一覧を作ります。送金できる人と、直接会って合言葉を決めます。そのうえで銀行に、デュアルコントロールとしてどんな機能に対応しているか、時間外に不正対応チームにつながる番号はどれか、電信送金をどう取り消すかを確認します。IC3は、銀行の資金回収の方針が銀行ごとに異なると指摘しているので、今のうちに自社の取引銀行の方針を把握しておいてください。
第2週:アカウント
管理者、経理担当者、銀行のログインにパスキーまたはセキュリティキーを有効にし、続いて全員のメールにも有効にして、管理者についてはSMSコードによる代替手段をなくします。デバイスコードでのサインインをブロックし、アプリの同意を制限します。パスワードマネージャーは、経理チームから導入を始めます。
第3週:ドメイン、採用、取引先
SPFとDKIMを公開し、DMARCをp=noneで追加して、レポートを読み始めます。採用のチェック項目を選考のステップに組み込み、採用ページの注意書きを追加します。主要な取引先5社に、銀行口座情報の変更をどう確認するかを尋ね、自社がどう確認するかも伝えます。
第4週:人
訓練を実施します。「CEO」から経理担当者への緊急送金を依頼する電話と、全員へのSMSによる誘いです。振り返りは、責任追及なしで行います。正当な送信元がすべて通るようになったら、DMARCをquarantineに移行し、下の最初の1時間のチェックリストを、支払い担当者の近くに貼ってください。そのうえで自社の対策状況を採点し、半年後にもう一度採点しましょう。
スコアが7未満だった場合は、最初の2つの項目から始めてください。お金を直接守るのはその2つです。
お金が出ていった後の最初の1時間
詐欺師に支払ってしまった場合、書類よりも時間が重要です。IC3のRecovery Asset Teamは銀行と連携して盗まれた資金を凍結しており、2025年には対象とした11億6,000万ドルのうち6億7,900万ドルを凍結しました。成功率は58%です。次の手順を順に進めてください。
- 取引銀行の不正対応窓口に電話し、支払いの取り消しを依頼します。銀行が必要とする補償関連の書類も確認してください。
- ic3.govに、取引の詳細(金額、日付、双方の銀行、口座番号、参照番号)をすべて記載して、金額にかかわらず苦情を提出します。
- 侵害されたメールボックスをロックします。パスワードをリセットし、すべてのセッションからサインアウトし、見覚えのないアプリの権限を削除してください。パスワードを変更しただけではアプリのアクセスは取り消されません。
- 身元を悪用されたベンダーや顧客に、自社の記録にある番号で連絡して警告し、新しい口座への他の支払いを止めます。
- 証拠を保管します。ヘッダーを含む完全なメール、通話履歴、チャットのメッセージです。
- 地元の警察に届け出て、サイバー保険に加入していれば保険会社にも連絡します。
- 手数料を取って資金を取り戻すと持ちかけてくる相手は無視してください。FTCは今年、回収詐欺が政府機関や法律事務所を装っていること、正当な組織が返金のために金銭を要求することはないことを警告しました。
IC3の事件記録から、早期の報告で何が得られるかがわかります。オレゴン州の市役所は、受取口座が以前の報告ですでに凍結されていたため、600万ドルの電信送金を取り消せました。弁護士を装った偽メールを受けて44万9,000ドル超を送金した住宅購入者は、IC3が受取銀行に連絡した結果、全額が保留されたままになっていました。
よくある質問
メールフィルターで、AIが書いたフィッシングを見抜けますか?
部分的には可能です。Defender for Office 365はリンク、QRコード、添付ファイルを調べ、そのどれもメールの文面の流暢さには左右されません。実在するものの侵害されたベンダーのアカウントからのメッセージは、認証チェックを通過するため、さらに難しくなります。そのために折り返し確認のルールがあります。
声をクローンするのに、どれくらいの音声が必要ですか?
ごくわずかです。OpenAIは、Voice Engineには15秒あれば十分だと述べています。経営陣がポッドキャスト、ウェビナー、SNSの動画で話しているなら、声はクローンされうるものと考え、声で本人かどうか判断する代わりに、折り返し確認と合言葉を頼りにしてください。
SMSの二要素認証は、何もないよりはまだましですか?
はい、つなぎとしてはましです。CISAはSMSと音声コードをフィッシングやSIMスワップに弱いものとして挙げており、Tycoon2FAのようなキットはワンタイムコードをリアルタイムで盗み取りました。まず管理者と経理担当者をパスキーに移行してください。
チームの合言葉は、どんなものがよいですか?
短く、メールやチャットには決して書かず、お金を動かす人たちと直接会って共有するものです。誰かが退職したら変更します。Ferrariの本の例のように、最近の個人的な出来事についての質問も有効です。
承認した支払いでも、銀行は返金してくれますか?
そうとは思わないでください。IC3は、金融機関によって資金回収の方針が異なると指摘しています。不正な送金に対して取引銀行が何をしてくれるのかを今のうちに確認し、加入しているサイバー保険がソーシャルエンジニアリングによる損失を補償するかどうかも調べてください。