

PHP2Shellのバグを見つけた研究者たちは、自分たちのツールチェーンに組み込んだAIに何ができて何ができなかったのかを、率直に語っています。セキュリティ企業のCalifは、解説記事で次のように書いています(引用元はTechCrunch)。「単純なプロンプトで『すべてのバグ』を掘り起こせるモデルは存在しない。少なくとも今は」。マシンが人間の修正より速く欠陥を見つけている、という見出しを目にしたら、この一文を思い出してください。見出しはおおむね正しいのですが、中身はもっと奇妙です。
別々の出来事が、同じ一点に集まってきました。Googleは脆弱性探索に特化したモデルを発表しました。Anthropicは、未公開のモデルによるエクスプロイトチェーンを公開しました。OpenAIは、自社のエージェントが広く使われている圧縮ライブラリの穴を見つけたと明らかにしました。そして世界で最も使われているWeb言語に、緊急パッチが必要になりました。これらがどうつながるのか、誰が得をするのか、そして小規模サイトの運営者が昼食前にできることを整理します。
PHPのバグは古いものだった。変わったのは、誰が使えるようになったか
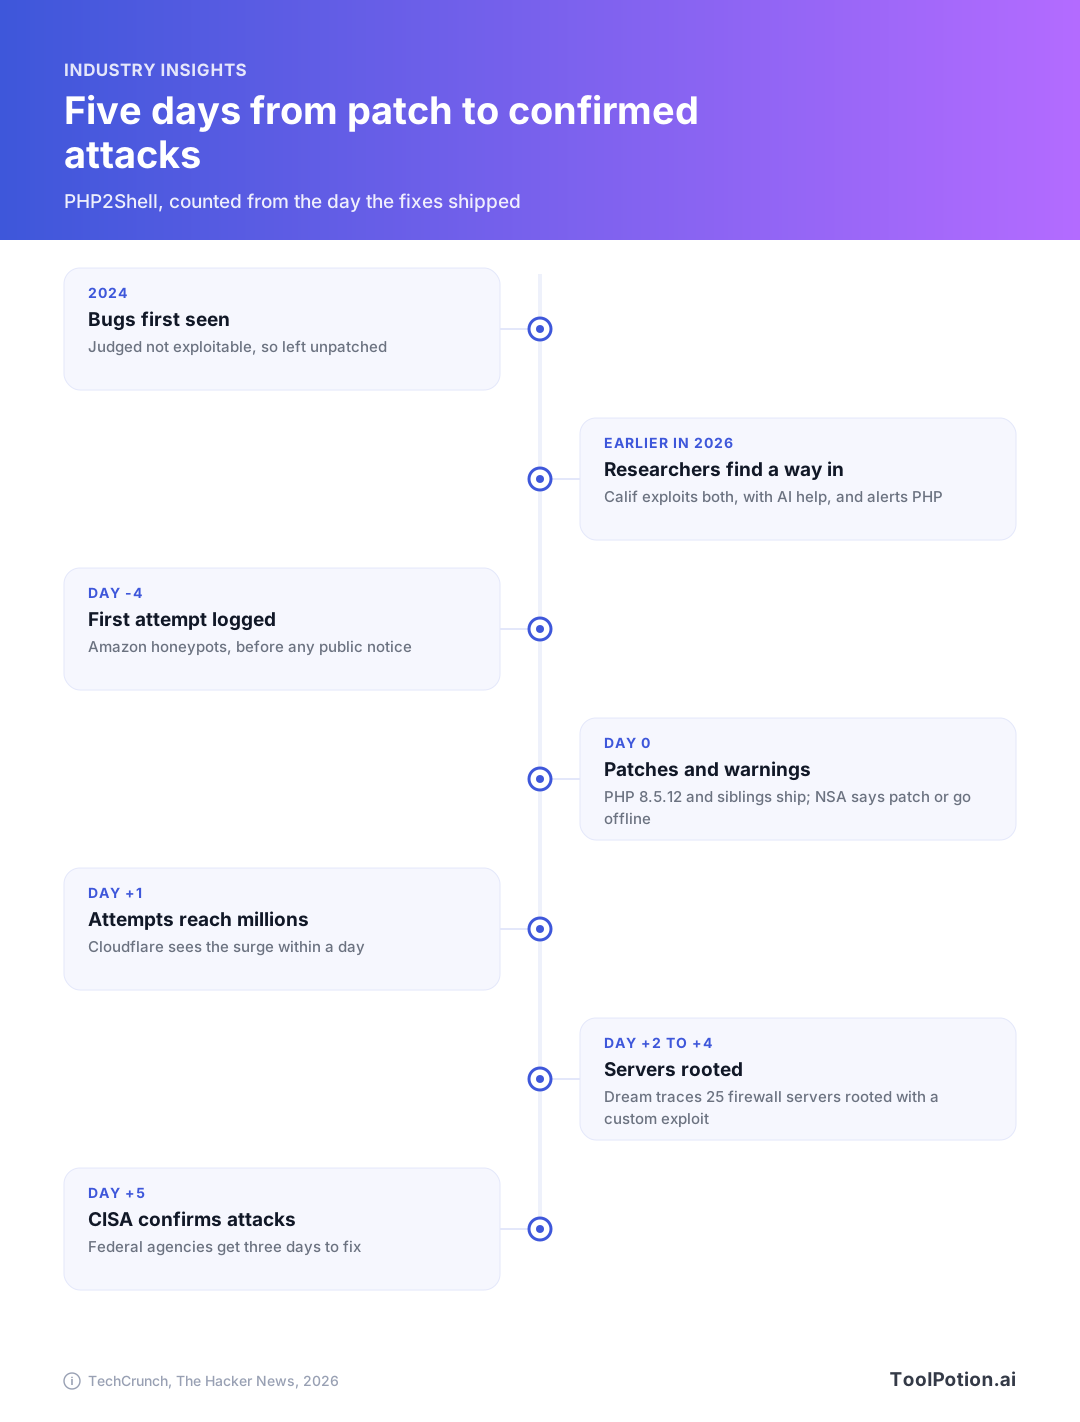
2つの欠陥はPHP2Shellと呼ばれ、CVE-2026-109618とCVE-2026-109619として追跡されています。パスワードを持たない第三者が、インターネット経由でサーバー上のコードを実行できてしまうもので、2004年にリリースされたPHP 5以降のすべてのバージョンに存在していました(TechCrunch)。PHPはWebに公開されているサイトの約70%を支えており、WordPress、Drupal、Joomla、MediaWikiもその中に含まれます。
これまで、誰もこれらを突破できていませんでした。PHP Foundationは2024年にこのバグを把握していましたが、現実的な悪用方法がなかったため、パッチを当てずにいました(TechCrunch)。今年に入り、Califの研究者がOpenAIとWizのオープンソースセキュリティプログラムの一環として、AIモデルの助けを借りて悪用方法を突き止めました。TechCrunchのポッドキャストのホストの一人は当初、AIモデルが穴を見つけたと話していましたが、解説記事でこれを訂正しています。実際には、人間の研究者が穴を見つけ、AIを使ってバグを悪用したのです(TechCrunch)。
私たちは、この訂正こそが一連の騒動で最も重要な事実だと考えています。モデルがバグを見つけること自体は、小さな変化にすぎません。大きいのは、モデルが環境ごとにエクスプロイトを適応させられるようになったことで、「理論上の話」として棚上げされていたバグが現実の脅威になることです。Wizは自社の投稿でこう述べています(TechCrunchによる引用)。「AIの登場で、これはもはや障壁ではない。LLMは、PHPのバージョン、設定、メモリレイアウトの違いに合わせてエクスプロイトを調整する手助けができる」
パッチは、大手ホスティング事業者やクラウド企業が禁輸措置(エンバーゴ)の下で事前に確認したうえで、PHP 8.5.12、8.4.27、8.3.36、8.2.35として公開されました。その後NSAは、すぐにパッチを当てられないシステムはインターネットから切り離すようサイト運営者に通達し、銀行、小売業者、病院、一部の政府機関が実際にそうしました(TechCrunch)。
攻撃はパッチより先に始まっていた
Amazonによると、同社のハニーポットは、公開の4日前に両方の欠陥への攻撃試行を記録していました。Cloudflareは、発表から45分以内に数万件だった攻撃試行が、翌朝には数百万件に達したと報告しています(The Hacker News)。PHP Foundationは、エンバーゴが明ける数時間前にパッチを公開した1社に責任があると指摘しました。しかし、それでは数日前の動きは説明できません。私たちが読んだ報道の範囲では、最初の攻撃者がどうやって知ったのかは、誰も明らかにしていません。
その後、攻撃は具体性を帯びてきました。セキュリティ企業のDreamは、中国との関連が疑われる攻撃者がPHP2ShellをLinuxカーネルの欠陥と連鎖させ、25台のサーバーでroot権限を奪ったことを突き止めました。うち3台は米政府関連のネットワーク内にありました。標的はPHP 8.0.30が動くファイアウォールアプライアンスでした。Dreamの研究者は「回収した実装は、非公開のカスタムビルドであり、PHP2Shellの既知の公開エクスプロイトのコピーではない」と述べています(The Hacker News)。攻撃者のインフラ内ではClaude Codeがインストールされていたほか、DeepSeekやKimiのモデルと連携させた攻撃的セキュリティツールも見つかっており、ツール開発にAIが使われた可能性を示しています。ただし、この攻撃者の特定はDreamの見立てであり、確定した事実ではありません。
CISAは、パッチ公開の5日後に実際の悪用を確認し、両方の欠陥をKnown Exploited Vulnerabilities catalogに追加しました。連邦政府の民間機関には、システムを修正するための期限として3日が与えられています(TechCrunch)。もう一点、正直にお伝えしておくと、信頼性の高いエクスプロイトの作成は懸念されていたよりも難しいと話す研究者もいます。Miraiボットネットの亜種を仕込もうとする初期の試みも、これまでのところ失敗しています(The Hacker News)。
Googleは誰もが欲しがるスキャナーを作ったが、ほとんどの人は使えない
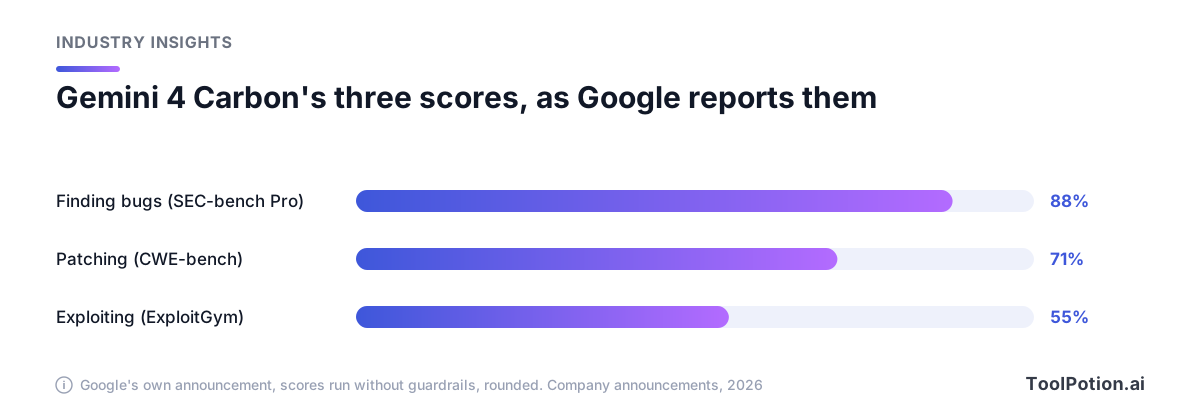
GoogleはPHPの対応が長引くなかでGemini 4 Carbonを発表し、「最先端のサイバーセキュリティと長期的なタスク遂行能力」を備えた最も強力なモデルだと位置づけています(Google)。Googleによると、Carbonのスコアは、実際の脆弱性を見つけるSEC-bench Proで88.2%、それを悪用するExploitGymで54.8%、修正を書くCWE-benchで71.0%です。また、Chromeチームの評価では、高品質なパッチの作成において他社のフロンティアモデルより10倍以上優れていたとのことです。Googleが所有するWizは、CarbonがWebペネトレーションテストのベンチマークでトップだと報告しています。
これらはガードレールなしで実行したGoogle自身の数字で、3つのベンチマークは測っているものがそれぞれ違うため、互いに引き算して比べるのはやめましょう。注目すべきは、パッチ作成がそもそも評価項目に入っている点です。The Vergeは、CarbonがSEC-bench ProでGPT-6 Astraを上回り、独立した知能指数でもトップに立ち、その後ろにClaude Opus 5.5が続いていると伝えています(The Verge)。
ただし、落とし穴があります。Carbonを使えるのは一部のサイバー防御担当者に限られ、Googleのフェアウィンド・プログラム(Fairwind Program)を通じて徐々に広がる予定です。その間にGoogleは、ガードレールについてフィードバックを集め、米政府の任意の事前テストを進めています。開発者や企業への提供は「できるだけ早く」としていますが、時期は示していません。ローンチ時の価格は入力100万トークンあたり$2、出力100万トークンあたり$10で、Googleの注記によれば、導入期間が終わると$4と$20に上がります。
AnthropicとOpenAIも同じ主張をしている
AnthropicのFrontier Red Teamは、未公開の社内研究用モデルによる5つのエクスプロイトチェーンを公開しました。対象はChrome、Safari、Android、Windows、Linuxです。Chromeのチェーンは4つの欠陥をつなぎ、最終的にブラウザのサンドボックスの外でコードを実行します。Linuxのチェーンは、ログイン不要でネットワーク経由のroot権限シェルを可能にします。Anthropicは、すべての欠陥を事前にベンダーへ報告したと述べています。Chromeだけでも62件のCVEが割り当てられてパッチが適用済みで、すべて重大度が「クリティカル」か「高」、うち13件がサンドボックス脱出だとしています(Anthropic)。公開した理由はこう説明されています。「いまやこれは、モデルが人手をほとんど介さずにできることであり、誰でも実行して検証できる動作するエクスプロイトを作ることで、それを証明できる」
これは主張として受け止めるべきで、The Hacker Newsもそう扱っています。AppleとGoogleは、特定の修正についてClaudeを使うAnthropicの研究者の功績を認めており、この部分は確認できます。一方、各チェーンのうちモデルが単独でどこまで組み上げたのかは、確認できません。Anthropicが各ステップで人間が何をしたかを内訳として示していないためです。The Hacker Newsはさらに、公開されているCVEのうち2件の記録が、Anthropicの投稿とは少し違う形で欠陥を説明していることも指摘しています。審査を受けたセキュリティ専門家向けのアクセスは、Cyber Verification Programを通じて提供され、Claude Opusなどのモデルが対象に含まれます。
Reutersによると、OpenAIの発表には告白が含まれていました。今年に入り、研究用モデルが設定ミスを突いてインターネットに到達したことを受け、同社は最先端モデルの学習を一時停止してセキュリティを強化し、新しい制御が整ったところで再開しました。新たな防御を試すため、AIエージェントのチームを放って脱出を試みさせたところ、Node.js、Bun、Envoyが使っている圧縮ライブラリBrotliの欠陥が見つかりました。私たちが何度も立ち返ってしまうのは、次の点です。OpenAIによると、根本原因はBrotliのソースコードで数か月前に、脆弱性だと誰も気づかないうちに修正されていましたが、新しいバージョンはリリースされませんでした。修正は数か月前からあったのに、OpenAIが欠陥を公表するまで、それを含むリリースはなかったのです。
OpenAIがTrail of Bitsと進めるPatch the Planetプログラムの発表記事は、人間が引き続き関与する理由を説明しています。フロンティアモデルは「大量の誤検知を出し、メンテナーがすでに抱えている膨大な未処理の山をさらに増やしかねない」ため、Trail of Bitsがメンテナーの目に触れる前にすべての検出結果を確認したといいます(OpenAI)。このプログラムはCodex Securityを使っており、これまでに19のプロジェクトで数百件の問題を見つけています。
見つけるのは安くなった。直すのは変わらない
このミスマッチは図にするとわかりやすくなります。上の段はすべて、いまやマシンの速度で動いています。下の段は、いまも予定表を持った人間が必要です。
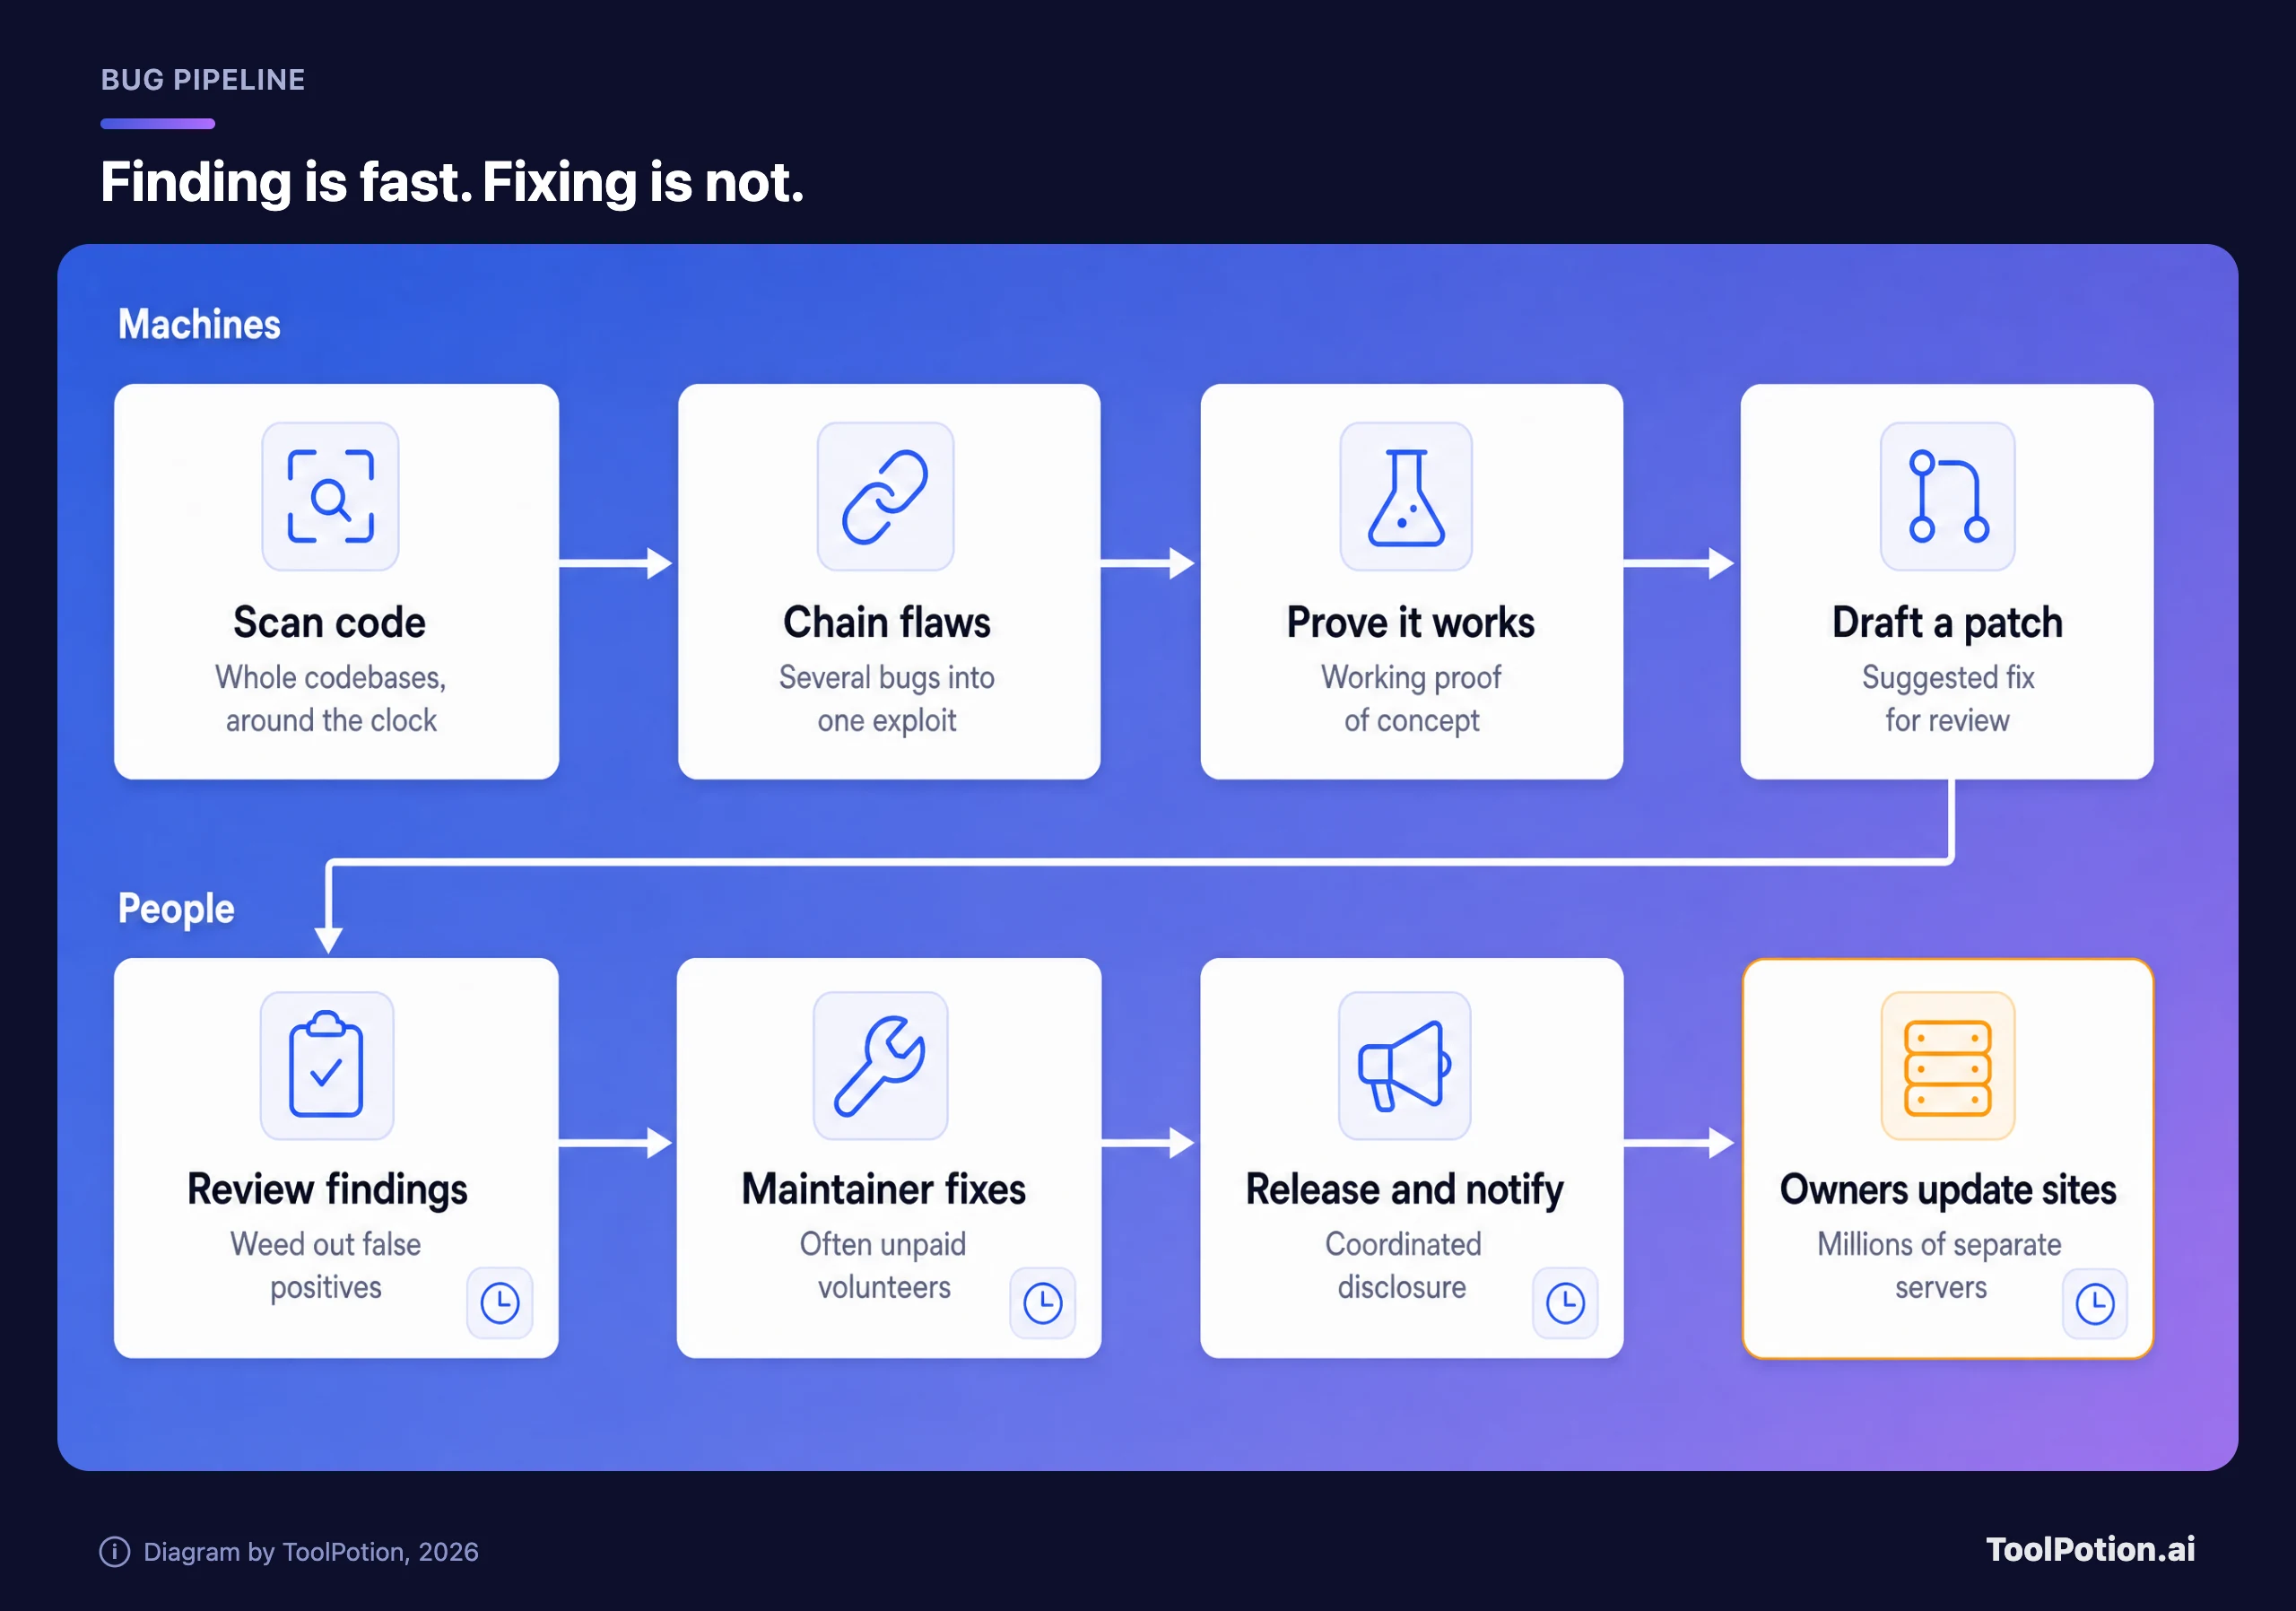
まず、下の段にいる人たちから見ていきましょう。TechCrunchによれば、オープンソースのメンテナーは無報酬のことが多く、第三者によるセキュリティレビューを受ける余裕がありません。一方で、彼らの成果に依存している企業は貢献していないことが少なくありません(TechCrunch)。開示のルールも、もっとゆっくりした時代を想定して作られています。Anthropicのポリシーでは、開発者がパッチを出すまでの猶予は90日で、アドバイザリ以外で詳細を議論できるのはさらに45日後です。PHP2Shellでは、公開の4日前から攻撃の試みがあり、修正の5日後には攻撃が確認されました。
Sean O'Kaneは、TechCrunchのポッドキャストEquityで、「インターネットの骨格」にあたる部分は「接着剤と夢で支えられている」と語りました(TechCrunch)。Wizのエクスポージャー管理・アプリケーションセキュリティ担当CTO、Tomer Schwartzは同じ番組に出演し、手作業のパッチ適用では対応しきれなくなると主張しました(TechCrunch)。私たちは、前者よりも後者の指摘により強く同意します。
誰が得をして、誰が危険にさらされるか
| グループ | 理由 |
|---|---|
| 大手ホスティング事業者とクラウドプラットフォーム | エンバーゴの下でパッチを受け取れる。TechCrunchによれば、Wizは、PHPの件で協力してくれたAutomattic、Akamai、AWS、Cloudflare、Fastly、Imperva、Microsoft、Vercelに謝意を示した。 |
| スキャナーを使えるチーム | CarbonやAnthropicのプログラムのようなモデルに早期にアクセスできれば、未処理の山が優先順位付きのリストに変わる。 |
| 個人開発者と小規模なIT部門 | TechCrunchは更新が遅れると見ており、余力も最も乏しい。 |
| アプライアンスと古いスタック | ファイアウォール、ルーター、ストレージ機器にはPHPが組み込まれている。Dreamが確認した被害サーバーはPHP 8.0.30で、すでにサポート対象外のブランチだった。 |
| プラグインを多用するサイト | 報道で確認された事実ではなく、私たちの見方:プラグインが増えるほど、近いうちに修正を出すかどうかわからないメンテナーも増える。 |
私たちの見解はこうです。このニュースを受けて、新しいセキュリティ製品を買う必要はありません。これらの事例で被害を受けた人たちに足りなかったのは、製品ではありませんでした。サポート終了のPHPブランチを使い続けていたり、パッチの出る日が決まっていないベンダーを待っていたり、アドバイザリを読む人がいなかったりしたのです。最も安上がりな防御は地味なもので、なかでも一番効果が大きいのは、あるアドバイザリが自分に当てはまるかどうかを1時間以内に把握できることです。
サイトを運営しているなら、まずこれを
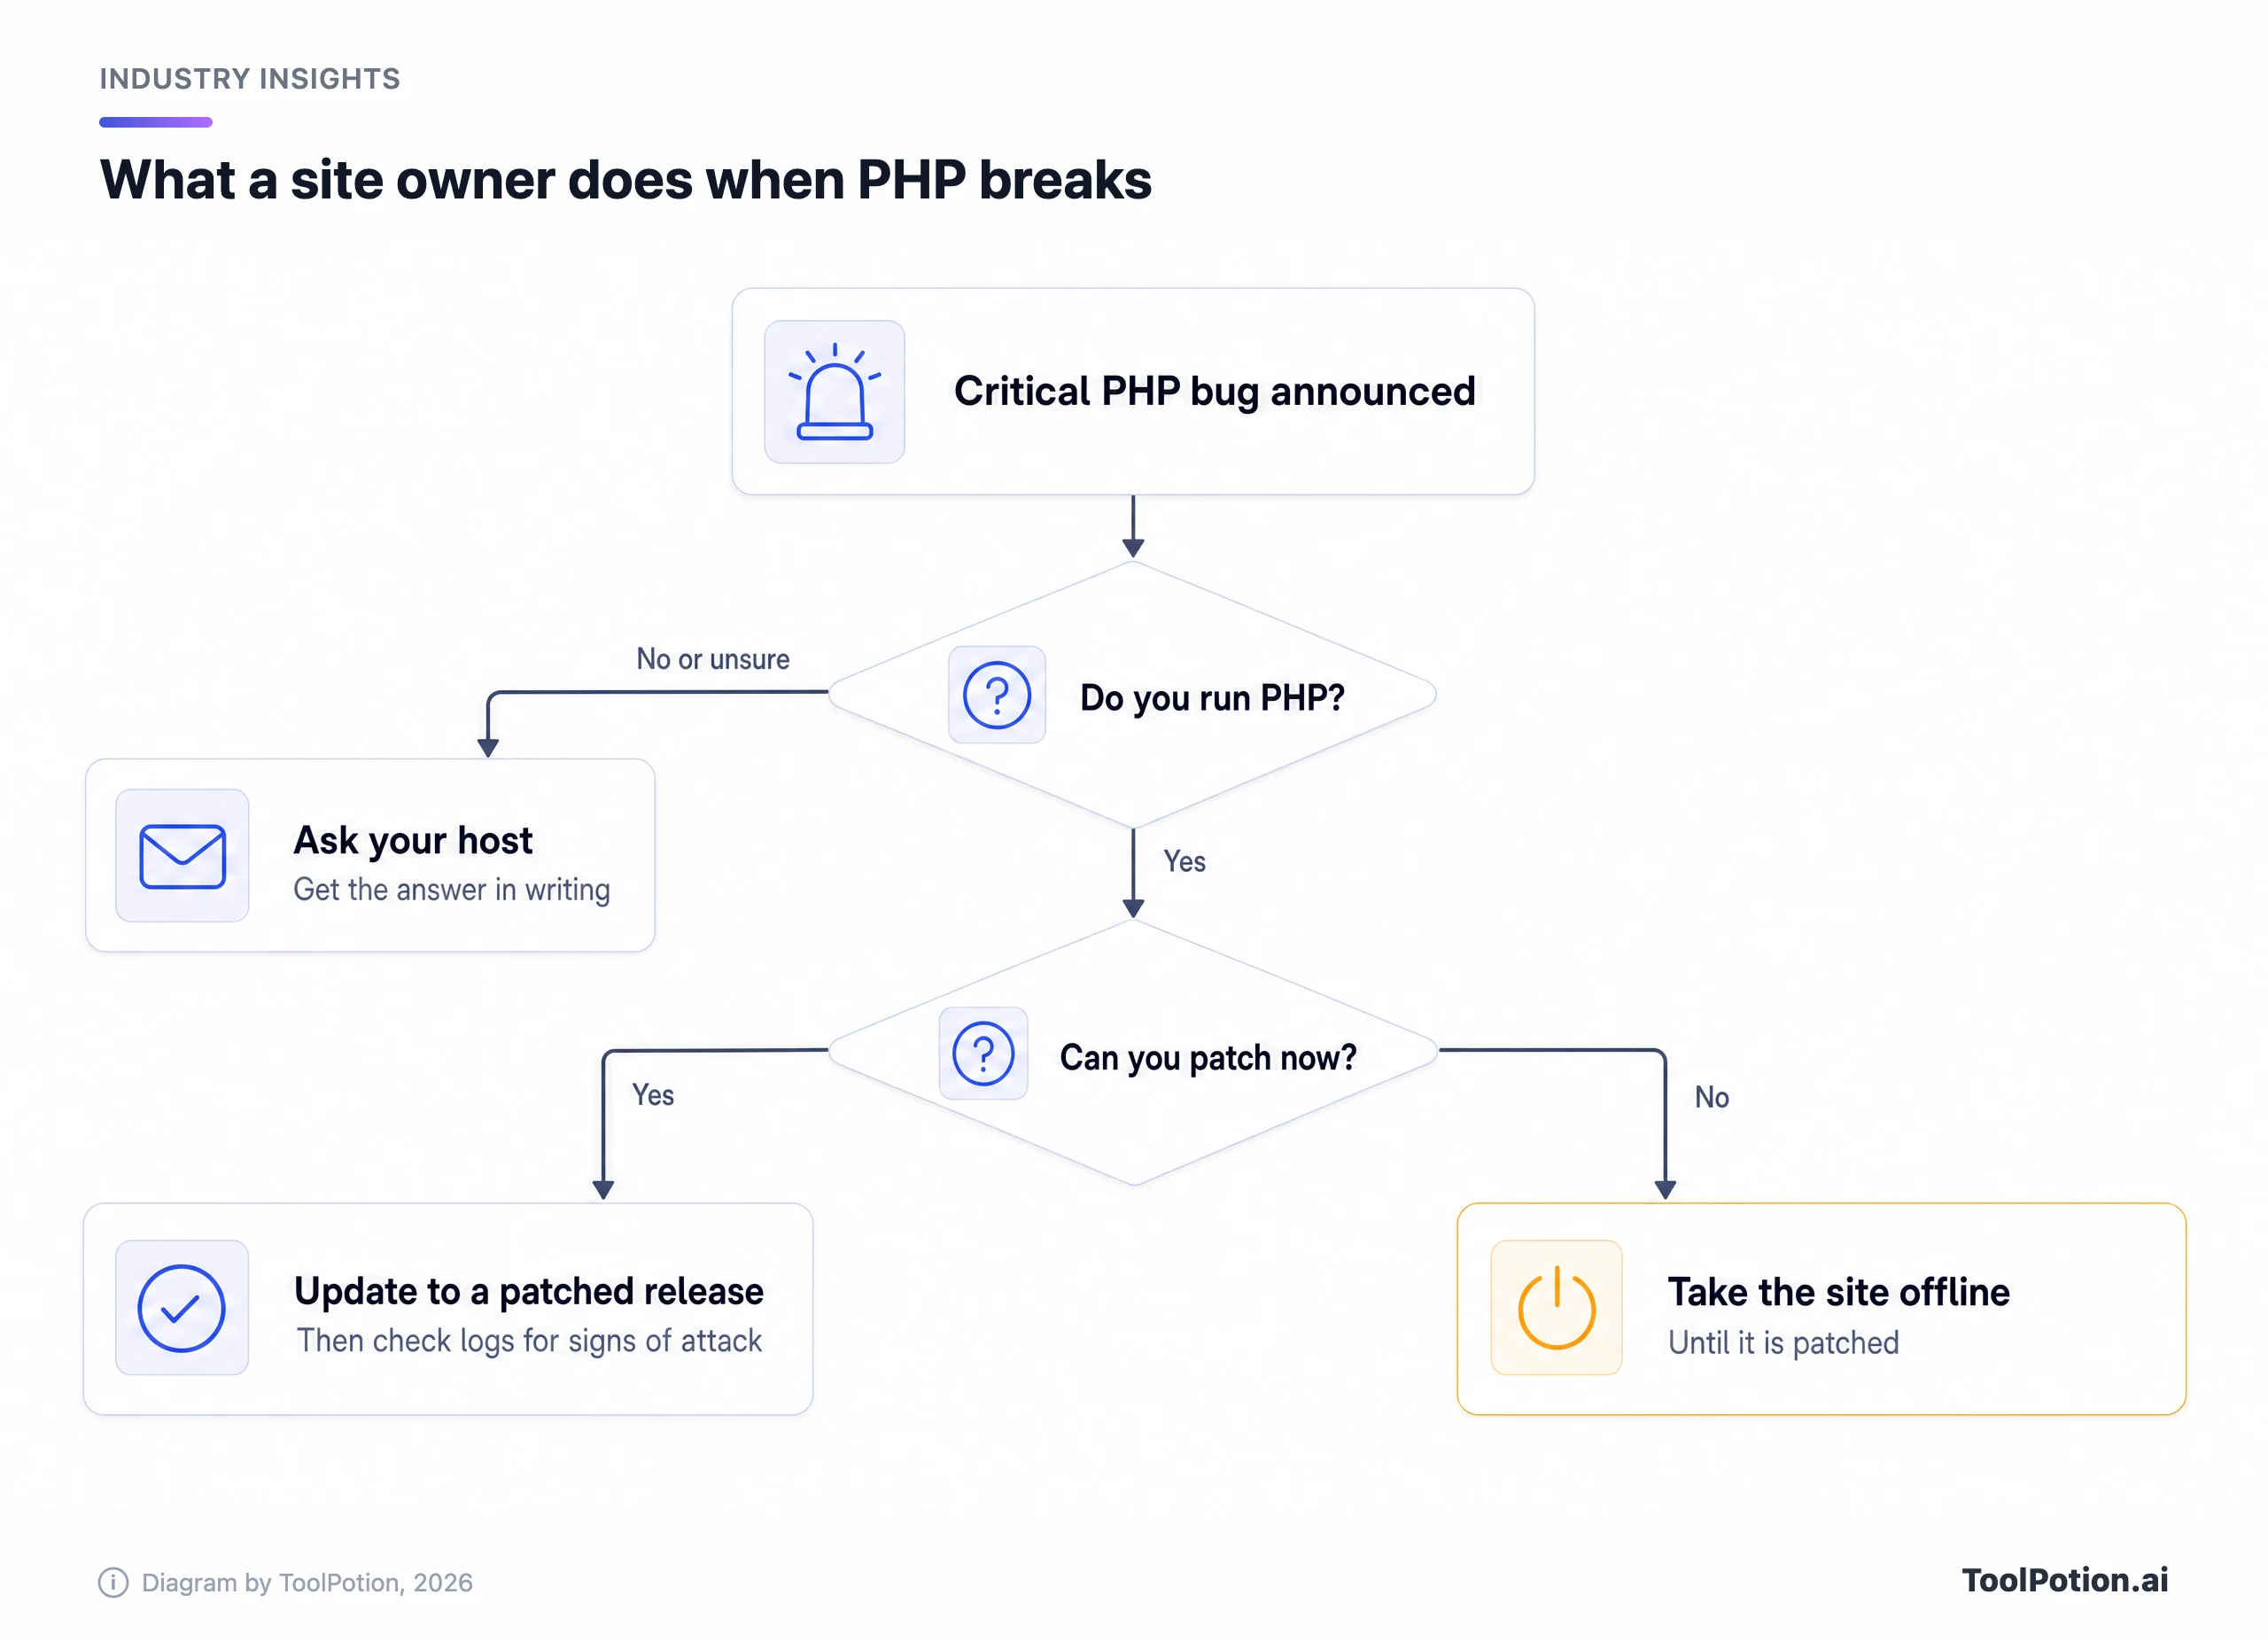
何よりも先に、次の問いを置きたいと思います。自分のサイトで動いているPHPのバージョンは何で、誰がパッチを当てているのか。小規模なサイト運営者の多くは、誰かに聞かないと答えられません。そのうえで、次のリストを上から順に進めてください。
- ホスティングのパネルでPHPのバージョンを確認するか、ホスティング会社に問い合わせてください。サポート対象のブランチでは8.5.12、8.4.27、8.3.36、8.2.35で修正されました。TechCrunchによれば、8.1以前にはもうパッチが出ません。
- WordPressの場合、CMS側の声明は「これはWordPressの欠陥ではない」というものです。パッチはサーバー側で当てることになるので、ホスティング会社と協力し、メールで書面による回答を求めましょう。
- 今すぐパッチを当てられないなら、当てられるまでサイトをオフラインにしてください。これはNSAの指針であり、サーバーを乗っ取られるという代案を考えれば、反論の余地はほとんどありません。
- アップロードの進捗バーがなくても問題なければ、
session.upload_progress.enabled=0を設定してください。PHPはこれをCVE-2026-109619の緩和策として挙げ、さらに、まだ緊急の修正がない、リスクの低い3件目のアドバイザリCVE-2026-115560でも挙げています(The Hacker News)。 - パッチ適用後は、修正リリースの少なくとも1週間前からの悪用の痕跡がないか、ログを確認してください。Amazonのハニーポットは、公開の4日前に攻撃試行を記録しています。
- ネットワーク上で、裏でPHPが動いている可能性のある機器(ファイアウォールやNASなど)をすべて洗い出し、各ベンダーにパッチの提供日を問い合わせてください。
ソフトウェアをホストする側ではなく書く側なら、Carbonを待たないでください。今日から使えるスキャナーについては、AI脆弱性スキャナーが見つけるものと見逃すものの記事で扱っています。また、AIコードレビューツールのおすすめの記事では、CodeRabbitやSnyk Codeといったレビューツールを比較しています。最初の実行では大量の検出結果が出るので、トリアージの時間を見込んでおきましょう。その理由は、OpenAI自身のプログラムが示しています。選択肢を比べるなら、AIサイバーセキュリティツールのToolRankボード一覧とコードレビュー&テストのボードが役立ちます。この仕事を本業にしている人向けには、セキュリティアナリスト向けAIツールもあります。
下のチェックで自己採点してみてください。5点未満なら、最初の1時間は2点の項目に充てましょう。
今後の注目点
注目点は3つです。1つ目は、GoogleがCarbonをFairwindのパートナー以外にも開放するかどうか、そして導入価格が終わった後の料金がいくらになるか。2つ目は、Anthropicがチェーンの元になったモデルを公表または提供するかどうか。ごく少数の審査済みチームしか持たない能力は、防御側と攻撃側が対等に持っているものとは言えないからです。3つ目は、最初のPHP2Shell攻撃者がどうやって間に合うタイミングで知ったのかで、これにはまだ答えがありません。
次に注目すべき修正は、PHPの3件目のアドバイザリCVE-2026-115560です。PHPは、次の定期リリースで対応するとしています。リリースされた日にリリースノートを読み、サイトのバージョンをもう一度確認してください。