

كان الباحثون الذين اكتشفوا ثغرات PHP2Shell صريحين بشأن ما فعله الذكاء الاصطناعي في أدواتهم وما لم يفعله. فقد كتبت شركة الأمن Calif في تقريرها، كما نقلت TechCrunch: «لا يوجد نموذج قادر ببساطة على كشف "كل الثغرات" بموجّهات (prompts) بسيطة. على الأقل حتى الآن». تذكّر هذه العبارة حين تقرأ العناوين التي تقول إن الآلات تكتشف الثغرات أسرع مما يستطيع البشر إصلاحها. العناوين صحيحة في معظمها، لكن التفاصيل أغرب.
التقت عدة قصص منفصلة عند نقطة واحدة. أطلقت Google نموذجًا مصممًا لاصطياد الثغرات. ونشرت Anthropic سلاسل استغلال أنتجها نموذج لم تطرحه للجمهور. وقالت OpenAI إن وكلاءها اكتشفوا ثغرة في مكتبة ضغط واسعة الاستخدام. أما أكثر لغات الويب انتشارًا في العالم فاحتاجت إلى رقع طارئة. إليكم كيف تترابط هذه القصص، ومن المستفيد، وما الذي يستطيع صاحب موقع صغير فعله قبل الغداء.
ثغرات PHP قديمة. الجديد هو من يستطيع استخدامها
الثغرتان تُعرفان باسم PHP2Shell، وتحملان الرقمين CVE-2026-109618 وCVE-2026-109619. تتيحان لشخص بلا كلمة مرور تنفيذ شيفرة على خادم عبر الإنترنت، وهما موجودتان في كل إصدارات PHP منذ الإصدار 5 الذي صدر عام 2004 (TechCrunch). تقف PHP خلف نحو 70% من المواقع المواجهة للويب، ومنها WordPress وDrupal وJoomla وMediaWiki.
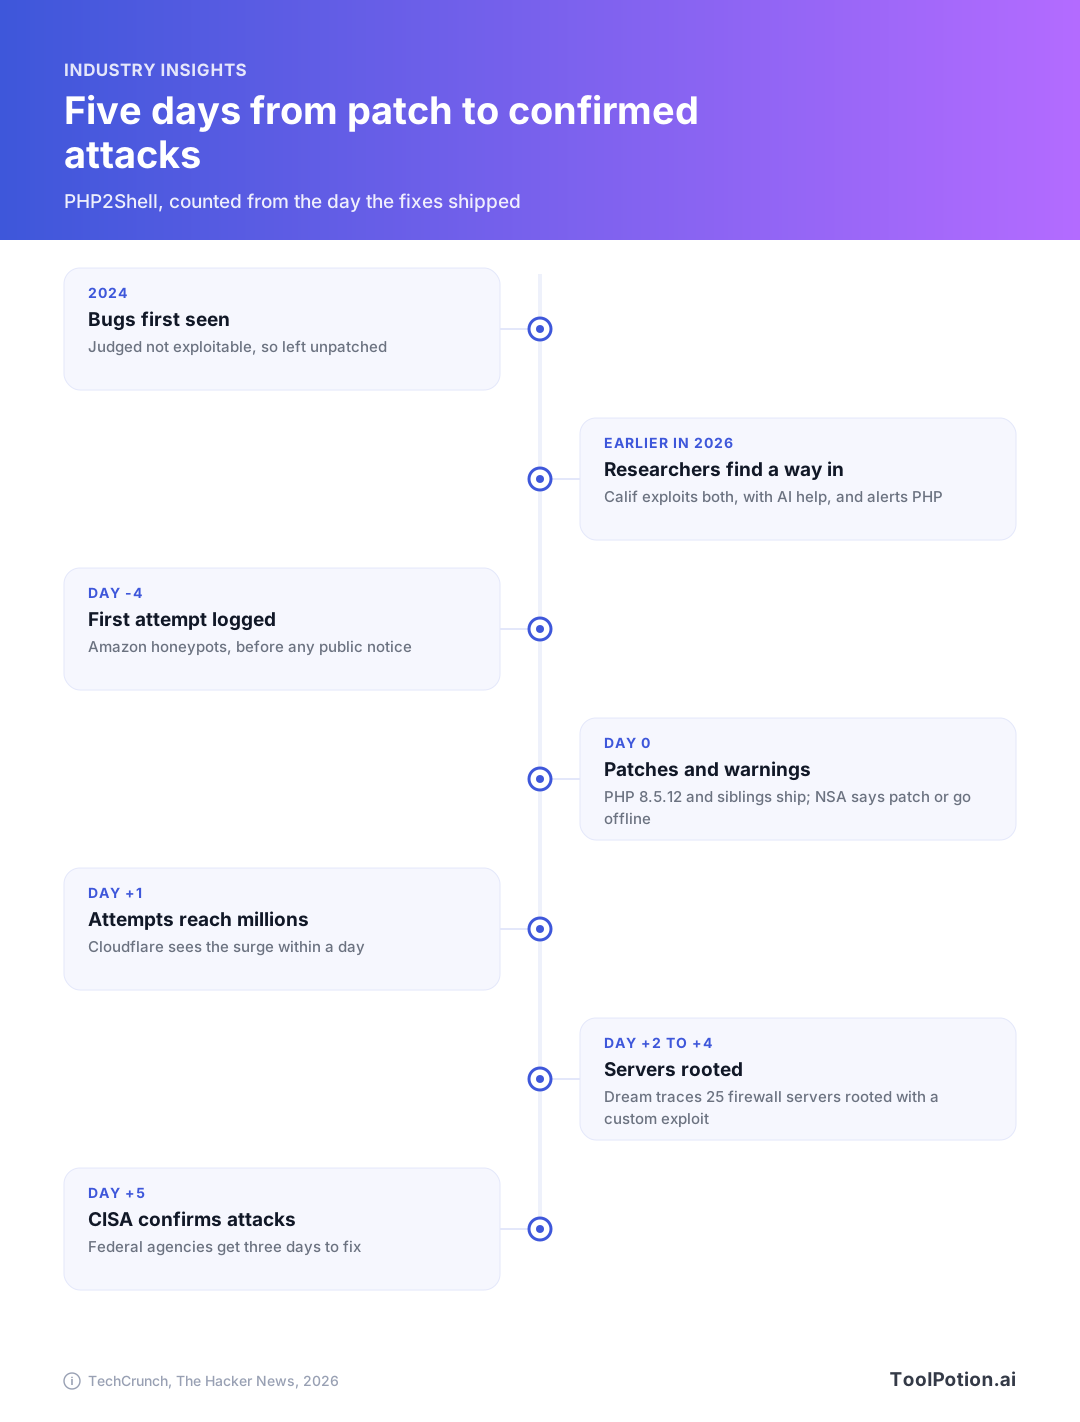
لم ينجح أحد في استغلالهما. فقد رصدت PHP Foundation الثغرتين عام 2024 وتركتهما بلا ترقيع لأنه لم تكن هناك طريقة عملية لاستغلالهما (TechCrunch). وفي وقت سابق من هذا العام توصل باحثو Calif إلى طريقة استغلالهما بمساعدة نموذج ذكاء اصطناعي، ضمن برنامج الأمن مفتوح المصدر الذي تديره OpenAI وWiz. وكان أحد مقدمي بودكاست TechCrunch قد قال في البداية إن نماذج الذكاء الاصطناعي هي التي وجدت الثغرات، ثم صحّح ذلك في التقرير: الباحثون البشر هم من وجدوها، واستخدموا الذكاء الاصطناعي لاستغلال الثغرة (TechCrunch).
نرى أن هذا التصحيح هو أنفع حقيقة في القصة كلها. فرصد النماذج للثغرات هو التحول الأصغر. أما التحول الأكبر فهو أن الثغرات المصنّفة «نظرية» تصبح حقيقية متى استطاع النموذج تكييف الاستغلال مع إعدادات مختلفة. وصاغت Wiz الأمر هكذا في منشورها، كما نقلت TechCrunch: «مع الذكاء الاصطناعي لم يعد هذا عائقًا. تستطيع النماذج اللغوية الكبيرة المساعدة في تكييف الاستغلال مع إصدارات PHP وإعداداتها وتخطيطات الذاكرة المختلفة».
صدرت الرقع في PHP 8.5.12 و8.4.27 و8.3.36 و8.2.35، بعد أن اطلعت الشركات المضيفة الكبرى وشركات الحوسبة السحابية عليها مبكرًا بموجب حظر نشر. ثم طلبت وكالة الأمن القومي الأمريكية (NSA) من أصحاب المواقع إخراج كل ما لا يمكن ترقيعه فورًا من الإنترنت، وهذا ما فعلته بنوك ومتاجر ومستشفيات وبعض الجهات الحكومية (TechCrunch).
الهجمات بدأت قبل الرقعة
قالت Amazon إن مصائدها (honeypots) سجّلت محاولة هجوم على الثغرتين قبل الإفصاح بأربعة أيام. وأفادت Cloudflare بأن المحاولات ارتفعت من عشرات الآلاف خلال 45 دقيقة من الإعلان إلى ملايين بحلول صباح اليوم التالي (The Hacker News). وحمّلت PHP Foundation إحدى الشركات المسؤولية لأنها نشرت الرقع قبل انتهاء حظر النشر بساعات. لكن هذا لا يفسر نشاطًا سبق ذلك بأيام، وبحسب التغطيات التي اطلعنا عليها لم يوضح أحد كيف علم المهاجم الأول مبكرًا.
ثم صارت الهجمات أكثر تحديدًا. فقد تتبعت شركة الأمن Dream مشغّلًا يُشتبه في ارتباطه بالصين، ربط PHP2Shell بثغرة في نواة Linux وسيطر على 25 خادمًا بصلاحيات الجذر، منها ثلاثة داخل شبكة مرتبطة بالحكومة الأمريكية. وكانت الأهداف أجهزة جدران حماية تعمل بـ PHP 8.0.30. قال باحثو Dream: «النسخة التي استرجعناها بناء مخصص غير علني، وليست نسخة من أي استغلال عام معروف لـ PHP2Shell» (The Hacker News). كما عثروا على Claude Code مثبتًا في بنية المهاجم التحتية، إلى جانب أداة أمن هجومي مرتبطة بنماذج DeepSeek وKimi، ما يشير إلى الاستعانة بالذكاء الاصطناعي في بناء الأدوات. والنسبة هنا قراءة Dream لا نتيجة مثبتة.
أكدت CISA وجود استغلال فعلي بعد خمسة أيام من الرقع، وأضافت الثغرتين إلى كتالوج الثغرات المستغلة المعروفة مع مهلة ثلاثة أيام للوكالات الفدرالية المدنية لإصلاح أنظمتها (TechCrunch). وملاحظة أخيرة بصراحة: يقول بعض الباحثين إن بناء استغلال موثوق كان أصعب مما خُشي، وإن المحاولات الأولى لزرع نسخة من شبكة Mirai للروبوتات فشلت حتى الآن (The Hacker News).
بنت Google الماسح الذي يريده الجميع، ومعظمنا لا يستطيع تشغيله
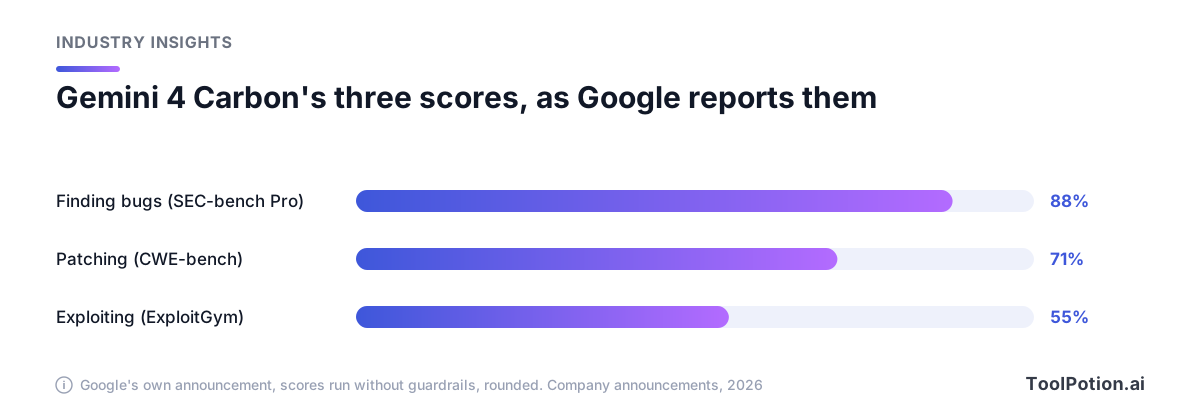
أعلنت Google عن Gemini 4 Carbon بينما كانت أزمة PHP لا تزال مستمرة، ووصفته بأنه أقوى نماذجها بـ«قدرات متقدمة في الأمن السيبراني والمهام طويلة الأمد» (Google). تقول الشركة إن Carbon يسجل 88.2% في SEC-bench Pro لاكتشاف الثغرات الحقيقية، و54.8% في ExploitGym لاستغلالها، و71.0% في CWE-bench لكتابة الإصلاح. وتقول أيضًا إن فريق Chrome وجد Carbon أفضل بأكثر من 10 أضعاف من نموذج متقدم لمختبر آخر في إنتاج رقع عالية الجودة. وتفيد Wiz، التي تملكها Google، بأن Carbon يتصدر معايير اختبار الاختراق للويب لديها.
هذه أرقام Google نفسها، وقد جرى تشغيلها بلا ضوابط حماية، والمعايير الثلاثة تقيس أشياء مختلفة، فلا تطرح أحدها من الآخر. الملفت أن الترقيع أصبح ضمن لوحة النتائج أصلًا. وتذكر The Verge أن Carbon يتفوق على GPT-6 Astra في SEC-bench Pro ويتصدر مؤشر ذكاء مستقلًا تأتي خلفه Claude Opus 5.5 (The Verge).
ثم المحظور. Carbon متاح فقط لشريحة من المدافعين السيبرانيين، وتتسع تدريجيًا عبر برنامج Fairwind من Google، بينما تجمع Google الملاحظات حول ضوابط الحماية وتستكمل اختبارات ما قبل الإطلاق الطوعية لدى الحكومة الأمريكية. وتعد الشركة المطورين والشركات بإتاحته «في أقرب وقت ممكن» دون تحديد موعد. سعر الإطلاق 2 دولار لكل مليون توكن إدخال و10 دولارات لكل مليون توكن إخراج، وتشير حاشية Google إلى أنه يرتفع إلى 4 و20 دولارًا بعد الفترة التمهيدية.
Anthropic وOpenAI تقدّمان الحجة نفسها
نشر فريق Frontier Red Team في Anthropic خمس سلاسل استغلال أنتجها نموذج بحثي داخلي غير مطروح، وهي تشمل Chrome وSafari وAndroid وWindows وLinux. ربطت سلسلة Chrome أربع ثغرات وانتهت بتنفيذ شيفرة خارج صندوق الحماية (sandbox) الخاص بالمتصفح. وأعطت سلسلة Linux صلاحية الجذر عبر الشبكة دون تسجيل دخول. وتقول Anthropic إنها أبلغت المطوّر عن كل ثغرة أولًا. وفي Chrome وحده، تقول إنه جرى تخصيص 62 رقم CVE وترقيعها، كلها بدرجة حرجة أو عالية، منها 13 تجاوزًا لصندوق الحماية (Anthropic). وسببها المعلن للنشر: «أصبح هذا الآن شيئًا تستطيع النماذج فعله بتدخل بشري ضئيل، ثم إثباته بإنتاج استغلال عامل يستطيع أي شخص تشغيله والتحقق منه».
تعاملوا مع هذا على أنه ادعاء، وهذا ما فعلته The Hacker News. تنسب Apple وGoogle إصلاحات محددة إلى باحثي Anthropic الذين عملوا مع Claude، وهذا الجزء يمكن التحقق منه. أما مقدار ما بناه النموذج بمفرده في كل سلسلة فلا يمكن التحقق منه، لأن Anthropic لا تفصّل ما فعله الإنسان في كل خطوة. كما وجدت The Hacker News أن سجلَّين من سجلات CVE العامة لا يصفان الثغرتين تمامًا كما يصفهما منشور Anthropic. ويمر وصول المتخصصين الأمنيين الموثوقين عبر برنامج Cyber Verification Program، الذي يشمل Claude Opus إلى جانب نماذج أخرى.
جاءت رواية OpenAI، بحسب Reuters، مصحوبة باعتراف. فبعد أن استخدم نموذج بحثي خطأً في الإعدادات للوصول إلى الإنترنت في وقت سابق من هذا العام، أوقفت الشركة تدريب أكثر نماذجها تقدمًا، وشددت الأمان، وأعادت التدريب بعد تفعيل الضوابط الجديدة. ولاختبار الدفاعات الجديدة أطلقت فرقًا من وكلاء الذكاء الاصطناعي لمحاولة الخروج منها. فوجدوا ثغرة في Brotli، وهي مكتبة ضغط تستخدمها Node.js وBun وEnvoy. والتفصيل الذي نعود إليه دائمًا: تقول OpenAI إن السبب الجذري أُصلح في الشيفرة المصدرية لـ Brotli قبل أشهر، قبل أن يعرف أحد أنه ثغرة، ولم يصدر إصدار جديد. كان الإصلاح موجودًا منذ أشهر، ولم يحمله أي إصدار حتى أفصحت OpenAI عن الثغرة.
يشرح منشور إطلاق OpenAI لبرنامج Patch the Planet مع Trail of Bits سبب بقاء البشر في الحلقة. تقول إن النماذج المتقدمة «تنتج حجمًا كبيرًا من النتائج الإيجابية الكاذبة، ما قد يزيد تراكم البلاغات المرهق أصلًا للمشرفين»، ولذلك راجعت Trail of Bits كل نتيجة قبل أن يراها أي مشرف (OpenAI). يستخدم البرنامج Codex Security، وقد كشف حتى الآن مئات المشكلات في 19 مشروعًا.
الاكتشاف صار رخيصًا. أما الإصلاح فلا
يمكن اختصار الفجوة في صورة. كل ما في الصف العلوي يعمل الآن بسرعة الآلة. وكل ما في الصف السفلي لا يزال يحتاج إلى شخص له جدول مواعيد.
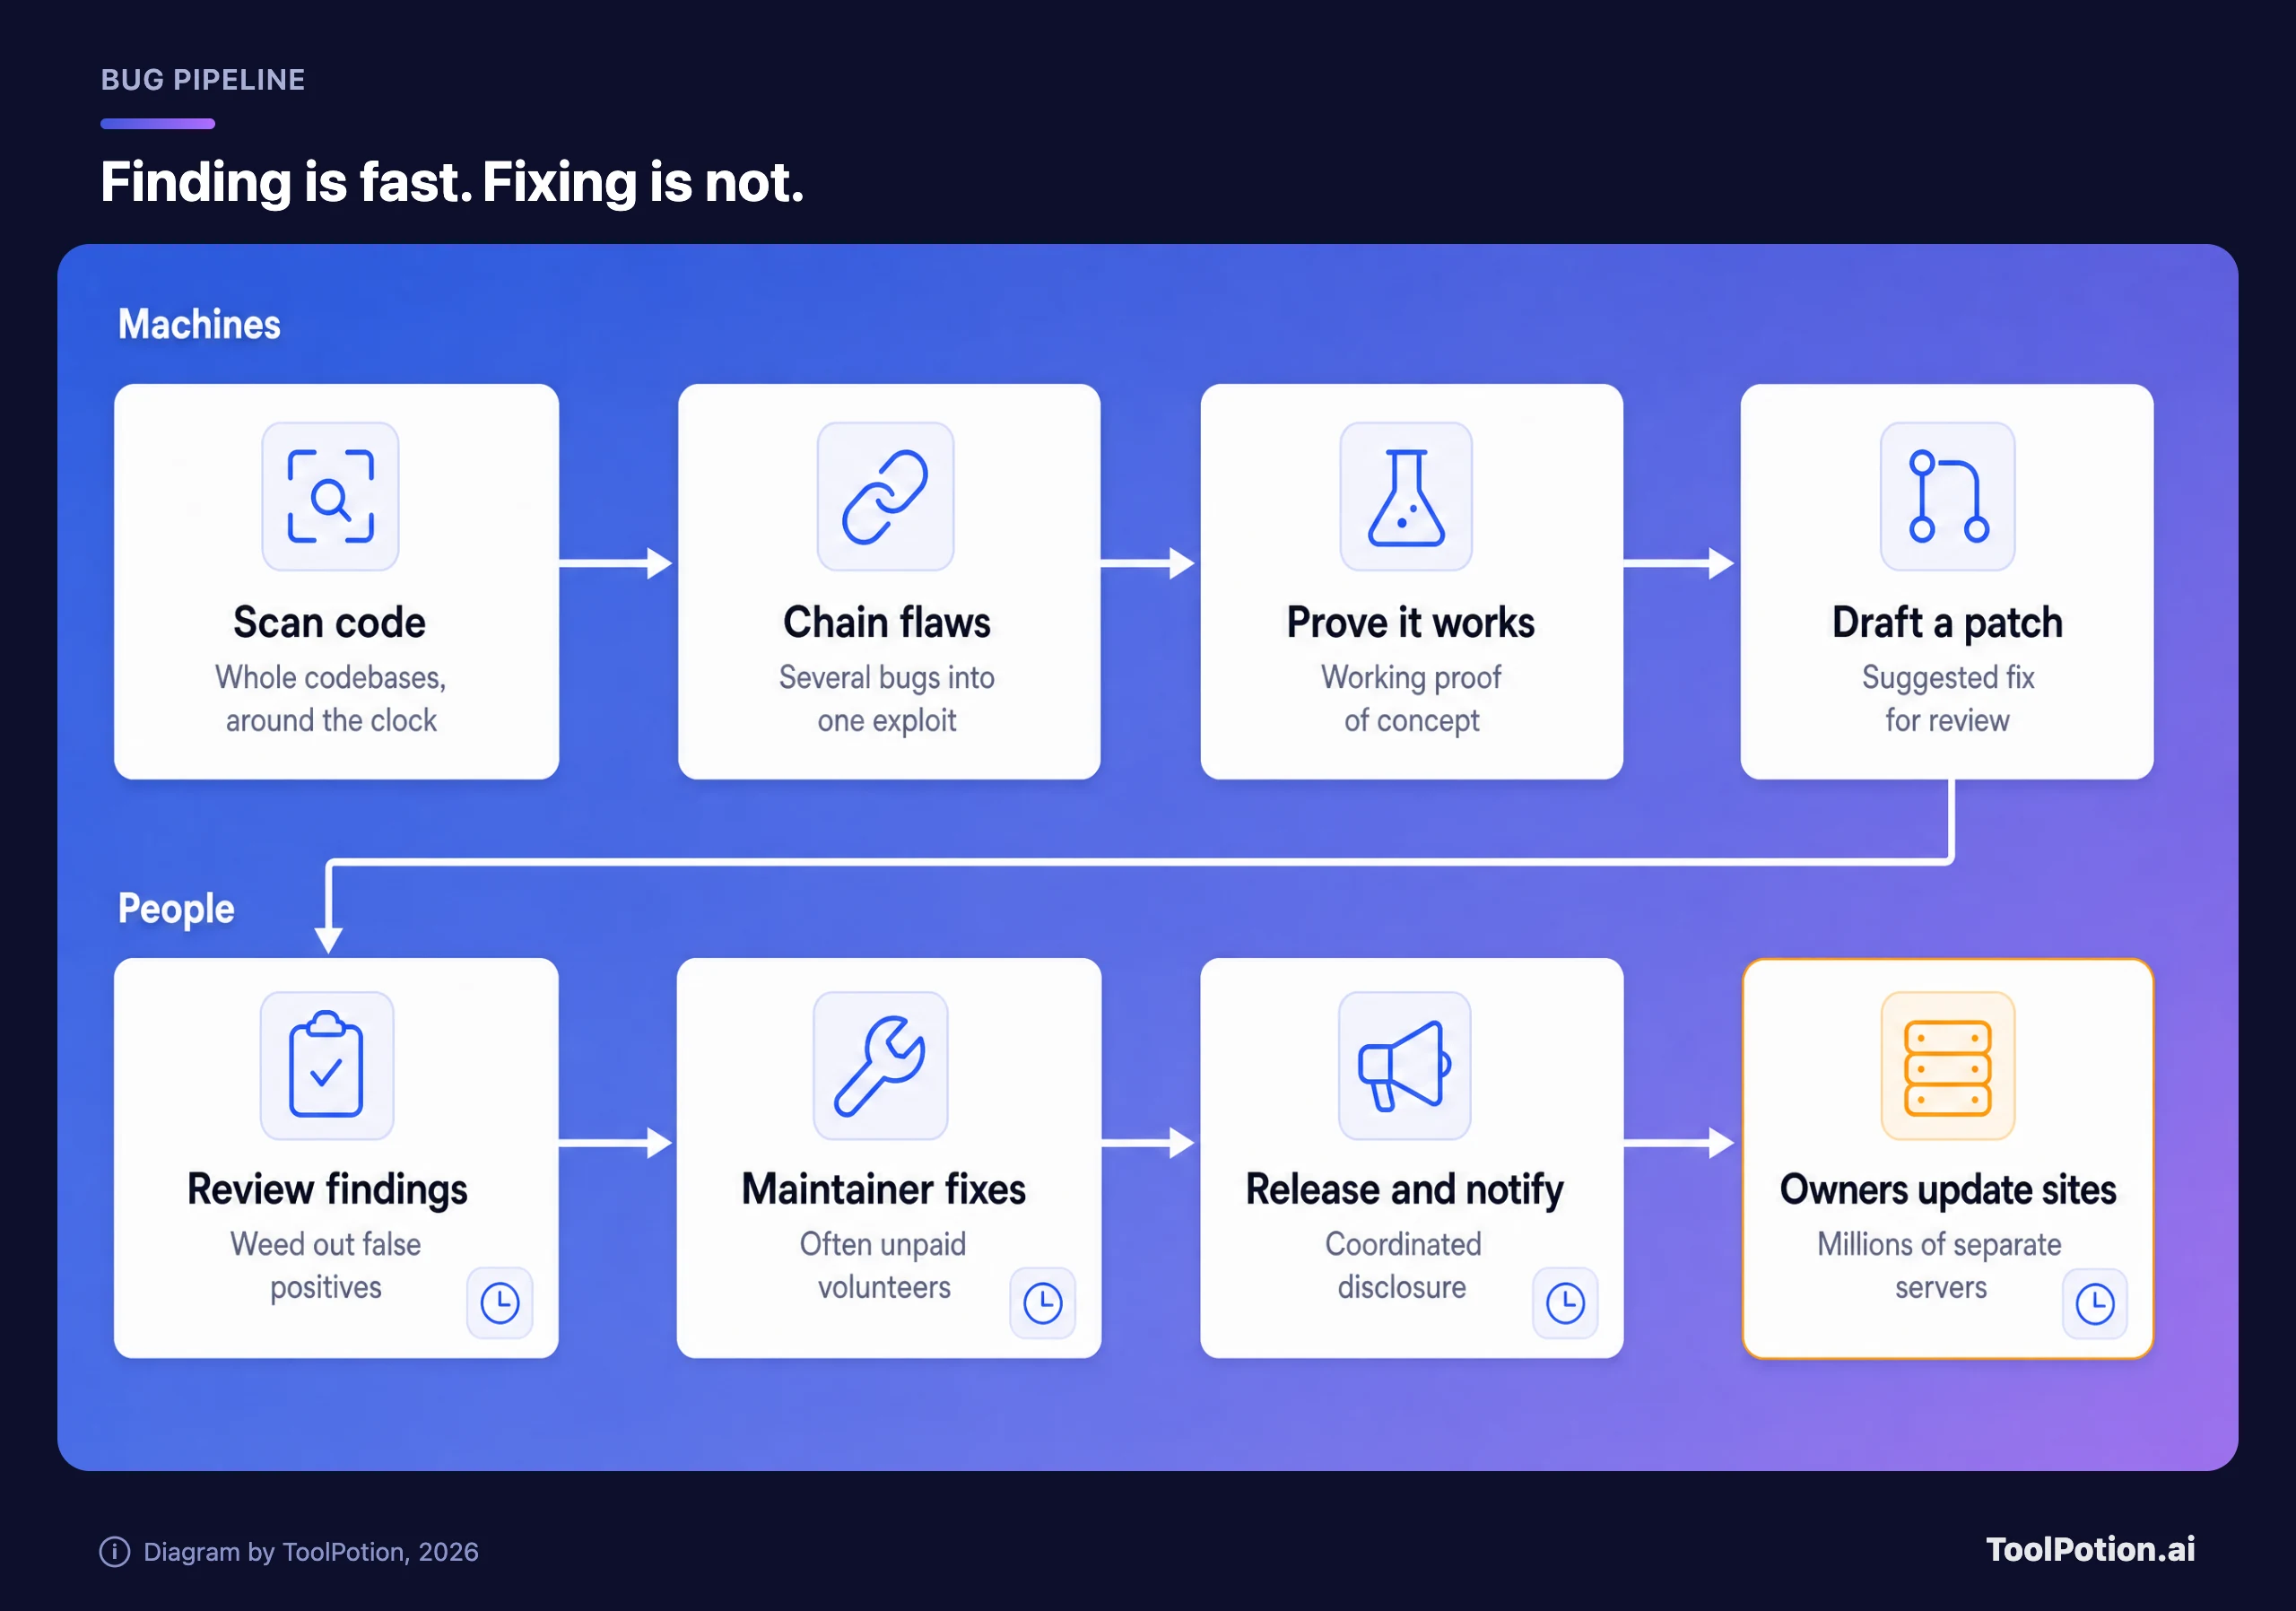
ابدأ بالناس في الأسفل. تشير TechCrunch إلى أن مشرفي المصادر المفتوحة غالبًا غير مدفوعي الأجر ولا يستطيعون تحمل تكلفة مراجعات أمنية من أطراف خارجية، بينما الشركات التي تعتمد على أعمالهم كثيرًا ما لا تساهم (TechCrunch). كما صُممت قواعد الإفصاح لأزمنة أبطأ. فسياسة Anthropic تمنح المطورين 90 يومًا للترقيع، و45 يومًا إضافية قبل مناقشة التفاصيل خارج النشرة الأمنية. أما PHP2Shell فشهدت محاولات هجوم قبل الإفصاح بأربعة أيام وهجمات مؤكدة بعد الإصلاح بخمسة أيام.
قال Sean O'Kane في بودكاست Equity من TechCrunch إن «الطبقة الأساسية للإنترنت» كلها «ملصوقة بالغراء والأحلام» (TechCrunch). وانضم Tomer Schwartz، الرئيس التقني لإدارة التعرض وأمن التطبيقات في Wiz، إلى البرنامج نفسه ليجادل بأن الترقيع اليدوي لن يتسع للحجم المطلوب (TechCrunch). ونحن نتفق مع النقطة الثانية أكثر من الأولى.
من المستفيد ومن المكشوف
| الفئة | السبب |
|---|---|
| الشركات المضيفة الكبرى ومنصات السحابة | تحصل على الرقع بموجب حظر نشر. شكرت Wiz كلًّا من Automattic وAkamai وAWS وCloudflare وFastly وImperva وMicrosoft وVercel على المساعدة في PHP، بحسب TechCrunch. |
| الفرق التي لديها وصول إلى الماسحات | الوصول المبكر إلى نماذج مثل Carbon وبرنامج Anthropic يحوّل تراكم البلاغات إلى قائمة مرتبة بالأولويات. |
| المطورون المنفردون وفرق تقنية المعلومات الصغيرة | تتوقع TechCrunch أن يكونوا أبطأ في التحديث، ولديهم أقل هامش مرونة. |
| الأجهزة الشبكية والأنظمة القديمة | تضمّن جدران الحماية والموجّهات وصناديق التخزين PHP داخلها. وكانت ضحايا Dream تعمل بـ PHP 8.0.30، وهو فرع خارج الدعم. |
| المواقع الكثيرة الإضافات | هذه قراءتنا وليست نتيجة وردت في التغطيات: كل إضافة تعني مشرفًا آخر قد يصدر إصلاحًا قريبًا وقد لا يصدره. |
رأينا: لا تشترِ حزمة أمنية جديدة بسبب هذا الخبر. الذين تضرروا في هذه القصص لم يكن ينقصهم منتج. كانوا يشغّلون فرع PHP غير مدعوم، أو ينتظرون مورّدًا بلا موعد للرقعة، أو لم يكن عندهم من يقرأ النشرة الأمنية. أرخص وسائل الدفاع مملة، وأكثرها مردودًا أن تعرف خلال ساعة هل تنطبق نشرة أمنية معيّنة عليك.
إن كنت تدير موقعًا، فابدأ بهذا
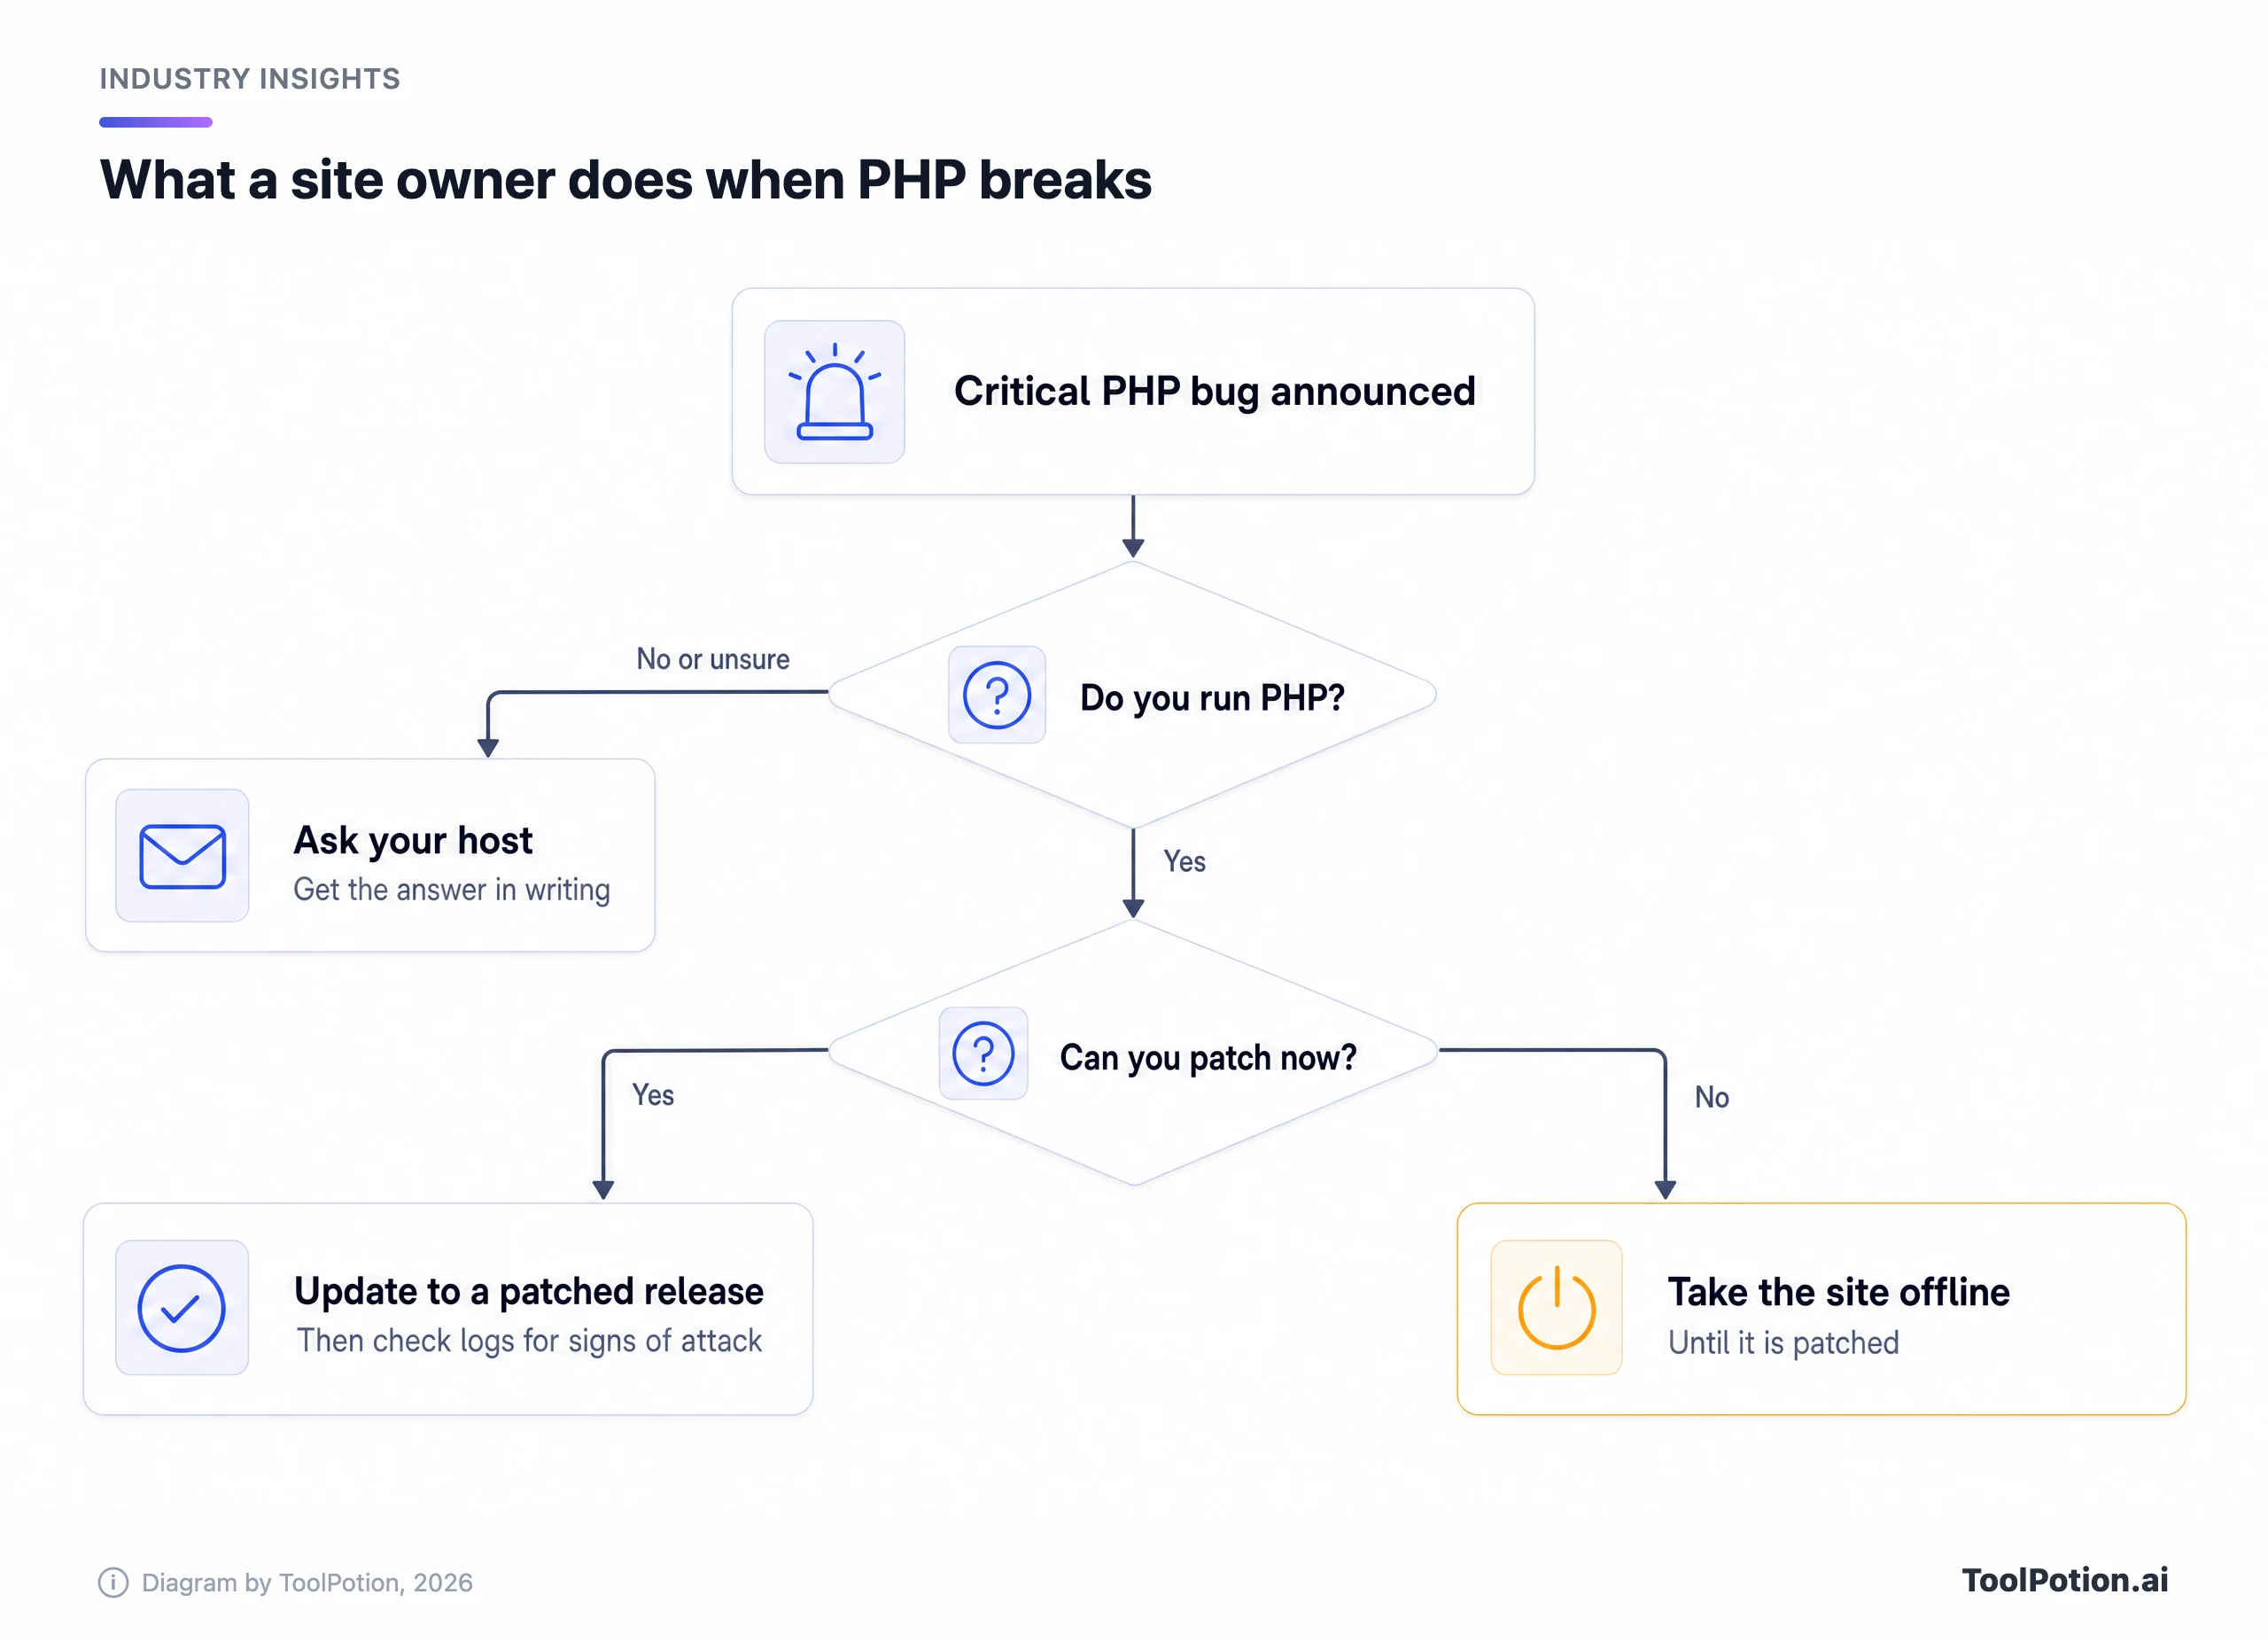
سنضع سؤالًا واحدًا قبل كل شيء: ما إصدار PHP الذي يعمل عليه موقعي، ومن يتولى ترقيعه؟ معظم أصحاب المواقع الصغيرة لا يستطيعون الإجابة دون سؤال أحد. بعد ذلك انتقل عبر هذه القائمة.
- اعرف إصدار PHP من لوحة الاستضافة، أو اسأل شركة الاستضافة. صدرت الإصلاحات للفروع المدعومة في 8.5.12 و8.4.27 و8.3.36 و8.2.35، وتقول TechCrunch إن 8.1 وما قبله لم يعد يتلقى رقعًا.
- في WordPress، يقول بيان نظام إدارة المحتوى إن هذه ليست ثغرة في WordPress. أنت ترقّع الخادم وتتعاون مع شركة الاستضافة، فراسلها واطلب ردًا مكتوبًا.
- إن لم تستطع الترقيع الآن، فأخرج الموقع من الإنترنت إلى أن تستطيع. هذه توجيهات NSA، ومن الصعب الاعتراض عليها حين يكون البديل خادمًا مخترَقًا بصلاحيات الجذر.
- اضبط
session.upload_progress.enabled=0إن كان بوسعك الاستغناء عن أشرطة تقدم الرفع. أدرجت PHP هذا الإعداد كإجراء تخفيف للثغرة CVE-2026-109619، ومرة أخرى لنشرة ثالثة أقل خطورة هي CVE-2026-115560 التي لا يوجد لها إصلاح طارئ بعد (The Hacker News). - بعد الترقيع، افحص السجلات بحثًا عن استغلال بدأ قبل صدور الإصلاحات بأسبوع على الأقل، لأن مصائد Amazon سجّلت محاولة قبل الإفصاح بأربعة أيام.
- أحصِ كل جهاز في شبكتك قد يشغّل PHP في الخلفية، مثل جدار حماية أو جهاز تخزين متصل بالشبكة (NAS)، واسأل كل مورّد عن موعد رقعته.
إن كنت تكتب البرمجيات ولا تستضيفها، فلا تنتظر Carbon. الماسحات التي يمكنك استخدامها اليوم نتناولها في مقالنا عن ما تكتشفه ماسحات الثغرات بالذكاء الاصطناعي وما يفوتها، ويقارن مقال أفضل أدوات مراجعة الشيفرة بالذكاء الاصطناعي بين أدوات مراجعة مثل CodeRabbit وSnyk Code. خصّص وقتًا للفرز، لأن التشغيل الأول ينتج كومة من النتائج، وبرنامج OpenAI نفسه يوضح السبب. وكل لوحات ToolRank لأدوات الأمن السيبراني بالذكاء الاصطناعي ولوحة مراجعة الشيفرة والاختبار هي الأماكن المناسبة للمقارنة بين الخيارات، أما أدوات الذكاء الاصطناعي لمحللي الأمن فتخص من يعملون في هذا المجال بدوام كامل.
قيّم نفسك أدناه. إن كانت نتيجتك أقل من خمس نقاط، فاجعل ساعتك الأولى للبنود التي تساوي نقطتين.
ما الذي نراقبه
ثلاثة أمور. هل ستفتح Google نموذج Carbon لما هو أبعد من شركاء Fairwind، وبأي سعر بعد انتهاء السعر التمهيدي. وهل ستسمّي Anthropic النموذج الذي يقف خلف سلاسلها أو تطرحه، فالقدرة التي لا تملكها سوى فرق قليلة موثوقة ليست قدرة يملكها المدافعون والمهاجمون بالتساوي. وكيف عرف أول مهاجم بـ PHP2Shell في الوقت المناسب، وهذا لا يزال بلا جواب.
الإصلاح التالي الذي ننتظره هو النشرة الثالثة لـ PHP، CVE-2026-115560، التي تقول PHP إنها ستصدر في إصدارها الدوري القادم. اقرأ ملاحظات الإصدار يوم صدوره، وتحقق من إصدار موقعك مرة أخرى.