

ينجح التصيّد بالذكاء الاصطناعي لأن العلامات القديمة التي تفضحه اختفت. فالأخطاء الإملائية وصوت الغريب حلّ محلهما بريد إلكتروني سليم اللغة وأصوات مستنسخة، وفي أسوأ الحالات مكالمات فيديو مليئة بوجوه مألوفة. والخبر الجيد للشركة الصغيرة أن الضوابط التي توقف أخطر النسخ مجانية في معظمها: أكّد أي تغيير في بيانات الدفع باتصال على رقم لديك مسبقًا، واجعل شخصين يعتمدان صرف الأموال، وانقل تسجيلات الدخول إلى مفاتيح المرور.
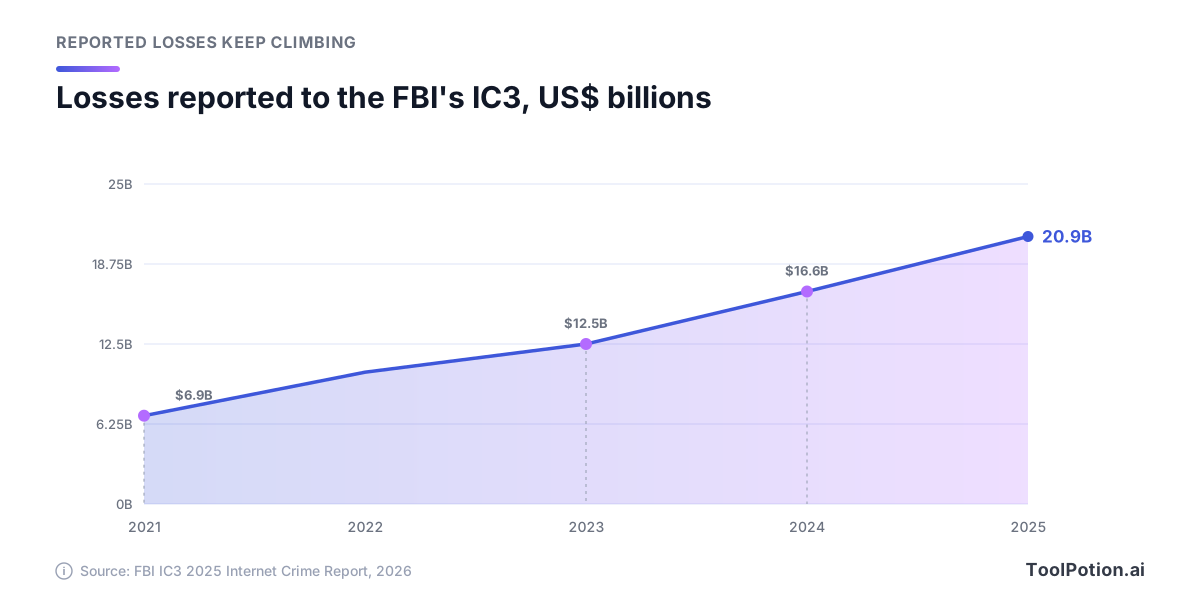
والمخاطر في تصاعد. فقد سجّل مركز شكاوى جرائم الإنترنت (IC3) التابع لمكتب FBI عدد 1,008,597 شكوى وخسائر مبلّغًا عنها بلغت 20.877 مليار دولار في 2025، بزيادة 26% في الخسائر عن العام السابق، وحدها جرائم اختراق البريد الإلكتروني للشركات (BEC) استنزفت 3.05 مليار دولار (تقرير FBI IC3 لعام 2025). ويحصي التقرير نفسه 22,364 شكوى أشارت إلى الذكاء الاصطناعي، بخسائر قدرها 893 مليون دولار.
وبيانات هذا العام في القطاع تشير إلى الاتجاه ذاته. تقول Microsoft إن 93% من هجمات التصيّد الصوتي في بياناتها أبقت الضحية على الخط وقتًا كافيًا لبدء عملية الاحتيال (تقرير Microsoft للدفاع الرقمي 2026)، ووجدت Verizon أن الرسائل الصوتية والنصية القصيرة تحقق معدل نقر وسيطًا أعلى بنسبة 40% من البريد الإلكتروني في محاكاة التصيّد (Verizon 2026 DBIR). ما يلي موجّه إلى أصحاب الشركات ومسؤولي المالية أو المكتب في شركات من 5 إلى 100 موظف بلا فريق أمن.
ماذا تقول أرقام 2026 عن احتيال الذكاء الاصطناعي
تضاعفت خسائر الجرائم الإلكترونية المبلّغ عنها ثلاث مرات في أربع سنوات، وهذا قبل احتساب الذكاء الاصطناعي. أرقام IC3 أدناه هي ما أخبر به الضحايا مكتب FBI، فالإجمالي الحقيقي أعلى منها.
اقرأ أرقام الذكاء الاصطناعي بعناية، فهي تخالف الضجة المثارة. يصنّف IC3 الشكوى على أنها متصلة بالذكاء الاصطناعي إذا ذكر بلاغ الضحية الذكاء الاصطناعي. وبهذا المقياس بلغت شكاوى BEC المتضمنة إشارة إلى الذكاء الاصطناعي 135 شكوى وقرابة 30 مليون دولار في 2025. أي نحو 1% من 3.05 مليار دولار خسرتها الشركات في BEC إجمالًا. أما الأموال الموسومة بالذكاء الاصطناعي فمعظمها في الاحتيال الاستثماري.
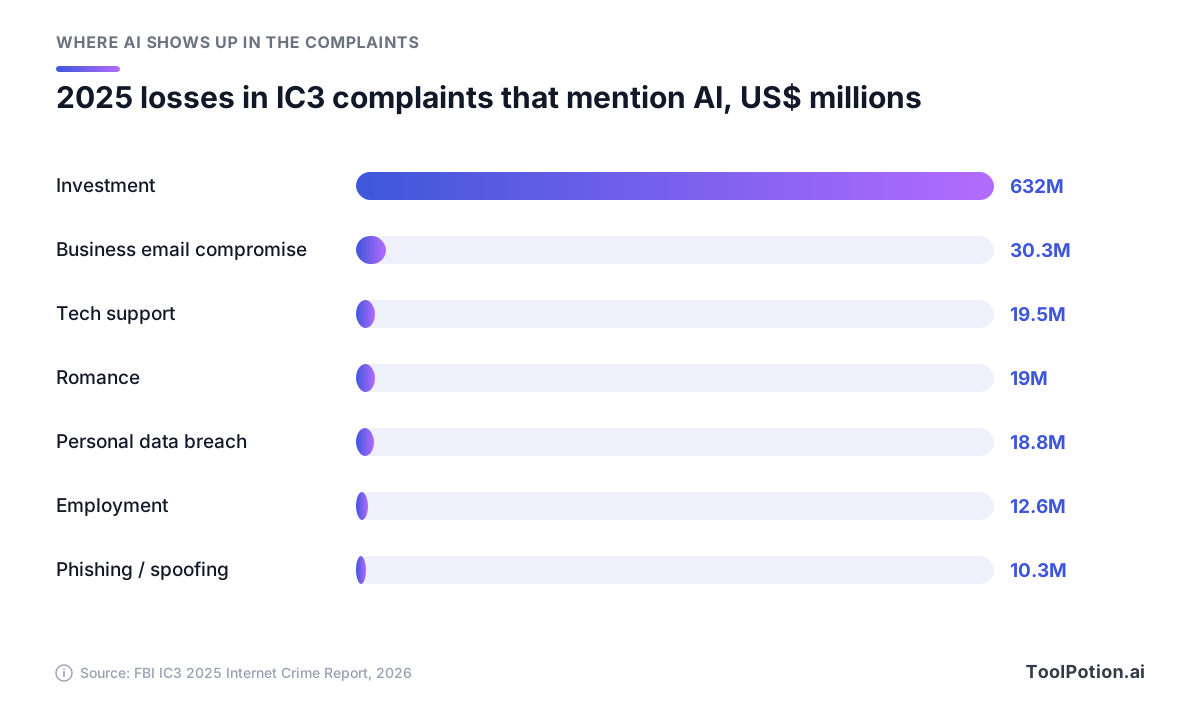
هناك قراءتان تصحّان معًا. يرى FBI أن عدد الحالات المتصلة بالذكاء الاصطناعي أقل من الواقع: فشكاوى الاستثمار التي ورد فيها رابط بالذكاء الاصطناعي خسرت أكثر من 632 مليون دولار، بينما خسرت جميع عمليات الاحتيال الاستثماري أكثر من 8 مليارات، وهو ما يقول المكتب إنه يدل على أن كثيرًا من الضحايا لا يدركون أن الذكاء الاصطناعي متورط. ومع ذلك تظل خسائر الشركات تمر عبر أقدم طلب على الإطلاق: ادفع إلى هذا الحساب الجديد اليوم.
هذا هو موقف هذا الدليل. الذكاء الاصطناعي يغيّر مدى إقناع الطلب، لا ما يطلبه منك. احمِ عملية الدفع وتسجيل الدخول وقرار التوظيف، وستكون محميًا سواء استخدم المهاجم الذكاء الاصطناعي أم لا.
ست عمليات احتيال صارت تبدو احترافية
ليس أي منها جديدًا. لكن كلًّا منها صار أرخص أو أكثر إقناعًا في السنتين الأخيرتين، ولكل منها حالة موثقة.
التصيّد الاحتيالي بطلاقة لغوية وعلى نطاق واسع
تصيّد سليم اللغة وبكميات ضخمة يقول IC3 إن مولّدات المحادثة تستطيع كتابة رسائل بريد بنبرة رسمية بسرعة، تحاكي الرئيس التنفيذي للشركة وتحمل روابط تصيّد أو تعليمات تحويل، باستخدام النوع نفسه من المساعدات الذي يستخدمه موظفوك، مثل ChatGPT. لكن الحجم هو التحول الأكبر. فقد أحصت Microsoft أكثر من 46 مليون هجوم انتحال بريد إلكتروني للشركات وأكثر من 145 مليون هجوم تصيّد عبر رموز QR في الأشهر الـ12 الماضية. وصارت الأدوات الجاهزة تأتي مزوّدة بالذكاء الاصطناعي: فخدمة Kali365، التي حذّر منها FBI في وقت سابق من هذا العام، تبيع رسائل استدراج مولّدة بالذكاء الاصطناعي إلى جانب أدوات تختطف حسابات Microsoft 365 (FBI IC3).
استنساخ الصوت من ثوانٍ من التسجيل
في 2024 قالت OpenAI إن Voice Engine قادر على توليد كلام طبيعي الجرس يشبه المتحدث إلى حد بعيد انطلاقًا من عيّنة واحدة مدتها 15 ثانية، وأوصت بالتخلي تدريجيًا عن التحقق بالصوت لحسابات البنوك (OpenAI). والاستنساخ التجاري في المتناول. فحين قيّمت Consumer Reports ستة منتجات لاستنساخ الصوت في 2025، اكتفت أربعة منها، منها ElevenLabs، بأن تطلب من الباحثين وضع علامة في خانة تؤكد أن لديهم الحق في استنساخ الصوت. (يغطي ملخصنا لمولّدات الصوت بالذكاء الاصطناعي الاستخدامات المشروعة.)
الهاتف هو المكان الذي يصيب فيه هذا الخطر. سجّل IC3 أكثر من 5 ملايين دولار من خسائر 2025 في احتيال الاستغاثة الذي يستنسخ صوت أحد الأقارب. وداخل الشركات يأتي في صورة مكالمة أو رسالة صوتية من «الرئيس التنفيذي» على WhatsApp. وقد كشفت LastPass عن حالة في 2024: تلقى موظف مكالمات ورسائل نصية ورسالة صوتية فيها تزييف صوتي عميق للرئيس التنفيذي، فأبلغ عنها لأنها جاءت خارج القنوات المعتادة وبإلحاح شديد.
مكالمات فيديو مزيفة
ينبغي أن يعرف كل فريق مالي حالة Arup. ففي 2024 تلقى موظف في مكتب شركة الهندسة بهونغ كونغ رسالة عن معاملة سرية، ثم انضم إلى مكالمة فيديو مع أشخاص بدوا وبدت أصواتهم كالمدير المالي وزملائه. كانوا جميعًا مزيفين. وأرسل الموظف 200 مليون دولار هونغ كونغي، أي نحو 25.6 مليون دولار أمريكي، عبر 15 معاملة (CNN). وقالت Arup إن أيًّا من أنظمتها الداخلية لم يُخترق، فجاءت الخسارة من إقناع شخص لا من اقتحام نظام.
وقد جرّب آخرون الحيلة نفسها. فقد انتحل محتالون شخصية الرئيس التنفيذي لـ WPP، مارك ريد، في 2024 بصوت مستنسخ ومقاطع من YouTube في اجتماع على Microsoft Teams، وفشلوا. وفي العام الماضي وصفت شركة الأمن Huntress مكالمة على Zoom أقنعت فيها مقاطع تزييف عميق لقادة شركة ما موظفًا بتثبيت امتداد مزيف يحمل برمجية خبيثة. للاحتيال شكل محدد، وفي كل مرحلة منه نقطة تحقق يستطيع الفريق الصغير أن يُفشله عندها.
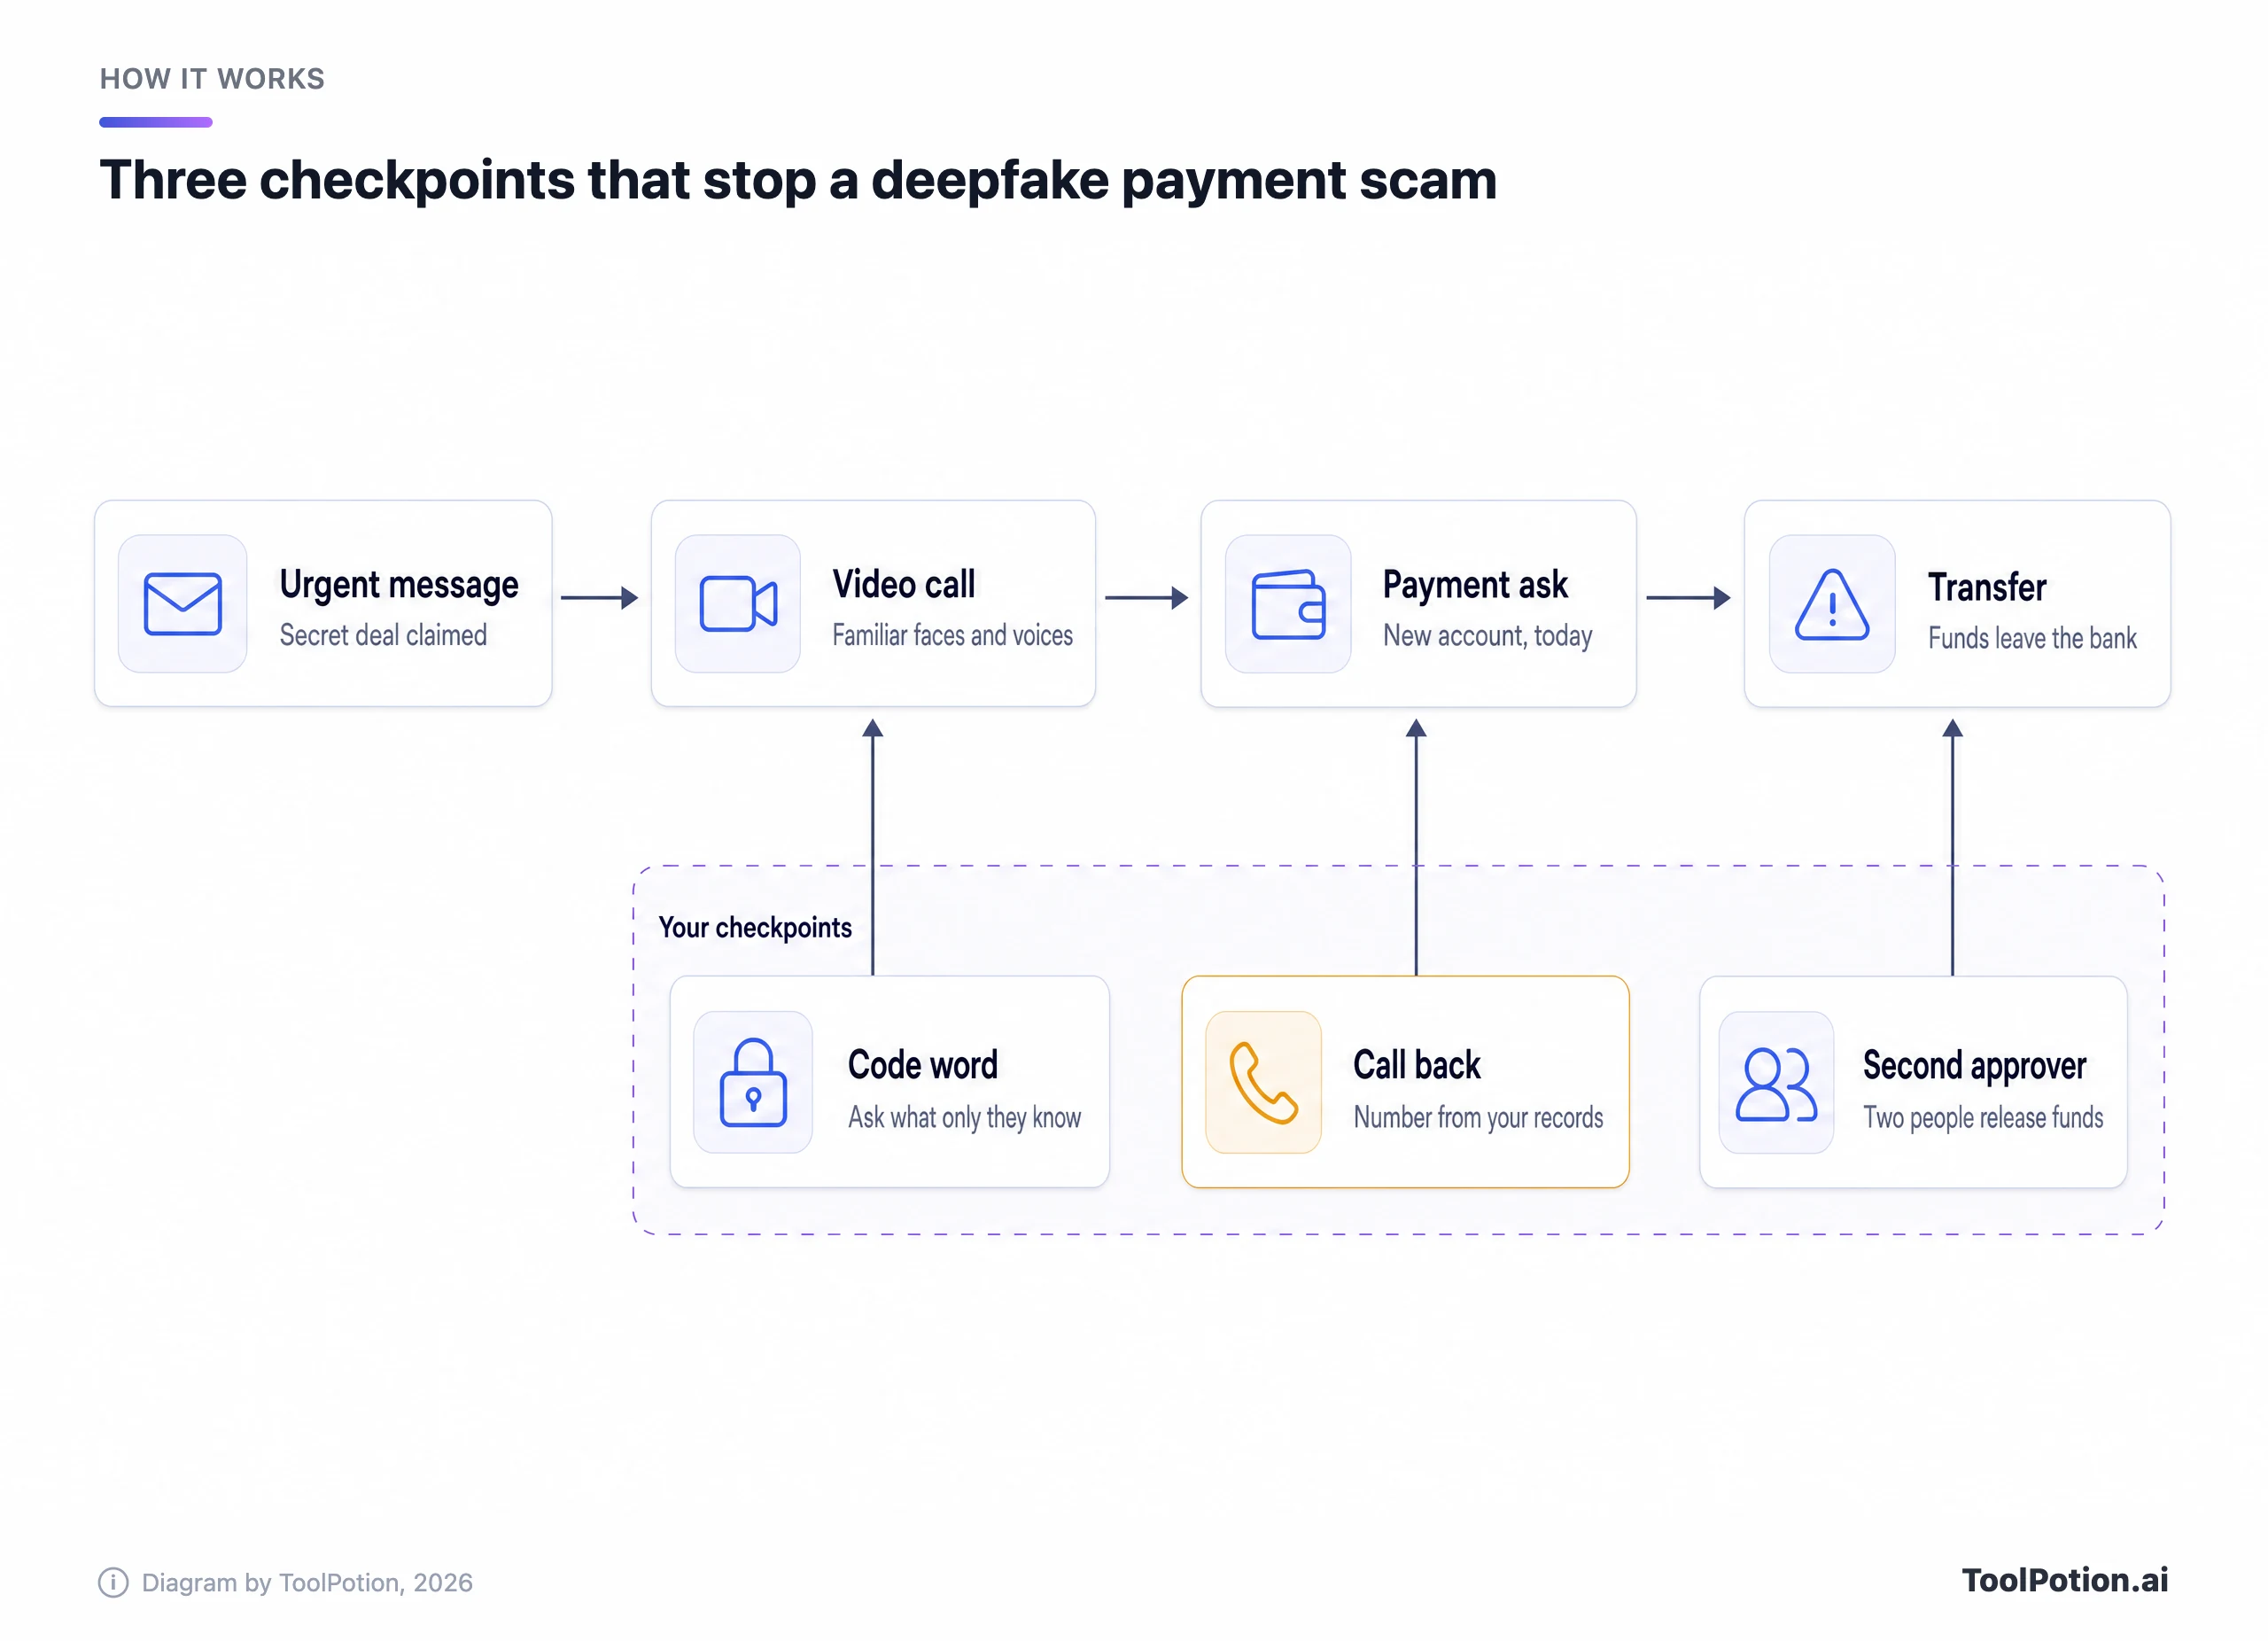
لا تطلب نقاط التحقق الثلاث من أحد أن يكتشف التزييف. فهي تعمل حتى لو كان الفيديو مثاليًا، ولهذا مكانها في رأس قائمتك.
تغيير بيانات المورّدين والفواتير المزيف
لا يزال هذا هو الأكبر: 3.05 مليار دولار عبر 24,768 شكوى BEC في 2025. والنسخة المعتادة رسالة، غالبًا من صندوق بريد مورّد حقيقي جرى الاستيلاء عليه، تقول إن البيانات المصرفية تغيّرت. ولأن البريد حقيقي، قد يجتاز الفحوص التقنية المعتادة. وما يكشفه هو شخص يؤكد التغيير على رقم معروف.
مرشحون مزيفون ومسؤولو توظيف مزيفون
صار التوظيف بابًا للدخول. يحذّر FBI من أن العاملين في تقنية المعلومات من كوريا الشمالية يخفون هوياتهم، وغالبًا بمساعدة وسطاء داخل الولايات المتحدة، للحصول على وظائف عن بُعد، وأحيانًا يجتاز شخص المقابلة ويؤدي آخر العمل (FBI IC3). ويصف تقرير IC3 لعام 2025 مقابلات لا تتطابق فيها حركة الشفاه مع الصوت، والهدف عادةً الوصول إلى الشبكة لا المال. أما الاحتيال العكسي فيصيب الباحثين عن عمل الذين يظنون أنهم وُظّفوا: فقد خسرت فئة احتيال التوظيف في IC3 مبلغ 363 مليون دولار في 2025، ارتفاعًا من 70 مليونًا قبل عامين.
أدوات تتجاوز المصادقة متعددة العوامل لديك
رموز الرسائل النصية وإشعارات تطبيقات المصادقة لا توقف أدوات التصيّد الأحدث. فأداة Tycoon2FA، التي عطّلتها Microsoft والجهات الأمنية هذا العام، كانت تلتقط كلمات المرور والرموز لمرة واحدة في اللحظة نفسها، وتقول Microsoft إنها شكّلت بحلول منتصف 2025 نحو 62% من محاولات التصيّد التي حجبتها. أما Kali365 فتدفع الناس إلى كتابة رمز جهاز في صفحة Microsoft حقيقية، فتسلّم رموز وصول لا تحتاج كلمة مرور ولا مصادقة متعددة العوامل. ويدفع التصيّد بالموافقة المستخدم إلى الموافقة على تطبيق خبيث، ويحذّر FBI من أن تغيير كلمة المرور لا يلغيها (FBI IC3).
الضوابط المجانية التي توقف معظم خسائر المال
رتّب الدفاعات بحسب ما توقفه لكل دولار، وستجد أن الثلاثة الأولى لا تكلّف شيئًا. إنها قواعد مكتوبة تُتّبع في كل مرة، وتعمل سواء وصل الطلب بريدًا إلكترونيًا أو صوتًا مستنسخًا أو وجهًا على الشاشة.
- أكّد كل تغيير في بيانات مصرفية أو مستفيد جديد باتصال على رقم تملكه بالفعل، من ملف المورّد أو العقد أو دليل الموظفين. لا تستخدم أبدًا الرقم الوارد في الرسالة ولا رقم المتصل الظاهر.
- اشترط أن يعتمد شخصان صرف أي دفعة تتجاوز حدًّا تحدده، وليتحقق الشخص الثاني من أن الاتصال التأكيدي تم فعلًا.
- اتفق على كلمة سرية أو سؤال تحقق لطلبات المال بين الموظفين الماليين والقادة، وأبقِها خارج البريد الإلكتروني والمحادثات.
الاتصال التأكيدي هو الأقوى لأنه ينقل الحديث إلى قناة لا يتحكم بها المهاجم. ونصيحة FBI بشأن احتيال الأصوات المولّدة بالذكاء الاصطناعي هي نفسها: أنهِ المكالمة، وابحث بنفسك عن رقم الجهة، واتصل به مباشرة (FBI IC3). وأضف قاعدة بعدم تغيير البيانات المصرفية في اليوم نفسه، فيفقد كل سيناريو من نوع «الصفقة تُغلق بعد ساعة» ضغطه.
الموافقة المزدوجة تلتقط ما يفوت شخصًا واحدًا مستعجلًا. ففي Arup حرّك موظف واحد الأموال عبر 15 تحويلًا. ولو كان هناك معتمد ثانٍ عليه أن يتأكد من الاتصال التأكيدي لوجب خداع شخصين، مرتين. اسأل بنكك هل تدعم منصته للشركات الرقابة المزدوجة على الحوالات المصرفية وتحويلات ACH. وإن كنت تؤتمت المدفوعات، فاطلع على دليلنا عن الذكاء الاصطناعي في المالية والمحاسبة.
تبدو الكلمة السرية طريفة حتى ترى فعاليتها. ففي 2024 تلقى مسؤول تنفيذي في Ferrari مكالمة من شخص يقلّد لكنة الرئيس التنفيذي بينيديتو فينيا الإيطالية الجنوبية. فسأله عن عنوان كتاب أوصى به فينيا قبل أيام، فانتهت المكالمة فجأة (Fortune). ويوصي FBI بكلمة سرية للعائلات للسبب نفسه. وللفريق، اختر عبارة لا ترد مكتوبة أبدًا.
قاعدة مجانية أخيرة: عامل أي طلب يأتي عبر قناة غير معتادة على أنه غير موثّق. فقد برز تزييف LastPass جزئيًا لأن «الرئيس التنفيذي» ظهر على WhatsApp، وحذّر رئيس WPP موظفيه بأن حسابًا بصورته لا يثبت أنه هو. دوّن القنوات التي تستخدمها شركتك للمال والصلاحيات. فالروتين كله يتسع في صفحة واحدة تعلّقها بجانب من يسدّد الفواتير.
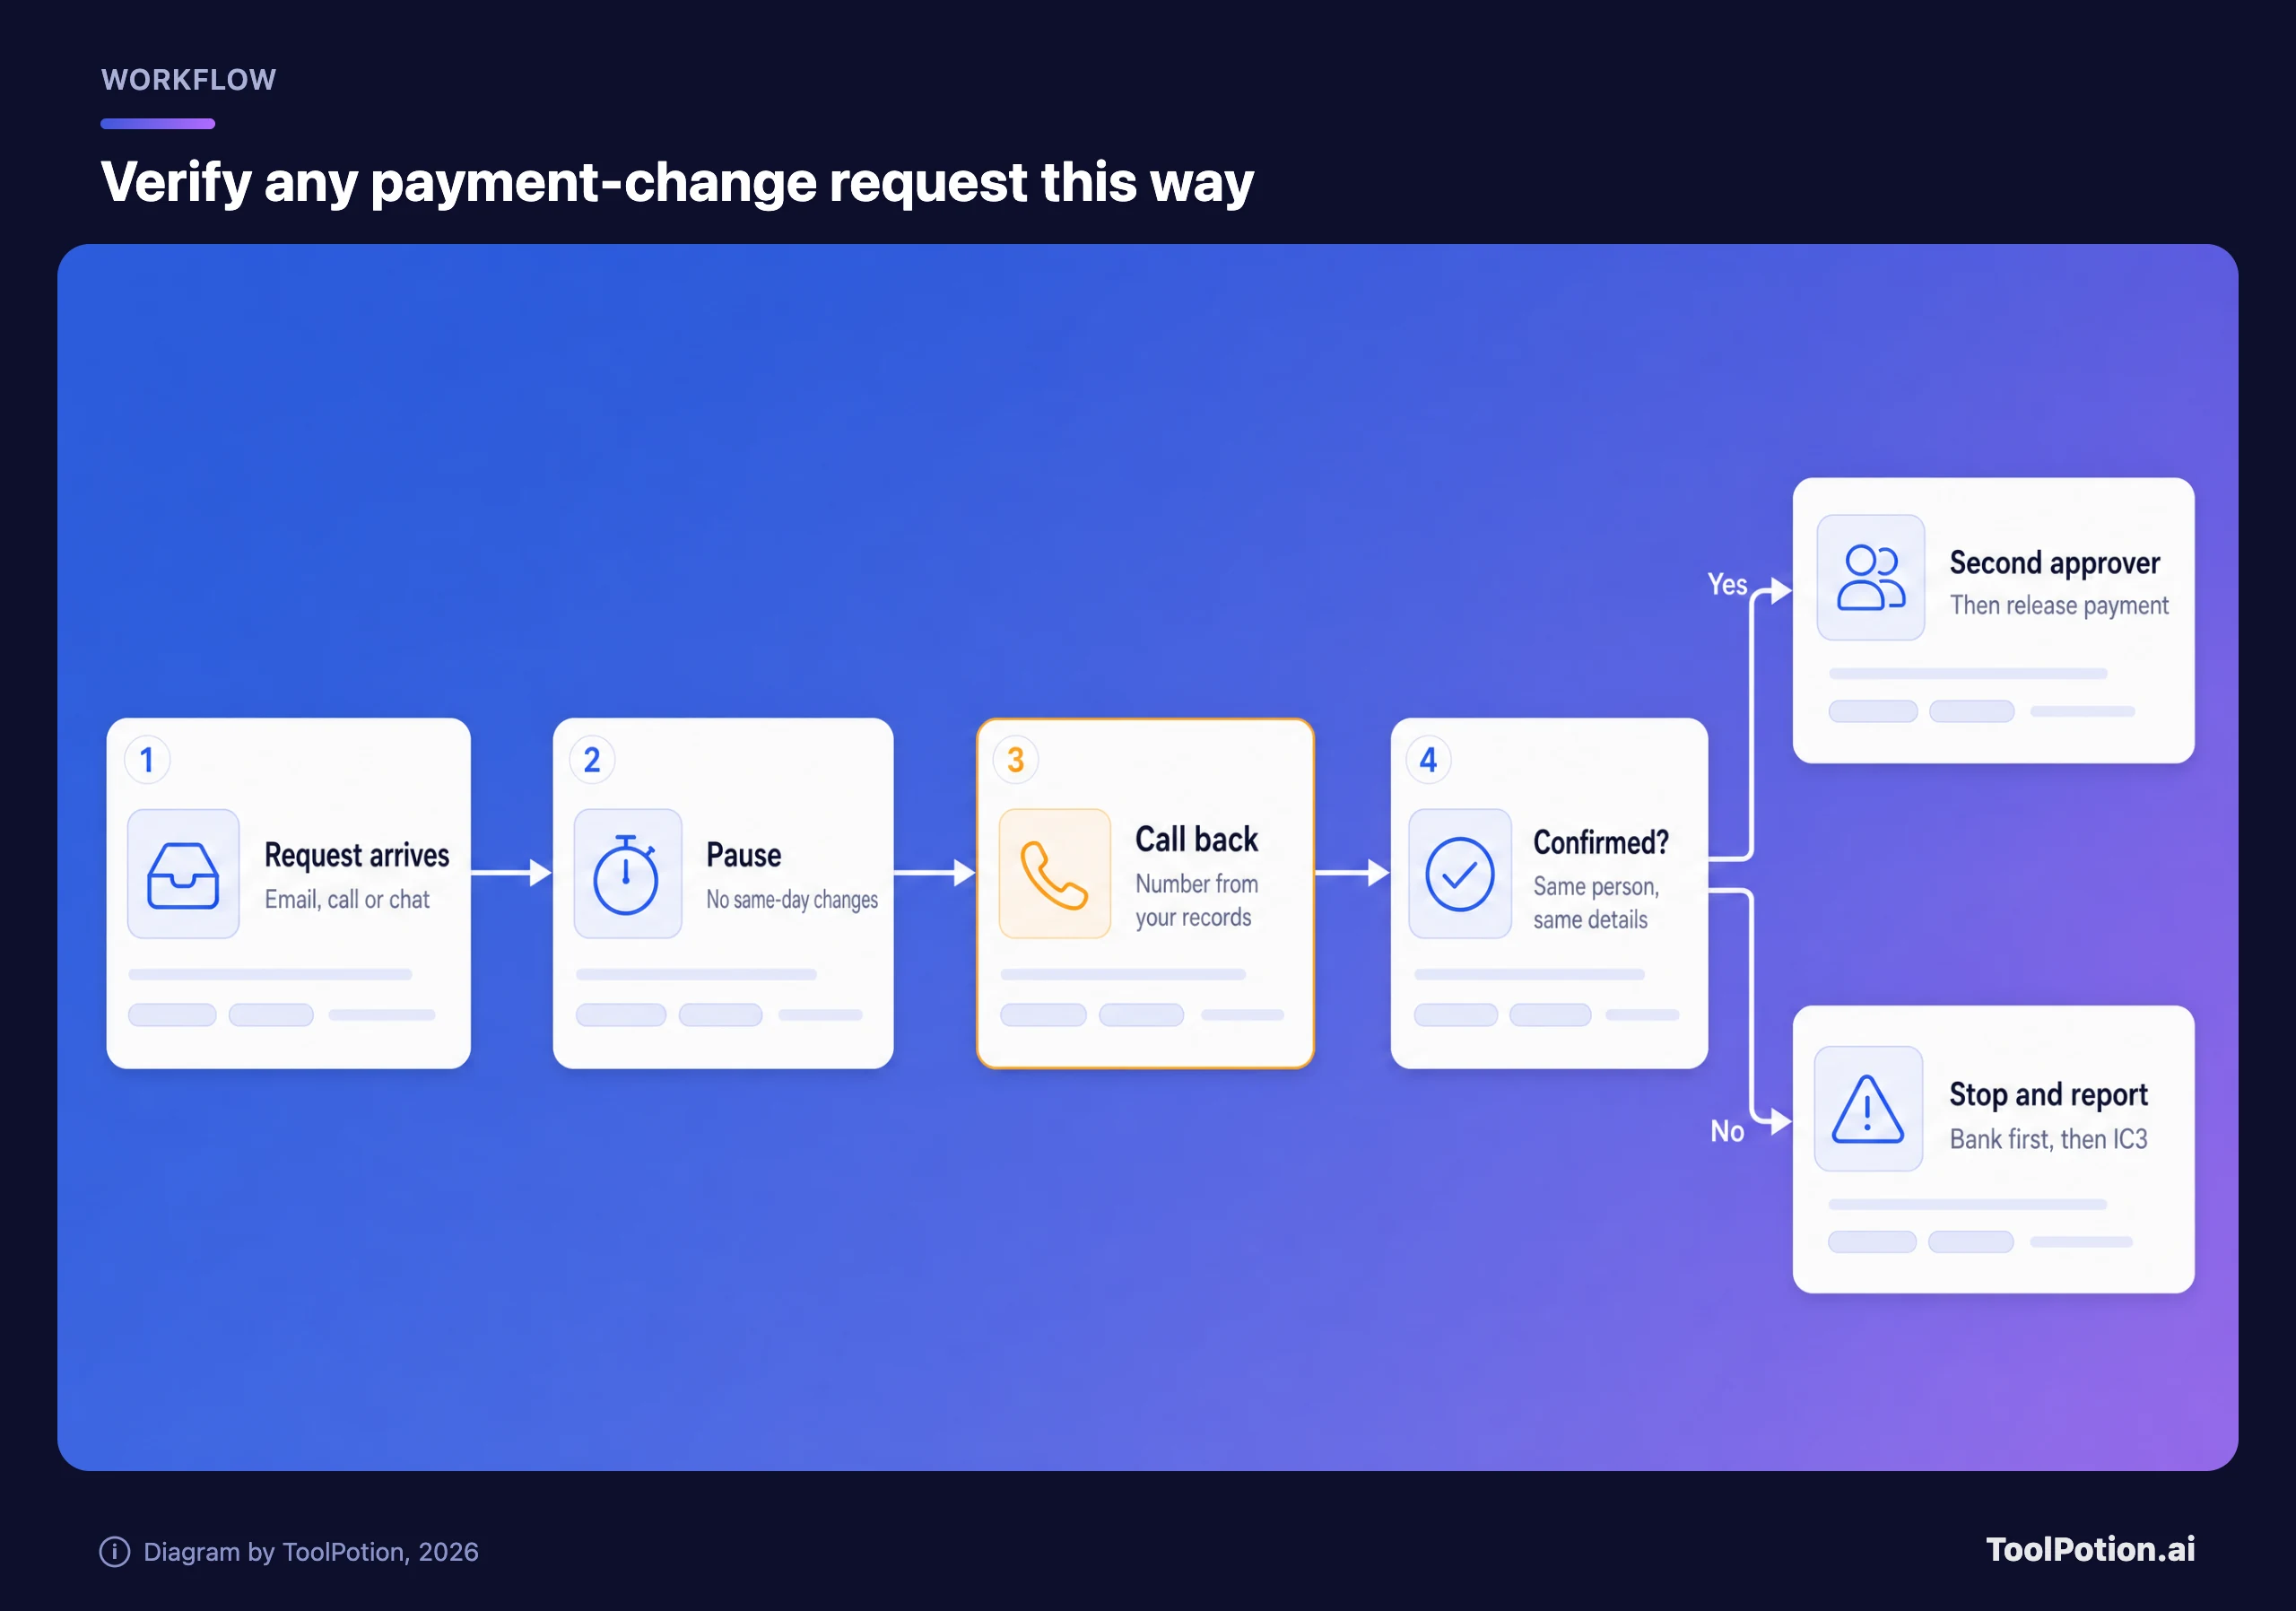
الخطوة الكهرمانية هي المهمة. وكل ما حولها موجود لضمان حدوث الاتصال التأكيدي قبل أن يتحرك المال. وحين تصلك رسالة وأنت غير متأكد، تغطي الأسئلة الثلاثة أدناه الطلبات التي تكلّف مالًا: الدفعات والرموز وعمليات التثبيت.
معظم المسارات تنتهي إلى المكان نفسه. تحقق عبر قناة تثق بها مسبقًا، ثم تصرّف.
ضوابط تقنية تستحق أن تدفع ثمنها
الإجراءات توقف الدفعة. والتقنية توقف الاستيلاء على الحساب الذي يسبقها غالبًا، حين يقرأ محتال صندوق بريد حقيقيًا أسابيع ثم يرسل منه فاتورة في توقيت مثالي. وهذا هو الترتيب الذي يمنح الفريق الصغير أكبر حماية بأقل مال.
مفاتيح المرور أولًا، ثم أغلق الأبواب الجانبية
تصف CISA المصادقة متعددة العوامل المقاومة للتصيّد بأنها المعيار الذهبي، وتقول إن الشكل الوحيد المتاح على نطاق واسع هو FIDO/WebAuthn، وهو المعيار الذي تقوم عليه مفاتيح المرور ومفاتيح الأمان المادية (CISA). رموز SMS عرضة للتصيّد ولتبديل شريحة SIM، والرموز لمرة واحدة يمكن اصطيادها بالتصيّد. ابدأ بكل من لديه صلاحيات مسؤول أو يستطيع تحريك المال، ثم بريد الجميع. ويذكر تقرير Microsoft لعام 2026 المصادقة المقاومة للتصيّد ومفاتيح المرور بين أفضل وسائل الحماية من الهجمات.
لا تغلق مفاتيح المرور كل الأبواب، ولهذا تهم تحذيرات Kali365 والتصيّد بالموافقة. ففي Microsoft 365 يوصي FBI بسياسة وصول مشروط تحجب تسجيل الدخول برمز الجهاز إلا حيث توجد حاجة عمل حقيقية. وتقول وثائق Microsoft إن المستخدمين يستطيعون افتراضيًا الموافقة على تطبيقات تقرأ صندوق بريدهم، وتوصي بالسماح بالموافقة فقط للتطبيقات من ناشرين موثّقين. وفي مزوّد هوية آخر، مثل Okta، ابحث عن الضابطين نفسيهما. (يغطي إطارنا لخصوصية بيانات أدوات الذكاء الاصطناعي المسألة المرتبطة بأي أدوات ذكاء اصطناعي يجوز لها الاطلاع على بيانات الشركة.)
مصادقة البريد الإلكتروني: ما تتوقعه Gmail وOutlook الآن
تتيح SPF وDKIM وDMARC للخوادم المستقبِلة التحقق من أن البريد الذي يدّعي أنه من نطاقك جاء منك فعلًا. تشترط Gmail على كل مرسل إعداد SPF أو DKIM، وعلى من يرسل 5,000 رسالة يوميًا أو أكثر أن يستوفي الثلاثة مع عنوان From متوافق (Google). وطبّقت Outlook قواعد مشابهة على المرسلين بكميات كبيرة (أكثر من 5,000 يوميًا) في 2025، تشترط اجتياز SPF وDKIM وDMARC على الأقل عند p=none، وإلا رُفض البريد (Microsoft).
معظم الشركات الصغيرة ترسل أقل بكثير من 5,000 رسالة يوميًا، فلماذا العناء؟ لأن DMARC عند quarantine أو reject يمنع المجرمين من إرسال بريد باسم نطاقك بالضبط إلى أي مستقبِل يطبّق السياسة. لكنه لا يفعل شيئًا ضد نطاق مشابه يختلف بحرف واحد، ولا ضد مهاجم داخل صندوق بريد مورّد حقيقي. ابدأ عند p=none، واقرأ التقارير أسبوعين، وأصلح المرسلين الشرعيين مثل أداة الفوترة لديك، ثم شدّد.
مدير كلمات مرور للجميع
إعادة استخدام كلمات المرور تحوّل تسجيل دخول واحدًا مصطادًا إلى خمسة. خطة Teams من Bitwarden بسعر 4 دولارات لكل مستخدم شهريًا، بفوترة سنوية. وتتقاضى 1Password مبلغ 8.99 دولار لكل مستخدم شهريًا لخطة Business، أو 24.95 دولارًا شهريًا لحزمة Teams Starter Pack التي تغطي 10 أشخاص. لمكتب من 10 أشخاص يعني ذلك نحو 25 إلى 90 دولارًا شهريًا.
تصفية البريد والتدريبات
في Microsoft 365، تكلّف Defender for Office 365 Plan 1 مبلغ 2 دولار لكل مستخدم شهريًا وتغطي البريد وTeams وSharePoint وOneDrive، بما في ذلك الروابط الخبيثة ورموز QR والمرفقات من نوع zero-day. أما Business Premium بسعر 22 دولارًا لكل مستخدم شهريًا لحتى 300 مستخدم فيتضمن Defender for Office 365 أصلًا. وتأتي المنصات المتخصصة مثل Abnormal AI وProofpoint وMimecast فوق ذلك. تبيع Abnormal كشفًا سلوكيًا موجّهًا إلى BEC واختراق بريد الموردين، ولا تنشر أسعارها، وتقول إن 30% من شركات Fortune 500 تستخدمها، فتوقع عروض أسعار للمؤسسات الكبيرة. احصل عليها بعد تطبيق الضوابط المجانية.
أجرِ تدريبًا على الاحتيال مرتين في السنة، ولا تقصره على البريد الإلكتروني. تُظهر بيانات Verizon أن الرسائل الصوتية والنصية تتفوق على البريد في المحاكاة، وأن الاستدراج بقصة مفبركة (pretexting)، حيث يبني المهاجم قصة مقنعة قبل أن يطلب، بلغ 6% من جميع الاختراقات في بياناتها لعام 2026. مكالمة مفاجئة مدتها خمس دقائق من «البنك» إلى محاسبك تعلّم أكثر من ساعة من الشرائح. وهكذا تتقارن الخيارات.
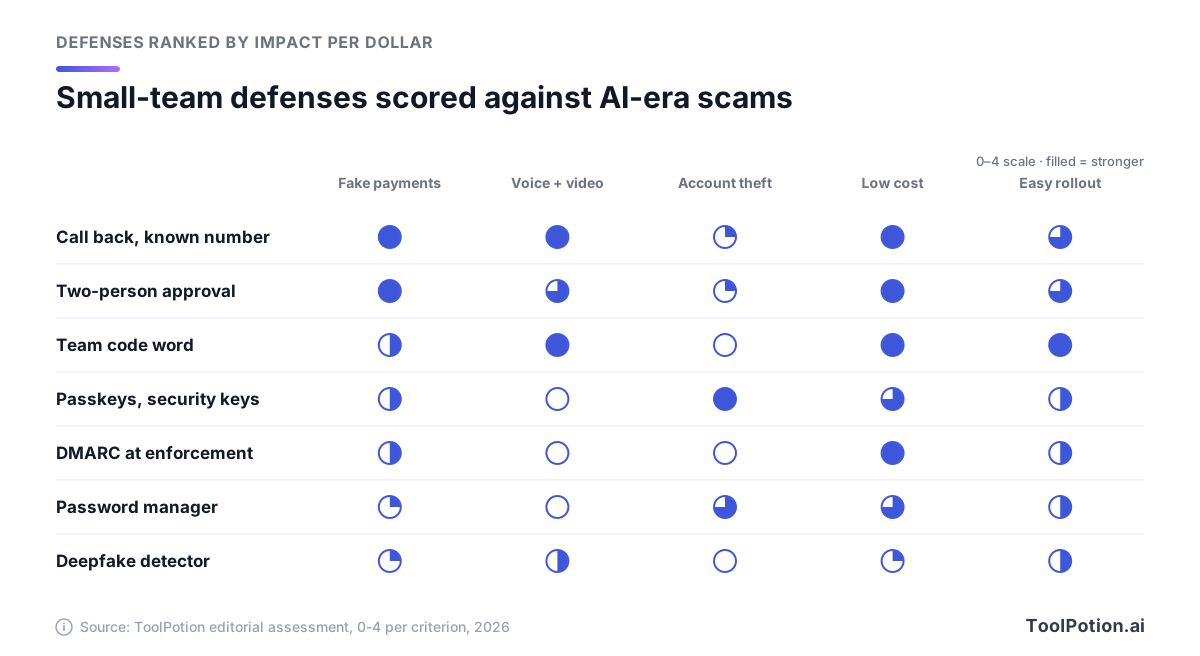
الدرجات تقديرنا التحريري وليست اختبارًا معياريًا. والضوابط الأرخص في الصفين الأولين هي نفسها التي توقف الدفعات المزيفة والأصوات المزيفة. وتتصدر مفاتيح المرور عمود سرقة الحسابات. أما كاشفات التزييف العميق فتتأخر في كل مكان تقريبًا، والقسم التالي يشرح السبب.
ما تستطيعه كشف التزييف العميق وما لا تستطيعه
يذكر مزوّدو الكشف أرقامًا مبهرة. تقول Pindrop إنها تكشف التزييف الصوتي العميق في نحو ثانيتين وتذكر دقة 99% ضد المحركات المعروفة. وتذكر Sensity دقة 98% على مجموعات البيانات العامة. أما Resemble AI، وهي أحد منتجات استنساخ الصوت التي قيّمتها Consumer Reports في 2025، فتتصدر صفحتها الرئيسية الآن بالكشف وتدّعي 99.5% للصوت. لاحظ القيود: محركات معروفة، ومجموعات بيانات عامة.
التزييف في الواقع أصعب. فقد وجد اختبار Deepfake-Eval-2024 المبني على مقاطع تزييف عميق متداولة في وسائل التواصل الاجتماعي أن أفضل الكاشفات مفتوحة المصدر خسرت نحو نصف دقتها (مقاسة بـ AUC) مقارنة بمجموعات الاختبار الأكاديمية الأقدم: 50% للفيديو و48% للصوت و45% للصور (arXiv). وكان أداء الكاشفات التجارية أفضل لكنه ظل دون أداء محللي الأدلة الجنائية المدرَّبين. وأداء البشر أسوأ. ففي دراسة أجرتها شركة القياسات الحيوية iProov عام 2025، لم يفرز كل العناصر الحقيقية والمزيفة بشكل صحيح سوى 0.1% من 2,000 مشارك.
ما زالت نصائح FBI البصرية جديرة بالمعرفة: اطلب من المرشح أن يلوّح بيده أمام وجهه، وانتبه إلى تشوه اليدين أو التأخر الغريب. استخدمها كأسلاك إنذار. فالمولّدات تتحسن أسرع من قوائم الفحص.
الاتجاه الأكثر وعدًا يفحص الجهاز بدل البكسلات. فقد بدأت Google هذا العام طرح كشف المكالمات المزيفة على Android، بدءًا من هواتف Pixel: حين يتصل بك أحد جهات الاتصال، يتحقق الهاتف من جهاز ذلك الشخص الحقيقي، وإن لم يكن يجري مكالمة تصلك رسالة تحذير لإنهاء المكالمة. ولا يعمل إلا إذا استخدم الطرفان تطبيق الهاتف من Google (وجهات الاتصال والمراسلة من Google) على Android 12 أو أحدث، فاعتبره إضافة لا ضابطًا. فلا أحد يضطر إلى الحكم على مدى واقعية الصوت.
إذن من ينبغي أن يشتري كاشفًا؟ مراكز الاتصال التي توثّق المتصلين بالصوت، والشركات التي توظف موظفين عن بُعد بأعداد كبيرة، والشركات التي يعيش مسؤولوها التنفيذيون على الفيديو. تقدم Reality Defender شريحة مجانية للمطورين بـ50 فحصًا صوتيًا أو للصور شهريًا إضافة إلى منتجات للمكالمات واجتماعات الفيديو، وتفحص إضافة Hive AI Detector المجانية الصور والفيديو والنص والصوت. بالنسبة لشركة من 20 شخصًا هذه طبقة ثانية. فإن قال الكاشف إن المكالمة حقيقية، ما زلت تتصل للتأكيد. ويتتبع لوح أدوات الأمن السيبراني بالذكاء الاصطناعي لدينا الفئة الأوسع.
التوظيف صار سطح هجوم
موظف مزيف يحمل حاسوبًا محمولًا وتسجيل دخول بصلاحيات مسؤول قد يسبب ضررًا أكبر من فاتورة مزيفة. وإرشادات FBI لكشف العاملين الكوريين الشماليين في تقنية المعلومات تصلح لأي توظيف عن بُعد:
- أصرّ على الفيديو مع ظهور الخلفية، واطلب من المرشح أن يلوّح بيده أمام وجهه، فقد يسبب ذلك خللًا في الفيديو المولَّد بالذكاء الاصطناعي.
- تحقق من العمل السابق والتعليم مباشرة مع أصحاب العمل والمدارس.
- قارن الصور والأسماء وبيانات الاتصال بالملفات الشخصية على وسائل التواصل ومواقع الأعمال.
- أرسل المعدات إلى العنوان المذكور في هوية الشخص فقط.
- انتبه إلى أي تبديل بعد العرض الوظيفي، فقد رأى FBI حالات أجرى فيها شخص المقابلة وأدى آخر العمل.
للوظائف التي تتطلب صلاحيات مسؤول، تتحقق خدمات التحقق من الهوية مثل Nametag من الوثائق والبيانات الحيوية عند التوظيف والإعداد وإعادة ضبط كلمات المرور في مكتب الدعم، وتسوّق نفسها صراحةً ضد العاملين الكوريين الشماليين في تقنية المعلومات. وإن كنت تستخدم فرزًا بالذكاء الاصطناعي من لوح أدوات التوظيف لدينا، فأضف فوقه فحصًا للهوية.
ويمكن أيضًا استعارة علامتك التجارية من الجهة الأخرى، عبر جهات عمل مزيفة «توظّف» الباحثين عن عمل ثم تأخذ أموالهم. ضع سطرًا في صفحة الوظائف يذكر نطاق البريد الذي تُجري منه التوظيف، وأنك لا تتقاضى مالًا من المرشحين ولا تطلب منهم شراء معدات.
خطة دفاع لمدة 30 يومًا
ثلاثون يومًا كافية ليسد فريق صغير معظم الثغرات أعلاه. والترتيب مهم. تأتي قواعد المال أولًا لأنها مجانية وتحمي من أكبر الخسائر، ثم الحسابات، ثم نطاق البريد، ثم الأشخاص.
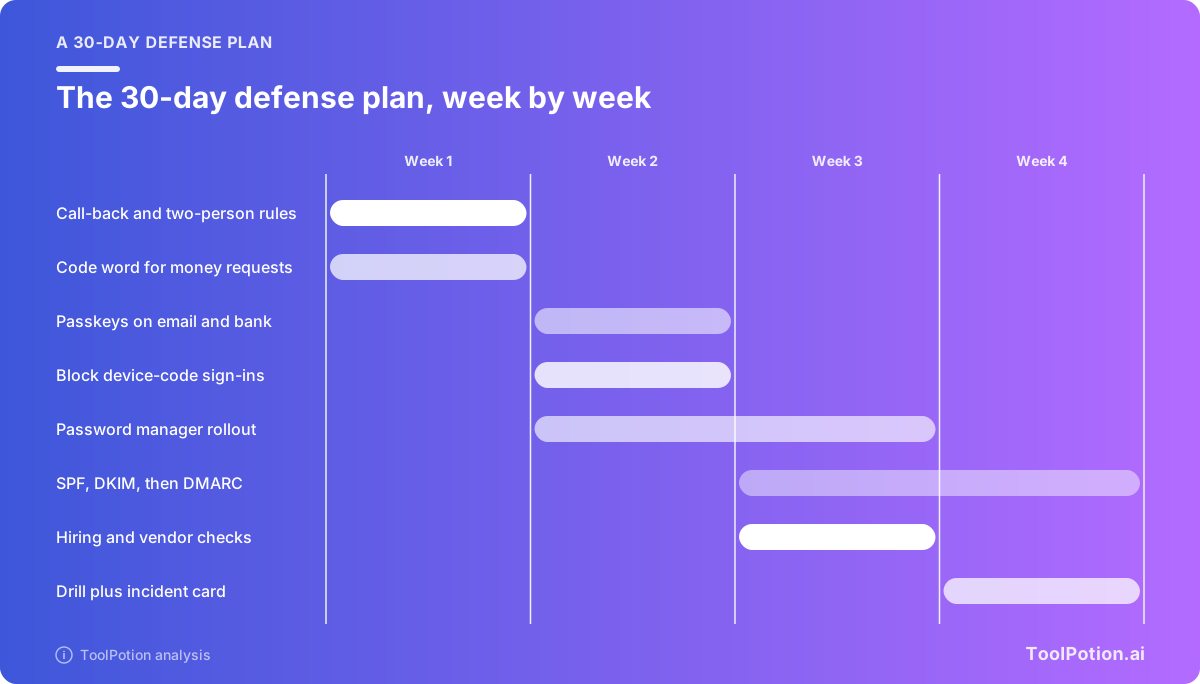
الأسبوع 1: قواعد المال
اكتب قاعدتي الاتصال التأكيدي والموافقة المزدوجة في صفحة واحدة، وحدد حد الموافقة، وابنِ قائمة واحدة ببيانات كل مورّد المصرفية ورقم هاتفه من سجلاتك. اتفق على كلمة سرية وجهًا لوجه مع كل من يستطيع تحريك المال. ثم اسأل بنكك عن الرقابة المزدوجة التي يدعمها، وأي رقم يوصلك بفريق الاحتيال لديه بعد ساعات العمل، وكيف يسترد حوالة. يشير IC3 إلى أن سياسات الاسترداد تختلف بين البنوك، فتعرّف على سياسة بنكك الآن.
الأسبوع 2: الحسابات
فعّل مفاتيح المرور أو مفاتيح الأمان للمسؤولين والموظفين الماليين وحساب البنك، ثم لبريد الجميع، وأزل الاحتياط عبر الرسائل النصية للمسؤولين. احجب تسجيل الدخول برمز الجهاز وقيّد الموافقة على التطبيقات. وابدأ مدير كلمات المرور مع الفريق المالي.
الأسبوع 3: النطاق والتوظيف والموردون
انشر SPF وDKIM، وأضف DMARC عند p=none وابدأ بقراءة التقارير. واكتب فحوص التوظيف ضمن خطوات التوظيف لديك وأضف الملاحظة في صفحة الوظائف. واسأل أكبر خمسة موردين لديك كيف سيؤكدون معك أي تغيير في بياناتهم المصرفية، وأخبرهم كيف ستؤكد أنت تغييراتك.
الأسبوع 4: الأشخاص
أجرِ التدريب: مكالمة إلى المحاسب من «الرئيس التنفيذي» تطلب تحويلًا عاجلًا، إضافة إلى رسالة نصية استدراجية للجميع. وناقش النتائج دون لوم. انقل DMARC إلى quarantine حين يجتاز المرسلون الشرعيون الفحص، وعلّق قائمة الساعة الأولى أدناه قرب من يسدّد الفواتير. ثم قيّم وضعك، وأعد التقييم بعد ستة أشهر.
إذا كانت درجتك أقل من 7، فابدأ بالخانتين الأوليين. فهما اللتان تحميان المال مباشرة.
الساعة الأولى بعد خروج المال
إذا ذهبت دفعة إلى محتال، فالوقت أهم من الأوراق. يعمل فريق استرداد الأصول في IC3 مع البنوك لتجميد الأموال المسروقة، وفي 2025 جمّد 679 مليون دولار من 1.16 مليار دولار سعى إليها، بنسبة نجاح 58%. نفّذ هذه الخطوات بالترتيب.
- اتصل بخط الاحتيال في بنكك واطلب منه استرداد الدفعة، مع أي مستندات تعويض يحتاجها.
- قدّم شكوى على ic3.gov بكامل تفاصيل المعاملة (المبلغ والتاريخ والبنكان وأرقام الحسابات والمراجع)، مهما كان المبلغ.
- أقفل صندوق البريد المخترَق: أعد ضبط كلمة المرور، وأنهِ كل الجلسات، وأزل أذونات التطبيقات المجهولة، فتغيير كلمة المرور وحده لا يلغي وصول التطبيق.
- حذّر المورّد أو العميل الذي استُخدمت هويته، على رقم من سجلاتك، وأوقف أي دفعات أخرى إلى الحساب الجديد.
- احتفظ بالأدلة: الرسائل الإلكترونية برؤوسها الكاملة، وسجلات المكالمات، ورسائل المحادثة.
- بلّغ الشرطة المحلية، وأخبر شركة التأمين السيبراني إن كانت لديك.
- تجاهل كل من يعرض استرداد المال مقابل رسوم. فقد حذّرت FTC هذا العام من أن محتالي الاسترداد ينتحلون صفة جهات حكومية وشركات محاماة، وأن الجهات المشروعة لا تطلب أبدًا مالًا لمساعدتك في الحصول على استرداد.
تُظهر ملفات قضايا IC3 نفسها ما يحققه الإبلاغ السريع. فقد استرد مكتب حكومة مدينة في أوريغون حوالة بقيمة 6 ملايين دولار لأن الحساب المستقبِل كان قد جُمّد بعد بلاغ سابق. وأما مشترو المنازل الذين حوّلوا أكثر من 449,000 دولار بعد رسائل مزيفة من محاميهم، فوجدوا المبلغ كاملًا لا يزال محجوزًا بعد أن تواصل IC3 مع البنك المستقبِل.
الأسئلة الشائعة
هل تستطيع مرشحات البريد التقاط التصيّد المكتوب بالذكاء الاصطناعي؟
جزئيًا. فـ Defender for Office 365 يفحص الروابط ورموز QR والمرفقات، ولا يعتمد أي منها على سلامة لغة البريد. أما الرسالة القادمة من حساب مورّد حقيقي لكنه مخترَق فأصعب، لأنها تجتاز فحوص المصادقة. ولهذا وُجدت قاعدة الاتصال التأكيدي.
كم من الصوت يحتاج أحدهم لاستنساخ صوت؟
قليلًا جدًا. فقد قالت OpenAI إن 15 ثانية كانت كافية لـ Voice Engine. وإذا كان قادتك يتحدثون في البودكاست أو الندوات عبر الإنترنت أو فيديوهات التواصل الاجتماعي، فافترض أن أصواتهم قابلة للاستنساخ، واعتمد على الاتصال التأكيدي والكلمات السرية بدل التعرف على الصوت.
هل المصادقة الثنائية بالرسائل النصية ما زالت أفضل من لا شيء؟
نعم، كحل مؤقت. تصنّف CISA رموز SMS والرموز الصوتية على أنها عرضة للتصيّد ولتبديل شريحة SIM، وأدوات مثل Tycoon2FA التقطت الرموز لمرة واحدة في اللحظة نفسها. انقل المسؤولين والموظفين الماليين إلى مفاتيح المرور أولًا.
ما الذي يجعل الكلمة السرية للفريق جيدة؟
أن تكون قصيرة، ولا تُكتب أبدًا في بريد أو محادثة، وتُشارك وجهًا لوجه مع من يحرّكون المال. غيّرها حين يغادر أحدهم. وسؤال عن أمر حديث وخاص، مثل كتاب Ferrari، يؤدي الغرض أيضًا.
هل سيعيد البنك دفعة أذنّا بها؟
لا تفترض ذلك. يشير IC3 إلى أن المؤسسات المالية تختلف سياساتها في استرداد الأموال. اسأل بنكك الآن عمّا يفعله في التحويلات الاحتيالية، وتحقق مما إذا كان تأمينك السيبراني يغطي خسائر الهندسة الاجتماعية.