

أطلقت Anthropic هذا الأسبوع ماسح أمان مجانيًا بالذكاء الاصطناعي للمشاريع مفتوحة المصدر، يُفعَّل بالاشتراك الاختياري، وذلك في لحظة مضطربة. فالذكاء الاصطناعي صار قادرًا على إيجاد ثغرات حقيقية في شيفرة دقّقها البشر لسنوات. وهو قادر أيضًا على إغراق مشرف متطوع بثغرات وهمية. الأمران صحيحان في آن واحد، وعلى الفرق الصغيرة أن تقرر كيف تتعامل مع ذلك.
الخدمة الجديدة، واسمها OSS Scanner، تجري عمليات فحص دورية للثغرات في المشاريع المسجّلة باستخدام أقوى نماذج Anthropic. ويأتي كل تقرير مع مثال لإعادة إنتاج الثغرة وشرح لها، ومع رقعة مقترحة متى أمكن (Anthropic). وهي تقف إلى جانب مبادرات مشابهة كثيرة من Google وOpenAI وGitHub وSnyk وSemgrep، وإلى جانب كومة متنامية من تقارير الذكاء الاصطناعي رديئة الجودة دفعت بعض المشرفين إلى إغلاق أبوابهم.
يرتّب هذا المقال الصورة: ما الذي تفعله هذه الأدوات، وأيها لا يكلّف شيئًا، وكيف تشترك دون أن تضرّ نفسك، وسير عمل يمكن لفريق من شخصين تشغيله. الخلاصة: ماسحات الذكاء الاصطناعي أصبحت جيدة بما يكفي لتؤخذ على محمل الجد، ولا ينبغي لأحد أن يدمج ما تنتجه دون أن يقرأه.
ماذا يفعل OSS Scanner من Anthropic
يسجّل المشرفون الأساسيون مشاريعهم بفتح طلب دمج (pull request) على مستودع في GitHub باتباع قالب محدد. وتقرر Anthropic كل حالة على حدة بمعايير تشبه معايير OSS-Fuzz من Google: يجب أن يكون للمشروع "أثر حاسم على البنية التحتية وأمان المستخدمين" (Anthropic). فهذا ليس لكل مستودع هواة. فكّر في curl وwolfSSL، أي المكتبات التي يعتمد عليها نصف الإنترنت.
الخدمة مجانية. يموّل الفحص صندوق تسميه Anthropic Defender Advantage Fund (SiliconANGLE)، وتقول الشركة إن المشاركة ستبقى بلا تكلفة على المشاريع المسجّلة.
أهم ما في الأمر هو ما ينقص. فالتقارير "مولَّدة بالكامل بواسطة النموذج، دون مراجعة بشرية أو فرز"، وتقول Anthropic بوضوح إن بعضها سيكون خاطئًا (Anthropic). ومن الأمثلة التي تذكرها تقييم خاطئ لدرجة الخطورة. أما المشاريع التي لا تملك الكوادر لفرز التقارير فيمكنها مواصلة استخدام آلية الإفصاح الحالية لدى Anthropic، حيث يتحقق البشر أولًا (SiliconANGLE).
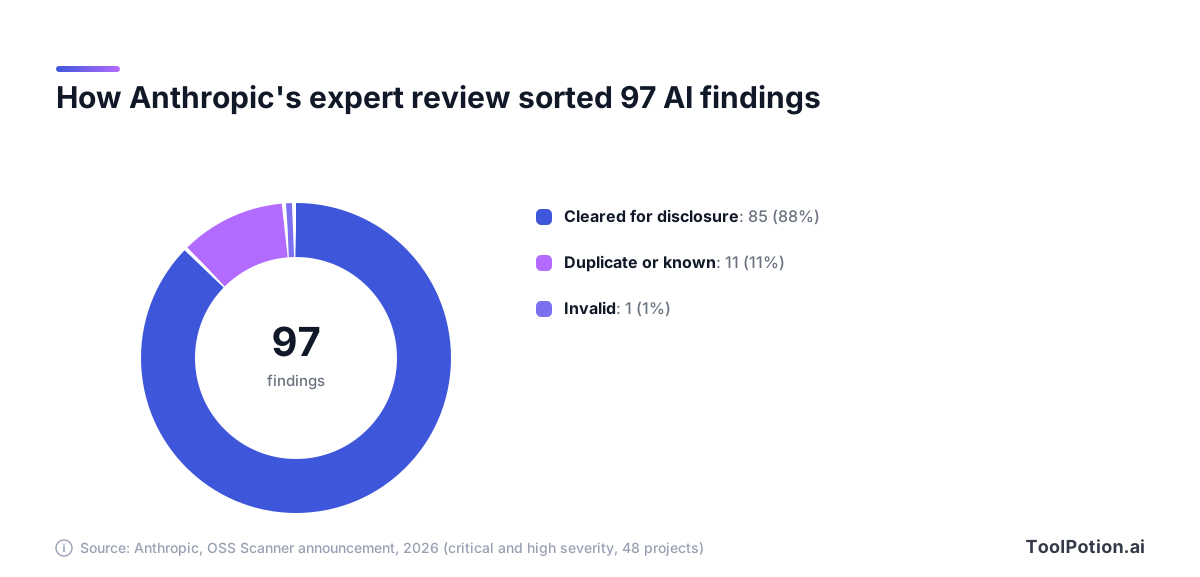
تبيّن أرقام Anthropic نفسها لماذا ترى أن المقايضة مجدية. راجع خبراء اختبار اختراق 97 نتيجة حرجة وعالية الخطورة في 48 مشروعًا. استوفت 85 منها شروط الإفصاح المنسّق، وكانت 11 مكررة أو حقيقية لكنها معروفة سلفًا، وواحدة غير صالحة (Anthropic). وبصورة منفصلة، أعلنت wolfSSL أن 72 من 74 تقريرًا في تجربة مبكرة كانت صالحة، وأنتجت خمس ثغرات CVE (SiliconANGLE).
قال Daniel Stenberg، الذي يدير curl، إن الماسح وجد "إحدى أسوأ ثغرات curl المبلَّغ عنها في السنوات القليلة الماضية" (Anthropic). وتذكّر بأن كل هذه الأرقام صادرة عن Anthropic أو شركائها. كما تقول Anthropic إنها تتوقع معدل إيجابيات صحيحة فوق 90% (Anthropic)، وهذا توقّع لا ضمان لمستودعك.
ما الذي يفعله ماسح الذكاء الاصطناعي فعلًا: يكتشف ويُثبت ويرقّع
التحليل الساكن التقليدي يطابق الشيفرة مع قواعد. وهو سريع ويمكن التنبؤ بنتائجه، لكنه يغرقك بالتحذيرات. أما الماسحات الوكيلية (agentic) الأحدث فتعمل أقرب إلى باحث أمني مبتدئ: تقرأ الشيفرة، وتكوّن فرضية عن موضع الخلل، وتحاول إثارته، ثم تكتب التقرير بعد ذلك فقط.
تلك الخطوة الوسطى هي ما ينبغي أن تبحث عنه. فالنتيجة المرفقة باستغلال يعمل شيء مختلف تمامًا عن نتيجة مرفقة بفقرة من الكلام الواثق.
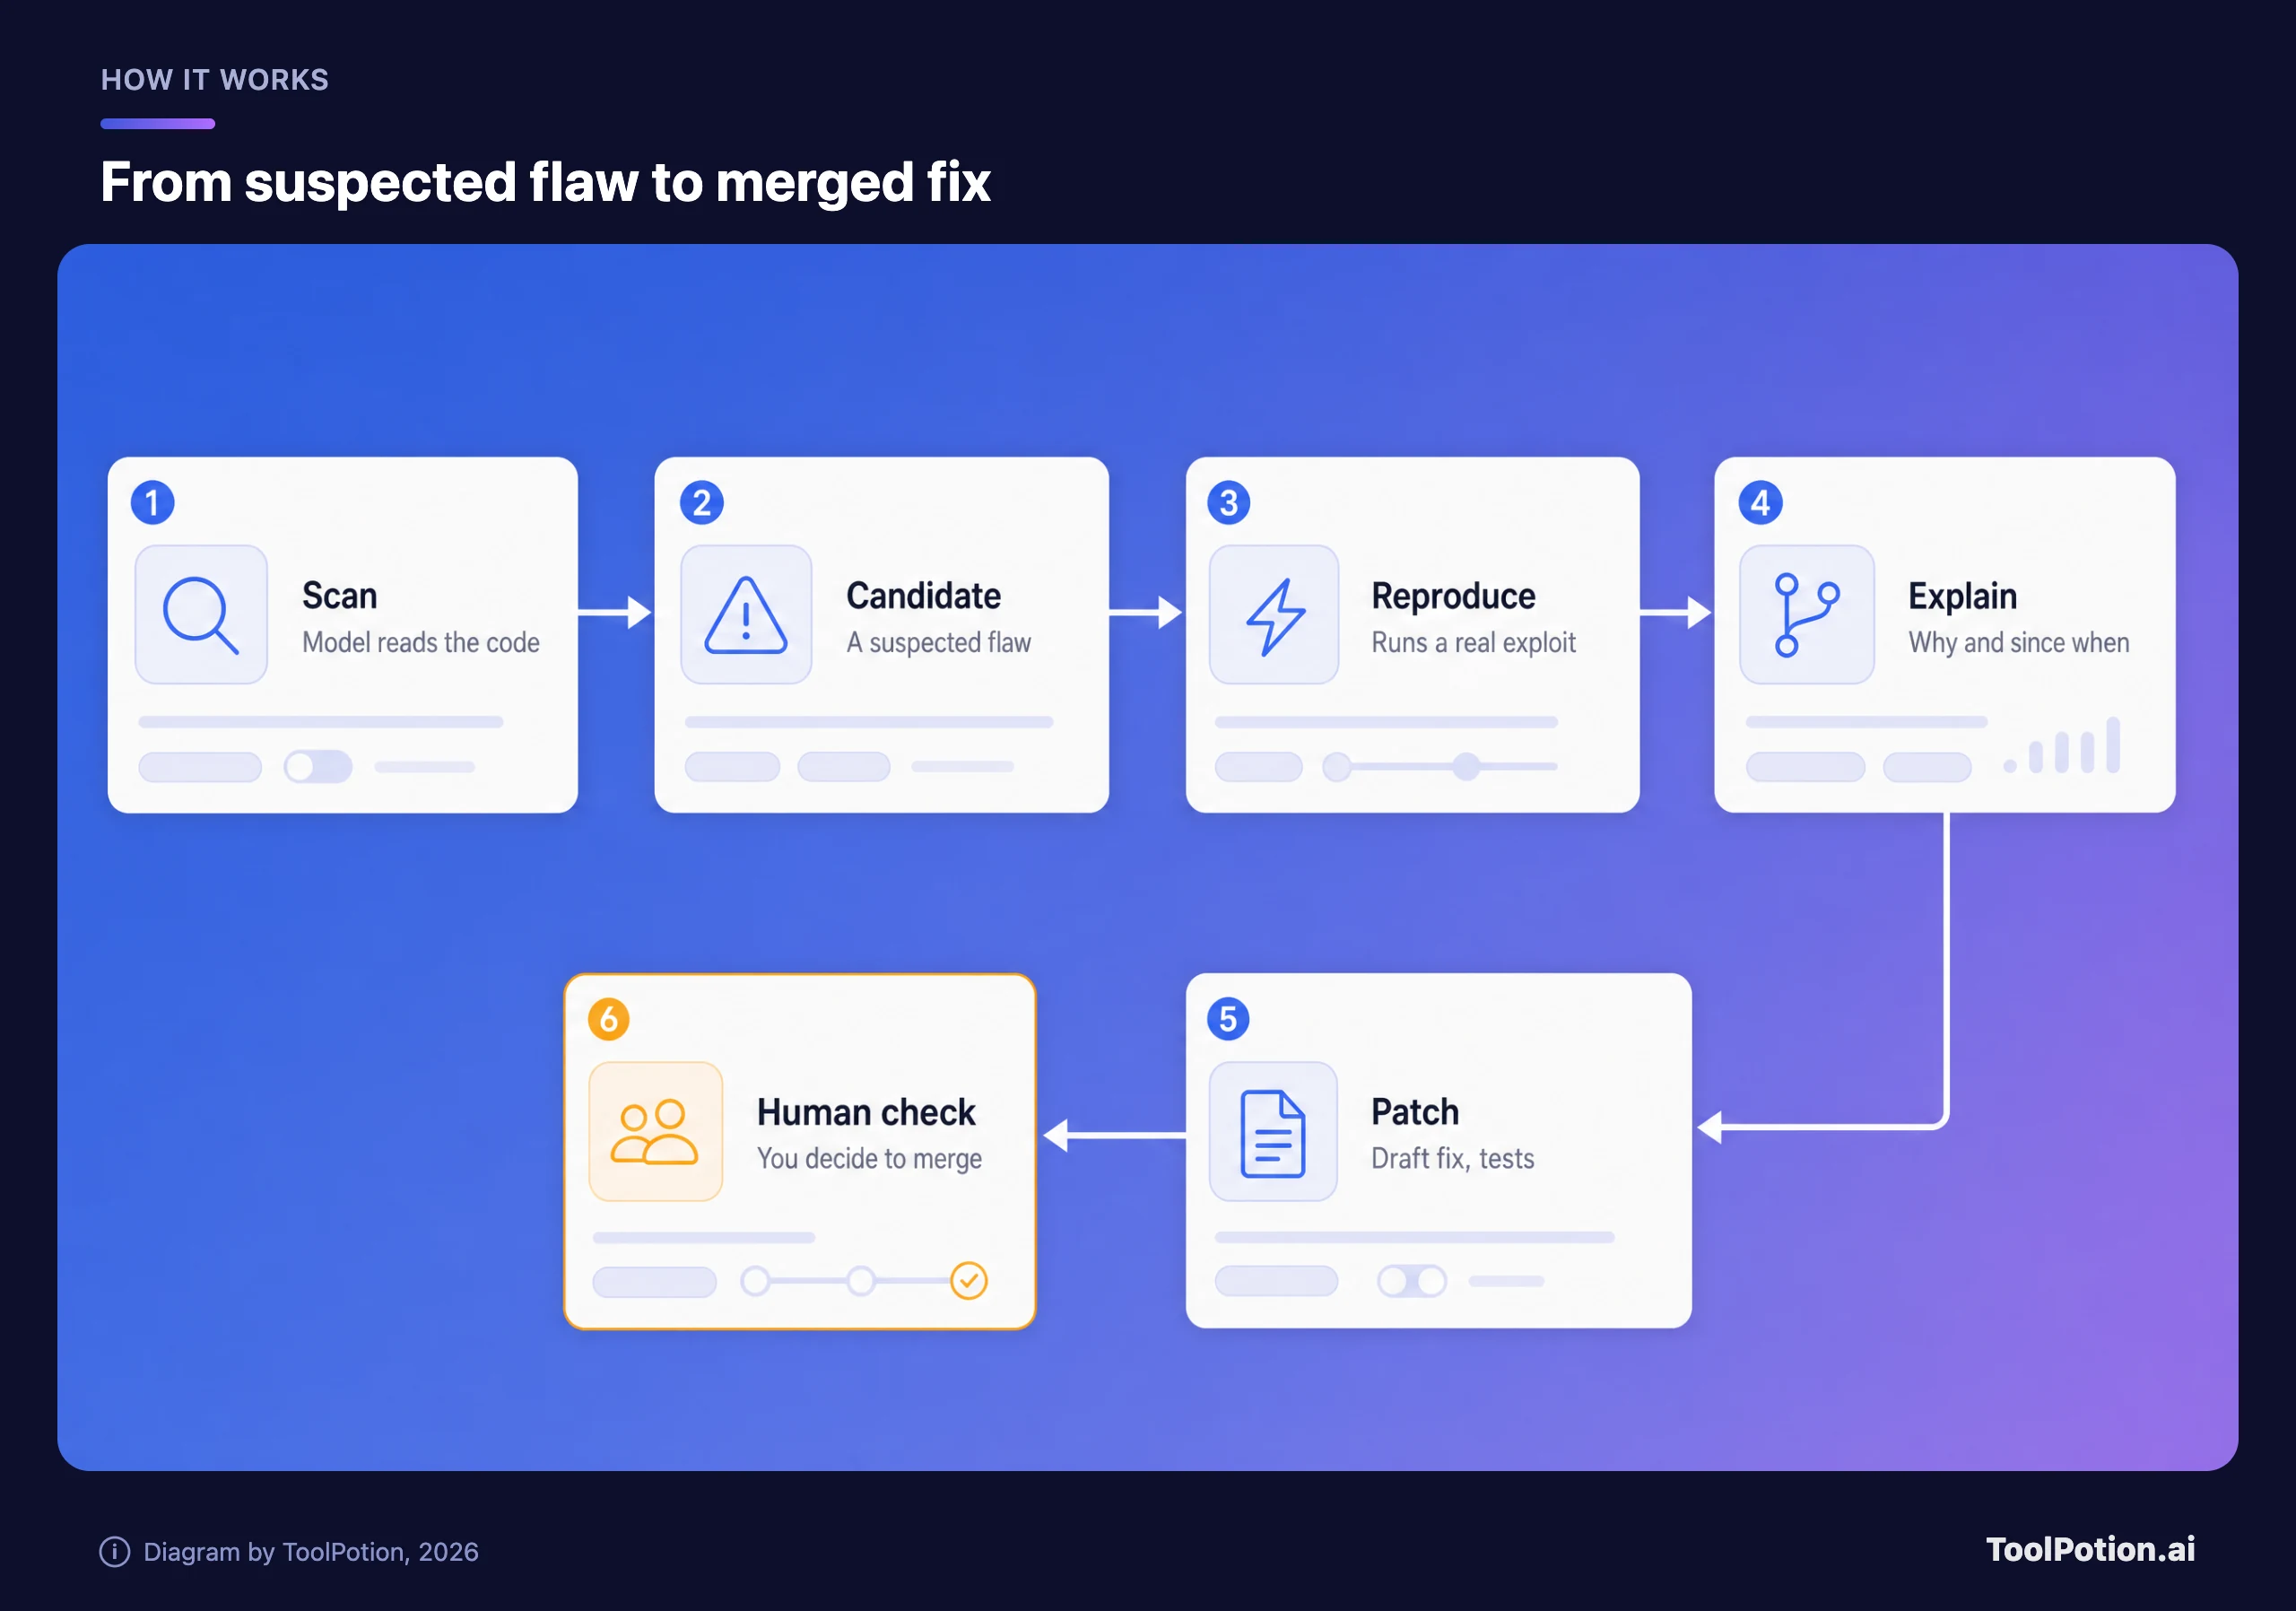
اقرأ المسار من اليسار إلى اليمين. الخطوات الثلاث الأولى معنية بالصواب: يخضع المرشّح لاختبار حقيقي قبل أن يراه أحد. والخطوتان الرابعة والخامسة معنيتان بالفائدة، بشرح لما انكسر ومسودة إصلاح. أما المربع الأخير فهو لك، وهو برتقالي لسبب. تقول Google إن كل رقعة من CodeMender تمرّ بمراجعة بشرية، وAutofix من GitHub يقترح فقط. وماسح Anthropic استثناء في الفرز، ولهذا يقع ذلك المربع الأخير عليك.
الساحة في 2026
OSS Scanner ليس وحده. فقد بنت Google DeepMind الأداة Big Sleep، وهي وكيل يطارد الثغرات، وCodeMender التي تكتب الإصلاحات. وذكرت DeepMind أنها رفعت بالفعل 72 إصلاحًا أمنيًا إلى مشاريع مفتوحة المصدر، وأن باحثين بشريين راجعوا كل رقعة أولًا (Google DeepMind). وانتقلت CodeMender منذ ذلك الحين إلى معاينة عامة لعملاء المؤسسات على Google Cloud، حيث تبني استغلالات إثبات المفهوم داخل بيئة معزولة (sandbox) وتعيد إصلاحات مختبَرة على هيئة فروقات (diffs) لمراجعة المطوّر (Infosecurity Magazine).
أُطلقت نسخة OpenAI باسم Aardvark، وهو وكيل مبني على GPT-5 يبني نموذج تهديدات لمستودعك، ويراقب الالتزامات (commits) الجديدة، ويؤكد المشكلات في بيئة معزولة، ويقترح رقعًا. وقالت OpenAI إنه حقق 92% على الثغرات المعروفة والاصطناعية في مستودعات الاختبار، وإنه وجد مشكلات نالت عشرة معرّفات CVE (OpenAI). ودمجته OpenAI منذ ذلك الحين في Codex تحت اسم جديد: تقول صفحة Aardvark الآن "Aardvark is now Codex Security"، وهو متاح كمعاينة بحثية (OpenAI). وتصف الوثائق Codex Security بأنه وكيل يساعد الفرق على "اكتشاف الثغرات وتأكيدها وإصلاحها"، مع بقاء النسخة السحابية في معاينة بحثية (OpenAI docs).
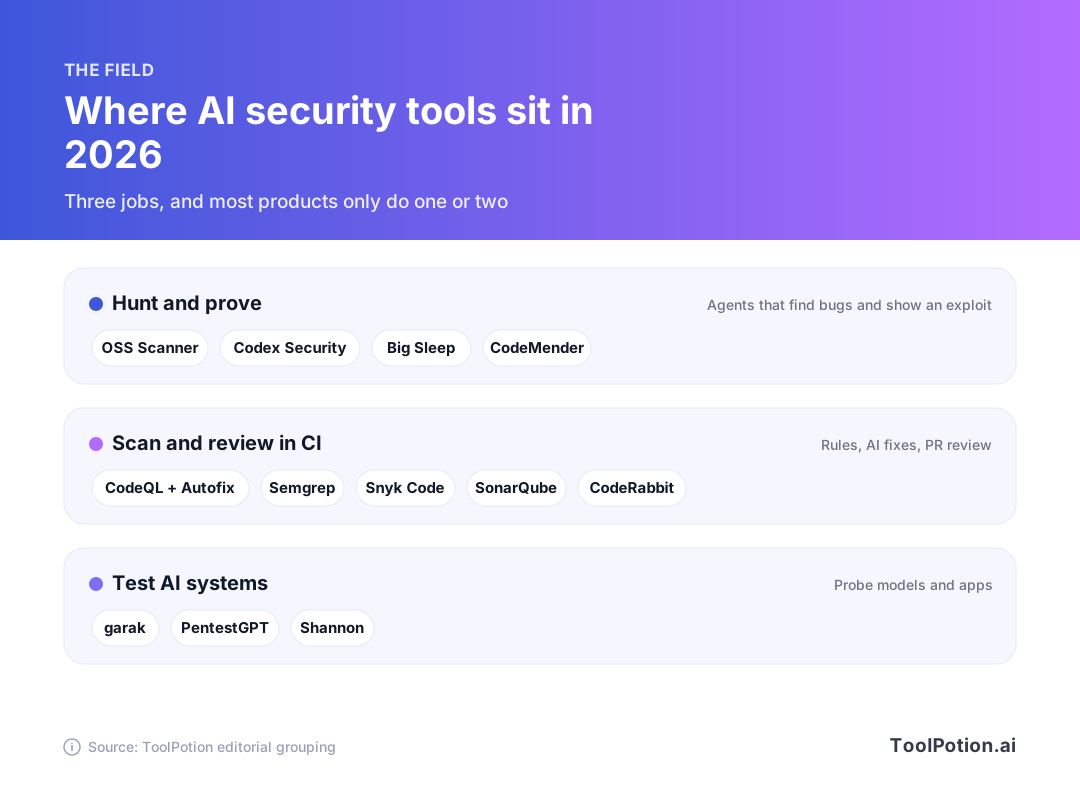
تجمع الخريطة الأدوات حسب المهمة، والتصنيف من عندنا لا من عند الشركات. الصف العلوي يصطاد ويُثبت. والصف الأوسط يعيش داخل خط الإنتاج لديك ويعمل على كل التزام. أما الصف السفلي فيتجه إلى الجهة المعاكسة ويختبر أنظمة الذكاء الاصطناعي نفسها.
في الصف الأوسط، يقترح Autofix في GitHub Copilot إصلاحات للتنبيهات التي يثيرها CodeQL، ماسح GitHub. ويؤدي Semgrep وSnyk Code عملًا مشابهًا بمحركاتهما الخاصة، ويغطي SonarQube جودة الشيفرة مع فحوص أمنية. أما CodeRabbit فيراجع طلبات الدمج. وفي الصف السفلي، يختبر garak نماذج اللغة بحثًا عن نقاط الضعف، ويدير PentestGPT اختبارات الاختراق بنموذج. ويرتّب لوحة الأمن السيبراني بالذكاء الاصطناعي لدينا المجموعة الأوسع، وتغطي لوحة مراجعة الشيفرة أدوات طلبات الدمج.
| الأداة | المهمة الرئيسية | من يستطيع استخدامها |
|---|---|---|
| OSS Scanner (Anthropic) | يكتشف الثغرات ويثبتها ويصوغ الرقع | المشاريع مفتوحة المصدر المسجّلة، مجانًا |
| Codex Security (OpenAI) | يكتشف ويؤكد ويصلح | معاينة بحثية داخل Codex |
| CodeMender (Google) | يفحص ويثبت ويرقّع | معاينة عامة لعملاء Google Cloud |
| Copilot Autofix (GitHub) | يقترح إصلاحات لتنبيهات CodeQL | مجاني في المستودعات العامة |
| Semgrep | فحص قائم على القواعد مع ميزات ذكاء اصطناعي | مجاني حتى 10 مساهمين |
| Snyk Code | فحص الشيفرة والاعتماديات | خطة مجانية، 100 اختبار Code شهريًا |
معظم ما في هذا الجدول مصدره صفحات الشركات، والشركات تصف منتجاتها بلطف. اعتبر شروط الوصول العمود الأنفع، فهي تتغير بسرعة.
الوجه الآخر: المشرفون يغرقون
النماذج نفسها التي تجد ثغرات حقيقية تكتب أيضًا ثغرات وهمية مقنعة. وcurl أوضح مثال. فقد استمر برنامج المكافآت لديها من 2019 حتى مطلع 2026، ودفع أكثر من 100,000 دولار مقابل 87 ثغرة مؤكدة، ثم أُغلق. وبحلول 2025 لم يكن يُؤكَّد سوى أقل من 5% من التقارير، بعد أن كانت النسبة 15% أو أكثر في السنوات السابقة (Daniel Stenberg).
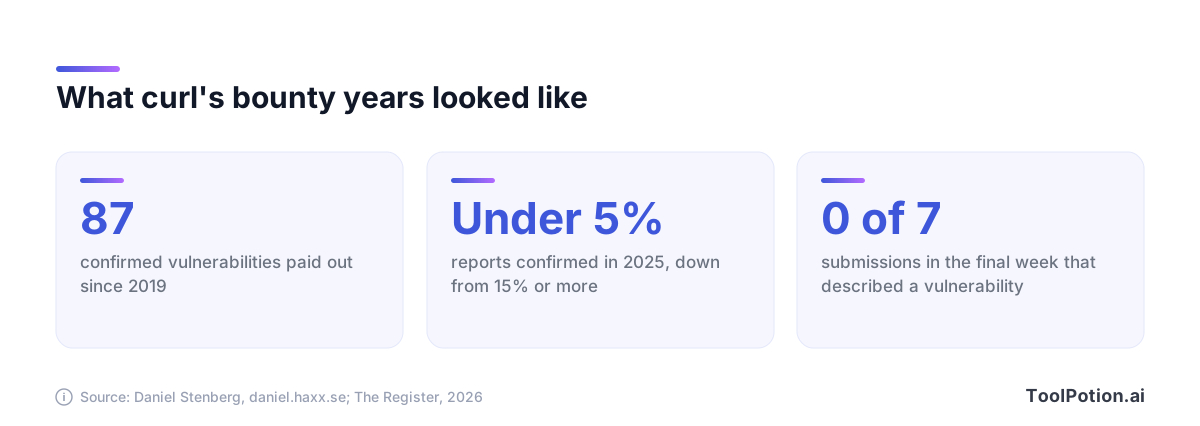
في الأسبوع الأخير قبل انتهاء برنامج المكافآت، تلقّت curl سبعة بلاغات ولم يصف أي منها ثغرة (The Register). وكان منطق Stenberg صريحًا: الهدف هو "إزالة الحافز لدى الناس لإرسال تقارير رديئة وغير مدروسة إلينا. سواء كانت مولَّدة بالذكاء الاصطناعي أم لا." ووصف Piotr Karwasz من Apache Log4j النمط نفسه، قائلًا إن كثيرًا من التقارير "تتجاهل أساسيات نموذج الأمان لدينا، فتضيف ضجيجًا بدل القيمة" (Daniel Stenberg).
ثم مضت curl أبعد من ذلك. كتب Stenberg أن المشروع أوقف تقارير الثغرات لمدة شهر هذا الصيف، ووصف ذلك بأنه "ربما أفضل قرار اتخذه المشروع منذ زمن طويل" (Daniel Stenberg).
لاحظ أن المشروع نفسه الذي أغلق برنامج المكافآت ليوقف ضجيج الذكاء الاصطناعي أثنى أيضًا على ماسح ذكاء اصطناعي وجد واحدة من أسوأ ثغراته. هذا ليس تناقضًا. الفرق هو وجود مثال يعيد إنتاج الثغرة، ومرسل أنجز التحقق بنفسه. النموذج الذي يثبت ادعاءه يكلّف المشرف دقائق. والشخص الذي يلصق مخرجات النموذج يكلّفه ساعات.
ماسح Anthropic يتخطى الوسيط البشري، وهذا هو سبب جاذبيته وخطره معًا. فهو يسرّع التسليم، ويعني أيضًا أن تقريرًا قد يصل إلى بابك دون أن يقرأه أحد. إن كنت تشرف على مشروع، فتوقّع المزيد من ذلك من كل مزوّد في الجدول.
المهاجمون لديهم النماذج نفسها
يقول إعلان Anthropic نفسه إن "النماذج الرائدة يمكن إساءة استخدامها لاستغلال الثغرات وتنفيذ عمليات سيبرانية" (Anthropic). والقراءة العملية بسيطة: يستطيع أي شخص أن يوجّه نموذجًا قويًا إلى شيفرة عامة ويسأله أين تنكسر، والمصدر المفتوح عام بحكم تعريفه.
هذه هي الحجة الحقيقية لفحص شيفرتك بنفسك. ليس لأن ماسحات الذكاء الاصطناعي سحر، بل لأن الفترة بين وجود الثغرة وعثور شخص آخر عليها تتقلص، وأنت تفضّل أن تكون الأول. المشروع الذي لا يُفحص ليس آمنًا، بل غير مراقَب فحسب.
ما المجاني وما غير المجاني
كثير من الطبقة المفيدة مجاني إذا كانت شيفرتك عامة. يعمل Copilot Autofix افتراضيًا في المستودعات العامة التي تستخدم CodeQL، دون حاجة إلى اشتراك Copilot (GitHub). وقد جعلته GitHub مجانيًا لكل المستودعات العامة منذ 2024 (GitHub changelog).
تغطي النسخة المجانية من Semgrep حتى 10 مساهمين و10 مستودعات، مع 60 رصيدًا من AI credits (Semgrep). وتتيح خطة Snyk المجانية خمسة مشاريع و100 اختبار Snyk Code شهريًا (Snyk)، كما تدير الشركة برنامجًا يمكن لمشرفي المصادر المفتوحة التقدم من خلاله للحصول على وصول مجاني.
أما الجوانب المدفوعة فتتعلق في الغالب بالشيفرة الخاصة والوكلاء. فالإصلاح التلقائي الوكيلي الأحدث من GitHub، وما زال في المعاينة، يستهلك AI credits، ويحتاج Copilot Autofix في المستودعات الخاصة إلى ترخيص Code Security (GitHub). ويتطلب Codex Security الحصول على وصول إلى المعاينة البحثية (OpenAI docs).
كيف تشترك بأمان
مجاني لا يعني بلا تبعات. فالماسح الذي يقرأ شيفرتك ويرسل إليك التقارير يؤثر في سير عملك وفي عملية الإفصاح لديك، وأحيانًا في سمعتك. وهناك خطوات قليلة تبقي ذلك تحت السيطرة.
- تحقق من الأهلية أولًا. يريد OSS Scanner مشاريع ذات أثر حاسم على البنية التحتية أو الأمان، فاقرأ المعايير في مستودع Anthropic قبل أن تضيّع وقتك في طلب دمج.
- حدّد وجهة التقارير. استخدم قناة خاصة، مثل الإبلاغ الخاص عن الثغرات في GitHub أو بريد إلكتروني للأمان، كي لا تصبح النتيجة علنية قبل وجود إصلاح.
- عيّن مسؤولًا. شخص واحد يستلم كل تقرير ويقرر ما يحدث. أما مع شخصين فيظن كل منهما أن الآخر تولّى الأمر.
- اقرأ شروط البيانات في أي ماسح مستضاف. تقول Semgrep مثلًا إن ميزات الذكاء الاصطناعي المفعّلة بالاشتراك قد تعالج أجزاء الملفات التي تحتوي على نتائج (Semgrep). اعرف ما الذي يغادر جهازك.
- ابدأ بوصول للقراءة فقط، وأبقِ الرقع في صورة اقتراحات. لا ينبغي لأي أداة أن تدفع إلى فرعك الرئيسي.
- دوّن الجدول الزمني للإفصاح قبل وصول أول تقرير. من الأسهل بكثير اتباع قاعدة كتبتها وأنت هادئ.
لا شيء من هذا غريب. إنه النظافة نفسها التي يطبقها المشرف الجيد على أي باحث خارجي، لكن قبل أن يصل الحجم الكبير.
سير عمل لفريق صغير
إن كنتم من شخصين إلى عشرة أشخاص تشحنون منتجًا، فلستم بحاجة إلى ماسح وكيلي من اليوم الأول. تحتاجون إلى طابور يمكنكم تفريغه فعلًا. الحلقة أدناه من ست خطوات، والخطوة البرتقالية هي التي يقفز عنها معظم الفرق.
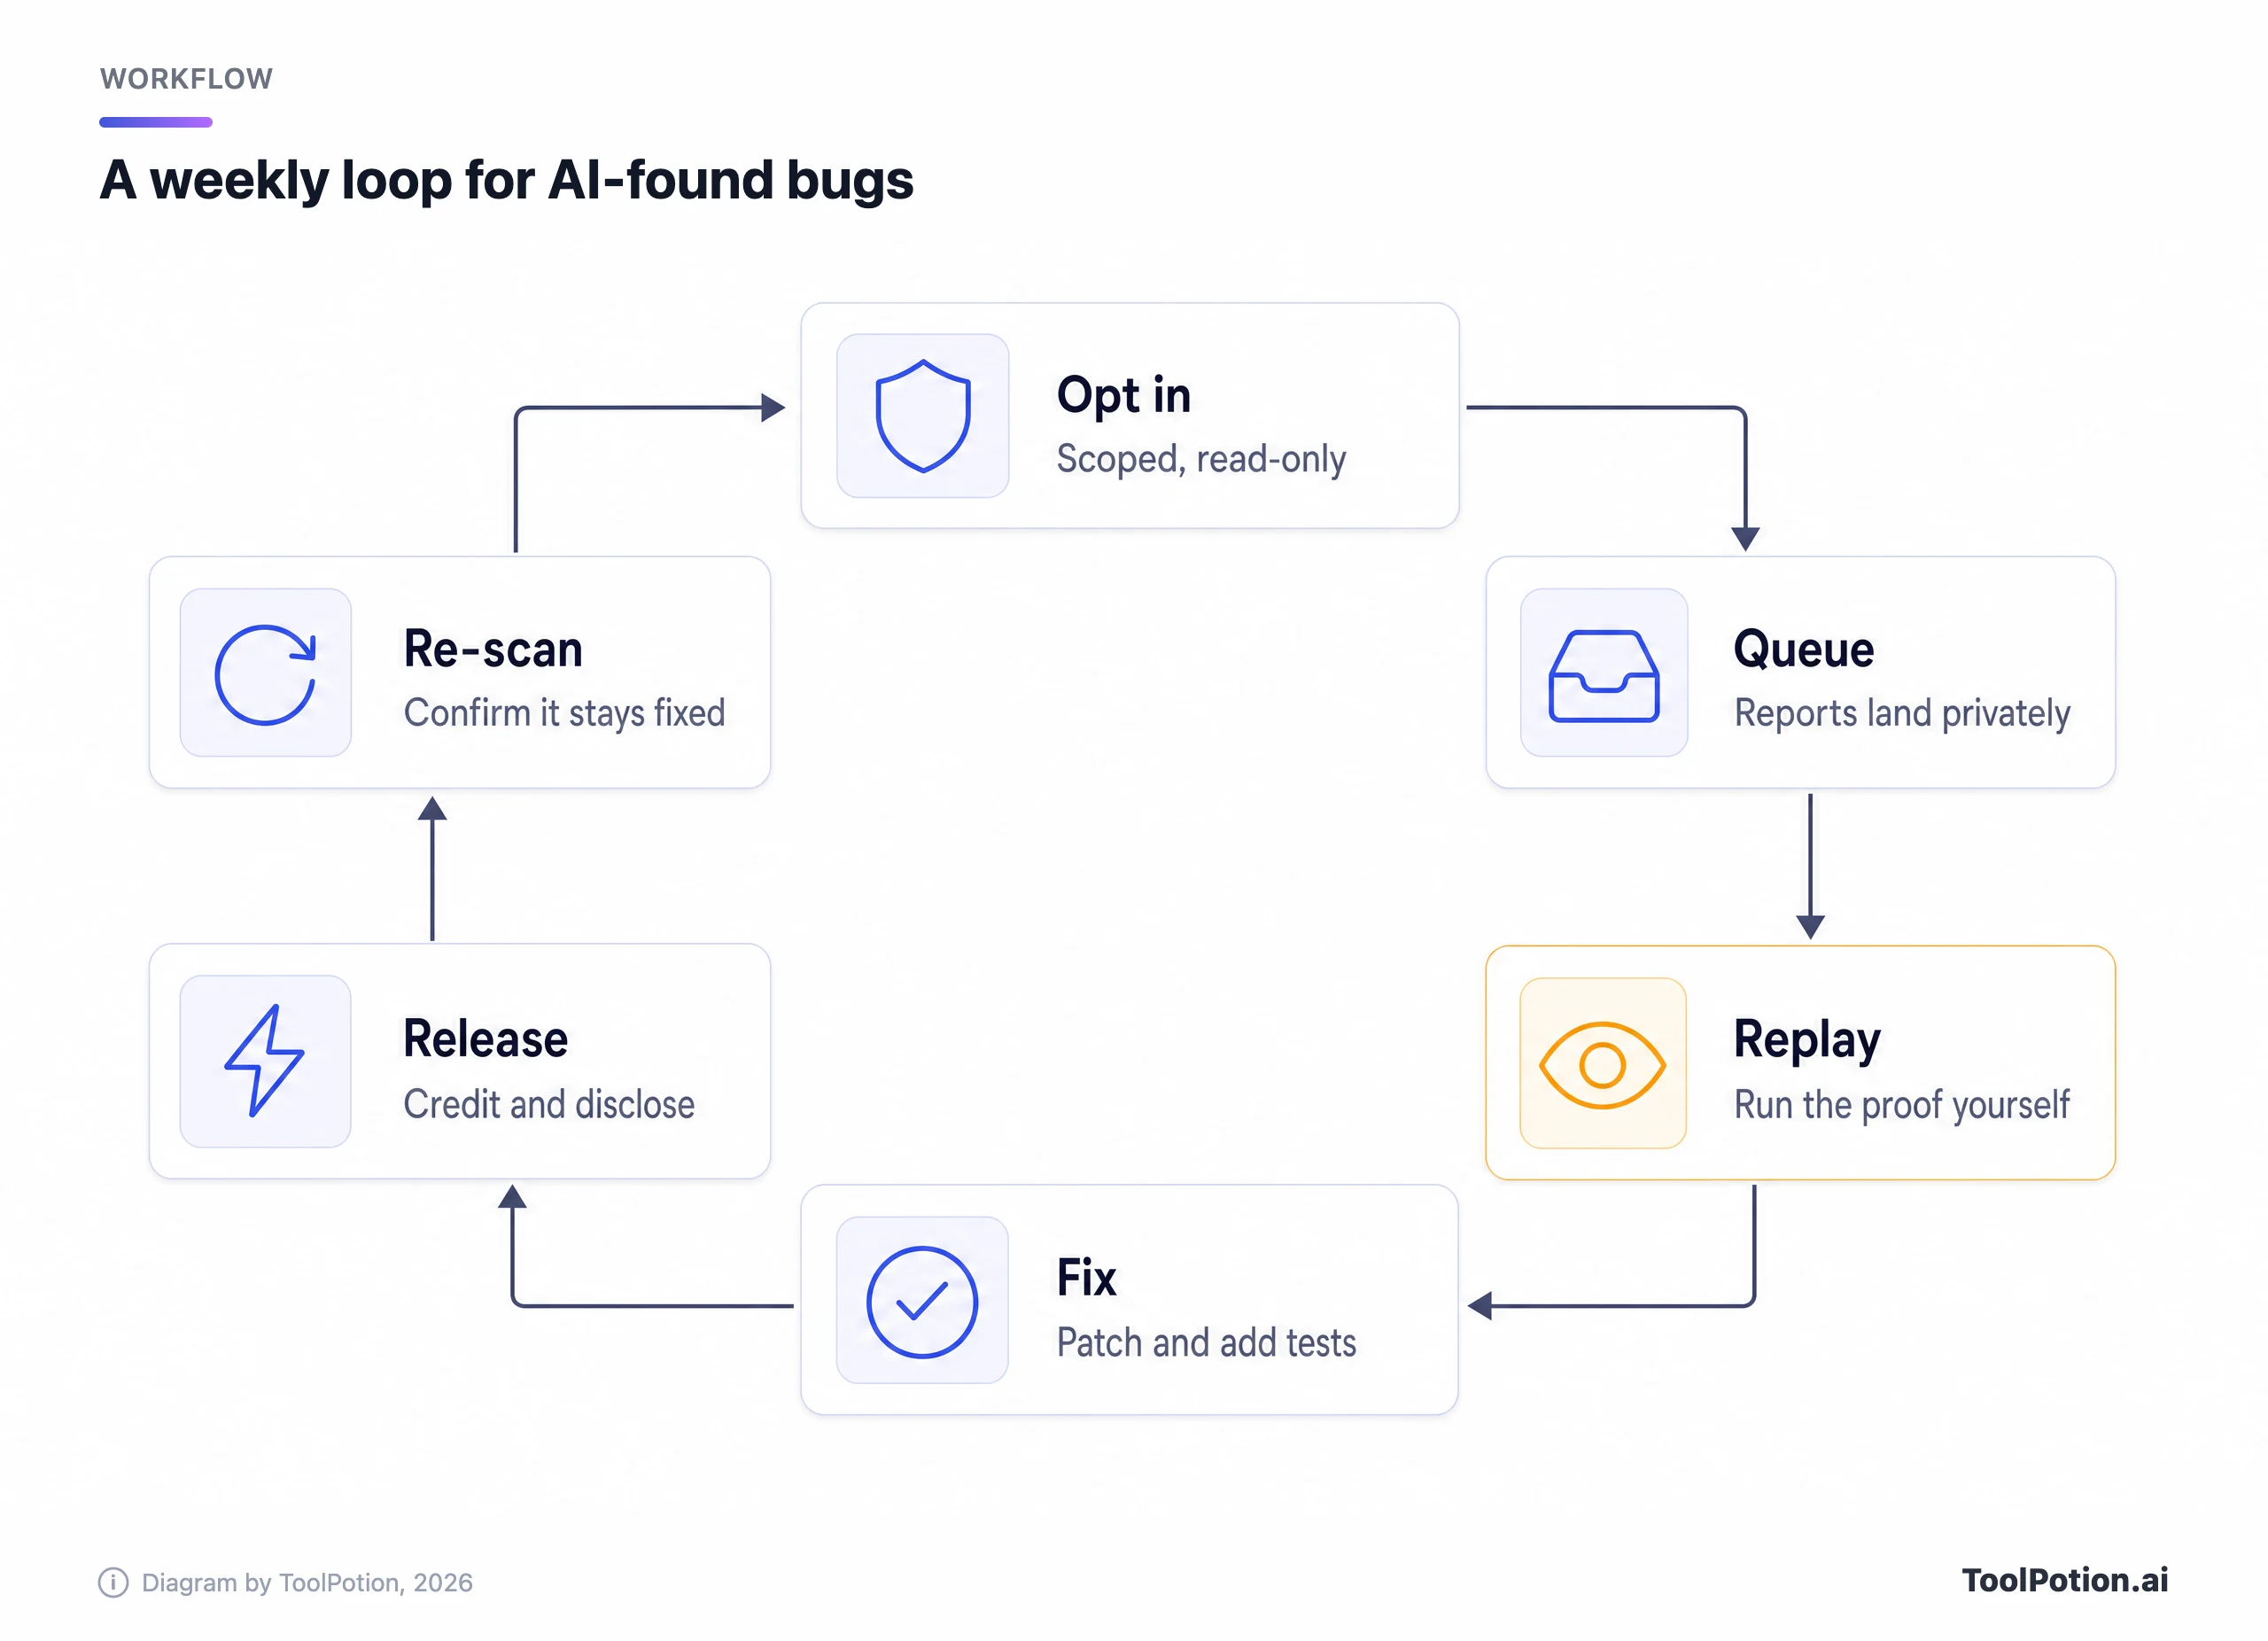
إعادة التشغيل هي الخطوة التي تفصل الماسح المفيد عن الماسح الضجيجي. إن كان التقرير يحوي مثالًا لإعادة الإنتاج فشغّله بنفسك. وإن لم يحوِ فاطلب واحدًا. النموذج الذي لا يستطيع أن يُظهر ادعاءه يعمل أعطاك نظرية، والنظريات رخيصة.
لا تعرف من أين تبدأ؟ شجرة القرار أدناه ترسم الحالات الشائعة. إنها نصيحة تحريرية مبنية على شروط الشركات أعلاه، فعدّلها بحسب وضعك.
بالنسبة لمعظم الفرق الصغيرة، الخطوة الأولى الأفضل هي ماسح مجاني لطلبات الدمج مع شخص واحد يملك النتائج. أضف أداة وكيلية بعد أن يبقى ذلك الطابور هادئًا بضعة أسابيع. ومستودع الهواة يكفيه ما تقدمه منصته من إعدادات مجانية افتراضية. أما المكتبة التي تقع على مسار حرج فهي التي ينبغي أن تتقدم بطلب إلى OSS Scanner.
حساب تكلفة الفرز
لا أحد يضع وقت الفرز في صفحة الأسعار، وهو التكلفة التي تحدد هل يساعدك الماسح أم يضرك. حتى الأداة الجيدة تنتج بعض النتائج المكررة. وجدت مراجعة Anthropic نفسها 11 منها بين 97. تحوّل الحاسبة أدناه حجم تقاريرك إلى ساعات.
جرّب رفع نسبة التقارير غير الصالحة وانظر كم تتراكم الساعات بسرعة. ثم جرّب خفض الدقائق لكل تقرير إلى 15، كصورة تقريبية لما يمكن أن يوفره إثبات يعمل (الرقم توضيحي وليس قياسًا). تلك الفجوة هي الحجة لمطالبة الجميع بأمثلة إعادة الإنتاج، أدوات ذكاء اصطناعي كانوا أم بشرًا.
هناك عادات قليلة تفيد حين تبدأ التقارير بالوصول. يلخصها الرسم أدناه.
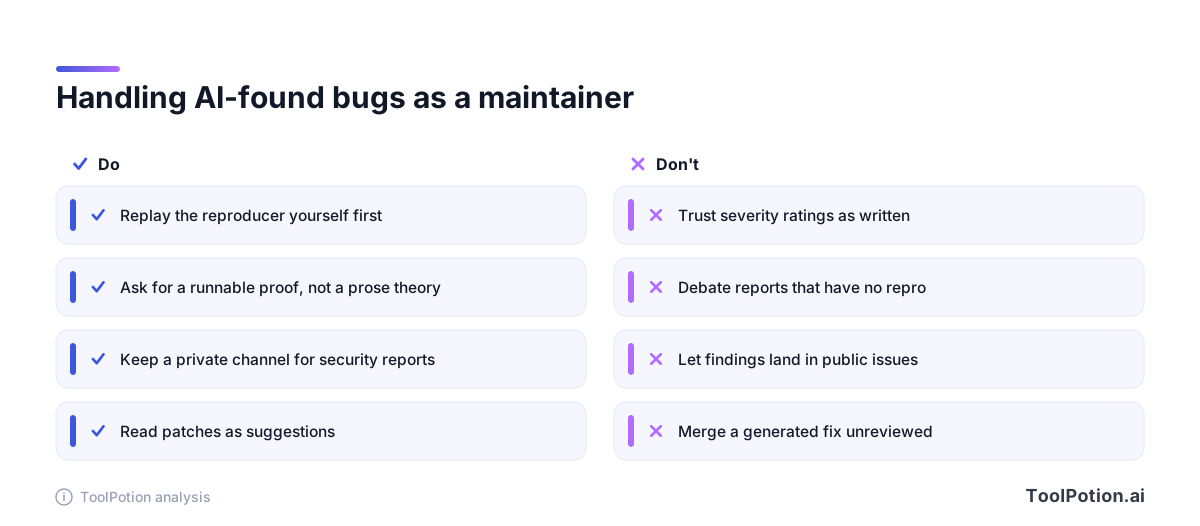
الزوج الأول يستحق التكرار. فدرجات الخطورة يضعها نموذج، وتحذّر Anthropic نفسها من أنها قد تكون خاطئة (SiliconANGLE). قيّمها بنفسك بعد أن تعيد تشغيلها. ويمكن لمساعد من طراز Claude Code أن يساعدك في كتابة الإصلاح واختبار الانحدار متى قررت أن الثغرة حقيقية، لكن القرار يبقى لك. وللمزيد من السياق عن هذا النوع من الأدوات، راجع لوحة مساعدي البرمجة ودليل أدوات مراجعة الشيفرة بالذكاء الاصطناعي.
أين ما زالت هذه الأدوات تقصّر
هي جيدة في أنواع الثغرات التي تترك أثرًا في الشيفرة: أخطاء الذاكرة، والحقن، والفحوص المفقودة. وهي أضعف في العيوب التي تعتمد على طريقة عمل النشاط التجاري فعلًا، مثل من يحق له الموافقة على ماذا. الماسح لا يستطيع أن يعرف نيّتك.
وهي لا تغني أيضًا عن بقية الأمن. فـ CodeMender من Google تُبقي البشر يراجعون الرقع قبل رفعها إلى المشاريع الأصلية (Google DeepMind)، وتقول GitHub إن Autofix يعمل بأفضل جهد ممكن ولا يستطيع التأكد من أن الإصلاح يعالج التنبيهات الناتجة عن استعلامات مخصصة (GitHub). حتى الشركات صاحبة أكبر مصلحة تقول لك أن تتحقق من المخرجات.
الحد الصادق هو الحجم. اكتشاف الثغرات يصبح أرخص أسرع من إصلاحها. والماسح الذي يسلّم مشروعًا من ثلاثة أشخاص أربعين نتيجة حقيقية صنع تراكمًا لا منتجًا أكثر أمانًا. اختر الأدوات بحسب ما تستطيع إصلاحه في شهر، لا بحسب ما تستطيع هي اكتشافه.
الأسئلة الشائعة
هل OSS Scanner من Anthropic مفتوح لأي مستودع في GitHub؟
لا. إنه بالاشتراك الاختياري ويُقيَّم كل مشروع على حدة بمعايير تشبه OSS-Fuzz، فيجب أن يكون للمشروع أثر حاسم على البنية التحتية وأمان المستخدمين. ويتقدم المشرفون بطلب دمج إلى مستودع Anthropic على GitHub.
هل تغني ماسحات الذكاء الاصطناعي عن اختبار الاختراق؟
ليس في أي شيء يهم عملاءك. فهي تغطي الثغرات على مستوى الشيفرة جيدًا، والعيوب في منطق العمل بشكل ضعيف. اعتبرها طبقة إضافية تعمل طوال الوقت، إلى جانب المراجعة البشرية من حين لآخر.
هل أستطيع استخدام Claude أو Gemini مباشرة لتدقيق شيفرتي؟
يمكنك لصق الشيفرة في Claude أو Google Gemini وطلب مراجعة أمنية. وهذا مفيد لدالة واحدة. لكنه لن يملك البيئة المعزولة ولا نموذج التهديدات على مستوى المستودع كله ولا التحقق من الاستغلال التي تضيفها الوكلاء المتخصصة أعلاه، فتوقّع إنذارات كاذبة أكثر.
ماذا أفعل إذا وصلني تقرير كتبه الذكاء الاصطناعي ويبدو مزيفًا؟
اطلب مثالًا لإعادة الإنتاج على إصدار محدد. النتيجة الحقيقية تستطيع الإجابة عن هذا الطلب. أما المفبركة فكثيرًا ما لا تستطيع. وإذا استمر أحدهم في إرسالها، فمن حقك إغلاق التقرير والمضي قدمًا.
هل الماسحات المجانية آمنة للتشغيل على الشيفرة الخاصة؟
اقرأ شروط كل واحد منها. بعضها يعمل بالكامل على جهازك، وبعضها يرسل أجزاء من الملفات إلى نموذج مستضاف. تحقق مما يخزّنه المزوّد ولكم من الوقت قبل أن تربط مستودعًا خاصًا.