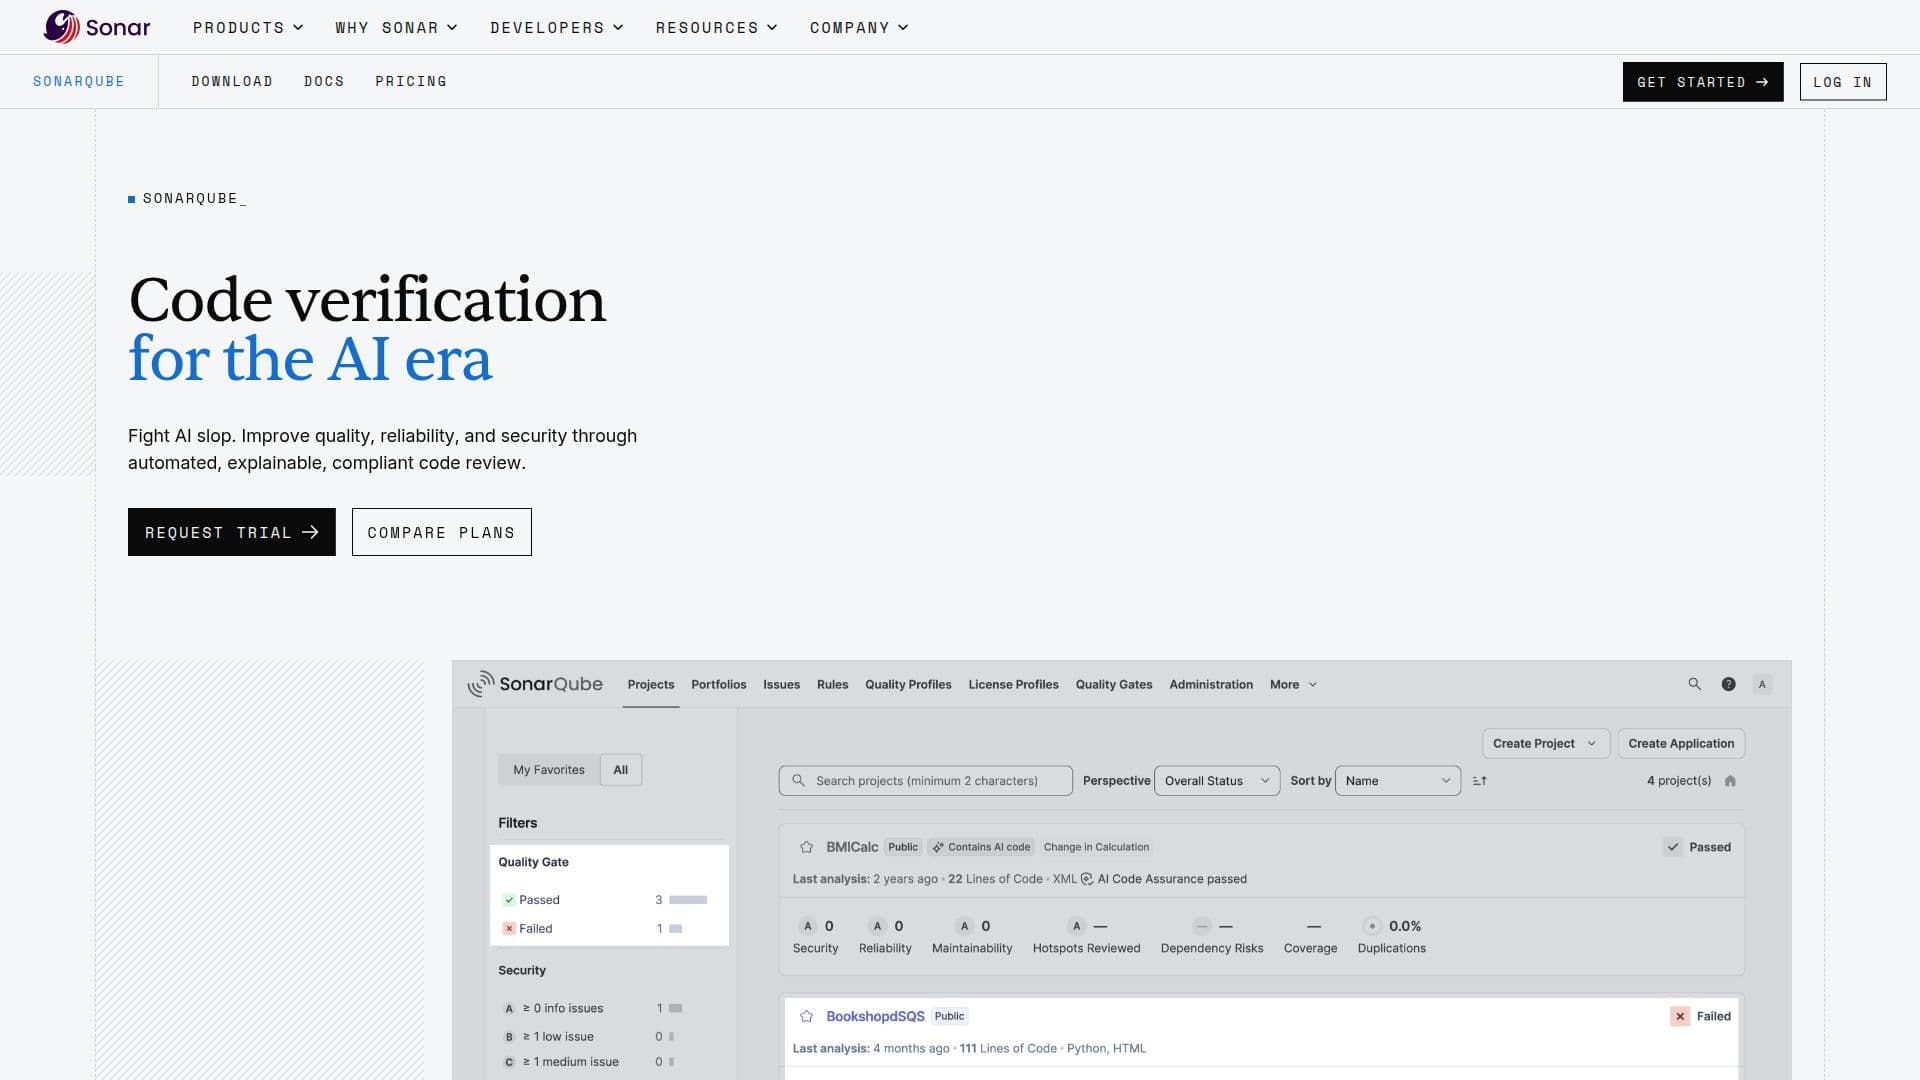
الوصف
SonarQube هي منصة رائدة في الصناعة مصممة لتحليل جودة وأمان الكود بشكل آلي. تمكّن المؤسسات والمطورين الأفراد من مراجعة ومراقبة وتعزيز قواعد الكود الخاصة بهم بشكل مستمر من خلال تحديد المشكلات مثل الأخطاء والثغرات ورائحة الكود مبكرًا في دورة حياة التطوير. مع دعم لأكثر من 40 لغة برمجة وإطار عمل، تتكامل SonarQube بسلاسة في بيئات التطوير المختلفة، بما في ذلك IDEs وCI/CD، مما يضمن معايير عالية لصحة الكود وأمانه طوال عملية تطوير البرمجيات.
قراءة المزيد
تعمل المنصة في وضعين رئيسيين: SonarQube Cloud، وهو حل SaaS مُدار بالكامل، وSonarQube Server، الذي يسمح بالإدارة الذاتية والتحكم الأقصى في مكان البيانات وأمانها. تتيح هذه المرونة للمؤسسات نشر SonarQube ضمن بنيتها التحتية الخاصة أو استخدام الحلول السحابية، مما يلبي احتياجات التشغيل المتنوعة. توفر قدرات مراجعة الكود الآلي في SonarQube، جنبًا إلى جنب مع تحليل الكود الثابت، للمطورين ملاحظات فورية، مما يسمح لهم بإصلاح المشكلات قبل الالتزام بالكود.
تعتبر SonarQube مفيدة بشكل خاص لكل من الأفراد والشركات. بالنسبة للمطورين الأفراد والفرق الصغيرة، تقدم النسخة المجتمعية ميزات أساسية لجودة الكود والتحليل الثابت دون أي تكلفة. بالنسبة للمؤسسات الكبيرة، توفر الإصدارات التجارية قدرات متقدمة، بما في ذلك تكاملات المؤسسات، ودعم الامتثال، ومراقبة قابلة للتوسع لقواعد الكود الكبيرة. يتماشى النهج الموحد للمنصة مع سير عمل المطورين ومعايير الفريق وأمان من مستوى المؤسسات، مما يجعلها أداة أساسية لكل من المشاريع الصغيرة والفرق الكبيرة الموزعة التي تسعى للحصول على معلومات قابلة للتنفيذ حول الكود.
بالإضافة إلى وظائفها الأساسية، تدعم SonarQube اختبارات الأمان المتقدمة، بما في ذلك اختبار أمان التطبيقات الثابت (SAST)، واكتشاف الأسرار، وفحص البنية التحتية ككود (IaC). تضمن هذه المجموعة الشاملة من الميزات أن تتمكن المؤسسات من الحفاظ على معايير أمان صارمة مع تعزيز ثقافة التحسين المستمر والابتكار في تطوير البرمجيات.
- الفئةمراجعة الشيفرة واختبارها بالذكاء الاصطناعي
- نموذج التسعيرمجاني مع ميزات مدفوعة
- النشرسحابي، محلي
- المنصاتالويب
الميزات الأساسية لـ SonarQube
مراجعة الكود الآلي
تحليل الكود الثابت
تحليل الأمان
تكامل CI/CD
تكوينات مخصصة
تعزيز تجربة المطورين
إصلاحات فورية للكود
اختبار أمان التطبيقات الثابت (SAST)
اكتشاف الأسرار
فحص البنية التحتية ككود (IaC)
قواعد قابلة للتخصيص لاكتشاف الأسرار
كيفية استخدام SonarQube؟
دمج SonarQube في بيئة التطوير الخاصة بك
تكوين خطوط أنابيب CI/CD لتضمين تحليل SonarQube
استخدام SonarQube في IDE للحصول على ملاحظات فورية أثناء البرمجة
مراجعة وإصلاح المشكلات المعلنة قبل الالتزام بالكود
مراقبة جودة الكود ومقاييس الأمان من خلال لوحة معلومات SonarQube
تعديل قواعد البرمجة والإعدادات بناءً على معايير الفريق
استخدام الميزات المتقدمة لحوكمة المؤسسات والامتثال
حالات استخدام SonarQube
- مراجعة الكود الآلي
- الامتثال للأمان
- التكامل المستمر
- تدريب المطورين
- إعادة هيكلة الكود القديم