الوصف
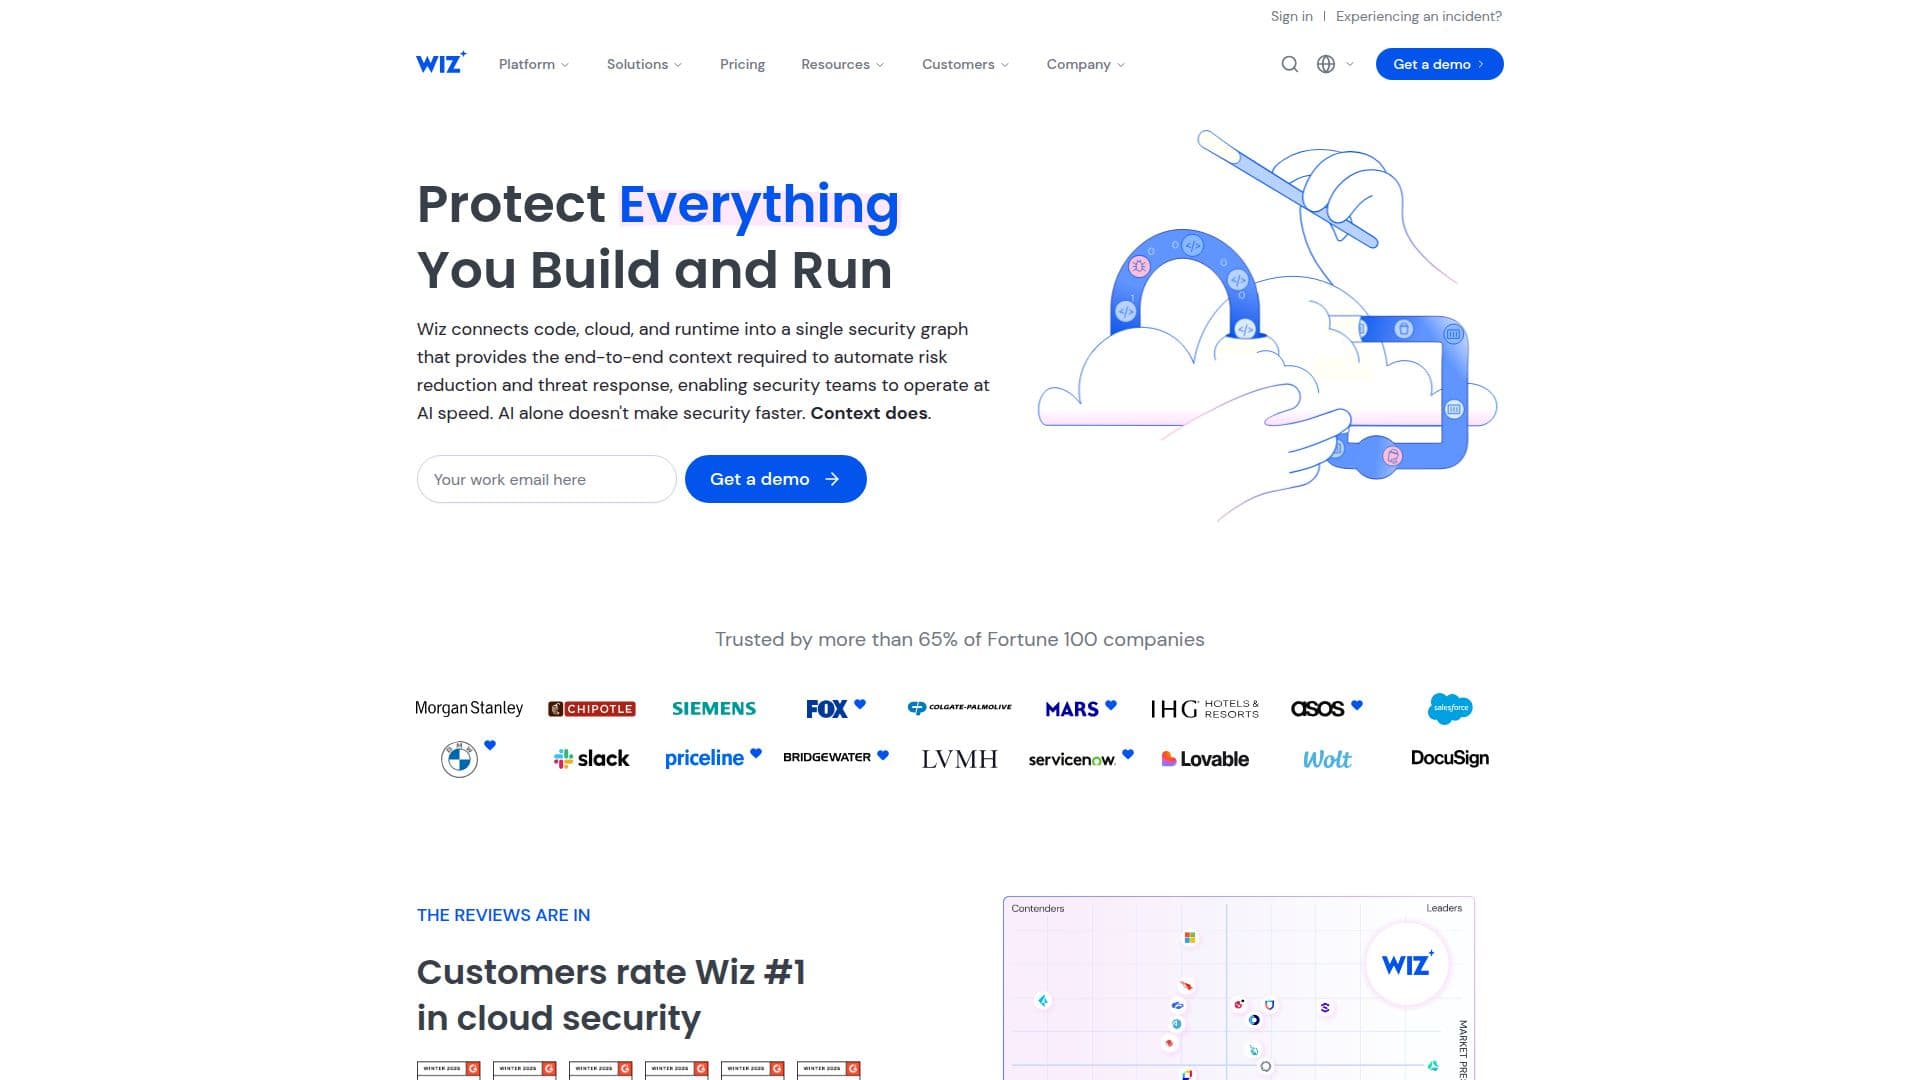
تربط Wiz بين الشيفرة، السحابة، ووقت التشغيل في رسم أمان واحد، مما يوفر السياق اللازم لأتمتة تقليل المخاطر والاستجابة للتهديدات. تتيح هذه الطريقة المبتكرة لفرق الأمان العمل بسرعة الذكاء الاصطناعي، مما يعالج التحديات التي تطرحها البيئة المتطورة لتطبيقات السحابة والذكاء الاصطناعي. الطرق التقليدية للأمان، التي غالبًا ما تعمل في صوامع، غير كافية في عصر الذكاء الاصطناعي السريع حيث تتغير التطبيقات باستمرار ويستغل المهاجمون الذكاء الاصطناعي لاستغلال الثغرات.
قراءة المزيد
تم تصميم منصة Wiz لتأمين كل طبقة من تطبيقات الذكاء الاصطناعي الأصلية طوال دورة حياة التطوير. تقدم رؤية شاملة وحماية عبر البنية التحتية، النماذج، البيانات، والتطبيقات. من خلال استخدام رسم سياقي موحد، تمكّن Wiz الفرق من تحديد المخاطر وإصلاحها من المصدر، مما يضمن أن تدابير الأمان تواكب التطوير.
تتضمن المنصة عدة مكونات رئيسية، بما في ذلك وكيل Wiz Green، الذي يحول المخاطر تلقائيًا إلى إصلاحات شيفرة، ووكيل Wiz Red، الذي يكتشف مسارات الهجوم من خلال اختبار الاختراق الآلي. بالإضافة إلى ذلك، يقوم وكيل Wiz Blue بأتمتة البحث عن التهديدات والتحقيق في عمليات SecOps، مع إعطاء الأولوية للتهديدات الحقيقية بناءً على السياق. تتيح هذه الطريقة الشاملة للمنظمات تأمين بيئاتها السحابية وبيئات الذكاء الاصطناعي بشكل فعال، مما يوزع مسؤوليات الأمان عبر الفرق.
تثق أكثر من 65% من شركات Fortune 100 في Wiz، مما يبرز فعاليتها وموثوقيتها في مجال الأمن السيبراني. إن قدرة المنصة على توفير اكتشاف التهديدات والاستجابة في الوقت الحقيقي، جنبًا إلى جنب مع رؤيتها بدون وكيل، تجعلها أداة حاسمة للمنظمات التي تسعى لتعزيز موقفها الأمني في مجالات السحابة والذكاء الاصطناعي. من خلال التكامل بسلاسة مع سير العمل والأدوات الحالية، تمكّن Wiz الفرق من التعاون بشكل فعال والحفاظ على موقف أمني قوي أثناء الابتكار وتوسيع قدراتها السحابية.
- الفئةأدوات الأمن السيبراني بالذكاء الاصطناعي
- نموذج التسعيرعرض سعر مخصص
- النشرسحابي
- المنصاتالويب
الميزات الأساسية لـ Wiz
اكتشاف التهديدات المدعوم بالذكاء الاصطناعي
أتمتة إصلاح المخاطر
رسم أمان موحد
رؤية بدون وكيل
استجابة للتهديدات في الوقت الحقيقي
اختبار اختراق آلي
إعطاء الأولوية للمخاطر بناءً على السياق
تكامل CI/CD
أمان السحابة والذكاء الاصطناعي
التحكم في الوصول بناءً على الدور
كيفية استخدام Wiz؟
الاتصال: دمج Wiz مع بيئة السحابة الخاصة بك باستخدام موصلات API.
الفحص: استخدم المنصة لفحص بيئة السحابة والذكاء الاصطناعي الخاصة بك بالكامل بحثًا عن الثغرات.
التحليل: راجع رسم الأمان لفهم العلاقات والمخاطر داخل بيئتك.
الإصلاح: استخدم الوكلاء الآليين لإصلاح المخاطر المحددة من المصدر.
المراقبة: راقب باستمرار تطبيقات السحابة والذكاء الاصطناعي الخاصة بك بحثًا عن تهديدات جديدة.
التعاون: تمكين الفرق من إدارة مخاطر الأمان الخاصة بهم من خلال التحكم في الوصول بناءً على الدور.
التقرير: إنشاء تقارير الامتثال والرؤى للمساهمين.
التحسين: تحديث وتحسين تدابير الأمان بانتظام بناءً على التهديدات المتطورة.
حالات استخدام Wiz
- إدارة أمان السحابة
- حماية تطبيقات الذكاء الاصطناعي
- تقييم المخاطر
- تقارير الامتثال
- اكتشاف التهديدات