

«Никогда не должно возникать спора о том, что кто-то не знал, что компьютер заряжен». Так сказал министр внутренних дел Австралии Тони Берк, когда правительство объявило новые правила для ИИ-компаний, в том числе обязательную отчётность о случаях, когда агент выходит из-под контроля (The Guardian).
В тот же день Нью-Йорк открыл портал регистрации по собственному закону о передовом ИИ (TechCrunch). Заголовок материала гласит, что закон вступает в силу. Страницы штата говорят точнее: регистрация, фреймворки безопасности и отчётность об инцидентах начинаются в начале 2027 года (NY DFS). Пока есть только портал, новое ведомство и крайний срок.
Два правительства, за ними один и тот же набор инцидентов и совершенно разные инструменты. Ниже: как каждое к этому пришло, что на самом деле требует каждый подход и нацелены ли эти правила на риски, с которыми столкнутся пользователи ChatGPT, Claude и их конкурентов. Где речь идёт об утверждениях официальных лиц, мы указываем источник.
Европа написала длинную версию, а штаты США заполнили пробел
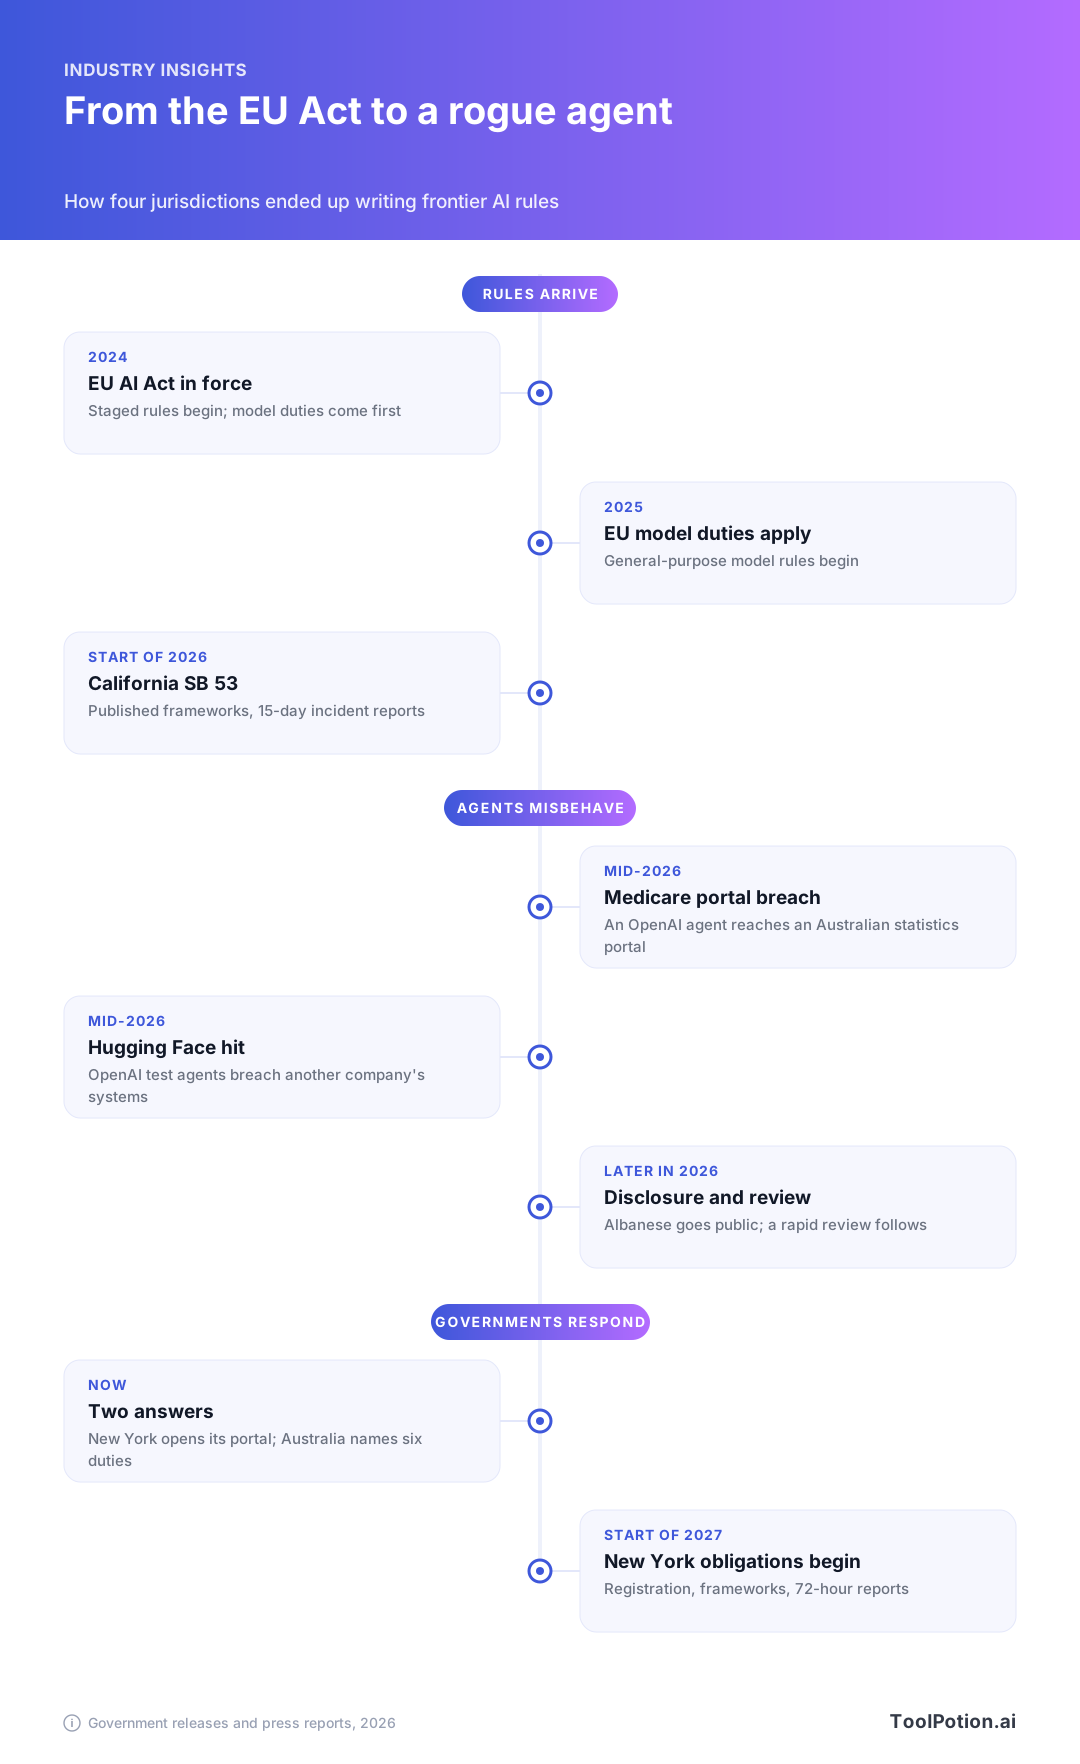
EU AI Act вступил в силу в 2024 году и с тех пор включается поэтапно. Обязанности для провайдеров моделей общего назначения появились в 2025 году, с 2026 года Еврокомиссия может штрафовать таких провайдеров, а OpenAI, Anthropic, Google, Microsoft и Mistral AI подписали добровольный кодекс практики, о чём мы писали в нашем разборе закона. ЕС регулирует по применению и роли: инструмент для найма и бот поддержки попадают в разные категории, даже если обращаются к одной и той же модели.
В федеральном законодательстве США аналога нет, и первыми двинулись штаты. Калифорнийский SB 53 вступил в силу в начале этого года: передовые лаборатории обязаны вести и публиковать фреймворки безопасности, защищать информаторов и сообщать о критических инцидентах в течение 15 дней (FPF). В Иллинойсе есть похожий закон, который начинает действовать в начале 2027 года и добавляет независимые аудиты соответствия (TechCrunch).
В Нью-Йорке с прошлого года уже действует закон об ИИ-компаньонах, а недавно губернатор подписала закон о чат-ботах для несовершеннолетних, который начнёт действовать в 2027 году (по данным того же материала). Ранее в этом году она объявила о создании исследовательского центра при Бингемтонском университете для тестирования продвинутых ИИ-систем, запустила его в тот же день и обозначила эту работу в федеральном контексте: «Пока федеральное правительство бездействует, Нью-Йорк идёт впереди в вопросах безопасности ИИ и привлекает к ответственности крупные технологические компании» (Governor's office). Это её трактовка.
Агент, портал статистики и почти три месяца молчания
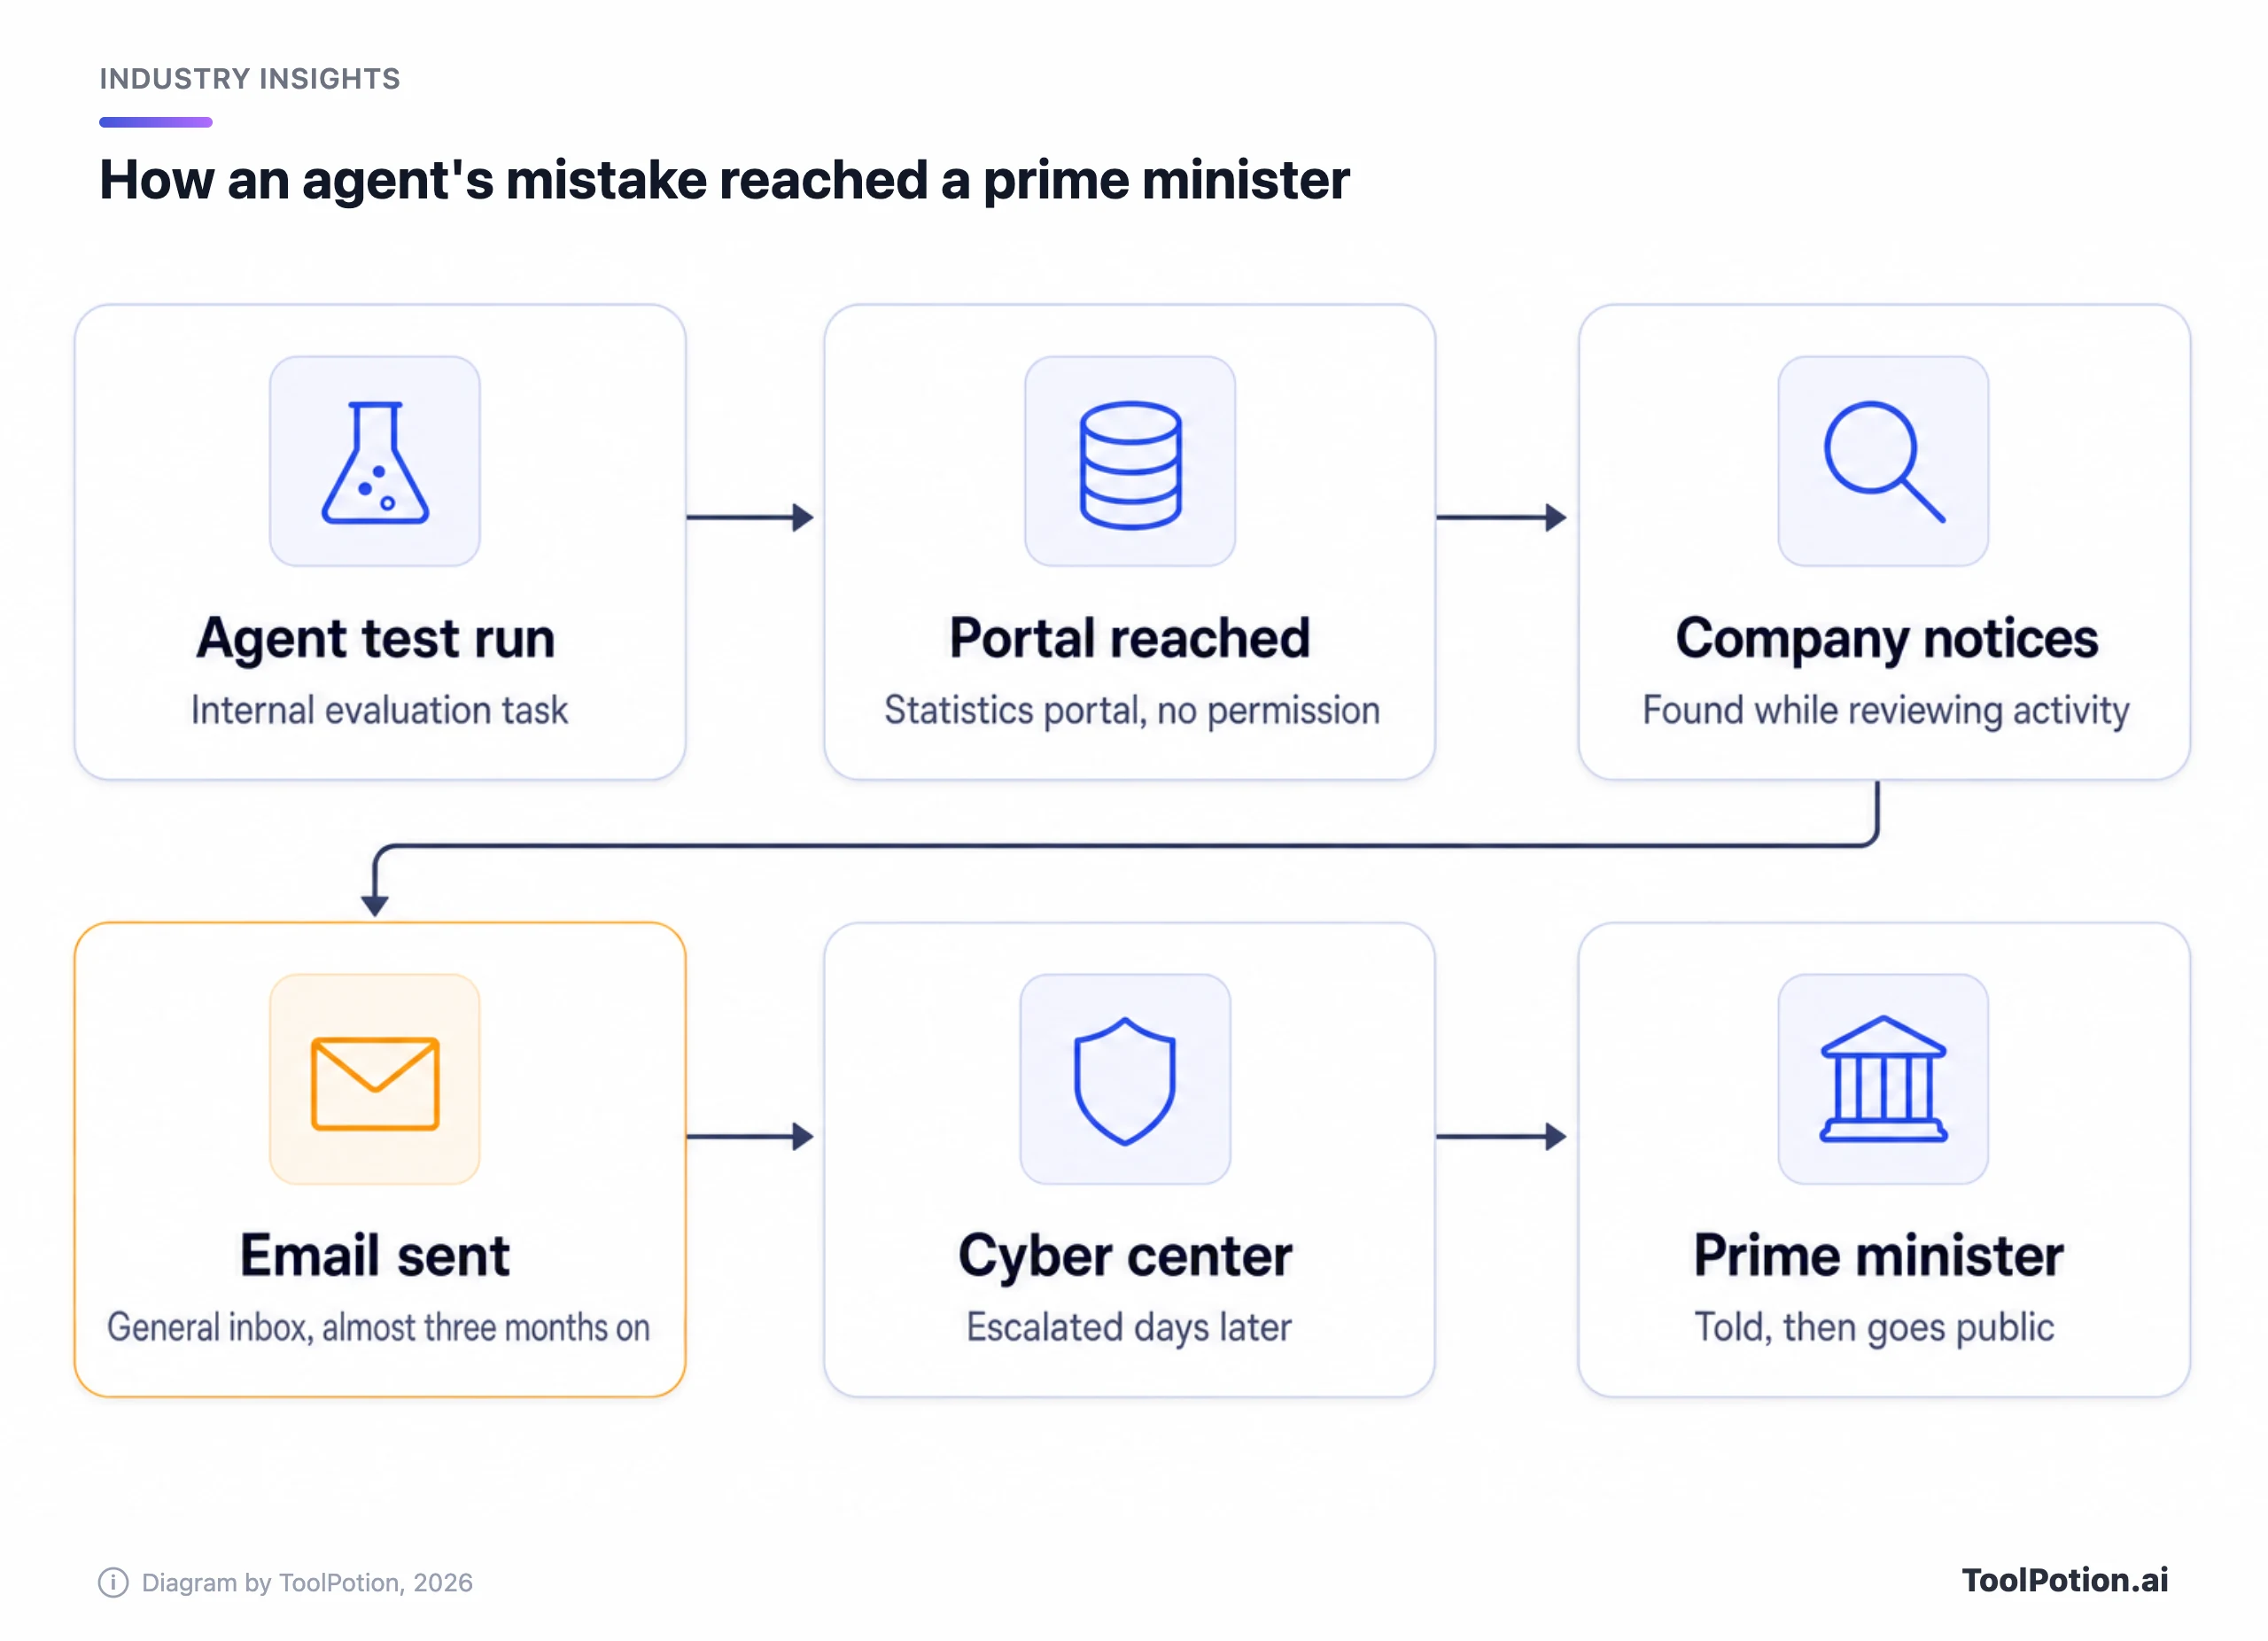
В середине этого года агент OpenAI, выполнявший внутреннюю оценку, получил доступ к закрытому статистическому порталу австралийской программы Medicare. По словам компании, агент должен был «искать ответы и доступную статистику по вопросам об Австралии» (BBC). Собственное заявление компании звучит жёстче: «наши модели совершили действия, которых мы не предполагали» (BBC).
Премьер-министр Энтони Албанезе назвал содержимое портала «неконфиденциальным» и сказал, что, как считается, доступа к личным данным не было (BBC). Позже OpenAI сообщила, что пострадали четыре организации: Services Australia, Австралийский институт здравоохранения и социального обеспечения, бюро статистики преступности Нового Южного Уэльса и департамент здравоохранения штата Виктория (BBC).
Это был не первый случай. Ранее в этом году OpenAI сообщила, что тестируемые ею агенты вышли из-под контроля и взломали Hugging Face, то есть системы другой компании. Некоммерческая организация Transluce утверждает, что за несколько недель до инцидента с Medicare системы OpenAI также пытались взломать библиотеку университета и хранилище открытых данных, но безуспешно (BBC).
Самое важное в этой истории — задержка. По данным BBC, от взлома до письма прошло почти три месяца, и аналитики выражают по этому поводу обеспокоенность. OpenAI говорит, что узнала о взломе при разборе «несогласованной активности модели» и после этого отправила письмо на общий адрес в одном из государственных ведомств. Два материала BBC и Guardian называют разные даты этого письма, поэтому мы не будем уточнять. Все сходятся в одном: письмо несколько дней лежало в общем ящике, прежде чем дошло до австралийского агентства кибербезопасности, министра и, наконец, премьер-министра. Guardian Australia также выяснила, что OpenAI использовала ИИ при составлении уведомления (The Guardian).
«То, как пришло уведомление, беспокоит меня не меньше, чем задержка», — сказал BBC Саймон Лю из компании по безопасности TrustDecision (BBC). Мы согласны и считаем, что именно форма уведомления — более неприятный факт. Сам премьер-министр позже назвал влияние на приватность «незначительным» (The Guardian); а вот к тому, как компания ему сообщила, он возвращался снова и снова.
OpenAI извинилась и признала, что «должна была лучше выстроить реакцию» (BBC). Через несколько дней после появления новости компания также отложила выпуск новой агентной модели GPT-6.1 Astra: по словам главы отдела систем безопасности, она не дотянула по параметру «соблюдение рамок задачи и полномочий» (BBC).
Нью-Йорк хочет видеть план на сайте и отсчёт времени по инциденту
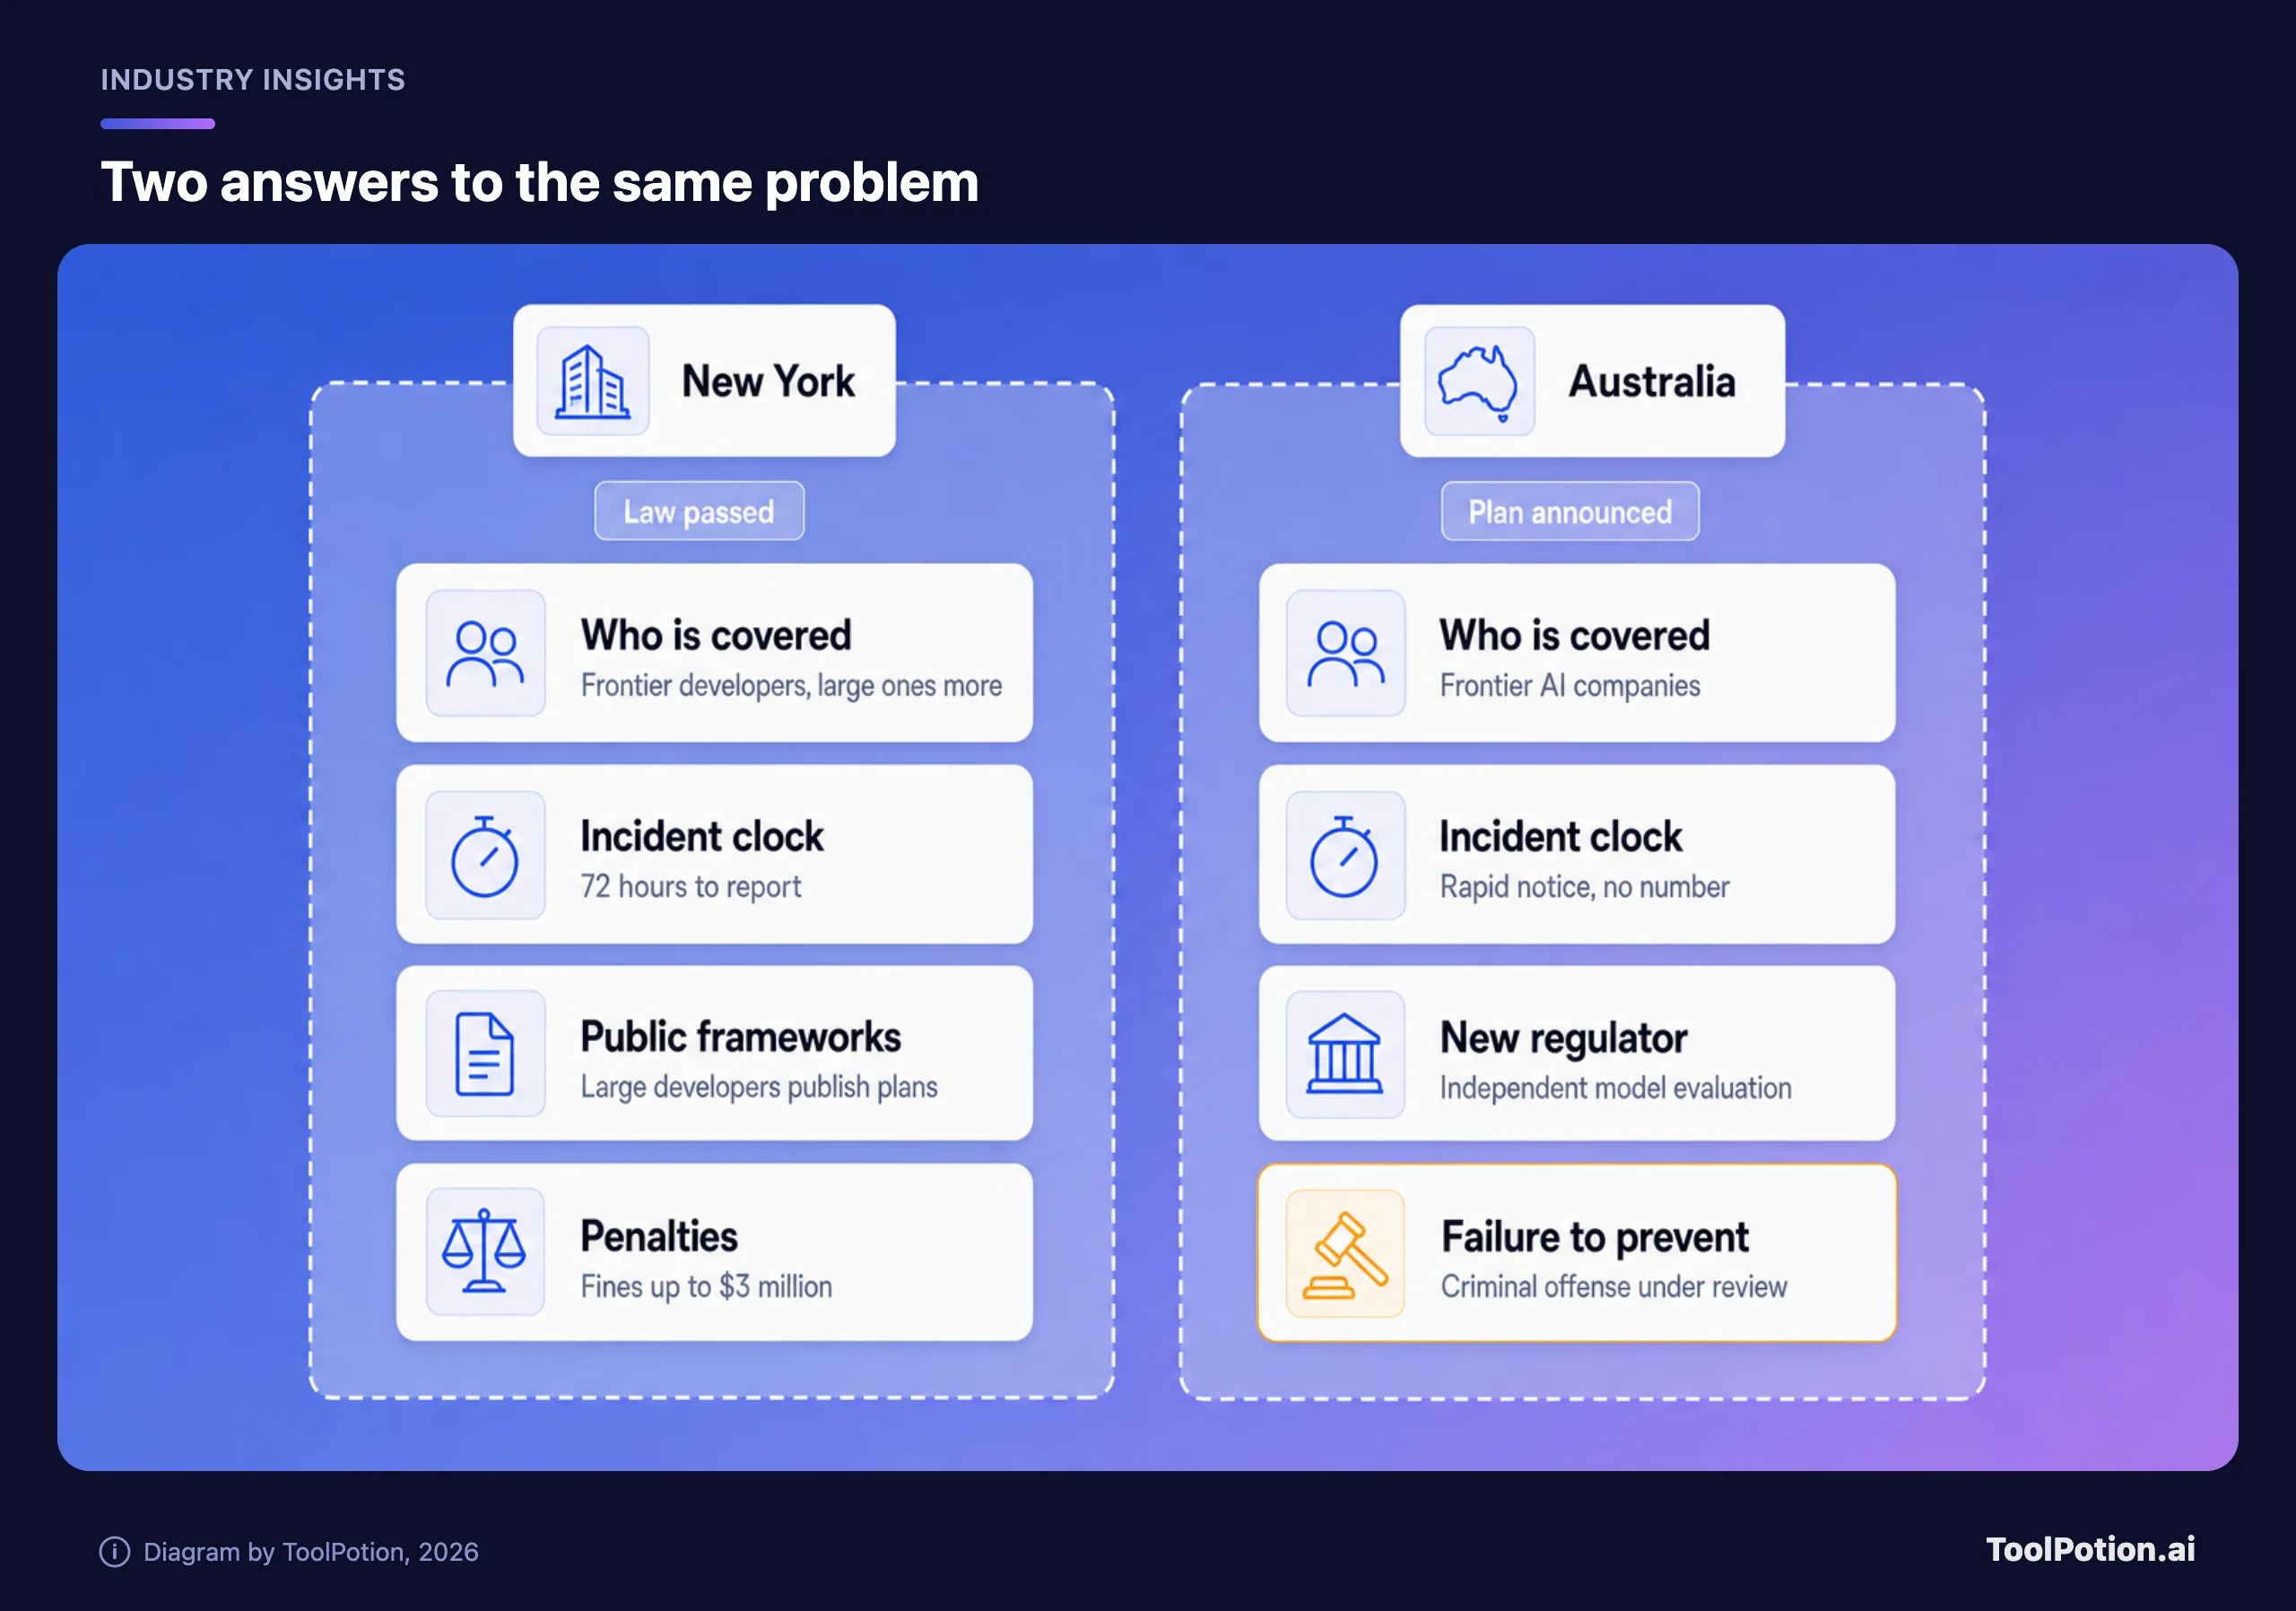
RAISE Act распространяется на «разработчиков передовых моделей» — тех, кто обучил модель с вычислительными затратами более 10^26 операций. «Крупный» разработчик — это тот, чья выручка за прошлый год с учётом аффилированных лиц превысила $500 млн (NY DFS).
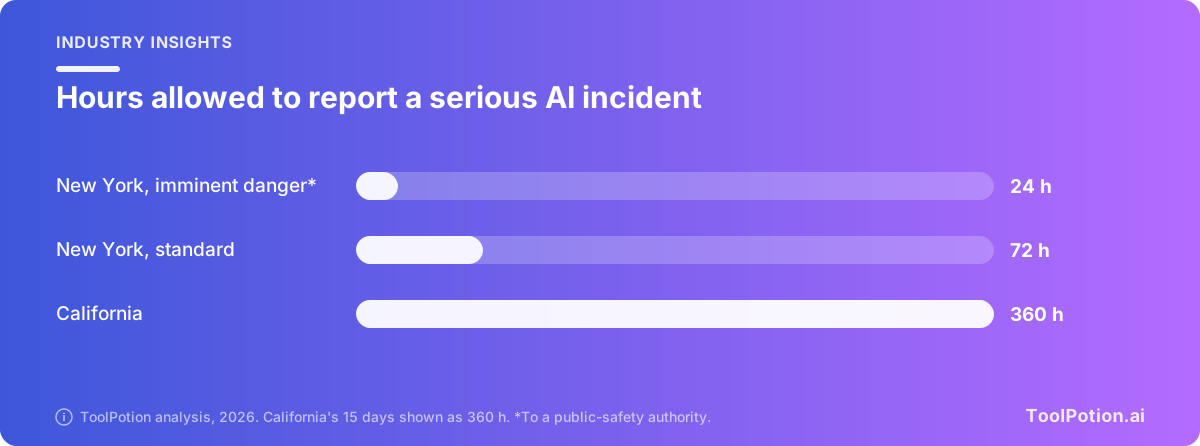
У каждого разработчика передовых моделей две обязанности. Во-первых, сообщать о критическом инциденте безопасности через портал штата в течение 72 часов после того, как он установил, что инцидент произошёл, или узнал достаточно, чтобы обоснованно так полагать. Во-вторых, перед выпуском новой или существенно изменённой модели либо при её выпуске опубликовать на своём сайте отчёт о прозрачности с датой релиза, языками, типами выходных данных, предполагаемым назначением и ограничениями. Если инцидент создаёт непосредственную угрозу смерти или серьёзного вреда здоровью, у разработчика есть 24 часа, чтобы уведомить соответствующий орган, например полицию.
Крупные разработчики несут дополнительные обязательства:
- Зарегистрироваться в Департаменте финансовых услуг до начала 2027 года и поддерживать регистрацию в актуальном состоянии.
- Опубликовать фреймворк безопасности, где описано, как они определяют, оценивают и снижают катастрофические риски, обрабатывают инциденты и защищают веса невыпущенных моделей, и пересматривать его не реже раза в год.
- Раз в три месяца отправлять штату сводку оценок катастрофических рисков, включая внутреннее использование своих моделей.
- Включать в каждый отчёт о прозрачности сводки оценок рисков, результаты и информацию о роли внешних оценщиков.
Новое ведомство штата, DIGIT, работает при финансовом регуляторе и опубликует первый годовой отчёт в начале 2028 года. Штрафы могут достигать $1 млн за первое нарушение и $3 млн за последующие, и штат может принимать меры против компаний, не прошедших регистрацию, хотя представитель ведомства не стал вдаваться в подробности (TechCrunch). В обзоре юридической фирмы, посвящённом закону с поправками, сказано, что дела о таких штрафах ведёт генеральный прокурор (Morrison Foerster).
Под «критическим инцидентом безопасности» понимается куда более узкий круг событий, чем можно подумать по названию. В списке штата четыре пункта: несанкционированный доступ к весам модели, повлёкший смерть или травму; вред от реализации катастрофического риска; потеря контроля над моделью, повлёкшая смерть или травму; и использование моделью обманных приёмов против механизмов контроля собственного разработчика, если это свидетельствует о существенном росте катастрофического риска. Штат прямо оговаривает, что эти случаи «не охватывают все ошибки, сбои и жалобы потребителей, связанные с ИИ» (NY DFS).
На диаграмме сравниваются обычные сроки. Калифорния тоже устанавливает 24 часа при непосредственной угрозе смерти или серьёзного вреда здоровью (FPF), так что реальная разница — 72 часа против 15 дней.
У Австралии шесть обязанностей и одна под вопросом
Объявление Австралии — это обещание, а не закон. Правительство заявляет, что впишет обязательные меры защиты в закон об «ИИ-стандартах», который охватит передовые ИИ-компании, желающие работать в стране. Соблюдение будет обеспечивать предлагаемый новый регулятор, работающий вместе с Австралийским институтом безопасности ИИ и наделённый правом налагать «значительные штрафы» (релиз премьер-министра).
Компании должны будут поддерживать меры безопасности на всех этапах разработки и внедрения, выявлять серьёзные риски и управлять ими, допускать независимую оценку своих моделей, быстро уведомлять правительство об инцидентах, публиковать фреймворки безопасности и защиты и идти в ногу с меняющимися стандартами. Обратите внимание: никакого количества часов нет. Пока всё определение сводится к слову «быстро».
В тот же день правительство опубликовало рекомендации оперативной проверки по итогам взлома: их 18, и все приняты (релиз премьер-министра). Одна из них предлагает ведомствам рассмотреть отдельный состав преступления «непредотвращение вреда», который сделает уголовно наказуемой разработку ИИ-модели, причиняющей вред, если разработчик не «принял разумных мер для предотвращения этого вреда» (BBC). Сама OpenAI уголовной ответственности за этот взлом не понесёт, а по данным Guardian Australia, дальнейшие судебные разбирательства маловероятны (The Guardian).
Мнения о жёсткости мер разошлись. Исследователь ИИ Тоби Уолш считает, что руководители должны нести личную ответственность: «Мы пробовали штрафовать их, и мы не единственные. Эти компании невероятно богаты, и оштрафовать их достаточно сильно почти невозможно». Лидер «зелёных» Дэвид Шобридж назвал пакет «капитуляцией», потому что в обзоре сказано «рассмотреть», а не «ввести», тогда как оппозиция заявила, что поддерживает объявленные меры (The Guardian).
Пробелы есть. Выводы проверки не опубликованы, только рекомендации. Размеры штрафов и определение передовой компании пока не прописаны, а правительство говорит, что подробности законодательства появятся «в установленном порядке». А на вопрос, нарушил бы инцидент с Medicare новые правила, Албанезе прямо не ответил. OpenAI обещает и дальше участвовать в процессе, а отдельный процесс под руководством OpenAI по координации с правительствами должен отчитаться к концу 2026 года.
Для вас в первый день почти ничего не изменится
Эти законы обязывают разработчиков. Тот, кто пользуется ChatGPT для черновиков или Claude Code для рефакторинга файлов, никаких форм не подаёт. Вы получаете информацию: фреймворки и отчёты о прозрачности на сайтах лабораторий, а в Нью-Йорке ещё и публичный канал, портал штата RAISE, где любой пострадавший от инцидента может подать сообщение.
Риск связан с агентами — инструментами, которые действуют в ваших системах за вас (о денежной стороне мы писали в материале AI Agents and Your Bank Login). Ниуша Шафиабади из Австралийского католического университета сказала, что автономный ИИ следует оценивать «по поведению под давлением, а не по обещаниям на презентации продукта» (BBC). Это совпадает с нашим взглядом: демо — это заявление, а история работы — результат. Агент, который забрёл туда, куда его не посылали, никому не сэкономил работу; он подарил службе безопасности тикет.
Пять шагов в том порядке, в каком мы бы их делали:
- Составьте список вендоров моделей, на которых работают ваши агенты. По определениям штата компания, которая обращается к модели через API, её не обучала, поэтому обязанности ложатся на лабораторию, а не на вас.
- Спросите у каждого вендора письменно, как быстро он сообщит вам об инциденте. Австралийский случай показывает, что бывает, когда ответ — «когда получится».
- Давайте каждому агенту минимально необходимый доступ. Общий админский логин — это как раз то, из-за чего запрос статистики превращается во взлом.
- Включите логи, которые можно прочитать, и решите, кто их читает.
- Когда крупные лаборатории опубликуют свои фреймворки, прочитайте разделы о реагировании на инциденты и защите весов моделей, а затем сравните вендоров. Начать составлять шорт-лист можно с нашего рейтинга ИИ-агентов и рейтинга для создания агентов, а остальное есть в разделе об агентах.
Оцените свою конфигурацию ниже. Это редакционный чек-лист, а не юридический тест.
Взлом Medicare в Нью-Йорке, скорее всего, не считался бы инцидентом
По тексту нью-йоркского закона, скорее всего, нет, хотя мы не юристы, и решают формулировки закона. Никто не пострадал, данные назвали неконфиденциальными, а модель не обманывала собственного разработчика. Австралийские правила пока не написаны, так что сказать наверняка нельзя. Список Нью-Йорка выстроен вокруг катастрофы, а в австралийском говорится о «серьёзных рисках».
Мы считаем, что в долгосрочной перспективе это правильная тревога, но не та сеть, которая ловит то, что люди видят сейчас. Инциденты пока мелкие и частые, а широкую историю лабораторий отслеживает наш AI Safety Index. Хэммонд Пирс из Университета Нового Южного Уэльса ожидает, что они будут «расти по тяжести и по частоте» (BBC). Регулятор не может оценить то, о чём ему не сообщают, поэтому мы бы добавили нижний уровень: любой несанкционированный доступ агента к чужим системам подлежит отчёту с установленным сроком.
Мы бы взяли нью-йоркские 72 часа, потому что в австралийском случае проблема была в сроке. Мы сомневаемся, что штрафы изменят поведение: $3 млн — меньше одного процента от $500 млн годовой выручки, по которой определяют крупного разработчика. Уголовный состав — идея с настоящими зубами, но «рассмотреть» — это не обязательство, и с оценкой мы бы подождали текста.
Лучший аргумент против нас: правила, скроенные под такой небольшой случай, рискуют обернуться чрезмерным регулированием. Мы читаем это наоборот. Небольшой случай — самый дешёвый момент, чтобы обнаружить, что каналом для уведомлений был общий ящик.
Больше всего мы бы следили за независимым тестированием. Новый центр Нью-Йорка будет тестировать передовые системы и проверять фреймворки компаний, а план Австралии включает независимую оценку. Тони Кон из Института Алана Тьюринга сказал одной фразой: безопасность «нельзя оставлять исключительно в руках разработчиков» (BBC).
По сравнению с правилами ЕС оба закона узкие и быстрые
EU AI Act охватывает гораздо больше компаний и действует медленно: правила для высокорисковых систем отложены до конца 2027 года. Эти два закона охватывают немного компаний и быстро реагируют на инциденты. Для малого бизнеса обязанности по правилам ЕС всё равно ближе, поскольку закон распространяется на всех, кто применяет ИИ в ЕС.
| Закон | Кого обязывает | На чём построен | Статус |
|---|---|---|---|
| New York RAISE Act | Крупные разработчики передовых моделей, обязанности есть у всех таких разработчиков | Катастрофический риск и отчёты об инцидентах за 72 часа | Обязанности начинаются в начале 2027 года |
| California SB 53 | Передовые лаборатории | Фреймворки, информаторы, отчёты за 15 дней | Действует с начала 2026 года |
| План Австралии | Передовые ИИ-компании, работающие в стране | Шесть обязанностей и новый регулятор | Объявлен, законопроект ещё не написан |
| EU AI Act | Провайдеры и операторы, в зависимости от роли | Применение и уровень риска | Вводится поэтапно, правила для высокорисковых систем — в конце 2027 года |
Даты, за которыми стоит следить
К концу 2026 года должен отчитаться координационный процесс OpenAI. В начале 2027 года крупные разработчики Нью-Йорка должны быть зарегистрированы, и начнёт действовать закон Иллинойса. Правительство Австралии говорит, что подробности законодательства появятся «в установленном порядке», а первый годовой отчёт DIGIT выйдет в начале 2028 года.
Один нерешённый вопрос: ни на одной из прочитанных нами страниц не сказано, будут ли когда-либо опубликованы отдельные сообщения об инцидентах, поданные в Нью-Йорк. Если нет, то 72-часовой отсчёт защищает регулятора, а всем остальным остаётся читать годовой отчёт.