

Bank of America는 최근 고객에게 2년 전이라면 터무니없게 들렸을 요청을 이메일로 보냈습니다. 은행 아이디와 비밀번호를 AI 어시스턴트에게 주지 말라는 것입니다. AI를 주제로 한 금융 경고 형식의 이 이메일은 다른 사람이나 외부 서비스, 그리고 고객을 대신해 일하겠다고 나서는 AI 기반 도구나 에이전트에게 인증 정보를 절대 공유하지 말라고 안내했습니다. TechCrunch의 Zack Whittaker는 행간에서 은행의 답답함을 읽어냈고, 은행 대변인도 이메일이 사실임을 확인했습니다.
고객이 실제로 그런 행동을 하지 않았다면 은행이 이런 문장을 쓸 리 없습니다. Claude for Chrome, ChatGPT Atlas, Perplexity Computer 같은 개인용 에이전트는 로그인하고, 양식을 클릭해 넘기고, 결제까지 합니다. 에이전트가 로그인 화면에서 멈추면 로그인 정보를 넘겨주는 것이 가장 쉬운 해결책이죠. 에이전트가 어떻게 작동하는지는 AI 브라우저와 에이전틱 브라우징 가이드에서 다뤘습니다. 이 글은 더 좁은 질문, 즉 에이전트를 내 계정에 들여보내면 내 돈은 어떻게 되는지를 다룹니다.
계정 보안에 관한 글이며 재테크 조언이 아닙니다. 저축한 돈을 어떻게 하라는 이야기는 여기에 없습니다.
은행들이 선을 긋고 있다
Bloomberg는 RBC에 대한 기사 제목에서 이 캐나다 은행이 AI 에이전트를 차단할 것이라고 밝혔는데, 유료 기사라 제목만 읽을 수 있었습니다. The Logic의 앞선 보도는 좀 더 신중합니다. RBC의 AI 총괄 Bruce Ross는 에이전트가 돈을 움직이는 것, 그리고 문제가 생겼을 때 누가 책임지는가를 우려한다고 말했고, CEO Dave McKay는 Meta의 Muse 에이전트 차단을 검토 중이며 최종 결정은 없다고 밝혔습니다. Schwab CEO는 더 단호합니다. Rick Wurster는 Bloomberg TV에서 Muse가 자금을 이동하지 못하도록 막고 있다며 이렇게 말했습니다. "고객 보호와 우리 자신의 보호를 위해 허용하지 않습니다." Gizmodo가 인용한 발언입니다.
나머지는 한 건의 종합 기사에 의존합니다. IBTimes UK에 따르면 Citi는 제3자 에이전트가 고객 계정에 로그인하거나 디지털 뱅킹 플랫폼에서 거래하는 것을 허용하지 않는다고 확인했습니다. 다만 승인된 오픈뱅킹 제공업체를 통한 제한적인 읽기 전용 접근은 허용합니다. 나머지는 다른 매체의 보도를 인용한 것입니다. Reuters는 Morgan Stanley가 제3자 에이전트를 차단한다고 보도했고, Axios는 JPMorgan과 Bank of America도 제한하고 있다고 보도했습니다. Reuters와 Axios 기사는 열어볼 수 없었으므로 간접 정보로 감안하세요. IBTimes는 또한 이 보도들이 광범위한 무단 이체나 고객 피해를 입증하지는 않는다고 짚습니다. 은행들이 일찌감치 대응에 나선 위험이지, 이미 퍼진 전염병은 아닙니다.
쇼핑 쪽에도 별도의 경고가 있습니다. Bank of America, Capital One, NatWest, ING와 다른 두 은행은 최근 쇼핑 에이전트 안전 원칙을 발표했고, Techlicious가 요약했습니다. 이들의 걱정은 문제가 생겼을 때 은행이 어떤 에이전트가 무엇을 샀는지, 주문이 고객의 지시와 일치했는지 알 수 없는 경우가 많다는 점입니다.
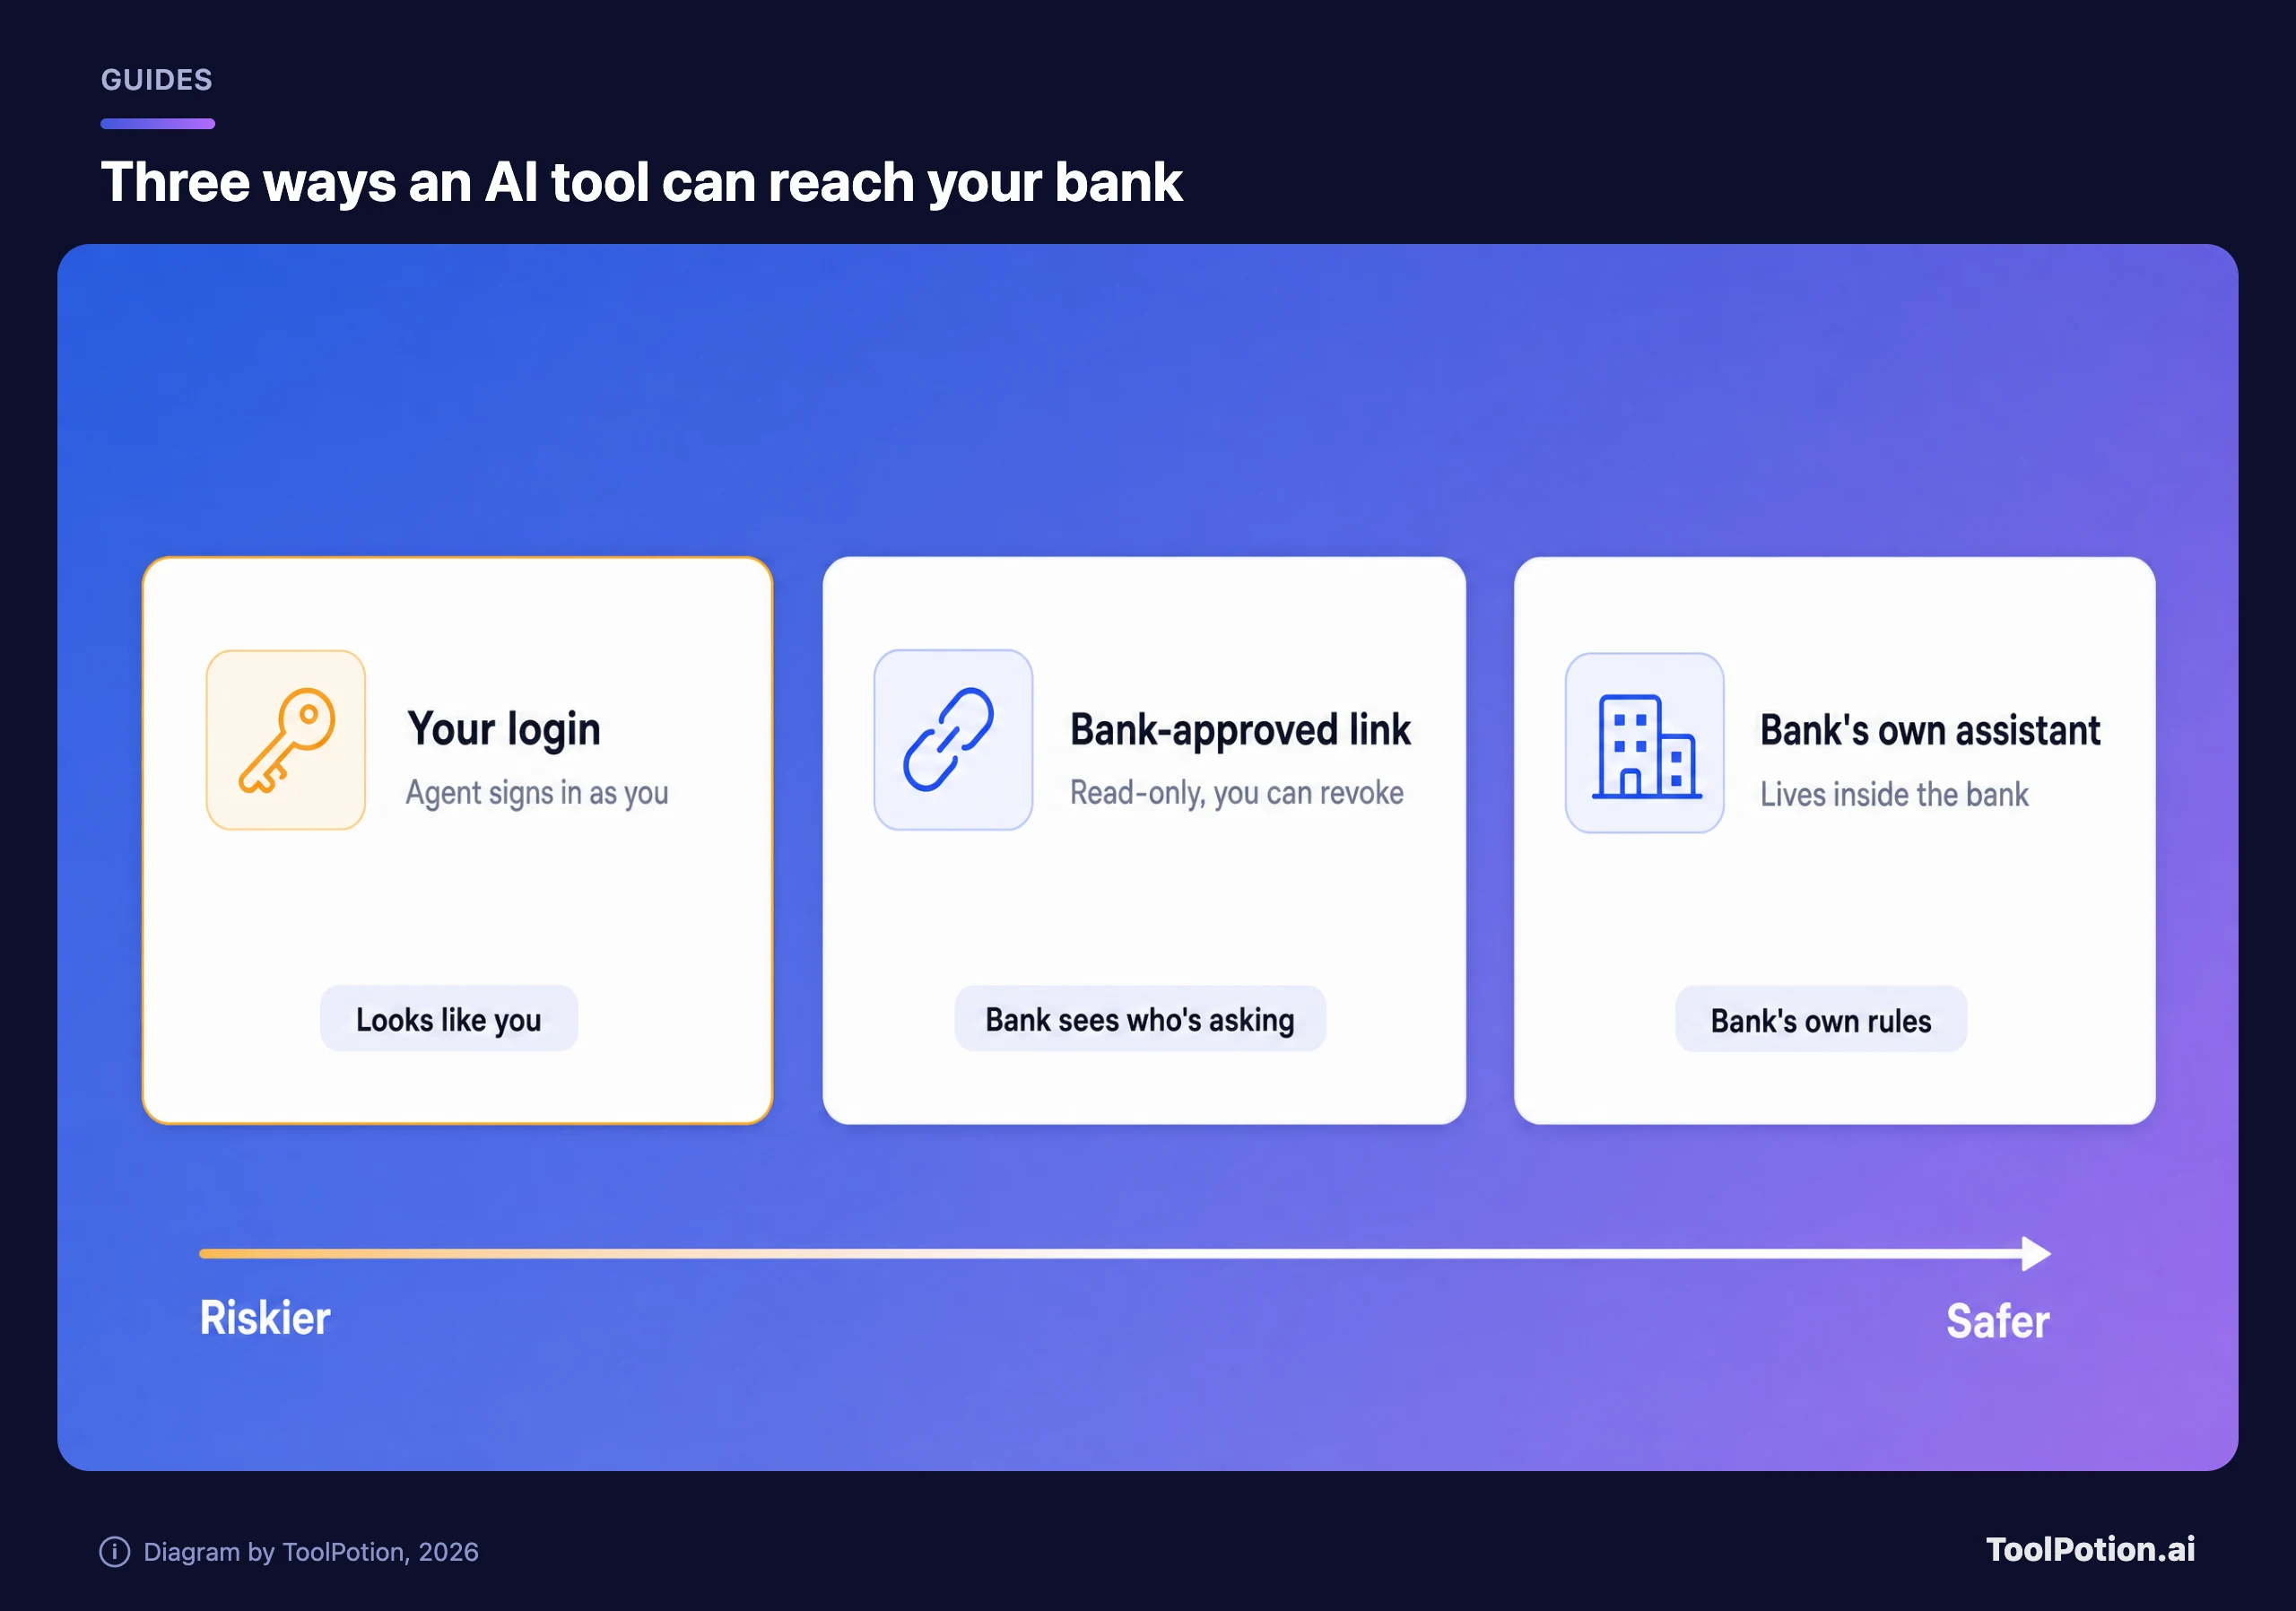
공유한 로그인이 문제인 이유
에이전트가 내 비밀번호로 로그인하면 은행에는 내가 로그인한 것으로 보입니다. 에이전트와 계좌 주인을 구분할 수 없고, 그래서 Schwab 같은 곳이 에이전트를 차단합니다. 은행 이메일에 TechCrunch가 인용한 문구가 들어 있는 이유이기도 합니다. "해당 접근으로 발생한 활동에 대해서는 고객 본인에게 책임이 있다는 점을 유념하시기 바랍니다." TechCrunch는 대부분 은행의 계좌 약관이 이미 로그인 정보를 넘겨준 상대의 행위에 대해 고객에게 책임을 묻고 있다고 덧붙입니다.
미국 Regulation E는 대부분의 체크카드 및 계좌이체 사기 보호의 근거가 되는 규정인데, 같은 방향을 가리킵니다. 이 규정은 무단 이체를 실질적 권한이 없는 사람이 시작한 이체로 정의하고, 소비자가 접근 수단("카드, 코드 또는 기타 접근 수단")을 제공한 사람이 한 이체는 무단 이체에서 제외합니다. 소비자가 그 사람에게 더 이상 권한이 없다고 은행에 알린 경우는 예외입니다. CFPB의 공식 해설은 가족이나 동료의 예를 듭니다. 접근 수단을 제공하고 권한을 부여했는데 그 사람이 권한을 넘어서 행동했다면, 은행에 통지할 때까지는 전적으로 본인이 책임을 집니다.
AI 에이전트에게 준 비밀번호가 본인이 제공한 접근 수단에 해당하는지는 CFPB의 판단이 아니라 저희의 해석입니다. 에이전트를 다룬 지침은 찾지 못했고, 로그인을 공유했다고 해서 모든 경우에 보호가 자동으로 사라지는 것도 아닙니다. 그래도 규정과 은행 이메일을 함께 읽으면 해당한다고 가정하고 대비하는 편이 좋다고 봅니다. 시간도 중요합니다. §1005.6에 따르면 무단 이체가 포함된 손실이고 접근 수단의 분실이나 도난을 알게 된 날로부터 영업일 기준 2일 이내에 은행에 알리면 책임은 $50로 제한됩니다. 이 기간을 놓치면 한도는 $500가 되고, 명세서에 나타난 무단 이체는 명세서 수령 후 60일 이내에 신고해야 합니다. 신용카드는 규정이 다르니 카드 발급사에 문의하세요. 미국 밖에 계신 분은 이용 중인 은행의 약관을 확인하세요.
은행이 아직 열어둔 길
합리적인 선택지는 모두 같은 원칙의 변형입니다. 요청하는 쪽이 누구인지 은행이 안다는 것입니다. 가계부 앱이 이미 쓰는 방식처럼 은행 자체 화면에서 승인하는 읽기 전용 연결을 쓰면, 비밀번호를 넘기지 않고도 도구가 잔액과 지출을 볼 수 있습니다. Citi가 이런 방식을 설명했고, IBTimes가 전한 Axios 보도에 따르면 많은 은행이 이를 승인했거나 도입을 추진하고 있습니다. 은행 자체 어시스턴트가 또 다른 길입니다. 은행의 보안 체계와 약관 안에서 작동하기 때문입니다.
패스키도 도움이 됩니다. Google의 Chrome 도움말 페이지는 패스키를 지문, 얼굴 인식, 화면 잠금으로 로그인하는 가장 간단하고 안전한 방법이라고 설명합니다. 채팅창에 붙여 넣을 비밀번호 자체가 없으니 넘겨줄 것도 줄어듭니다.
구매에 대해서는 은행들의 쇼핑 경고가 내놓은 조언이 명확합니다. 에이전트가 승인 없이 구매를 완료하지 못하게 하고, 즉시 해지할 수 있는 가상 카드 번호를 은행에 문의하세요. 특정 도구가 안전한지 판단하는 데 도움이 필요하다면 에이전트 안전 가이드와 샌드박스, 권한, 감사에 관한 글에서 설정할 만한 제한을 다룹니다.
Chrome에서 확인해 볼 설정
비슷한 시기에 Google은 Chrome의 향상된 자동완성이 Gemini와 Personal Intelligence를 이용해 Gmail에서 가져온 주문 번호, 배송 추적 정보, 항공편 예약 같은 정보를 제안할 수 있다고 밝혔습니다. Personal Intelligence를 켠 Gemini in Chrome 사용자를 대상으로 미국에서 순차 적용되며, Google은 민감한 데이터는 암호화되고 Chrome 설정에서 직접 제어할 수 있다고 말합니다. TechCrunch 보도에 따르면 카드 번호도 제안할 수 있습니다.
자동완성은 에이전트가 나 대신 로그인하는 것이 아니고, 무엇을 채울지는 여전히 본인이 고릅니다. 호들갑 떨 일은 아니라고 봅니다. 다만 받은편지함과 지갑이 점점 브라우저 손이 닿는 곳으로 들어온다는 같은 흐름이므로 2분 정도 확인해 볼 만합니다. Google의 Chrome 도움말 페이지에 따르면 이 기능은 미국의 만 18세 이상 Gemini in Chrome 사용자 중 Personal Intelligence를 켠 경우에 해당하므로, 켜지 않았다면 달라지는 것은 없습니다. 켰다면 Chrome을 열고 설정, 자동완성 및 비밀번호로 이동해 향상된 자동완성을 선택한 뒤 "Gemini로 찾아서 채우기"를 끄세요. 그 김에 Google이 설명하는 대로 비밀번호, 결제, 연락처, 신분증, 여행 정보의 저장 및 자동 입력 스위치가 기본으로 켜져 있고 각각 끌 수 있다는 점도 알아두세요.
비밀번호 관리자와 AI 브라우저도 살펴보세요. 에이전트를 위해 로그인 정보를 저장하고 재사용하겠다고 제안하나요? 도구에 쓰지 않는 은행 로그인이 저장되어 있다면 삭제하세요. 휴대폰 AI 스캠 가이드는 같은 신뢰를 악용하는 사기범이라는 나머지 절반을 다루며, ScamAlert나 StopScam 같은 앱은 의심스러운 문자와 링크를 걸러줍니다.
이미 에이전트에게 로그인 정보를 줬다면
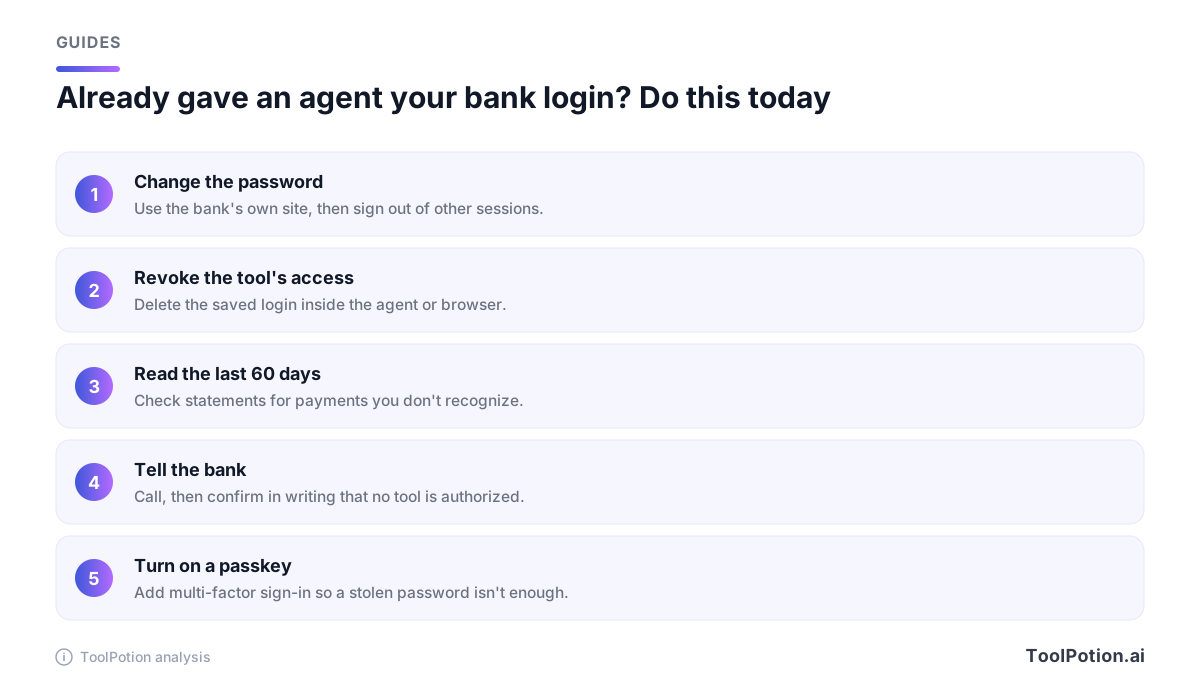
큰일 난 것은 아니지만 비밀번호가 유출된 것처럼 대응하세요. 은행 공식 사이트에서 비밀번호를 바꾸고, 다른 세션은 모두 로그아웃하고, 에이전트나 브라우저에 저장된 로그인 정보를 삭제하세요. 그다음 최근 두 달간의 거래 내역을 확인하세요. 이상한 점이 있으면 은행에 전화하세요. 이상이 없더라도 어떤 도구에도 계정 사용 권한을 주지 않았다고 전화로 알리고 서면으로도 알리세요. 앞서 본 Regulation E의 문구상 이 통지가 이후 이체에 대한 본인의 책임을 끝내는 조치입니다. 그런 다음 패스키나 앱 기반 2단계 인증을 추가하세요.
쇼핑하는 쪽이 아니라 파는 쪽이라면, 이 문제의 반대편은 판매자를 위한 에이전틱 커머스 가이드에서 다룹니다. 아직 아무도 정리하지 못한 것은 은행이 승인한 에이전트가 의도하지 않은 결제를 했을 때 누가 책임지느냐입니다. IBTimes가 The Paypers를 인용해 보도한 바로는 Bank of America는 이를 결정할 프로토콜을 개발하는 동안 에이전트의 접근을 소비자 예금 계좌로 제한하고 있습니다.
자주 묻는 질문
AI 에이전트에게 은행 비밀번호를 줘도 괜찮은 경우가 있나요?
저희라면 주지 않겠습니다. Bank of America는 고객에게 그러지 말라고 당부하며 그 결과에 대한 책임은 고객에게 있다고 하고, Citi는 기자들에게 제3자 에이전트의 로그인을 허용하지 않는다고 밝혔습니다. 대신 은행이 승인한 읽기 전용 연결이나 은행 자체 어시스턴트를 쓰세요. ChatGPT와 Claude도 마찬가지입니다. 붙여 넣은 명세서를 읽는 데 은행 비밀번호는 필요하지 않습니다.
AI 에이전트가 옮긴 돈을 은행이 환불해 주나요?
계좌 유형, 은행 약관, 신고 속도에 따라 다릅니다. Regulation E에서는 접근 권한을 제공한 사람이 한 이체는 은행에 중단을 요청하기 전까지 무단 이체로 보지 않으며, AI 에이전트가 여기에 해당하는지는 정리되지 않았습니다. 빠르게 신고하세요. 전화로 먼저, 그다음 서면으로 하세요.
AI 브라우저는 열려 있기만 해도 은행 잔액을 읽나요?
대신 브라우징해 주는 에이전트는 내 브라우저 안에서 작동하므로, 로그인된 은행 탭이 에이전트의 손이 닿는 범위에 있을 수 있습니다. 작업을 맡기기 전에 그 탭을 닫고, 에이전트에게 금융 사이트에 들어가지 말라고 지시하고, 도구가 어디까지 접근할 수 있는지 확인하세요.
Chrome의 Gmail 자동완성도 에이전트 로그인과 같은 위험인가요?
아닙니다. 자동완성은 내가 수락할 정보를 제안할 뿐 어디에도 로그인하지 않습니다. 받은편지함이 양식 입력에 쓰이는 것이 싫다면 Chrome 설정에서 끄세요.