

MCP(Model Context Protocol)は、AIアシスタントがほかのアプリの中で作業できるようにするオープン標準です。Notionのページを検索する、Linearにチケットを作成する、カレンダーを確認する、顧客レコードを更新する、といったことができます。Claudeの「コネクタ」、ChatGPTの「プラグイン」、Microsoft Copilotのエージェントが外部ツールを呼び出す場面では、裏でたいていMCPサーバーが動いています。
MCPの重要性は、1年前よりも2026年のほうがずっと高まっています。MCPを作ったのはAnthropicですが、現在はOpenAIやBlockとともに共同設立したLinux Foundation傘下のグループが管理しています。メンテナーによると、開発者が使うソフトウェア開発キット(SDK)のダウンロード数は月間で5億回近くに達しており(MCP blog)、今年の仕様リリースでは大企業向けにプロトコルが作り直されました。
ただし注意点があります。アプリへのアクセスを持つAIは、だまされたり、信頼されすぎたりすることがあり、実際のインシデントもすでに記録されています。ここでは、MCPとは何か、何に使われているか、どこで問題が起きるか、そして最初のサーバーを安全に接続する方法を、「接続」をクリックする前に確認できるチェックリストとともに紹介します。
MCPは製品ではなく、共通のメニュー形式です
MCP以前は、AIアプリとビジネスツールの組み合わせごとに、専用の連携を作る必要がありました。Anthropicは2024年にこの標準を公開した際、問題点をはっきりこう述べています。「新しいデータソースごとに個別の実装が必要になり、真につながったシステムを拡張するのは難しい」(Anthropic)。公開時にはGoogle Drive、Slack、GitHub、Postgres向けの既成サーバーが用意され、仕様もオープンに公開されたので、どの企業でも採用できるようになりました。
プロジェクト公式サイトはMCPを「AIアプリケーションのためのUSB-Cポート」と説明しています(modelcontextprotocol.io)。プラグの話としては的確ですが、肝心の「そこを通って何がやり取りされるのか」が抜けています。レストランにたとえたほうがわかりやすいでしょう。接続する各アプリは厨房で、そのMCPサーバーがメニューを差し出します。メニューには「ページを検索する」「タスクを作成する」など、できることが平易な言葉で説明されて並んでいます。MCPはそのメニューの共通フォーマットです。AIアプリはウェイターにあたります。どの厨房のメニューも読めて、あなたの依頼に合うものを選び、データを変更する注文の前にはあなたに確認します。
このたとえは、リスクの章でも思い出してください。メニューを書くのは厨房の側で、ウェイターは、あなたには見えない小さな注意書きまで一字一句読んでいます。
共通フォーマットがあると、計算が変わります。AIアプリが5つ、サービスが20あるとしましょう。個別連携なら最大100通りの開発が必要で、それぞれ誰かが保守することになります。MCPなら、各AIアプリがフォーマットを一度覚え、各サービスがサーバーを1つ公開すれば済むので、数は25に減ります。
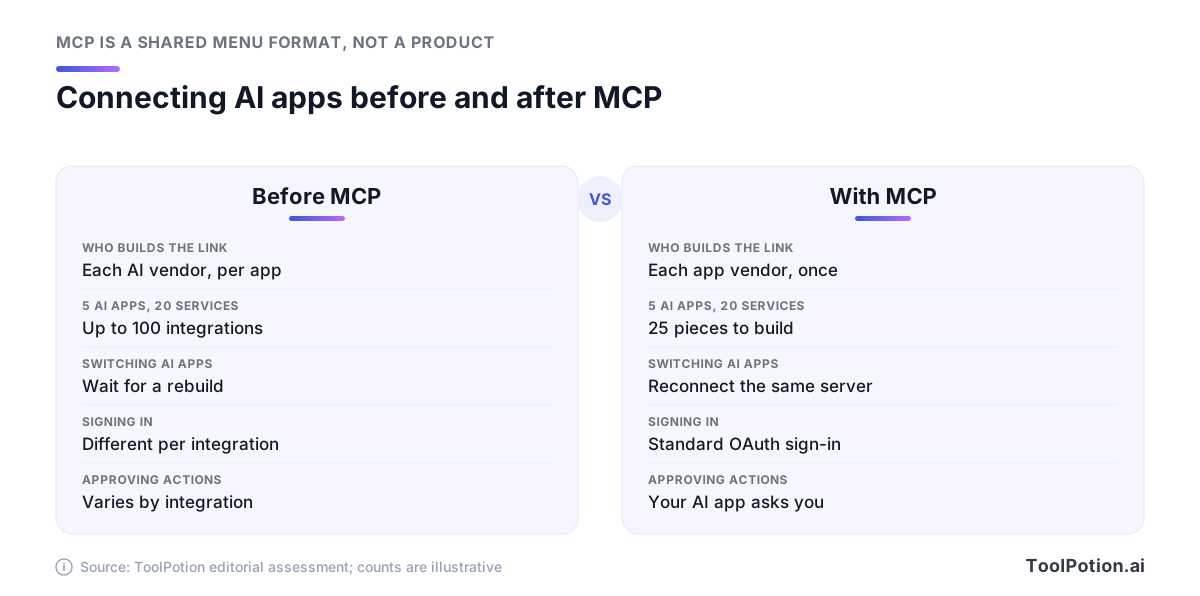
利用者にとってのメリットは、乗り換えやすさです。たとえばNotionのホスト型サーバーは、同じアドレスで、Claude Code、OpenAIのCodex、Cursor向けのセットアップ方法を案内しています。来年チームがAIアプリを乗り換えても、接続はそのまま引き継げる可能性があります。
仕組み:ホスト、クライアント、サーバー
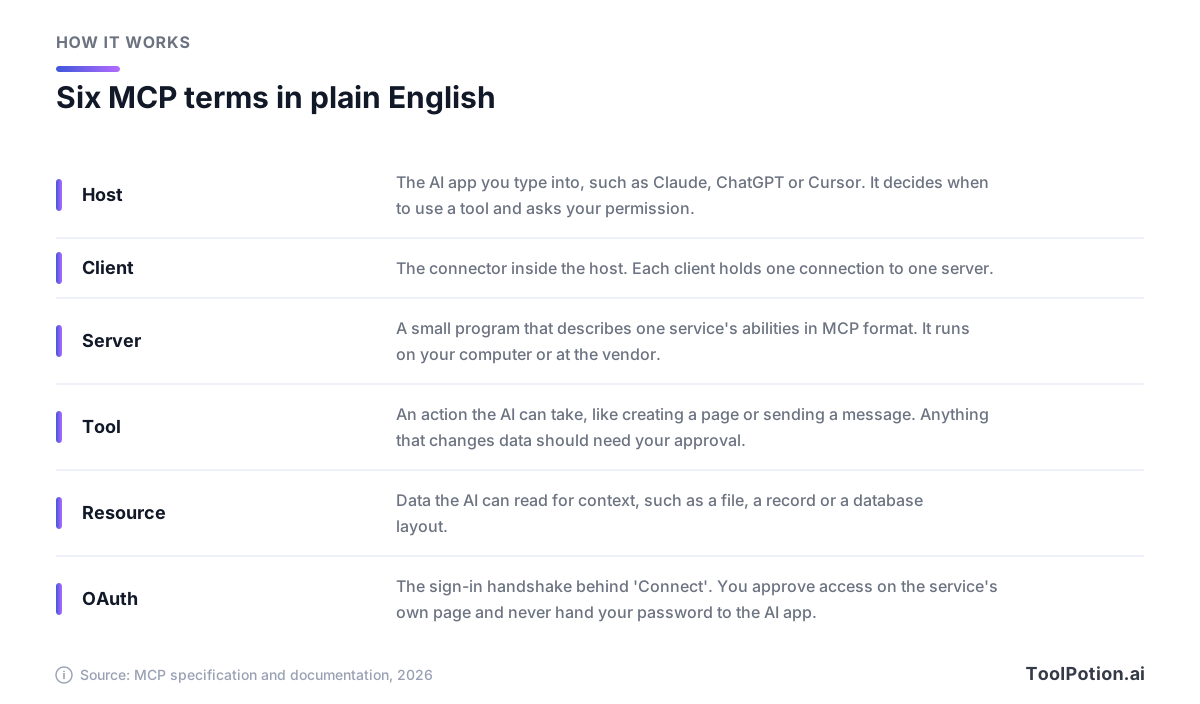
役割は3つで、MCPのドキュメントでも明確に名前が付いています。ホストは、あなたが入力するAIアプリです。サーバーは、1つのサービスの機能をMCP形式で説明する小さなプログラムです。クライアントはホストの中にいて接続を保持し、ホストは接続するサーバー1つにつき1つのクライアントを作ります。
つまり、Claudeをノート、カレンダー、CRMにつないでいるなら、クライアントが3つ動いていて、それぞれが1つのサーバーと通信しています。ユーザーには見えません。見えるのは、コネクタの一覧と、それぞれのトグルだけです。
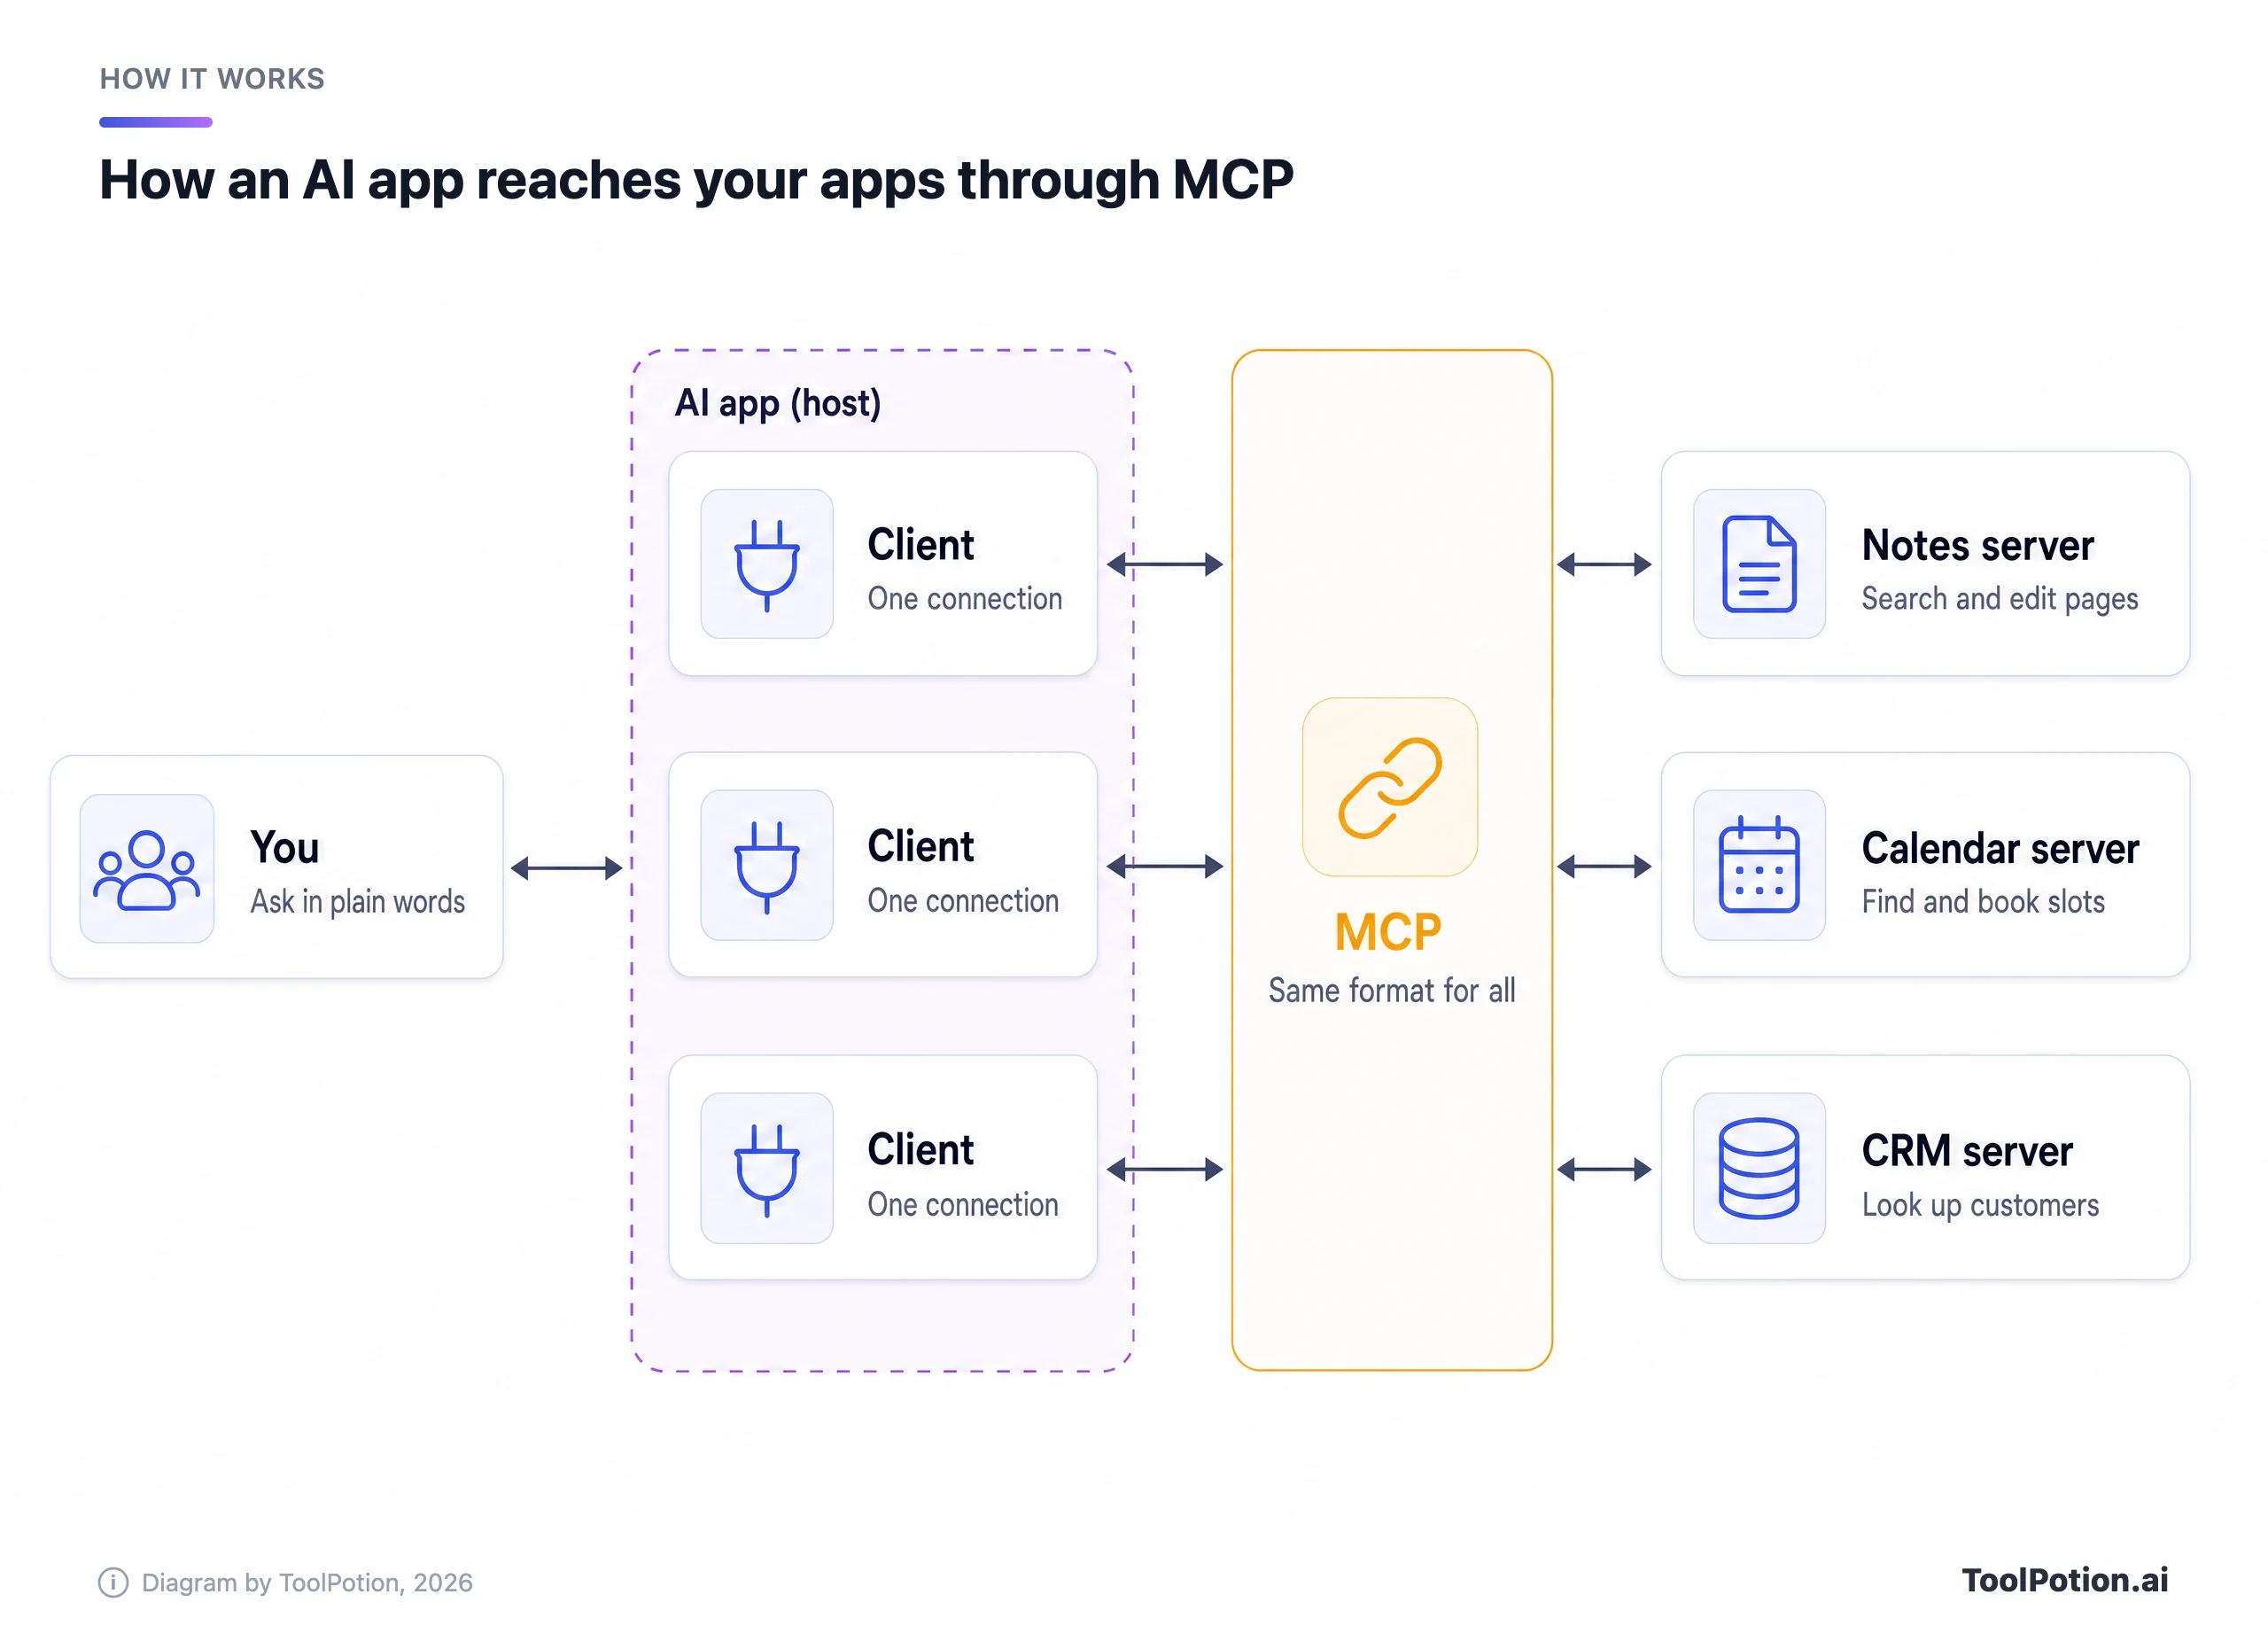
図は左から右へ読んでください。あなたが普通の言葉で頼むと、ホストは接続済みのサーバーが役に立つかどうかを判断し、リクエストは対応するクライアントを通ってそのサーバーに届きます。琥珀色の帯がこの設計の要点です。どの接続も同じ形式で話すので、ホストはサーバーをどの会社が作ったかを気にしません。
サーバーには2種類あります。ローカルサーバーは自分のコンピューター上で動くもので、コーディングツールでよく使われ、何かをインストールする必要があります。リモートサーバーはベンダーのインフラで動き、インターネット経由でアクセスします。開発者以外の人が使うのはたいていリモートサーバーで、OAuthで接続します。長年クリックしてきた「〜でサインイン」と同じ仕組みです。アクセスの承認はサービス自身のページで行うので、AIアプリがパスワードを目にすることはありません。
各サーバーが提供できるものは3種類です。ツールは、ページの作成やメッセージの送信といったアクションです。リソースは、ファイルやデータベースのレコードなど、AIが文脈として読めるデータです。プロンプトは、よくある作業向けの既成テンプレートです。実際に目にするのはほとんどがツールで、リスクの大半もそこにあります。
仕様に書かれたあるルールが、以降の話すべてを方向づけています。ホストは「ツールを呼び出す前に、明示的なユーザーの同意を得なければならない」とされ、ツールの説明は、信頼できるサーバーのものでない限り信頼しないものとして扱うべきだとされています。仕様は、MCPが「これらのセキュリティ原則をプロトコルレベルで強制することはできない」とも認めています。つまり、妥当な承認プロンプトが出るかどうかは、使うアプリ次第です。
2026年、MCPで人々がしていること
主要なAIアシスタントはいまや、どれもMCPを組み込んでいて、呼び名はそれぞれ違います。違いが出るのは、サーバーがどこに表示されるか、一覧にないサーバーを追加できるか、AIが動く前に何が起こるか、という点です。
Claudeでは、MCPサーバーは「Customize > Connectors」にある1つのディレクトリにコネクタとして表示され、Webアプリ、デスクトップ、モバイル、Claude Code、Coworkで共有されます。Anthropic自身が挙げる例には、Linearでのissue作成、Slackメッセージの送信、Google Driveの検索などがあり、ダッシュボードやタスクボードをチャット内に直接描画するインタラクティブなコネクタもあります。各リストにはラベルが付いています。Verifiedは、Anthropicがツールをテスト済みという意味です。Communityは、リストを審査したものの、詳細なレビューまでは行っていないという意味です(Claude docs)。
OpenAIの開発者向けドキュメントでは、ChatGPTの連携は現在プラグインと呼ばれています。MCPサーバーを、スキルと呼ばれる再利用可能な指示と一緒にまとめられるパッケージで、ChatGPTとCodexで共有される1つのディレクトリに掲載されます。ディレクトリにないサーバーについては、ChatGPTにWeb版のPlus、Pro、Business、Enterprise、Educationアカウント向けの開発者モードがあります。OpenAIの説明は率直で、「強力だが危険」であり、リスクを理解している人向けだとしています(OpenAI)。書き込みアクションは、デフォルトで確認が必要です。今年は、接続したアプリがいつ許可を求めるかを選べるようになりました。常に、変更を加える前、重要な操作の前だけ、の3つです。
Microsoftは、カスタムエージェントを作るためのツールMicrosoft Copilot StudioでMCPをサポートしており、サーバーのツールやリソースを利用できます。ただし、細則は読んでおいてください。外部のMCPサーバーに接続した場合、アクセスするツールやリソースについては利用者側に責任がある、とMicrosoftは述べています。Microsoft 365 CopilotもMCPベースのエージェントを動かしており、Microsoftは初期の開発企業としてMonday.com、Canva、Sitecoreを挙げています。
コーディングツールは、いち早く対応しました。Cursorはマーケットプレイスからワンクリックでサーバーをインストールでき、デフォルトではMCPツールの実行前に確認を求めます。Visual Studio CodeとClaude CodeもMCPに対応していて、claude.aiで追加したコネクタは、同じアカウントでサインインすればClaude Codeにも引き継がれます。
自動化プラットフォームは、MCPを両方向で使っています。Zapierは、9,000を超えるアプリと66,000のトリガー/アクションを、MCP対応のアシスタントに公開しており、ツール呼び出し1回につき、プランのクォータから2タスクを消費します(Zapier)。n8nは、サーバーとして動いて、ワークフローをアシスタントが呼び出せるツールにすることも、クライアントとして動いて、n8n自身のエージェントから外部サーバーを呼び出すこともできます。どちらが必要か迷ったら、AIエージェントと自動化ツールの違いの解説が役に立ちます。
| アプリ | MCPが登場する場所 | ディレクトリにないサーバー | デフォルトの安全策 |
|---|---|---|---|
| Claude | コネクタディレクトリ | URL指定のカスタムコネクタ(Freeは1つ) | 「1回だけ許可」または「常に許可」のプロンプト |
| ChatGPT | プラグインディレクトリ | 開発者モード、有料プラン、Webのみ | 書き込みアクションを確認 |
| Copilot Studio | エージェントのツール | MCPオンボーディングウィザード | ツールの責任は利用者にある |
| Cursor | マーケットプレイス | mcp.jsonファイルを編集 | ツール実行前に確認 |
| Zapier MCP | どのアシスタントでも使えるサーバー | 該当なし | 許可するアクションを自分で選択 |
いまMCPを運営しているのは誰か
1つのAIラボが所有する標準は、ライバルには受け入れにくいものですが、MCPはその壁を素早く越えました。2025年にOpenAIがAgents SDKに採用し、Sam Altmanは「みんなMCPが大好きだ」と投稿しました。数週間後、Google DeepMindのDemis Hassabisが、Google GeminiモデルもMCPをサポートすると述べ、「AIエージェント時代のオープン標準として急速に定着しつつある」と評しました。どちらもTechCrunchが報じています。
その後、Anthropicは手放しました。昨年、MCPをAgentic AI Foundation(AAIF)に寄贈したのです。Linux Foundation傘下のファンドで、BlockとOpenAIが共同設立し、Google、Microsoft、AWS、Cloudflare、Bloombergが支援しています(Anthropic)。姉妹プロジェクトとして、Blockはgooseエージェントを、OpenAIはAGENTS.md形式を提供しました。
日々の運営は変わりませんでした。プロトコルについて意思決定をするのは、これまで運営を担ってきた人たちのままで、財団が技術的な方向性を指図することはない、とメンテナーは書いています。財団が加えるのは中立的な所有体制で、参加企業は急速に増えています。最新の発表では会員数は247組織で、新しいGoldメンバーにはVisaやWells Fargoが入っています。財団はAGNTCon + MCPConカンファレンスも主催しています。
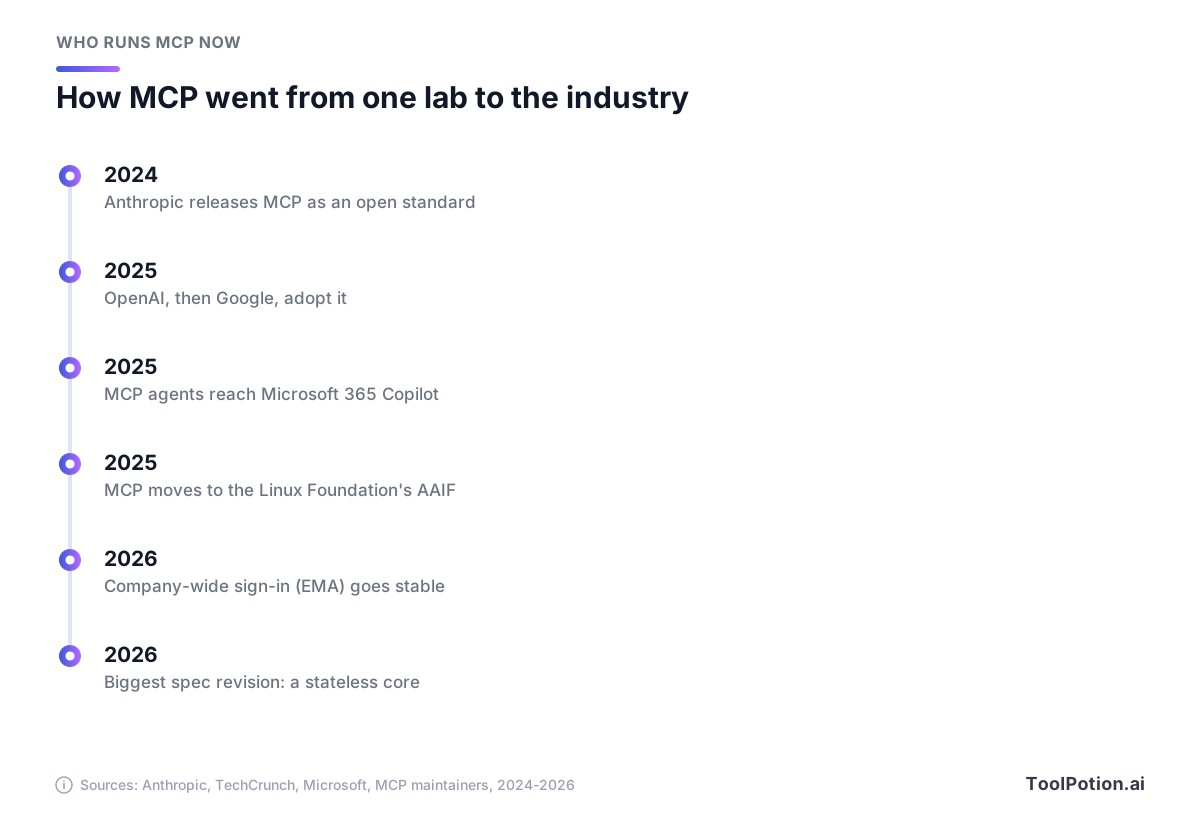
1つのラボのプロジェクトから、財団運営の標準へ。約1年でここまで進むのは、どんなプロトコルにとっても速い歩みです。ただ、遅れている部分もあります。公式のMCP Registryは、Anthropic、GitHub、PulseMCP、Microsoftが支援するサーバーの公開カタログですが、まだプレビュー扱いです。公開者が、その名前の持ち主であることは確認しますが、セキュリティスキャンはパッケージホストや、その上に作られたマーケットプレイスに任せています(MCP Registry)。掲載されていても、わかるのは誰が公開したかだけで、そのサーバーが安全かどうかはわかりません。
今年の変化
まず規模です。昨年AnthropicがMCPを手放した時点で、稼働中の公開サーバーは1万以上、PythonとTypeScriptのSDKの月間ダウンロードは9,700万回でした。今年の仕様リリースでは、主要SDK全体のダウンロード数が月間「5億回近く」とメンテナーは発表しており、TypeScriptとPythonのキットは、累計でそれぞれ10億回を超えました。2つの数字は、数えているキットの範囲が少し違うので、精密な値というより、方向性を示すものとして読んでください。
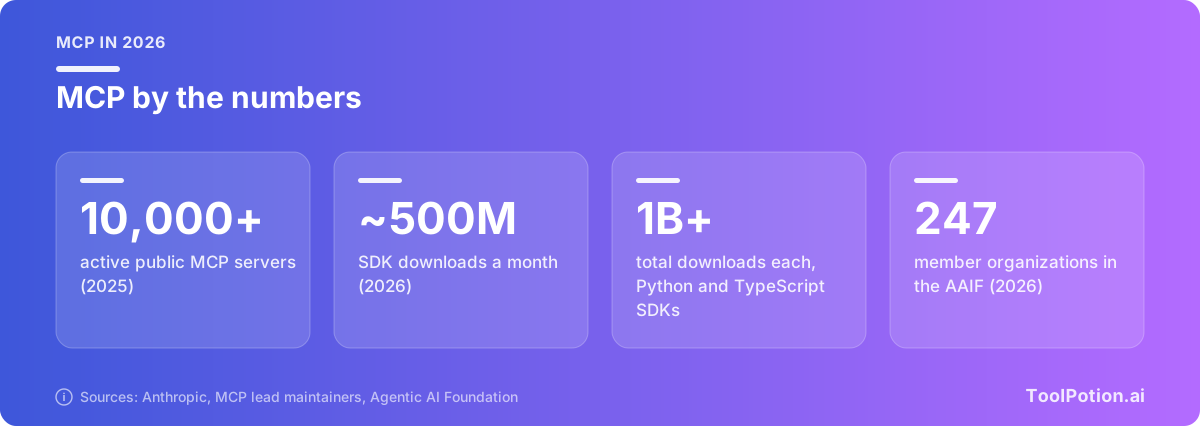
ダウンロード数が示すのは開発者の活動量であり、コネクタを使っている人の数ではありません。独立系のディレクトリが今年のサーバー総数を公開していますが、数え方が一致していないため、ここでは掲載していません。
仕様そのものも大きく変わりました。メンテナーは今年のバージョンを「ローンチ以来最大のプロトコル改訂」と呼んでおり、開発者にとっては破壊的変更も含まれます(MCP blog)。ほとんどはユーザーには見えません。サーバーは、アプリごとに実行中のセッションを保持しなくてもよくなり、大規模な運用がしやすくなりました。このリリースでは拡張機能(オプションのアドオン)も正式化され、目に留まりそうなものが2つあります。1つはMCP Appsで、サーバーがフォームやチャートなどのインタラクティブな画面をチャット内に描画できます。もう1つはEnterprise-Managed Authorizationです。
後者は、職場でMCPを使うときに最も面倒な部分、つまりサーバーごとに個別にサインインする手間を解消します。会社がIDプロバイダーを通じてサーバーを承認しておくと、従業員はログインした時点で接続済みになっています。今年安定版となり、ID側はOkta、クライアントはClaudeとVS Code、サーバーはAsana、Atlassian、Canva、Figma、Granola、Linear、Supabaseが対応し、Slackも対応を追加予定です(MCP blog)。Linearのエンジニアリング責任者は、一度ログインするだけですべてのコネクタが設定済みになる体験を「なかなか魔法のよう」と評しました。
MCP接続がうまくいかなくなるところ
レストランの話に戻りましょう。ウェイターは、いまや食料庫の鍵を持ち、見知らぬ人が書いたメニューから注文を受け、貼られたメモをすべて読んでいます。この地図にあるリスクの大半は、実験室の外ですでに起きています。
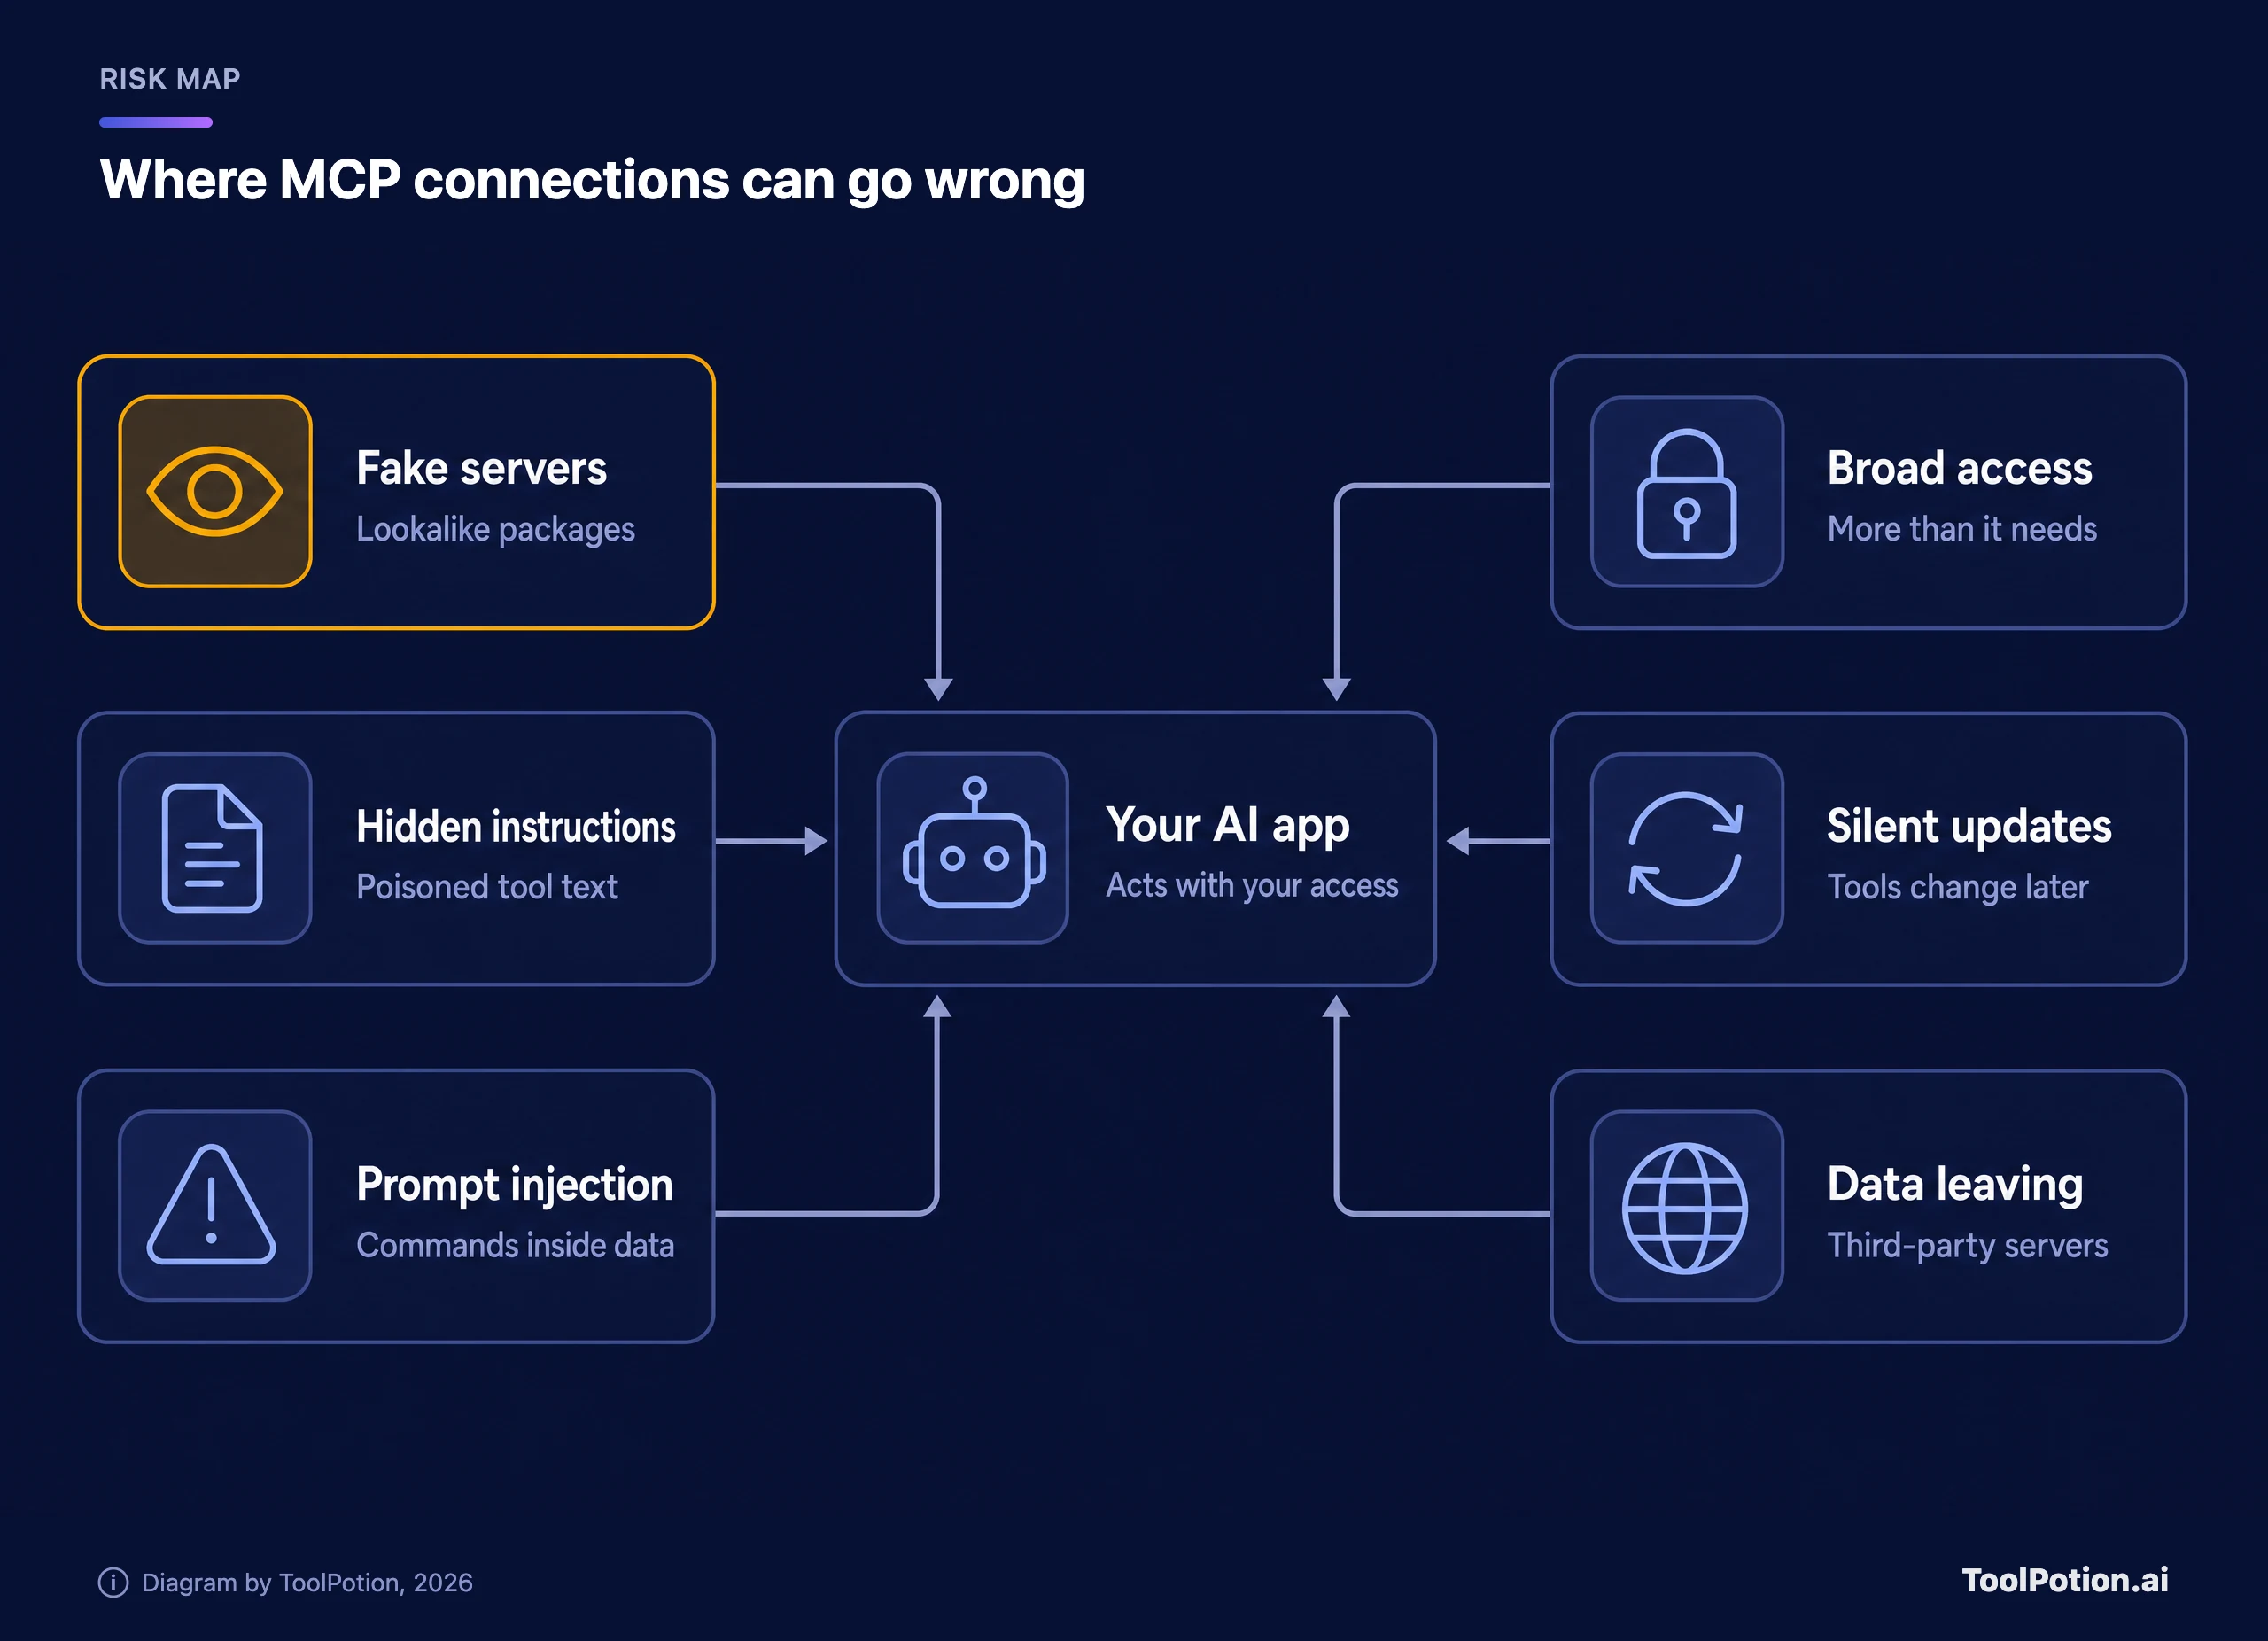
強調表示した偽サーバーは、被害者数の記録があるリスクです。2025年、セキュリティ企業のKoiが、メールサービスPostmark向けのサーバーを装ったnpmパッケージpostmark-mcpを発見しました。バージョン1.0.16以降、送信するすべてのメールのコピーを外部のアドレスに送っており、発覚した時点で1,643回ダウンロードされていました(The Hacker News)。これはPostmarkが作ったものではありません。
隠された指示は、もっと巧妙です。Invariant Labsの研究者は、AIは全文を読むのに、ユーザーは通常読まないツールの説明に、非公開ファイルを読み取り、その内容をリクエストに忍ばせるといった命令を仕込めることを示しました(Invariant Labs)。これはツールポイズニングと名付けられました。同じ研究では、より目立たない変種も説明されています。サーバーは、あなたが承認した後に、ツールの説明を書き換えることができるのです。
プロンプトインジェクションには、悪意のあるサーバーは必要ありません。Invariantは、GitHubの正規サーバーにつながれたエージェントが、公開リポジトリにある罠入りのissueを読み、ユーザーの非公開リポジトリのデータを公開プルリクエストに漏らす様子も示しました。メール、Webページ、サポートチケットなど、外部の人が書いたテキストを読むサーバーは、そのテキストに指示を紛れ込ませることができてしまいます。
広いアクセス権は、小さなミスを大きなミスに変えます。Notionのドキュメントには、サーバーを承認すると、クライアントはそのワークスペースで「あなたがアクセスできるコンテンツを読み取り、更新できる」と書かれています。これは普通のことで、だからこそ承認が重要なのです。ずさんな構成は事態を悪化させます。2025年、Trend Microは、認証も暗号化もなしでインターネット上に公開されているMCPサーバーを492台見つけ、公開されていた1,402個のツールのうち90%超が、背後のデータソースへの直接の読み取りアクセスを与えていました。
企業は、自社システムからのデータ流出を軽く見がちです。リモートサーバーは他人のソフトウェアであり、Anthropicのガイダンスは「サードパーティのコネクタのサーバーを運営しておらず、そのデータの扱いを管理していない」と述べています(Claude docs)。ベンダー自身のサーバーでも失敗は起きます。2025年、Asanaは、一部の顧客の情報が他組織のユーザーに見えてしまう可能性があるバグのため、MCPサーバーを2週間近くオフラインにし、その後すべての接続をリセットしました(The Register)。
現実的な対応は監督であり、ほとんどのチームにとって避けるのはやりすぎです。コネクタは、あなたのログイン情報を持った新入社員のように扱いましょう。初日から役に立ちますが、信頼できるまでは確認が必要です。米国国家安全保障局(NSA)も今年公表したMCPのガイダンスで同様の指摘をしており、「どの段階でも、前提のずれやわずかな不整合が伝播・複合して、悪用可能な状態になりうる」と警告しています。
最初のMCPサーバーを安全に接続する
Claudeは手順全体を順を追ってドキュメント化しているので、これを実例として使います(Claude docs)。ChatGPTの場合は、リストの後で説明します。
- すでに使っていて信頼しているサービスを選びます。NotionやLinearのように、自社でホスト型MCPサーバーを運営しているサービスが理想です。
- claude.aiまたはデスクトップアプリで「Customize > Connectors」を開き、Discoverを選んで、サービスを検索します。
- ラベルを確認します。Verifiedのリストを優先し、Communityの場合は、開発者がそのサービス自身であることを確かめてください。
- Connect to Claudeを選びます。サービス自身のサインインページに移動するので、承認する前に、求められているアクセス権を読んでください。
- Connectorsページに戻ったら、コネクタを開いてTool permissionsを設定します。読み取りはAlways allow、書き込みを伴うものはNeeds approval、削除ツールはBlockedにできます。
- チャットで+メニューを開き、Connectorsを選んで、その会話でオンにします。
- 最初は読み取り専用の依頼にしましょう。たとえば、自分に割り当てられた未解決issueの要約です。動作に慣れるまでは、Allow onceで承認します。
- 気が変わったら、同じページで、Disconnectを選ぶとClaudeがサービスからサインアウトし、Removeを選ぶとアカウントからコネクタが削除されます。
どのリクエストも同じ5つのステップを通り、3つ目のステップがあなたの管理できる部分です。
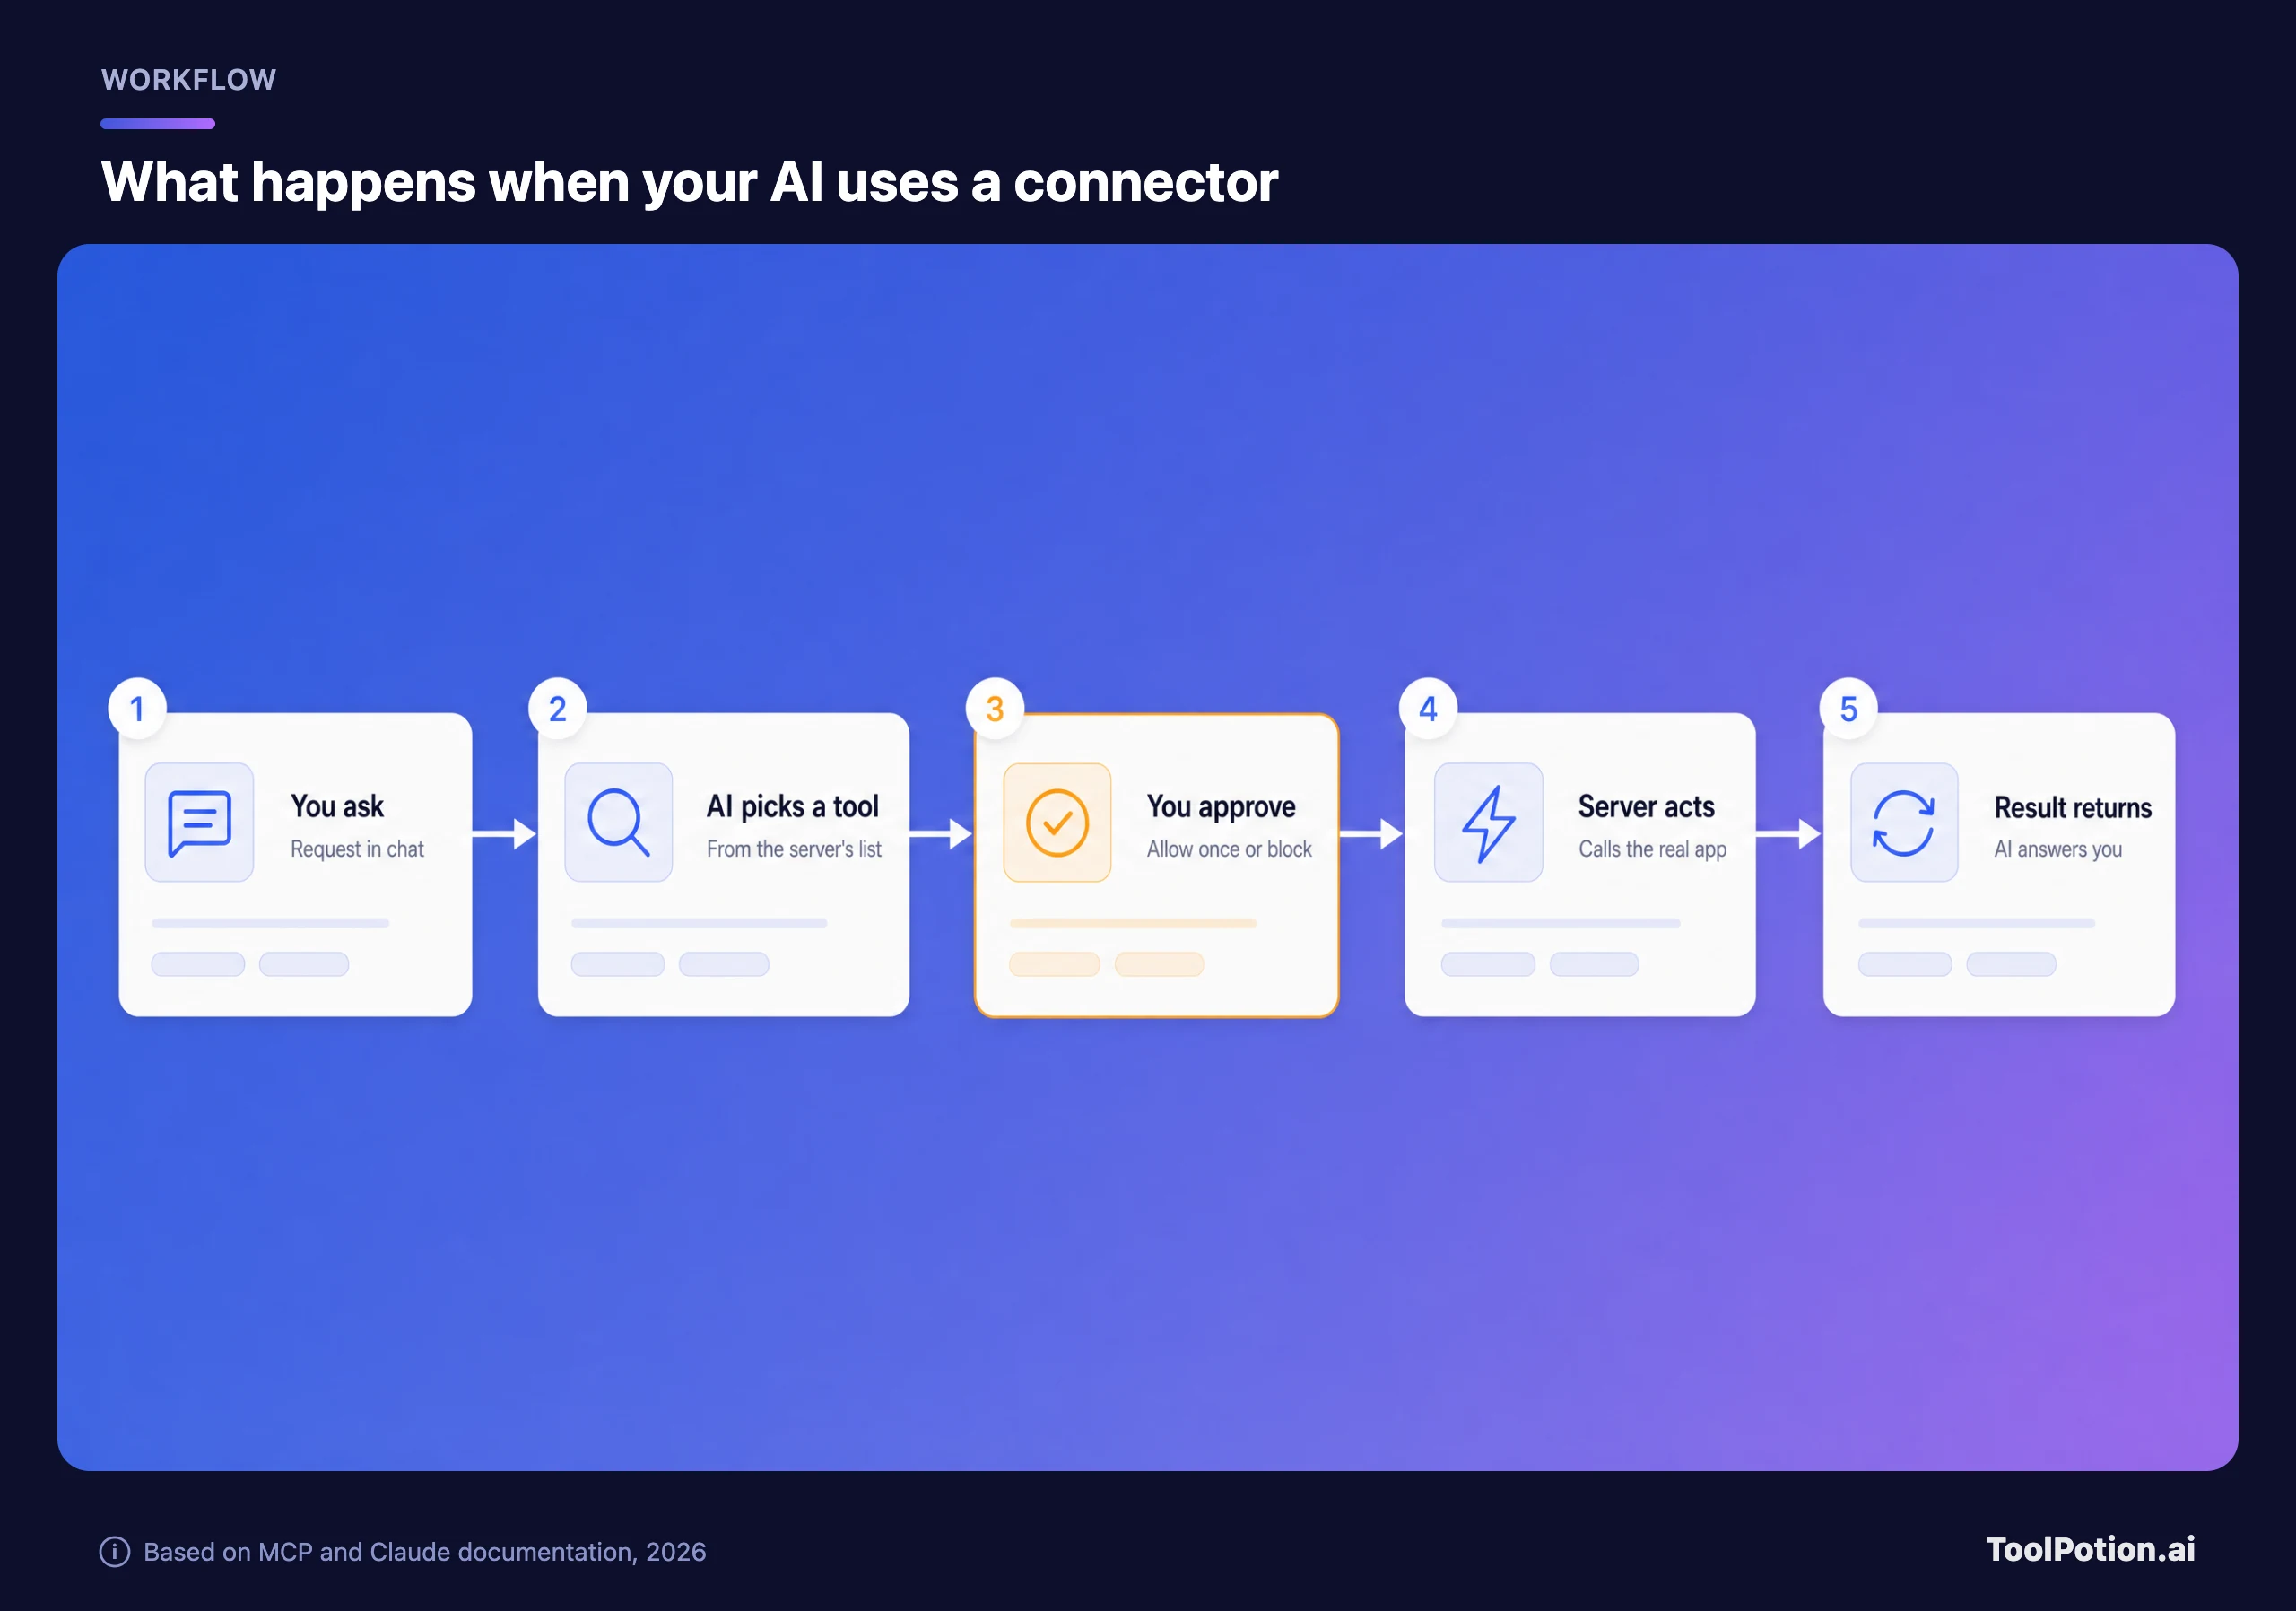
検索や読み取りのツールなら、Always allowで手間を省くのは妥当です。送信、編集、削除を行うものには、プロンプトを残してください。承認は、間違ったアクションが実際のアプリに反映される前に気づける、唯一のチャンスです。
カスタムコネクタを試す前に知っておきたい制限が2つあります。カスタムコネクタとは、Claudeで、Webアドレスを指定して追加するサーバーのことです。Freeアカウントでは1つまでです。また、サーバーはAnthropicのクラウドから公開インターネット経由で到達できる必要があるため、社内ネットワーク内やVPNの内側にあるサーバーは接続できません。ChatGPTでは、同等の機能は開発者モード(設定、セキュリティとログインの順)にあり、アプリはプラグインの下で作成します。OpenAIは、読み取り専用と明示されていないツールをすべて、確認が必要な書き込みアクションとして扱います。こちらのほうが安全なデフォルトです。
思い浮かべているアプリにどの方法が合うか、わからない場合は、下のツリーが最大3つの質問で絞り込みます。
仕事用アカウントの分岐は、見落とされがちです。会社がAIのサブスクリプションを管理している場合、自分でサーバーを追加すると、誰も承認していない場所に会社のデータが送られる可能性があります。ClaudeのTeamプランには、まさにこのケースのために、ディレクトリのコネクタにリクエストボタンがすでに用意されています。
接続する前にサーバーを見極める
ディレクトリのラベルは役立ちますが、Anthropicは検証が「セキュリティ監査ではない」と明言しており、開発者はレビュー後にコネクタのツールを変更できます。そこで、自分でも手早くチェックしましょう。下の10項目は、MCPプロジェクトのセキュリティガイダンスと、AnthropicやOpenAIがユーザーに示しているアドバイスに基づいています。検討中のサーバーに当てはまるものにチェックを入れてください。
配点には意図があります。誰がサーバーを作ったかは3点です。偽サーバーのリスクを根本から排除できるからで、postmark-mcpならこの項目で即座に不合格になっていたでしょう。サインインページのあるホスト型サーバーは、APIキー(ソフトウェア向けの長期有効なパスワード)を設定ファイルに貼り付けさせるものより優れています。OAuthのアクセスは、元の場所で制限や取り消しができるからです。サーバーを混在させない、という項目は、見た目以上に重要です。InvariantのGitHubでの実証が成立したのは、1つの接続が外部コンテンツを読み、同じエージェントが非公開データにも触れられたからです。
インストールするタイプのローカルサーバーには、特に注意が必要です。MCPのセキュリティガイダンスは、アプリに対し、実行前に「実行されるコマンドそのものを、省略せずに」表示するよう求めています。インストールの流れでコマンドが隠されていたり、パッケージの出どころがベンダーと結びつかないアカウントだったりする場合は、インストールしないでください。開発者は、MCP for Blenderのような人気のオープンソースサーバーを、Top 200 AI GitHub Reposのボードで探せますが、人気があることも安全の証明にはなりません。
チームにMCPを展開する
チームリーダーは、個人よりも優れた管理機能を使えます。メンバーが勝手に接続を始める前に、有効にしておくと効果的です。Claude TeamとEnterpriseでは、Ownerが組織向けに各コネクタを追加し、メンバーは自分のアカウントでサインインします。Ownerは、読み取りと書き込みのアクションを、全員に対してAlways allow、Needs approval、Blockedのいずれかに設定できます。ChatGPT側では、BusinessとEnterpriseの管理者が、接続したアプリが許可を求めるタイミングについて、ワークスペースとアプリごとの既定値を設定します。
会社でOktaを使っているなら、使いたいサーバーがEnterprise-Managed Authorizationに対応しているか確認しましょう。ITが一度サーバーを承認すれば、従業員はツールごとの同意画面ではなく、1回のサインインで済みます。InfoQの記事は、もっともな注意点を添えています。IDプロバイダーが決めるのは誰が接続できるかであり、接続後にエージェントが何をするかではないので、アクションごとの承認は依然として重要です。
自動化では、中間レイヤーを挟むと、監査する場所を1か所にまとめられます。Zapierは、アプリの認証情報を自社の接続レイヤーで保持し、アシスタントが使えるアプリとアクションを選ばせ、すべてのMCPアクションをHistoryに記録します。プラットフォームを比較するなら、まずワークフロー自動化ボードから見てください。本番環境のAIエージェントの記事では、実際のユーザーが使い始めてから何が壊れるかを扱っています。
小規模チームの多くには、次の順序が妥当です。まず読み取り専用のツールから始め、書き込みアクションは承認をオンにしたまま、サービスを1つずつ有効にしていき、承認済みサーバーの短いリストを文書で残します。健康、金融、法務の記録を扱うチームは、データの行き先と保存期間がわかるまで、サードパーティのサーバーを見送るべきです。ベンダーに尋ねるべき質問は、AIツールのプライバシーフレームワークにまとめています。
よくある質問
MCPはClaude専用ですか?
いいえ。作ったのはAnthropicですが、ChatGPT、Microsoft Copilot、Gemini、Cursor、Visual Studio Codeもサポートしており、プロトコルは現在Anthropicではなく、Agentic AI Foundationの管理下にあります。
MCPを使うのにコードは書けなくてもいいですか?
ディレクトリのコネクタなら、数回のクリックとサインインだけで使えますし、ホスト型サーバーをアドレスで追加するのも、コード不要です。自分でサーバーを作ったり、ローカルサーバーをインストールしたりするのは、開発者の作業です。
MCPは無料ですか?
プロトコルとSDKはオープンソースです。費用がかかるのは周辺のアプリ側で、Claudeの無料プランではカスタムコネクタは1つまで、ChatGPTの開発者モードは有料プランが必要、ZapierはMCPツールの呼び出し1回につき2タスクを消費します。
MCPとAPIはどう違いますか?
APIは、1つのサービス独自のインターフェースで、AIアプリはそれぞれを個別に学ぶ必要があります。MCPサーバーは通常、そのAPIを標準フォーマットで包み、平易な言葉の説明を付けるので、MCP対応のアシスタントなら、サービスの機能を見つけて、専用コードなしで呼び出せます。
MCPサーバーは会話全体を見られますか?
設計上は見られません。サーバーが受け取るのは、AIがそのツールに送るリクエストだけで、仕様でも、ホストはデータをサーバーに公開する前に同意を得なければならないとされています。ただし、AIがそのリクエストに含めた内容は、サーバーの運営者に届きます。そのデータを預けても大丈夫だと思えるサーバーだけを接続してください。