

Bank of Americaが最近、2年前なら笑われていたような依頼をメールで顧客に送りました。銀行のユーザー名とパスワードをAIアシスタントに渡さないでください、というものです。AIをテーマにした金融詐欺への注意喚起として送られたこのメールは、他人や外部サービス(代理で操作すると申し出るAI搭載ツールやエージェントを含む)にログイン情報を絶対に共有しないよう求めています。TechCrunchのZack Whittakerは文面の行間にいらだちを読み取り、銀行の広報担当者もこのメールが本物だと認めました。
顧客が実際にやっていなければ、銀行がこんな一文を書くことはありません。Claude for Chrome、ChatGPT Atlas、Perplexity Computerのような個人向けエージェントは、ログインし、フォームを順にクリックし、支払いまで行います。エージェントがサインイン画面で止まったとき、ログイン情報を渡すのがいちばん手っ取り早い方法です。仕組みについては、AIブラウザとエージェント型ブラウジングの解説をご覧ください。このガイドでは、もっと絞った問いを扱います。エージェントを自分の口座に入れたら、お金はどうなるのか、という問題です。
扱うのはアカウントのセキュリティであり、資産運用のアドバイスではありません。貯蓄をどうするかについては、ここでは何も述べていません。
銀行は足並みをそろえ始めた
BloombergのRBCに関する見出しは、カナダの大手銀行がAIエージェントをブロックすると伝えています。ただし記事は有料で、読めたのは見出しだけでした。The Logicの先行報道はもう少し慎重です。RBCのAI責任者であるBruce Ross氏は、エージェントによる送金への懸念と、問題が起きたときの責任の所在について語っており、CEOのDave McKay氏は、MetaのMuseエージェントのブロックを検討しているが最終決定はしていない、と述べています。Schwabのトップはもっとはっきりしています。Rick Wursterex氏はBloomberg TVで、同社はMuseによる送金をブロックしていると語りました。「顧客を守るため、そして私たち自身を守るため、これを許可しません」。Gizmodoの引用によるものです。
残りの情報は、1本のまとめ記事に頼っています。IBTimes UKによると、Citiはサードパーティのエージェントによる顧客口座へのログインや、デジタルバンキング上での取引を認めていないと確認しました。ただし、承認済みのオープンバンキング事業者を通じた限定的な読み取り専用アクセスは許可しています。それ以外は他社の報道として伝えられています。ReutersはMorgan Stanleyがサードパーティのエージェントをブロックしていると報じ、AxiosはJPMorganとBank of Americaも制限していると報じました。ReutersとAxiosの記事は開けなかったため、これらは又聞きの情報として受け止めてください。IBTimesは、これらの報道では不正送金が広範に起きていることも、顧客に損失が出ていることも確認されていない、とも指摘しています。これは蔓延している問題ではなく、銀行が早い段階で手を打っているリスクです。
ショッピング面にも警告があります。Bank of America、Capital One、NatWest、INGなど計6行が最近、ショッピングエージェントの安全原則を公表しました(Techliciousによる要約)。懸念されているのは、問題が起きたときに、どのエージェントが何を買ったのか、注文が指示どおりだったのかを、銀行が判別できないことが多い点です。
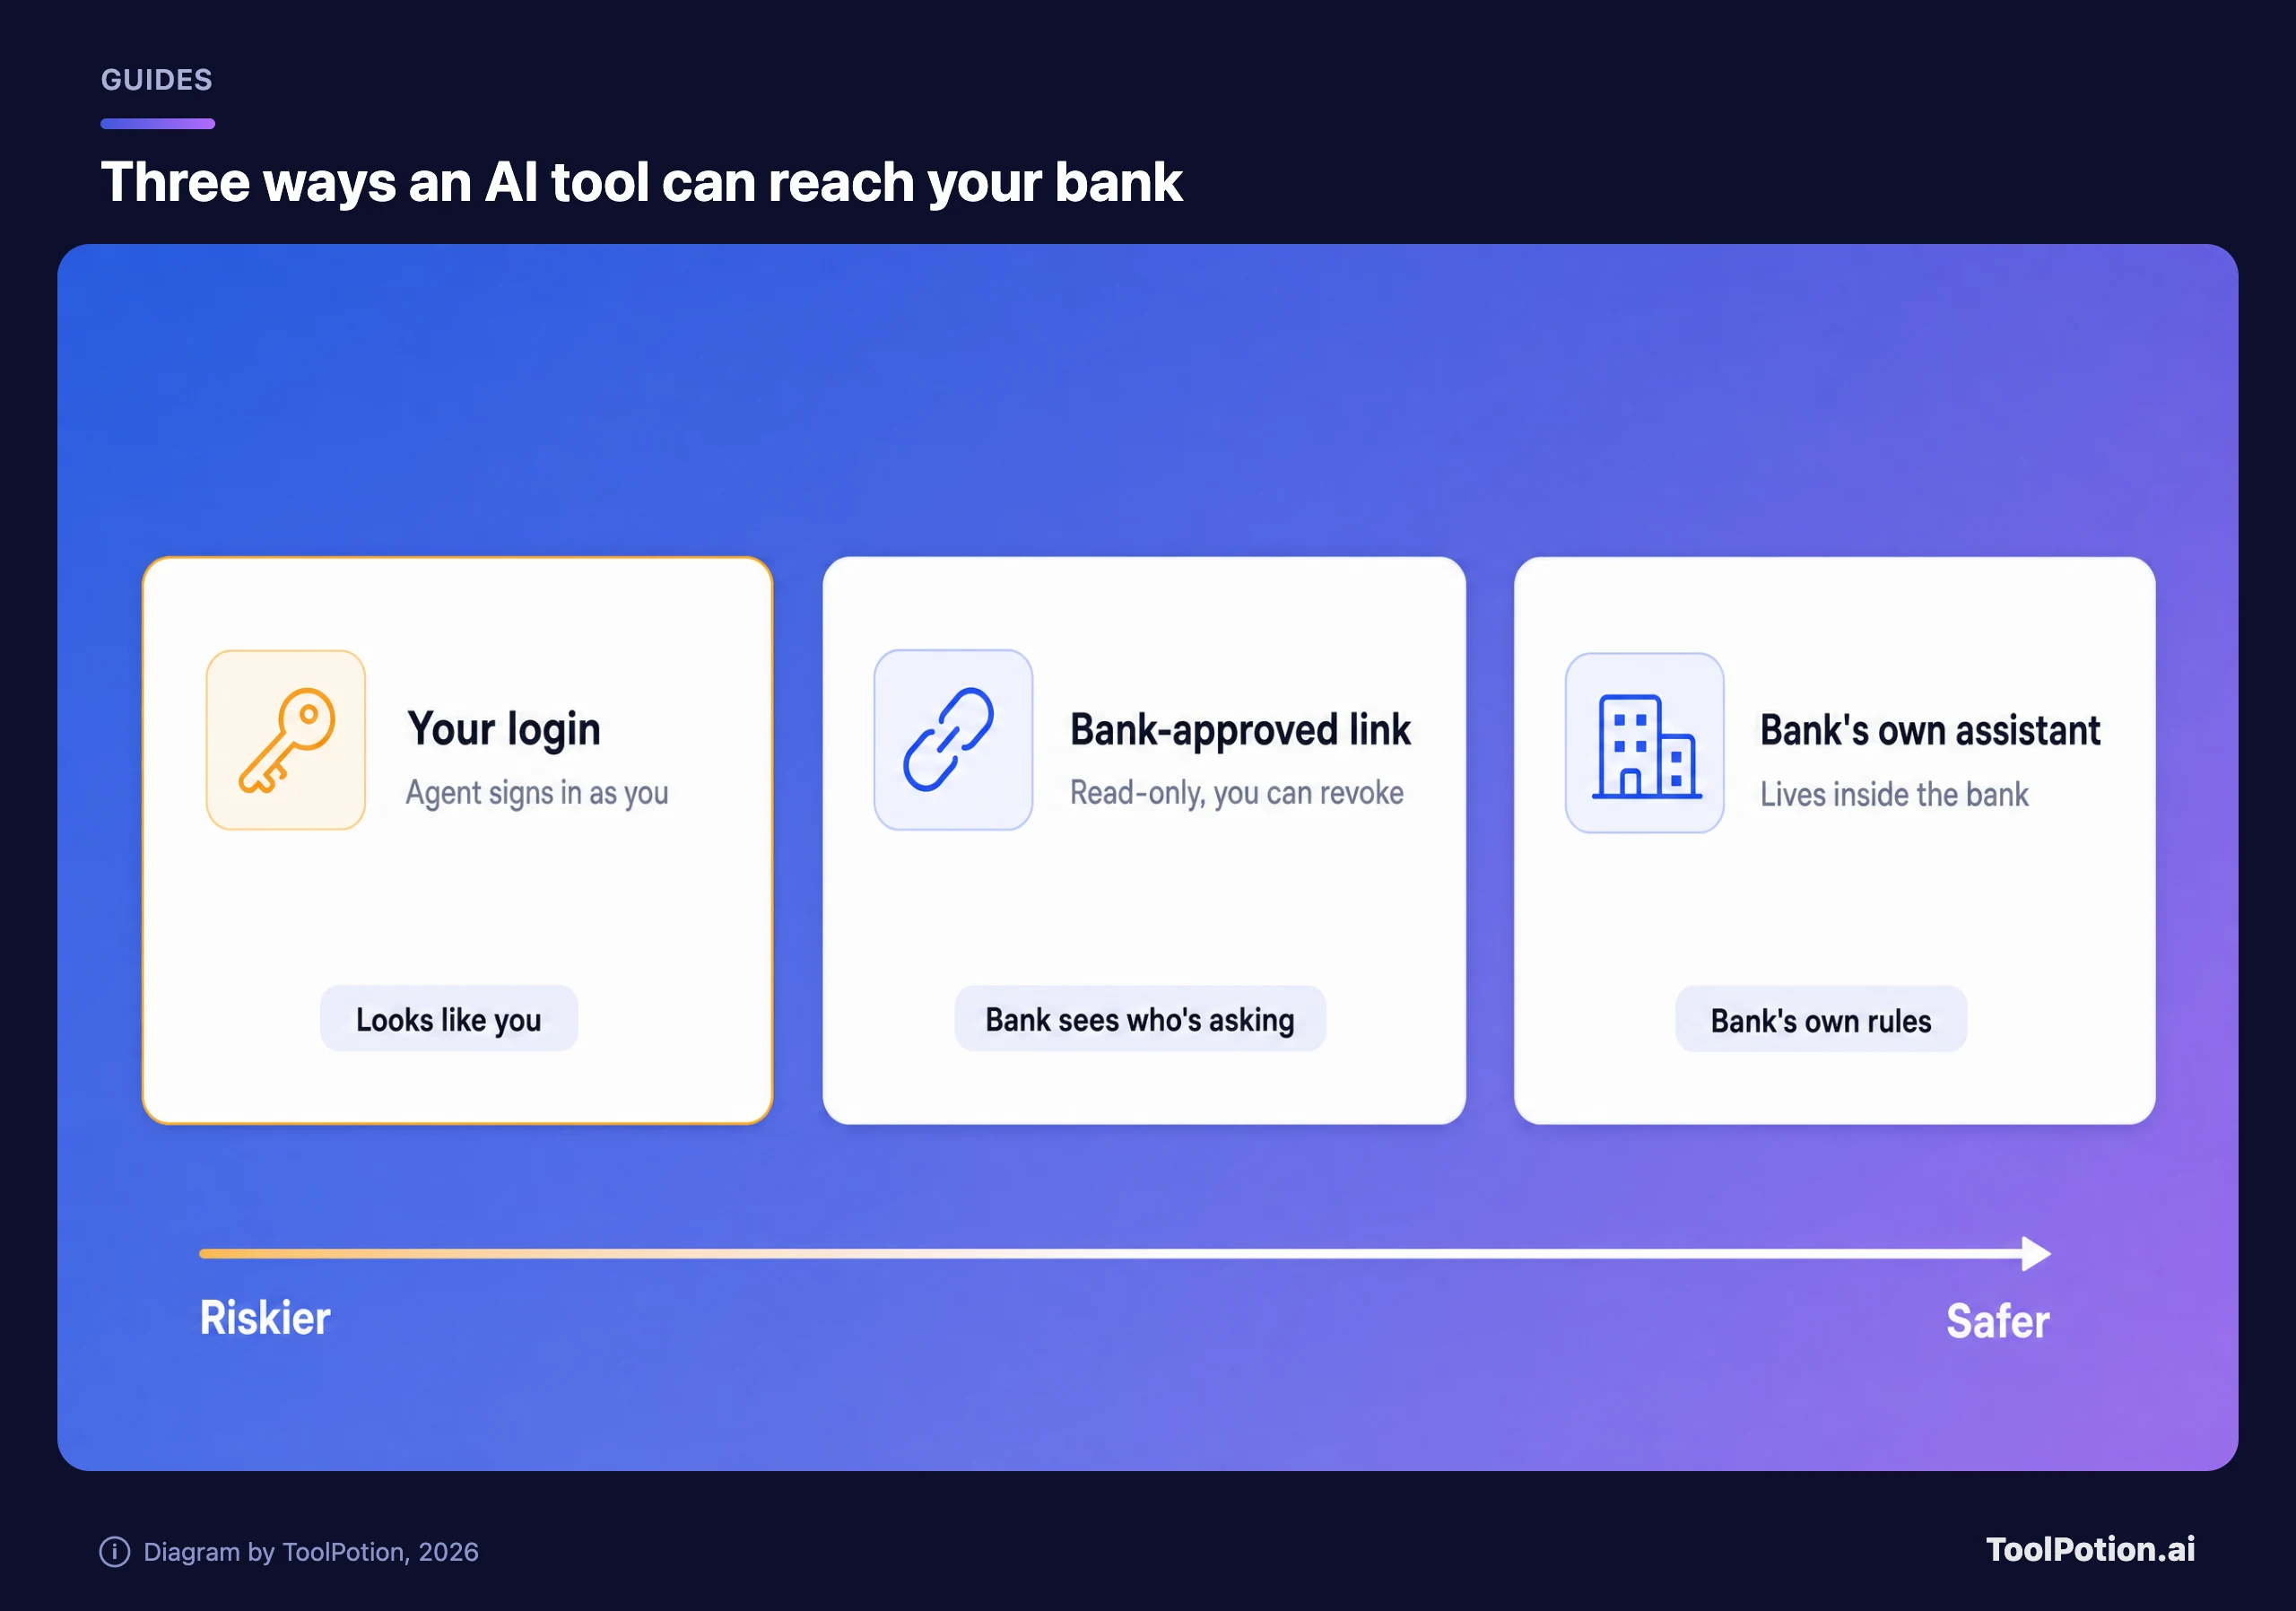
共有ログインが痛手になる理由
エージェントがあなたのパスワードでサインインすると、銀行から見えるのはあなた本人です。エージェントと口座名義人の区別がつきません。Schwabなどがエージェントをブロックするのはそのためです。TechCrunchが引用している銀行のメールに、次の一文があるのも同じ理由です。「そのアクセスによって生じた行為については、お客様に責任があることをご承知おきください」。TechCrunchによれば、多くの銀行の口座規約では、ログイン情報を渡した相手の行為について、すでに顧客が責任を負うことになっています。
米国のRegulation E(デビットカードや銀行振込の不正対策の大半の根拠となる規則)も同じ方向を向いています。この規則は、不正な資金移動を、実際の権限を持たない者が開始したものと定義しています。一方で、消費者がアクセス手段(「カード、コード、その他のアクセス手段」)を提供した相手による資金移動は、その人にはもう権限がないと消費者が銀行に伝えていない限り、対象から除外されます。CFPBの公式解説は家族や同僚を例に挙げています。アクセスを提供して権限を与えた相手が権限を超えた場合、銀行に通知するまでは全額が自己責任になります。
AIエージェントに渡したパスワードが、自分が提供したアクセス手段に当たるかどうかは、CFPBではなく私たちの解釈です。エージェントを扱ったガイダンスは見つかりませんでしたし、ログインを共有したからといって、あらゆる場合に保護が自動的に無効になるわけでもありません。ただ、規則と銀行のメールを合わせて読むなら、当たると想定して備えるのが無難だと考えます。期限も重要です。§1005.6では、損失が不正な資金移動に関わるもので、アクセス手段の紛失や盗難を知ってから2営業日以内に銀行へ通知すれば、責任は$50が上限です。この期間を過ぎると上限は$500になり、明細に載った不正な資金移動は、その明細の日から60日以内に報告しなければなりません。クレジットカードは別のルールなので、発行会社に確認してください。米国外の方は、ご自身の銀行の規約を確認してください。
銀行がまだ認めている道
妥当な選択肢はどれも、銀行が「誰からの依頼か」を把握している、という考え方に基づいています。銀行自身の画面で承認する読み取り専用の接続は、家計簿アプリがすでに使っている方式で、パスワードを渡さずに残高や支出をツールに見せられます。Citiはこの仕組みを説明しており、IBTimesが伝えるAxiosの報道によれば、多くの銀行がすでに承認しているか、導入に向かっています。もう一つの道は銀行自身のアシスタントです。銀行のセキュリティと規約の内側で動くからです。
パスキーも役立ちます。GoogleのChromeヘルプページは、パスキーを、パスワードの代わりに指紋、顔認証、画面ロックでサインインする、最も簡単で安全な方法だと説明しています。チャット画面に貼り付けるパスワードがそもそもないので、渡してしまうものが減ります。
購入については、銀行のショッピング警告のアドバイスは明快です。承認なしにエージェントに購入を完了させないこと。そして、すぐに無効化できる仮想カード番号について銀行に確認することです。特定のツールを見極めたいときは、エージェントの安全ガイドと、サンドボックス、権限、監査の記事で、設けておくべき制限を紹介しています。
Chromeで確認しておきたい設定
ほぼ同じ時期にGoogleは、ChromeのEnhanced autofillが、Gemini with Personal Intelligenceを使って、注文番号、配送追跡情報、フライト予約といった情報をGmailから取得して提案できるようになると発表しました。米国で、Personal Intelligenceを有効にしているGemini in Chromeユーザー向けに順次提供されます。Googleは、機密データは暗号化され、Chromeの設定から管理できるとしています。TechCrunchの記事によれば、カード番号も提案される可能性があります。
オートフィルは、エージェントがあなたとしてログインするものではなく、何を入力するかは引き続きあなたが選びます。慌てる必要はありません。ただ、受信トレイや財布の中身がブラウザの手の届くところに増えていくという、同じ方向の流れではあるので、2分だけ確認する価値はあります。GoogleのChromeヘルプページによると、この機能の対象は、米国在住で18歳以上、Personal Intelligenceにオプトインしている Gemini in Chromeユーザーです。オプトインしていなければ何も変わりません。している場合は、Chromeを開き、設定、Autofill and passwordsの順に進んで、Enhanced autofillを選び、「Find and fill with Gemini」をオフにしてください。ついでに、Googleによればパスワード、支払い、連絡先、身分証明書、旅行の保存・自動入力のスイッチはデフォルトでオンで、それぞれオフにできる点も覚えておいてください。
パスワードマネージャーやAIブラウザも見てください。エージェント用にログイン情報を保存して再利用することを提案してきませんか。使っていない銀行ログインがツールに保存されていたら、削除してください。同じ信頼を悪用する詐欺師については、スマホのAI詐欺対策ガイドで扱っています。ScamAlertやStopScamのようなアプリは、不審なテキストメッセージやリンクをチェックしてくれます。
すでにエージェントにログイン情報を渡してしまったら
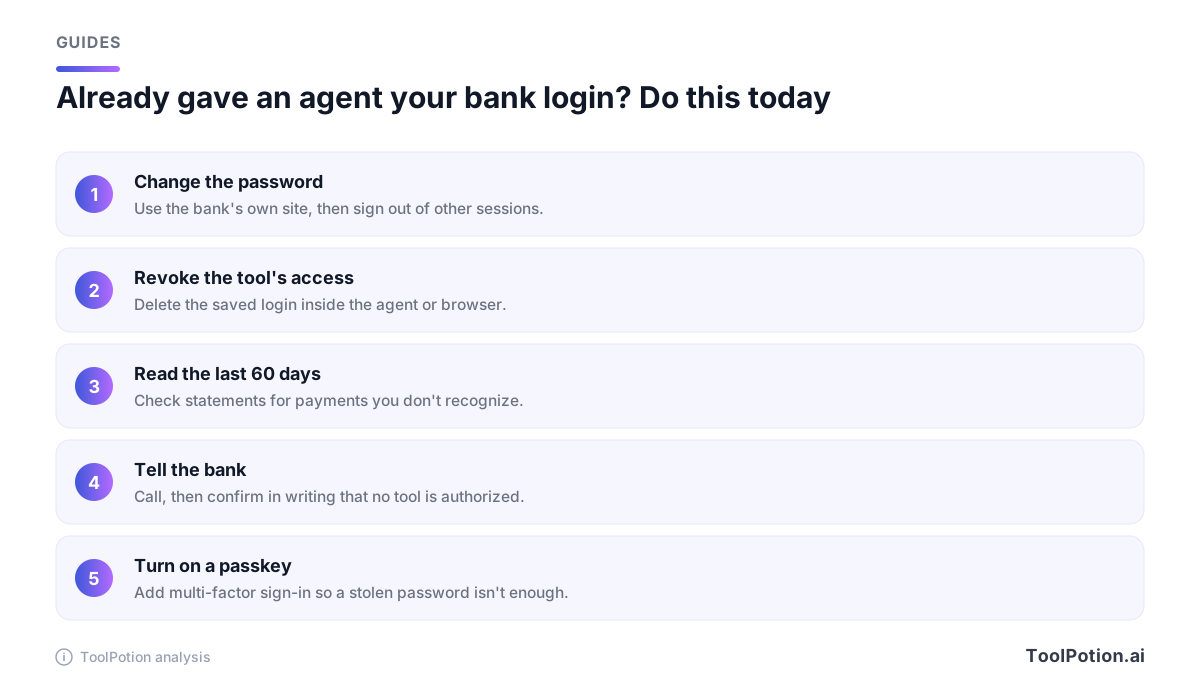
大ごとではありませんが、パスワードが漏れたものとして扱ってください。銀行の公式サイトでパスワードを変更し、ほかのセッションからサインアウトして、エージェントやブラウザに保存されたログイン情報を削除します。次に、直近2か月の取引を確認します。少しでもおかしな点があれば、銀行に電話してください。問題がなくても、どのツールにも口座の利用を認めていないことを、まず電話で、続けて書面で銀行に伝えます。前述のRegulation Eの文言に照らすと、この通知が、以降の資金移動に対するあなたの責任を終わらせるものだからです。そのうえで、パスキーかアプリによる2段階目の認証を追加しましょう。
買う側ではなく売る側の方は、販売者向けのエージェンティックコマース解説をご覧ください。まだ誰も決着をつけていないのは、銀行が承認したエージェントが、意図しない支払いをした場合に誰が負担するのか、という点です。The Paypersを引用したIBTimesによると、Bank of Americaはそれを決めるプロトコルを整備する間、エージェントのアクセスを個人の預金口座に限定しています。
よくある質問
AIエージェントに銀行のパスワードを渡してもよいですか?
おすすめしません。Bank of Americaは顧客に渡さないよう求め、その結果についても顧客に責任があるとしています。Citiも記者に対し、サードパーティのエージェントにはログインを認めていないと述べています。代わりに、銀行が承認した読み取り専用の接続か、銀行自身のアシスタントを使ってください。ChatGPTとClaudeも同じです。貼り付けた明細を読んでもらうのに、銀行のパスワードは必要ありません。
AIエージェントが動かしたお金を、銀行は返金してくれますか?
口座の種類、銀行の規約、報告の早さによって変わります。Regulation Eでは、アクセスを提供した相手による資金移動は、銀行にやめるよう伝えるまで不正とは扱われません。AIエージェントがこれに当てはまるかどうかは、まだ定まっていません。すぐに、まず電話で、続けて書面で報告してください。
AIブラウザは、開いているだけで銀行の残高を読み取りますか?
代わりにブラウズするエージェントは、あなた自身のブラウザの中で動くため、ログイン済みの銀行のタブが手の届く範囲に入ることがあります。タスクを任せる前にそのタブを閉じ、金融サイトには近づかないようエージェントに伝え、ツールが触れられる範囲を確認しておきましょう。
ChromeのGmailオートフィルは、エージェントのログインと同じリスクですか?
いいえ。あなたが受け入れるための候補を提案するだけで、どこにもサインインしません。受信トレイの内容をフォーム入力に使われたくない場合は、Chromeの設定でオフにしてください。