

Kebijakan penggunaan AI berhasil kalau cukup singkat untuk diingat dan cukup longgar sehingga tak seorang pun perlu mencari jalan pintas. Dalam praktiknya, artinya dua halaman, minimal satu akun AI perusahaan yang disetujui untuk semua orang, dan sebagian besar kata dihabiskan untuk menjelaskan data apa yang boleh masuk ke mana. Larang akun pribadi untuk data perusahaan, tetapi biarkan AI itu sendiri tetap diizinkan.
Masalah jalan pintas ini terukur. Netskope's 2026 Cloud and Threat Report, yang disusun dari data penggunaan di seluruh pelanggannya, menemukan bahwa 47% pengguna generative AI masih memakai aplikasi AI pribadi di tempat kerja, dan rata-rata organisasi mencatat 223 insiden per bulan berupa karyawan mengirim data sensitif ke aplikasi AI (Netskope). Dalam survei KPMG dan University of Melbourne tahun 2025, separuh pekerja AS mengaku memakai tool AI di tempat kerja tanpa tahu apakah itu diizinkan (KPMG).
Ada dua alasan tahun ini saat yang tepat untuk membereskannya. Di Uni Eropa, otoritas nasional mulai menegakkan kewajiban literasi AI dalam AI Act pada 2026, dan Komisi menyatakan kewajiban itu mencakup perusahaan yang stafnya sekadar memakai tool seperti ChatGPT untuk menulis atau menerjemahkan. Selain itu, tool AI kini tak hanya menjawab pertanyaan. Mereka terhubung ke kotak surat dan shared drive lalu bertindak berdasarkan apa yang ditemukan, sesuatu yang tidak dicakup kebijakan yang ditulis untuk chatbot. Di bawah ini Anda akan menemukan template beserta alasan di balik tiap aturan, plus dua tool interaktif untuk menyesuaikannya.
Larangan dan kebijakan 20 halaman gagal karena alasan yang sama
Keduanya mengasumsikan orang membaca aturan sebelum membuka tab browser. Kenyataannya tidak. Larangan menghapus jalur yang disetujui dan membiarkan jalur yang tidak disetujui terbuka lebar. Kebijakan 20 halaman buatan firma hukum secara teknis membolehkan banyak hal, tetapi tak seorang pun bisa menyimpulkan aturan mana yang berlaku di menit sebelum mereka menempelkan kontrak ke chatbot.
Survei KPMG terhadap 1.019 pekerja AS menunjukkan seperti apa celah itu dalam keseharian.
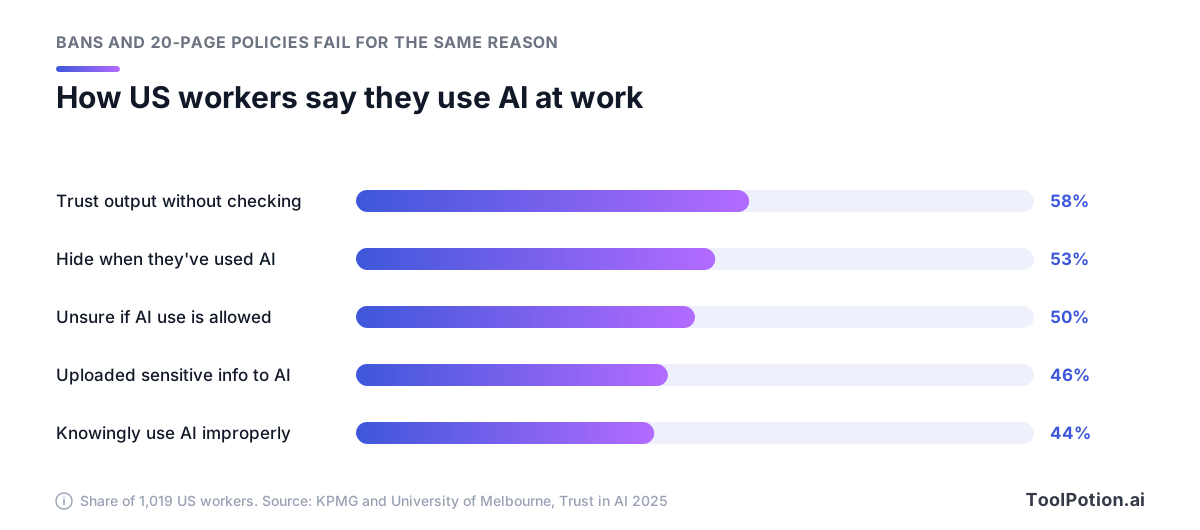
Ini orang-orang biasa yang sedang berusaha menyelesaikan pekerjaan. Hampir separuhnya mengaku pernah mengunggah informasi sensitif perusahaan atau kekayaan intelektual ke platform AI publik, dan 53% mengaku menghindari mengungkapkan bahwa mereka memakai AI. Menyembunyikan adalah respons yang bisa ditebak terhadap aturan yang tidak jelas atau memusuhi, dan ini hasil terburuk bagi manajer, karena Anda tidak bisa memperbaiki sesuatu yang tidak diakui siapa pun.
Yang berhasil adalah aturan yang singkat, spesifik, dan bertingkat. Kebijakan yang bisa dipatuhi muat di dua halaman. Ia menyebut jenis akun dan kelas data, bukan meminta orang "menggunakan AI secara bertanggung jawab". Dan ia punya tingkat tengah antara ya dan tidak, sehingga staf tidak dipaksa memilih antara izin penuh dan larangan.
Anda tidak perlu menciptakan strukturnya sendiri. Generative AI Profile dari NIST, pendamping AI Risk Management Framework-nya, mendaftar 12 risiko yang ditimbulkan atau diperparah oleh generative AI, dan di bawah fungsi Govern merekomendasikan agar organisasi "establish transparent acceptable use policies for GAI" (tindakan GV-1.4-002) (NIST AI 600-1). Perusahaan kecil menghadapi empat dari risiko itu setiap minggu: confabulation (istilah NIST untuk halusinasi), privasi data, keamanan informasi, dan kekayaan intelektual. Template di bawah dibangun di sekitar keempatnya.
Kelompokkan setiap tool ke dalam tiga tingkat
Daftar tool adalah bagian yang akan dirujuk orang, jadi letakkan di depan. Gunakan tiga tingkat dan sebut akunnya, bukan mereknya. "ChatGPT" bukan sebuah tingkat. "Workspace ChatGPT Business kita, login lewat SSO perusahaan" adalah tingkat.
| Tingkat | Apa yang masuk di sini | Contoh umum |
|---|---|---|
| Disetujui | AI serba guna pada akun yang dikelola perusahaan, terbuka untuk semua orang | Workspace ChatGPT perusahaan, Copilot Chat pada akun kerja, Gemini di Workspace, organisasi Claude Team |
| Terbatas | Tool yang disetujui untuk satu penggunaan atau satu tim tertentu | Notetaker rapat untuk panggilan internal, asisten coding untuk engineering, asisten penulisan untuk copy marketing, agent dengan connector |
| Tidak diizinkan | Akun pribadi untuk data perusahaan, dan tool yang meminta dokumen lengkap dengan imbal balik kecil | Akun AI pribadi untuk data perusahaan, dan detektor teks AI |
Buat daftar tidak diizinkan tetap pendek dan beralasan. Netskope menemukan bahwa 90% organisasi secara aktif memblokir setidaknya satu aplikasi generative AI, dan rata-rata memblokir 10. Yang paling banyak diblokir adalah detektor AI ZeroGPT, dibatasi oleh 45% organisasi. Tim keamanan menilainya berisiko tinggi karena detektor sering mengharuskan pengguna mengirim teks atau kode sumber secara utuh. Itu ujian yang bagus untuk tool apa pun: apa yang harus Anda serahkan, dan apa yang Anda dapat sebagai gantinya?
Tingkat terbatas adalah tempat penilaian berperan. Notetaker rapat seperti Otter.ai atau Fireflies.ai tidak masalah di stand-up internal, tetapi bermasalah di panggilan dengan pelanggan yang belum setuju direkam. Asisten coding seperti GitHub Copilot atau Claude Code cocok untuk repositori perusahaan di bawah paket perusahaan, bukan di langganan pribadi kontraktor. Asisten penulisan seperti Grammarly bisa disetujui untuk copy marketing tanpa disetujui untuk surat HR. Tulis syaratnya di samping tool, dalam satu baris.
Jika Anda belum memilih asisten yang disetujui, panduan alternatif ChatGPT kami dan papan AI chatbots yang selalu diperbarui membandingkan pilihan utamanya.
Apa yang diubah paket perusahaan, dan apa yang tidak
Tingkat disetujui bertumpu pada satu klaim: paket perusahaan memperlakukan data Anda berbeda dari paket pribadi. Untuk Microsoft Copilot Chat, Google Gemini, Claude, dan ChatGPT klaim itu benar, meski detailnya berbeda. Berikut yang tertulis di dokumentasi resmi tiap vendor.
| Tool | Paket perusahaan | Akun pribadi |
|---|---|---|
| ChatGPT | Data Business, Enterprise, dan Edu tidak dipakai untuk training secara default. Admin Business mengatur retensi. SSO tersedia. | Konten Free, Go, Plus, dan Pro dipakai untuk melatih model kecuali pengguna mematikan "Improve the model for everyone" |
| Microsoft Copilot Chat | Enterprise data protection tanpa biaya tambahan pada akun kerja. Prompt tidak dipakai untuk melatih foundation model dan dicatat untuk audit. | Enterprise data protection berlaku untuk sesi kerja, ditandai perisai hijau. Periksa ketentuan Microsoft sebelum memakai akun pribadi. |
| Gemini | Konten Workspace tidak ditinjau manusia atau dipakai untuk training di luar domain Anda tanpa izin. Kontrol akses yang ada tetap berlaku. | Google menyatakan sebagian chat dibaca peninjau manusia dan meminta pengguna tidak memasukkan informasi rahasia |
| Claude | Team: tanpa training model pada konten Anda secara default, SSO, kontrol admin untuk connector. Enterprise menambah audit log dan retensi kustom. | Pengguna Free, Pro, dan Max memilih apakah chat mereka melatih model, dengan retensi lima tahun jika mereka ikut serta |
Sumber tabel: halaman privasi enterprise dan FAQ kontrol data OpenAI, dokumentasi privasi Copilot Chat Microsoft, Workspace privacy hub dan Gemini Apps privacy hub Google, serta halaman harga dan pembaruan ketentuan konsumen Anthropic.
Ada tiga detail yang mudah terlewat. Microsoft mengganti nama Microsoft 365 Copilot menjadi Microsoft Copilot dan Microsoft 365 Copilot Chat menjadi Microsoft Copilot Chat, jadi kebijakan lama mungkin menyebut produk dengan nama yang sudah tidak dipakai. Pencarian web Copilot Chat diteruskan ke Bing dengan ketentuan terpisah, dengan identitas pengguna dan tenant dihapus. Dan OpenAI menyatakan bahwa secara default pihaknya tidak melatih model dengan data yang diakses produk bisnisnya dari aplikasi yang terhubung.
Sekarang batasannya. Tak satu pun kontrol ini menghentikan seseorang menempelkan daftar klien ke akun pribadi di ponselnya. Kontrol ini tidak memeriksa kesalahan pada output, dan tidak menentukan siapa pemilik hasil yang dibuat tool. Ketentuan enterprise melindungi data yang mendarat di tempat yang benar. Mengarahkan data ke sana adalah tugas kebijakan.
Netskope melacak apa yang terjadi ketika perusahaan menyediakan tempat itu, dengan data selama setahun.
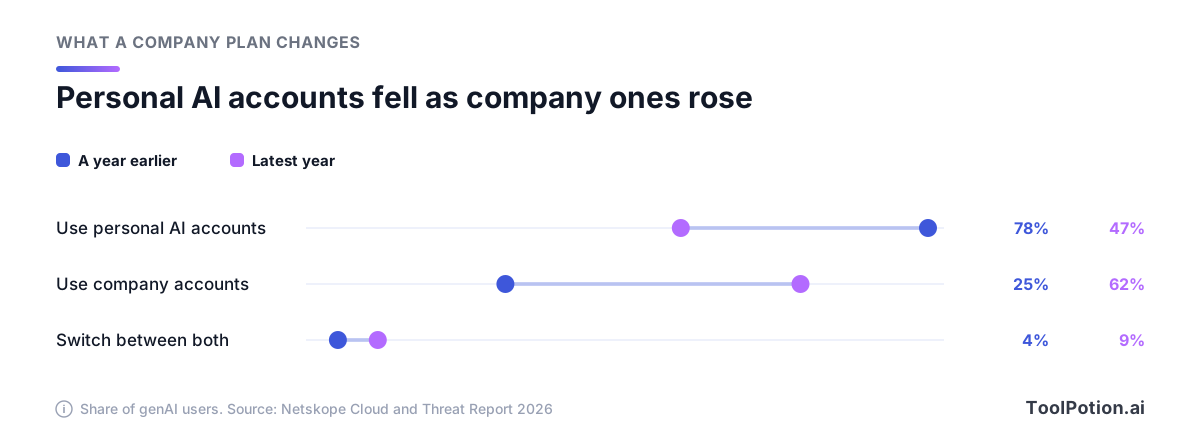
Penggunaan akun pribadi turun dari 78% ke 47% pengguna generative AI, sementara akun yang dikelola perusahaan naik dari 25% ke 62%. Porsi yang berpindah-pindah di antara keduanya tumbuh dari 4% ke 9%, yang menurut Netskope menandakan tool perusahaan masih kekurangan sebagian kemudahan atau fitur yang diinginkan orang. Pelajarannya bagi perusahaan kecil lugas: beli atau aktifkan satu tool terkelola sebelum menulis satu pun larangan, dan jaga agar tetap cukup bagus supaya orang tidak kembali ke akun pribadi. Jika Anda sudah membayar Microsoft 365 atau Google Workspace, cek dulu apa yang termasuk dalam paket Anda sebelum membeli yang baru.
Aturan data berdasarkan klasifikasi
Jika orang hanya mengingat satu bagian, jadikan ini bagiannya. Daftar tool memberi tahu mereka di mana harus bekerja. Aturan data memberi tahu apa yang harus ditinggalkan, dan ini berlaku di dalam tool yang disetujui juga.
Mulailah dari apa yang bocor. Dalam data Netskope, tiga jenis konten yang paling sering terlibat dalam pelanggaran kebijakan dengan aplikasi generative AI adalah kode sumber, data teregulasi, dan kekayaan intelektual.
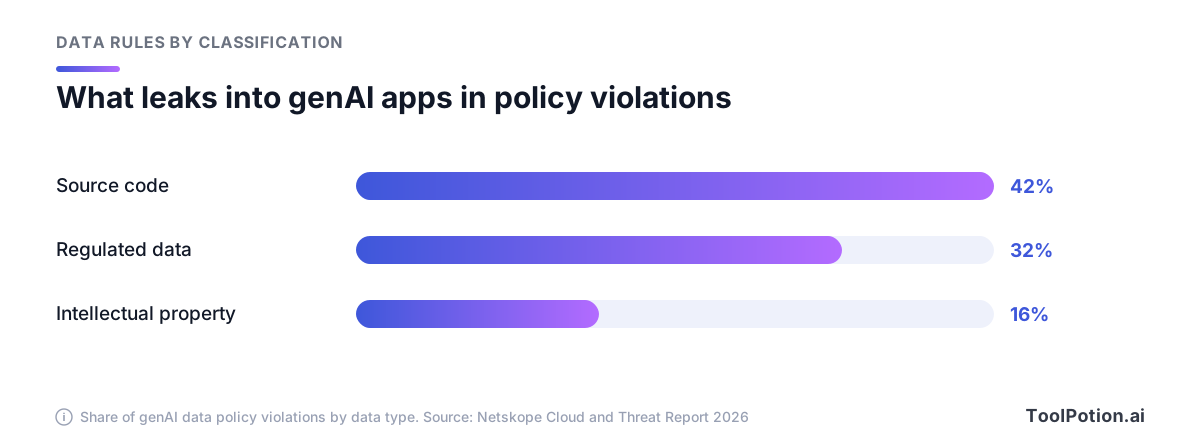
Kode sumber memimpin dengan 42%, biasanya ditempel untuk meminta bantuan debugging atau refactoring. Data teregulasi seperti informasi pribadi dan keuangan menyusul dengan 32%, lalu kekayaan intelektual seperti kontrak dan riset internal dengan 16%. Netskope juga menemukan bahwa separuh organisasi tidak punya kebijakan perlindungan data yang dapat ditegakkan untuk aplikasi generative AI, sehingga di perusahaan-perusahaan itu banyak kebocoran mungkin tak terlihat.
Gunakan empat kelas plus satu aturan mutlak. Kebanyakan perusahaan sudah punya label seperti ini untuk email atau berbagi file, jadi pakai ulang jika ada.
- Informasi publik, seperti situs web dan dokumentasi yang sudah dipublikasikan, boleh masuk ke tool AI mana pun.
- Materi internal seperti dokumen proses dan catatan rapat tetap di tool yang disetujui, dan di tool terbatas hanya untuk penggunaan yang disebutkan.
- Pekerjaan rahasia mencakup kode sumber, kontrak, data keuangan, dan berkas klien. Hanya boleh masuk ke tool perusahaan yang disetujui, dan hanya untuk orang yang memang berhak melihatnya.
- Data terbatas (restricted) tidak pernah masuk ke tool AI umum. Ini mencakup data pribadi pelanggan atau staf, termasuk data kesehatan dan pembayaran.
- Password dan API key tidak masuk ke tool AI mana pun, disetujui atau tidak. Netskope mencatat bahwa keduanya sering terselip di contoh kode dan file konfigurasi, jadi minta engineer membersihkannya sebelum menempel.
Kelas restricted punya satu pengecualian yang perlu ditulis: sistem yang dibeli khusus untuk data itu, disetujui dengan nama, dan memiliki data processing agreement yang sudah ditandatangani. Platform HR dengan fitur AI bisa saja aman untuk data karyawan. Asisten chat umum tidak, sebagus apa pun ketentuan enterprise-nya.
Jika dipetakan ke tiga tingkat, kelas-kelas itu tampak seperti ini.
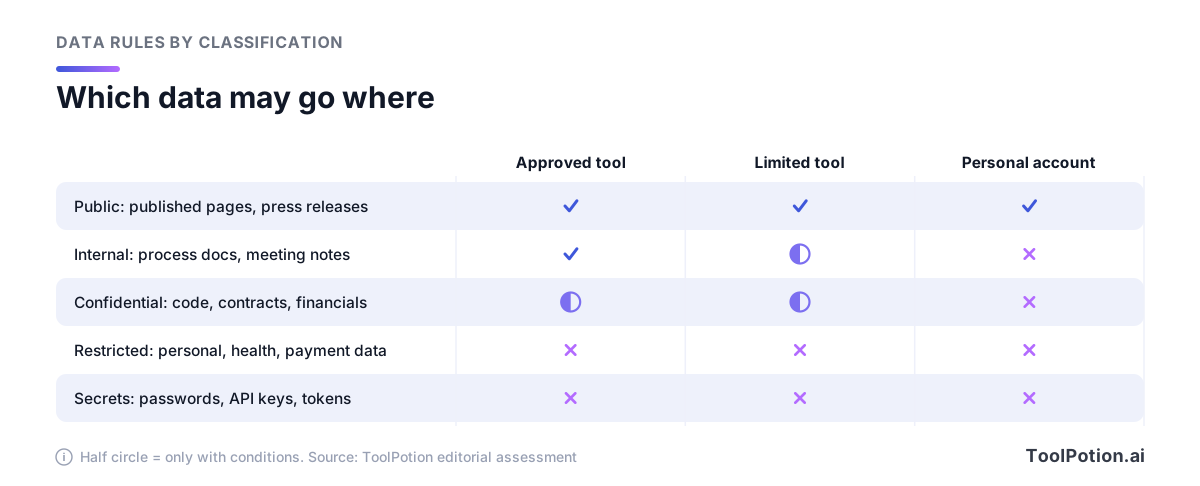
Setengah lingkaran menandakan syarat, dan di situlah contoh Anda ditaruh. Tulis satu untuk tiap kelas: stack trace ke asisten coding perusahaan boleh, ekspor database pelanggan tidak. Orang mengingat contoh jauh setelah lupa definisi. Untuk menilai tool baru terhadap kelas-kelas ini, kerangka privasi untuk tool AI kami membahas lebih jauh, dan papan AI privacy tools mencakup produk yang dibuat untuk meredaksi atau mengamankan data sensitif.
Review, pengungkapan, dan siapa pemilik output
Setiap output AI perlu pemilik manusia yang disebut namanya, dan kebijakan bisa menyatakannya dalam satu baris: siapa pun yang mengirim atau mempublikasikan pekerjaan berbantuan AI bertanggung jawab atasnya. NIST mendefinisikan confabulation sebagai "confidently stated but erroneous or false content" dan mencantumkan ketergantungan berlebihan serta automation bias di antara risiko cara orang bekerja dengan sistem ini. KPMG menemukan 58% pekerja AS mengandalkan AI untuk menyelesaikan pekerjaan tanpa mengevaluasi hasilnya dengan benar, jadi risikonya sudah ada di inbox Anda.
Buat aturan review yang proporsional. Ringkasan internal cukup dibaca sekali. Angka, kutipan, sitasi, pernyataan hukum, dan kode yang akan masuk produksi perlu dicek terhadap sumber atau tes. Katakan persis begitu. Tuntutan menyeluruh akan "review manusia" untuk segalanya adalah aturan yang diam-diam berhenti dipatuhi.
Pengungkapan kepada pelanggan dan pembaca
Sebagian pengungkapan kini punya kekuatan hukum. Berdasarkan Pasal 50 EU AI Act, yang berlaku mulai 2026, deployer wajib memberi label pada deepfake dan teks buatan atau hasil manipulasi AI yang dipublikasikan untuk menginformasikan publik tentang hal-hal yang menyangkut kepentingan umum, kecuali teks itu telah melalui review manusia atau kontrol editorial (European Commission). Bagi kebanyakan perusahaan kecil, aturan praktisnya lebih sederhana. Beri tahu orang ketika mereka berhadapan dengan sistem AI atau media buatan AI dalam konteks di mana mereka wajar ingin tahu, dan jangan pernah biarkan AI menulis ulasan atau testimoni.
Pengungkapan internal sama pentingnya. Jika lebih dari separuh pekerja sudah menghindari mengungkapkan penggunaan AI mereka, kebijakan yang menghukum pengungkapan hanya akan menaikkan angka itu. Minta orang menyebut bantuan AI ketika hal itu mengubah cara pembaca perlu memeriksa pekerjaannya, dan cukup sampai di situ.
IP dan kerahasiaan
Kepemilikan adalah jebakan pertama. US Copyright Office menyimpulkan bahwa output AI dapat dilindungi hak cipta "only where a human author has determined sufficient expressive elements", dan bahwa prompt saja tidak memenuhi syarat (US Copyright Office). Jika Anda perlu memiliki sesuatu, seperti logo atau copy merek inti, pertahankan penulis manusia dan simpan draf-drafnya.
Kerahasiaan pihak lain adalah jebakan kedua. Kontrak klien dan NDA terkadang membatasi ke mana materi mereka boleh pergi, dan janji vendor untuk tidak melatih model dengan data Anda tidak mengubah apa yang sudah Anda sepakati dengan klien. Kebijakan perlu meminta staf memeriksa kontrak sebelum berkas klien masuk ke tool AI mana pun.
Agent, connector, dan bot rapat butuh aturan sendiri
Chatbot hanya melihat apa yang Anda tempelkan. Agent yang terhubung ke email atau CRM Anda bisa membaca jauh lebih banyak, dan bisa bertindak: mengirim, menghapus, memesan, membeli. Kebanyakan kebijakan yang ditulis untuk chatbot melewatkan hal ini, padahal di sinilah risiko terbaru berada.
Netskope menggambarkan Model Context Protocol (MCP) sebagai cara yang cepat menjadi pilihan utama untuk menghubungkan agent AI ke sistem perusahaan, dan menyebut browser AI serta tool yang terhubung MCP butuh tata kelola dan pemantauan tersendiri. Masalah intinya adalah indirect prompt injection: instruksi tersembunyi di halaman web atau email yang dibaca agent lalu diikutinya. Pada peta di bawah, serangan masuk lewat sudut kiri bawah.
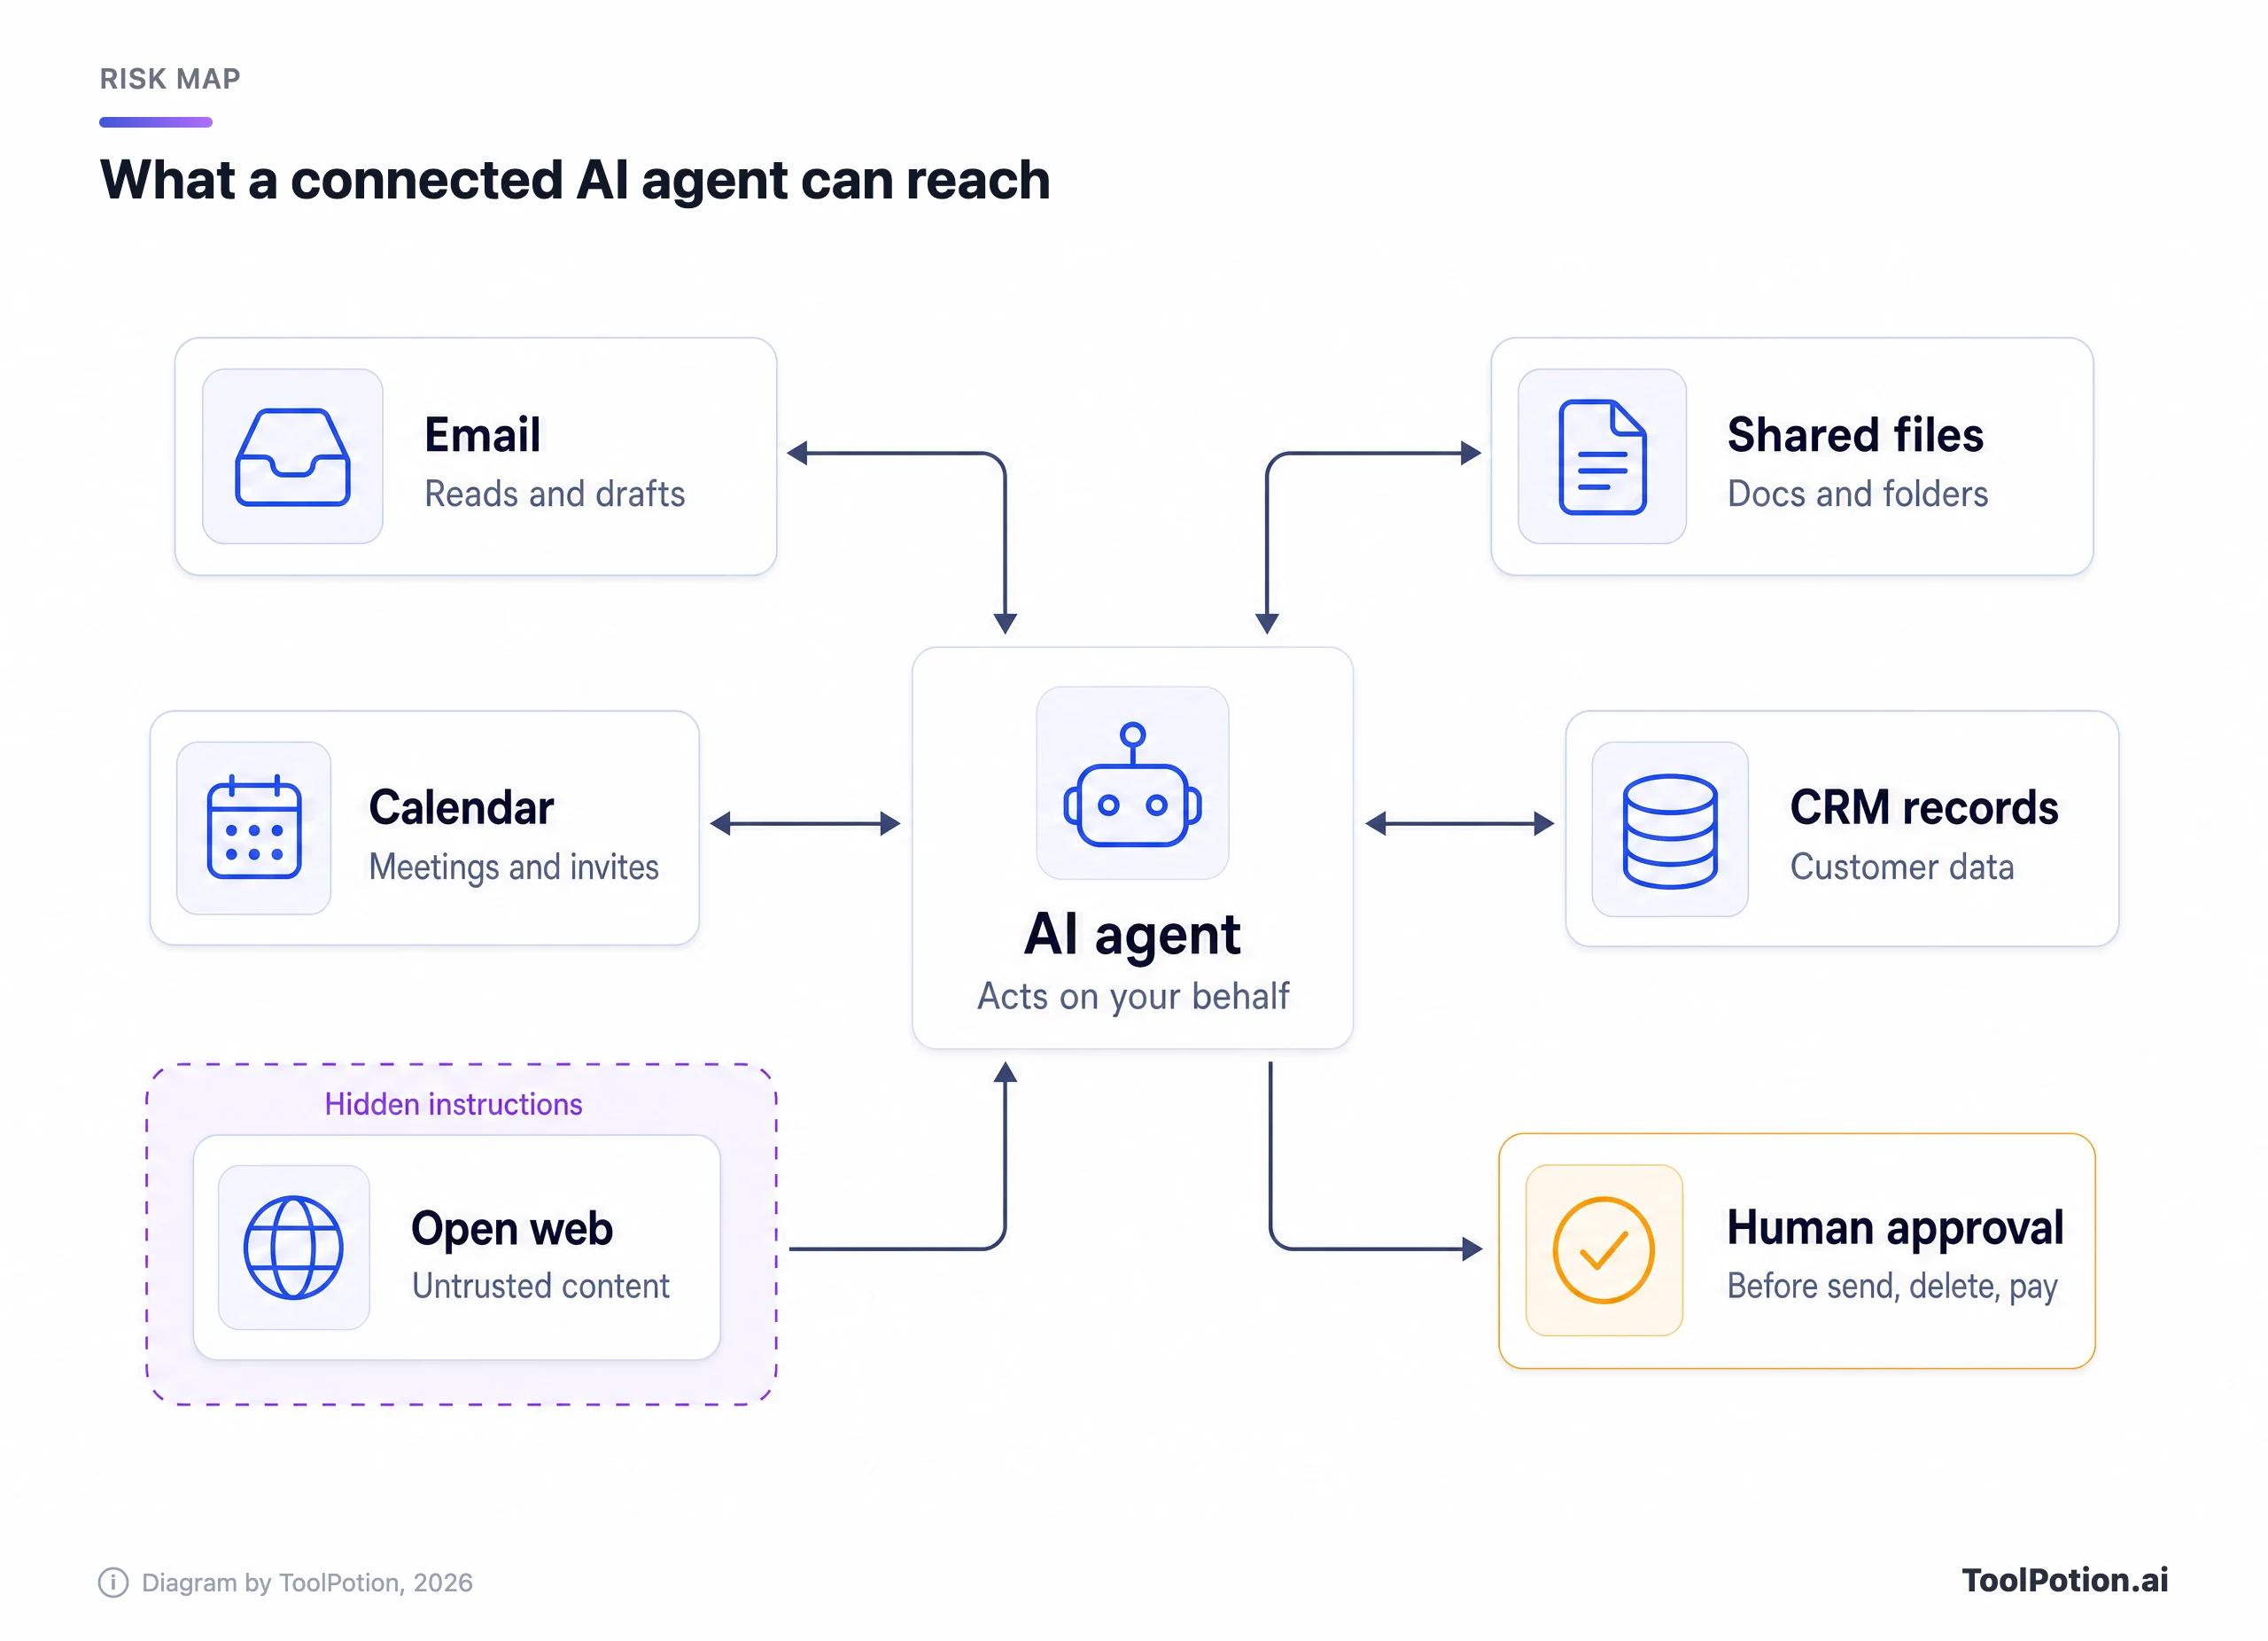
Anthropic menerbitkan angka yang luar biasa konkret saat menguji Claude for Chrome, agent browser-nya, tahun lalu. Dari 123 kasus uji, serangan prompt injection yang disengaja berhasil 23,6% tanpa mitigasi keamanannya dan 11,2% dengan mitigasi. Dalam satu contoh sebelum perbaikan, sebuah email yang menyatakan bahwa email perlu dihapus "for security reasons" membuat agent menghapus email pengguna tanpa konfirmasi (Anthropic). Vendor yang menerbitkan tingkat kegagalannya sendiri berguna justru karena angkanya bukan nol.
Jadi aturan untuk agent soal izin akses, bukan soal susunan kata prompt.
- Admin menyetujui setiap connector sebelum ada yang mengaktifkannya, dengan akses sekecil mungkin yang cukup untuk pekerjaannya (akses kalender read-only lebih baik daripada akses penuh ke kotak surat).
- Manusia mengonfirmasi sebelum agent mengirim, menghapus, membayar, mempublikasikan, atau membagikan apa pun ke luar perusahaan.
- Agent yang bisa menjangkau data rahasia tidak menjelajah web terbuka tanpa pengawasan.
- Seseorang menyimpan daftar agent mana memegang koneksi apa dan meninjaunya bersama daftar tool.
Cek apa yang diberikan tool yang Anda setujui kepada admin sebelum Anda membutuhkannya. Paket Team Claude, misalnya, menyertakan kontrol admin untuk connector remote dan lokal. Pembuat agent seperti Microsoft Copilot Studio ada untuk membuat agent baru, dan aturan persetujuan berlaku untuk itu juga. Tulisan kami tentang pelajaran dari tim yang menjalankan agent AI di produksi membahas sisi operasionalnya.
Notetaker rapat
Notetaker AI juga agent. Mereka bergabung ke panggilan, merekam semua orang di dalamnya, dan mengirim audio ke vendor, termasuk suara orang yang tidak pernah memilih tool itu. Solusinya murah: umumkan bot di awal, biarkan siapa pun meminta agar dimatikan, minta persetujuan dari peserta eksternal, dan tetapkan masa retensi rekaman. Papan AI meeting assistants berguna untuk membandingkan produk mana yang memberi admin kontrol semacam itu.
Template dua halaman yang bisa Anda salin
Ini kerangkanya. Setiap baris adalah satu bagian singkat dari kebijakan jadi, lengkap dengan contoh klausul untuk disunting. Hapus baris yang tidak relevan, dan jaga hasil akhirnya tetap dua halaman.
| Bagian | Contoh klausul |
|---|---|
| 1. Tujuan dan cakupan | Kebijakan ini mencakup semua orang yang memakai AI atas nama perusahaan, termasuk kontraktor. Tujuannya penggunaan AI yang aman, bukan penggunaan yang lebih sedikit. |
| 2. Tool yang disetujui | Disetujui: [tool, jenis akun]. Terbatas: [tool, penggunaan tertentu]. Tidak diizinkan: akun AI pribadi untuk data perusahaan. |
| 3. Aturan data | Publik: tool mana pun. Internal: tool yang disetujui. Rahasia: tool yang disetujui, sesuai need-to-know. Data restricted dan kredensial: tidak pernah. |
| 4. Akun | Data perusahaan hanya masuk ke akun perusahaan. Akun AI dihapus pada hari terakhir seseorang bekerja. |
| 5. Review manusia | Siapa pun yang mengirim, mempublikasikan, atau merilis pekerjaan berbantuan AI adalah pemiliknya. Periksa angka dan kutipan terhadap sumber. |
| 6. Pengungkapan | Beri tahu pelanggan saat mereka berhadapan dengan sistem AI di situasi yang wajar mereka ingin tahu. Tidak ada ulasan atau testimoni yang ditulis AI. |
| 7. IP dan kerahasiaan | Periksa kontrak klien sebelum memakai materi mereka. Simpan draf manusia untuk karya yang perlu kita miliki. |
| 8. Agent dan connector | Persetujuan admin per connector, akses seminimal mungkin, konfirmasi manusia sebelum apa pun dikirim, dihapus, dibayar, atau dipublikasikan. |
| 9. Pelatihan | Semua orang mengikuti sesi singkat saat onboarding dan setahun sekali. Kami menyimpan catatannya. |
| 10. Melaporkan kesalahan | Laporkan dalam 24 jam kepada [pemilik]. Laporan bersifat tanpa menyalahkan. Menyembunyikan kesalahan itulah pelanggarannya. |
| 11. Pemilik dan peninjauan | Pemilik: [nama]. Daftar tool ditinjau tiap kuartal, seluruh kebijakan dua kali setahun atau saat vendor mengubah ketentuannya. |
Untuk menyesuaikannya, jawab pertanyaan di builder di bawah. Builder ini menambahkan klausul untuk paparan EU, data teregulasi, notetaker, agent, konten yang dipublikasikan, dan asisten coding, lalu menyalin outline sebagai teks biasa untuk editor dokumen Anda.
Satu jawaban mengubah outline lebih banyak daripada yang lain: tool default. Pilih "Belum dipilih" dan tingkat disetujui berubah menjadi tenggat, karena kebijakan tanpa akun yang disetujui hanyalah larangan dengan nama lain.
Rollout dalam sebulan, lalu jaga tetap mutakhir
Empat minggu cukup untuk perusahaan dengan beberapa ratus orang atau kurang. Pada minggu pertama, pemilik menyusun dua halaman dan memastikan tool yang disetujui sudah disiapkan dengan login perusahaan. Pada minggu kedua, satu tim menjalankan uji coba dan mencatat setiap pertanyaan yang tidak terjawab kebijakan. Minggu ketiga menutup celah itu dan menjalankan pelatihan. Pada minggu keempat, kebijakan ditempatkan di tempat yang akan dilihat orang, seperti checklist onboarding.
Siklus di bawah ini adalah seluruh prosesnya, dengan satu orang di pusatnya. Orang itu lebih penting daripada klausul mana pun.
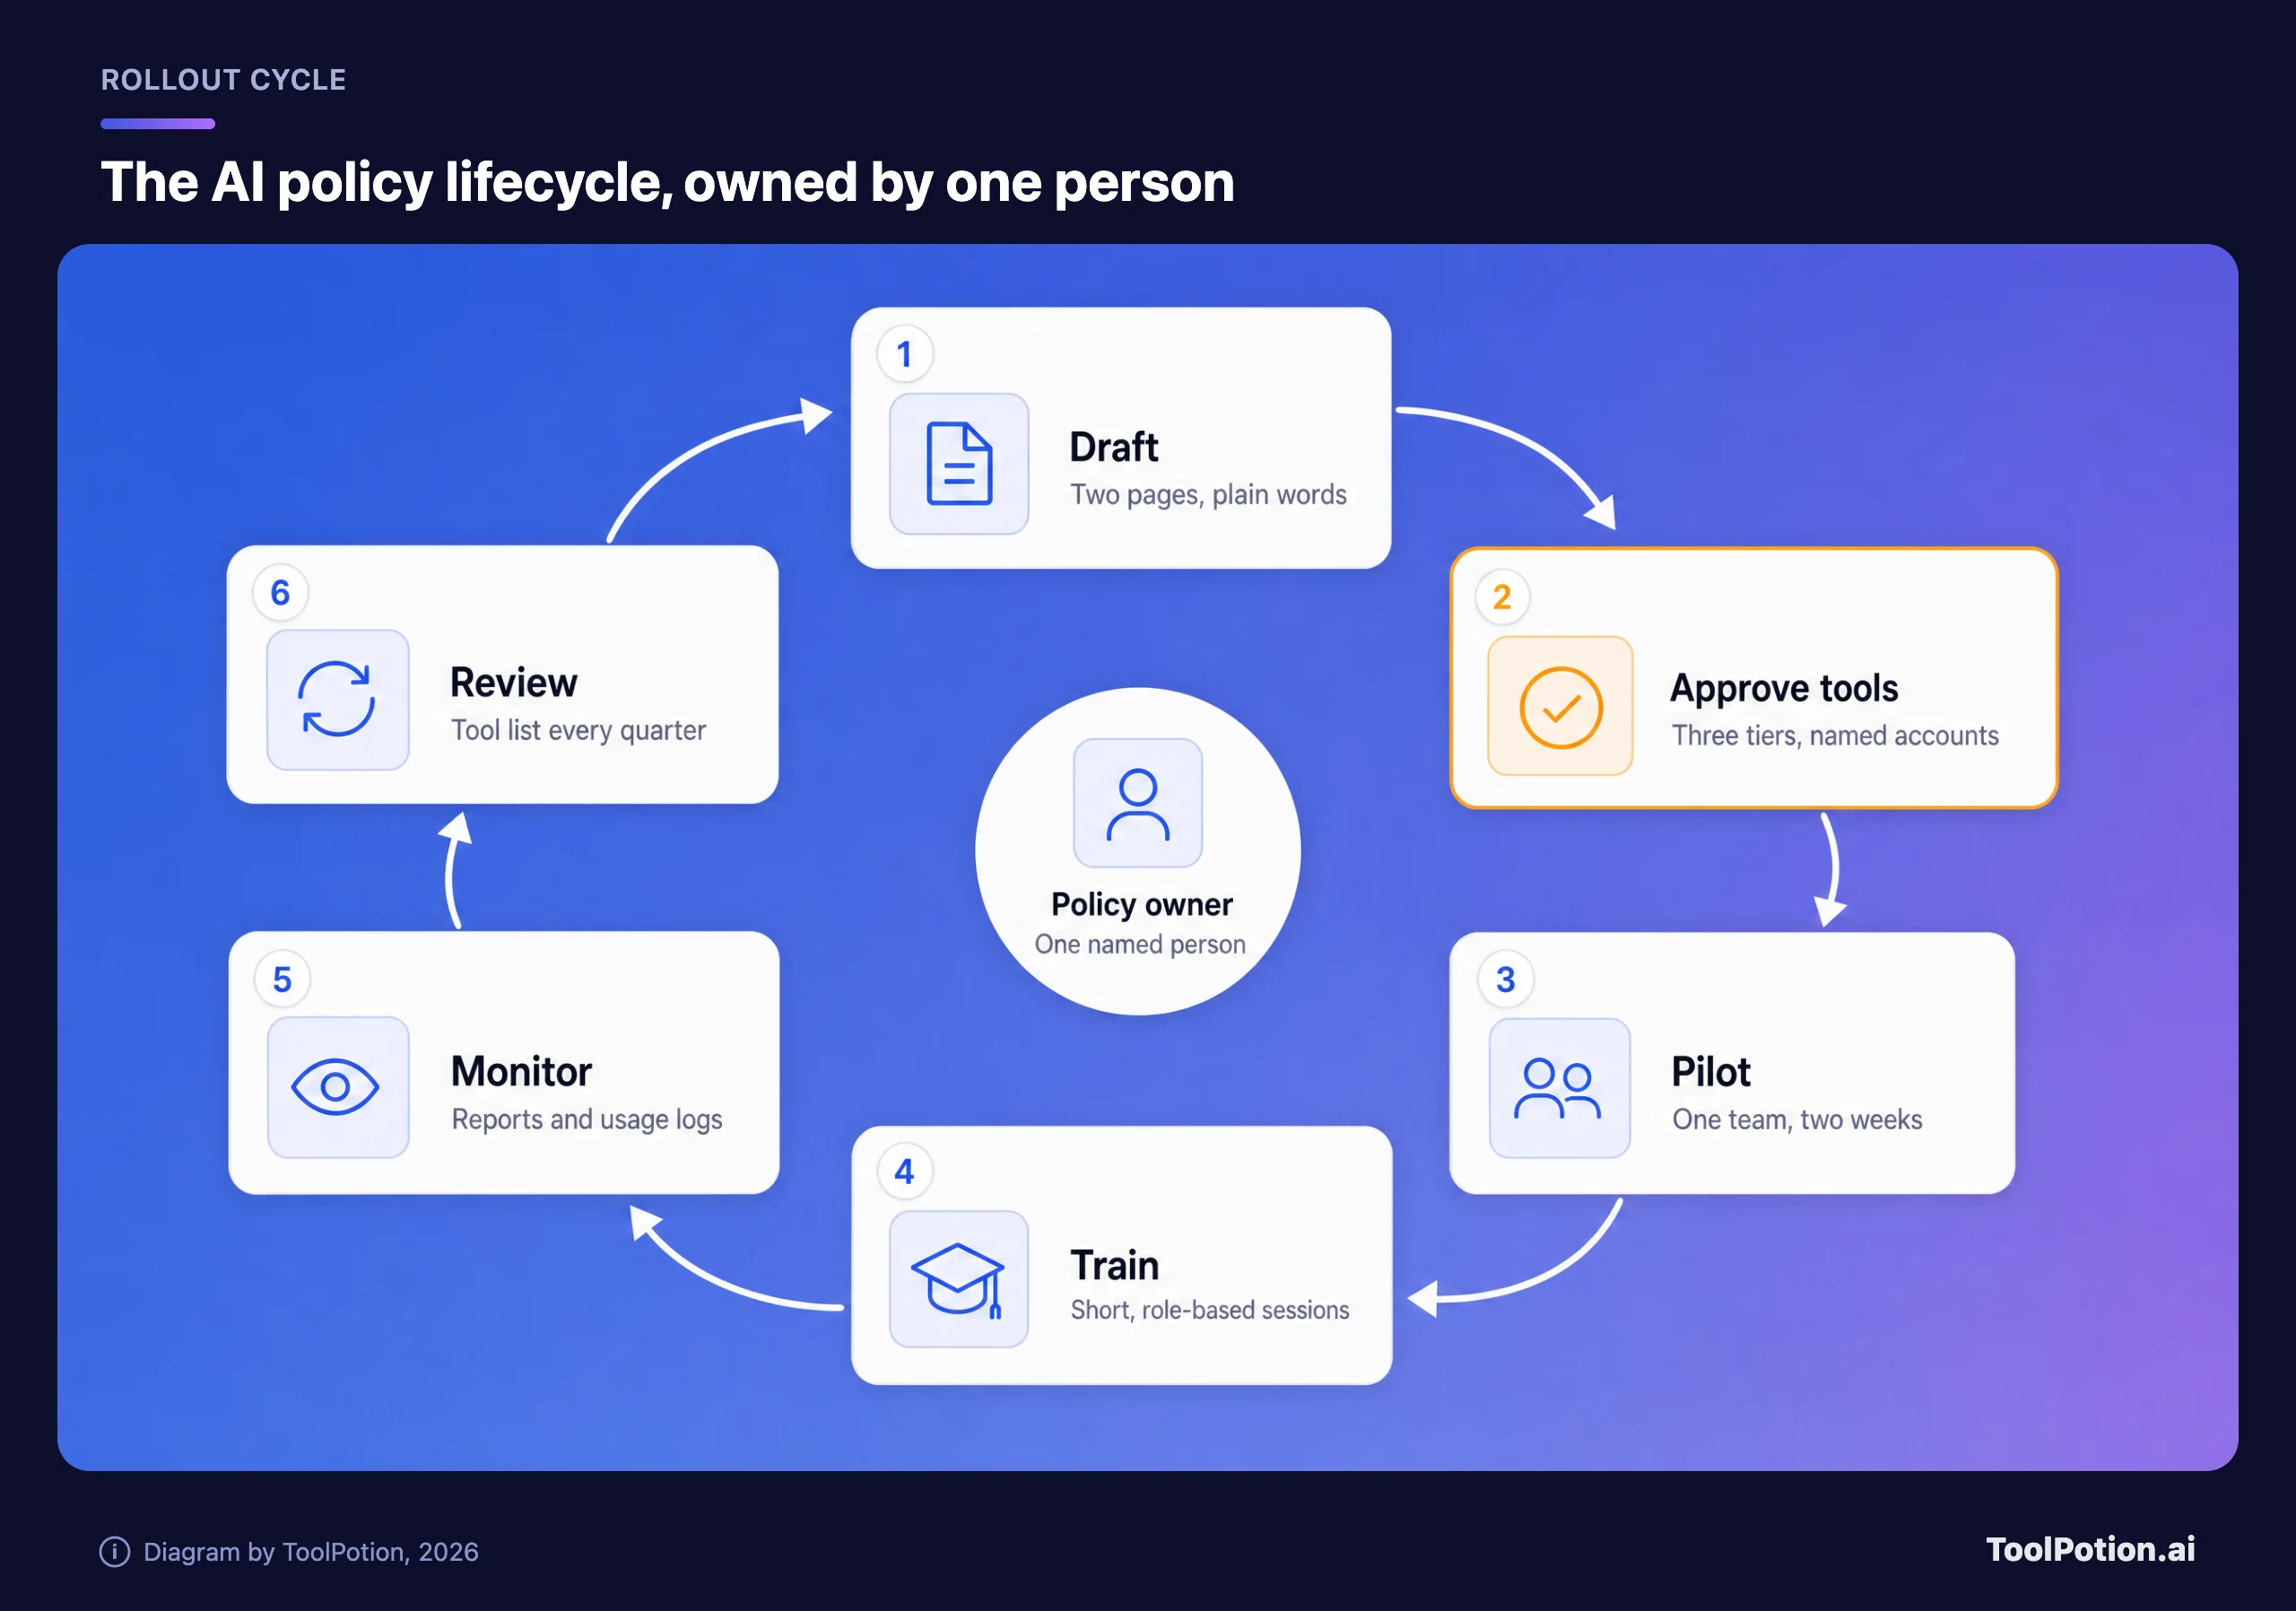
Pelatihan punya pijakan hukum bagi banyak perusahaan. Pasal 4 EU AI Act sejak awal 2025 mewajibkan provider dan deployer sistem AI mengambil langkah untuk mendukung literasi AI staf mereka, dan otoritas pengawas pasar nasional mulai mengawasi serta menegakkannya tahun ini. Digital Omnibus mengubah Pasal 4 pada 2026: literasi AI tetap menjadi kewajiban, tetapi tidak ada tingkat spesifik atau "sufficient" yang diwajibkan. Komisi menyatakan tidak perlu sertifikat dan menyarankan agar catatan internal disimpan. Komisi juga menjawab pertanyaan yang paling sering diajukan perusahaan kecil. Jika karyawan memakai ChatGPT untuk menulis copy iklan atau menerjemahkan teks, kewajiban itu berlaku, dan staf perlu diberi tahu tentang risiko spesifik seperti halusinasi (European Commission).
Buat sesi tetap singkat dan terkait peran: tool mana yang disetujui, data apa yang tidak pernah boleh masuk, cara memeriksa output, dan cara melaporkan kesalahan. Tiga puluh menit yang diingat orang lebih baik daripada sehari yang dilupakan.
Pelaporan kesalahan butuh barisnya sendiri dalam kebijakan, karena sikap default-nya adalah diam. Minta laporan dalam sehari ketika seseorang menempelkan data restricted ke tempat yang salah, ketika kesalahan AI sampai ke pelanggan, atau ketika agent melakukan sesuatu yang tidak diminta siapa pun. Buat tanpa menyalahkan. Laporan-laporan itulah cara Anda mengetahui aturan mana yang tidak berjalan.
Lalu tinjau sesuai jadwal. Vendor mengganti nama dan ketentuan lebih cepat daripada kebijakan dibaca ulang. Anthropic mengubah ketentuan konsumennya tahun lalu sehingga pengguna Free, Pro, dan Max memilih apakah chat mereka melatih model, dengan retensi lima tahun bagi yang ikut serta, sementara paket komersialnya tidak terkena perubahan. Tinjauan daftar tool tiap kuartal akan menangkap perubahan semacam itu. Nilai kebijakan Anda saat ini dengan checklist di bawah sebelum tinjauan pertama.
Akun yang disetujui bernilai tiga poin dan sisanya satu atau dua, jadi kebijakan dengan skor di bawah enam poin sebaiknya kembali ke butir pertama. Semua aturan lain bergantung pada orang yang punya tempat resmi untuk bekerja.
Pertanyaan yang sering diajukan
Apakah perusahaan kecil butuh kebijakan penggunaan AI tertulis?
Ya, begitu ada yang memakai AI dengan data perusahaan, yang di kebanyakan perusahaan sudah terjadi. Satu halaman sudah awal yang baik. Tanpanya, staf hanya menebak-nebak apa yang diizinkan.
Haruskah kami melarang ChatGPT di tempat kerja?
Larang akun ChatGPT pribadi untuk data perusahaan dan berikan workspace perusahaan sebagai gantinya. Pengguna pribadi bisa mematikan training, tetapi perusahaan tetap tidak punya kontrol atas retensi dan tidak bisa mencabut akses saat seseorang keluar. Larangan menyeluruh umumnya hanya memindahkan penggunaan ke ponsel yang tidak bisa Anda lihat.
Apakah Microsoft Copilot Chat aman untuk data perusahaan?
Saat login dengan akun kerja, ia memakai enterprise data protection Microsoft dan prompt tidak dipakai untuk melatih foundation model. Prompt dan respons juga dicatat untuk audit dan eDiscovery, yang perlu diberitahukan kepada staf. Data restricted tetap tidak boleh masuk sesuai aturan Anda sendiri.
Apakah EU AI Act mewajibkan pelatihan AI untuk karyawan?
Pasal 4 mewajibkan provider dan deployer mengambil langkah untuk literasi AI staf mereka, dan mencakup penggunaan bisnis biasa dari asisten chat. Tidak ada format baku atau sertifikat. Sesi singkat yang disesuaikan dengan cara orang memakai AI, plus catatan siapa yang hadir, adalah minimum yang masuk akal.
Siapa yang sebaiknya memiliki kebijakan AI?
Satu orang yang ditunjuk, biasanya yang sudah menjalankan IT atau operasional, dengan manajer sisi bisnis yang meninjau daftar tool. Minta masukan hukum untuk data restricted dan kontrak pelanggan, tetapi pemilik harus bisa menjelaskan setiap aturan tanpa perlu pengacara di ruangan.