

Non-developer bisa melakukan banyak hal dengan aman lewat vibe coding di 2026, sampai batas yang bisa Anda sebutkan dengan jelas. Di bawah batas itu ada prototipe, landing page, tool internal, dan aplikasi sederhana dengan login dan database. Di atasnya ada logika pembayaran kustom, data kesehatan atau keuangan, aplikasi yang dipakai bersama oleh banyak perusahaan, dan apa pun yang punya trafik serius. Semua itu masih butuh engineer.
Penggunanya sudah ada. Lovable menyebut 80% pembangunnya mengaku non-teknis, dan orang memakainya untuk tool internal, CRM, dan toko online selain situs web (The Next Web). Kegagalannya pun ikut datang. Tahun ini UpGuard menemukan 16.326 database di Supabase, backend yang dipakai banyak aplikasi semacam ini, dengan tabel yang bisa dibaca siapa pun di internet (UpGuard). Veracode telah menguji lebih dari 100 model AI selama empat tahun dan mencatat rata-rata tingkat lolos uji keamanan kode buatan AI sebesar 56%. Dalam kata-katanya, "It hasn't moved" (Veracode).
Sebagian besar kerusakan bermuara pada satu kesalahan yang bisa Anda periksa tanpa membaca kode: database yang menyerahkan data ke siapa pun yang meminta. Perbaiki itu, jauhkan kunci rahasia dari browser, dan sebagian besar yang ingin dibangun oleh founder, marketer, atau analis sah-sah saja.
Seperti apa vibe coding di 2026
Anda menjelaskan apa yang diinginkan dalam bahasa sehari-hari, tool menulis kodenya, Anda mencoba pratinjau langsungnya, lalu meminta perubahan berikutnya. Tool yang menyasar non-developer kini jauh melampaui tampilan layar. Mereka juga membuat database, sistem pendaftaran, dan hosting, sehingga aplikasi dengan akun sungguhan bisa jadi setelah satu sore menulis prompt.
Baca diagram ini sebagai sebuah putaran dengan satu pintu keluar. Pintu keluar itulah yang sering dilewatkan orang.
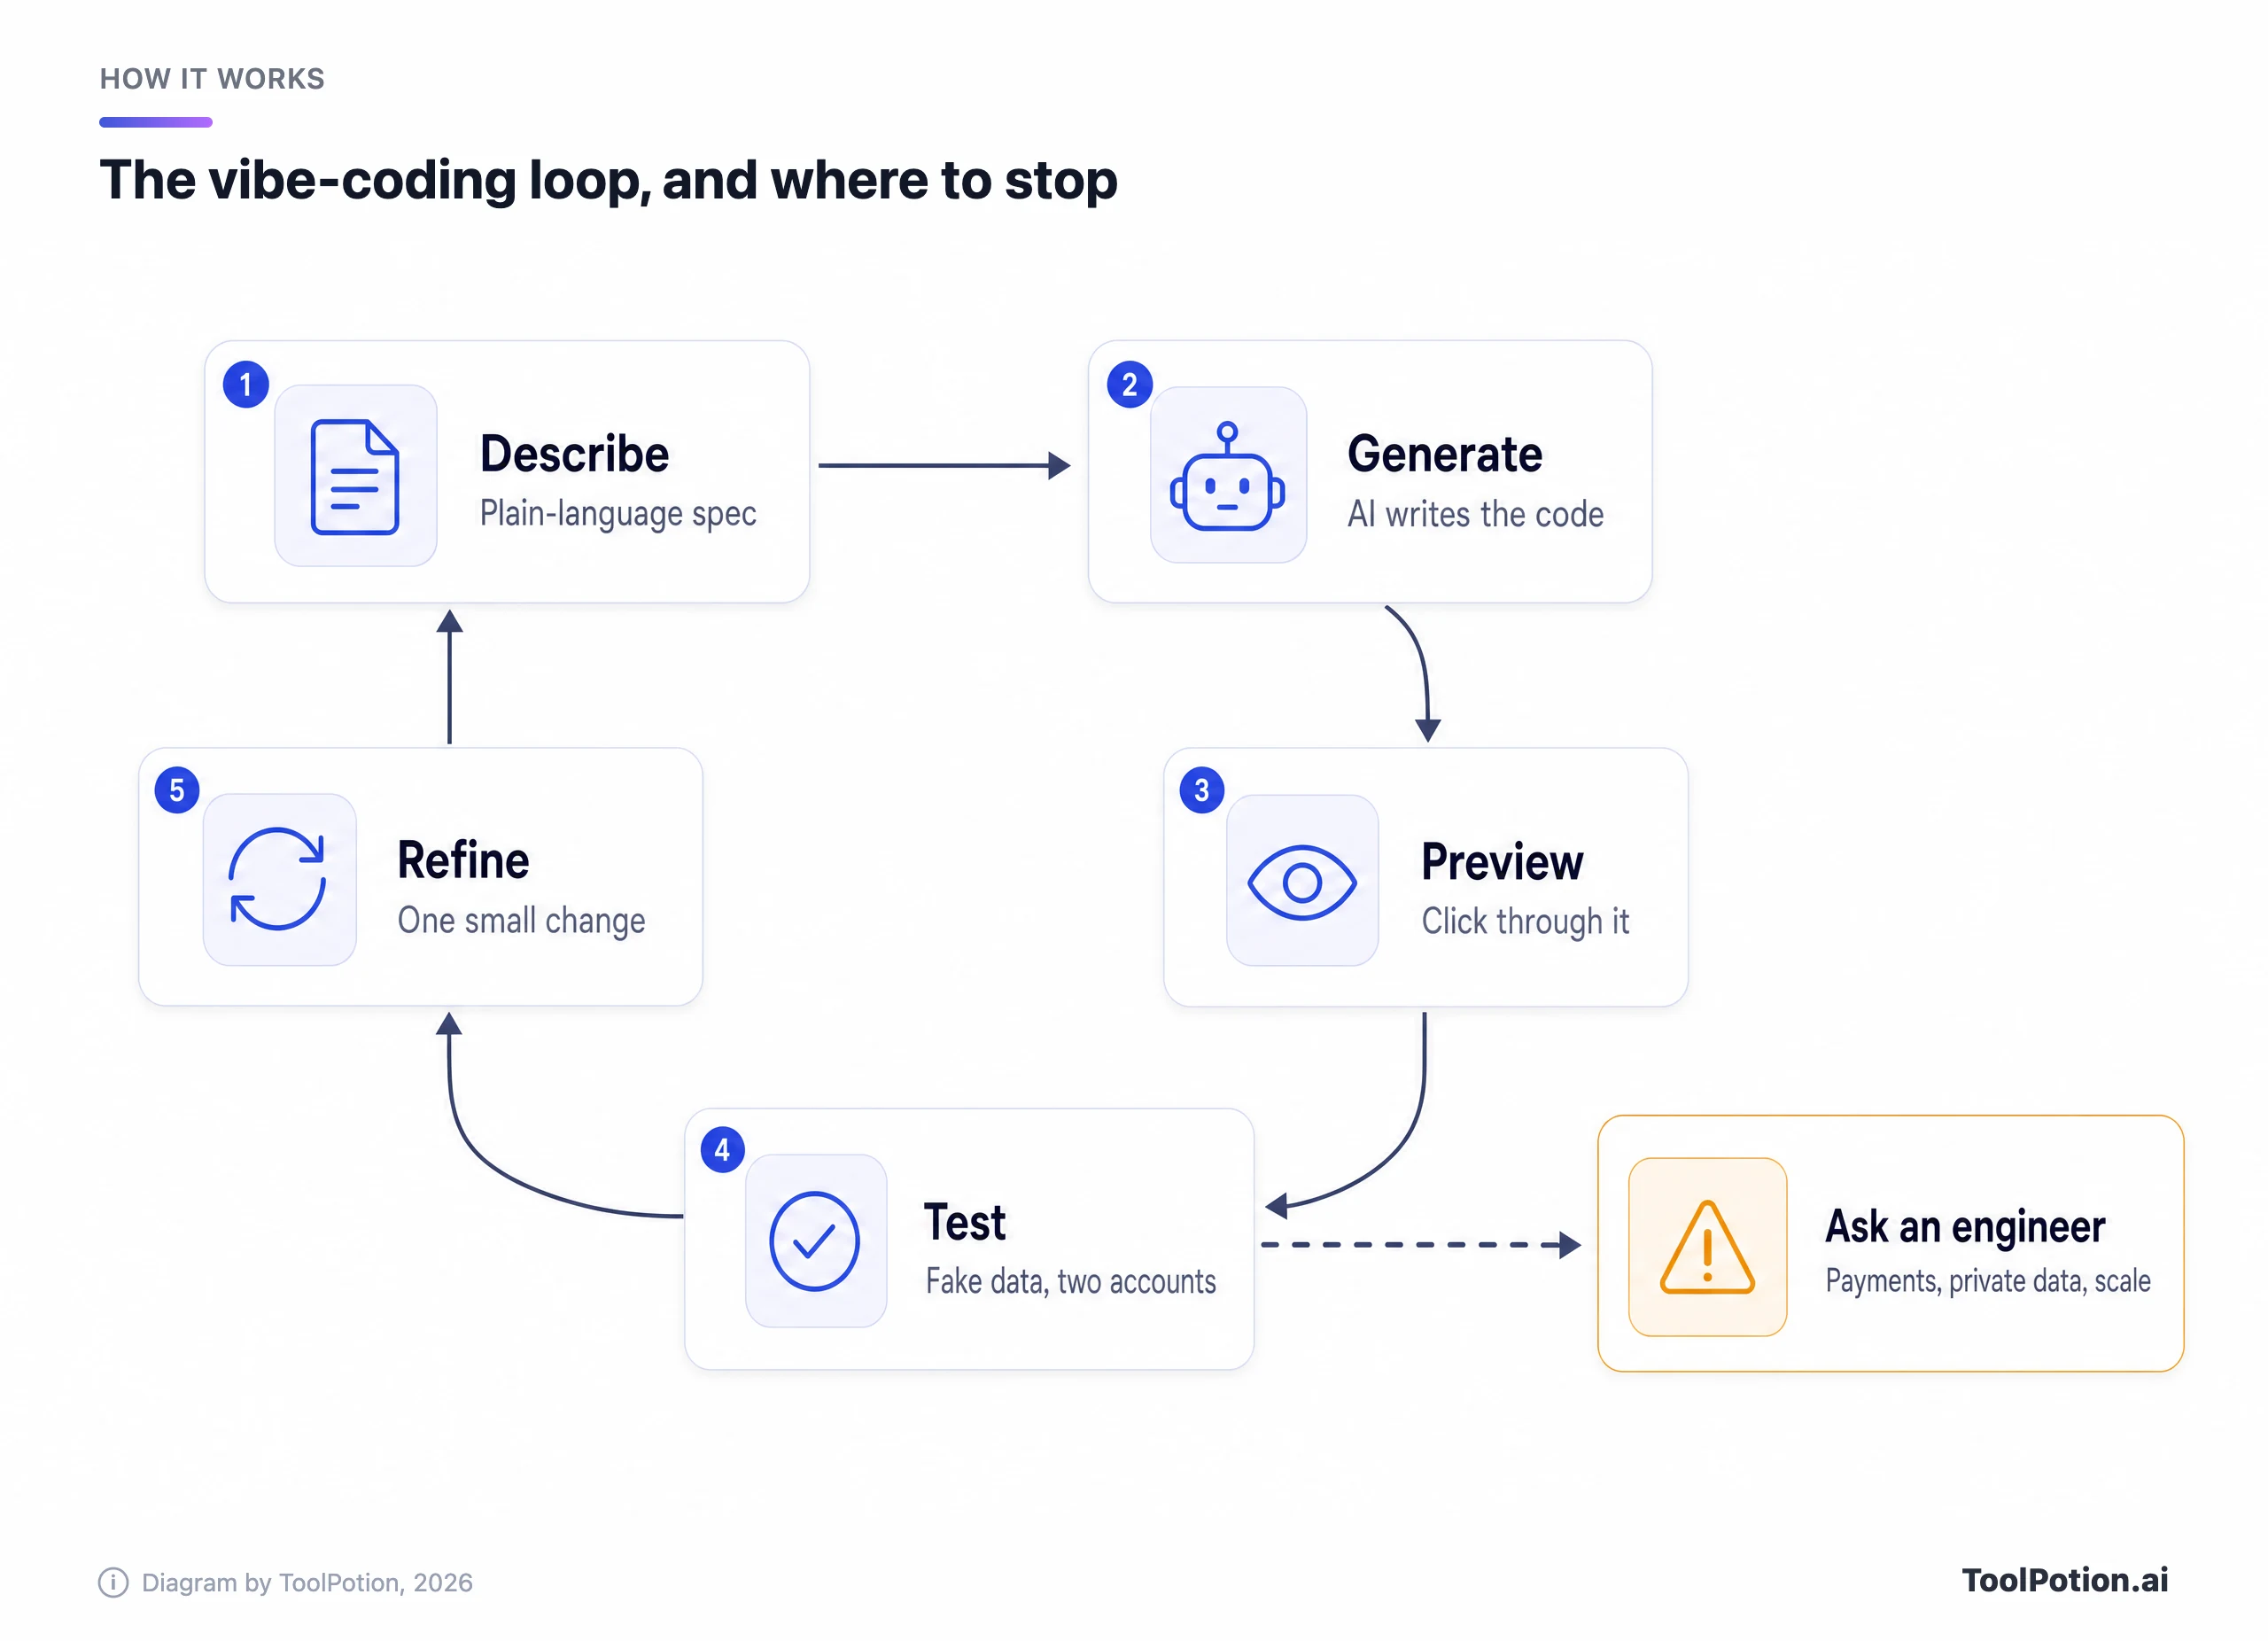
Panah putus-putus itu sengaja keluar dari tahap pengujian. Anda tidak bisa menilai kode buatan AI dengan membacanya, tetapi Anda bisa menilai apa yang dilakukannya: apakah akun kedua bisa melihat data akun pertama, atau apakah sebuah halaman terbuka tanpa login. Ketika pengujian menyentuh uang, data privat orang lain, atau skala nyata, berhentilah dan libatkan orang yang bisa membaca kode.
Banyak hal berubah tahun ini. Lovable kini mengizinkan satu pesan build berjalan hingga 10 jam, dan menambahkan perintah /goal yang terus bekerja sampai tugas selesai, dengan harga yang jauh lebih tinggi (Lovable changelog). Replit merilis Agent 4 dengan agen paralel, dan AI-nya kini berjalan dalam Free Mode plus mode berbayar Power dan Max. Vercel membangun ulang v0 di sekitar branch dan pull request GitHub, dengan kepala produknya menyebut 90% pekerjaan nyata adalah mengubah codebase yang sudah ada. Base44 milik Wix melatih modelnya sendiri, Base1, yang menurut pendirinya pada akhirnya akan lebih cepat dan lebih murah bagi pelanggan dibanding model frontier.
Google AI Studio kini mendeteksi kapan aplikasi butuh database atau login, dan setelah Anda setujui, menyiapkan Firebase untuk keduanya. Builder lamanya, Firebase Studio, akan ditutup, jadi tutorial apa pun yang berbasis Firebase Studio sudah usang.
Tangga risiko: apa yang bisa Anda bangun sendiri
Risiko naik seiring dua hal: data siapa yang disimpan aplikasi dan apakah ada uang yang mengalir lewatnya. Prototipe berisi data karangan tidak bisa membocorkan apa-apa. Aplikasi pendaftaran yang menyimpan alamat email orang asing bisa, dan tahun ini banyak yang mengalaminya.
Tangga ini mengurutkan proyek umum berdasarkan risiko tersebut. Tiga anak tangga terbawah sah dikerjakan siapa saja. Yang berwarna kuning adalah tempat sebagian besar kebocoran tahun ini terjadi.
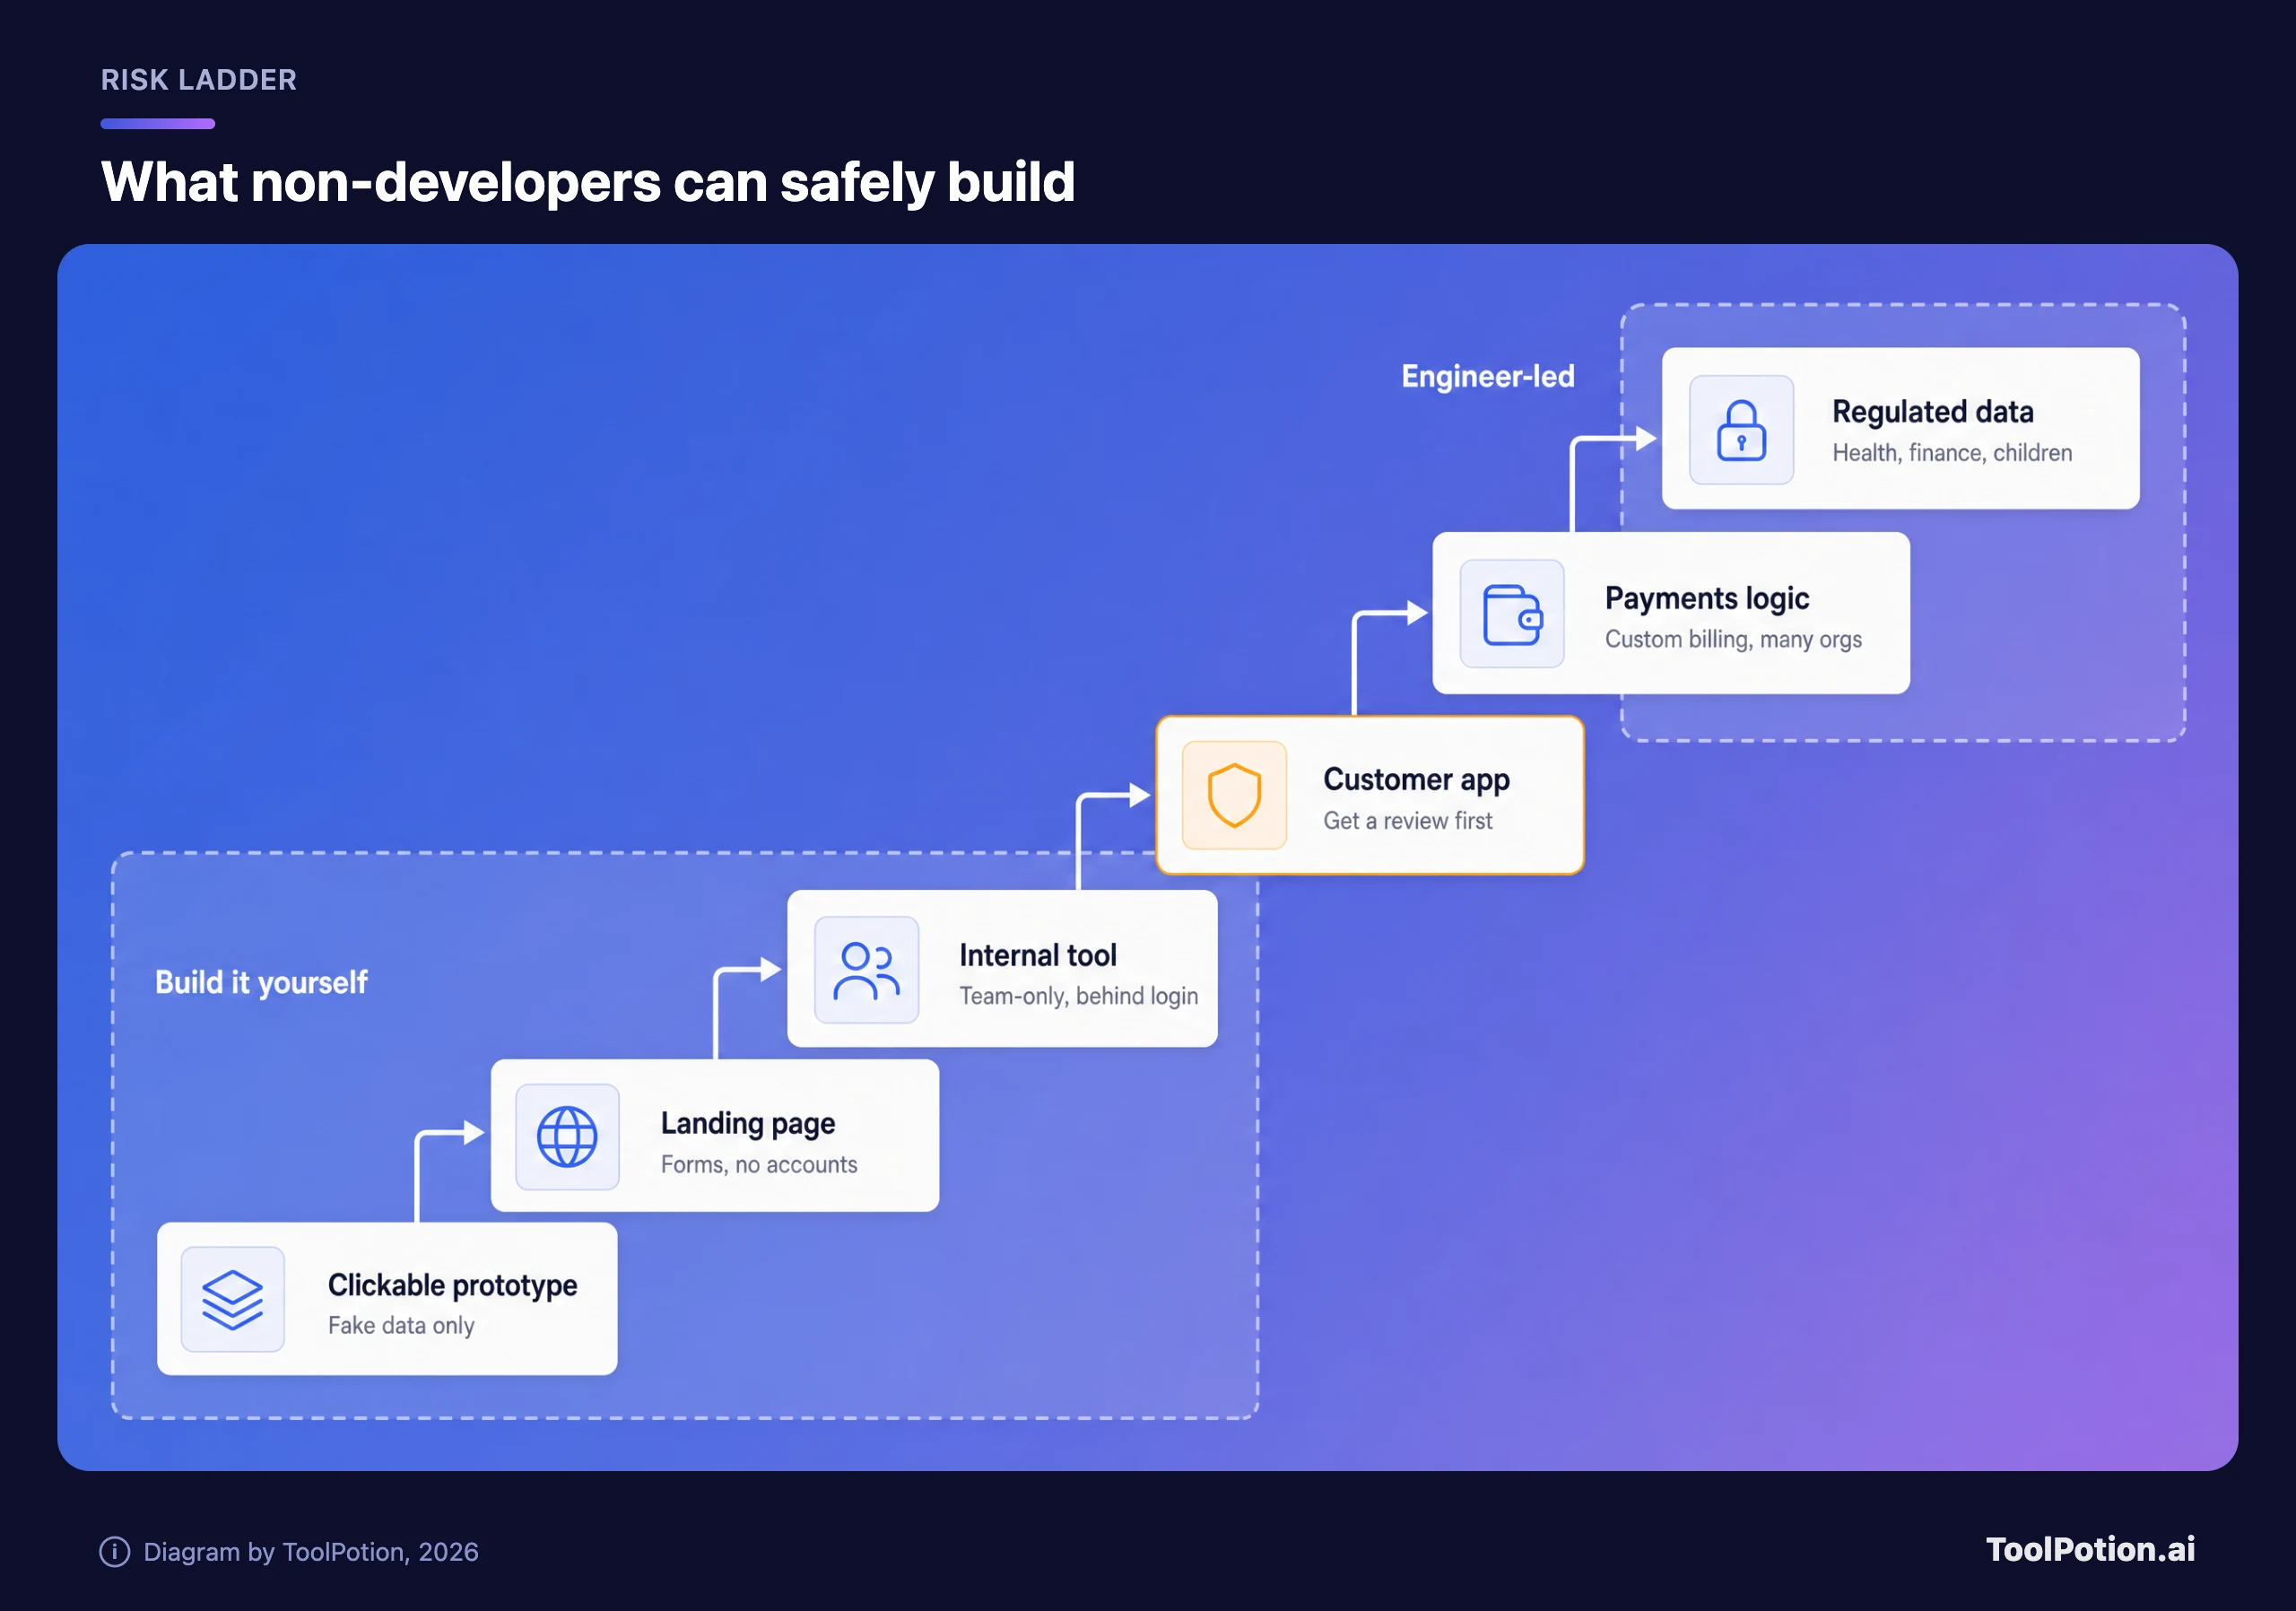
Prototipe yang bisa diklik, landing page dengan formulir kontak, dan tool internal khusus tim adalah titik terbaik untuk mulai. Prototipe menjawab "perlukah kita membangun ini?" sebelum ada yang menulis tiket. Tracker internal untuk tim sales atau operasional bisa menggantikan spreadsheet yang tidak dipercaya siapa pun, dan jika diatur hanya untuk workspace dengan login, orang yang bisa menyalahgunakannya adalah rekan kerja Anda sendiri. Otomasi sederhana juga masuk di tingkat ini, meski tool workflow seperti n8n atau Zapier sering kali cukup tanpa perlu membangun aplikasi sama sekali (lihat papan otomasi workflow).
Aplikasi pelanggan dengan akun adalah anak tangga kuning. Tool-nya sanggup membangunnya. Masalahnya, satu aturan database yang salah bisa membuka data semua pengguna sekaligus, jadi bangun dulu, lalu bayar engineer untuk meninjaunya sebelum pengguna sungguhan mendaftar.
Dua anak tangga teratas milik engineer. Pembayaran yang pertama. Tombol beli yang membuka hosted checkout Stripe aman, karena data kartu langsung ke Stripe dan tidak pernah melewati aplikasi Anda. Panduan keamanan Stripe sendiri memperingatkan bahwa bisnis yang menerima data kartu secara langsung mungkin harus memenuhi lebih dari 300 kontrol keamanan di bawah PCI DSS. Penagihan berbasis penggunaan dan aplikasi yang dipakai beberapa perusahaan dalam satu database sama-sama bergantung pada logika otorisasi, dan di situlah para peneliti terus menemukan aplikasi buatan AI yang rusak.
Data yang diatur regulasi adalah yang lainnya. FAQ enterprise Lovable menyatakan bahwa mereka tidak menandatangani business associate agreement, tidak patuh HIPAA, dan meminta pengguna tidak mengunggah data kesehatan yang dilindungi. Data kesehatan, keuangan, dan anak-anak membawa kewajiban hukum yang tidak bisa dicakup oleh pemindaian sebelum publikasi.
Tool yang penting saat ini, dan cara masing-masing menagih Anda
Lima builder mencakup sebagian besar kebutuhan pembaca ini, dan perbedaannya lebih pada cara menagih serta seberapa mudah Anda pindah daripada pada apa yang bisa dibuat. Bolt dan v0 berdampingan dengan Lovable, Replit, dan Base44. Harga adalah paket berbayar termurah dari halaman harga masing-masing vendor.
| Tool | Paket berbayar awal | Yang ditagihkan | Backend termasuk | Mengambil kode |
|---|---|---|---|---|
| Lovable | $25 per bulan, 100 kredit | Kredit per pesan, harga sesuai beban kerja | Database, login, dan storage (Lovable Cloud) | Sinkronisasi GitHub dua arah di semua paket |
| Bolt | $25 per bulan, mulai 10M token | Token, makin banyak per pesan seiring proyek membesar | Bolt Database dengan login | Sinkronisasi GitHub |
| Replit | $20 per bulan (Core, ditagih bulanan) | Jatah Free Mode, lalu kredit di mode Power atau Max | Database Postgres, Replit Auth, hosting | Push ke remote Git seperti GitHub |
| v0 | $30 per pengguna per bulan (ditampilkan sebagai diskon dari $90), kredit $30 | Kredit dolar yang dipakai untuk token | Terhubung ke Neon, Supabase, dan lainnya | Repo GitHub menjadi sumber kebenaran |
| Base44 | $16 per bulan ditagih tahunan, 100 kredit pesan | Kredit pesan plus kredit integrasi | Database, login, dan hosting bawaan | Sinkronisasi GitHub dua arah mulai paket Builder |
Bagi kebanyakan non-developer, Lovable adalah pilihan default yang masuk akal. Lovable mempublikasikan contoh biaya per pesan, memindai masalah keamanan di setiap publikasi, dan kodenya tersinkron ke GitHub di paket apa pun, termasuk yang gratis. Base44 cocok untuk orang yang tidak ingin melihat kode sama sekali, dengan satu catatan yang dibahas di bagian serah terima di bawah. Replit masuk akal jika Anda ingin satu workspace untuk aplikasi, slide, dan dasbor data, dan Free Mode-nya adalah cara paling ringan untuk memulai. Bolt cocok untuk orang yang membangun secara berkala, karena token berbayar yang tidak terpakai terbawa selama sebulan. v0 jadi pilihan ketika perusahaan Anda sudah melakukan deploy di Vercel dan engineer akan mengambil alih proyeknya.
Dua opsi no-code yang lebih lama masih menjangkau wilayah serupa dengan editor visual: Bubble membangun aplikasi web dan mobile, dan Glide mengubah spreadsheet menjadi aplikasi. Papan langsung di bawah menunjukkan peringkat kategori yang lebih luas saat ini, dan rangkuman AI app builder kami membahas selusin di antaranya lebih dalam.
AI app builder teratas saat ini
- # 1Pilihan TeratasLovableAplikasi AIAI App Builder Lovable memberdayakan pengguna untuk membuat aplikasi dan situs web dengan cepat melalui perintah percakapan. Jelaskan visi Anda, dan AI akan mengubahnya menjadi prototipe yang berfungsi. Perbaiki dengan umpan balik dan terapkan dengan satu klik, membuat pengembangan aplikasi dapat diakses tanpa keahlian pengkodean mendalam.79ToolRankKuat
- # 2Posisi KeduaBolt AI BuilderAplikasi AIBolt AI Builder memberdayakan Anda untuk membuat situs web, aplikasi, dan prototipe hanya dengan mengobrol dengan AI. Alat ini menangani tugas pengkodean yang kompleks, berintegrasi dengan sistem desain, dan menawarkan infrastruktur kelas enterprise, memungkinkan pembuat produk untuk fokus pada visi mereka dan meluncurkan produk lebih cepat.77ToolRankKuat
- # 3Posisi KetigaReplitAplikasi AIReplit adalah aplikasi AI dan pembangun situs web yang mengubah prompt tertulis menjadi aplikasi yang berfungsi, lengkap dengan autentikasi, basis data, hosting, dan pemantauan. Ini ditujukan untuk pendiri, manajer produk, desainer, insinyur, tim operasi, dan tim TI yang ingin membangun perangkat lunak tanpa menulis kode secara manual.75ToolRankKuat
- 4Base44Aplikasi AIPlatform AI tanpa kode yang mengubah deskripsi dalam bahasa biasa menjadi aplikasi, situs web, dan agen AI yang sepenuhnya fungsional, menangani desain, logika, dan backend secara otomatis.73ToolRankKuat
- 5StackBlitzAplikasi AIStackBlitz adalah IDE berbasis browser yang kolaboratif untuk pengembang web, menghilangkan konfigurasi lokal untuk fokus pada pembangunan. Ini menggunakan WebContainers untuk lingkungan pengembangan yang cepat dan aman langsung di browser Anda.72ToolRankKuat
- 6v0 oleh VercelAplikasi AIv0 oleh Vercel adalah platform yang didukung AI yang memungkinkan pengguna untuk merancang, membangun, dan menerapkan aplikasi web full-stack dengan cepat. Dengan fitur kolaboratifnya, pengguna dapat membuat aplikasi dari template, mengintegrasikan dengan API, dan menerbitkan situs langsung dalam hitungan detik.71ToolRankKuat
- 7Bolt.newRepo GitHubBolt.new adalah agen bertenaga AI untuk membangun aplikasi web full-stack langsung di browser Anda. Ini memungkinkan pengguna untuk membuat prompt, menjalankan, mengedit, dan menerapkan aplikasi tanpa pengaturan lokal, mengintegrasikan AI dengan lingkungan pengembangan yang didukung oleh StackBlitz WebContainers untuk alur kerja yang mulus.69ToolRankKuat
- 8AirtableAplikasi AIAirtable adalah platform pembangunan aplikasi berbasis AI di mana tim mengubah data mereka menjadi aplikasi, antarmuka, automasi, dan agen AI yang disesuaikan menggunakan alat tanpa kode yang berbasis percakapan.69ToolRankKuat
- 9BlinkAplikasi AISebuah pembangun situs web dan aplikasi AI serba ada yang mengubah prompt menjadi aplikasi web atau mobile full-stack yang aktif, dengan database, autentikasi, dan hosting termasuk.57ToolRankSolid
- 10BubbleAplikasi AIBubble adalah pembangun aplikasi AI tanpa kode yang memungkinkan pengguna untuk membuat aplikasi web dan mobile dengan cepat dan efisien. Ini memungkinkan desain visual dan manajemen basis data tanpa perlu menulis kode, menjadikan pengembangan aplikasi dapat diakses oleh semua orang.57ToolRankSolid


Cara kerja ToolRank
ToolRank adalah mesin pemeringkatan milik ToolPotion sendiri.
ToolRank terus menilai ratusan sinyal dari seluruh web terbuka — lalu lintas nyata dan popularitas, kekuatan audiens dan komunitas, otoritas dan ketahanan, adopsi dan keterlibatan — serta memproses jutaan titik data untuk menempatkan setiap alat di posisi yang pantas ia dapatkan.
Setiap jenis AI diukur dengan model khususnya sendiri: bukti daya tarik sebuah aplikasi SaaS tidak sama dengan bukti untuk framework open source atau kanal kreator. Tidak hadir di suatu platform tidak pernah merugikan sebuah alat — ToolRank menilai bukti yang ada.
Tanpa posisi berbayar. Tanpa angka klaim sendiri.
Papan ini juga mencakup builder yang ditujukan untuk developer, jadi pakai untuk menemukan opsi, dan pakai tabel untuk menyusun anggaran.
Mengapa kredit habis lebih cepat dari rencana
Setiap tool ini kini menagih berdasarkan kerja yang dilakukan AI, bukan pesan yang Anda kirim. Itu adil untuk edit kecil dan mahal untuk permintaan yang samar.
Lovable memberi contoh yang paling jelas. "Make the button gray" menghabiskan 0,50 kredit, "Add authentication" 1,20, dan "Build a landing page with images" 2,00, sedangkan satu pesan plan mode menghabiskan 1 kredit (Lovable). Karena satu pesan build kini bisa berjalan berjam-jam, Lovable berhenti untuk konfirmasi begitu satu pesan melewati 20 kredit, default yang bisa Anda naikkan atau matikan. Top-up di Pro berharga $15 per 50 kredit, yakni $0,30 per kredit dibanding $0,25 di dalam paket 100 kredit.
Yang lain bekerja dengan cara sama dengan nama berbeda. Help center Bolt menyebut sebagian besar penggunaan token berasal dari membaca dan menyinkronkan file proyek Anda, jadi prompt yang sama makin mahal seiring aplikasi membesar. v0 menghitung riwayat chat dan file sumber sebagai input token. Base44 menyatakan tidak ada biaya tetap per pesan dan menempatkan perubahan umum di kisaran 0,5 sampai 4 kredit. Free Mode Replit gratis dalam batas jatah, tetapi mode Power dan Max memakai kredit bulanan, dan paket kredit tambahannya kedaluwarsa enam bulan setelah pembelian.
Tangga harga Lovable menunjukkan artinya bagi anggaran.
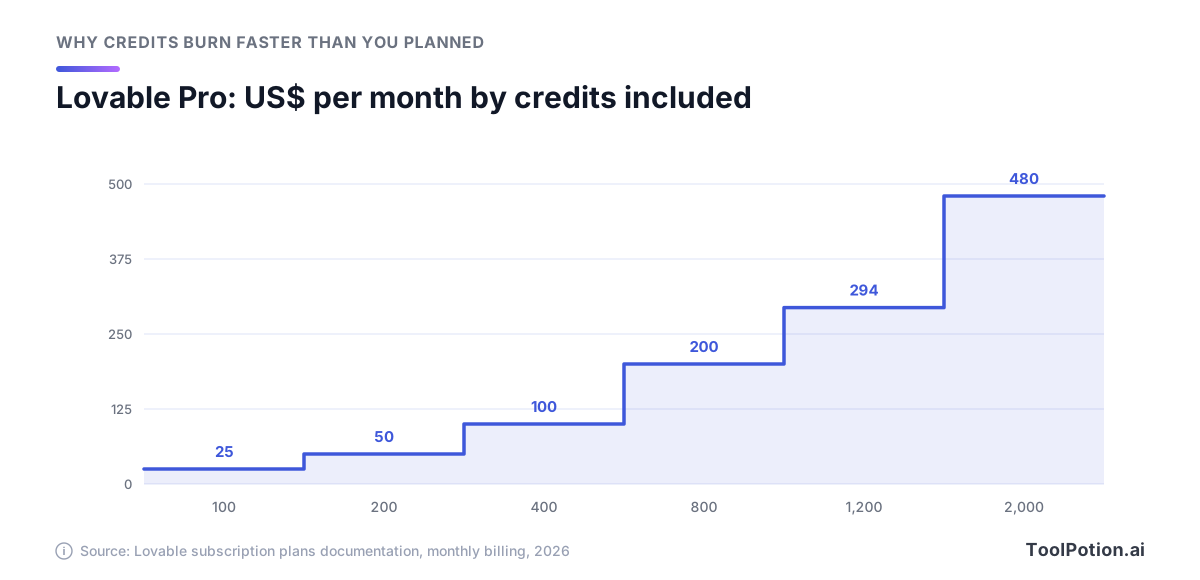
Hampir tidak ada diskon volume. Setiap tingkat hingga 800 kredit tetap $0,25 per kredit, dan tingkat 2.000 kredit masih $0,24. Menggandakan intensitas prompt menggandakan tagihan, jadi yang perlu ditekan adalah pesan yang terbuang.
Kebanyakan pemborosan datang dari fix loop: AI merusak sesuatu, perbaikannya merusak hal lain, dan setiap putaran ditagih. Merencanakan dulu membantu, karena satu pesan plan mode di Lovable berharga satu kredit tetap, dan Bolt menyebut plan mode memakai lebih sedikit token karena tidak mengubah apa-apa. Tombol juga membantu: Bolt mencatat bahwa publish atau restore versi lewat tombol tidak memakan biaya, sedangkan meminta AI melakukannya menghabiskan token. Ketika sesi mulai kacau, kembalilah ke checkpoint daripada mencoba keluar dengan prompt.
Masukkan kebiasaan Anda sendiri ke estimator di bawah. Estimator ini memakai contoh biaya Lovable, jadi anggap hasilnya sebagai kisaran anggaran, bukan penawaran harga.
Dengan pengaturan default, Anda butuh sekitar 162 kredit per bulan, yang dicakup tingkat $50. Naikkan pengerjaan ulang ke 60% dan bahkan rute yang lebih murah, paket $25 plus top-up, naik menjadi $70. Pasang juga batas: auto top-up Lovable menerima batas pengeluaran bulanan sebagai ganti "No limit", dan Replit memungkinkan Anda membatasi pengeluaran di luar kredit yang sudah termasuk. Jika harga berbasis kredit masih terasa licin, penjelasan kami tentang model harga tool AI membahas kredit, seat, dan token.
Catatan insiden menunjuk pada satu kesalahan
Bandingkan laporan insiden tahun ini dan kegagalan yang sama terus muncul. Ini bukan peretasan canggih. Ini database yang menjawab siapa pun yang bertanya.
Studi UpGuard menemukan sekitar 300.000 domain dengan tanda-tanda Supabase dan 16.326 database yang membuka tabel yang bisa dibaca, lebih dari separuhnya dengan tanda data pribadi (UpGuard). Penjelasannya spesifik: tabel yang dibuat lewat API, cara coding agent berbicara dengan Supabase, tidak otomatis mendapat row-level security. Kepala keamanan Supabase mengatakan kepada TechCrunch bahwa proyek aman secara default dan keamanan adalah tanggung jawab bersama.
Moltbook, jejaring sosial untuk agen AI yang pendirinya mengaku "didn't write a single line of code", diluncurkan dengan kunci Supabase tertanam di halaman dan tanpa kebijakan row-level security. Peneliti Wiz berhasil mengakses 1,5 juta token API, 35.000 alamat email, dan ribuan pesan privat sebelum tim menambalnya beberapa jam setelah diberi tahu (Wiz).
Sebuah aplikasi yang di-host Lovable membuka 18.697 catatan pengguna, ribuan di antaranya akun siswa, menurut peneliti Taimur Khan. Ia menemukan pemeriksaan akses yang ditulis terbalik: "The guard blocks the people it should allow and allows the people it should block" (The Register). Lovable menyatakan pihaknya menyediakan pemindaian keamanan gratis sebelum publikasi, bahwa menindaklanjutinya adalah urusan pengguna, dan bahwa database yang rentan itu tidak di-host oleh Lovable serta proyeknya memuat kode yang tidak dibuat Lovable.
Platform pun bisa kebobolan. Belakangan di tahun ini seorang peneliti menunjukkan bahwa akun Lovable gratis bisa menarik kode sumber, kredensial database, dan riwayat chat AI dari proyek publik milik orang lain. Lovable awalnya menyebut perilaku itu disengaja dan sesuai desain. Kemudian mengakui bahwa menunjuk dokumentasi yang tidak jelas tidaklah cukup, mengatakan "We'll do better", dan menyatakan telah menambal API-nya sehingga chat proyek publik tidak bisa diakses (The Register). Firma keamanan RedAccess menghitung sekitar 380.000 aplikasi yang bisa diakses publik, dibangun di Lovable, Base44, Replit, dan Netlify, sekitar 5.000 di antaranya membuka data sensitif. CEO Replit menjawab bahwa aplikasi publik yang bisa diakses adalah perilaku yang wajar dan privasi hanyalah pengaturan satu klik.
Penelitian menyampaikan hal yang sama dari sisi lain. Uji jangka panjang Veracode menunjukkan betapa sedikit bantuan dari model yang lebih pintar.
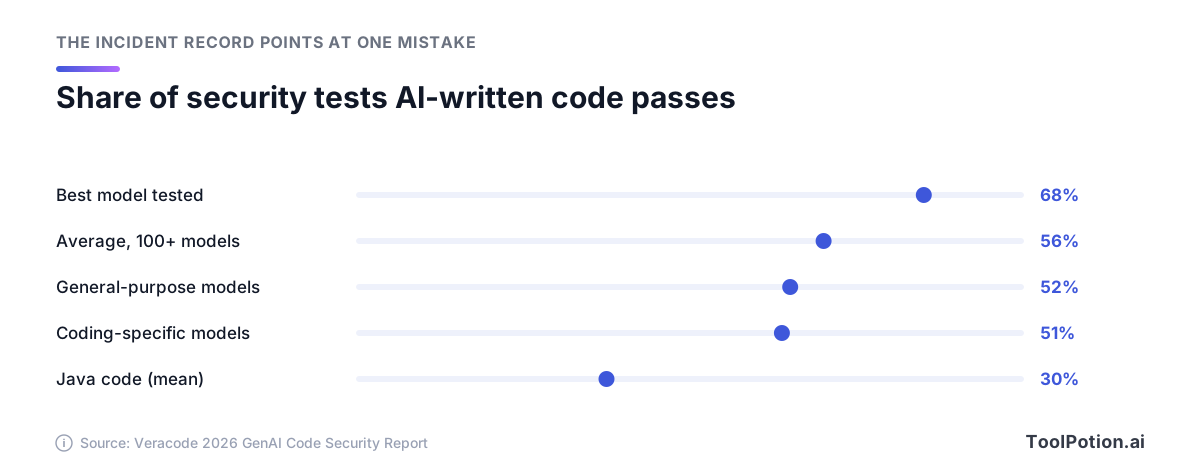
Bahkan model terbaik di putaran Veracode 2026 gagal di hampir satu dari tiga tugas keamanan, dan model yang dibuat untuk coding tidak lebih baik dari model serbaguna. Studi terpisah oleh startup Tenzai membangun 15 aplikasi dengan lima coding agent dan menemukan 69 kerentanan. Yang terburuk menyangkut otorisasi dan logika bisnis, sedangkan bug injection klasik sama sekali tidak muncul. Itu cocok dengan insiden-insiden di atas. AI menulis kode yang berfungsi, tetapi tidak menanyakan siapa yang seharusnya boleh memakainya kecuali Anda memintanya.
Row-level security dalam bahasa sederhana
Aplikasi yang dibangun dengan cara ini sering berbicara dengan database langsung dari browser, memakai kunci yang memang publik secara desain. Yang mencegah orang asing memakai kunci itu untuk membaca semuanya adalah row-level security: aturan di dalam database yang menentukan, baris demi baris, siapa boleh membaca atau mengubah apa. Backend bawaan Lovable dan database Bolt sama-sama memakai aturan Postgres ini, model yang sama dengan Supabase.
Dokumentasi Supabase blak-blakan. Tabel di schema yang terekspos tanpa RLS "is readable and writable by any role with a grant on it" (Supabase). Setelah diaktifkan, kunci publik tidak melihat apa pun sampai ada policy yang mengizinkan. Policy itu pendek. Yang ini, jenis yang seharusnya ditulis builder Anda untuk tabel pesanan, membuat setiap pengguna yang login hanya bisa membaca barisnya sendiri:
create policy "Users read their own orders"
on orders for select
to authenticated
using ( (select auth.uid()) = user_id );
Anda tidak perlu menulisnya. Anda hanya perlu memastikan policy itu ada untuk setiap tabel. Kunci rahasia atau "service role" melewati aturan ini sepenuhnya, jadi tidak boleh berada di kode browser. Dan apa pun di front end Anda, termasuk pemeriksaan seperti "apakah pengguna ini admin?", bisa diedit oleh orang yang memakainya, itulah sebabnya dokumentasi Lovable menyatakan kode frontend tidak boleh membuat keputusan keamanan.
Proses pembangunan yang aman, langkah demi langkah
Urutan ini menjaga kesalahan tetap murah: data palsu sampai langkah terakhir, pengguna sungguhan hanya di akhir.
- Tulis spesifikasi satu halaman sebelum prompt pertama. Sebutkan siapa yang memakai aplikasi, daftar lima atau enam layarnya, jelaskan apa yang boleh dilihat dan diubah tiap jenis pengguna, dan tulis apa yang di luar cakupan. Tempel di plan mode dan minta tool mencari celahnya.
- Buat prototipe dengan data palsu. Bangun layar dan alurnya dengan data karangan, jaga proyek tetap privat, dan tunjukkan ke orang yang akan memakainya. Ubah arah sekarang, saat perubahan hanya butuh satu pesan.
- Jelaskan model data dengan kata-kata sederhana. Daftar tiap jenis catatan (pelanggan, pesanan, catatan) dan siapa pemiliknya, lalu minta tool membuat tabel dan menjelaskan, tabel demi tabel, siapa yang boleh membaca dan mengubah barisnya. Jika ada jawaban "siapa saja", perbaiki sebelum lanjut.
- Tambahkan pendaftaran dan izin akses dalam langkah yang sama, lalu minta aturannya dibacakan kembali. Base44, misalnya, menerima aturan yang ditulis sebagai kalimat seperti "Only the person who submitted an order should be able to see it."
- Uji dengan dua akun dan data palsu. Daftar sebagai Alice dan sebagai Bob. Sebagai Bob, coba buka data Alice, ubah nomor catatan di address bar, dan pakai aplikasi dalam keadaan logout. Apa pun yang bisa diakses Bob padahal tidak seharusnya adalah bug, seperti apa pun kodenya.
- Jalankan pemeriksaan keamanan. Pakai pemindaian bawaan, perbaiki setiap temuan kritis, lalu kerjakan checklist di bagian berikutnya. Audit penuh Bolt tidak memakan token jika dijalankan dari menu Publish. Jika aplikasi menyimpan data pribadi pelanggan, di sinilah engineer meninjaunya.
- Luncurkan kecil-kecilan, dengan batasan. Undang segelintir pengguna sungguhan dulu, pasang batas pengeluaran, pastikan backup dan rollback berfungsi, lalu hapus akun-akun palsu.
Tidak yakin idenya berada di anak tangga mana? Decision tree di bawah memberi jawaban dalam tiga pertanyaan atau kurang.
Jika decision tree mengarahkan Anda ke engineer, prototipenya tidak sia-sia. Mock-up yang berfungsi plus spesifikasi adalah brief paling jelas yang bisa diterima developer.
Checklist keamanan sebelum peluncuran
Jalankan ini sebelum ada orang di luar akun uji Anda mendapat tautan. Tidak ada yang mengharuskan Anda membaca kode. Setiap butir adalah pengaturan yang dicek, pemindaian yang dijalankan, atau tes yang dilakukan.
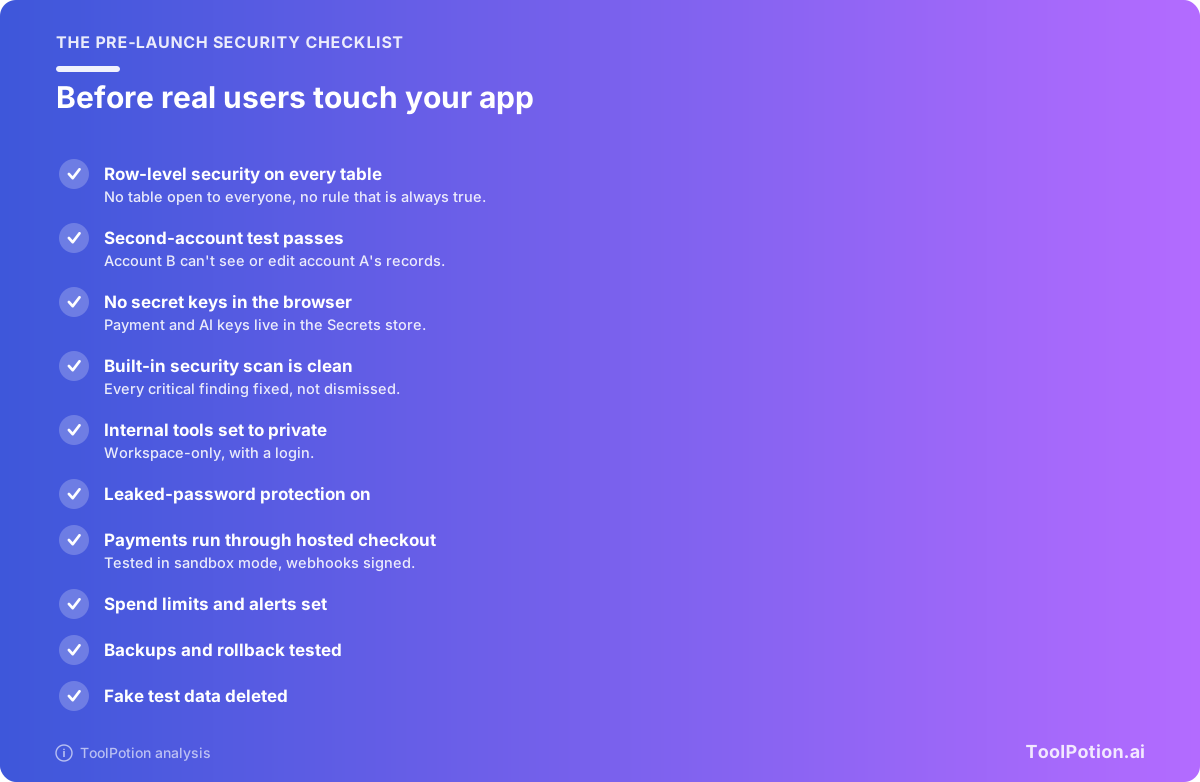
Dua butir paling banyak bekerja. Row-level security di setiap tabel dicek di tampilan database atau keamanan builder Anda, dan Bolt menandai aturan yang "always true", artinya membiarkan semua orang masuk. Uji akun kedua menangkap apa yang terlewat oleh scanner, seperti pemeriksaan akses terbalik di aplikasi Lovable di atas.
Sisanya cepat. Bolt mengaktifkan perlindungan kata sandi bocor secara default, dan pemindaian pra-publikasi Lovable menandainya jika mati. Di Lovable, apa pun yang namanya berawalan VITE_ berakhir di browser, jadi kunci rahasia tidak boleh memakainya.
Pemindaian punya batas, dan vendornya mengakuinya. Dokumentasi Lovable menyatakan tool-nya "cannot guarantee complete security" dan menyarankan tinjauan profesional untuk aplikasi yang menangani data sensitif. Dokumen Base44 lebih singkat: Anda bertanggung jawab atas pengaturan keamanan aplikasi Anda.
Menyerahkan proyek ke developer
Aplikasi vibe-coded yang berjalan akan butuh engineer cepat atau lambat, untuk meninjau atau memilikinya. Rencanakan serah terimanya sejak hari pertama.
Hubungkan repositori GitHub sejak awal. Sinkronisasi dua arah Lovable berfungsi di semua paket, dan developer bisa meng-clone repositori lalu melanjutkan kerja di editornya sendiri. Sinkronisasi dua arah Base44 dimulai di paket Builder. Di v0, repositori yang terhubung menjadi sumber kebenaran, dan v0 mendorong perubahannya ke working branch, bukan langsung ke branch asalnya. Bolt juga menyinkronkan commit ke GitHub.
Ketahui apa yang tidak ikut terbawa bersama kode. Dokumentasi Lovable menyebut baik sinkronisasi Git maupun unduhan kode tidak menyertakan data di dalam database Anda, dan panduannya untuk hosting di tempat lain meminta Anda memindahkan file storage secara manual. Base44 menyatakan tidak ada yang terkunci di platformnya dan sinkronisasi GitHub mengekspor seluruh kode sumber. Dokumen developer-nya juga menjelaskan SDK yang dipakai proyek hasil ekspor untuk mengakses layanan Base44 sendiri untuk data dan fungsi backend. Pembacaan kami, bukan klaim Base44: pindah sepenuhnya dari Base44 mungkin berarti mengganti lapisan itu.
Berikan developer paket serah terima singkat:
- Spesifikasi, dengan setiap layar dan siapa yang boleh memakainya.
- Akses ke repositori dan ke proyek di builder.
- Daftar dalam bahasa sederhana tentang setiap tabel dan siapa yang seharusnya bisa membaca dan mengubahnya.
- Integrasi yang Anda tambahkan dan nama secret yang dipakainya, jangan pernah nilainya sendiri lewat chat atau email.
- Bug yang diketahui, workaround aneh yang Anda minta lewat prompt, dan berapa kredit yang sudah dihabiskan proyek sejauh ini.
Minta tinjauan keamanan sebelum menambah fitur baru: aturan akses, fungsi sisi server, dan tempat penyimpanan secret. Kebanyakan developer akan membuka repositori di coding tool seperti Cursor atau Claude Code. Rangkuman coding assistant dan AI coding assistant vs agent builder kami menjelaskan perbedaan tool tersebut dengan app builder, dan papan AI coding assistant meranking bidang ini.
Pertanyaan yang sering diajukan
Apakah saya memiliki kode yang ditulis tool vibe coding?
Lovable, Base44, Bolt, dan v0 semuanya menyinkronkan kode ke repositori GitHub yang Anda kendalikan, Base44 mulai dari paket Builder. Memiliki kode tidak sama dengan memiliki aplikasi yang berjalan, tetapi. Data, file yang tersimpan, dan layanan backend Anda bisa tetap berada di platform sampai ada yang memigrasikannya.
Tool vibe coding mana yang paling murah untuk memulai?
Kelimanya punya tingkat gratis. Lovable memberi pengguna gratis 5 kredit build per hari, dibatasi 30 per bulan, dan Free Mode Replit berjalan di paket individu gratis maupun berbayar, dengan batas sesuai paket. Di antara paket berbayar, Starter Base44 tercantum $16 per bulan ditagih tahunan dan Replit Core $20 per bulan.
Bisakah saya menerima pembayaran di aplikasi vibe-coded?
Bisa, lewat hosted checkout. Integrasi Stripe Lovable membuka Stripe Checkout dan menyimpan kunci rahasia Anda sebagai backend secret, bukan di kode aplikasi. Uji dulu dengan kunci sandbox dan kartu uji Stripe. Penagihan berbasis penggunaan, pembayaran ke pengguna lain, dan penagihan untuk akun multi-perusahaan adalah wilayah engineer.
Bisakah AI memeriksa keamanan kodenya sendiri?
Sebagian. Pemindaian bawaan menangkap masalah umum seperti aturan akses yang hilang, kunci yang terekspos, dan paket yang rentan. Tetapi vendornya sendiri menyatakan pemindaian tidak bisa menjamin keamanan, dan aplikasi yang membocorkan 18.697 catatan berada di platform yang menawarkan pemindaian gratis sebelum publikasi. Anggap pemindaian sebagai batas bawah, bukan tanda tangan persetujuan.
Apa yang terjadi pada Firebase Studio?
Google menutupnya. Firebase Studio tidak lagi membuat workspace baru, akan tutup di 2027, dan Google menyarankan pengguna memigrasikan workspace yang ada ke Google AI Studio atau Antigravity. Layanan Firebase seperti Firestore dan Authentication tetap berjalan seperti biasa.