Privasi data alat AI bermuara pada satu uji: percayai vendor yang mempublikasikan angka retensi per endpoint beserta tanggalnya, dan anggap yang lain belum terbukti sampai mereka melakukannya. OpenAI mendokumentasikan bahwa data API tidak digunakan untuk pelatihan secara default sejak 1 Maret 2023, lalu secara terpisah mendokumentasikan bahwa log pemantauan penyalahgunaan yang menyimpan prompt Anda bertahan selama 30 hari (OpenAI). Itu dua kontrol yang berbeda. Anthropic menghapus input API dalam 30 hari, tetapi menyimpan konten pelanggaran Kebijakan Penggunaan hingga 2 tahun dan skor pengklasifikasi selama 7 tahun (Anthropic).
Anda akan mendapatkan lima pertanyaan, jawaban yang terdokumentasi dari empat vendor, dan model empat tingkat untuk menyortir 18.948 alat lainnya di direktori kami.
Risiko berpindah dari karyawan Anda ke vendor Anda
Mengaudit perilaku karyawan adalah bagian yang lebih mudah dari masalah ini, dan itu adalah bagian yang dicakup oleh setiap daftar periksa saingan. Bagian yang mahal adalah apakah vendor di ujung API menyimpan apa yang Anda kirim, untuk berapa lama, dan siapa yang bisa memaksanya nanti.
Shadow AI kini menjadi pengaturan default
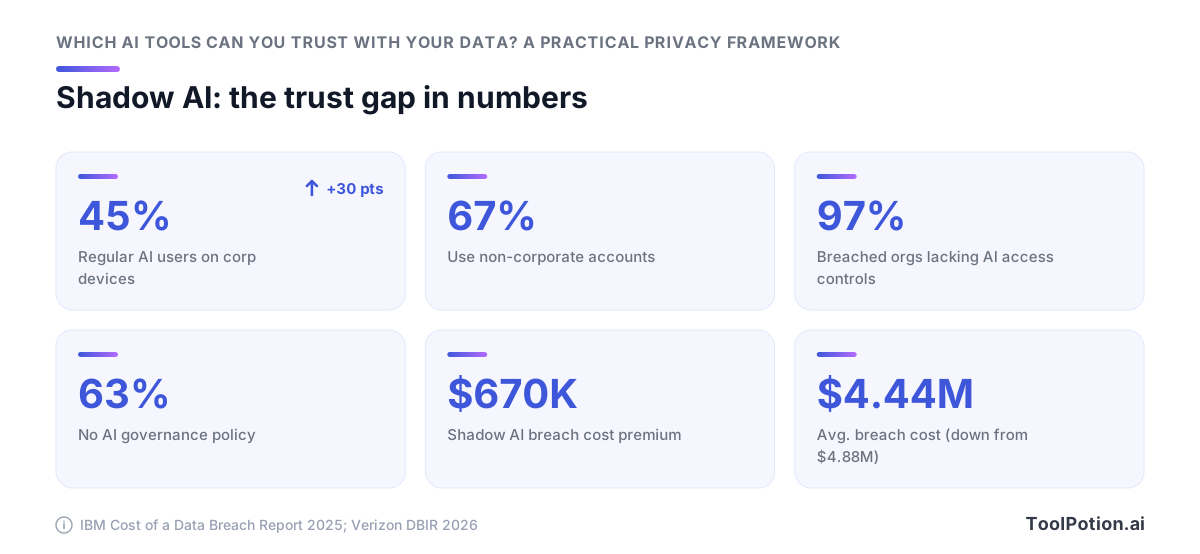
Shadow AI juga telah naik ke posisi ketiga tindakan insider non-berbahaya paling umum dalam dataset DLP, meningkat 4x dibanding tahun sebelumnya. Jadi aturan yang menyatakan "jangan gunakan alat yang tidak disetujui" adalah aturan yang dilanggar sebagian besar tenaga kerja Anda di laptop perusahaan sebelum makan siang. Langkah yang bisa diterapkan adalah triase di tingkat vendor: tentukan alat mana yang memenuhi standar terdokumentasi, lalu jadikan alat tersebut jalur yang paling mudah. Set itu lebih besar dari yang direncanakan kebanyakan tim. Direktori kami melacak 18.948 listing aktif, termasuk 13.157 aplikasi AI di direktori kami, yang berarti Anda perlu filter yang bisa diterapkan dalam sepuluh menit, bukan kuesioner keamanan 40 pertanyaan.
Apa yang dibiayakan angka pelanggaran kepada Anda
Tingkat shadow AI yang tinggi menambahkan USD 670.000 pada rata-rata biaya pelanggaran, diukur terhadap rata-rata global USD 4,44 juta, turun dari USD 4,88 juta, dan rata-rata 241 hari untuk mengidentifikasi dan mengatasi.
Dua angka lagi dari studi yang sama menunjuk pada penyebabnya. 97% organisasi yang mengalami insiden keamanan terkait AI tidak memiliki kontrol akses AI yang memadai, dan 63% dari 600 organisasi yang diteliti tidak memiliki kebijakan tata kelola AI.
Tata kelola dalam pengertian itu sempit dan bisa diperiksa. Anda perlu mengetahui vendor mana yang menyimpan data apa, dengan ketentuan retensi tertulis yang mana, dikonfirmasi terhadap halaman kebijakan bertanggal yang bisa Anda buka sekarang dan kutip ke tim hukum Anda.
Lima pertanyaan yang menentukan privasi data alat AI
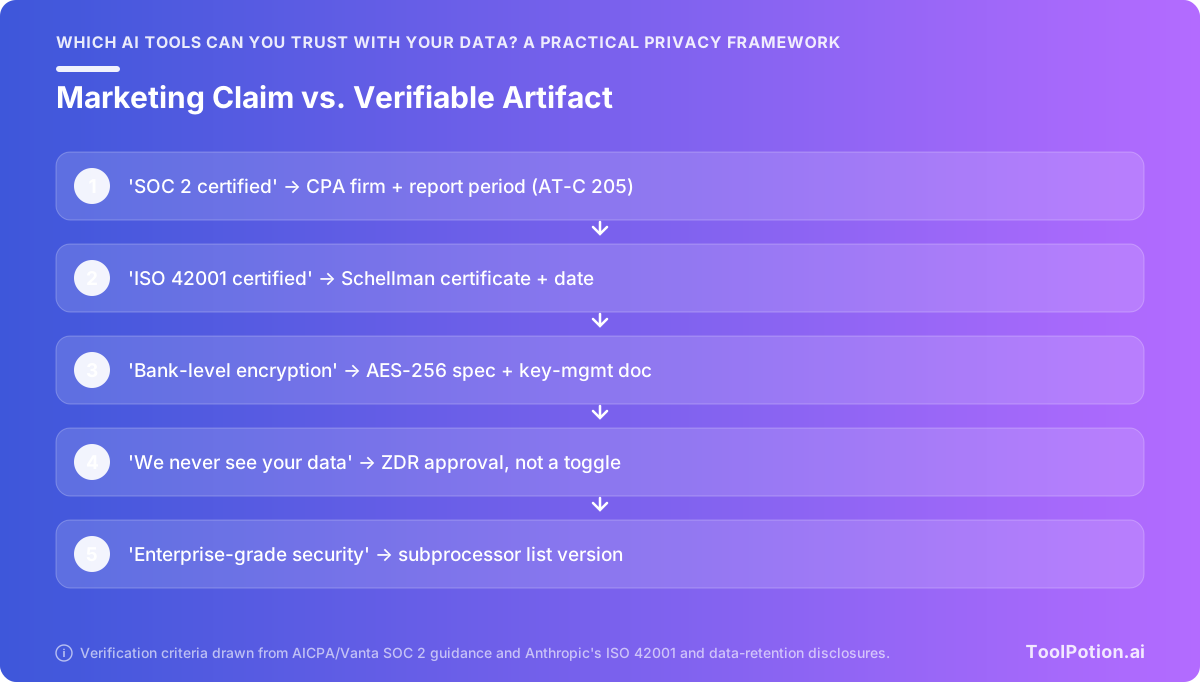
Setiap pertanyaan ini memiliki jenis jawaban yang benar: dokumen yang bisa Anda simpan, beri tanggal, dan periksa ulang kuartal depan. Jika jawabannya berupa kata sifat, vendor gagal menjawab pertanyaan tersebut. "Keamanan kelas enterprise" bukan jawaban. URL dengan tanggal terakhir diperbarui adalah jawabannya.
1. Apakah data Anda melatih model, dan di tingkat mana
Artefaknya adalah halaman kebijakan yang menyebutkan tingkatannya. Dokumen OpenAI menyatakan bahwa "Per 1 Maret 2023, data yang dikirim ke OpenAI API tidak digunakan untuk melatih atau meningkatkan model OpenAI (kecuali Anda secara eksplisit opt in)" (OpenAI Developer Docs), dan default tersebut mencakup API, bukan konsumen ChatGPT. Anthropic menarik garis yang sama dengan cara sebaliknya untuk konsumen: pengguna Free, Pro, dan Max yang mengizinkan pelatihan mendapatkan retensi 5 tahun, opt-out mendapatkan 30 hari, dan Claude for Work, Gov, Education, serta akses API berada di luar keseluruhannya (Anthropic).
Tanyakan SKU mana yang sebenarnya dibeli tim Anda. Jawabannya berbeda per tingkat, dan staf dengan login pribadi berada di tingkat yang berbeda dari kontrak Anda.
2. Berapa lama disimpan, dan setiap pengecualiannya
Anda menginginkan tabel per endpoint. Default 30 hari pemantauan penyalahgunaan OpenAI tidak berlaku di mana-mana: objek Assistants API yang tidak Anda hapus "dipertahankan tanpa batas waktu", Files bertahan "sampai dihapus", dan /v1/videos menyimpan data 48 jam untuk unduhan ditambah 30 hari untuk pemantauan penyalahgunaan (OpenAI). Anthropic menghapus input dan output API "dalam 30 hari sejak penerimaan atau pembuatan", lalu mencantumkan pengecualian yang berjalan hingga 2 tahun untuk pelanggaran Kebijakan Penggunaan, 7 tahun untuk skor klasifikasi kepercayaan dan keamanan, dan 5 tahun untuk pengiriman umpan balik (Anthropic Privacy Center). Minta daftar pengecualian tersebut secara tertulis dari setiap vendor yang mengutip Anda angka singkat.
3. Siapa lagi yang menyentuhnya: subprosesor dan host model
Artefaknya adalah daftar subprosesor berversi dengan klausul notifikasi perubahan. Sebagian besar alat yang akan Anda evaluasi adalah wrapper, jadi pertanyaan sebenarnya adalah model fondasi mana yang ada di bawahnya dan di infrastruktur siapa. Ini paling penting untuk agen AI yang bekerja pada data Anda, yang merantai melalui alat dan sering merutekan melalui lebih dari satu host model per tugas, dan untuk vendor AI tingkat platform yang daftar subprosesornya mendefinisikan perimeter.
4. Di mana diproses, dan apakah residensi aktif secara default
Dapatkan tangkapan layar pengaturannya, beserta tanggal pengaktifannya. Konfirmasi ya saat panggilan penjualan tidak berarti apa-apa tanpa konsol yang menunjukkan region yang dikunci ke proyek Anda, dan model di balik fitur membawa ketentuan data tersendiri.
5. Apa yang terjadi di bawah legal hold
Anda menginginkan kebijakan proses hukum tertulis: siapa yang diberi tahu, kapan, dan tingkat mana yang dikecualikan dari perintah preservasi. Pada 5 Januari 2026, Hakim Sidney Stein menegaskan perintah yang mengharuskan OpenAI menyerahkan 20 juta percakapan ChatGPT konsumen yang de-identifikasi, memutuskan bahwa putusan hakim magistrat "tidak jelas salah atau bertentangan dengan hukum" (Bloomberg Law). Perintah preservasi sebelumnya dicabut pada 9 Oktober 2025, tetapi log yang sudah ditangkap tetap dapat diakses (ABA Journal). Pengadilan bisa mengalahkan jadwal penghapusan.
Opt-out pelatihan dan retensi adalah dua kontrol yang berbeda
Vendor bisa memberi tahu Anda, dengan jujur, bahwa ia tidak melatih pada data Anda dan tetap menyimpan prompt Anda di disk selama sebulan. Itu adalah dua saklar terpisah, diatur oleh paragraf terpisah dalam dokumen terpisah, dan mencampuradukkan keduanya adalah kesalahan paling umum dalam tinjauan vendor AI. Ajukan kedua pertanyaan dan simpan kedua jawaban.
Apa yang dikatakan default API OpenAI
Kalimat tepatnya, dari dokumen pengembang OpenAI sendiri: "Per 1 Maret 2023, data yang dikirim ke OpenAI API tidak digunakan untuk melatih atau meningkatkan model OpenAI (kecuali Anda secara eksplisit opt in)" (OpenAI Developer Docs). Default tersebut mencakup API. Ia tidak mencakup tingkat konsumen ChatGPT, jadi jika tim Anda menempelkan materi klien ke akun Plus pribadi, janji ini bukan yang melindungi Anda.
Retensi berjalan di jalur yang berbeda. OpenAI menyimpan log pemantauan penyalahgunaan, yang "mungkin berisi konten pelanggan tertentu, seperti prompt dan respons", hingga 30 hari di semua penggunaan fitur API, "kecuali retensi yang lebih lama diperlukan oleh hukum, atau secara wajar diperlukan untuk melindungi layanan OpenAI atau pihak ketiga mana pun dari bahaya" (OpenAI Developer Docs). Opt out dari pelatihan dan log tersebut tetap ada.
Mengapa angka 30 hari tidak seragam di semua endpoint
Kebanyakan daftar periksa mencatat "30 hari" dan berhenti. Dokumen lebih spesifik dari itu: objek Assistants API yang tidak Anda hapus secara eksplisit "dipertahankan tanpa batas waktu", Files bertahan "sampai dihapus", dan API /v1/videos menyimpan data selama 48 jam untuk unduhan ditambah 30 hari untuk pemantauan penyalahgunaan (OpenAI Developer Docs).
Jadi jawaban atas "berapa lama Anda menyimpan data saya" bergantung pada endpoint mana yang dihubungkan oleh engineer Anda. Nama perusahaan di faktur tidak menyelesaikannya. Jika Anda membandingkan model AI yang kami lacak berdasarkan retensi, lakukan per endpoint, per permukaan produk. Satu angka per perusahaan adalah fiksi.
30 hari Anthropic, dan pengecualian yang berjalan hingga 7 tahun
Halaman retensi komersial Anthropic, terakhir diperbarui 1 Juli 2026, menyatakan bahwa perusahaan akan "secara otomatis menghapus input dan output di backend kami dalam 30 hari sejak penerimaan atau pembuatan" untuk pelanggan API (Anthropic Privacy Center). Baca pengecualian di halaman yang sama dan gambarnya berubah: konten yang terkait dengan pelanggaran Kebijakan Penggunaan disimpan hingga 2 tahun, skor klasifikasi kepercayaan dan keamanan hingga 7 tahun, dan pengiriman umpan balik pengguna selama 5 tahun (Anthropic Privacy Center).
Tujuh tahun adalah kebijakan kedua yang duduk di atas yang 30 hari. Minta daftar pengecualian secara tertulis dari setiap vendor yang mengiklankan retensi singkat, karena yang baik mempublikasikannya dan sisanya akan mengirimkan halaman pemasaran.
Zero data retention adalah sesuatu yang Anda ajukan permohonannya
ZDR adalah kontrol terkuat yang tersedia dan yang paling tidak bisa dilayani sendiri. Di sisi OpenAI, penerapannya dilakukan di sisi server, yang merupakan desain yang tepat: di bawah ZDR, parameter store "akan selalu diperlakukan sebagai false, bahkan jika permintaan mencoba menetapkan nilai ke true" (OpenAI Developer Docs). Anda mengajukan permohonan per pelanggan dan mendapat persetujuan. Tidak ada kotak centang.
Dokumen platform Anthropic menarik garis yang lebih tegas. Konten percakapan "tidak dipertahankan secara default; pengecualiannya adalah Covered Models, yang memerlukan retensi 30 hari", dan Claude Fable 5.1, Mythos 5.1, Fable 5, serta Mythos 5 "tidak tersedia di bawah ZDR kecuali secara eksplisit diotorisasi oleh Anthropic" (Claude Platform Docs). Kirim permintaan yang tidak sesuai dan Anda mendapatkan kembali 400 invalid_request_error, yang setidaknya gagal dengan jelas. Pilihan model Anda sekarang adalah keputusan retensi.
SOC 2 adalah atestasi yang ditulis oleh firma CPA
Laporan SOC 2 adalah opini yang ditulis firma CPA tentang suatu sistem, dibuat berdasarkan standar atestasi AT-C Section 205 AICPA. Tidak ada badan sertifikasi, tidak ada registri, dan tidak ada garis lulus/gagal (Vanta). Auditor yang menemukan kontrol rusak mengeluarkan opini buruk, dan dokumen tersebut masih, secara akurat, merupakan laporan SOC 2.
Mengapa 'SOC 2 certified' sendiri adalah tanda bahaya
Tidak ada yang mendapat sertifikasi dalam SOC 2, karena panduan AICPA tidak mengizinkan kata tersebut (Vanta). Vendor yang halaman keamanannya menyatakan "SOC 2 certified" entah tidak tahu apa yang diproduksi auditornya sendiri atau mengandalkan Anda untuk tidak tahu. Bagaimanapun Anda sudah belajar sesuatu tentang seberapa banyak sisa halaman tersebut yang bisa Anda percayai.
Minta laporannya. Jika jawabannya hanya logo, itulah seluruh jawabannya.
Apa yang membuat klaim SOC 2 bisa diverifikasi
Ada empat hal, dan vendor yang tidak mau menyerahkan semua empat di bawah NDA hanya menawarkan perasaan.
- Nama firma CPA yang menandatangani opini, sehingga Anda dapat mengonfirmasi bahwa itu adalah praktik berlisensi dan bukan tim internal.
- Apakah itu Tipe I atau Tipe II, dan jendela observasi yang tepat. Tipe II yang mencakup 1 Januari hingga 30 Juni 2026 tidak memberitahu Anda apa pun tentang bagaimana kontrol berperilaku di bulan Agustus.
- Bagian pengecualian, verbatim, beserta respons manajemen terhadap masing-masing. Ini adalah bagian yang dipotong dari PDF ringkasan, dan di situlah temuan nyata berada.
- Sistem mana yang dicakup laporan tersebut. Laporan yang dicakup pada produk SaaS korporat tidak mencakup endpoint inferensi yang Anda kirimi catatan pelanggan.
ISO 42001 dan masalah audit pengawasan
ISO/IEC 42001 adalah sertifikasi nyata dengan badan terakreditasi nyata di belakangnya, yang menjadikannya bukti yang lebih kuat dibanding salinan pemasaran SOC 2. Ia tetap bisa kadaluarsa. Anthropic mengumumkan sertifikasi ISO/IEC 42001:2023 terakreditasi pada 13 Januari 2025, diterbitkan oleh Schellman Compliance melalui akreditasi ANAB (Anthropic). Pengumuman itu sudah lebih dari satu setengah tahun yang lalu. Sertifikat memiliki tanggal kedaluwarsa dan bergantung pada audit pengawasan berkala, sehingga siaran pers membuktikan bahwa sertifikat pernah ada, bukan bahwa sertifikat itu ada hari ini.
Tarik sertifikat langsung dari trust center vendor, periksa tanggal masa berlaku dan pernyataan ruang lingkup di sana, lalu simpan salinan bertanggal.
Residensi data EU adalah pengaturan per beban kerja
Menanyakan kepada vendor apakah mereka mendukung residensi data EU menghasilkan jawaban ya yang mungkin hanya mencakup separuh lalu lintas Anda. Versi yang berguna adalah per beban kerja: pemrosesan mana yang tetap di region, dengan default mana, dan model mana yang ada di balik fitur yang Anda aktifkan.
Pengecualian model memotong pilihan cloud Anda
Covered Models Anthropic dilarang dari zero data retention di Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform, maupun Microsoft Foundry (Anthropic Privacy Center). Memilih cloud tidak menyelesaikan ketentuan data. Model di balik fitur membawa ketentuan tersendiri, dan itu berubah ketika vendor mengganti backend.
Klausul residensi mengatur di mana inferensi berjalan dan di mana penyimpanan utama berada. Salinan pemantauan penyalahgunaan berjalan pada jadwal terpisah: OpenAI menyimpan log tersebut hingga 30 hari secara default, "kecuali retensi yang lebih lama diperlukan oleh hukum, atau secara wajar diperlukan untuk melindungi layanan OpenAI atau pihak ketiga mana pun dari bahaya" (OpenAI Developer Docs).
Tiga hal yang perlu ditarik dari konsol admin sebelum Anda menandatangani apa pun:
- Nama toggle routing atau residensi, statusnya saat ini, dan tanggal terakhir diubah.
- Peran admin mana yang bisa membaliknya, karena pengaturan yang bisa dinonaktifkan oleh pemilik workspace mana pun bukanlah kontrol.
- Daftar subprosesor berversi, disimpan sebagai file dengan tanggal, sehingga diff kuartal depan menjadi pekerjaan dua menit.
Terapkan pertanyaan yang sama kepada vendor yang lebih kecil sebelum salah satu dari mereka menyentuh catatan pelanggan, termasuk 2.917 aplikasi mobile AI yang kami lacak, di mana pengaturan region yang dipublikasikan adalah artefak pertama yang hilang.
Apa yang membuat denda UU AI layak diperhatikan
Tingkat teratas Pasal 99 mencapai hingga €35.000.000 atau 7% dari total omzet tahunan di seluruh dunia, mana yang lebih tinggi, dengan tingkat menengah €15.000.000 atau 3% dan tingkat informasi €7.500.000 atau 1% (EU AI Act). Batas atas itu di atas GDPR sebesar €20 juta dan 4%. Satu jam di empat konsol admin murah dibanding angka-angka tersebut.
Kebijakan apa pun bisa ditimpa oleh pengadilan
Jadwal penghapusan adalah komitmen bisnis. Ia mengikat vendor kepada Anda. Ia tidak mengikat hakim federal, dan ketika keduanya berbenturan, hakim yang menang.
Perintah produksi 20 juta percakapan
Pada 5 Januari 2026, Hakim Distrik AS Sidney Stein menegaskan perintah hakim magistrat yang memaksa OpenAI menyerahkan sampel 20 juta percakapan ChatGPT konsumen yang de-identifikasi kepada penggugat berita dalam MDL hak cipta konsolidasi, menyatakan bahwa "putusan Hakim Wang tidak jelas salah atau bertentangan dengan hukum" (Bloomberg Law). Perlindungan privasi yang diandalkan pengadilan adalah de-identifikasi, perintah perlindungan, dan penunjukan hanya untuk mata pengacara. Itu adalah perlindungan nyata. Kebanyakan pembeli membaca kebijakan retensi 30 hari sebagai jaminan bahwa data mereka tidak pernah meninggalkan vendor, dan perintah ini menunjukkan besarnya celah tersebut.
Tidak ada yang mengetik ke ChatGPT pada tahun 2024 yang mendapat suara dalam hal itu.
Perintah preservasi datang dan pergi, log yang tertangkap tetap ada
Perintah preservasi sebelumnya dicabut pada 9 Oktober 2025. OpenAI dibebaskan dari kewajiban mempertahankan dan memisahkan data log output ke depannya dan, dengan pengecualian terbatas, tidak lagi harus menyimpan log setelah 26 September 2025. Log yang sudah ditangkap di bawah perintah tetap dapat diakses (ABA Journal). Legal hold adalah rachet. Ia bisa menjeda jadwal penghapusan kapan saja, dan mencabutnya tidak membatalkan apa yang sudah dibekukan sementara itu.
Tingkat mana yang dikecualikan, dan mengapa itu penting
Pelanggan API dengan Zero Data Retention, ditambah ChatGPT Enterprise dan Edu, dikecualikan dari perintah preservasi asli (ABA Journal). Itulah bukti terdekat yang dimiliki siapa pun tentang tingkat kontrak mana yang bertahan di bawah tekanan hukum. Tingkat konsumen tersapu masuk. Tingkat dengan perjanjian enterprise yang ditandatangani dan ZDR yang diterapkan di server tidak.
Model kepercayaan berjenjang yang bisa diterapkan pada alat apa pun
Urutkan setiap alat yang Anda gunakan ke dalam salah satu dari empat tingkat, dan biarkan tingkat menentukan data apa yang boleh disentuhnya. Artefak yang bisa Anda simpan ke folder menentukan tingkat, dan jaminan sales engineer dalam panggilan tidak memindahkannya. URL kebijakan bertanggal dari domain vendor sendiri. Firma CPA yang disebutkan namanya dan periode laporan dengan tanggal mulai dan berakhir. Daftar subprosesor dengan versi atau changelog. Toggle residensi yang bisa Anda screenshot di konsol admin.
Tingkat 1, hanya publik: tidak ada artefak yang bisa diverifikasi
Anda tidak dapat menemukan halaman retensi, trust center adalah formulir kontak, atau daftar subprosesor "tersedia atas permintaan". Perlakukan alat tersebut sebagai saluran publik. Apa pun yang akan Anda posting di situs pemasaran Anda bisa masuk, dan tidak ada yang lain. Sebagian besar dari 13.157 alat di direktori Aplikasi AI kami berada di sini secara default, karena wrapper dua orang di atas API orang lain biasanya tidak memiliki artefak sama sekali.
Tingkat 2, internal: kebijakan bertanggal, auditor yang disebutkan namanya, subprosesor yang dipublikasikan
Tiga artefak tersimpan, masing-masing dengan tanggal yang Anda catat. Dokumen internal tidak masalah. Data pelanggan tidak.
Tingkat 3, rahasia: ZDR kontraktual, residensi aktif, komitmen proses hukum
Zero data retention harus ada dalam perjanjian yang Anda tandatangani, dan di sisi OpenAI ini diterapkan dan disetujui per pelanggan, bukan diaktifkan oleh Anda sendiri (OpenAI Developer Docs). Anda juga menginginkan komitmen tertulis tentang bagaimana vendor menangani panggilan pengadilan dan perintah preservasi. Data bisnis rahasia, kode sumber, dan catatan pelanggan masuk di sini.
Tingkat 4, diatur: hanya dengan perjanjian yang ditandatangani dan pemeriksaan ulang setiap kuartal
Data kesehatan, catatan keuangan, apa pun yang berada di bawah DPA dengan ketentuan nyata. Kontrak yang ditandatangani, subprosesor yang disebutkan namanya, residensi yang diverifikasi per beban kerja, dan entri kalender untuk tinjauan berikutnya. Jika Anda tidak bisa mendapatkan semua empat, beban kerja tetap di luar alat atau dipindahkan ke salah satu alternatif open-source yang bisa di-host sendiri di mana Anda memiliki disknya.
Aturan kedaluwarsa: penilaian apa pun yang lebih tua dari satu kuartal sudah kadaluarsa
Pada 9 Juni 2026, Anthropic menetapkan empat Covered Models dan menghapus opsi ZDR untuk mereka di Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform, dan Microsoft Foundry (Anthropic Privacy Center). Pelanggan yang telah menandatangani ketentuan ZDR tidak melakukan kesalahan apa pun. Komitmen tersebut menyempit di bawah mereka. Itulah argumen untuk menarik kembali setiap artefak setiap kuartal dan melakukan diff-nya, dan ini berlaku paling keras untuk vendor model fondasi yang ketentuannya bergerak paling cepat.
Menjalankan penilaian dalam dua puluh menit
Buka folder yang dinamai menurut vendor. Jika Anda tidak bisa mengisinya dalam dua puluh menit dari halaman publik ditambah satu email, alat tersebut tetap di Tingkat 1 dan tidak pernah menyentuh data pelanggan. Default itu lebih banyak bekerja daripada rubrik penilaian apa pun.
Lima artefak yang dikumpulkan sebelum panggilan
Semua lima biasanya bersifat publik. Simpan PDF atau tangkapan layar bertanggal, karena halaman bisa berubah di bawah Anda.
- Halaman retensi dengan tanggal terakhir diperbarui sendiri. Milik Anthropic tertulis 1 Juli 2026 dan memberi Anda 30 hari untuk input dan output API (Anthropic Privacy Center). Panduan kontrol data OpenAI memberi Anda default pelatihan API 1 Maret 2023 (OpenAI).
- Tabel retensi per endpoint, bukan angka utama. Objek Assistants API yang tidak Anda hapus "dipertahankan tanpa batas waktu" (OpenAI).
- Daftar pengecualian. Anthropic mempublikasikan 2 tahun untuk pelanggaran Kebijakan Penggunaan, 7 tahun untuk skor kepercayaan dan keamanan, 5 tahun untuk umpan balik (Anthropic). Kebanyakan vendor tidak akan mempublikasikan miliknya, yang itu sendiri sudah merupakan jawaban.
- Daftar subprosesor berversi dengan jendela notifikasi perubahan.
- Halaman sampul laporan SOC 2, atau permintaan NDA yang memungkinkan Anda mendapatkannya.
Empat pertanyaan yang biasanya dihindari vendor
Kirim ini verbatim. Minta jawaban secara tertulis, dalam thread yang sama, sehingga Anda memiliki sesuatu untuk dilampirkan ke folder.
Sebutkan firma CPA yang menandatangani laporan SOC 2 terbaru Anda dan periode laporan yang tepat. Anthropic menyebutkan Schellman Compliance untuk sertifikat ISO 42001-nya (Anthropic), jadi standarnya publik dan bisa dipenuhi. Daftarkan setiap pengecualian dari periode retensi yang Anda nyatakan. Konfirmasi apakah residensi EU dapat diaktifkan pada proyek yang sudah kami buat atau hanya pada proyek baru. Nyatakan kebijakan notifikasi Anda saat menerima panggilan pengadilan atau perintah preservasi yang mencakup data kami.
Apa yang harus dilakukan ketika jawabannya adalah halaman pemasaran
Perlakukan tautan ke halaman landing trust center sebagai bukan jawaban dan kirim ulang pertanyaan dengan kalimat spesifik yang ingin Anda konfirmasi. Diam setelah satu tindak lanjut menetapkan tingkat untuk Anda: Tingkat 1, hanya data publik dan sintetis. Anda bisa menjalankan ini pada listing apa pun di direktori kami dalam dua puluh menit yang sama, dan vendor kecil gagal lebih cepat dari yang besar, yang menghemat waktu panggilan.
Pertanyaan yang sering diajukan
Apakah aman menggunakan alat AI dengan data perusahaan?
Sepenuhnya bergantung pada tingkat dan kontrak yang Anda gunakan, dan tingkat konsumen adalah tempat sebagian besar risiko berada. Dokumen pengembang OpenAI menyatakan bahwa per 1 Maret 2023, data yang dikirim ke OpenAI API tidak digunakan untuk melatih atau meningkatkan model OpenAI kecuali Anda secara eksplisit opt in, dan default tersebut hanya mencakup API, bukan paket ChatGPT konsumen. Bahaya praktisnya adalah penggunaan yang tidak dikelola: 45% karyawan kini menjadi pengguna AI reguler di perangkat perusahaan, naik dari 15% setahun sebelumnya, dan 67% dari mereka menggunakan akun non-perusahaan, sementara 97% organisasi yang mengalami insiden keamanan terkait AI tidak memiliki kontrol akses AI yang memadai. Ajak orang ke perjanjian bisnis dengan ketentuan retensi yang disebutkan, karena tingkat shadow AI yang tinggi menambahkan sekitar USD 670.000 pada rata-rata biaya pelanggaran.
Apakah opt-out pelatihan AI berarti data saya tidak disimpan?
Tidak. Opt-out pelatihan dan retensi adalah dua kontrol yang terpisah, dan vendor mendokumentasikannya secara terpisah. OpenAI menyimpan log pemantauan penyalahgunaan yang "mungkin berisi konten pelanggan tertentu, seperti prompt dan respons" hingga 30 hari secara default pada semua penggunaan fitur API, dan angka 30 hari tidak seragam: objek Assistants API yang tidak Anda hapus "dipertahankan tanpa batas waktu", Files bertahan "sampai dihapus", dan API /v1/videos menyimpan data 48 jam untuk unduhan ditambah 30 hari untuk pemantauan penyalahgunaan. Kebijakan komersial Anthropic menyatakan bahwa ia akan "secara otomatis menghapus input dan output di backend kami dalam 30 hari sejak penerimaan atau pembuatan", dengan pengecualian yang berjalan jauh lebih lama: konten yang terkait dengan pelanggaran Kebijakan Penggunaan hingga 2 tahun, skor klasifikasi kepercayaan dan keamanan hingga 7 tahun, dan pengiriman umpan balik selama 5 tahun. Minta daftar pengecualian tersebut secara tertulis dari setiap vendor.
Apa arti 'SOC 2 certified' untuk vendor AI?
Artinya vendor menggunakan bahasa yang tidak diizinkan oleh panduan AICPA sendiri. SOC 2 adalah atestasi yang dilakukan oleh firma CPA berlisensi berdasarkan AT-C Section 205, tanpa badan sertifikasi dan tanpa hasil lulus/gagal, sehingga bahkan opini buruk pun masih menghasilkan "laporan SOC 2". Minta laporan itu sendiri, nama firma CPA, periode laporan, dan opininya, karena lencana di halaman pemasaran tidak memberitahu Anda satu pun dari itu. ISO/IEC 42001 adalah sertifikasi nyata sebagai perbandingan, dan Anthropic mengumumkan sertifikasi ISO 42001 terakreditasi pada 13 Januari 2025 melalui Schellman Compliance, badan terakreditasi ANAB, meskipun sertifikat memerlukan audit pengawasan berkala, jadi periksa sertifikat langsung daripada pengumuman.
Bisakah janji zero data retention vendor berubah setelah saya menandatangani?
Ya, dan ada contoh terdokumentasi dari 2026. Aturan retensi Covered Model Anthropic, yang diperkenalkan pada 9 Juni 2026, menghapus opsi ZDR untuk model-model tersebut di Claude Console, Claude Enterprise, Amazon Bedrock, Google Cloud Agent Platform, dan Microsoft Foundry. Dokumen platform Anthropic kini menyatakan bahwa konten percakapan "tidak dipertahankan secara default; pengecualiannya adalah Covered Models, yang memerlukan retensi 30 hari", menyebutkan Claude Fable 5.1, Mythos 5.1, Fable 5, dan Mythos 5, yang "tidak tersedia di bawah ZDR kecuali secara eksplisit diotorisasi oleh Anthropic", dengan permintaan yang tidak sesuai mengembalikan 400 invalid_request_error. ZDR juga bukan toggle di OpenAI: disetujui per pelanggan, dan setelah diberikan, parameter store "akan selalu diperlakukan sebagai false, bahkan jika permintaan mencoba menetapkan nilai ke true".
Apakah residensi data EU berarti prompt saya tidak pernah meninggalkan Eropa?
Tidak, dan memperlakukan residensi sebagai kotak centang ya/tidak adalah cara pembeli tersandung. Klausul residensi biasanya mengatur di mana inferensi berjalan dan di mana penyimpanan utama berada, sementara salinan pemantauan penyalahgunaan hidup di bawah jadwal terpisah: OpenAI menyimpan log tersebut selama hingga 30 hari secara default, "kecuali retensi yang lebih lama diperlukan oleh hukum, atau secara wajar diperlukan untuk melindungi layanan OpenAI atau pihak ketiga mana pun dari bahaya". Pengecualian tingkat model juga memotong batas cloud, karena Covered Models Anthropic dilarang dari ZDR di Amazon Bedrock, Google Cloud Agent Platform, maupun Microsoft Foundry. Baca daftar subprosesor dan default opt-out, lalu hitung risikonya: denda UU AI EU mencapai hingga €35.000.000 atau 7% dari omzet tahunan di seluruh dunia, mana yang lebih tinggi.
Seberapa sering saya harus memeriksa ulang postur privasi alat AI?
Setiap kuartal, dan segera sebelum beban kerja baru menyentuh data yang diatur. Sejarah terkini menunjukkan mengapa tinjauan tahunan terlalu lambat: pembaruan ketentuan konsumen Anthropic yang diterbitkan 28 Agustus 2025 menetapkan retensi 5 tahun untuk pengguna Free/Pro/Max yang mengizinkan pelatihan dan memberikan tenggat keputusan 8 Oktober 2025, dan pengecualian ZDR untuk Covered Models turun pada 9 Juni 2026. Perintah pengadilan juga bergerak lebih cepat dari halaman kebijakan: perintah preservasi log ChatGPT dicabut pada 9 Oktober 2025, meskipun log yang sudah ditangkap tetap dapat diakses, dan pada 5 Januari 2026 Hakim Sidney Stein menegaskan perintah yang mengharuskan OpenAI menghasilkan 20 juta percakapan ChatGPT konsumen yang de-identifikasi. Penilaian apa pun dengan URL sumber utama bertanggal lebih dari satu kuartal harus dianggap usang.