

Digital Omnibus menunda bagian tersulit dari EU AI Act, bukan bagian yang paling banyak dihadapi perusahaan. Aturan ketat untuk sistem high-risk kini baru mulai akhir 2027, dan pada 2028 untuk AI yang tertanam dalam produk teregulasi. Literasi AI, larangan, aturan untuk model AI serbaguna, dan kewajiban pelabelan baru semuanya berlaku pada 2026, dan regulator mulai menegakkannya tahun ini.
Kesenjangan itu penting karena banyak bisnis membaca berita tentang "jeda" lalu menyingkirkan topik ini. Salah satu dari dua anggota Parlemen Eropa yang mengawal amendemen ini di Parlemen menyebutnya sebagai "menekan tombol jeda pada AI Act" (European Parliament). Jeda itu hanya mencakup sebagian kecil penggunaan, seperti penyaringan CV dan penilaian kredit. Tim pemasaran yang memublikasikan video AI, startup yang meluncurkan bot dukungan pelanggan, atau perusahaan kecil yang stafnya memakai ChatGPT sepanjang hari sudah punya kewajiban hari ini, dan itu berlaku di mana pun perusahaan berbasis selama menjual ke atau beroperasi di UE.
Panduan ini membahas apa yang sudah berlaku, apa yang diubah Omnibus, cara menentukan peran Anda di bawah Act, dan apa yang perlu dilakukan dalam 90 hari ke depan. Ini adalah pembacaan regulasi dan panduan European Commission dalam bahasa sederhana, bukan nasihat hukum. Jika sesuatu yang Anda bangun atau beli menyangkut perekrutan, kredit, pendidikan, atau layanan publik, minta pengacara menelaah kasus spesifik Anda.
Apa yang sudah berlaku, dan sejak kapan
AI Act mulai berlaku pada 2024 dan sejak itu diaktifkan bertahap (European Commission). Tiga kelompok aturan sudah aktif sebelum tahun ini. Larangan atas praktik seperti social scoring, pengenalan emosi di tempat kerja dan sekolah, serta scraping wajah tanpa target untuk basis data pengenalan wajah berlaku sejak awal 2025. Begitu pula kewajiban literasi AI di Pasal 4. Kewajiban bagi penyedia model AI serbaguna (GPAI) menyusul di akhir 2025.
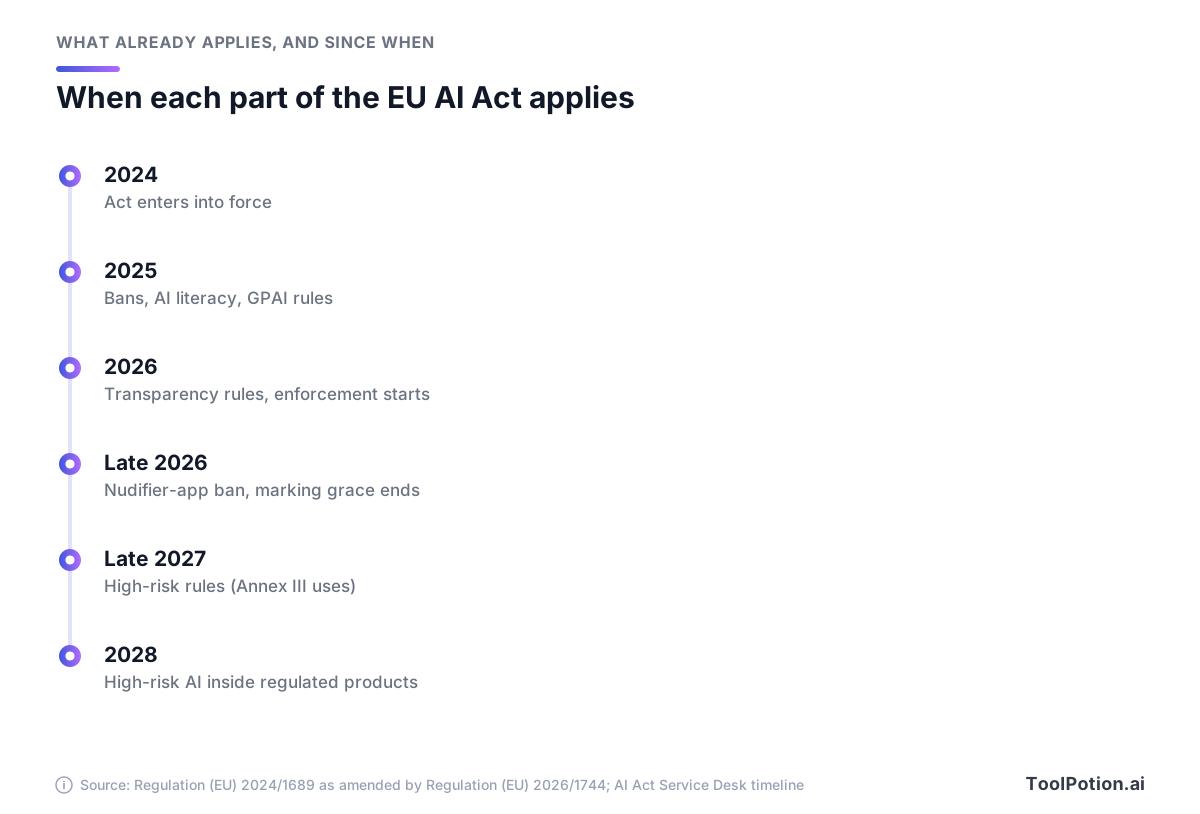
Bacalah lini masa itu sebagai dua gelombang. Gelombang pertama, sepanjang 2026, menjangkau hampir semua perusahaan yang memakai AI. Gelombang kedua, mulai akhir 2027, mengenai kelompok yang jauh lebih kecil, yaitu yang membangun atau menerapkan sistem high-risk.
Tahun ini adalah saat undang-undang ini mulai bertaring. Sebagian besar isi Act berlaku pada 2026, termasuk kewajiban transparansi di Pasal 50, dan AI Office milik Commission mulai menegakkannya bersama otoritas nasional (European Commission). AI Office mengawasi penyedia model GPAI. Sejak Omnibus, AI Office juga bertanggung jawab eksklusif atas sebagian besar sistem AI yang dibangun lab di atas modelnya sendiri, serta AI di dalam platform online terbesar (EUR-Lex). Sisanya, termasuk literasi AI dan larangan, berada di tangan otoritas pengawas pasar nasional, yang mulai mengawasi Pasal 4 tahun ini (Commission AI literacy Q&A).
Apa yang diubah Digital Omnibus
Commission mengusulkan Digital Omnibus on AI akhir tahun lalu sebagai bagian dari dorongan lebih luas untuk memangkas aturan digital UE. Parlemen dan Dewan mencapai kesepakatan awal tahun ini, Parlemen menyetujuinya dengan 423 suara berbanding 57 dan 174 abstain, dan Regulation (EU) 2026/1744 mulai berlaku tahun ini (European Parliament Legislative Train). Aturan ini mengamendemen AI Act, bukan menggantikannya. Tingkatan risiko, pembagian peran, dan batas atas denda tetap berlaku.
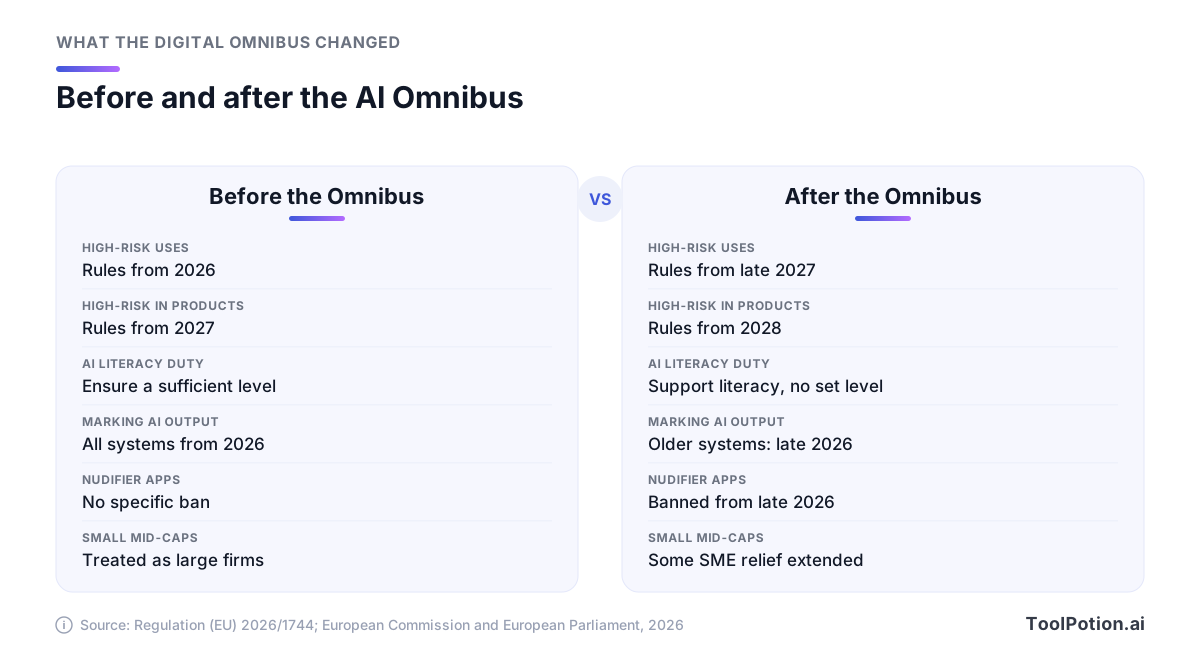
Enam perubahan yang penting bagi bisnis pada umumnya:
- Aturan high-risk untuk penggunaan mandiri yang tercantum di Annex III, seperti perekrutan, penilaian kredit, dan pendidikan, kini berlaku mulai akhir 2027, bukan tahun ini. AI high-risk yang tertanam dalam produk teregulasi seperti lift atau mainan menyusul pada 2028.
- Pasal 4 tetap mempertahankan kewajiban literasi AI tetapi menghapus tuntutan lama soal "tingkat yang memadai". Perusahaan harus "mengambil langkah untuk mendukung pengembangan literasi AI", dan teks baru menyatakan hal ini tidak berarti menjamin "tingkat literasi AI tertentu pada setiap individu".
- Sistem AI generatif yang sudah dijual sebelum aturan transparansi berlaku mendapat tambahan empat bulan, hingga akhir 2026, untuk menambahkan penandaan yang dapat dibaca mesin pada outputnya.
- Larangan baru mencakup apa yang disebut aplikasi nudifier, yang membuat gambar intim orang yang dapat diidentifikasi tanpa persetujuan mereka, serta materi pelecehan anak buatan AI. Larangan ini berlaku mulai akhir 2026.
- Perusahaan small mid-cap, yaitu perusahaan yang telah melampaui definisi UKM, kini ikut mendapat sebagian keringanan UKM: format dokumentasi teknis yang disederhanakan dan batas denda yang lebih rendah untuk sebagian besar pelanggaran.
- Provider dan deployer boleh memproses data pribadi sensitif, dengan syarat ketat, untuk menemukan dan memperbaiki bias, dan pendaftaran sistem Annex III yang dinilai provider tidak termasuk high-risk tetap ada dalam bentuk yang lebih ringan.
Yang tidak diubah sama bergunanya untuk diketahui. Omnibus tidak mengubah kewajiban deployer di Pasal 26, kewajiban transparansi inti di Pasal 50, maupun batas atas denda untuk perusahaan besar (EUR-Lex). Penundaan high-risk juga disertai alasan yang dinyatakan. Konsiderans regulasi itu sendiri menyalahkan keterlambatan standar teknis dan lambatnya pembentukan otoritas nasional.
Kedua anggota Parlemen Eropa utama membingkai hasilnya secara berbeda. Arba Kokalari berbicara soal tombol jeda dan pemangkasan birokrasi. Michael McNamara mengatakan tujuannya adalah "menciptakan kepastian hukum dengan memperpanjang beberapa tenggat sambil menjaga arsitektur AI Act" (European Parliament). Untuk perencanaan, versi McNamara yang layak dijadikan acuan.
Tentukan dulu tingkat risiko Anda
AI Act mengatur penggunaan, bukan merek. Model yang sama bisa masuk tiga tingkatan berbeda tergantung untuk apa Anda memakainya, jadi daftarkan dulu penggunaan Anda sebelum mendaftar vendor.
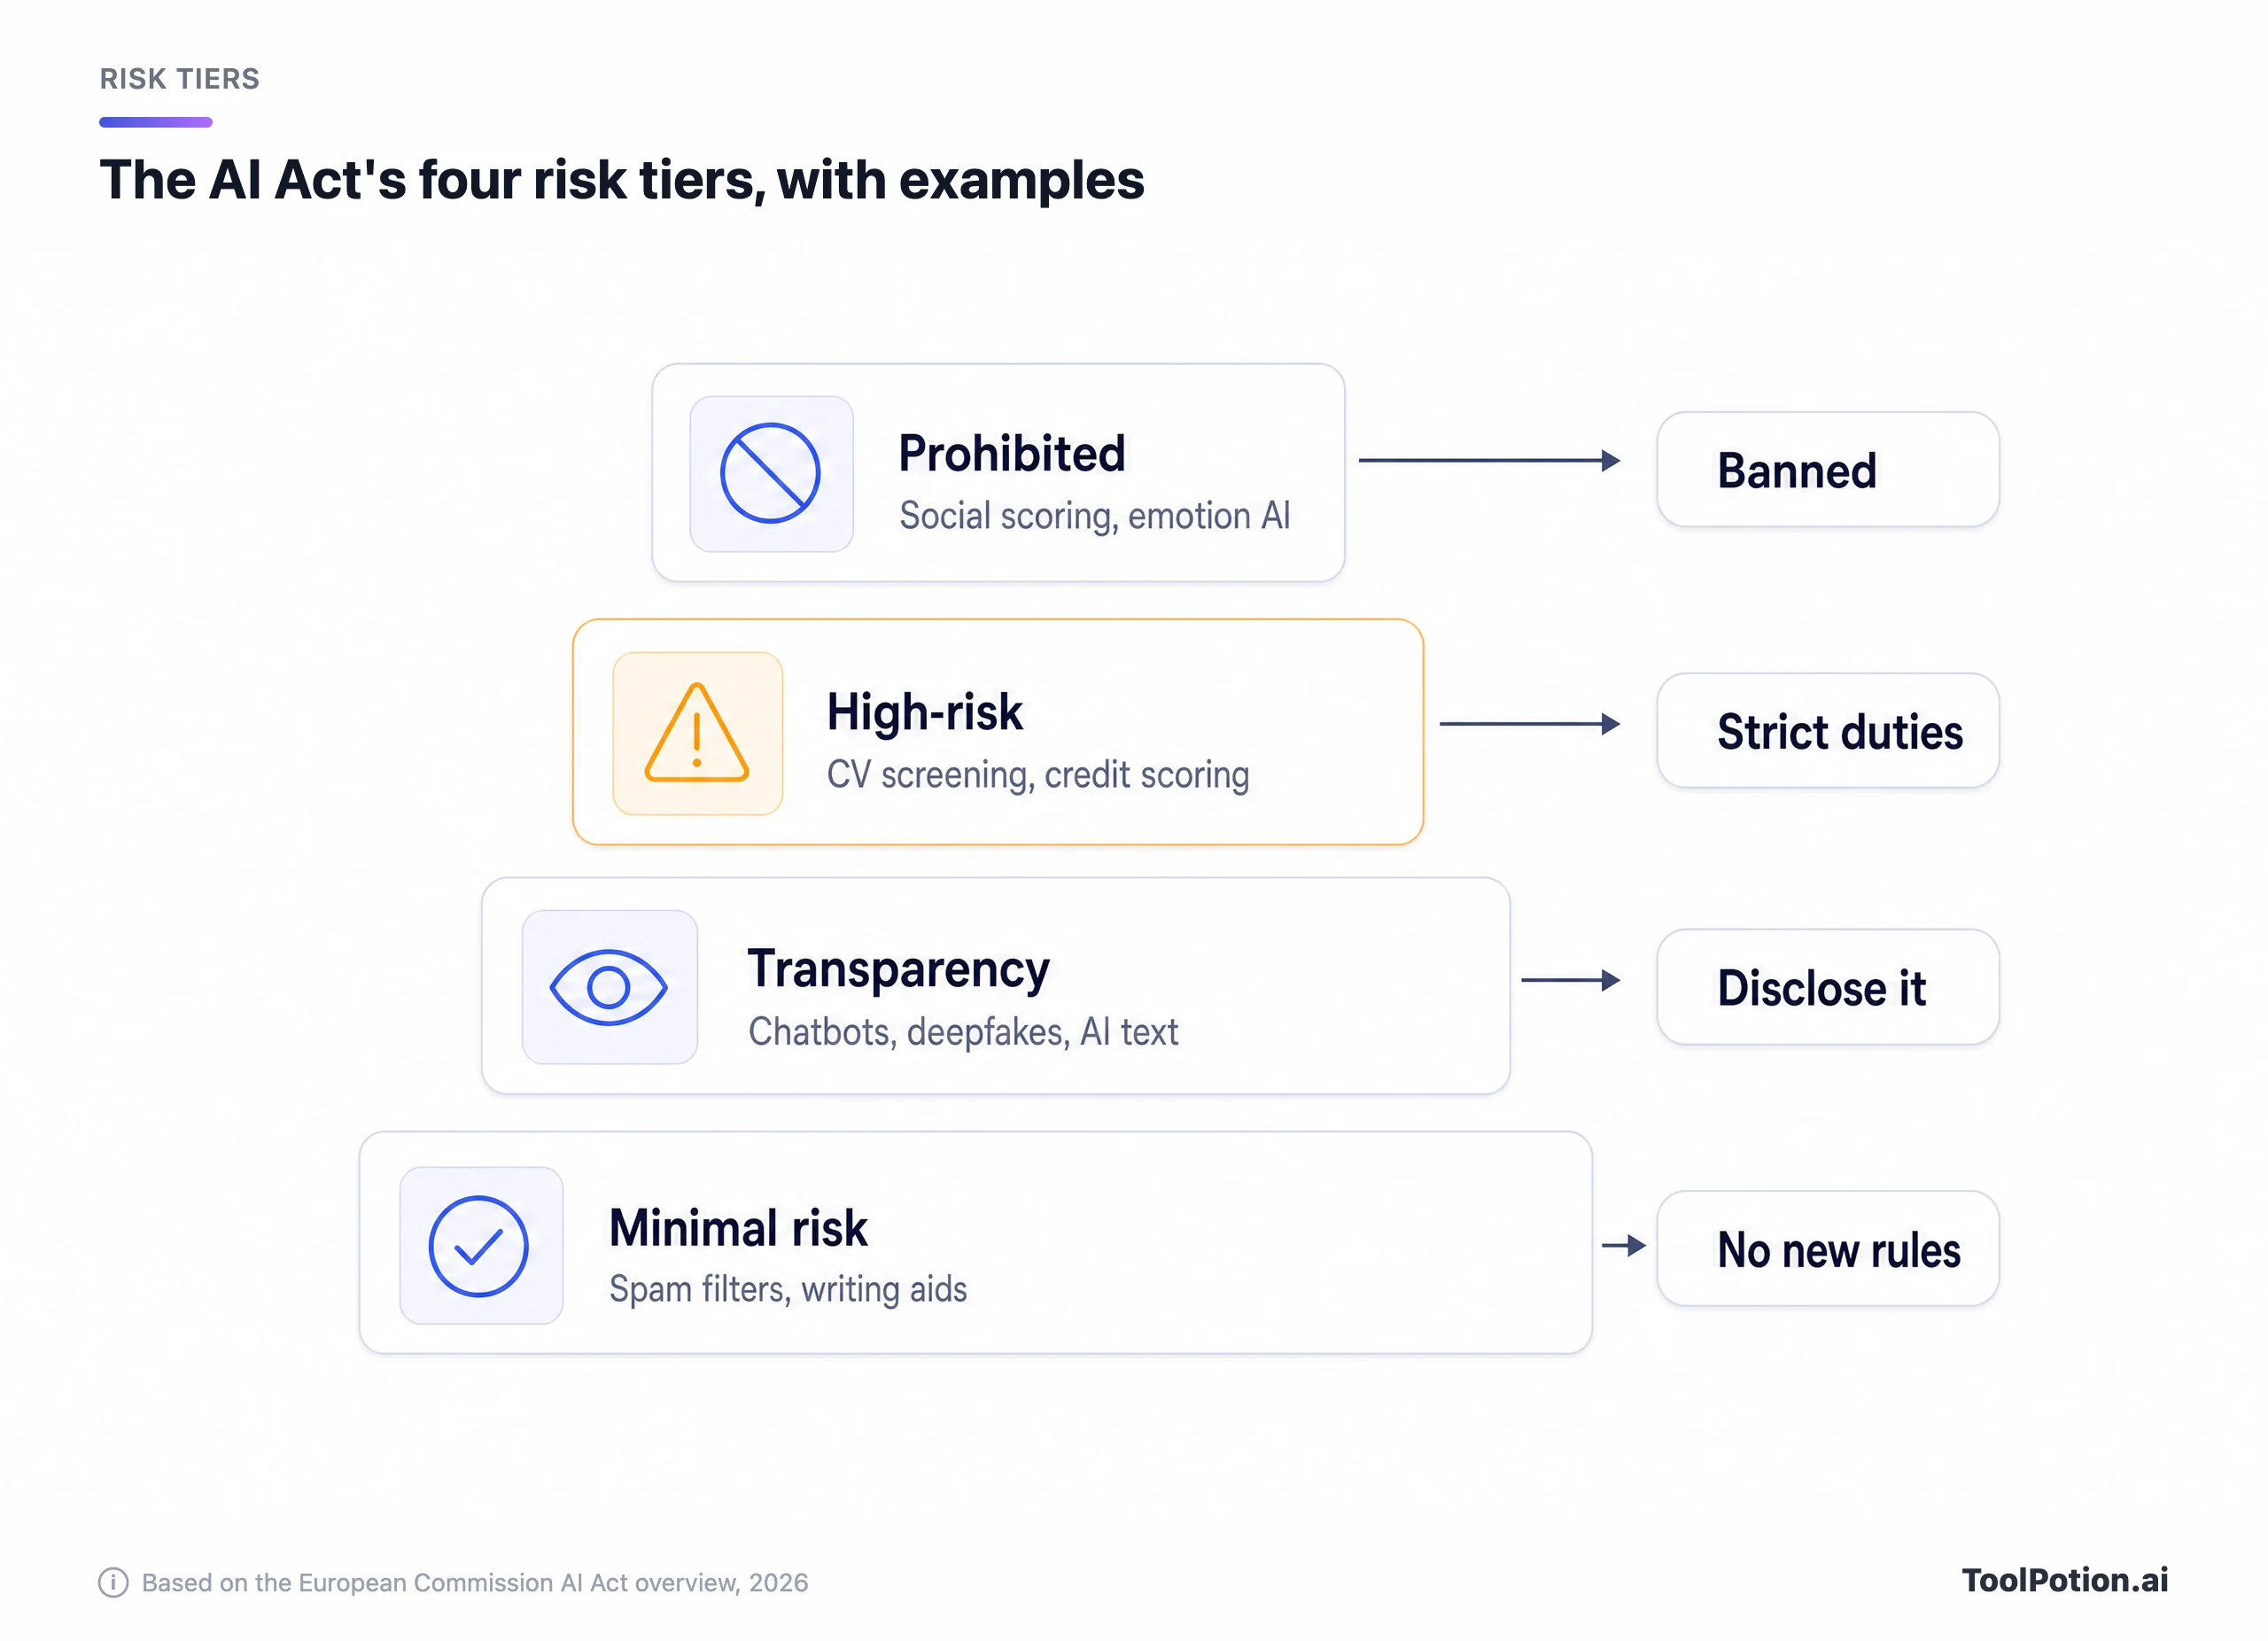
Sebagian besar AI bisnis berada di tingkat paling bawah. Commission menyatakan Act tidak memperkenalkan aturan untuk AI berisiko minimal, dan bahwa "sebagian besar sistem AI yang saat ini digunakan di UE masuk dalam kategori ini" (European Commission). Menyusun email di Claude, merangkum catatan rapat di Microsoft Copilot, atau menulis kode dengan GitHub Copilot tidak akan menjadikan Anda deployer high-risk. Literasi AI tetap berlaku, karena Pasal 4 mencakup setiap sistem AI apa pun tingkatannya.
High-risk adalah tempat penundaan Omnibus terasa. Contoh dari Commission mencakup perangkat lunak penyortir CV, penilaian kredit, dan AI yang dipakai di bidang pendidikan, migrasi, dan peradilan. Jika Anda memakai alat yang menyaring pelamar kerja, dan banyak produk di daftar alat rekrutmen AI kami melakukan semacam itu, berarti Anda menerapkan sistem high-risk. Itulah kasus yang perlu direncanakan sekarang, meski aturannya baru mulai akhir 2027. Ulasan alat rekrutmen AI kami bisa menjadi tempat yang baik untuk melihat bagaimana vendor di kategori itu menjelaskan fitur penyaringan mereka.
Tingkat transparansi menyangkut pengungkapan, bukan bahaya: chatbot, deepfake, dan teks buatan AI yang dipublikasikan untuk menginformasikan publik. Sistem berisiko minimal pun tetap bisa membawa kewajiban pelabelan.
Tingkat terlarang pendek dan sebagian besar tidak relevan bagi bisnis biasa, dengan satu jebakan. Pengenalan emosi di tempat kerja dilarang, kecuali untuk penggunaan medis dan keselamatan yang terbatas, dan itu berlaku sejak 2025. Alat yang menebak perasaan karyawan Anda dari suara atau wajah mereka saat rapat adalah masalah hari ini, bukan 2027.
Provider atau deployer: peran Anda menentukan kewajiban
Sebagian besar kewajiban Anda mengikuti satu pertanyaan. Apakah Anda membangun atau memberi merek pada sistem AI, atau memakai sistem yang dibangun pihak lain? Contoh Commission sendiri memasangkan pengembang alat penyaring CV (provider) dengan bank yang memakainya (deployer). Act ini juga menjangkau perusahaan di luar UE, karena mencakup siapa pun yang menempatkan sistem AI di pasar UE atau menggunakannya di UE (Commission AI Act FAQ).
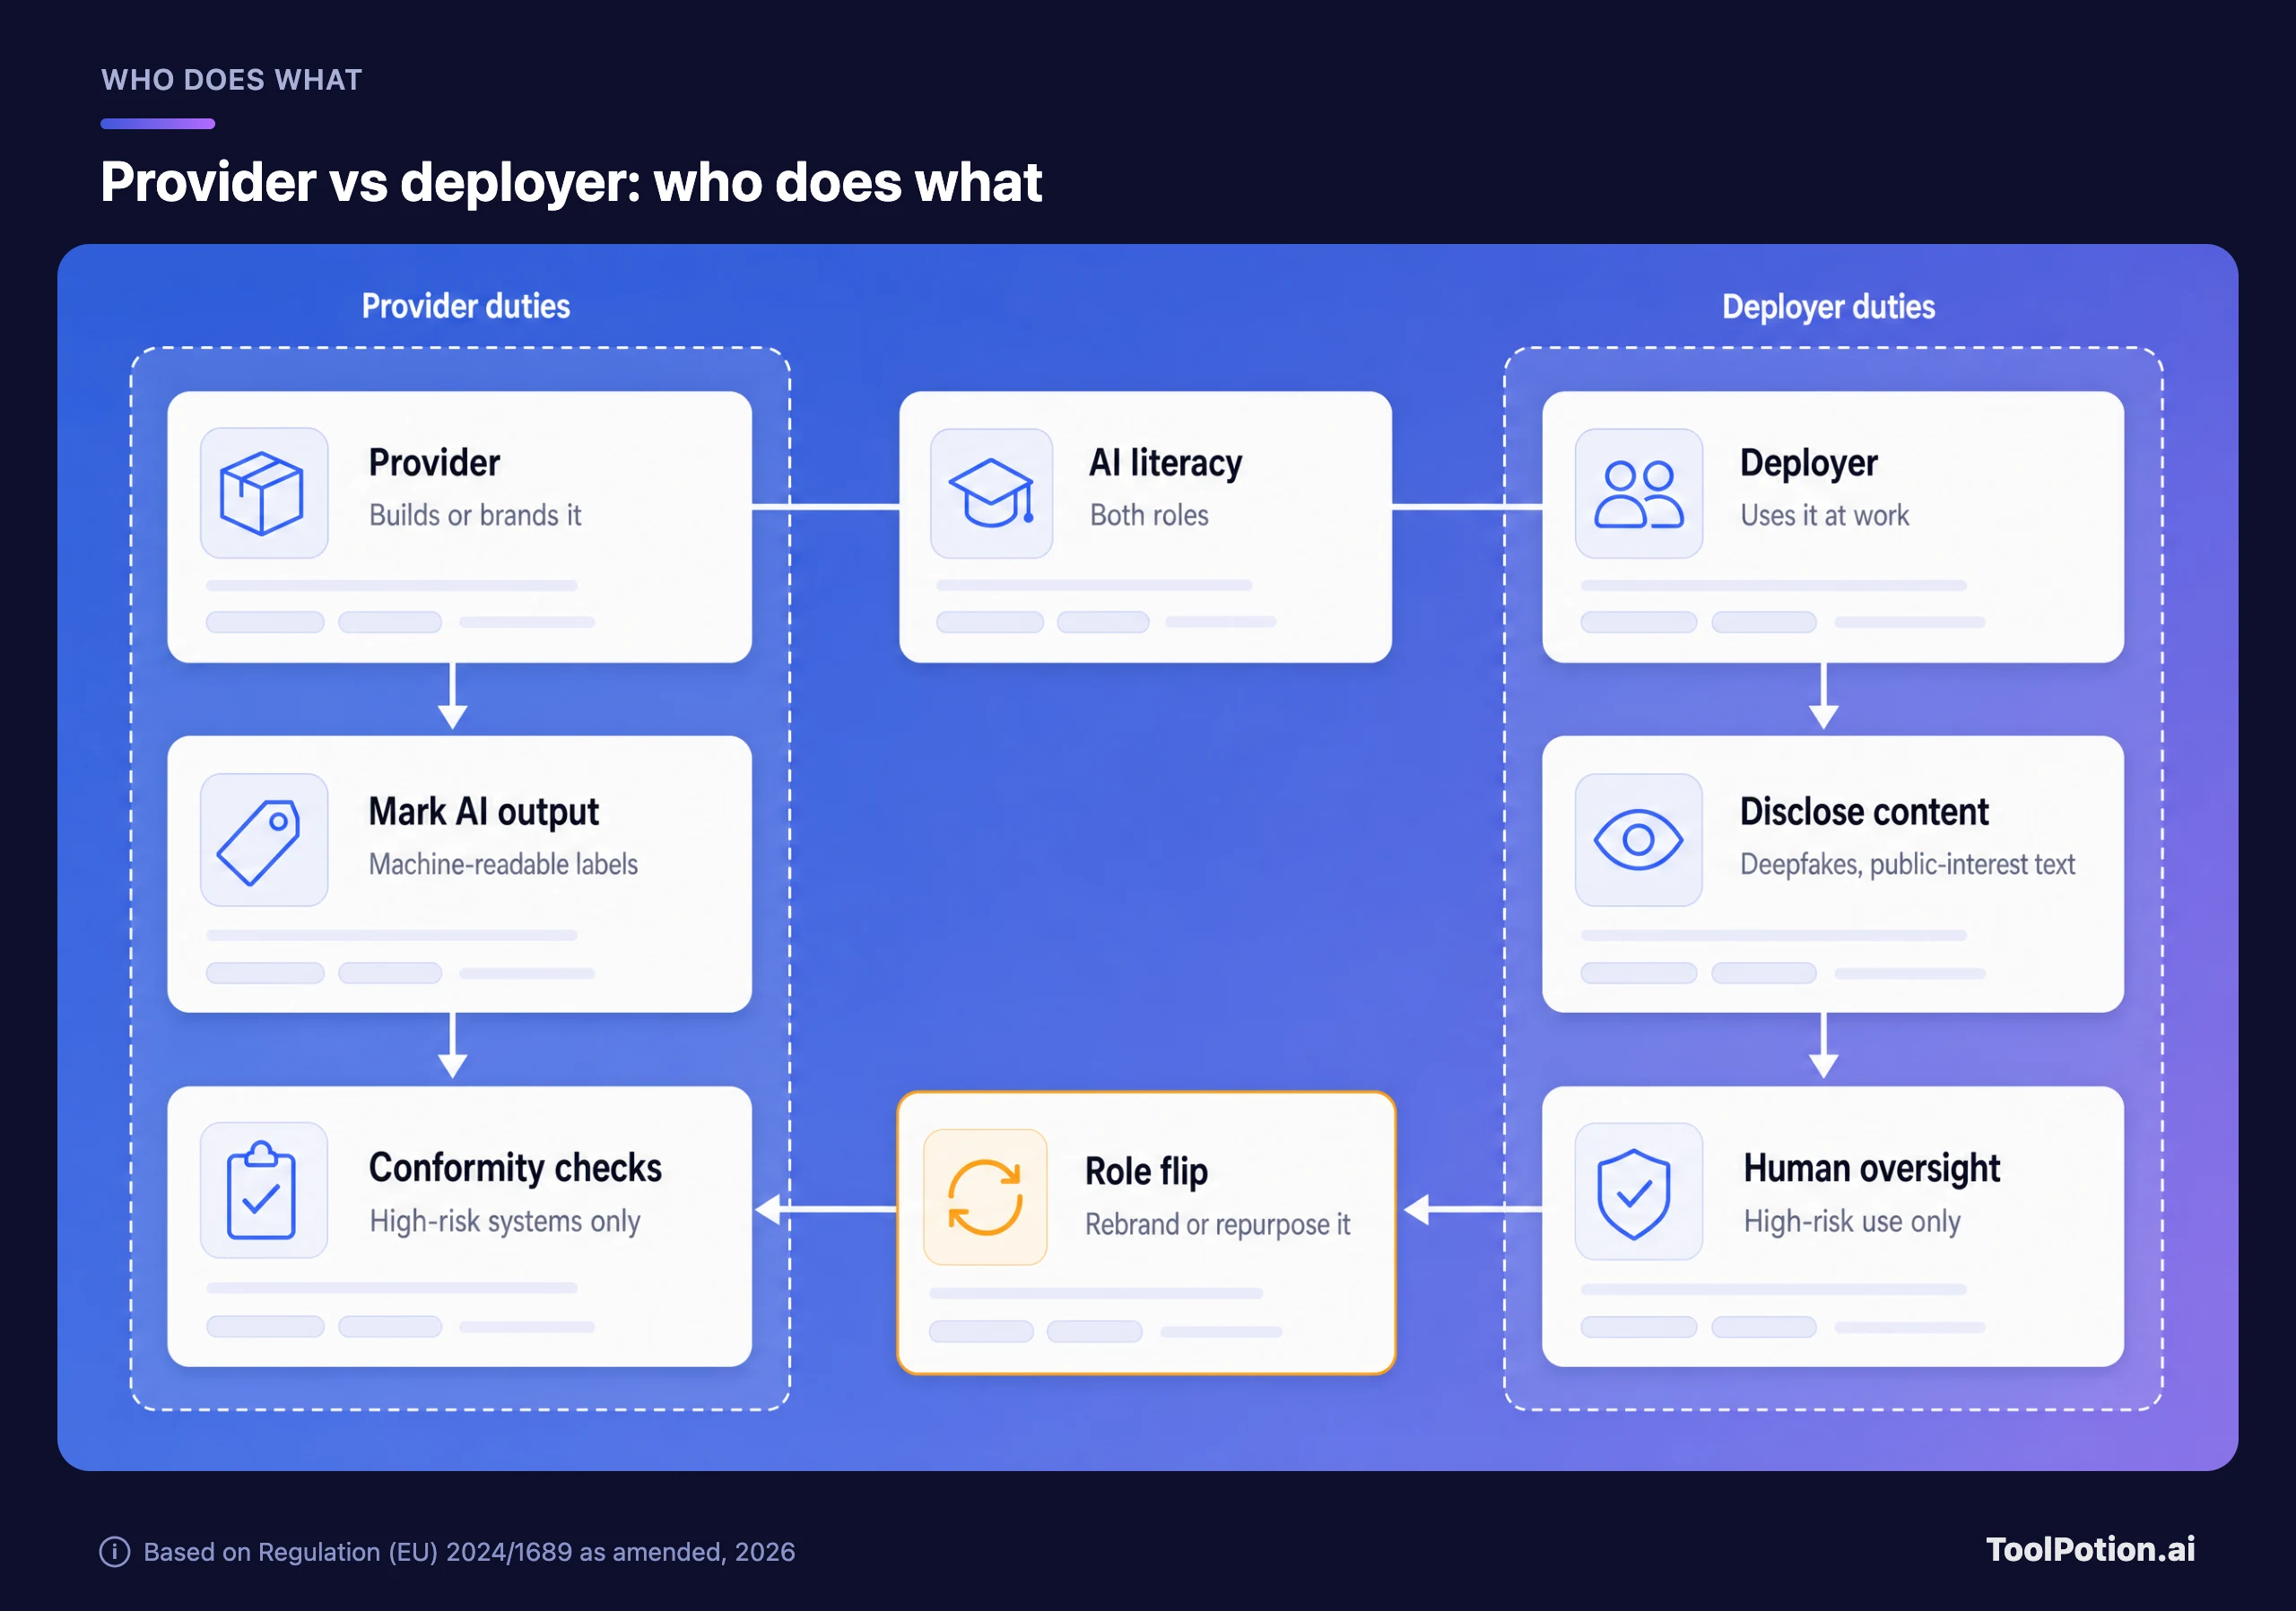
Bagi deployer sistem high-risk, Pasal 26 adalah daftar yang perlu diketahui. Anda menggunakan sistem sesuai instruksi provider dan menyerahkan pengawasan manusia kepada orang yang memiliki "kompetensi, pelatihan, dan wewenang yang diperlukan". Anda memantaunya, melaporkan masalah ke provider, dan menyimpan lognya setidaknya enam bulan. Pemberi kerja juga harus memberi tahu perwakilan pekerja dan staf yang terdampak sebelum menggunakannya pada mereka (AI Act). Provider menanggung beban yang lebih berat: manajemen risiko, dokumentasi teknis, penilaian kesesuaian, dan pendaftaran.
Pergeseran peran di tengah diagram itu sering menjebak orang. Berdasarkan Pasal 25, Anda menjadi provider sistem high-risk jika memasang nama atau merek dagang sendiri di atasnya, melakukan modifikasi substansial, atau mengubah tujuan penggunaan sistem biasa sehingga menjadi high-risk. Me-white-label alat penyaringan milik vendor dengan merek Anda adalah cara klasik mewarisi kewajiban provider tanpa disadari.
Jika Anda membangun di atas model pihak lain
Ada peran ketiga di atas dua peran lainnya. Jika produk Anda memanggil model dari OpenAI, Anthropic, Google Gemini, atau Mistral AI lewat API, Anda adalah provider sistem AI tetapi bukan provider modelnya. Pedoman Commission menyebutkan bahwa perusahaan hilir baru menjadi provider model jika modifikasi atau fine-tuning-nya memakai lebih dari sepertiga komputasi pelatihan model aslinya (Commission GPAI guidelines Q&A). Kewajiban model tetap pada lab: dokumentasi teknis, informasi bagi pengembang hilir, kebijakan hak cipta, dan ringkasan publik tentang konten pelatihan.
Itu memberi Anda sesuatu untuk diminta. Commission dapat mendenda provider model GPAI mulai 2026, dan OpenAI, Anthropic, Google, Microsoft, serta Mistral AI semuanya telah menandatangani code of practice GPAI yang bersifat sukarela (European Commission). Mintalah dokumentasi hilir kepada vendor model Anda dan di mana mereka memublikasikan ringkasan konten pelatihannya. Jika provider menolak membagikan yang Anda butuhkan, Commission kini menjalankan kanal pengaduan bagi provider hilir.
Tidak yakin posisi Anda di mana? Diagram pohon di bawah ini akan menuntun Anda dalam tiga pertanyaan atau kurang.
Jika Anda mendapat lebih dari satu jawaban, misalnya Anda menerapkan alat rekrutmen sekaligus meluncurkan bot dukungan, kewajibannya bertumpuk. Jalankan diagram ini sekali per penggunaan, bukan sekali per perusahaan.
Pelabelan konten AI: aturan yang mulai berlaku tahun ini
Pasal 50 adalah bagian Act yang paling mungkin mengubah apa yang dilihat pelanggan Anda, dan sudah berlaku sejak tahun ini. Pasal ini membagi pekerjaan antara provider dan deployer.
Provider harus merancang chatbot dan sistem interaktif lain agar orang tahu bahwa mereka berhadapan dengan AI, kecuali hal itu sudah jelas bagi orang yang cukup terinformasi. Jika Anda menjalankan bot untuk pelanggan dari daftar chatbot dukungan AI kami, pastikan pengungkapannya muncul pada interaksi pertama. Provider alat generatif juga harus menandai output "dalam format yang dapat dibaca mesin dan dapat dideteksi sebagai hasil buatan atau manipulasi buatan" (AI Act). Itu tugas perusahaan di balik alat seperti Midjourney, ElevenLabs, atau Synthesia, bukan pelanggan mereka. Sistem yang sudah dijual sebelum aturan berlaku punya waktu hingga akhir 2026.
Deployer menanggung bagian yang terlihat. Jika Anda memublikasikan gambar, klip audio, atau video deepfake, Anda wajib mengungkapkan bahwa itu dibuat atau dimanipulasi secara artifisial, meskipun untuk karya yang jelas bersifat artistik, satire, atau fiksi cukup pengungkapan yang tidak merusak karyanya. Teks buatan AI yang dipublikasikan untuk menginformasikan publik tentang hal-hal kepentingan publik juga perlu diberi label, kecuali telah ditinjau oleh manusia dan ada pihak yang memegang tanggung jawab editorial (European Commission). Siapa pun yang memakai pengenalan emosi atau kategorisasi biometrik harus memberi tahu orang-orang yang terpapar olehnya.
Bagi tim pemasaran, aturan praktisnya lebih sempit daripada kedengarannya. Naskah iklan dan draf blog yang ditinjau editor kecil kemungkinannya masuk aturan teks. Video sintetis juru bicara asli yang mengucapkan kata-kata yang tidak pernah ia ucapkan jelas masuk aturan deepfake. Tentukan lebih dulu aset mana yang termasuk, beri label pada aset itu, dan catat siapa yang meninjau sisanya.
Commission memperkuat aturan ini dengan pedoman Pasal 50 dan code of practice sukarela tentang konten buatan AI, yang telah ditandatangani lebih dari 180 organisasi ketika penegakan dimulai (European Commission).
Denda dan seperti apa penegakan yang akan dirasakan
Di atas kertas, batas atasnya tinggi. Melanggar larangan bisa berujung denda hingga €35 juta atau 7% dari omzet tahunan global, mana yang lebih tinggi. Sebagian besar pelanggaran lain, serta kegagalan provider model GPAI, dibatasi di €15 juta atau 3%. Memberikan informasi yang menyesatkan kepada regulator bisa dikenai €7,5 juta atau 1% (Commission AI Act FAQ).
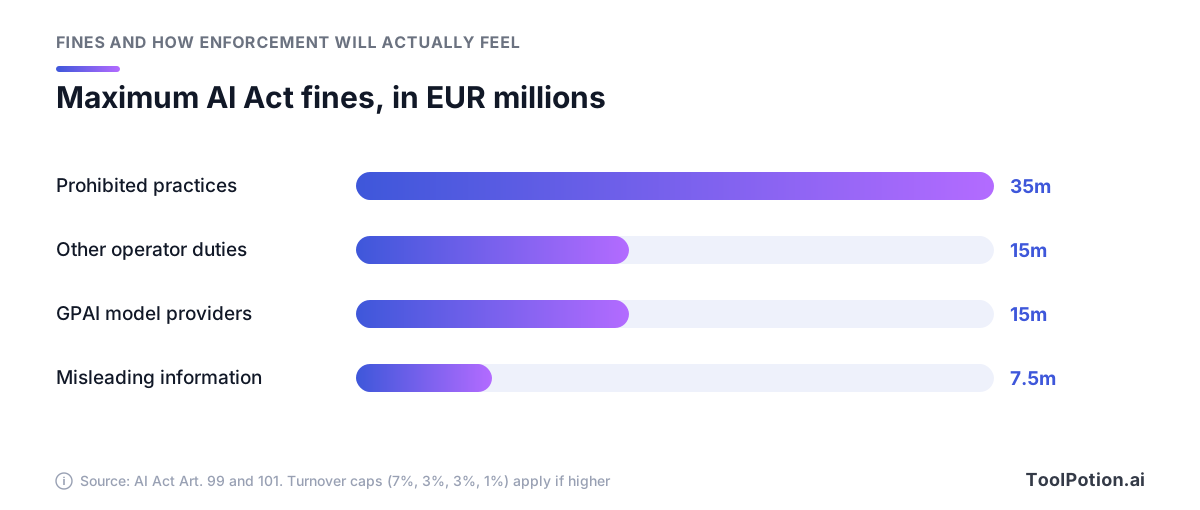
Dua detail memperkecil angka-angka itu bagi perusahaan kecil. UKM dan startup membayar angka yang lebih rendah, bukan yang lebih tinggi. Omnibus memperluas aturan "yang lebih rendah" itu ke small mid-cap untuk pelanggaran biasa dan informasi menyesatkan, tetapi tidak untuk larangan, dan meminta negara anggota mempertimbangkan "kelayakan ekonomi" perusahaan saat menetapkan sanksi (EUR-Lex).
Literasi AI ditegakkan secara nasional, dan Commission menyatakan setiap sanksi harus "proporsional, berdasarkan kasus per kasus" (Commission AI literacy Q&A). Bagi perusahaan kecil, risiko yang lebih mungkin bukan denda literasi yang berdiri sendiri. Melainkan catatan yang tipis membuat insiden lain (file pelanggan bocor, keputusan yang bias, jawaban AI yang menyesatkan kepada pelanggan) lebih sulit dibela.
Penegakan juga akan tidak merata untuk sementara waktu. Pelacak nasional di artificialintelligenceact.eu hanya menilai sembilan negara anggota "jelas" dalam menunjuk otoritas pengawas pasar sekaligus otoritas notifikasi pada tinjauan terbarunya, sementara yang lain masih menyusun atau mengesahkan undang-undang (artificialintelligenceact.eu). Italia menjadi yang pertama dengan undang-undang pelaksana nasional. Perkirakan eksposur Anda sebagian bergantung pada lokasi pelanggan dan staf Anda di UE.
Daftar periksa berdasarkan peran dan rencana 90 hari
Posisi UKM pada umumnya sederhana. Kerjakan literasi dan transparansi sekarang, karena sudah berlaku dan murah. Kerjakan urusan high-risk hanya jika ada penggunaan di daftar Anda yang high-risk, dan jika ya, mulailah mengurus dokumennya sekarang, karena akhir 2027 lebih dekat daripada siklus pengadaan dan dokumentasi mana pun.
| Peran Anda | Lakukan sekarang, di 2026 | Lakukan sebelum akhir 2027 |
|---|---|---|
| Deployer (Anda memakai alat AI) | Inventaris alat, pengarahan risiko untuk staf, catatan pelatihan, label untuk deepfake dan teks kepentingan publik, pengecekan penggunaan terlarang | Untuk penggunaan high-risk: pengawas yang ditunjuk, penyimpanan log enam bulan, pemberitahuan kepada pekerja, bukti kesesuaian dari vendor |
| Provider (Anda membangun atau memberi merek pada AI) | Literasi AI tim, pengungkapan chatbot, penandaan yang dapat dibaca mesin, catatan tertulis untuk setiap penggunaan Annex III yang Anda nilai tidak high-risk | Untuk sistem high-risk: manajemen risiko, dokumentasi teknis (format sederhana untuk UKM dan small mid-cap), penilaian kesesuaian, pendaftaran |
| Pembangun di atas model lab | Kumpulkan dokumentasi dan ringkasan konten pelatihan dari provider model, periksa apakah fine-tuning mendekati sepertiga komputasi pelatihan awal | Bawa informasi model ke dalam dokumentasi provider Anda sendiri |
| Provider model GPAI | Dokumentasi, kebijakan hak cipta, ringkasan konten pelatihan, GPAI code sebagai jalur untuk menunjukkan kepatuhan | Model yang sudah beredar sebelum aturan 2025 wajib patuh paling lambat 2027 |
Rencana 90 hari di bawah ini mengasumsikan perusahaan yang belum mengerjakan kepatuhan AI sama sekali. Persingkat jika Anda sudah lebih maju.
- Hari 1 sampai 15: susun inventaris. Satu spreadsheet berisi alat, pemiliknya, kegunaannya, siapa yang terdampak, dan apakah Anda membangun, memberi merek, atau membelinya. Sertakan akun gratis dan ekstensi browser, karena di situlah shadow AI bersembunyi.
- Hari 16 sampai 30: klasifikasikan setiap penggunaan berdasarkan tingkat risiko dan peran, lalu hentikan semua yang menyentuh praktik terlarang.
- Hari 31 sampai 50: adakan pengarahan risiko singkat untuk semua staf dan kontraktor, dengan sesi lebih mendalam bagi siapa pun yang bertindak berdasarkan output AI. Contoh dari Commission sendiri menyebutkan karyawan yang memakai ChatGPT untuk naskah iklan atau terjemahan "harus diberi tahu tentang risiko spesifiknya, misalnya halusinasi". Catat nama dan tanggalnya.
- Hari 51 sampai 70: terapkan transparansi. Artinya pengungkapan chatbot, aturan pelabelan untuk deepfake dan teks kepentingan publik, serta pertanyaan kepada setiap vendor generatif tentang cara mereka menandai output.
- Hari 71 sampai 90: tulis kebijakan penggunaan AI satu halaman, tunjuk penanggung jawab, dan jika ada penggunaan yang high-risk, buka berkas dokumentasi dan kirim kuesioner kesesuaian ke vendor-vendor tersebut.
Spreadsheet sudah cukup untuk sebagian besar perusahaan di bawah 50 orang. Tim lebih besar yang mengelola puluhan alat mungkin menginginkan platform tata kelola seperti Credo AI, OneTrust AI Governance, atau Monitaur, dan daftar kepatuhan dan manajemen risiko kami memuat lebih banyak lagi. Pemeriksa kepatuhan AI Act gratis dari Commission layak dicoba sepuluh menit sebelum Anda membeli apa pun. Jika inventaris Anda menemukan alat yang tidak akan Anda percayai untuk menangani data pelanggan, kerangka privasi untuk alat AI kami membahas sisi itu.
Untuk melihat posisi pekerjaan literasi AI Anda saat ini, centang apa yang sudah bisa Anda tunjukkan kepada regulator.
Skor rendah biasanya punya solusi yang sama, yaitu catatan. Commission tidak mewajibkan sertifikat, kursus tertentu, atau petugas AI, tetapi mengharapkan Anda menunjukkan apa yang sudah dilakukan, dan log pelatihan internal adalah bukti yang disebutkannya (Commission AI literacy Q&A).
Apa yang masih belum pasti
Tanggal high-risk kini tetap di dalam undang-undang, tetapi standar teknis yang akan dipakai provider untuk menunjukkan kesesuaian justru menjadi alasan penundaan sejak awal. Usulan Commission semula akan mengaitkan tanggal mulai dengan kesiapan standar tersebut. Teks akhir menetapkan tanggal pasti (European Parliament Legislative Train). Jika standar kembali molor, provider menghadapi tekanan yang sama tanpa perpanjangan otomatis.
Perubahan literasi AI menuai perdebatan. Analisis yang dipublikasikan IAPP berpendapat bahwa mengaitkan kewajiban ini dengan contoh Commission dan rekomendasi Board yang belum ditulis dapat membuat kepatuhan lebih sulit dinilai, bukan lebih mudah (IAPP). Tulisan yang sama mencatat bahwa deployer high-risk tetap membutuhkan pengawas dengan kompetensi nyata berdasarkan Pasal 26. Pandangan Commission, kewajibannya kini lebih sederhana, dan Pasal 4 yang telah diamendemen mewajibkannya menerbitkan contoh kepatuhan praktis. Kedua pembacaan mengarah ke hal yang sama bagi bisnis: dokumentasikan definisi Anda sendiri tentang apa yang cukup.
Panduan lanjutan masih akan datang. Act yang telah diamendemen mewajibkan Commission menerbitkan pedoman tentang bagaimana AI Act selaras dengan hukum produk sektoral paling lambat pada tenggat di 2027, dan menyediakan format dokumentasi sederhana untuk UKM dan small mid-cap. Larangan baru juga perlu diuji dalam praktik: larangan ini menjangkau alat gambar umum hanya jika penyalahgunaan merupakan akibat yang dapat diperkirakan dan pengamanannya tidak memadai, dan di mana garisnya jatuh akan ditentukan regulator dan pengadilan. Jika Anda bekerja di bidang teregulasi, panduan kami tentang AI untuk pekerjaan hukum membahas cara firma menangani ketidakpastian semacam itu sehari-hari.
Pertanyaan yang sering diajukan
Apakah EU AI Act berlaku untuk perusahaan di luar UE?
Ya. Act ini mencakup siapa pun yang menempatkan sistem AI atau model GPAI di pasar UE, atau menggunakannya di UE, di mana pun mereka berbasis. Perusahaan perangkat lunak AS yang menjual alat perekrutan AI ke pemberi kerja di Jerman adalah provider menurut Act.
Apakah EU AI Act ditunda pada 2026?
Hanya sebagian. Omnibus menggeser aturan high-risk ke akhir 2027 untuk penggunaan Annex III dan 2028 untuk AI dalam produk teregulasi. Larangan, literasi AI, aturan GPAI, dan kewajiban transparansi tidak ditunda, kecuali masa tenggang penandaan singkat untuk sistem generatif lama.
Apakah kami perlu sertifikat literasi AI atau petugas AI?
Tidak. Commission menyatakan keduanya tidak diwajibkan dan tidak ada format pelatihan wajib. Yang Anda perlukan adalah langkah yang proporsional bagi staf dan kontraktor Anda, serta catatan yang menunjukkan apa yang sudah Anda lakukan.
Apakah memakai ChatGPT di tempat kerja termasuk high-risk?
Tidak untuk menyusun draf, riset, atau terjemahan. Risiko bergantung pada penggunaannya, sehingga asisten yang sama menjadi bagian dari proses high-risk jika Anda memakainya untuk meranking kandidat kerja atau memutuskan kredit. Jika Anda sedang menimbang pilihan, panduan alternatif ChatGPT kami membandingkan asisten-asisten utama.
Kapan regulator bisa mendenda pembuat model besar?
Commission dapat mendenda provider model GPAI mulai 2026. Model yang sudah beredar sebelum aturan GPAI berlaku pada 2025 punya waktu hingga 2027 untuk sepenuhnya patuh, menurut pedoman GPAI dari Commission.