

MCP, pour Model Context Protocol, est un standard ouvert qui permet à un assistant IA de travailler au cœur de vos autres applications : chercher dans vos pages Notion, créer un ticket dans Linear, consulter votre agenda ou mettre à jour une fiche client. Quand Claude propose des « connecteurs », que ChatGPT liste des « plugins » ou qu'un agent Microsoft Copilot appelle un outil externe, c'est généralement un serveur MCP qui fait le travail en coulisses.
Le sujet pèse plus lourd en 2026 qu'il y a un an. MCP a été créé par Anthropic, mais il appartient désormais à un groupe de la Linux Foundation cofondé avec OpenAI et Block. Ses mainteneurs annoncent près d'un demi-milliard de téléchargements par mois pour les kits de développement logiciel (SDK) que les développeurs utilisent (MCP blog), et la version de la spécification publiée cette année a remanié le protocole pour les grandes entreprises.
Le revers de la médaille : une IA qui a accès à vos applications peut être manipulée, ou bénéficier d'une confiance excessive, et des incidents réels sont déjà documentés. Vous trouverez ci-dessous ce qu'est MCP, à quoi il sert, où ça dérape, et une méthode sûre pour connecter votre premier serveur, avec une checklist à passer en revue avant de cliquer sur Connect.
MCP est un format de menu commun, pas un produit
Avant MCP, chaque association entre une application d'IA et un outil métier exigeait sa propre intégration sur mesure. Anthropic a décrit le problème sans détour en publiant le standard en 2024 : « Chaque nouvelle source de données demande sa propre implémentation, ce qui rend les systèmes vraiment connectés difficiles à faire évoluer » (Anthropic). Le kit de lancement comprenait des serveurs prêts à l'emploi pour Google Drive, Slack, GitHub et Postgres, et la spécification a été publiée en accès libre pour que n'importe quelle entreprise puisse s'en servir.
Le site du projet décrit MCP comme « un port USB-C pour les applications d'IA » (modelcontextprotocol.io). L'image vaut pour la prise, mais elle esquive ce qui vous intéresse vraiment : ce qui circule dedans. Un restaurant est une meilleure comparaison. Chaque application que vous connectez tient une cuisine, et son serveur MCP vous tend un menu : la liste de ce qu'elle sait faire (« chercher des pages », « créer une tâche »), chaque plat étant décrit en langage clair. MCP, c'est le format de menu convenu. Votre application d'IA est le serveur de salle. Elle sait lire le menu de n'importe quelle cuisine, trouver ce qui correspond à votre demande, et vous demander confirmation avant de passer toute commande qui modifie vos données.
Gardez cette image en tête pour la partie sur les risques. Les menus sont écrits par la cuisine, et le serveur de salle lit chaque mot, y compris les petites lignes que vous ne voyez jamais.
Un format commun change la donne. Imaginez cinq applications d'IA et 20 services. Avec des intégrations sur mesure, cela fait jusqu'à 100 développements distincts, chacun à maintenir par quelqu'un. Avec MCP, chaque application d'IA apprend le format une seule fois et chaque service publie un seul serveur : on tombe à 25.
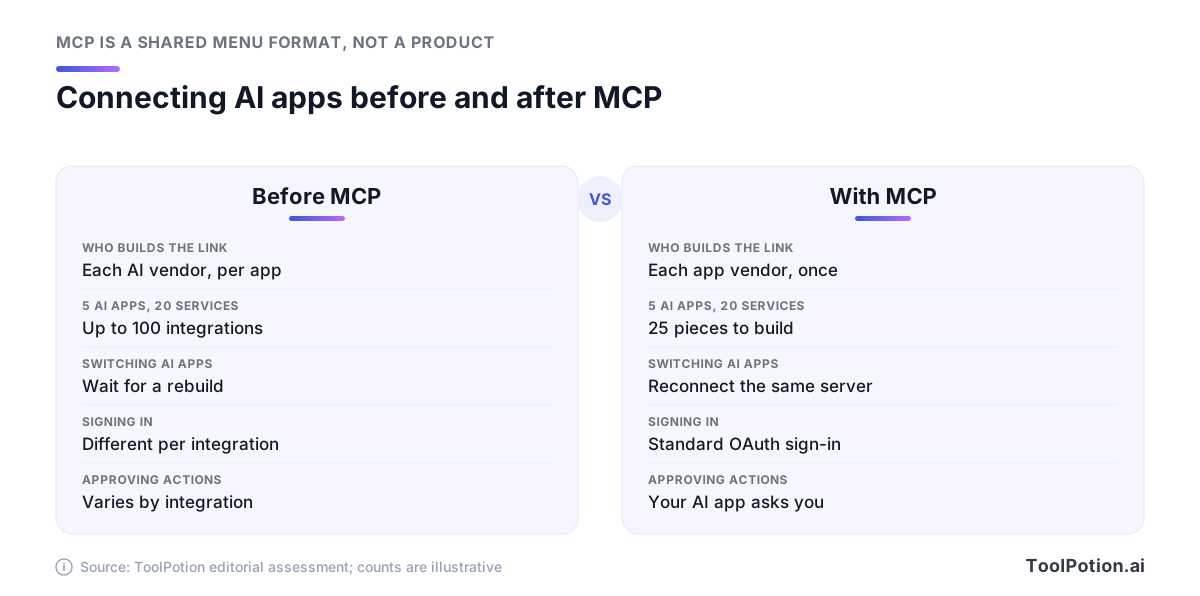
Pour vous, le bénéfice est la portabilité. Le serveur hébergé de Notion, par exemple, documente la configuration pour Claude Code, Codex d'OpenAI et Cursor à partir de la même adresse. Si votre équipe change d'application d'IA l'an prochain, ses connexions pourront suivre.
Comment ça marche : hôtes, clients et serveurs
Trois rôles font tout le travail, et la documentation MCP les nomme précisément. L'hôte est l'application d'IA dans laquelle vous écrivez. Le serveur est un petit programme qui décrit les capacités d'un service au format MCP. Le client vit à l'intérieur de l'hôte et maintient une connexion ; l'hôte crée un client pour chaque serveur auquel il se connecte.
Ainsi, quand Claude est connecté à vos notes, à votre agenda et à votre CRM, il fait tourner trois clients, chacun en dialogue avec un serveur. Vous ne les voyez jamais. Vous voyez une liste de connecteurs avec un interrupteur à côté de chacun.
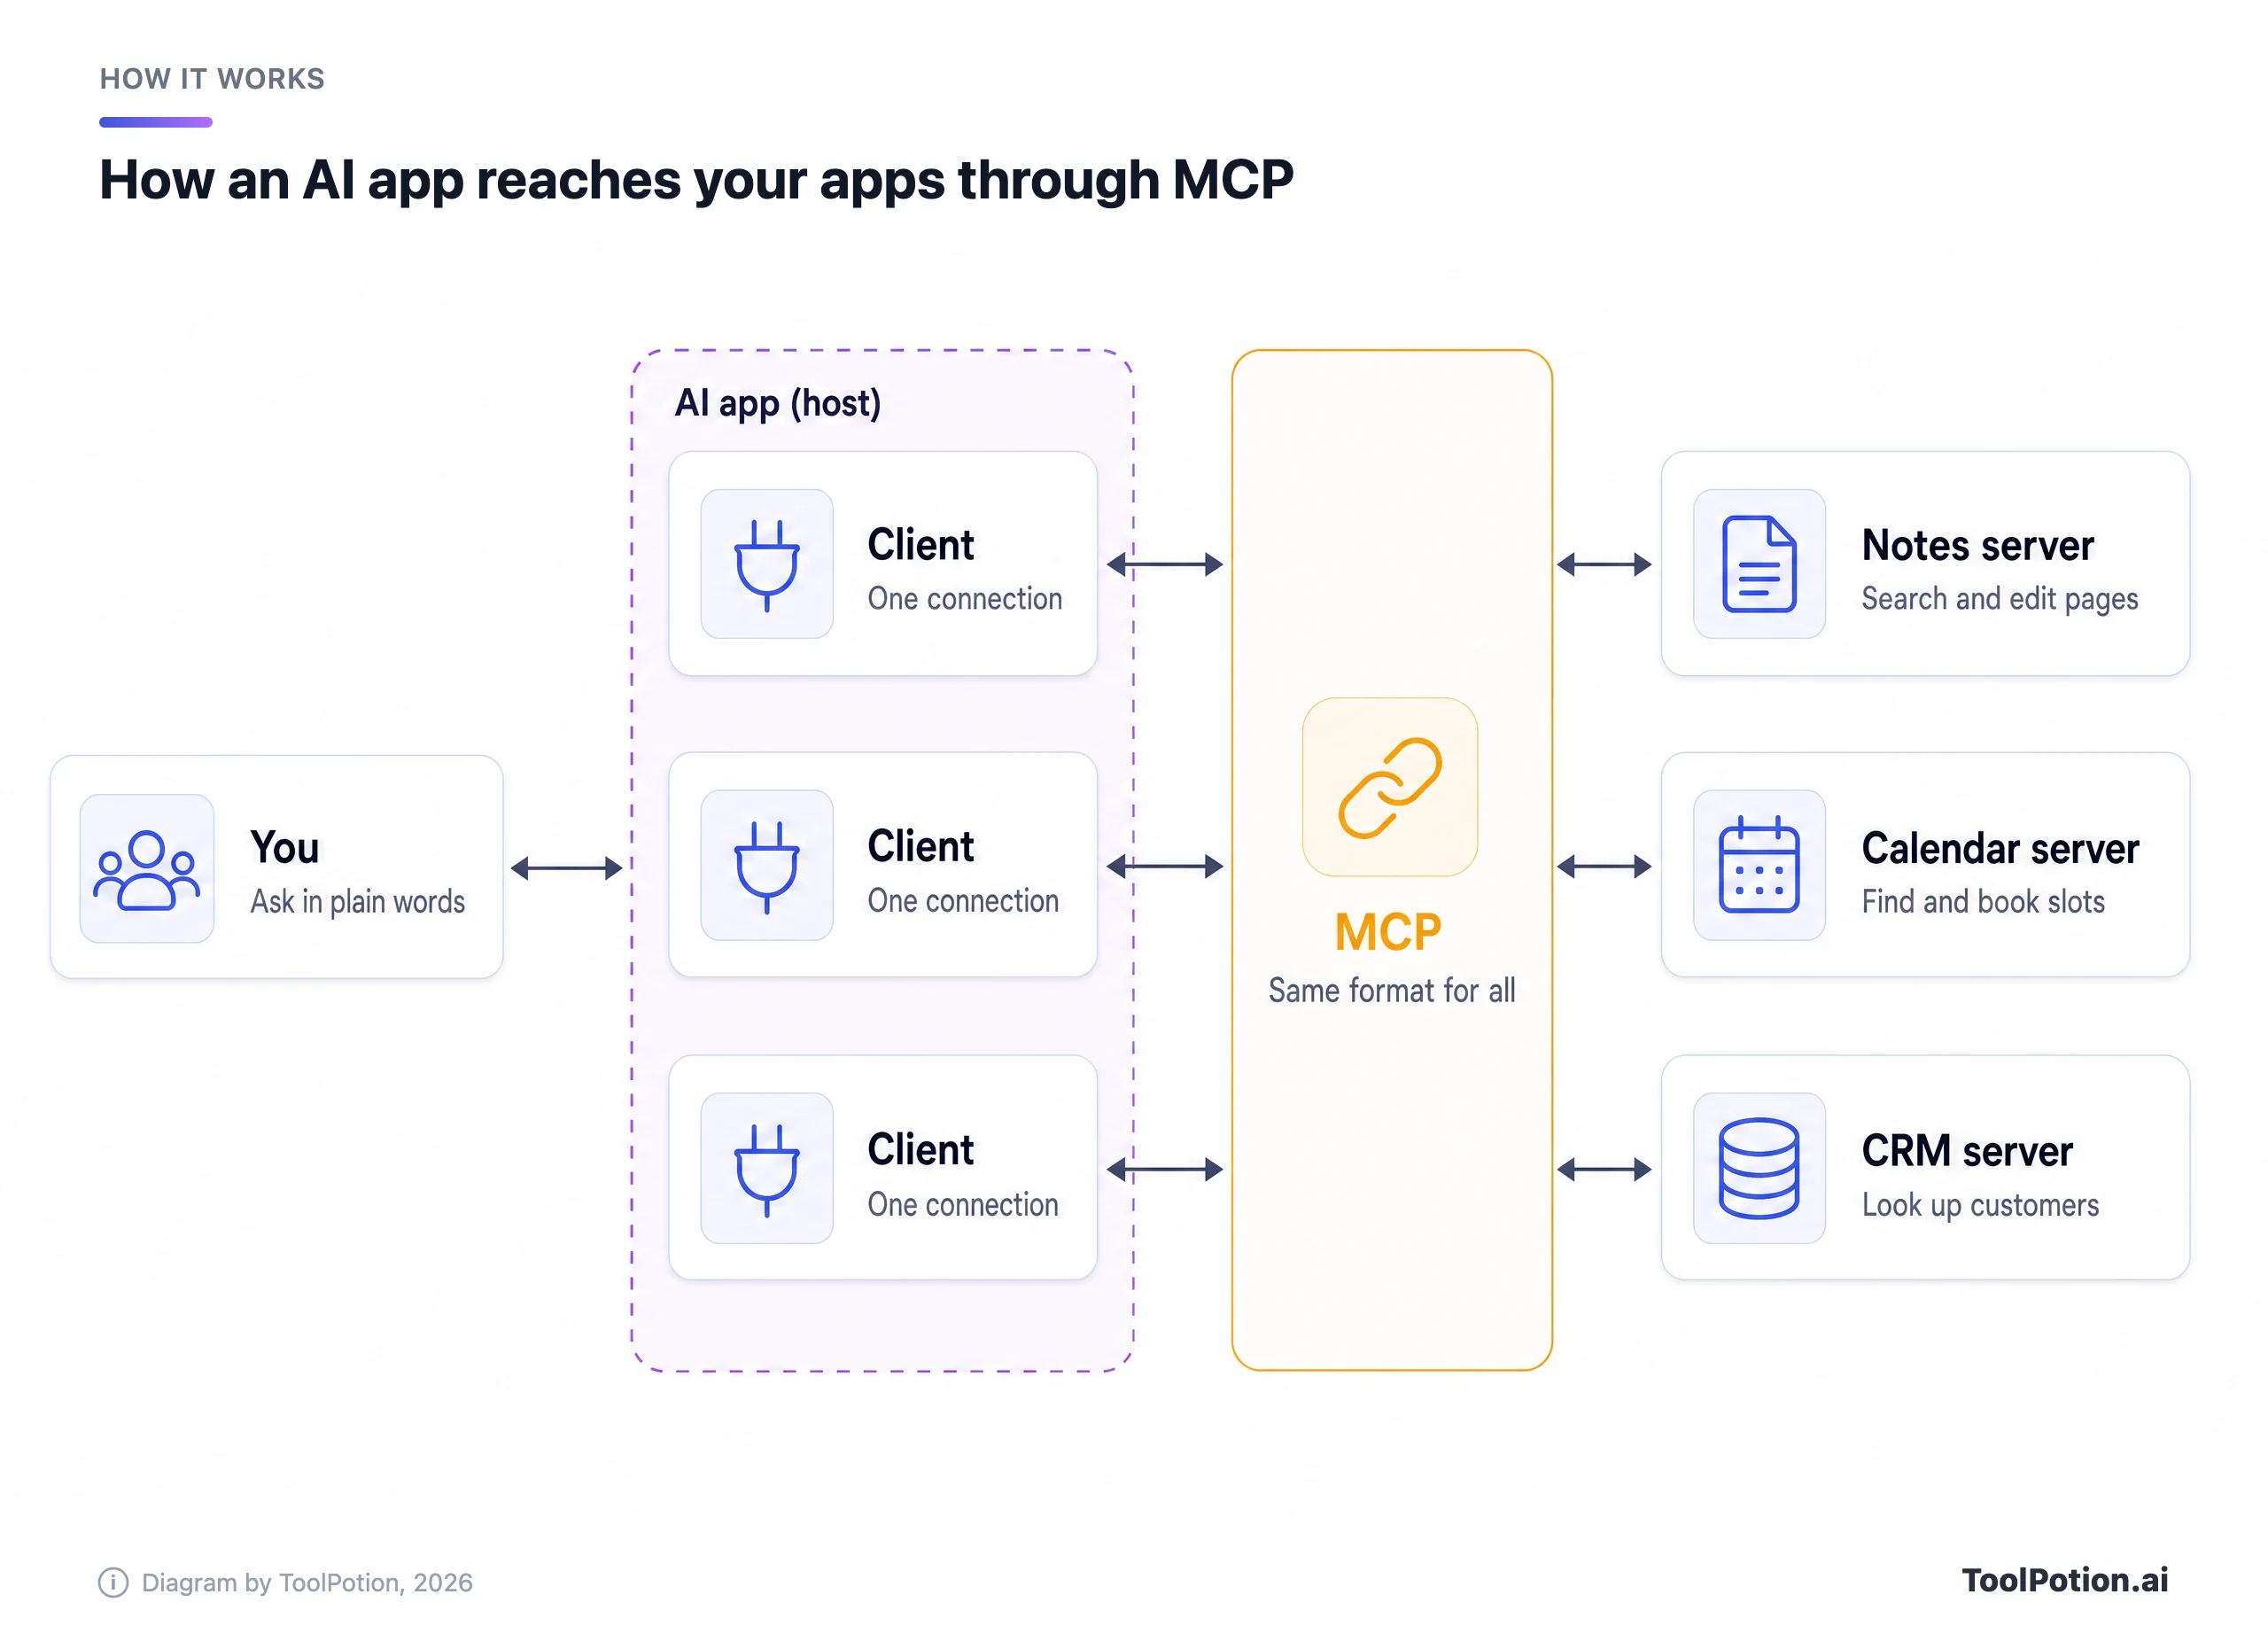
Lisez le schéma de gauche à droite. Vous demandez en langage naturel, l'hôte décide si un serveur connecté peut aider, et la requête passe par le client correspondant jusqu'à ce serveur. Le bandeau ambre résume toute la conception : chaque connexion parle le même format, donc l'hôte n'a pas à se soucier de l'entreprise qui a construit le serveur.
Il existe deux types de serveurs. Un serveur local tourne sur votre propre ordinateur, ce qui est courant dans les outils de code et suppose d'installer quelque chose. Un serveur distant tourne sur l'infrastructure de l'éditeur et s'atteint par internet. Ce sont les serveurs distants que la plupart des non-développeurs utiliseront, et vous les connectez via OAuth, la même procédure « Se connecter avec » que vous pratiquez depuis des années. Vous autorisez l'accès sur la page du service lui-même, et l'application d'IA ne voit jamais votre mot de passe.
Chaque serveur peut proposer trois types d'éléments. Les outils (tools) sont des actions, comme créer une page ou envoyer un message. Les ressources (resources) sont des données que l'IA peut lire pour avoir du contexte, comme un fichier ou une fiche de base de données. Les prompts sont des modèles prêts à l'emploi pour des tâches courantes. Ce que vous remarquerez surtout en pratique, ce sont les outils, et c'est aussi là que se concentre l'essentiel du risque.
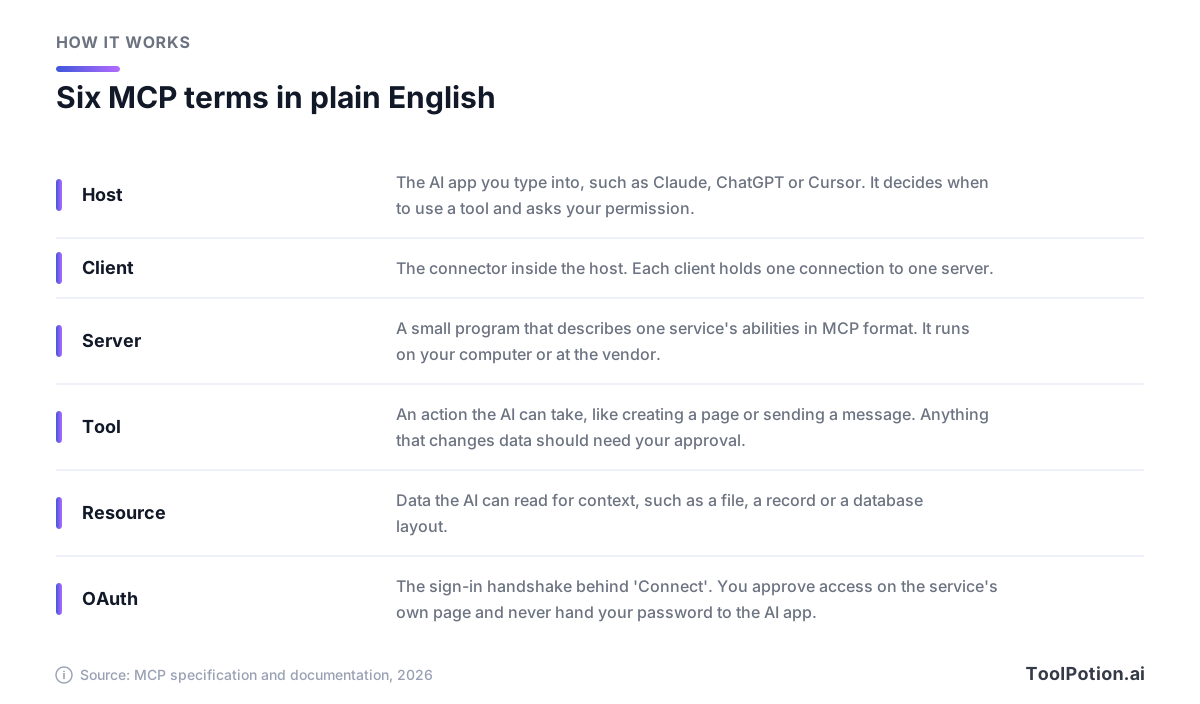
Une règle de la spécification conditionne tout le reste. Les hôtes « doivent obtenir le consentement explicite de l'utilisateur avant d'invoquer un outil », et les descriptions d'outils doivent être considérées comme non fiables sauf si elles proviennent d'un serveur de confiance. La spécification admet aussi que MCP « ne peut pas faire appliquer ces principes de sécurité au niveau du protocole ». Avoir une demande de validation sensée dépend donc entièrement de l'application que vous utilisez.
Ce que les gens font avec MCP en 2026
Tous les grands assistants l'intègrent désormais, chacun sous son propre nom. Ce qui diffère : l'endroit où apparaissent les serveurs, la possibilité d'en ajouter qui ne figurent pas au catalogue, et ce qui se passe avant que l'IA n'agisse.
Dans Claude, les serveurs MCP apparaissent comme des connecteurs dans un annuaire unique sous Customize > Connectors, partagé entre l'application web, le bureau, le mobile, Claude Code et Cowork. Parmi les exemples d'Anthropic : créer des tickets dans Linear, envoyer des messages Slack et chercher dans Google Drive ; certains connecteurs sont interactifs et affichent des tableaux de bord ou des tableaux de tâches directement dans la conversation. Chaque fiche porte un label. Verified signifie qu'Anthropic a testé les outils, tandis que Community signifie qu'elle a filtré la fiche sans l'examiner en profondeur (Claude docs).
La documentation développeur d'OpenAI appelle désormais plugins les intégrations de ChatGPT : des paquets qui peuvent regrouper un serveur MCP avec des instructions réutilisables appelées skills, listés dans un annuaire unique partagé par ChatGPT et Codex. Pour les serveurs hors de cet annuaire, ChatGPT propose un mode développeur sur les comptes Plus, Pro, Business, Enterprise et Education, sur le web. La description d'OpenAI est directe : c'est « puissant mais dangereux », et réservé à ceux qui comprennent les risques (OpenAI). Les actions d'écriture demandent votre confirmation par défaut, et cette année ChatGPT a ajouté un choix du moment où les applications connectées demandent l'autorisation : toujours, avant de modifier quelque chose, ou seulement avant les actions importantes.
Microsoft prend en charge MCP dans Microsoft Copilot Studio, son outil de création d'agents personnalisés, qui peuvent utiliser les outils et ressources d'un serveur. Lisez toutefois les petites lignes : quand vous connectez un serveur MCP externe, Microsoft indique que vous êtes responsable des outils et ressources auxquels vous accédez. Microsoft 365 Copilot fait aussi tourner des agents basés sur MCP, et Microsoft a cité Monday.com, Canva et Sitecore parmi les premiers à s'y mettre.
Les outils de code ont ouvert la voie. Cursor installe des serveurs depuis sa marketplace en un clic et demande par défaut avant d'exécuter un outil MCP. Visual Studio Code et Claude Code prennent aussi en charge MCP, et les connecteurs que vous ajoutez dans claude.ai passent dans Claude Code quand vous vous connectez avec le même compte.
Les plateformes d'automatisation utilisent MCP dans les deux sens. Zapier expose plus de 9 000 applications et 66 000 déclencheurs et actions à tout assistant compatible MCP, et chaque appel d'outil consomme deux tâches du quota de votre forfait (Zapier). n8n peut jouer le rôle de serveur, en transformant vos workflows en outils qu'un assistant peut appeler, ou de client, en laissant les propres agents de n8n appeler des serveurs externes. Si vous hésitez sur le côté dont vous avez besoin, notre article sur les agents IA face aux outils d'automatisation fait le tri.
| Application | Où MCP apparaît | Serveurs hors annuaire | Garde-fou par défaut |
|---|---|---|---|
| Claude | Annuaire de connecteurs | Connecteur personnalisé par URL (un seul en Free) | Demande Allow once ou Always allow |
| ChatGPT | Annuaire de plugins | Mode développeur, forfaits payants, web uniquement | Confirme les actions d'écriture |
| Copilot Studio | Outils d'agent | Assistant d'intégration MCP | Vous êtes responsable des outils |
| Cursor | Marketplace | Modifier le fichier mcp.json | Demande avant d'exécuter un outil |
| Zapier MCP | Un serveur utilisable par n'importe quel assistant | Sans objet | Vous choisissez les actions autorisées |
Qui pilote MCP aujourd'hui
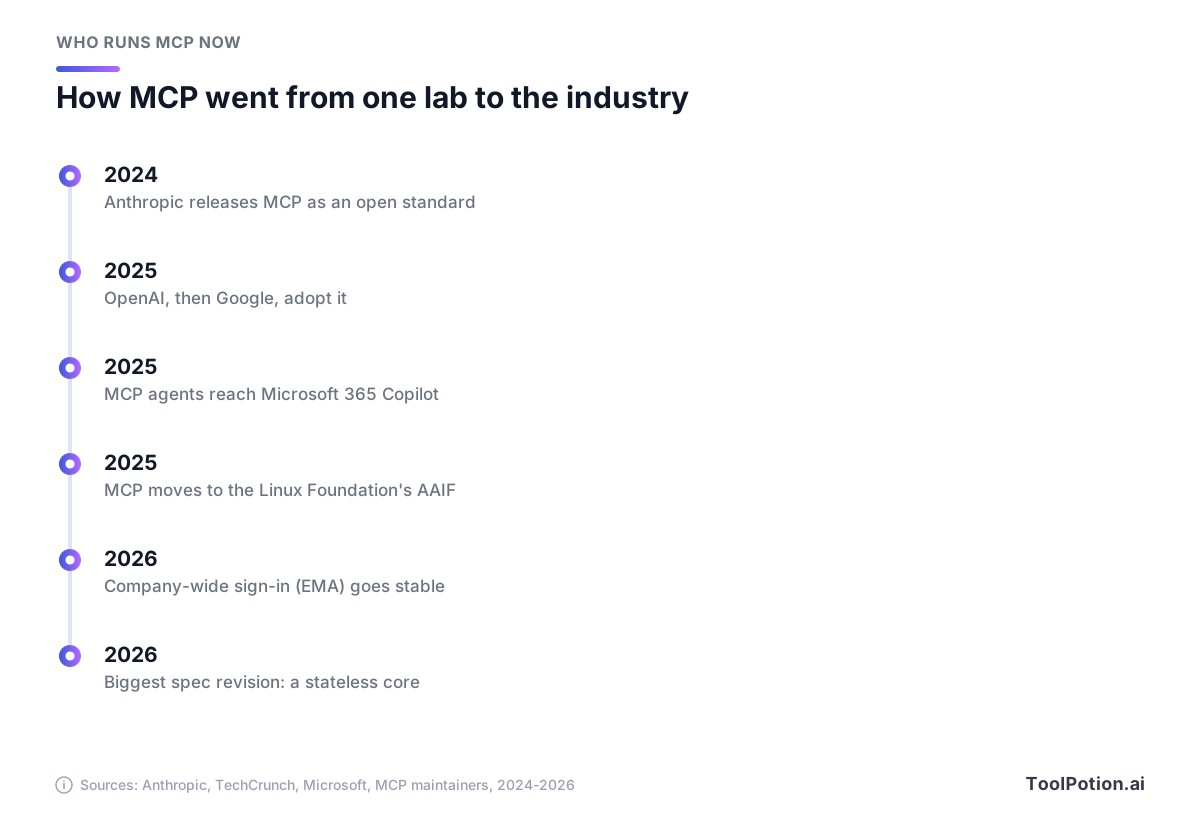
Un standard détenu par un seul labo d'IA est difficile à faire adopter par ses concurrents, et MCP a dépassé cet obstacle rapidement. En 2025, OpenAI l'a ajouté à son Agents SDK, Sam Altman postant que « les gens adorent MCP ». Quelques semaines plus tard, Demis Hassabis de Google DeepMind a annoncé que les modèles Google Gemini le prendraient en charge, le qualifiant de « standard ouvert en passe de s'imposer pour l'ère de l'IA agentique ». TechCrunch a relayé les deux annonces.
Puis Anthropic a cédé le projet. L'an dernier, l'entreprise a fait don de MCP à l'Agentic AI Foundation (AAIF), un fonds hébergé par la Linux Foundation, cofondé avec Block et OpenAI et soutenu par Google, Microsoft, AWS, Cloudflare et Bloomberg (Anthropic). Block y a apporté son agent goose et OpenAI son format AGENTS.md, comme projets frères.
Le pilotage au quotidien n'a pas bougé. Les mainteneurs ont écrit que les personnes qui prennent les décisions sur le protocole sont toujours celles qui l'avaient piloté jusque-là, et que la fondation n'imposera pas d'orientation technique. Ce qu'apporte la fondation, c'est une propriété neutre, et les entreprises ont rejoint le mouvement vite : sa dernière annonce compte 247 organisations membres, avec Visa et Wells Fargo parmi les derniers membres Gold. Elle organise aussi les conférences AGNTCon + MCPCon.
Passer d'un projet de labo à un standard géré par une fondation en environ un an, c'est rapide pour n'importe quel protocole. Un élément traîne encore. Le registre officiel MCP, un catalogue public de serveurs soutenu par Anthropic, GitHub, PulseMCP et Microsoft, est toujours étiqueté preview. Il vérifie qu'un éditeur est bien propriétaire du nom sous lequel il publie, mais laisse l'analyse de sécurité aux hébergeurs de paquets et aux marketplaces construites par-dessus (MCP Registry). Une fiche vous dit qui a publié un serveur. Elle ne dit pas que le serveur est sûr.
Ce qui a changé cette année
D'abord l'échelle. Quand Anthropic a cédé MCP l'an dernier, elle comptait plus de 10 000 serveurs publics actifs et 97 millions de téléchargements mensuels des SDK Python et TypeScript. Avec la version de la spécification de cette année, les mainteneurs chiffrent les téléchargements de leurs principaux SDK à « près d'un demi-milliard » par mois, les kits TypeScript et Python dépassant chacun le milliard de téléchargements cumulés. Les deux chiffres ne couvrent pas tout à fait les mêmes kits : lisez le bond comme une tendance plutôt que comme une mesure précise.
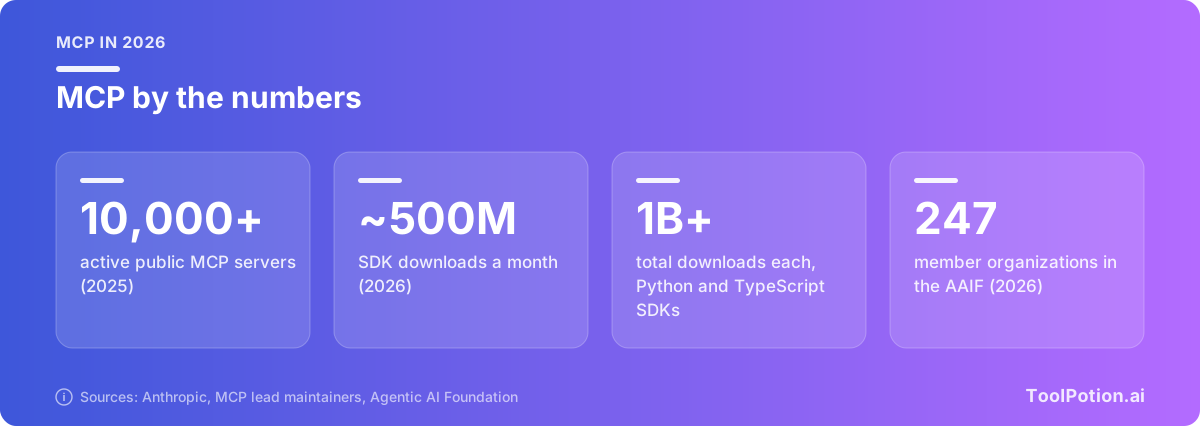
Les téléchargements mesurent l'activité des développeurs, pas le nombre de personnes qui utilisent des connecteurs. Des annuaires indépendants publient cette année des totaux de serveurs, mais leurs méthodes de comptage ne concordent pas, nous les avons donc écartés.
La spécification elle-même a beaucoup changé. Les mainteneurs ont qualifié la version de cette année de « plus grande révision du protocole depuis son lancement », avec des changements incompatibles pour les développeurs (MCP blog). L'essentiel vous est invisible. Les serveurs n'ont plus à maintenir une session ouverte avec chaque application, ce qui les rend plus faciles à exploiter à grande échelle. La version a aussi officialisé les extensions, des modules optionnels dont deux pourraient vous concerner : MCP Apps, qui permet à un serveur d'afficher des écrans interactifs comme des formulaires et des graphiques dans la conversation, et Enterprise-Managed Authorization.
Cette seconde extension règle le point le plus fastidieux de MCP au travail : se connecter séparément à chaque serveur. Une entreprise approuve les serveurs via son fournisseur d'identité, et les employés les trouvent déjà connectés à l'ouverture de session. Elle est passée en version stable cette année, avec Okta côté identité, Claude et VS Code comme clients, et des serveurs d'Asana, Atlassian, Canva, Figma, Granola, Linear et Supabase, Slack ajoutant la prise en charge (MCP blog). Le responsable de l'ingénierie de Linear a trouvé « plutôt magique » de se connecter une fois et de voir tous les connecteurs configurés.
Là où les connexions MCP dérapent
Retour au restaurant. Le serveur de salle détient maintenant les clés de la réserve, prend des commandes sur des menus écrits par des inconnus, et lit chaque petit mot qui y est épinglé. La plupart des risques de cette carte se sont déjà produits en dehors d'un laboratoire.
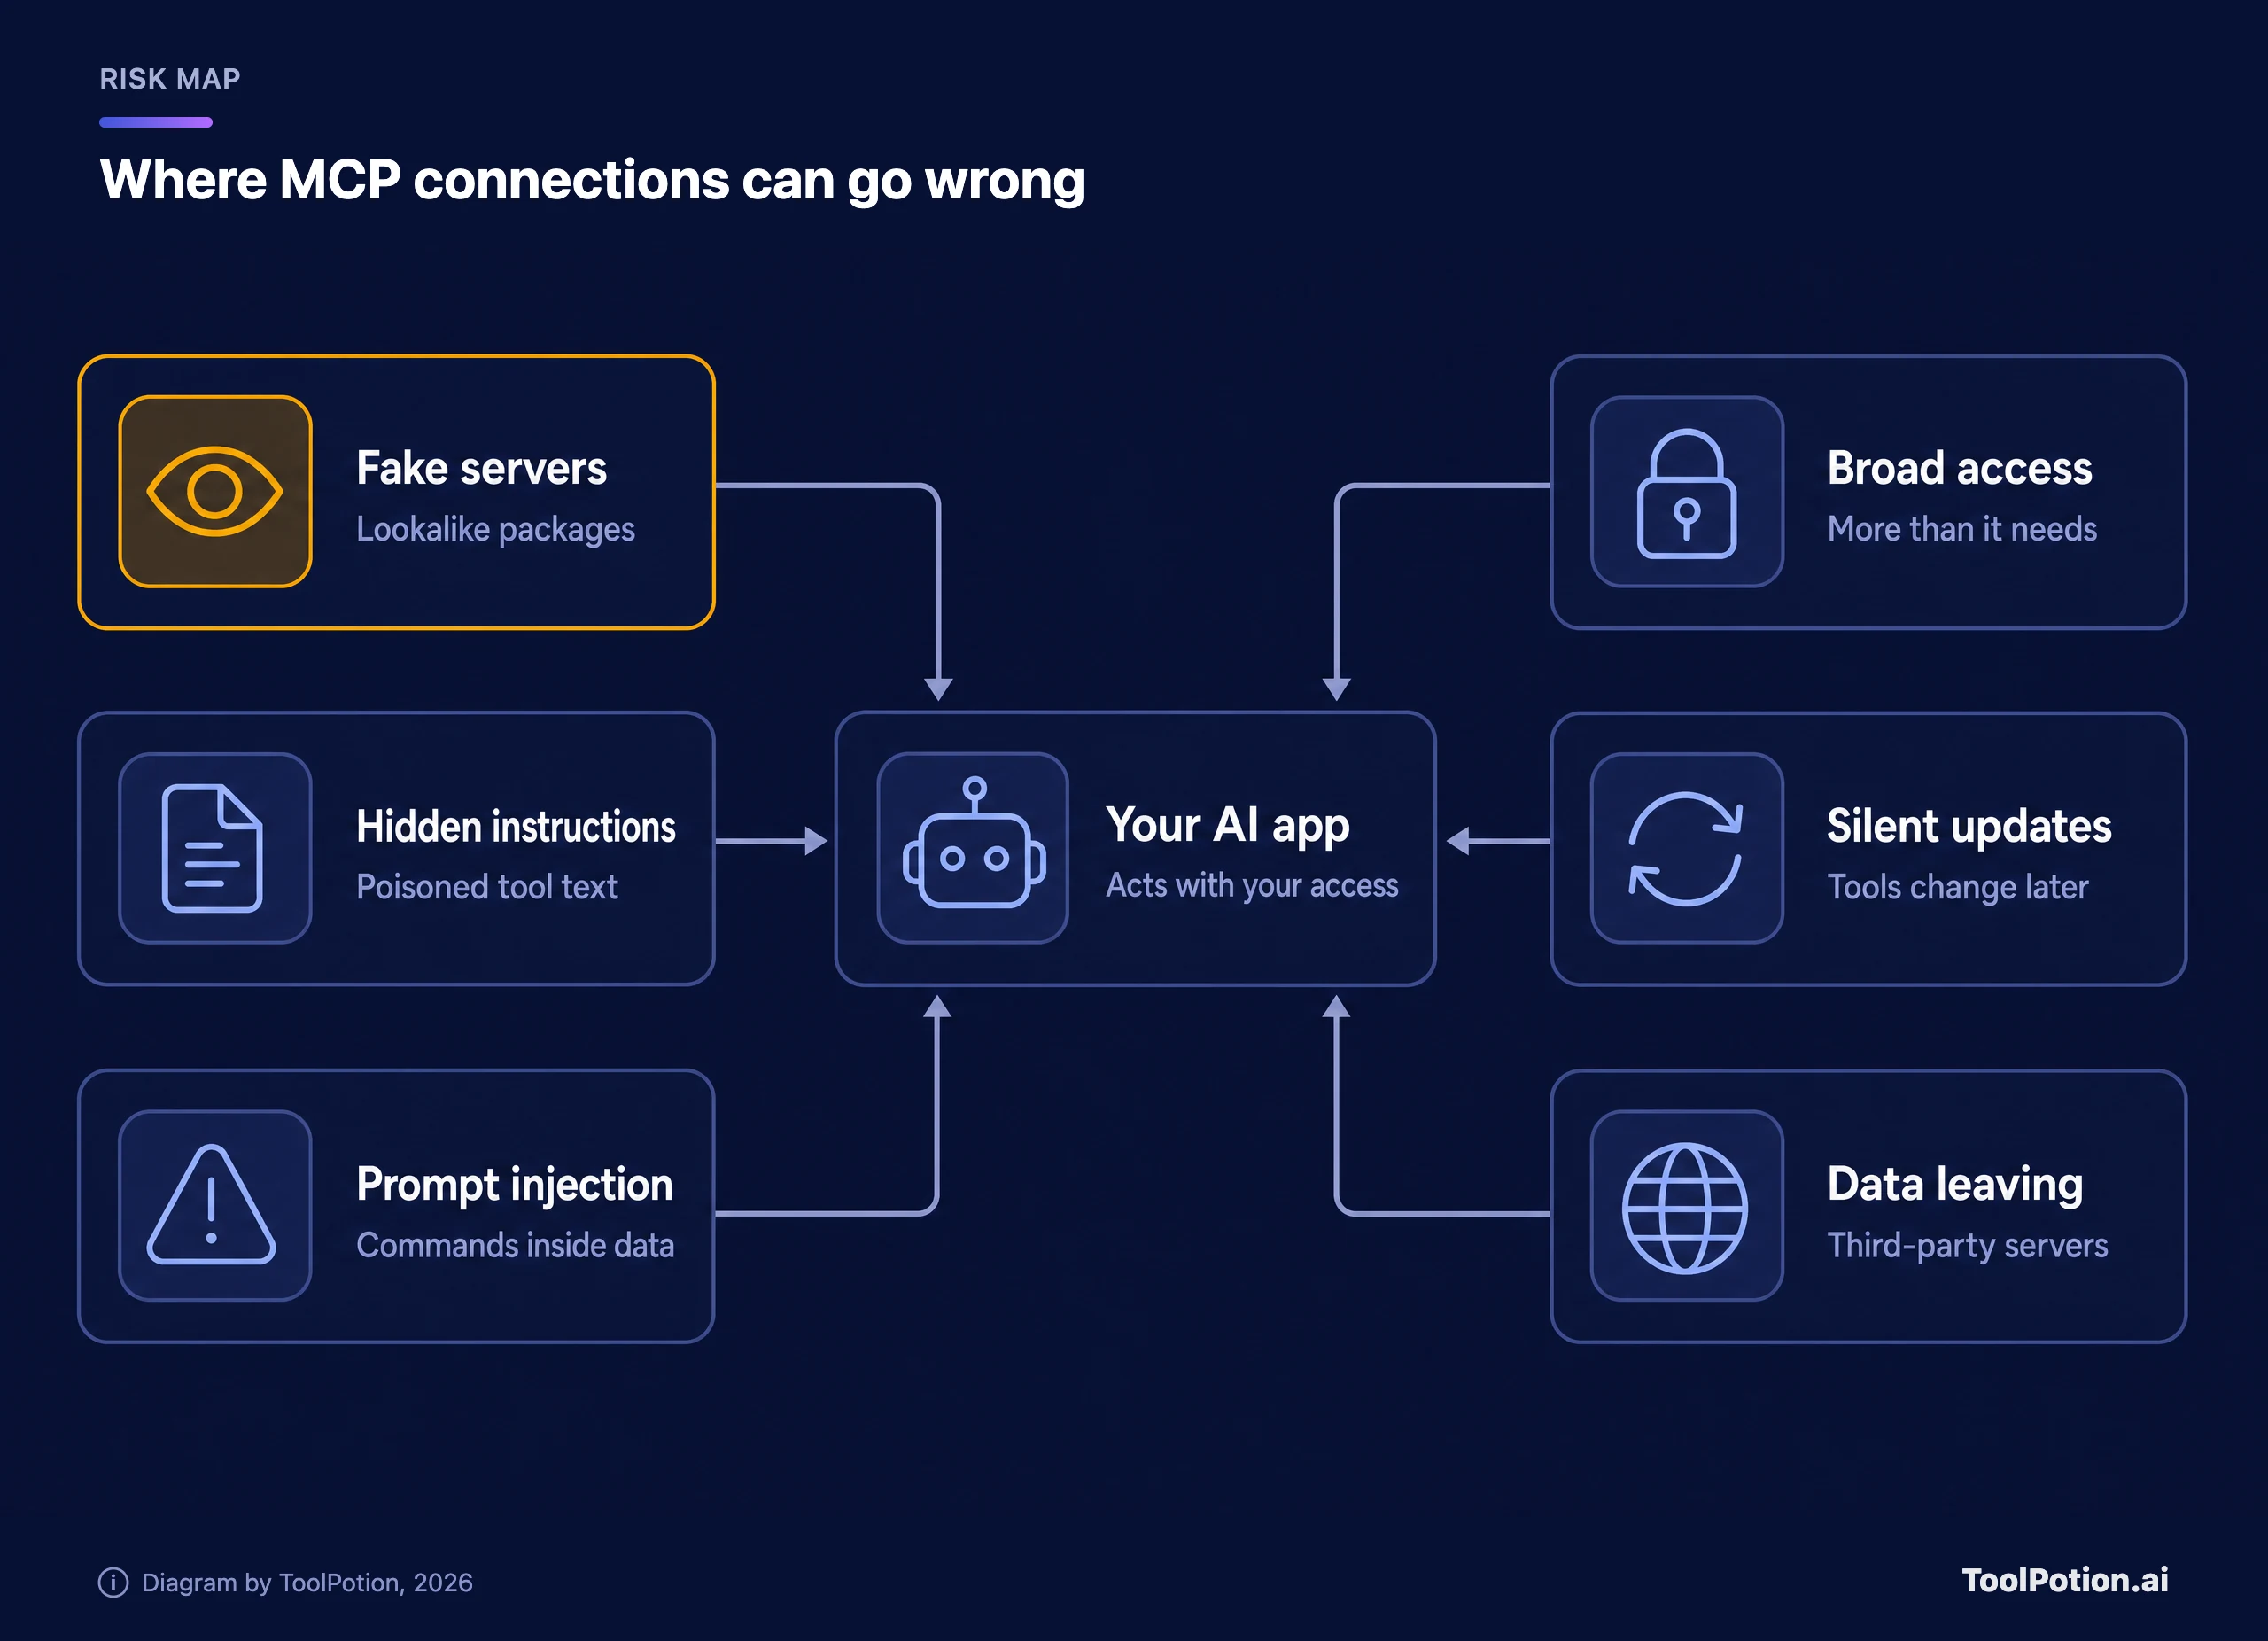
Le risque mis en évidence, les faux serveurs, est celui dont on connaît le nombre de victimes. En 2025, la société de sécurité Koi a découvert un paquet npm nommé postmark-mcp qui se faisait passer pour un serveur du service d'e-mail Postmark. À partir de la version 1.0.16, il copiait chaque e-mail envoyé vers une adresse externe, et il avait été téléchargé 1 643 fois quand on l'a repéré (The Hacker News). Postmark n'y était pour rien.
Les instructions cachées sont plus sournoises. Des chercheurs d'Invariant Labs ont montré que la description d'un outil, que l'IA lit en entier et que vous ne lisez généralement pas, peut contenir des ordres comme lire des fichiers privés et en glisser le contenu dans une requête (Invariant Labs). Ils ont baptisé cela tool poisoning. La même recherche décrit une variante plus discrète : un serveur peut modifier les descriptions de ses outils après que vous l'avez approuvé.
L'injection de prompt n'a pas besoin d'un serveur malveillant. Invariant a aussi montré un agent connecté au serveur légitime de GitHub lisant une issue piégée dans un dépôt public, puis divulguant des données des dépôts privés de l'utilisateur dans une pull request publique. Tout serveur qui lit du texte écrit par des tiers, comme des e-mails, des pages web ou des tickets de support, peut y voir passer des instructions dissimulées.
Les accès trop larges transforment de petites erreurs en grosses. La documentation de Notion indique qu'une fois son serveur autorisé, le client « peut lire et modifier le contenu auquel vous avez accès » dans cet espace de travail. C'est normal, et c'est pourquoi les validations comptent. Les configurations négligées aggravent le problème : en 2025, Trend Micro a trouvé 492 serveurs MCP accessibles sur internet sans authentification ni chiffrement, et plus de 90 % des 1 402 outils qu'ils exposaient donnaient un accès direct en lecture à la source de données sous-jacente.
Les entreprises sous-estiment souvent les données qui quittent leurs systèmes. Un serveur distant, c'est le logiciel de quelqu'un d'autre, et les consignes d'Anthropic précisent qu'elle « n'exploite pas les serveurs d'un connecteur tiers et ne contrôle pas la façon dont il traite vos données » (Claude docs). Les serveurs des éditeurs eux-mêmes ont aussi des failles. En 2025, Asana a mis son serveur MCP hors ligne pendant presque deux semaines après un bug qui aurait pu exposer des informations de certains clients aux utilisateurs d'autres organisations, puis a réinitialisé toutes les connexions (The Register).
La bonne réponse, c'est la supervision ; l'évitement est excessif pour la plupart des équipes. Traitez un connecteur comme un nouvel arrivant qui a vos identifiants : utile dès le premier jour, surveillé jusqu'à ce que la confiance soit établie. La National Security Agency américaine a fait valoir un point similaire dans ses recommandations sur MCP publiées cette année, avertissant que « des hypothèses mal alignées ou des incohérences subtiles à n'importe quelle étape peuvent se propager et s'additionner jusqu'à créer des conditions exploitables ».
Connecter votre premier serveur MCP en toute sécurité
Claude documente tout le parcours pas à pas, nous l'utilisons donc comme exemple concret (Claude docs). La version ChatGPT suit après la liste.
- Choisissez un service que vous utilisez déjà et en qui vous avez confiance, idéalement un service qui exploite son propre serveur MCP hébergé, comme Notion ou Linear.
- Ouvrez Customize > Connectors dans claude.ai ou l'application de bureau, sélectionnez Discover et cherchez le service.
- Vérifiez le label. Privilégiez une fiche Verified, et pour une fiche Community, assurez-vous que le développeur est bien le service lui-même.
- Sélectionnez Connect to Claude. Vous arrivez sur la page de connexion du service lui-même : lisez les accès demandés avant de valider.
- De retour sur la page Connectors, ouvrez le connecteur et réglez ses Tool permissions. Les lectures peuvent être en Always allow, tout ce qui écrit devrait être en Needs approval, et les outils de suppression peuvent être Blocked.
- Dans une conversation, ouvrez le menu +, choisissez Connectors et activez-le pour cette conversation.
- Demandez d'abord quelque chose en lecture seule, comme un résumé des tickets ouverts qui vous sont assignés, et validez avec Allow once le temps de voir comment il se comporte.
- Si vous changez d'avis, Disconnect déconnecte Claude du service et Remove retire le connecteur de votre compte, tous deux depuis la même page.
Chaque requête suit les mêmes cinq étapes, et la troisième est celle que vous contrôlez.
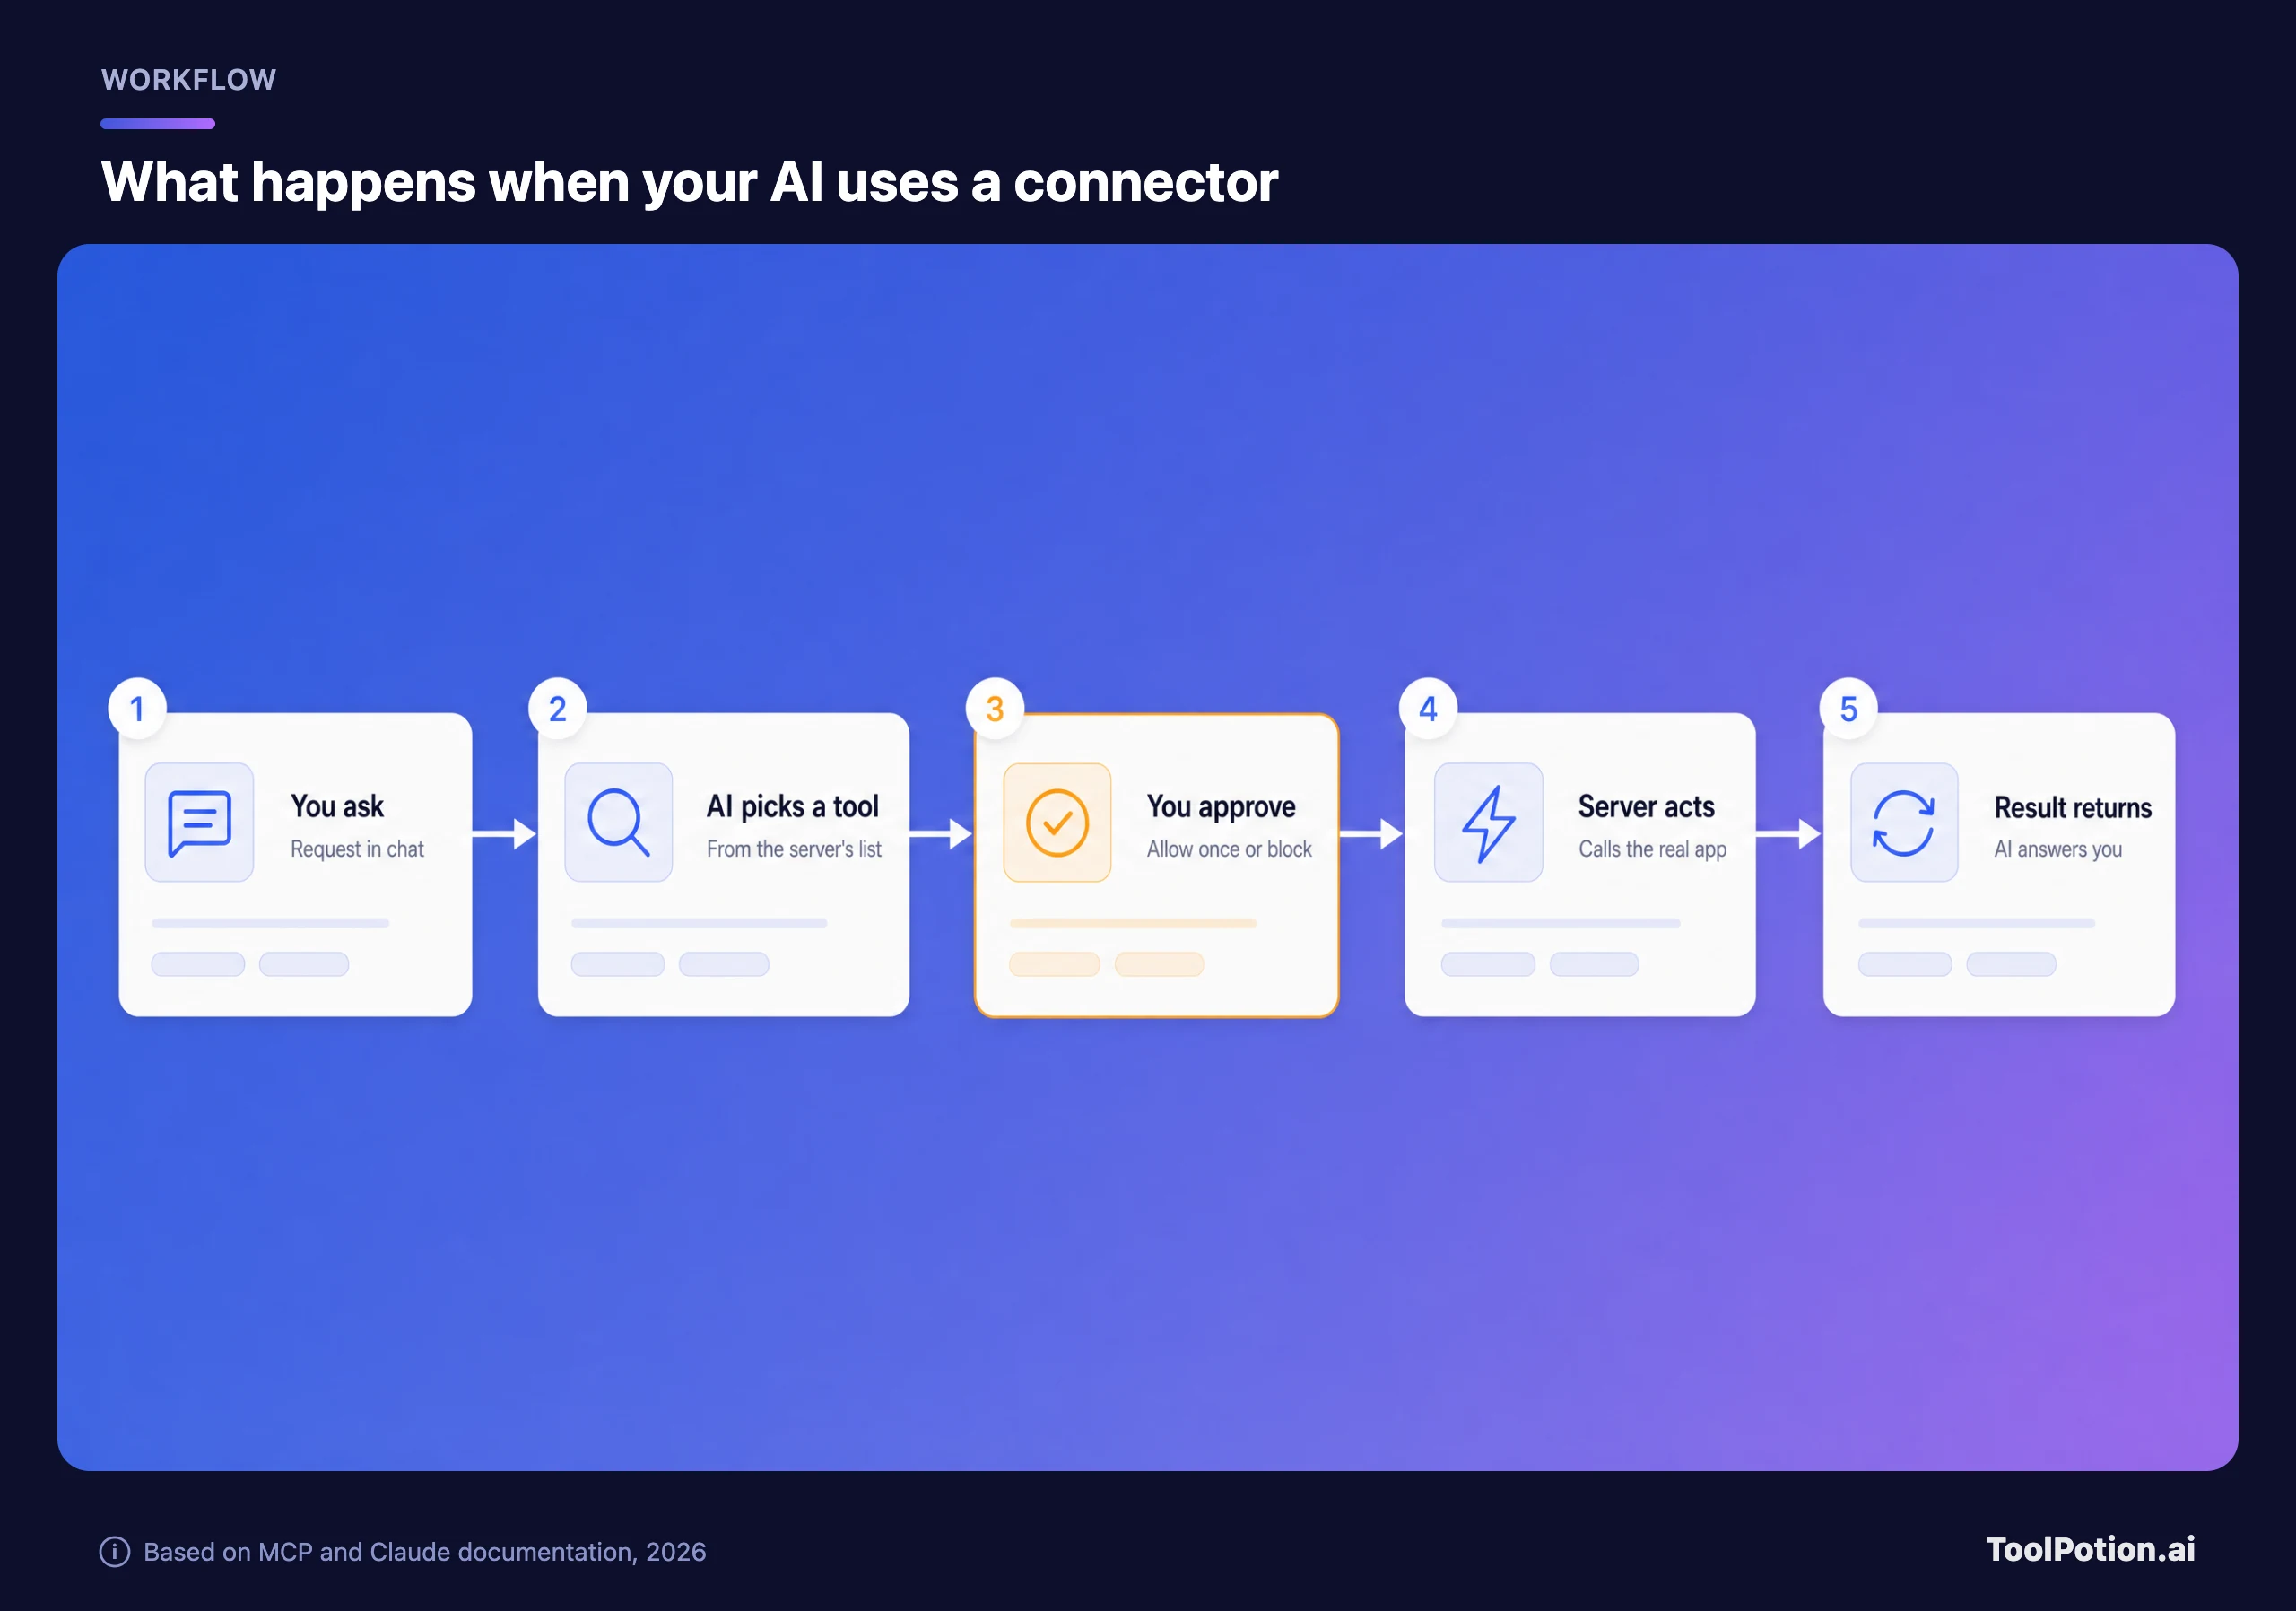
Always allow est un gain de temps raisonnable pour les outils de recherche et de lecture. Pour tout ce qui envoie, modifie ou supprime, gardez la demande de validation. L'approbation est votre seule chance d'intercepter une mauvaise action avant qu'elle n'atteigne la vraie application.
Deux limites à connaître avant d'essayer un connecteur personnalisé, le terme de Claude pour tout serveur ajouté par son adresse web. Les comptes gratuits en ont un seul. Et le serveur doit être joignable depuis le cloud d'Anthropic via l'internet public : un serveur situé dans le réseau de votre entreprise ou derrière un VPN ne se connectera pas. Dans ChatGPT, l'équivalent se trouve derrière le mode développeur (Settings, puis Security and login), et vous créez l'application sous Plugins. OpenAI traite tout outil non marqué en lecture seule comme une action d'écriture qui exige une confirmation, ce qui est le réglage par défaut le plus sûr.
Vous ne savez pas quelle voie convient à l'application que vous avez en tête ? L'arbre ci-dessous pose jusqu'à trois questions.
La branche du compte professionnel est celle que l'on saute. Si votre entreprise gère votre abonnement IA, ajouter vos propres serveurs peut envoyer des données de l'entreprise là où personne ne l'a approuvé. Le forfait Team de Claude propose déjà un bouton Request sur les connecteurs de l'annuaire précisément pour ce cas.
Évaluer un serveur avant de le connecter
Les labels de l'annuaire aident, mais Anthropic précise que la vérification « n'est pas un audit de sécurité », et le développeur peut modifier les outils d'un connecteur après examen. Faites donc votre propre contrôle rapide. Les dix points ci-dessous s'appuient sur les recommandations de sécurité du projet MCP et sur les conseils qu'Anthropic et OpenAI donnent à leurs utilisateurs. Cochez ce qui est vrai pour le serveur que vous envisagez.
La pondération est voulue. Savoir qui a construit le serveur vaut trois points parce que cela écarte d'emblée le risque de faux serveur, et postmark-mcp aurait échoué à ce contrôle tout de suite. Les serveurs hébergés avec une page de connexion valent mieux que ceux qui vous demandent de coller une clé d'API (un mot de passe longue durée pour un logiciel) dans un fichier de configuration, parce que l'accès OAuth peut être limité et révoqué à la source. Le point sur le fait de ne pas mélanger les serveurs compte plus qu'il n'y paraît. La démonstration d'Invariant sur GitHub fonctionnait parce qu'une même connexion lisait du contenu extérieur alors que le même agent pouvait atteindre des données privées.
Les serveurs locaux, ceux que vous installez, méritent une vigilance supplémentaire. Les recommandations de sécurité de MCP demandent aux applications d'afficher « la commande exacte qui sera exécutée, sans troncature » avant de la lancer. Si un parcours d'installation masque la commande, ou si le paquet vient d'un compte que vous ne pouvez pas relier à l'éditeur, n'installez pas. Les développeurs peuvent parcourir des serveurs open source populaires comme MCP for Blender sur notre classement Top 200 AI GitHub Repos, mais la popularité ne garantit pas non plus la sécurité.
Déployer MCP dans une équipe
Les responsables d'équipe disposent de meilleurs contrôles que les particuliers, et il vaut mieux les activer avant que chacun ne connecte des choses de son côté. Dans Claude Team et Enterprise, un Owner ajoute chaque connecteur pour l'organisation, puis les membres se connectent avec leur propre compte. Les Owners peuvent régler les actions de lecture et d'écriture sur Always allow, Needs approval ou Blocked pour tout le monde. Côté ChatGPT, les administrateurs Business et Enterprise définissent des valeurs par défaut au niveau de l'espace de travail et de chaque application pour le moment où les applications connectées demandent l'autorisation.
Si votre entreprise utilise Okta, demandez si les serveurs qui vous intéressent prennent en charge Enterprise-Managed Authorization. L'IT approuve un serveur une fois, et les employés n'ont qu'une seule connexion au lieu d'un écran de consentement par outil. L'article d'InfoQ ajoute une réserve justifiée : le fournisseur d'identité décide qui peut se connecter, pas ce que fait un agent une fois connecté, donc les validations action par action restent importantes.
Pour l'automatisation, une couche intermédiaire vous donne un point unique d'audit. Zapier conserve les identifiants des applications dans sa propre couche de connexion, vous laisse choisir les applications et actions qu'un assistant peut utiliser, et consigne chaque action MCP dans son History. Si vous comparez des plateformes, commencez par le classement des outils d'automatisation de workflows. Notre article sur les agents IA en production explique ce qui casse quand les vrais utilisateurs arrivent.
Un ordre raisonnable pour la plupart des petites équipes : commencer par des outils en lecture seule, activer les actions d'écriture service par service en gardant les validations, et tenir une courte liste écrite des serveurs approuvés. Les équipes qui manipulent des dossiers de santé, financiers ou juridiques devraient attendre avant d'utiliser des serveurs tiers, le temps de savoir où vont les données et combien de temps elles sont conservées. Notre cadre de confidentialité pour les outils d'IA liste les questions à poser à un éditeur.
Questions fréquentes
MCP est-il réservé à Claude ?
Non. Anthropic l'a créé, mais ChatGPT, Microsoft Copilot, Gemini, Cursor et Visual Studio Code le prennent tous en charge, et le protocole relève désormais de l'Agentic AI Foundation plutôt que d'Anthropic.
Faut-il savoir coder pour utiliser MCP ?
Pas pour les connecteurs de l'annuaire, qui demandent quelques clics et une connexion, et ajouter un serveur hébergé par son adresse ne demande pas de code non plus. Construire votre propre serveur ou en installer un en local relève du travail de développeur.
MCP est-il gratuit ?
Le protocole et ses SDK sont open source. Les coûts se situent dans les applications autour : le forfait gratuit de Claude autorise un connecteur personnalisé, le mode développeur de ChatGPT exige un forfait payant, et Zapier compte deux tâches par appel d'outil MCP.
En quoi MCP diffère-t-il d'une API ?
Une API est l'interface propre à un service, et chaque application d'IA devrait apprendre chacune séparément. Un serveur MCP enveloppe généralement cette API dans un format standard avec des descriptions en langage clair, de sorte que n'importe quel assistant compatible MCP peut découvrir ce que fait le service et l'appeler sans code sur mesure.
Un serveur MCP peut-il voir toute ma conversation ?
Par conception, non. Un serveur reçoit les requêtes que l'IA envoie à ses outils, et la spécification impose aux hôtes d'obtenir votre consentement avant d'exposer vos données à un serveur. Tout ce que l'IA met dans ces requêtes parvient toutefois à l'opérateur du serveur : ne connectez donc que des serveurs à qui vous confieriez ces données.