

Le phishing par IA fonctionne parce que les signes habituels ont disparu. Les fautes de frappe et la voix d'un inconnu ont laissé place à des e-mails impeccables, des voix clonées et, dans les pires cas, des appels vidéo remplis de visages familiers. La bonne nouvelle pour une petite entreprise, c'est que les contrôles qui bloquent les versions coûteuses sont presque tous gratuits : confirmer tout changement de coordonnées de paiement en appelant un numéro que vous avez déjà, faire valider chaque virement par deux personnes, et passer les connexions aux passkeys.
Les enjeux ne cessent de grimper. L'Internet Crime Complaint Center (IC3) du FBI a enregistré 1 008 597 plaintes et 20,877 milliards de dollars de pertes déclarées pour 2025, soit 26 % de plus que l'année précédente, et la seule compromission de messagerie professionnelle (BEC) a coûté 3,05 milliards de dollars (rapport 2025 du FBI IC3). Le même rapport recense 22 364 plaintes mentionnant l'IA, pour 893 millions de dollars de pertes.
Les données du secteur cette année vont dans le même sens. Selon Microsoft, 93 % des attaques de phishing vocal de ses données ont gardé la victime en ligne assez longtemps pour lancer l'arnaque (Microsoft Digital Defense Report 2026), et Verizon a constaté que les leurres par voix et par SMS obtiennent un taux de clic médian supérieur de 40 % à celui de l'e-mail dans les simulations de phishing (Verizon 2026 DBIR). Ce qui suit s'adresse aux dirigeants et aux responsables financiers ou administratifs d'entreprises de 5 à 100 personnes, sans équipe sécurité.
Ce que disent les chiffres 2026 sur les arnaques par IA
Les pertes déclarées pour cybercriminalité ont triplé en quatre ans, avant même de parler d'IA. Les chiffres de l'IC3 ci-dessous sont ce que les victimes ont déclaré au FBI : le total réel est plus élevé.
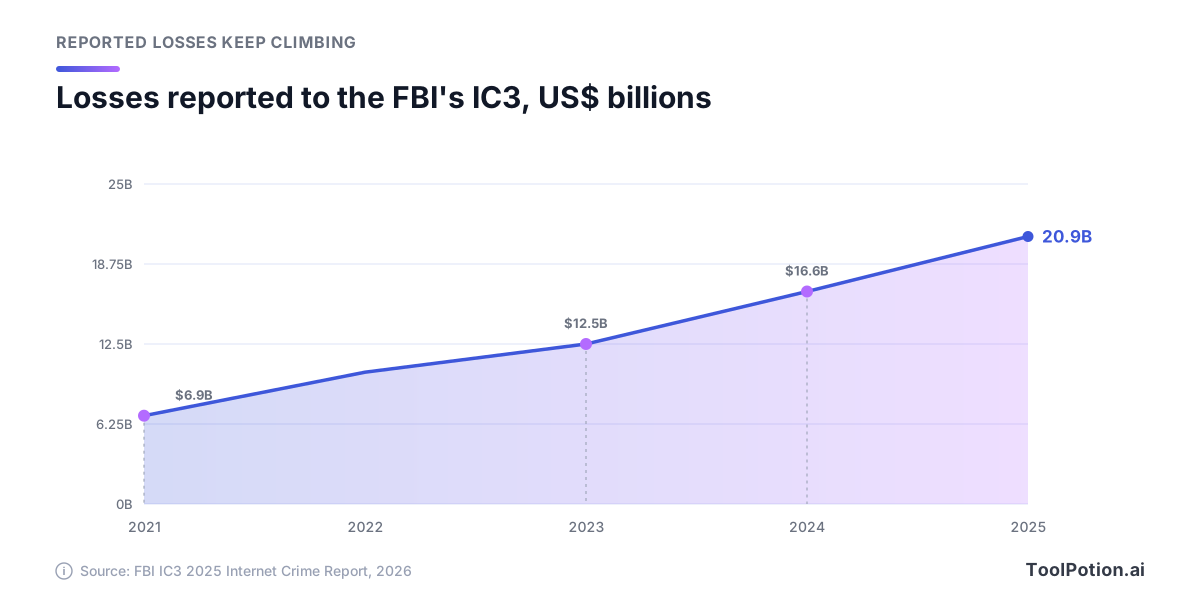
Lisez les chiffres de l'IA avec prudence, car ils contredisent le discours ambiant. L'IC3 classe une plainte comme liée à l'IA lorsque la victime mentionne l'IA dans son signalement. Selon ce critère, les BEC avec référence à l'IA représentent 135 plaintes et environ 30 millions de dollars en 2025, soit à peu près 1 % des 3,05 milliards perdus dans les BEC au total. L'argent étiqueté IA se concentre surtout dans la fraude à l'investissement.
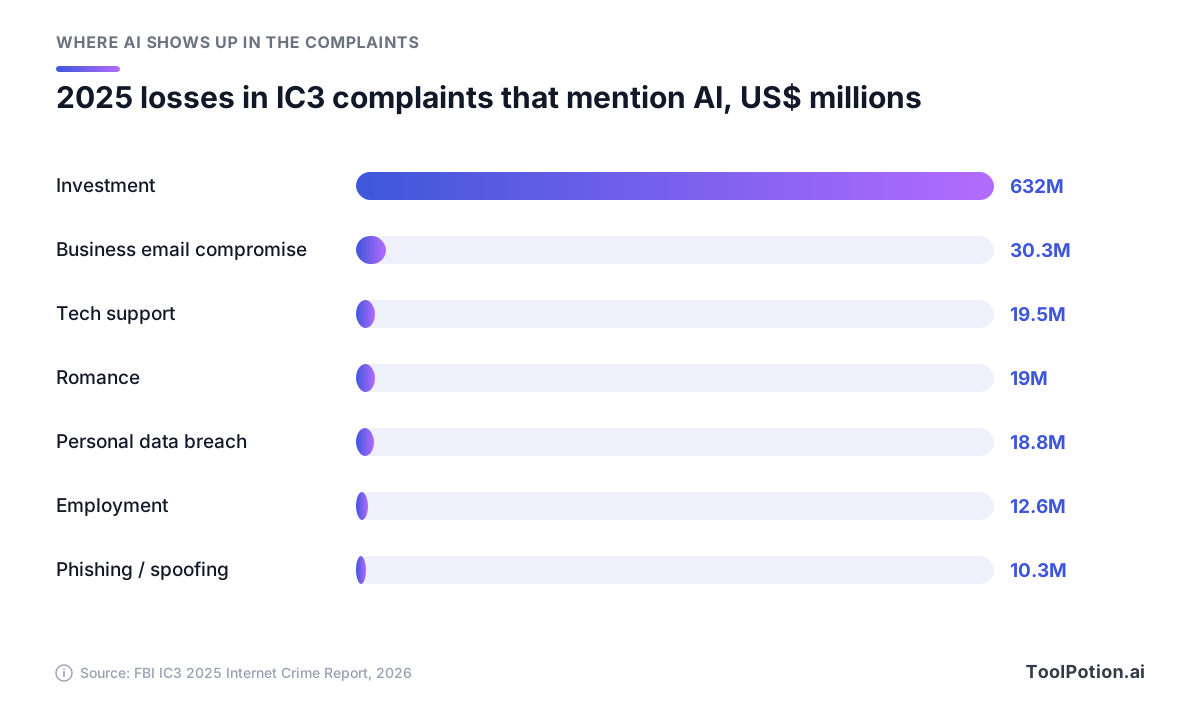
Deux lectures sont vraies en même temps. Le FBI estime que le décompte des cas liés à l'IA sous-estime la réalité : les plaintes d'investissement avec un lien déclaré à l'IA ont coûté plus de 632 millions de dollars, contre plus de 8 milliards pour l'ensemble des arnaques à l'investissement, ce qui montre selon le bureau que beaucoup de victimes ignorent que l'IA est en jeu. Pourtant, les pertes des entreprises passent toujours par la demande la plus ancienne qui soit : payez ce nouveau compte, aujourd'hui.
C'est la position de ce guide. L'IA change le degré de crédibilité d'une demande, pas ce qu'elle vous demande de faire. Protégez le paiement, la connexion et la décision d'embauche, et vous êtes couvert, que l'attaquant ait utilisé l'IA ou non.
Six arnaques qui ont désormais l'air professionnelles
Aucune n'est nouvelle. Chacune est devenue moins chère ou plus convaincante ces deux dernières années, et chacune s'appuie sur un cas documenté.
Du phishing fluide, à grande échelle
L'IC3 explique que les générateurs de texte peuvent rédiger rapidement des e-mails à l'allure officielle imitant le PDG d'une entreprise, avec des liens de phishing ou des instructions de virement, grâce au même type d'assistant que vos équipes utilisent, comme ChatGPT. Le volume est le vrai changement. Microsoft a compté plus de 46 millions d'attaques par usurpation d'identité dans des e-mails professionnels et plus de 145 millions d'attaques de phishing par QR code sur les 12 derniers mois. Les kits intègrent désormais l'IA : le service Kali365, signalé par le FBI plus tôt cette année, vend des leurres générés par IA avec des outils qui détournent les comptes Microsoft 365 (FBI IC3).
Des voix clonées à partir de quelques secondes d'audio
Dès 2024, OpenAI indiquait que son Voice Engine pouvait produire une voix naturelle très proche de celle d'un locuteur à partir d'un seul échantillon de 15 secondes, et recommandait d'abandonner progressivement l'authentification vocale pour les comptes bancaires (OpenAI). Le clonage commercial est facile d'accès. Quand Consumer Reports a évalué six produits de clonage vocal en 2025, quatre d'entre eux, dont ElevenLabs, demandaient seulement aux chercheurs de cocher une case confirmant qu'ils avaient le droit de cloner la voix. (Notre comparatif des générateurs de voix IA couvre les usages légitimes.)
C'est au téléphone que tout se joue. L'IC3 a enregistré plus de 5 millions de dollars de pertes en 2025 dues à des arnaques à la détresse qui clonent la voix d'un proche. En entreprise, cela prend la forme d'un appel ou d'un message vocal du « PDG » sur WhatsApp. LastPass en a révélé un en 2024 : un employé a reçu des appels, des SMS et un message vocal contenant un deepfake audio du directeur général, et l'a signalé parce que cela passait hors des canaux habituels, avec une forte urgence.
Les appels vidéo deepfake
Toute équipe financière devrait connaître l'affaire Arup. En 2024, un employé du bureau de Hong Kong de ce cabinet d'ingénierie reçoit un message sur une transaction secrète, puis rejoint un appel vidéo avec des personnes qui ressemblaient au directeur financier et à des collègues, et parlaient comme eux. Tous étaient des faux. L'employé a envoyé 200 millions de HK$, soit environ 25,6 millions de dollars américains, en 15 transactions (CNN). Arup a précisé qu'aucun de ses systèmes internes n'avait été compromis : la perte vient donc d'une personne persuadée, pas d'une intrusion.
D'autres ont tenté le même coup. Des escrocs ont usurpé l'identité du directeur général de WPP, Mark Read, en 2024, avec un clone vocal et des images YouTube dans une réunion Microsoft Teams, sans succès. L'an dernier, la société de sécurité Huntress a décrit un appel Zoom où des deepfakes des propres dirigeants d'une entreprise ont convaincu un employé d'installer une fausse extension porteuse de malware. L'arnaque suit un schéma, et chaque étape offre un point de contrôle où une petite équipe peut la faire échouer.
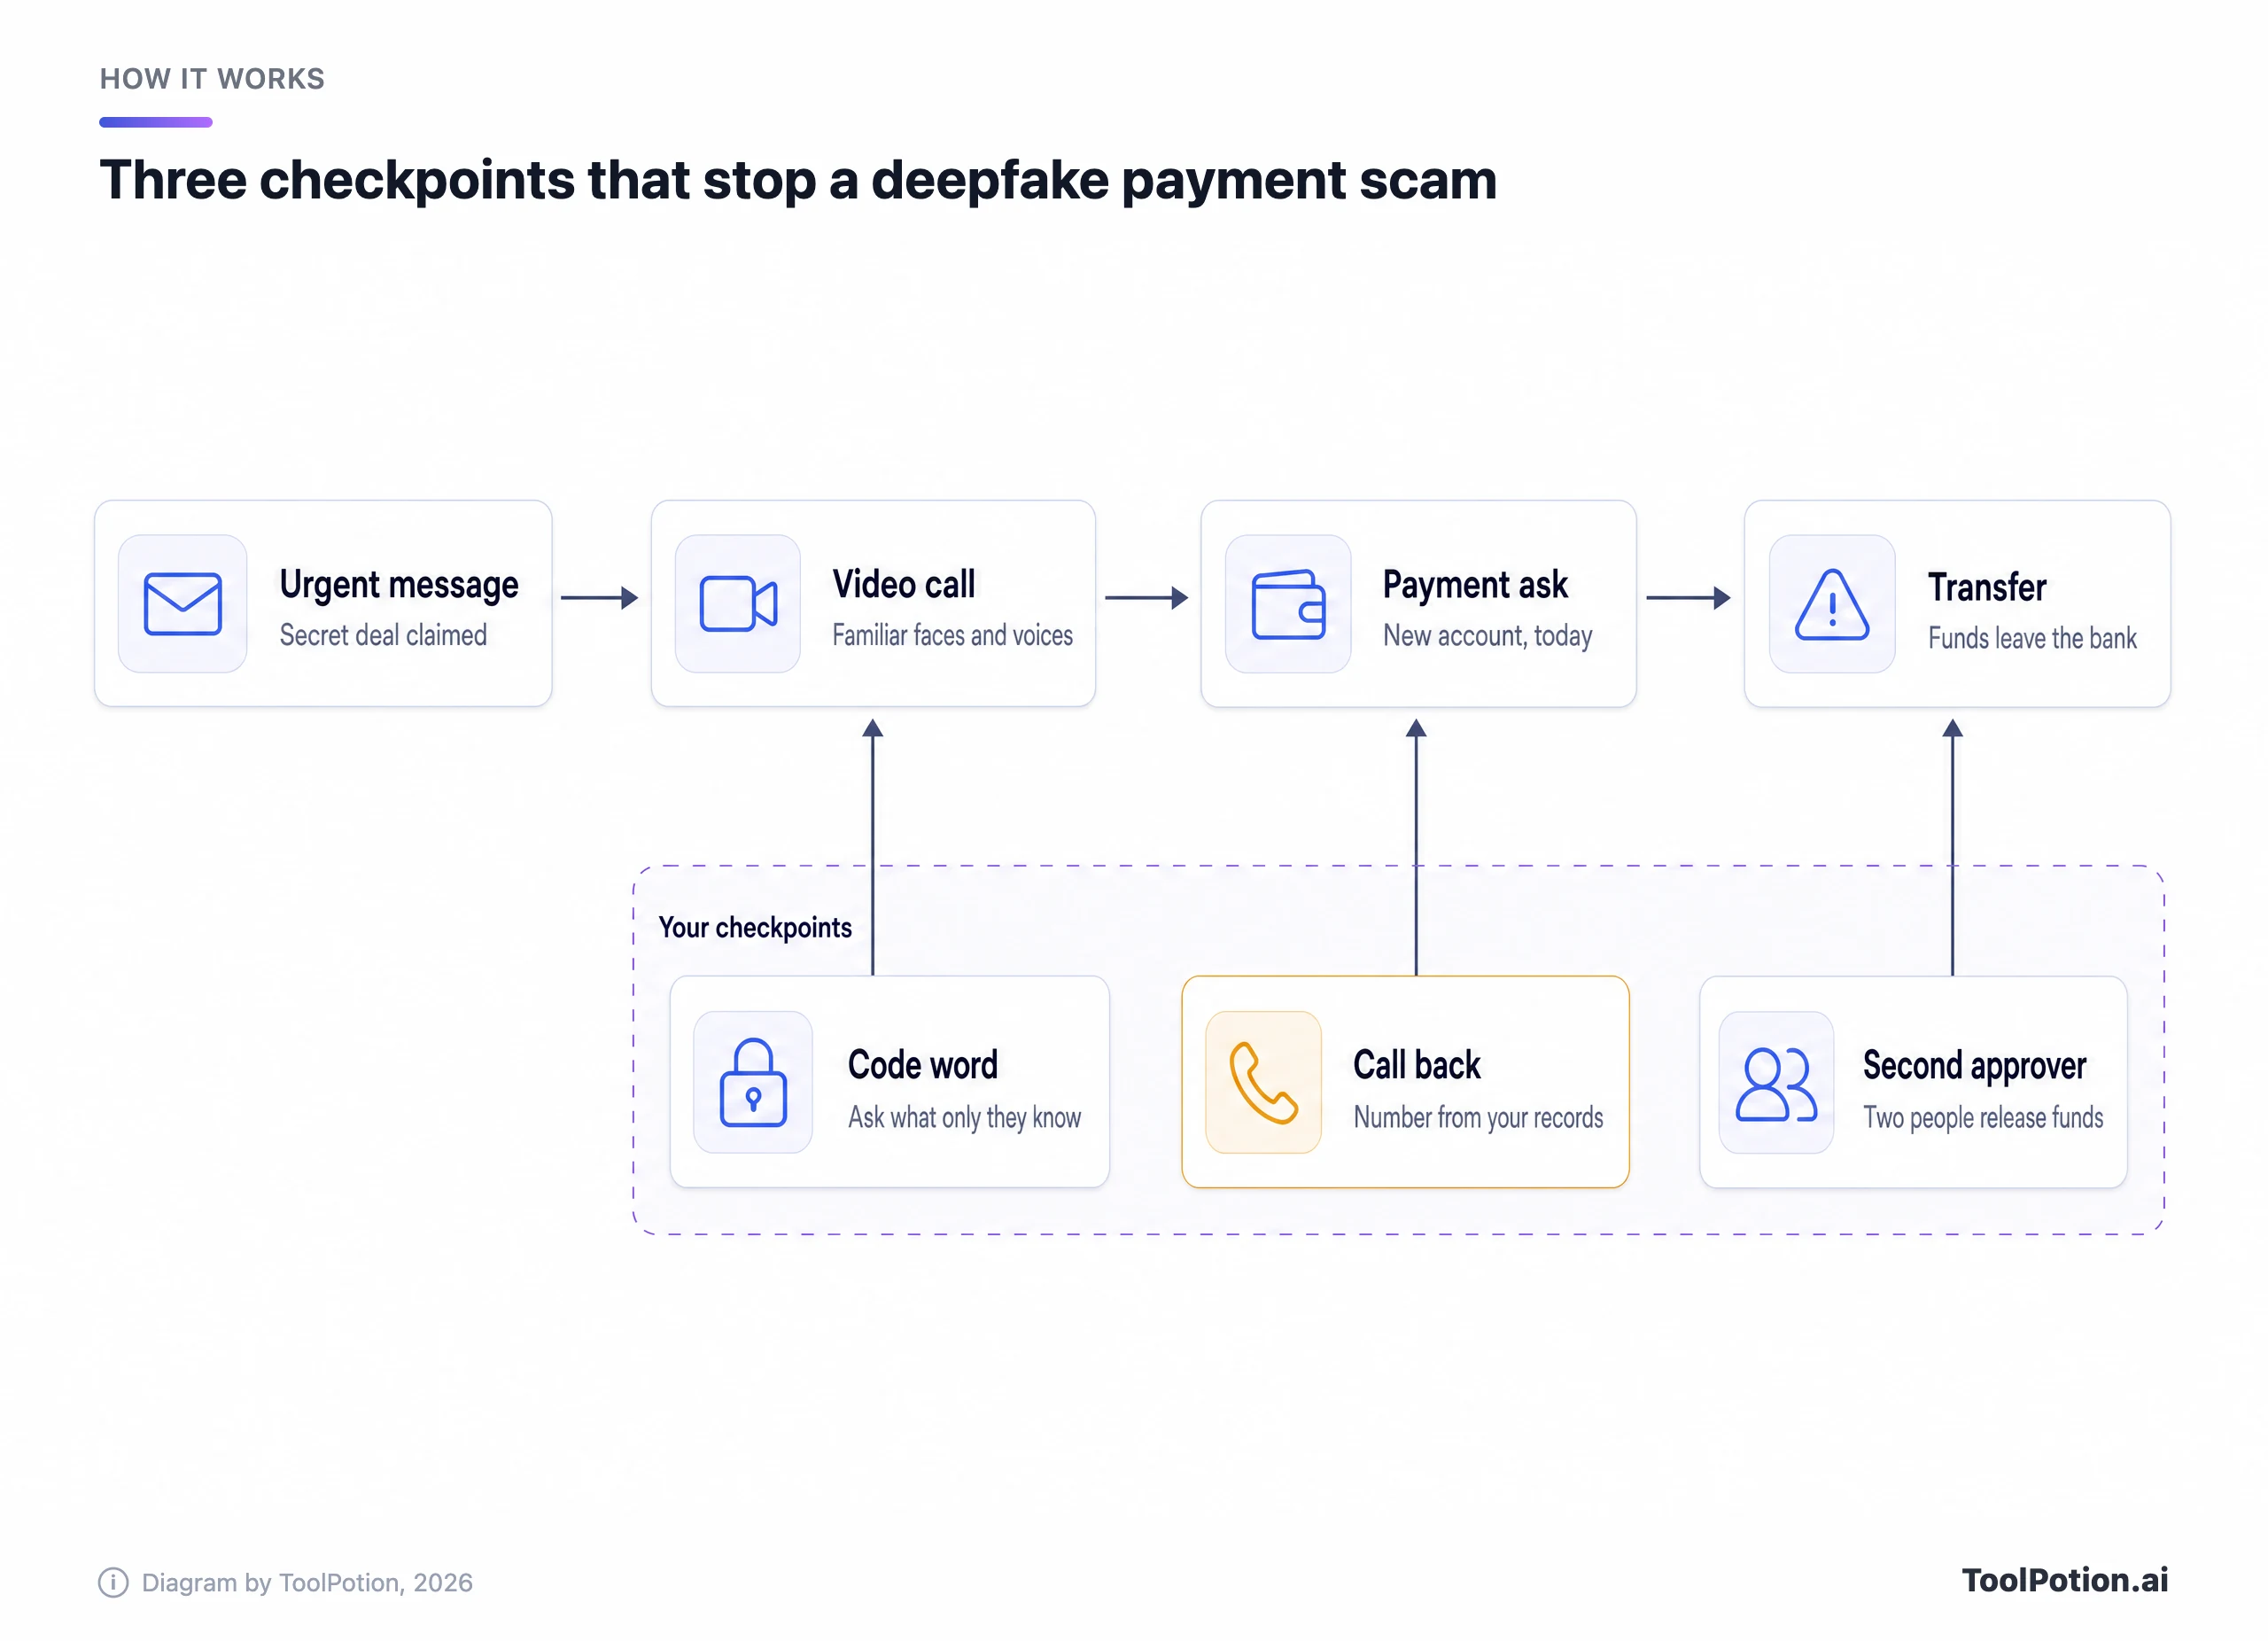
Aucun des trois points de contrôle ne demande à quelqu'un de repérer un faux. Ils fonctionnent même quand la vidéo est parfaite, et c'est pourquoi ils méritent la tête de votre liste.
Faux fournisseurs et changements de facture
C'est toujours la plus grosse : 3,05 milliards de dollars sur 24 768 plaintes de BEC en 2025. La version classique est un message, souvent issu de la vraie boîte mail piratée d'un fournisseur, annonçant que les coordonnées bancaires ont changé. Comme l'e-mail est authentique, il peut passer les contrôles techniques habituels. Ce qui l'arrête, c'est une personne qui confirme le changement sur un numéro connu.
Faux candidats et faux recruteurs
Le recrutement est devenu une porte d'entrée. Le FBI avertit que des informaticiens nord-coréens masquent leur identité, souvent avec l'aide de complices basés aux États-Unis, pour décrocher des postes à distance, parfois avec une personne qui passe l'entretien et une autre qui fait le travail (FBI IC3). Le rapport IC3 2025 décrit des entretiens où les mouvements des lèvres ne correspondent pas à l'audio, avec pour objectif l'accès au réseau plutôt que l'argent. L'arnaque inverse frappe les candidats qui croient avoir été embauchés : la catégorie fraude à l'emploi de l'IC3 a coûté 363 millions de dollars en 2025, contre 70 millions deux ans plus tôt.
Des kits qui contournent votre MFA
Les codes par SMS et les notifications d'application d'authentification n'arrêtent pas les kits de phishing récents. Tycoon2FA, démantelé cette année par Microsoft et les forces de l'ordre, capturait mots de passe et codes à usage unique en temps réel, et Microsoft indique qu'à la mi-2025 il représentait environ 62 % des tentatives de phishing qu'elle bloquait. Kali365 amène les victimes à saisir un code d'appareil sur une véritable page Microsoft, ce qui livre des tokens ne nécessitant ni mot de passe ni MFA. Le phishing par consentement pousse un utilisateur à approuver une application malveillante, et le FBI prévient qu'un changement de mot de passe ne la révoque pas (FBI IC3).
Les contrôles gratuits qui bloquent l'essentiel des pertes
Classez les défenses selon ce qu'elles bloquent par dollar dépensé : les trois premières ne coûtent rien. Ce sont des règles, écrites et appliquées à chaque fois, qui fonctionnent que la demande arrive par e-mail, par une voix clonée ou par un visage à l'écran.
- Confirmez tout changement de coordonnées bancaires ou tout nouveau bénéficiaire en appelant un numéro que vous possédez déjà, tiré du dossier fournisseur, du contrat ou de l'annuaire du personnel. N'utilisez jamais le numéro figurant dans le message ni l'identifiant de l'appelant.
- Exigez que deux personnes valident tout paiement au-dessus d'un seuil que vous fixez, et que la seconde vérifie que le rappel a bien eu lieu.
- Convenez d'un mot de code ou d'une question de contrôle pour les demandes d'argent entre le personnel financier et les dirigeants, et gardez-le hors des e-mails et des messageries.
Le rappel est le plus efficace, car il déplace la conversation vers un canal que l'attaquant ne contrôle pas. Le conseil du FBI sur les arnaques à la voix IA est identique : raccrochez, cherchez vous-même le numéro de l'organisation et appelez-la directement (FBI IC3). Ajoutez une règle interdisant de modifier des coordonnées bancaires le jour même, et tous les scénarios du type « l'affaire se conclut dans une heure » perdent leur pression.
La double validation rattrape ce qu'une personne pressée laisse passer. Chez Arup, un seul employé a déplacé l'argent en 15 virements. Un second validateur devant confirmer le rappel aurait obligé les escrocs à tromper deux personnes, deux fois. Demandez à votre banque si sa plateforme professionnelle gère le double contrôle sur les virements et les prélèvements ACH. Si vous automatisez vos comptes fournisseurs, consultez notre guide sur l'IA en finance et comptabilité.
Le mot de code paraît désuet, jusqu'à ce qu'on le voie fonctionner. En 2024, un dirigeant de Ferrari a reçu l'appel d'une personne imitant l'accent du sud de l'Italie du PDG Benedetto Vigna. Il lui a demandé le titre d'un livre que Vigna lui avait recommandé quelques jours plus tôt, et l'appel s'est brusquement interrompu (Fortune). Le FBI recommande un mot secret aux familles pour la même raison. Pour une équipe, choisissez une phrase qui n'apparaît jamais par écrit.
Une dernière règle gratuite : considérez toute demande arrivant par un canal inhabituel comme non vérifiée. Le faux de LastPass s'est démasqué en partie parce que « le PDG » se manifestait sur WhatsApp, et le patron de WPP a averti ses équipes qu'un compte avec sa photo ne prouve pas que c'est lui. Notez quels canaux votre entreprise utilise pour l'argent et les accès. Toute la routine tient sur une page, à afficher près de la personne qui règle les factures.
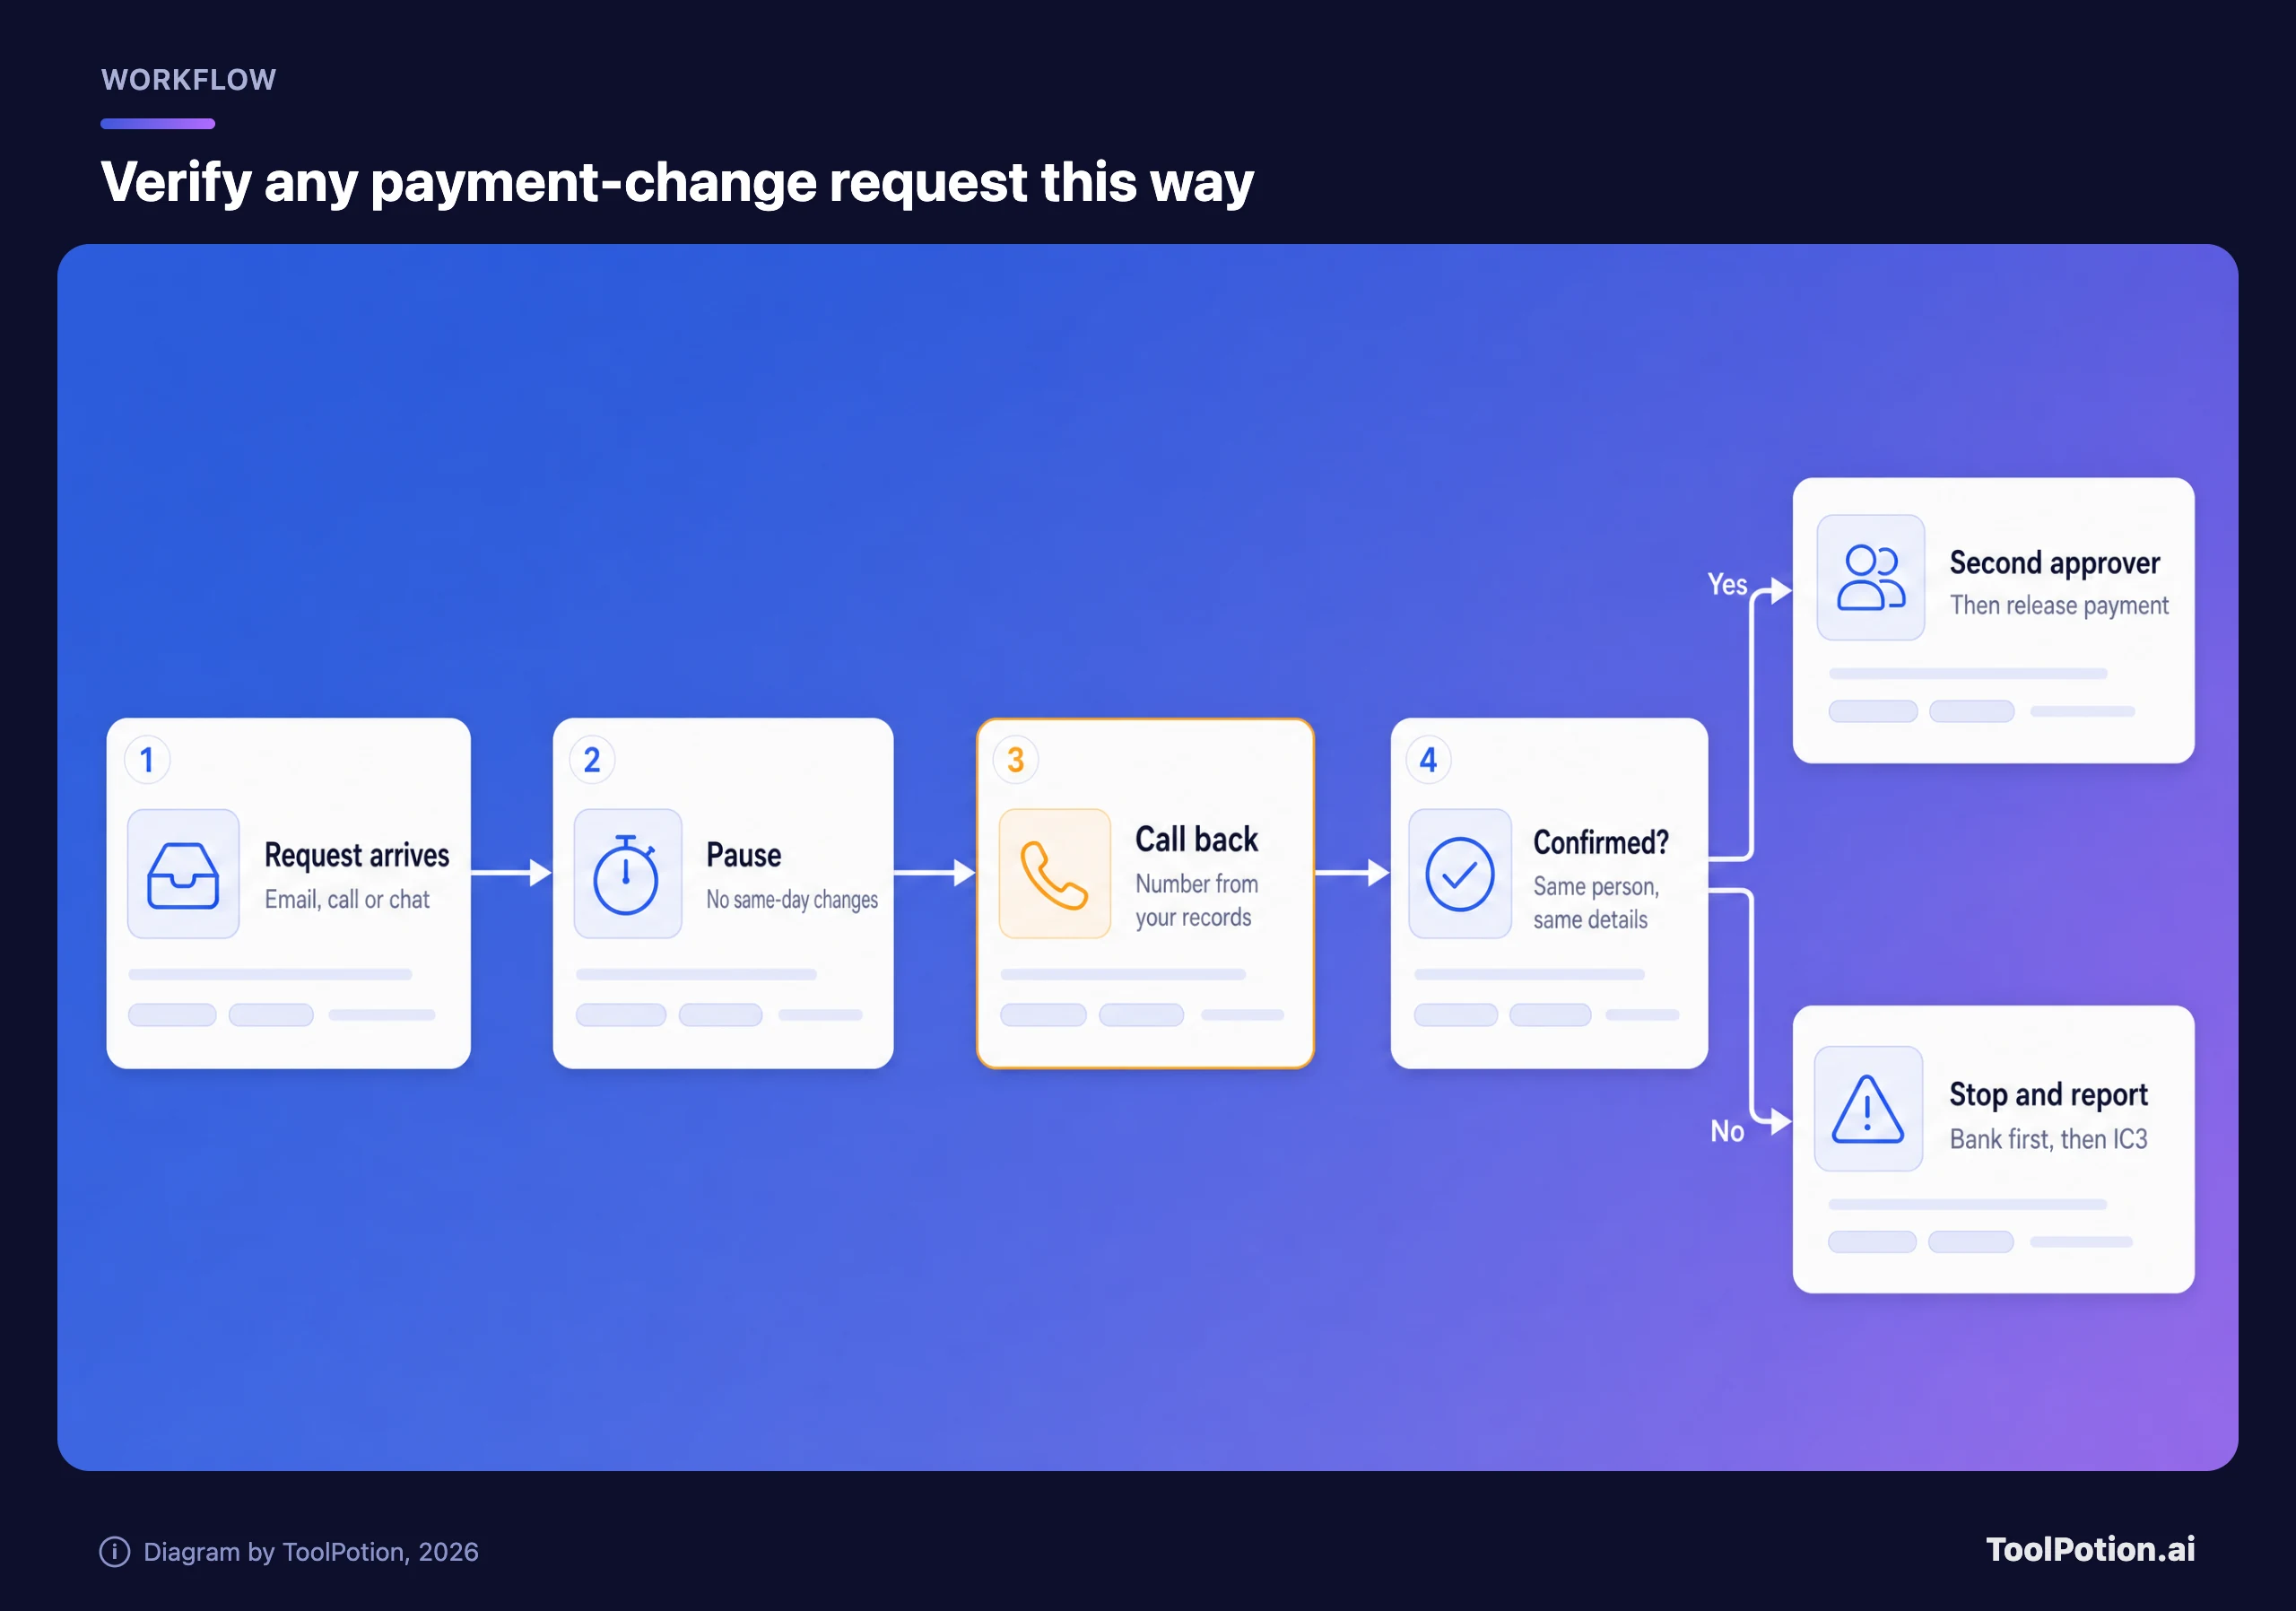
L'étape en orange est celle qui compte. Tout le reste sert à garantir que le rappel a lieu avant que l'argent ne parte. Quand un message arrive et que vous avez un doute, les trois questions ci-dessous couvrent les demandes qui coûtent de l'argent : paiements, codes et installations.
La plupart des chemins mènent au même endroit. Vérifiez sur un canal en lequel vous avez déjà confiance, puis agissez.
Les contrôles techniques qui valent la peine d'être payés
Le processus bloque le paiement. La technologie bloque la prise de contrôle de compte qui vient souvent d'abord, quand un escroc lit une vraie boîte mail pendant des semaines avant d'envoyer, depuis celle-ci, une facture parfaitement synchronisée. Voici l'ordre qui offre à une petite équipe le plus de protection pour le moins d'argent.
D'abord les passkeys, puis fermer les portes dérobées
La CISA qualifie le MFA résistant au phishing d'étalon-or et affirme que la seule forme largement disponible est FIDO/WebAuthn, la norme derrière les passkeys et les clés de sécurité matérielles (CISA). Les codes SMS sont exposés au phishing et au SIM swapping, et les codes à usage unique peuvent être piratés par phishing. Commencez par les personnes ayant des droits d'administrateur ou pouvant déplacer de l'argent, puis par la messagerie de tout le monde. Le rapport 2026 de Microsoft cite le MFA résistant au phishing et les passkeys parmi les meilleures protections contre les attaques.
Les passkeys ne ferment pas toutes les portes, d'où l'importance des alertes sur Kali365 et le phishing par consentement. Pour Microsoft 365, le FBI recommande une politique d'accès conditionnel qui bloque la connexion par code d'appareil, sauf besoin professionnel réel. La documentation de Microsoft indique que, par défaut, les utilisateurs peuvent autoriser des applications à lire leur boîte mail, et recommande de n'autoriser le consentement que pour les applications d'éditeurs vérifiés. Avec un autre fournisseur d'identité, comme Okta, cherchez les deux mêmes contrôles. (Notre cadre de confidentialité des données pour les outils IA traite de la question connexe : quels outils IA peuvent voir les données de l'entreprise.)
Authentification des e-mails : ce que Gmail et Outlook exigent désormais
SPF, DKIM et DMARC permettent aux serveurs destinataires de vérifier qu'un e-mail se réclamant de votre domaine vient bien de vous. Gmail impose à tous les expéditeurs de configurer SPF ou DKIM, et ceux qui envoient 5 000 messages ou plus par jour doivent mettre en place les trois, avec une adresse d'expéditeur alignée (Google). Outlook a appliqué des règles similaires aux gros expéditeurs (plus de 5 000 par jour) en 2025, exigeant que SPF et DKIM passent et DMARC au moins à p=none, sous peine de rejet (Microsoft).
La plupart des petites entreprises envoient bien moins de 5 000 e-mails par jour, alors pourquoi s'en soucier ? Parce que DMARC en quarantine ou reject empêche les criminels d'envoyer des e-mails sous votre domaine exact vers tout destinataire qui l'applique. Il ne fait rien contre un domaine ressemblant à une lettre près, ni contre un attaquant installé dans la vraie boîte mail d'un fournisseur. Commencez à p=none, lisez les rapports pendant quelques semaines, corrigez les expéditeurs légitimes comme votre outil de facturation, puis durcissez.
Un gestionnaire de mots de passe pour tous
Les mots de passe réutilisés transforment une connexion piratée en cinq. Le forfait Teams de Bitwarden coûte 4 $ par utilisateur et par mois, facturé annuellement. 1Password facture 8,99 $ par utilisateur et par mois pour Business, ou 24,95 $ par mois pour un Teams Starter Pack couvrant 10 personnes. Pour un bureau de 10 personnes, cela représente environ 25 à 90 $ par mois.
Filtrage des e-mails et exercices
Sur Microsoft 365, Defender for Office 365 Plan 1 coûte 2 $ par utilisateur et par mois et couvre l'e-mail, Teams, SharePoint et OneDrive, y compris les liens malveillants, les QR codes et les pièces jointes zero-day. Business Premium, à 22 $ par utilisateur et par mois jusqu'à 300 utilisateurs, inclut déjà Defender for Office 365. Des plateformes spécialisées comme Abnormal AI, Proofpoint et Mimecast viennent s'y ajouter. Abnormal vend une détection comportementale visant les BEC et la compromission d'e-mails de fournisseurs, ne publie aucun tarif et affirme que 30 % du Fortune 500 l'utilise : attendez-vous à des devis d'entreprise. Demandez-les une fois les contrôles gratuits en place.
Organisez un exercice anti-arnaque deux fois par an, et pas seulement par e-mail. Les données de Verizon montrent que les leurres par voix et par SMS surpassent l'e-mail dans les simulations, et le pretexting, où l'attaquant construit une histoire crédible avant de demander quoi que ce soit, a atteint 6 % de toutes les violations dans ses données 2026. Un appel surprise de cinq minutes de « la banque » à votre comptable en apprend plus qu'une heure de diapositives. Voici comment les options se comparent.
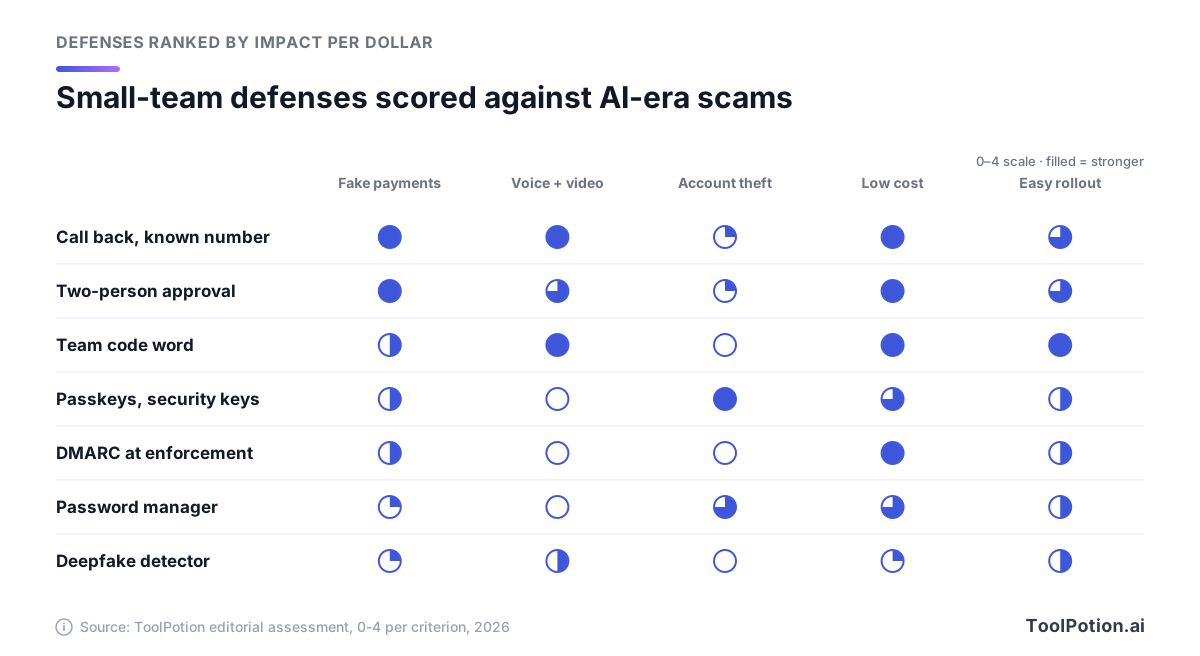
Les scores reflètent notre jugement éditorial, pas un benchmark. Les contrôles les moins chers des deux premières lignes sont aussi ceux qui bloquent les faux paiements et les fausses voix. Les passkeys dominent la colonne du vol de compte. Les détecteurs de deepfakes sont à la traîne presque partout, et la section suivante explique pourquoi.
Ce que la détection des deepfakes peut et ne peut pas faire
Les éditeurs de détection avancent des chiffres impressionnants. Pindrop affirme détecter les deepfakes audio en environ deux secondes et cite 99 % de précision face aux moteurs connus. Sensity cite 98 % sur des jeux de données publics. Resemble AI, l'un des produits de clonage vocal évalués par Consumer Reports en 2025, met désormais la détection en avant sur sa page d'accueil et revendique 99,5 % pour l'audio. Remarquez les réserves : moteurs connus, jeux de données publics.
Les faux du monde réel sont plus difficiles. Le benchmark Deepfake-Eval-2024, construit à partir de deepfakes circulant sur les réseaux sociaux, a montré que les meilleurs détecteurs open source perdaient environ la moitié de leur précision (mesurée en AUC) par rapport aux anciens jeux de test académiques : 50 % pour la vidéo, 48 % pour l'audio et 45 % pour les images (arXiv). Les détecteurs commerciaux font mieux, mais restent en deçà d'analystes forensiques formés. Les humains font pire. Dans une étude 2025 de l'éditeur de biométrie iProov, seuls 0,1 % des 2 000 participants ont correctement classé tous les éléments réels et faux.
Les conseils visuels du FBI restent utiles : demandez à un candidat de passer la main devant son visage, et surveillez les mains déformées ou les décalages étranges. Utilisez-les comme signaux d'alerte. Les générateurs progressent plus vite que les listes de contrôle.
La piste la plus prometteuse vérifie l'appareil plutôt que les pixels. Google a commencé cette année à déployer la détection des faux appels sur Android, en commençant par les Pixel : quand un contact appelle, le téléphone interroge le véritable appareil de ce contact, et s'il n'est pas en train d'appeler, vous recevez un avertissement vous invitant à raccrocher. Cela ne fonctionne que si les deux personnes utilisent l'app Téléphone de Google (ainsi que les apps Contacts et Messages de Google) sur Android 12 ou version ultérieure : considérez-le donc comme un bonus, pas comme un contrôle. Personne n'a à juger du réalisme de la voix.
Qui doit alors acheter un détecteur ? Les centres de contact qui authentifient les appelants par la voix, les entreprises qui recrutent massivement à distance, et celles dont les dirigeants vivent en visioconférence. Reality Defender propose une offre développeur gratuite de 50 analyses audio ou image par mois, ainsi que des produits pour les appels et les réunions vidéo, et l'extension gratuite Hive AI Detector analyse images, vidéos, textes et audio. Pour une entreprise de 20 personnes, ce sont une couche supplémentaire. Si un détecteur dit qu'un appel est authentique, vous rappelez quand même. Notre classement des outils de cybersécurité IA suit l'ensemble de la catégorie.
Le recrutement est désormais une surface d'attaque
Un faux employé muni d'un ordinateur portable et d'un accès administrateur peut faire plus de dégâts qu'une fausse facture. Les conseils du FBI pour repérer les informaticiens nord-coréens s'appliquent bien à tout recrutement à distance :
- Exigez la vidéo avec l'arrière-plan visible, et demandez au candidat de passer la main devant son visage, ce qui peut faire bugger une vidéo générée par IA.
- Vérifiez directement auprès des employeurs et des établissements les emplois et les diplômes déclarés.
- Recoupez photos, noms et coordonnées avec les profils sociaux et les sites de portfolio.
- N'expédiez le matériel qu'à l'adresse figurant sur la pièce d'identité de la personne.
- Méfiez-vous d'un changement après l'offre : le FBI a vu une personne passer l'entretien et une autre faire le travail.
Pour les postes avec accès administrateur, des services de vérification d'identité comme Nametag contrôlent documents et biométrie lors de l'embauche, de l'intégration et des réinitialisations au support, et se positionnent explicitement contre les informaticiens nord-coréens. Si vous utilisez un tri par IA issu de notre classement des outils de recrutement, ajoutez une vérification d'identité par-dessus.
Votre marque peut aussi être usurpée dans l'autre sens, par de faux employeurs qui « recrutent » des candidats avant de leur prendre leur argent. Ajoutez sur votre page carrières une ligne précisant de quel domaine d'e-mail vous recrutez et que vous ne faites jamais payer les candidats ni ne leur demandez d'acheter du matériel.
Un plan de défense sur 30 jours
Trente jours suffisent à une petite équipe pour combler l'essentiel des failles ci-dessus. L'ordre compte. Les règles sur l'argent viennent d'abord, car elles sont gratuites et protègent des plus grosses pertes, puis les comptes, puis le domaine de messagerie, puis les personnes.
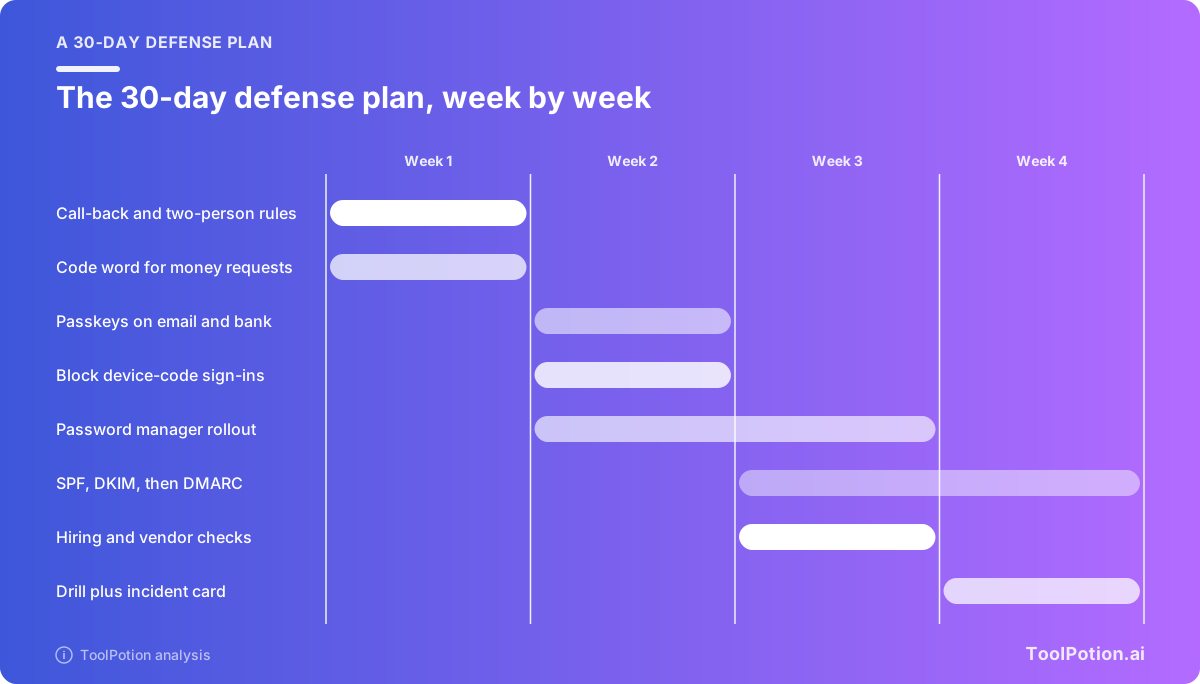
Semaine 1 : les règles sur l'argent
Rédigez sur une page les règles de rappel et de double validation, fixez le seuil d'approbation, et dressez une liste unique des coordonnées bancaires et numéros de téléphone de chaque fournisseur à partir de vos propres dossiers. Convenez d'un mot de code, en personne, avec ceux qui peuvent déplacer de l'argent. Demandez ensuite à votre banque quel double contrôle elle propose, quel numéro joint son service antifraude hors heures ouvrées et comment elle rappelle un virement. L'IC3 note que les politiques de récupération des banques varient : renseignez-vous dès maintenant sur la vôtre.
Semaine 2 : les comptes
Activez les passkeys ou les clés de sécurité pour les administrateurs, le personnel financier et l'accès à la banque, puis pour la messagerie de tout le monde, et supprimez les solutions de repli par SMS pour les administrateurs. Bloquez la connexion par code d'appareil et limitez le consentement aux applications. Lancez le gestionnaire de mots de passe avec l'équipe financière.
Semaine 3 : domaine, recrutement et fournisseurs
Publiez SPF et DKIM, ajoutez DMARC à p=none et commencez à lire les rapports. Intégrez les contrôles de recrutement à vos étapes d'embauche et ajoutez la mention sur la page carrières. Demandez à vos cinq principaux fournisseurs comment ils confirmeront avec vous un changement de coordonnées bancaires, et dites-leur comment vous confirmerez les vôtres.
Semaine 4 : les personnes
Lancez l'exercice : un appel au comptable de la part du « PDG » demandant un virement urgent, plus un leurre par SMS envoyé à tous. Faites le débriefing sans chercher de coupable. Passez DMARC en quarantine une fois que les expéditeurs légitimes passent, et affichez la checklist de la première heure ci-dessous près de la personne qui règle les factures. Évaluez ensuite votre dispositif, puis de nouveau dans six mois.
Si vous avez obtenu moins de 7, commencez par les deux premières cases. Ce sont celles qui protègent directement l'argent.
La première heure après la sortie d'argent
Si un paiement est parti chez un escroc, l'horloge compte plus que la paperasse. L'équipe Recovery Asset Team de l'IC3 travaille avec les banques pour geler les fonds volés ; en 2025, elle a gelé 679 millions de dollars sur les 1,16 milliard visés, soit un taux de réussite de 58 %. Suivez ces étapes dans l'ordre.
- Appelez la ligne antifraude de votre banque et demandez-lui de rappeler le paiement, en fournissant les documents d'indemnisation qu'elle exige.
- Déposez une plainte sur ic3.gov avec tous les détails de la transaction (montant, date, les deux banques, numéros de compte, références), quel que soit le montant.
- Verrouillez la boîte mail compromise : réinitialisez le mot de passe, déconnectez toutes les sessions et supprimez les autorisations d'applications inconnues, car un simple changement de mot de passe ne révoque pas l'accès d'une application.
- Prévenez le fournisseur ou le client dont l'identité a été usurpée, sur un numéro de vos dossiers, et bloquez tout autre paiement vers le nouveau compte.
- Conservez les preuves : e-mails avec en-têtes complets, journaux d'appels et messages de chat.
- Signalez les faits à la police locale, et prévenez votre assureur cyber si vous en avez un.
- Ignorez toute personne qui propose de récupérer l'argent contre rémunération. La FTC a averti cette année que les arnaqueurs de « récupération » se font passer pour des agences gouvernementales et des cabinets d'avocats, et que les organisations légitimes ne demandent jamais d'argent pour vous aider à obtenir un remboursement.
Les dossiers de l'IC3 montrent ce que rapporte un signalement rapide. Les services d'une municipalité de l'Oregon ont obtenu le rappel d'un virement de 6 millions de dollars parce que le compte destinataire avait déjà été gelé après un signalement antérieur. Des acheteurs immobiliers qui avaient viré plus de 449 000 $ après de faux e-mails de leurs avocats ont constaté que la totalité de la somme restait bloquée une fois que l'IC3 avait contacté la banque destinataire.
Questions fréquentes
Les filtres anti-spam repèrent-ils le phishing écrit par IA ?
En partie. Defender for Office 365 analyse les liens, les QR codes et les pièces jointes, qui ne dépendent en rien de la qualité rédactionnelle de l'e-mail. Un message provenant du compte réel mais compromis d'un fournisseur est plus difficile à détecter, puisqu'il passe les contrôles d'authentification. C'est à cela que sert la règle du rappel.
Combien d'audio faut-il pour cloner une voix ?
Très peu. OpenAI a indiqué que 15 secondes suffisaient à son Voice Engine. Si vos dirigeants s'expriment dans des podcasts, des webinaires ou des vidéos sur les réseaux sociaux, partez du principe que leur voix peut être clonée et fiez-vous aux rappels et aux mots de code plutôt qu'à la reconnaissance.
La double authentification par SMS vaut-elle toujours mieux que rien ?
Oui, comme solution provisoire. La CISA classe les codes par SMS et par appel vocal parmi les méthodes vulnérables au phishing et au SIM swapping, et des kits comme Tycoon2FA ont capturé des codes à usage unique en temps réel. Passez d'abord les administrateurs et le personnel financier aux passkeys.
Qu'est-ce qui fait un bon mot de code d'équipe ?
Court, jamais écrit dans un e-mail ou un chat, et transmis en personne aux personnes qui déplacent l'argent. Changez-le quand quelqu'un part. Une question sur un sujet récent et privé, comme le livre de Ferrari, fonctionne aussi.
La banque remboursera-t-elle un paiement que nous avons autorisé ?
Ne comptez pas dessus. L'IC3 note que les établissements financiers ont des politiques variées en matière de récupération des fonds. Demandez dès maintenant à votre banque ce qu'elle fait en cas de virement frauduleux, et vérifiez si votre assurance cyber couvre les pertes liées à l'ingénierie sociale.