

Bank of America a récemment envoyé à ses clients un e-mail qui aurait semblé absurde il y a deux ans : merci de ne pas confier votre identifiant et votre mot de passe bancaires à un assistant IA. Ce message, un avertissement financier sur le thème de l'IA, demandait de ne jamais communiquer ses identifiants à une autre personne ou à un service extérieur, y compris un outil ou un agent doté d'IA qui propose d'agir en votre nom. Zack Whittaker, de TechCrunch, a lu l'agacement entre les lignes, et un porte-parole de la banque a confirmé que l'e-mail était authentique.
Une banque n'écrit pas une telle phrase si ses clients ne le font pas. Des agents personnels comme Claude for Chrome, ChatGPT Atlas et Perplexity Computer se connectent, remplissent des formulaires et paient des achats, et quand l'agent bute sur un écran de connexion, le plus simple est de lui donner vos identifiants. Notre présentation des navigateurs IA et de la navigation agentique explique comment ils fonctionnent. Ce guide traite une question plus précise : que devient votre argent si vous en laissez un entrer.
Il s'agit de sécurité des comptes, pas de conseils financiers. Rien ici ne vous dit quoi faire de votre épargne.
Les banques font front commun
Le titre de Bloomberg sur RBC indique que la banque canadienne va bloquer les agents IA ; l'article étant payant, nous n'avons pu lire que le titre. Une couverture antérieure de The Logic est plus prudente : Bruce Ross, responsable de l'IA chez RBC, a dit que la banque s'inquiétait des agents qui déplacent de l'argent et de la question de savoir qui est responsable en cas de problème, et le PDG Dave McKay a déclaré que RBC envisageait de bloquer l'agent Muse de Meta, sans décision définitive. Le PDG de Schwab est plus catégorique. Rick Wurster a déclaré sur Bloomberg TV que l'entreprise bloquait Muse pour les mouvements d'argent : « Pour la protection du client et pour notre protection, nous ne l'autorisons pas », comme le cite Gizmodo.
Le reste repose sur un seul article de synthèse. IBTimes UK indique que Citi a confirmé ne pas autoriser les agents tiers à se connecter aux comptes clients ni à effectuer des opérations sur ses plateformes bancaires numériques, tout en permettant un accès limité en lecture seule via des prestataires d'open banking agréés. Le reste est attribué à d'autres : selon Reuters, Morgan Stanley bloque les agents tiers, et selon Axios, JPMorgan et Bank of America les restreignent aussi. Nous n'avons pas pu ouvrir les articles de Reuters ni d'Axios ; considérez donc ces informations comme de seconde main. IBTimes note aussi que ces articles n'établissent ni virements non autorisés à grande échelle, ni pertes pour des clients. C'est un risque sur lequel les banques agissent tôt, pas une épidémie.
Côté achats, il y a aussi un avertissement. Bank of America, Capital One, NatWest, ING et deux autres banques ont récemment publié des principes de sécurité pour les agents d'achat, résumés par Techlicious. Leur crainte : en cas de problème, la banque ne peut souvent pas savoir quel agent a acheté quoi, ni si la commande correspondait à vos instructions.
Pourquoi le partage d'identifiants est ce qui coûte cher
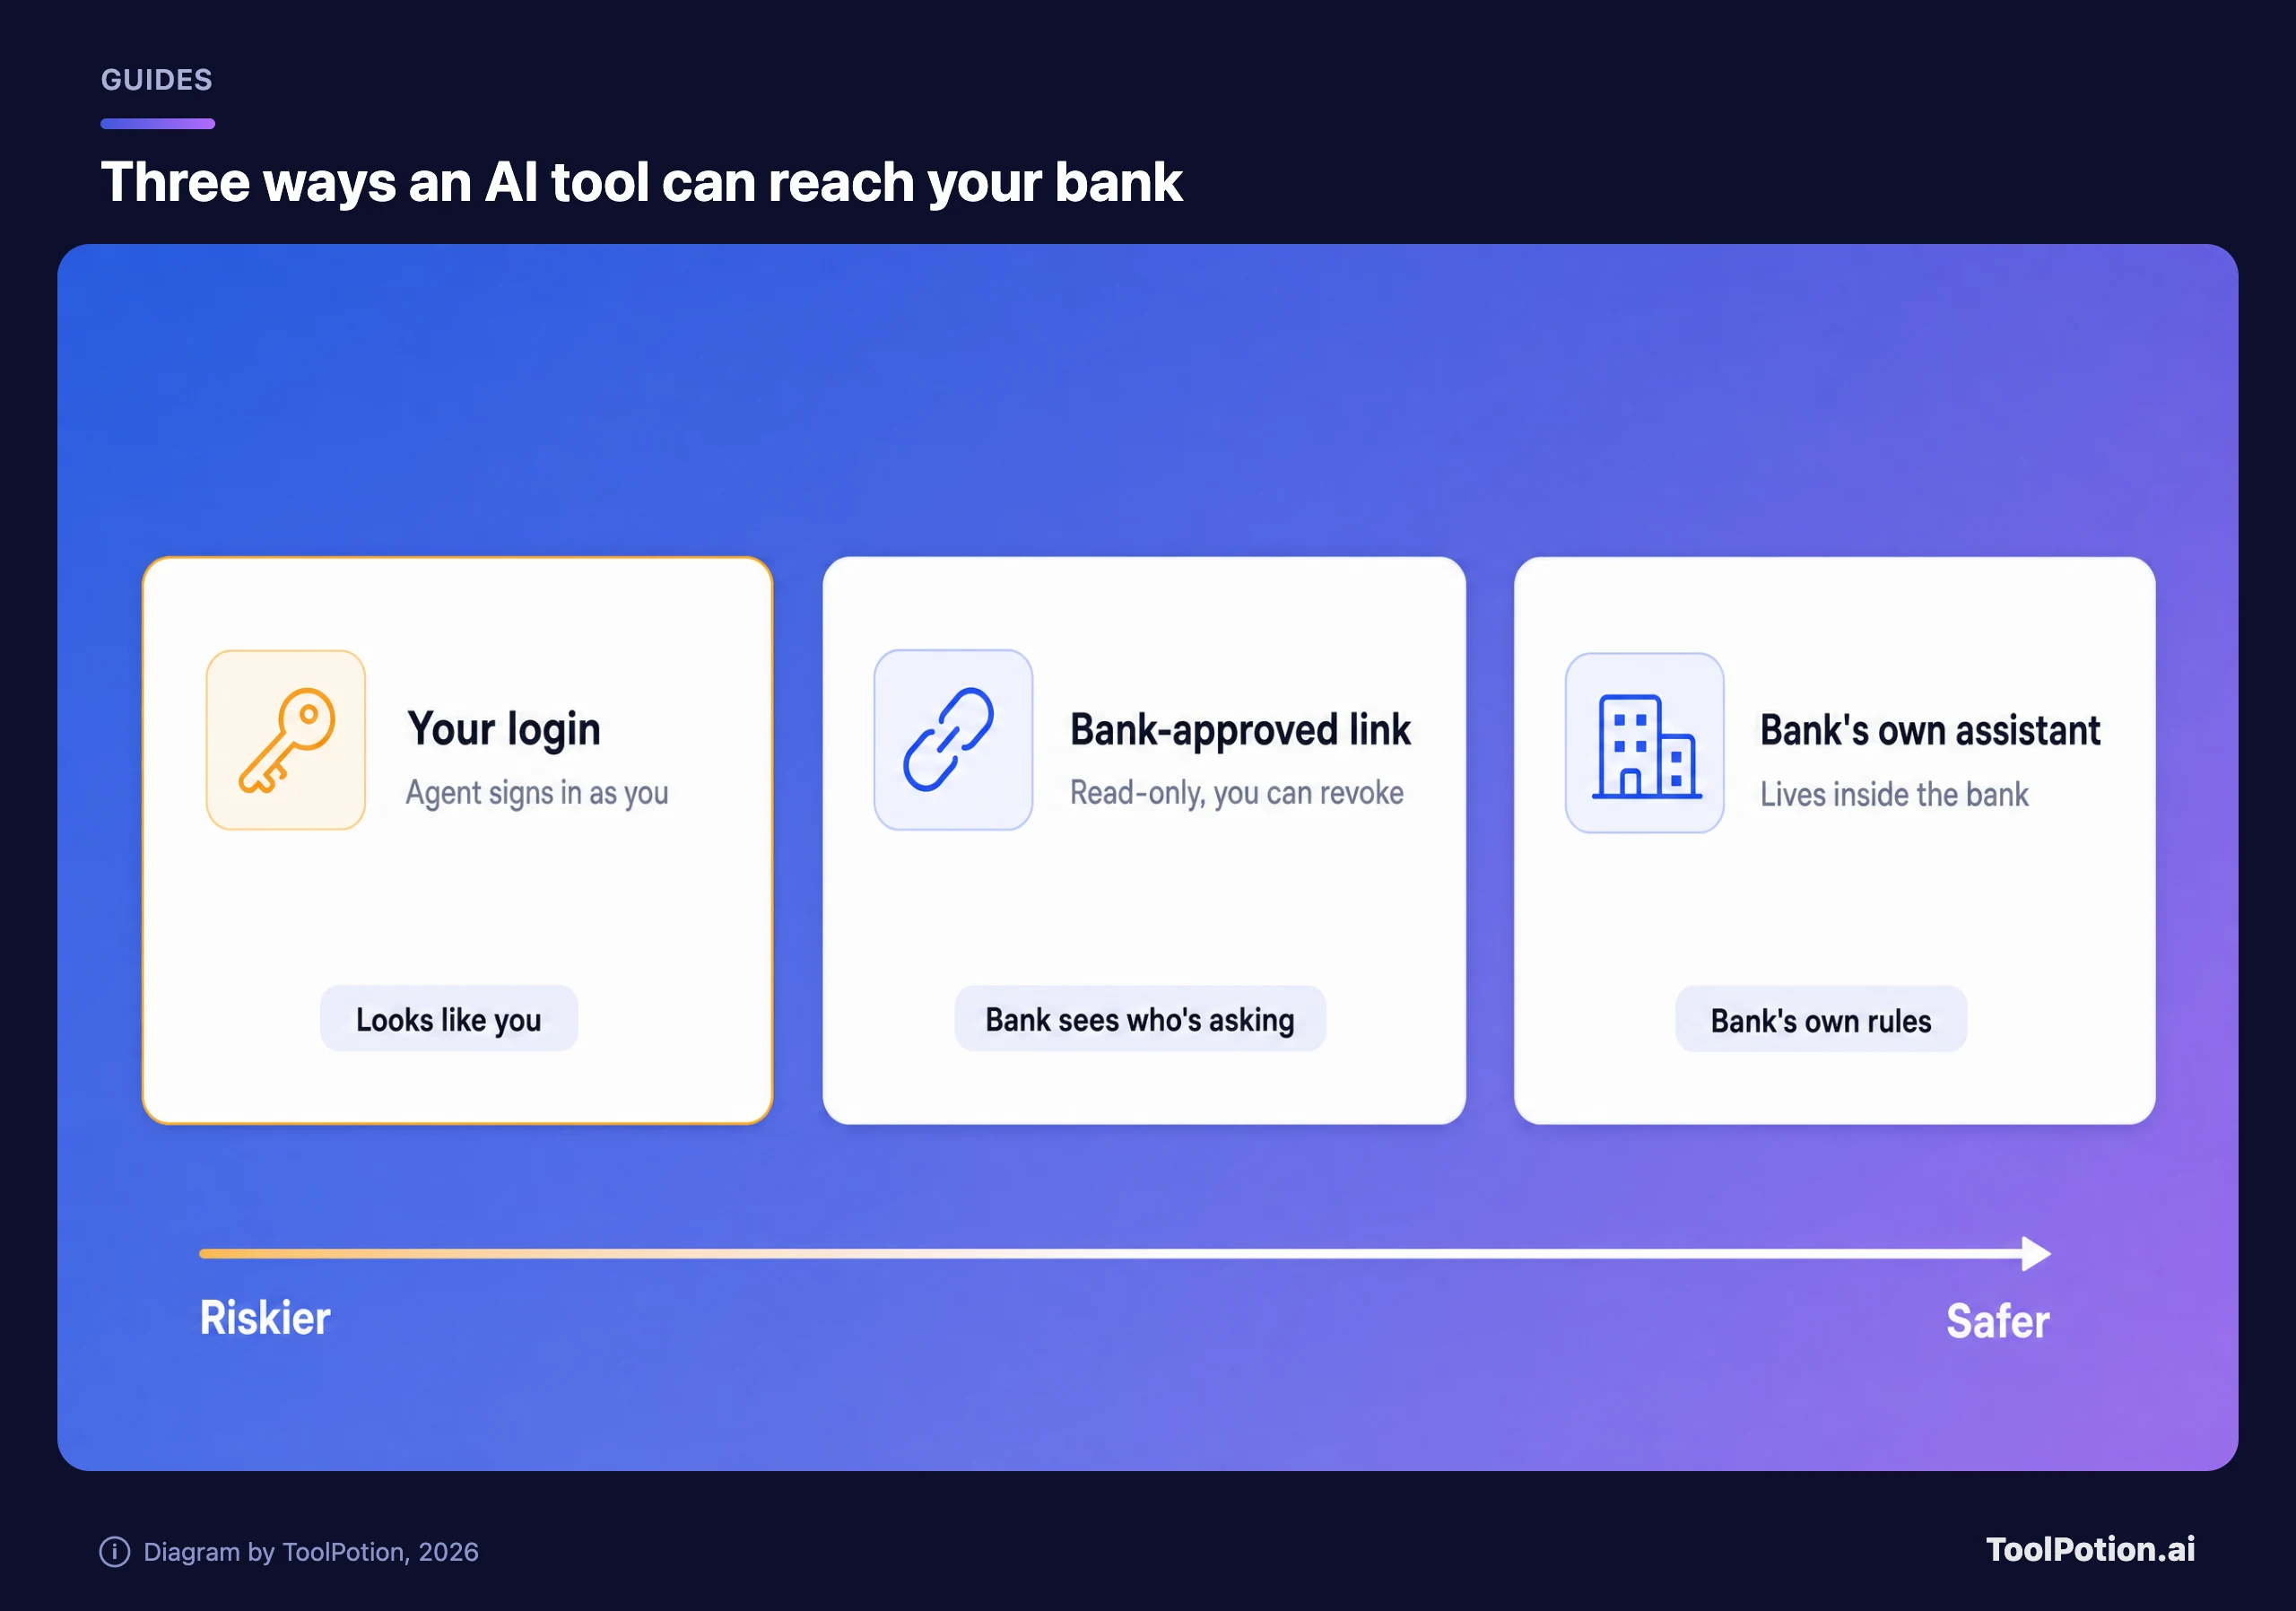
Quand un agent se connecte avec votre mot de passe, la banque voit… vous. Elle ne peut pas distinguer l'agent du titulaire du compte, et c'est pourquoi Schwab et d'autres les bloquent. C'est aussi pourquoi l'e-mail de la banque contient cette phrase, citée par TechCrunch : « gardez à l'esprit que vous êtes responsable des opérations résultant de cet accès ». TechCrunch ajoute que les conditions de compte de la plupart des banques rendent déjà les clients responsables de quiconque ils donnent leurs identifiants.
La Regulation E américaine, sur laquelle repose l'essentiel de la protection contre la fraude sur les cartes de débit et les virements, va dans le même sens. Elle définit un virement non autorisé comme un virement initié par une personne sans autorité réelle, et en exclut les virements effectués par une personne à qui le consommateur a fourni un dispositif d'accès (« une carte, un code ou tout autre moyen d'accès »), sauf si le consommateur a informé la banque que cette personne n'est plus autorisée. Le commentaire officiel du CFPB donne l'exemple d'un proche ou d'un collègue : si vous fournissez l'accès et accordez une autorité, et que la personne la dépasse, vous êtes entièrement responsable jusqu'à ce que vous préveniez la banque.
Savoir si un mot de passe donné à un agent IA constitue un dispositif d'accès que vous avez fourni, c'est notre lecture, pas celle du CFPB. Nous n'avons trouvé aucune directive concernant les agents, et partager un identifiant n'annule pas automatiquement votre protection dans tous les cas. Mais nous lirions la règle et les e-mails des banques ensemble, et nous partirions du principe que la réponse est oui. Le délai compte aussi. Selon le §1005.6, si une perte implique un virement non autorisé et que vous prévenez la banque dans les deux jours ouvrables suivant la découverte de la perte ou du vol du dispositif d'accès, votre responsabilité est plafonnée à 50 $. Passé ce délai, le plafond est de 500 $, et un virement non autorisé qui apparaît sur un relevé doit être signalé dans les 60 jours suivant ce relevé. Les cartes de crédit suivent d'autres règles ; renseignez-vous auprès de votre émetteur. Hors des États-Unis, vérifiez les conditions de votre propre banque.
Les voies que les banques laissent ouvertes
Les options raisonnables reposent toutes sur la même idée : la banque sait qui fait la demande. Une connexion en lecture seule que vous approuvez sur l'écran de votre banque, comme celles qu'utilisent déjà les applications de budget, permet à un outil de consulter soldes et dépenses sans qu'aucun mot de passe ne lui parvienne. Citi décrit ce dispositif, et Axios, relayé par IBTimes, indique que de nombreuses banques l'ont approuvé ou s'y dirigent. L'assistant de la banque est l'autre voie, car il fonctionne dans le cadre de sécurité et des conditions de la banque.
Les passkeys aident aussi. La page d'aide de Chrome de Google les présente comme le moyen de connexion le plus simple et le plus sûr, avec une empreinte digitale, un scan du visage ou le verrouillage de l'écran à la place d'un mot de passe. Il y a moins à transmettre, puisqu'il n'y a aucun mot de passe à coller dans une fenêtre de chat.
Pour les achats, le conseil tiré de l'avertissement des banques est simple. Ne laissez pas un agent finaliser un achat sans votre accord, et demandez à votre banque un numéro de carte virtuelle que vous pouvez désactiver instantanément. Si vous voulez de l'aide pour évaluer un outil précis, notre guide de sécurité des agents et l'article sur les sandboxes, permissions et audits présentent les limites à fixer.
Le réglage à vérifier dans Chrome
À peu près au même moment, Google a indiqué que la saisie automatique améliorée de Chrome peut proposer des informations tirées de Gmail, comme des numéros de commande, des informations de suivi et des réservations de vol, grâce à Gemini avec Personal Intelligence. Elle est déployée aux États-Unis auprès des utilisateurs de Gemini dans Chrome qui ont activé Personal Intelligence, et Google affirme que les données sensibles sont chiffrées et que vous les contrôlez depuis les paramètres de Chrome. L'article de TechCrunch ajoute qu'elle pourrait aussi suggérer un numéro de carte.
La saisie automatique n'est pas un agent qui se connecte à votre place, et c'est vous qui choisissez ce qui est rempli. Nous ne paniquerions pas. Mais c'est la même tendance : une part croissante de votre boîte mail et de votre portefeuille à portée du navigateur, ce qui mérite bien deux minutes. D'après la page d'aide de Chrome, la fonction s'adresse aux utilisateurs de Gemini dans Chrome aux États-Unis, âgés d'au moins 18 ans et ayant activé Personal Intelligence ; si ce n'est pas votre cas, rien ne change. Si c'est le cas, ouvrez Chrome, allez dans Paramètres, puis Saisie automatique et mots de passe, sélectionnez Saisie automatique améliorée et désactivez « Find and fill with Gemini ». Tant que vous y êtes, notez que, selon Google, les options d'enregistrement et de saisie pour les mots de passe, les paiements, les coordonnées, les pièces d'identité et les voyages sont activées par défaut et peuvent chacune être désactivées.
Regardez aussi votre gestionnaire de mots de passe et tout navigateur IA : propose-t-il d'enregistrer et de rejouer des identifiants pour un agent ? Si un outil conserve un identifiant bancaire que vous n'utilisez pas, supprimez-le. Notre guide des arnaques IA sur téléphone couvre l'autre moitié du sujet, les escrocs qui exploitent la même confiance, et des applications comme ScamAlert et StopScam filtrent les SMS et liens suspects.
Si vous avez déjà donné vos identifiants à un agent
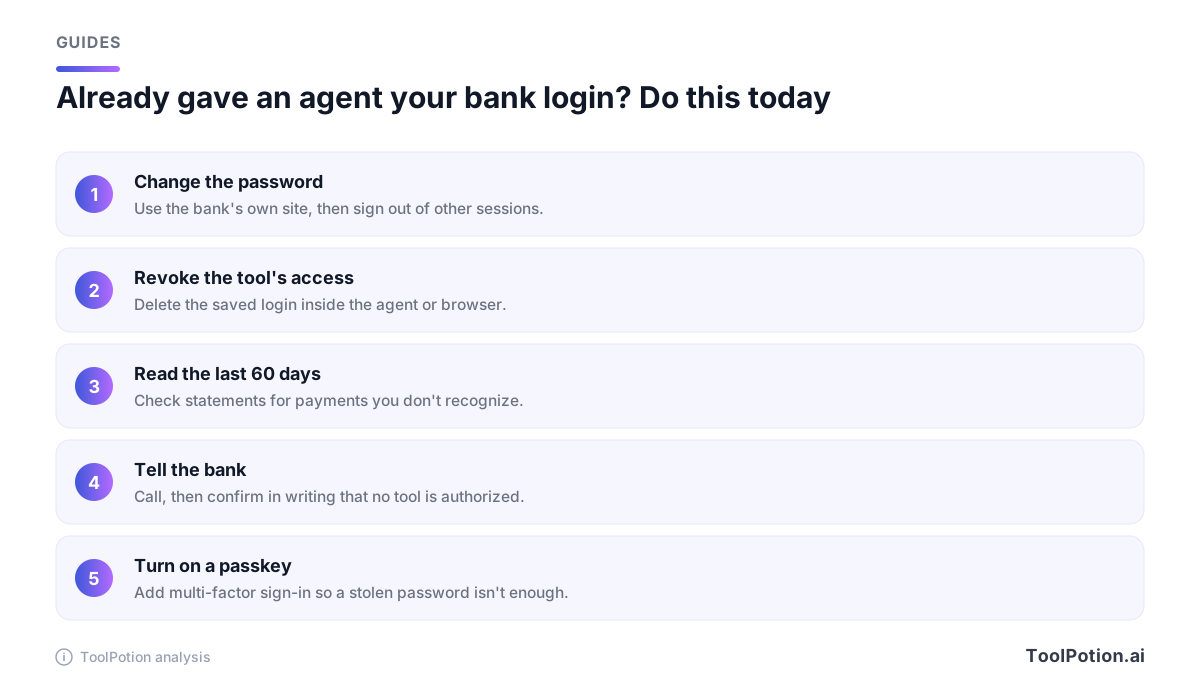
Vous n'êtes pas dans le pétrin, mais considérez que votre mot de passe a fuité. Changez-le sur le site de la banque, déconnectez les autres sessions et supprimez l'identifiant enregistré dans l'agent ou le navigateur. Passez ensuite en revue les deux derniers mois d'activité. Si quelque chose vous semble anormal, appelez la banque. Dans tous les cas, précisez-lui qu'aucun outil n'est autorisé à utiliser votre compte, par téléphone puis par écrit. D'après la formulation de la Regulation E citée plus haut, c'est cette notification qui met fin à votre responsabilité pour les virements ultérieurs. Ajoutez ensuite une passkey ou une seconde étape par application.
Si vous vendez aux acheteurs plutôt que d'acheter, l'autre versant du sujet est dans notre guide du commerce agentique pour les vendeurs. Personne n'a encore tranché la question de savoir qui paie quand un agent approuvé par la banque effectue un paiement que vous ne vouliez pas. IBTimes, citant The Paypers, indique que Bank of America limite l'accès des agents aux dépôts des particuliers le temps de mettre au point des protocoles pour en décider.
Questions fréquentes
Est-il jamais acceptable de donner mon mot de passe bancaire à un agent IA ?
Nous ne le ferions pas. Bank of America demande à ses clients de ne pas le faire et les tient responsables de ce qui en découle, et Citi a dit aux journalistes qu'elle n'autorise pas les agents tiers à se connecter. Utilisez plutôt une connexion en lecture seule approuvée par la banque ou l'assistant de la banque. Il en va de même pour ChatGPT et Claude : ni l'un ni l'autre n'a besoin de votre mot de passe bancaire pour vous aider à lire un relevé que vous collez dans la conversation.
Ma banque me remboursera-t-elle l'argent déplacé par un agent IA ?
Cela dépend de votre type de compte, des conditions de votre banque et de la rapidité avec laquelle vous signalez le problème. Selon la Regulation E, un virement effectué par quelqu'un à qui vous avez fourni un accès n'est pas considéré comme non autorisé tant que vous n'avez pas demandé à la banque de l'arrêter, et la question de savoir si un agent IA entre dans ce cadre n'est pas tranchée. Signalez-le vite, par téléphone puis par écrit.
Les navigateurs IA lisent-ils le solde de mon compte simplement parce qu'ils sont ouverts ?
Un agent qui navigue à votre place travaille dans votre propre navigateur, et un onglet bancaire connecté peut donc être à sa portée. Fermez-le avant de confier une tâche, dites à l'agent de ne pas aller sur les sites financiers et vérifiez à quoi l'outil a le droit d'accéder.
La saisie automatique Gmail de Chrome présente-t-elle le même risque qu'une connexion par un agent ?
Non. Elle propose des informations que vous acceptez ou non, et ne se connecte nulle part. Si vous ne voulez pas que votre boîte mail alimente les formulaires, désactivez-la dans les paramètres de Chrome.