

Una política de uso de IA funciona cuando es lo bastante corta para recordarla y lo bastante generosa para que nadie necesite un atajo. En la práctica, eso significa dos páginas, al menos una cuenta de IA corporativa aprobada para todos y la mayor parte del texto dedicada a qué datos pueden ir adónde. Prohíbe las cuentas personales para datos de la empresa y deja la IA permitida.
El problema de los atajos es medible. El Cloud and Threat Report 2026 de Netskope, elaborado con datos de uso de sus clientes, encontró que el 47 % de los usuarios de IA generativa sigue recurriendo a apps de IA personales en el trabajo, y que la organización media registra 223 incidentes al mes de personas que envían datos sensibles a apps de IA (Netskope). En una encuesta de 2025 de KPMG y la Universidad de Melbourne, la mitad de los trabajadores estadounidenses dijo usar herramientas de IA en el trabajo sin saber si está permitido (KPMG).
Dos cosas hacen que este sea el año de arreglarlo. En la UE, las autoridades nacionales empezaron en 2026 a hacer cumplir la obligación de alfabetización en IA de la Ley de IA, y la Comisión afirma que alcanza a empresas cuyo personal simplemente usa herramientas como ChatGPT para redactar o traducir. Además, las herramientas de IA ya no se limitan a responder preguntas: se conectan a buzones de correo y unidades compartidas y actúan sobre lo que encuentran, algo que una política pensada para chatbots no cubre. Más abajo tienes la plantilla y el razonamiento detrás de cada regla, con dos herramientas interactivas para adaptarla.
Las prohibiciones y las políticas de 20 páginas fracasan por la misma razón
Ambas dan por hecho que la gente lee las normas antes de abrir una pestaña del navegador. No lo hace. Una prohibición elimina la vía aprobada y deja la no aprobada totalmente abierta. Una política de 20 páginas redactada por un despacho de abogados técnicamente permite mucho, pero nadie sabe qué se aplica en el minuto previo a pegar un contrato en un chatbot.
La encuesta de KPMG a 1.019 trabajadores estadounidenses muestra cómo se ve esa brecha en el día a día.
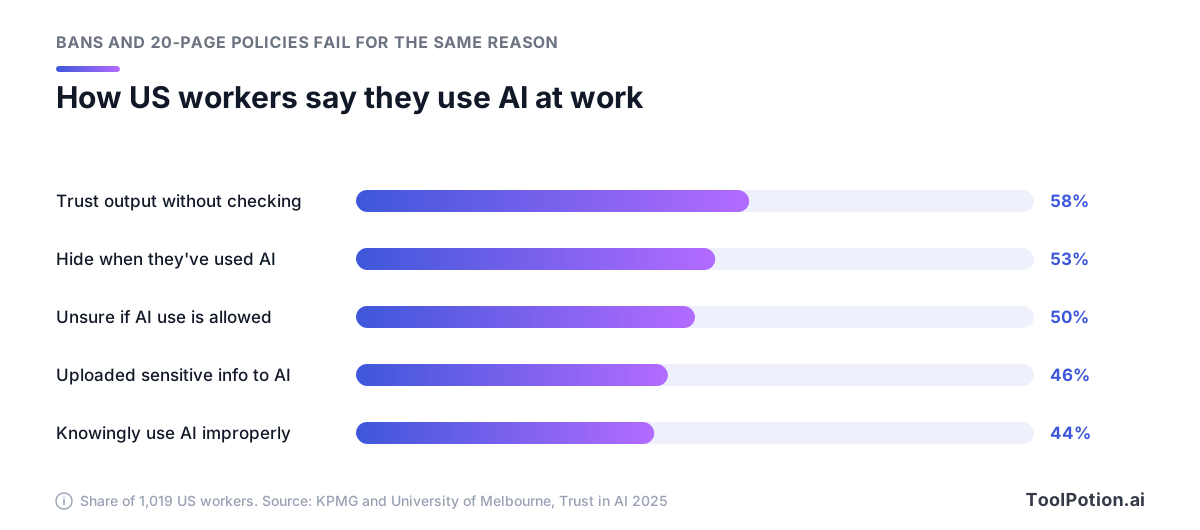
Son personas normales intentando sacar el trabajo adelante. Casi la mitad dijo haber subido información sensible de la empresa o propiedad intelectual a plataformas públicas de IA, y el 53 % dijo que evita revelar cuándo ha usado IA. El secretismo es la respuesta previsible a normas poco claras u hostiles, y es el peor resultado para un responsable, porque no puedes arreglar lo que nadie admite.
Lo que funciona es corto, concreto y por niveles. Una política que se pueda seguir cabe en dos páginas. Nombra tipos de cuenta y clases de datos en lugar de pedir que se "use la IA de forma responsable". Y tiene un nivel intermedio entre el sí y el no, para que el personal no tenga que elegir entre permiso total y prohibición.
No tienes que inventar la estructura. El Generative AI Profile del NIST, complemento de su AI Risk Management Framework, enumera 12 riesgos que la IA generativa crea o agrava y, dentro de su función Govern, recomienda que las organizaciones "establezcan políticas transparentes de uso aceptable para la IA generativa" (acción GV-1.4-002) (NIST AI 600-1). Una empresa pequeña se topa con cuatro de esos riesgos cada semana: la confabulación (el término del NIST para la alucinación), la privacidad de datos, la seguridad de la información y la propiedad intelectual. La plantilla de abajo se construye en torno a ellos.
Clasifica cada herramienta en tres niveles
La lista de herramientas es lo que la gente va a consultar, así que va primero. Usa tres niveles y nombra la cuenta, no la marca. "ChatGPT" no es un nivel. "Nuestro workspace de ChatGPT Business, con acceso mediante el SSO de la empresa" sí lo es.
| Nivel | Qué incluye | Ejemplos típicos |
|---|---|---|
| Aprobado | IA de uso general en una cuenta gestionada por la empresa, abierta a todos | Workspace corporativo de ChatGPT, Copilot Chat con cuenta de trabajo, Gemini en Workspace, una organización Claude Team |
| Limitado | Herramientas autorizadas para un uso o equipo concretos | Asistentes de notas para reuniones internas, asistentes de código para ingeniería, asistentes de escritura para textos de marketing, agentes con conectores |
| No permitido | Cuentas personales para datos de la empresa y herramientas que exigen documentos completos a cambio de poco | Cuentas personales de IA para datos de la empresa y detectores de texto de IA |
Mantén corto y razonado el nivel de no permitido. Netskope encontró que el 90 % de las organizaciones bloquea activamente al menos una app de IA generativa, y la media bloquea 10. La más bloqueada fue el detector de IA ZeroGPT, restringido por el 45 % de las organizaciones. Los equipos de seguridad lo ven como de alto riesgo porque los detectores suelen requerir que el usuario envíe textos completos o código fuente. Es una buena prueba para cualquier herramienta: ¿qué necesita que le entregues y qué recibes a cambio?
El nivel limitado es donde está el criterio. Un asistente de notas para reuniones como Otter.ai o Fireflies.ai está bien en una reunión diaria interna y es un problema en una llamada con un cliente que no ha aceptado ser grabado. Un asistente de código como GitHub Copilot o Claude Code pertenece a los repositorios de la empresa con un plan corporativo, no a la suscripción personal de un contratista. Un asistente de escritura como Grammarly puede autorizarse para textos de marketing sin autorizarse para cartas de RR. HH. Escribe la condición junto a la herramienta, en una línea.
Si aún no has elegido el asistente aprobado, nuestra guía de alternativas a ChatGPT y el ranking de chatbots de IA, actualizado en vivo, comparan las opciones principales.
Qué cambia un plan de empresa y qué no
El nivel aprobado se apoya en una afirmación: los planes de empresa tratan tus datos de forma distinta a los personales. Para Microsoft Copilot Chat, Google Gemini, Claude y ChatGPT eso se sostiene, aunque los detalles varían. Esto es lo que dice la documentación de cada proveedor.
| Herramienta | Plan de empresa | Cuenta personal |
|---|---|---|
| ChatGPT | Los datos de Business, Enterprise y Edu no se usan para entrenar por defecto. Los administradores de Business controlan la retención. SSO disponible. | El contenido de Free, Go, Plus y Pro entrena modelos salvo que el usuario desactive "Improve the model for everyone" |
| Microsoft Copilot Chat | Protección de datos empresarial sin coste extra en cuentas de trabajo. Los prompts no se usan para entrenar modelos fundacionales y se registran para auditoría. | La protección de datos empresarial se aplica a las sesiones de trabajo, señaladas con un escudo verde. Revisa los términos de Microsoft antes de cualquier uso con cuenta personal. |
| Gemini | El contenido de Workspace no lo revisan personas ni se usa para entrenar fuera de tu dominio sin permiso. Se aplican los controles de acceso existentes. | Google indica que revisores humanos leen un subconjunto de chats y pide a los usuarios que no introduzcan información confidencial |
| Claude | Team: sin entrenamiento con tu contenido por defecto, SSO, controles de administrador para conectores. Enterprise añade registros de auditoría y retención personalizada. | Los usuarios de Free, Pro y Max deciden si sus chats entrenan modelos, con retención de cinco años si aceptan |
Fuentes de la tabla: la página de privacidad empresarial y las preguntas frecuentes sobre controles de datos de OpenAI, la documentación de privacidad de Copilot Chat de Microsoft, el centro de privacidad de Workspace y el centro de privacidad de Gemini Apps de Google, y la página de precios y la actualización de términos para consumidores de Anthropic.
Hay tres detalles que se pasan por alto fácilmente. Microsoft ha renombrado Microsoft 365 Copilot como Microsoft Copilot y Microsoft 365 Copilot Chat como Microsoft Copilot Chat, así que una política antigua puede nombrar productos que ya no se llaman así. Las búsquedas web de Copilot Chat van a Bing con términos aparte, con los identificadores de usuario y de tenant eliminados. Y OpenAI dice que, por defecto, no entrena con los datos a los que acceden sus productos empresariales desde apps conectadas.
Ahora, los límites. Ninguno de estos controles impide que alguien pegue una lista de clientes en una cuenta personal desde el móvil. No revisan si los resultados tienen errores y tampoco resuelven de quién es lo que produce la herramienta. Los términos enterprise protegen los datos que llegan al lugar correcto. Conseguir que lleguen ahí es trabajo de la política.
Netskope siguió lo que ocurre cuando las empresas ofrecen ese lugar, con un año de datos.
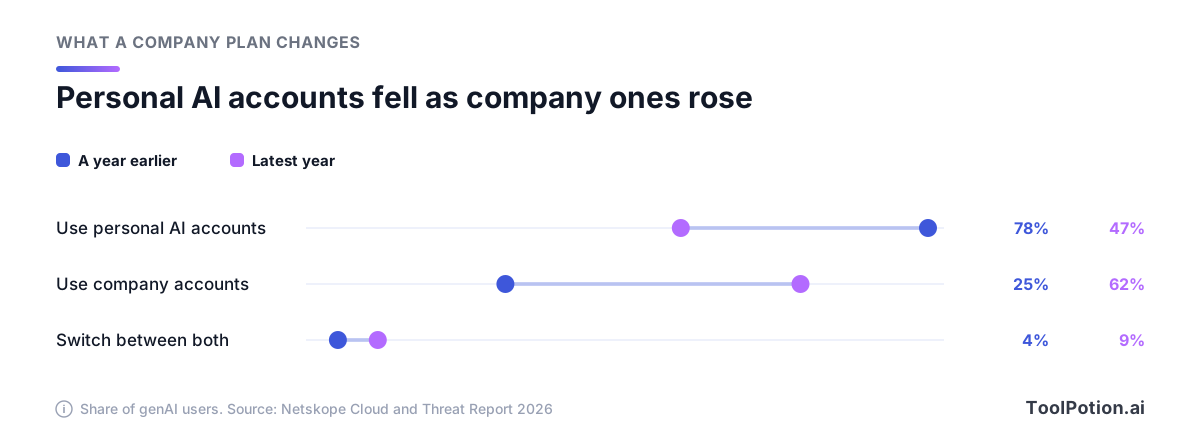
El uso de cuentas personales cayó del 78 % al 47 % de los usuarios de IA generativa, mientras que las cuentas gestionadas por la empresa subieron del 25 % al 62 %. La proporción de quienes alternan entre ambas creció del 4 % al 9 %, lo que Netskope interpreta como que a las herramientas corporativas aún les falta algo de la comodidad o las funciones que la gente quiere. La lección para una empresa pequeña es directa: compra o activa una herramienta gestionada antes de escribir una sola prohibición, y mantenla lo bastante buena para que nadie vuelva atrás. Si ya pagas Microsoft 365 o Google Workspace, revisa qué incluye tu plan antes de comprar nada nuevo.
Reglas de datos por clasificación
Si la gente recuerda una sola sección, que sea esta. La lista de herramientas les dice dónde trabajar. Las reglas de datos les dicen qué dejar fuera, y se aplican también dentro de las herramientas aprobadas.
Empieza por lo que se filtra. En los datos de Netskope, los tres tipos de contenido más implicados en infracciones de política con apps de IA generativa fueron el código fuente, los datos regulados y la propiedad intelectual.
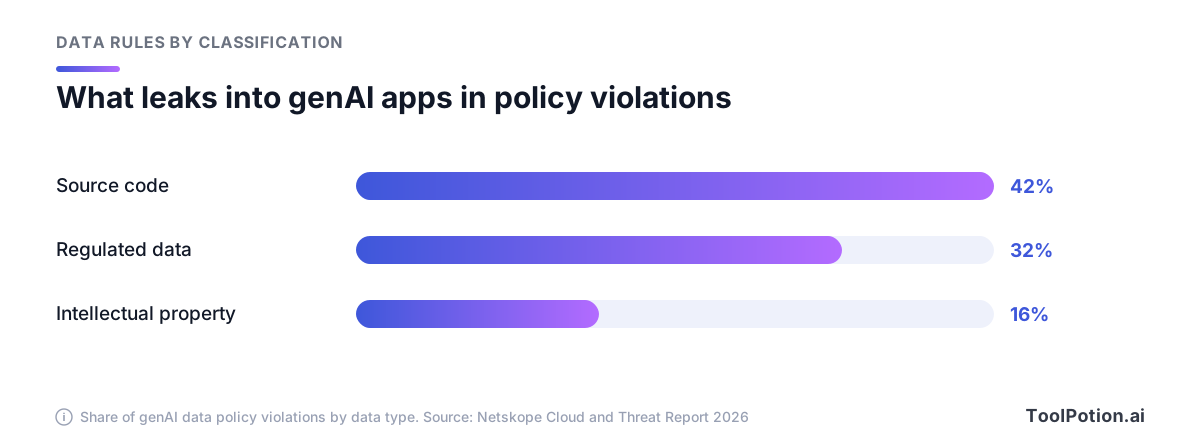
El código fuente encabeza con un 42 %, normalmente pegado para pedir ayuda con depuración o refactorización. Los datos regulados, como la información personal y financiera, siguen con un 32 %, y luego la propiedad intelectual, como contratos e investigación interna, con un 16 %. Netskope también encontró que la mitad de las organizaciones no tiene una política de protección de datos aplicable para las apps de IA generativa, así que en esas empresas buena parte de esto puede pasar inadvertido.
Usa cuatro clases más una regla inamovible. La mayoría de las empresas ya tiene etiquetas así para el correo o para compartir archivos; reutilízalas si existen.
- La información pública, como tu web y la documentación publicada, puede ir a cualquier herramienta de IA.
- El material interno, como documentos de procesos y notas de reuniones, se queda en herramientas aprobadas, y en las limitadas solo para su uso indicado.
- El trabajo confidencial abarca código fuente, contratos, finanzas y archivos de clientes. Va solo a herramientas corporativas aprobadas, y solo para quienes de todos modos podrían verlo.
- Los datos restringidos nunca van a una herramienta de IA de uso general. Eso incluye datos personales de clientes o empleados, también los de salud y de pago.
- Las contraseñas y las claves de API no van a ninguna herramienta de IA, aprobada o no. Netskope señala que suelen esconderse en ejemplos de código y archivos de configuración, así que pide a los ingenieros que los limpien antes de pegar.
La clase restringida tiene una excepción que conviene dejar por escrito: un sistema adquirido para esos datos, aprobado por nombre y con un acuerdo de tratamiento de datos firmado. Una plataforma de RR. HH. con funciones de IA puede servir para los expedientes de empleados. Un asistente de chat de uso general no, por buenos que sean sus términos enterprise.
Cruzadas con los tres niveles, las clases quedan así.
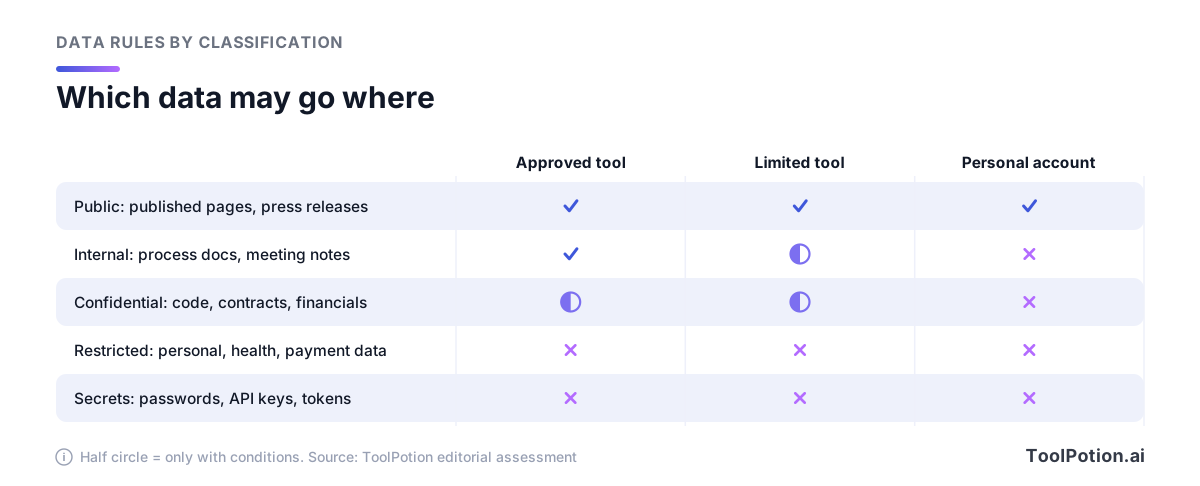
Los semicírculos son condiciones, y ahí es donde van tus ejemplos. Escribe uno por clase: un stack trace en el asistente de código de la empresa está bien, el volcado de la base de datos de un cliente no. La gente recuerda los ejemplos mucho después de olvidar las definiciones. Para evaluar una herramienta nueva con estas clases, nuestro marco de privacidad para herramientas de IA profundiza más, y el ranking de herramientas de privacidad para IA recoge productos pensados para redactar u ocultar datos sensibles o contenerlos.
Revisión, divulgación y propiedad del resultado
Todo resultado de IA necesita un responsable humano con nombre, y la política puede decirlo en una línea: quien envía o publica trabajo asistido por IA responde por él. El NIST define la confabulación como "contenido erróneo o falso expresado con seguridad" y enumera la dependencia excesiva y el sesgo de automatización entre los riesgos de cómo trabaja la gente con estos sistemas. KPMG encontró que el 58 % de los trabajadores estadounidenses confía en la IA para completar trabajo sin evaluar bien los resultados, así que el riesgo ya está en tu bandeja de entrada.
Haz la regla de revisión proporcionada. Un resumen interno necesita una lectura. Las cifras, citas, referencias, afirmaciones legales y el código que va a producción necesitan contrastarse con una fuente o una prueba. Dilo exactamente así. Exigir "revisión humana" de todo sin distinción es una norma que la gente deja de cumplir en silencio.
Divulgación a clientes y lectores
Parte de la divulgación ya tiene fuerza legal. Según el artículo 50 de la Ley de IA de la UE, que se aplica desde 2026, los responsables del despliegue deben etiquetar los deepfakes y los textos generados o manipulados por IA publicados para informar al público sobre asuntos de interés público, salvo que el texto haya pasado por revisión humana o control editorial (Comisión Europea). Para la mayoría de las empresas pequeñas, la regla práctica es más simple. Avisa a las personas cuando traten con un sistema de IA o con contenido creado por IA en un contexto donde esperarían saberlo, y nunca dejes que la IA escriba reseñas o testimonios.
La divulgación interna importa igual. Si más de la mitad de los trabajadores ya evita revelar su uso de IA, una política que castigue la divulgación hará subir esa cifra. Pide que mencionen la ayuda de la IA cuando cambie la forma en que un lector debería revisar el trabajo, y déjalo ahí.
Propiedad intelectual y confidencialidad
La titularidad es la primera trampa. La Oficina de Derechos de Autor de EE. UU. concluyó que los resultados de IA pueden estar protegidos por derechos de autor "solo cuando un autor humano ha determinado elementos expresivos suficientes", y que los prompts por sí solos no cumplen ese requisito (US Copyright Office). Si necesitas ser dueño de algo, como un logotipo o los textos centrales de la marca, mantén un autor humano y guarda los borradores.
La confidencialidad ajena es la segunda. Los contratos con clientes y los NDA a veces restringen adónde puede ir su material, y que un proveedor prometa no entrenar con tus datos no cambia lo que acordaste con tu cliente. La política debe indicar al personal que revise el contrato antes de meter archivos de un cliente en cualquier herramienta de IA.
Los agentes, conectores y bots de reuniones necesitan sus propias reglas
Un chatbot ve lo que le pegas. Un agente conectado a tu correo o a tu CRM puede leer mucho más, y además puede actuar: enviar, borrar, reservar, comprar. La mayoría de las políticas escritas para chatbots lo pasa por alto, y ahí está el riesgo más reciente.
Netskope describe el Model Context Protocol (MCP) como la vía que se está convirtiendo rápidamente en la preferida para conectar agentes de IA con los sistemas de la empresa, y dice que los navegadores con IA y las herramientas conectadas por MCP necesitan gobernanza y monitorización propias. El problema central es la inyección indirecta de prompts: instrucciones ocultas en una página web o un correo que el agente lee y luego sigue. En el mapa de abajo, el ataque entra por la esquina inferior izquierda.
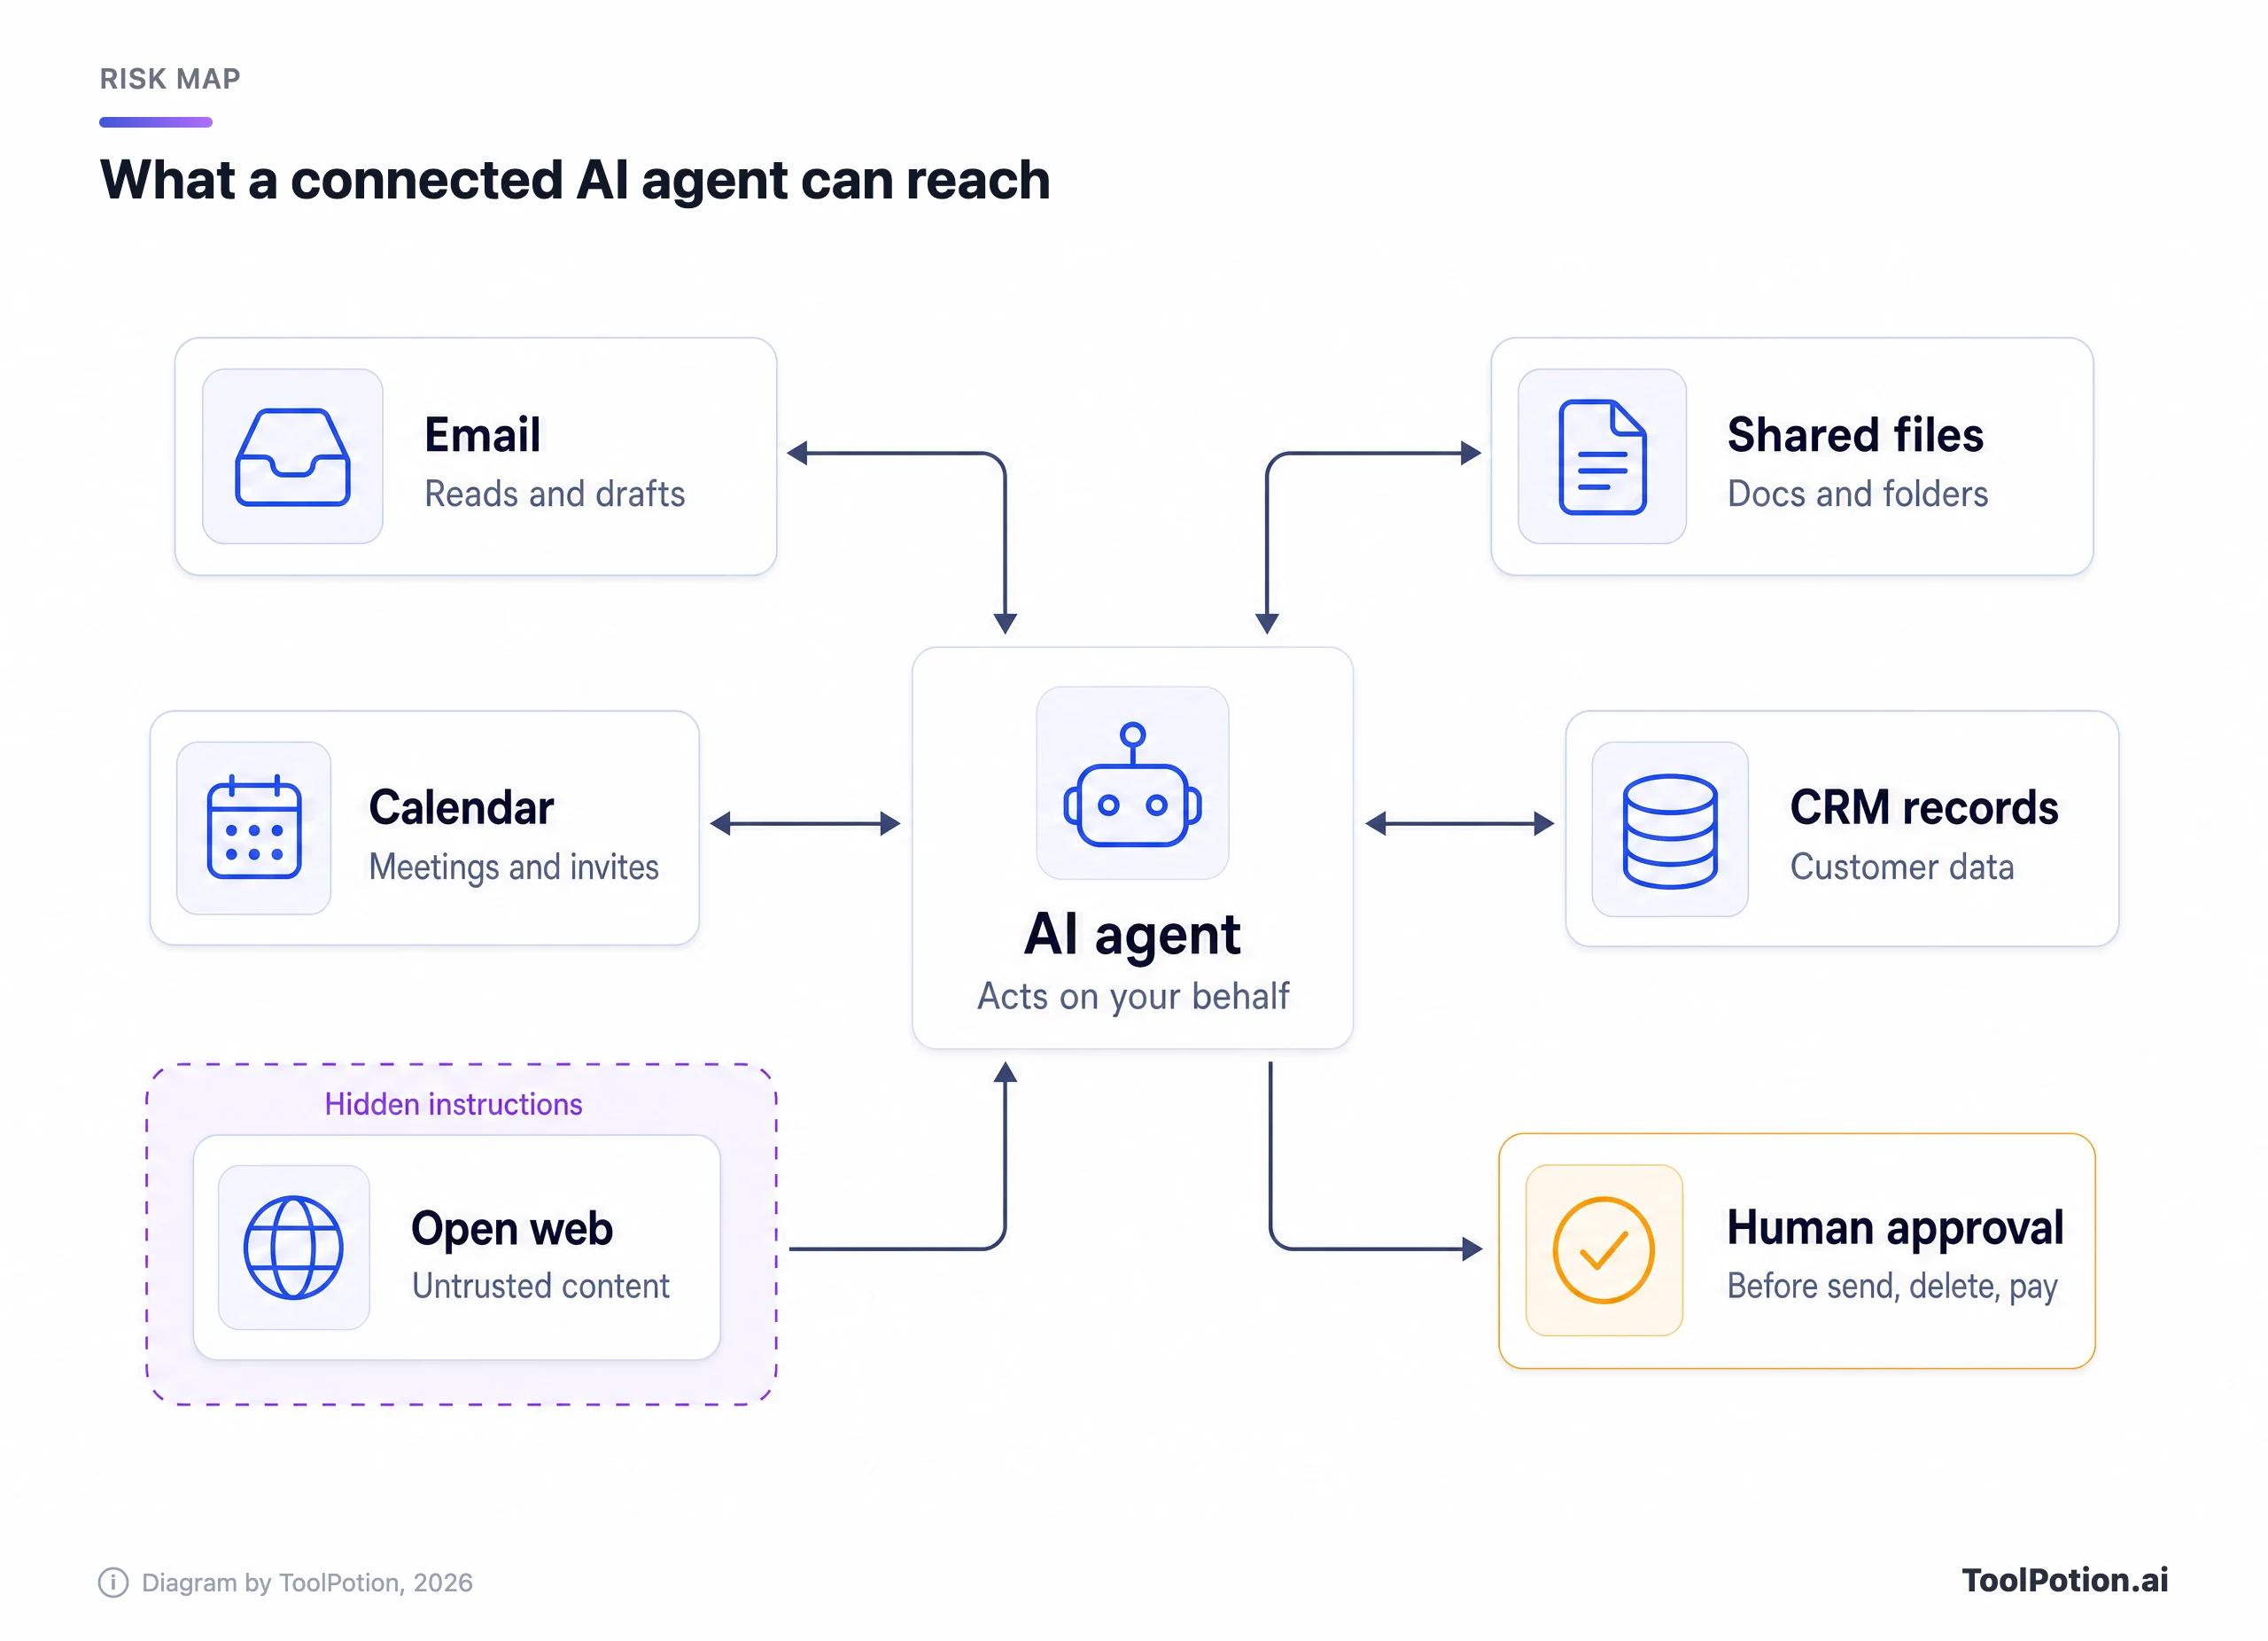
Anthropic publicó cifras inusualmente concretas cuando probó en piloto Claude for Chrome, su agente de navegador, el año pasado. En 123 casos de prueba, los ataques deliberados de inyección de prompts tuvieron éxito el 23,6 % de las veces sin sus mitigaciones de seguridad y el 11,2 % con ellas. En un ejemplo anterior a las correcciones, un correo que afirmaba que había que borrar correos "por motivos de seguridad" llevó al agente a eliminar los correos de un usuario sin pedir confirmación (Anthropic). Que un proveedor publique su propia tasa de fallos es útil precisamente porque la cifra no es cero.
Por eso las reglas para agentes tratan de permisos, no de la redacción de los prompts.
- Un administrador aprueba cada conector antes de que nadie lo active, con el mínimo acceso que baste para el trabajo (acceso de solo lectura al calendario es mejor que un buzón completo).
- Una persona confirma antes de que un agente envíe, borre, pague, publique o comparta cualquier cosa fuera de la empresa.
- Los agentes que pueden llegar a datos confidenciales no navegan por la web abierta sin supervisión.
- Alguien mantiene una lista de qué agentes tienen qué conexiones y la revisa junto con la lista de herramientas.
Comprueba qué ofrece tu herramienta aprobada a los administradores antes de necesitarlo. El plan Team de Claude, por ejemplo, incluye controles de administrador para conectores remotos y locales. Creadores de agentes como Microsoft Copilot Studio existen para crear agentes nuevos, y la regla de aprobación los cubre también a ellos. Nuestro artículo sobre lecciones de equipos que ejecutan agentes de IA en producción trata el lado operativo.
Asistentes de notas para reuniones
Los asistentes de notas con IA también son agentes. Se unen a las llamadas, graban a todos los presentes y envían el audio a un proveedor, incluidas las voces de personas que nunca eligieron esa herramienta. El remedio es barato: anuncia el bot al empezar, deja que cualquiera pida apagarlo, consigue el consentimiento de los participantes externos y fija un periodo de retención para las grabaciones. El ranking de asistentes de reuniones con IA es un buen sitio para comparar qué productos dan esos controles a los administradores.
Una plantilla de dos páginas que puedes copiar
Este es el esqueleto. Cada fila es una sección breve de la política final, con una cláusula de ejemplo para editar. Elimina cualquier fila que no aplique y mantén el resultado en dos páginas.
| Sección | Cláusula de ejemplo |
|---|---|
| 1. Propósito y alcance | Esta política cubre a todas las personas que usan IA en nombre de la empresa, contratistas incluidos. El objetivo es un uso seguro de la IA, no un uso menor. |
| 2. Herramientas aprobadas | Aprobadas: [herramienta, tipo de cuenta]. Limitadas: [herramienta, uso concreto]. No permitidas: cuentas personales de IA para datos de la empresa. |
| 3. Reglas de datos | Públicos: cualquier herramienta. Internos: herramientas aprobadas. Confidenciales: herramientas aprobadas, solo quien necesite conocerlos. Datos restringidos y credenciales: nunca. |
| 4. Cuentas | Los datos de la empresa van solo a cuentas de la empresa. Las cuentas de IA se eliminan el último día de la persona. |
| 5. Revisión humana | Quien envía, publica o entrega trabajo asistido por IA responde por él. Contrasta cifras y citas con una fuente. |
| 6. Divulgación | Avisa a los clientes cuando traten con un sistema de IA en un contexto donde esperarían saberlo. Nada de reseñas ni testimonios escritos por IA. |
| 7. Propiedad intelectual y confidencialidad | Revisa los contratos de clientes antes de usar su material. Conserva borradores humanos del trabajo del que necesitemos ser titulares. |
| 8. Agentes y conectores | Aprobación del administrador por conector, mínimo acceso, confirmación humana antes de enviar, borrar, pagar o publicar cualquier cosa. |
| 9. Formación | Todos completan una sesión corta al incorporarse y una vez al año. Guardamos un registro. |
| 10. Notificación de errores | Notifica en un plazo de 24 horas a [responsable]. Las notificaciones son sin culpas. Ocultar un error es la infracción. |
| 11. Responsable y revisión | Responsable: [nombre]. Lista de herramientas revisada cada trimestre, y la política completa dos veces al año o cuando un proveedor cambie sus términos. |
Para adaptarla, responde las preguntas del generador de abajo. Añade cláusulas para exposición a la UE, datos regulados, asistentes de notas, agentes, contenido publicado y asistentes de código, y copia el esquema como texto plano para tu editor de documentos.
Una respuesta cambia el esquema más que las demás: la herramienta por defecto. Elige "Aún no elegida" y el nivel aprobado se convierte en una fecha límite, porque una política sin una cuenta aprobada es una prohibición con otro nombre.
Despliégala en un mes y mantenla al día
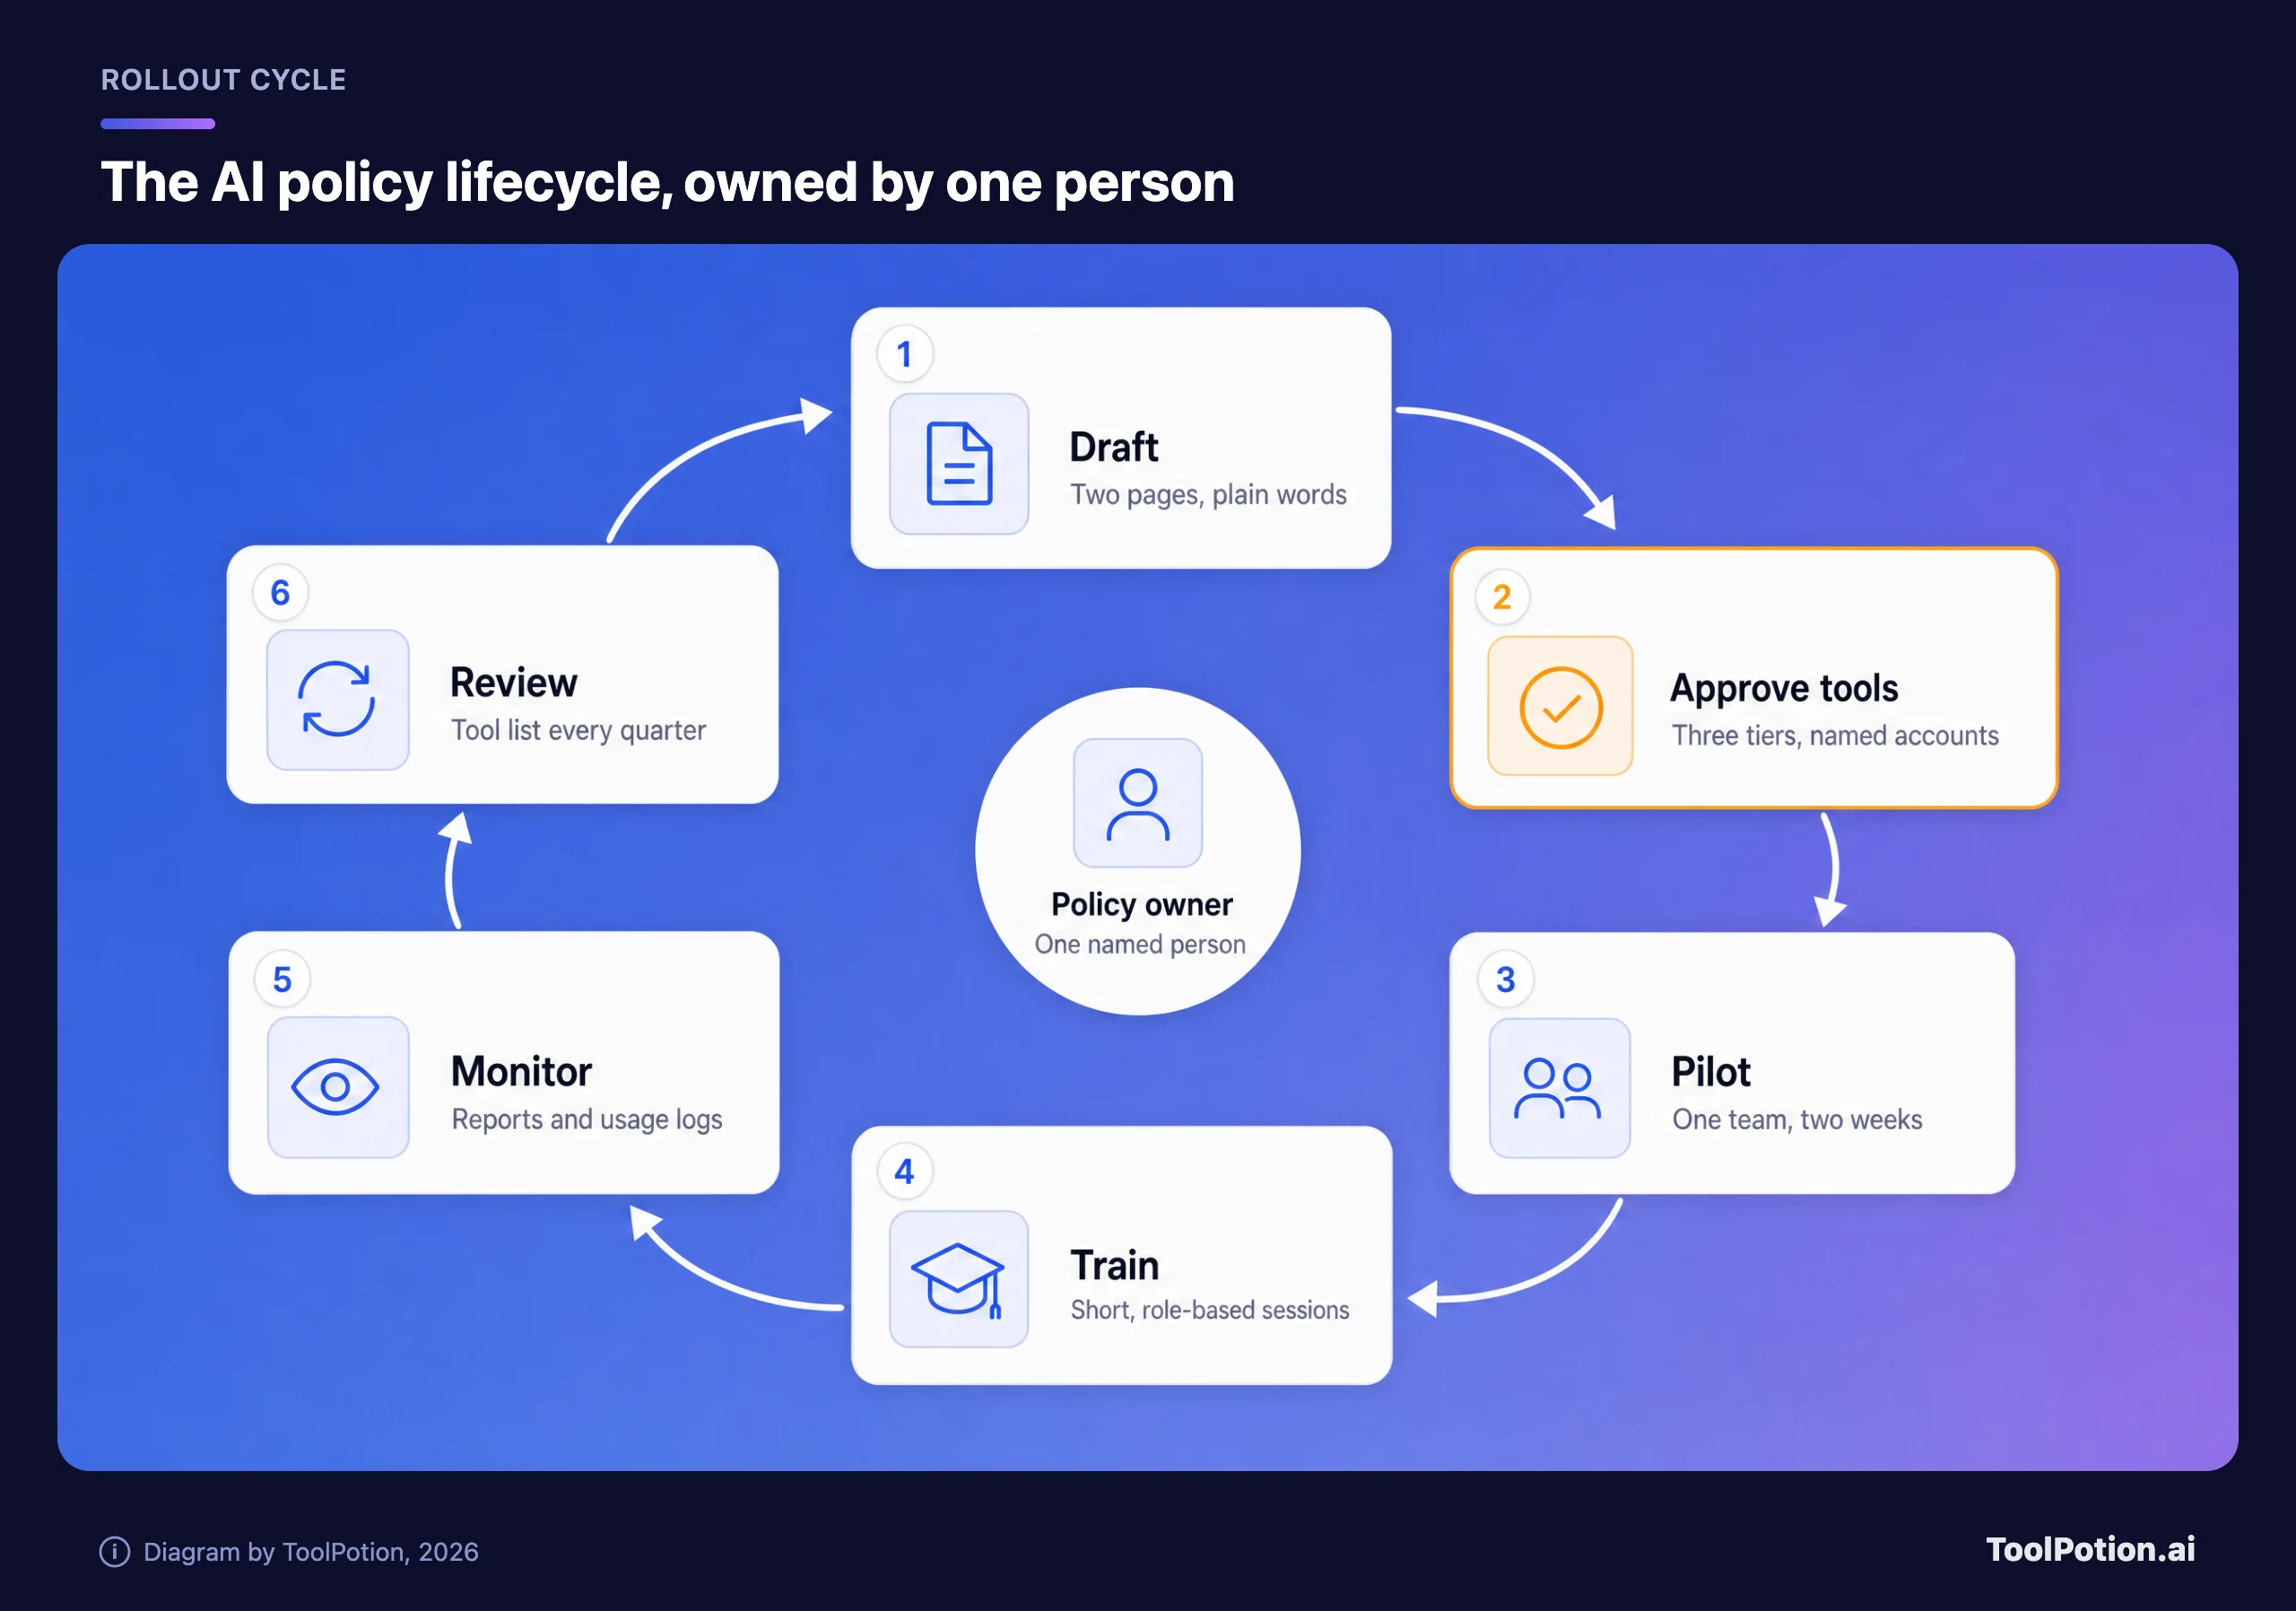
Cuatro semanas bastan para una empresa de unos cientos de personas o menos. En la primera semana, el responsable redacta las dos páginas y confirma que la herramienta aprobada está configurada con acceso corporativo. En la segunda, un equipo la prueba en piloto y anota cada pregunta que la política no respondió. La tercera semana corrige esas lagunas e imparte la formación. En la cuarta, la política se coloca donde la gente la vea, por ejemplo en la lista de tareas de incorporación.
El ciclo de abajo es todo el proceso, con una persona en el centro. Esa persona importa más que cualquier cláusula.
La formación tiene un anclaje legal para muchas empresas. El artículo 4 de la Ley de IA de la UE exige desde principios de 2025 que los proveedores y los responsables del despliegue de sistemas de IA tomen medidas para apoyar la alfabetización en IA de su personal, y las autoridades nacionales de vigilancia del mercado empezaron a supervisarlo y a hacerlo cumplir este año. El Digital Omnibus modificó el artículo 4 en 2026: la alfabetización en IA sigue siendo una obligación, pero no se impone un nivel específico ni "suficiente". La Comisión dice que no hace falta ningún certificado y sugiere conservar registros internos. También responde a la pregunta que más se hacen las empresas pequeñas. Si los empleados usan ChatGPT para redactar textos publicitarios o traducir, la obligación aplica, y se debe informar al personal de riesgos concretos como la alucinación (Comisión Europea).
Mantén las sesiones cortas y ligadas a los roles: qué herramientas están aprobadas, qué datos nunca se introducen, cómo comprobar los resultados y cómo notificar un error. Treinta minutos que la gente recuerda valen más que un día que olvida.
Notificar errores necesita su propia línea en la política, porque lo habitual es el silencio. Pide que se avise en un día cuando alguien pegue datos restringidos en el lugar equivocado, cuando un error de la IA llegue a un cliente o cuando un agente haga algo que nadie pidió. Que sea sin culpas. Esas notificaciones son la forma de saber qué reglas no funcionan.
Después, revisa con un calendario. Los proveedores cambian nombres y términos más rápido de lo que la mayoría de las políticas se vuelve a leer. Anthropic cambió el año pasado sus términos para consumidores de modo que los usuarios de Free, Pro y Max deciden si sus chats entrenan sus modelos, con retención de cinco años para quienes aceptan, mientras que sus planes comerciales quedaron fuera del cambio. Una revisión trimestral de la lista de herramientas detecta cambios así. Puntúa tu política actual con la lista de comprobación de abajo antes de la primera revisión.
La cuenta aprobada vale tres puntos y el resto uno o dos, así que una política por debajo de seis puntos debería volver al primer elemento. Todas las demás reglas dependen de que la gente tenga un lugar aprobado donde hacer el trabajo.
Preguntas frecuentes
¿Una empresa pequeña necesita una política de uso de IA por escrito?
Sí, en cuanto alguien use IA con datos de la empresa, algo que en la mayoría de las empresas ya está ocurriendo. Una página es un buen comienzo. Sin ella, el personal adivina qué está permitido.
¿Deberíamos prohibir ChatGPT en el trabajo?
Prohíbe las cuentas personales de ChatGPT para datos de la empresa y ofrece a la gente un workspace corporativo en su lugar. Un usuario personal puede desactivar el entrenamiento, pero la empresa sigue sin control sobre la retención ni forma de cortar el acceso cuando alguien se va. Una prohibición total sobre todo traslada el uso a móviles que no puedes ver.
¿Es seguro Microsoft Copilot Chat para los datos de la empresa?
Con una cuenta de trabajo, cuenta con la protección de datos empresarial de Microsoft y los prompts no se usan para entrenar modelos fundacionales. Además, los prompts y las respuestas se registran para auditoría y eDiscovery, algo que conviene comunicar al personal. Los datos restringidos siguen quedando fuera según tus propias reglas.
¿La Ley de IA de la UE exige formación en IA para los empleados?
El artículo 4 exige que proveedores y responsables del despliegue tomen medidas para la alfabetización en IA de su personal, y abarca el uso empresarial corriente de asistentes de chat. No hay formato fijo ni certificado. Una sesión breve adaptada a cómo usa la gente la IA, más un registro de asistentes, es un mínimo razonable.
¿Quién debería ser responsable de la política de IA?
Una persona con nombre, normalmente quien ya lleva TI u operaciones, con un responsable del lado de negocio que revise la lista de herramientas. Pide opinión legal sobre datos restringidos y contratos con clientes, pero el responsable debe poder explicar cada regla sin un abogado en la sala.