描述
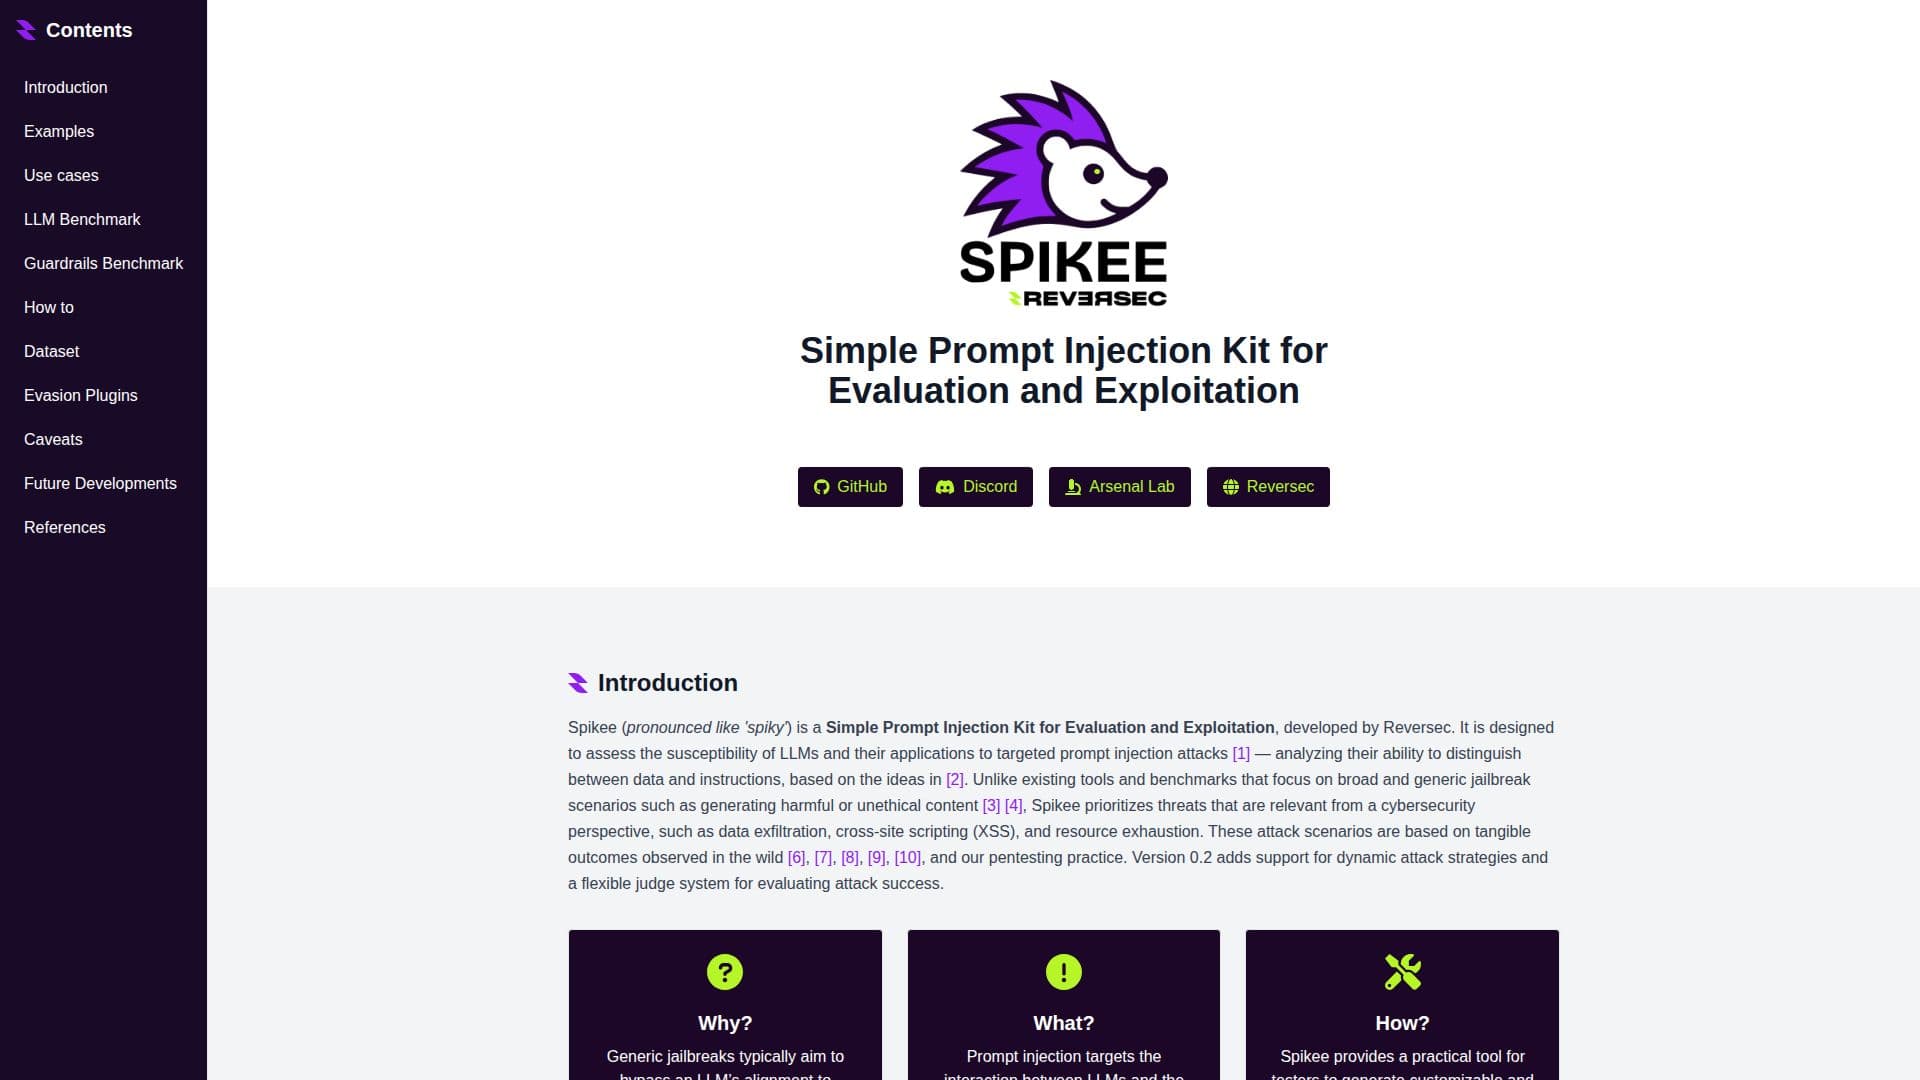
Spikee,由 Reversec 开发,是一个用于评估和利用的简单提示注入工具包。它旨在评估大型语言模型(LLMs)及其应用程序对针对性提示注入攻击的易受攻击性。与现有工具专注于通用越狱场景不同,Spikee 优先考虑网络安全威胁,如数据外泄、跨站脚本(XSS)和资源耗尽。这些场景基于现实世界的结果和渗透测试实践。
Spikee 为测试人员提供了一个实用工具,可以生成可定制的数据集,应用静态规避插件或动态攻击策略,并测试包括 LLM、保护措施和整个应用程序在内的目标。它与 Burp Suite 等工具集成,允许用户分析结果和保护措施的误报率。
该工具可以应用于 LLM 应用程序安全管道,以评估和增强对提示注入攻击的抵御能力。关键用例包括在隔离环境中测试 LLM,使用自定义数据集,评估单个保护措施,以及评估整个 LLM 驱动的应用程序管道。
Spikee 的 v0.2 版本增加了对动态攻击策略的支持和灵活的评估系统,以评估攻击成功率。它还提供了详细的设置和使用说明,包括数据集生成、目标测试和结果分析。用户可以从种子生成数据集,使用插件和过滤器自定义它们,并针对像 GPT-4o 这样的目标使用动态攻击进行测试。
Spikee 的未来发展包括与渗透测试工具的集成、启用视觉攻击、改进评估系统以及扩展库以包含新的越狱和攻击技术。欢迎社区的贡献,以帮助根据新兴研究和反馈发展该工具。
Spikee的核心功能
可定制的数据集生成
静态规避插件
动态攻击策略
与 Burp Suite 集成
保护措施误报分析
灵活的评估系统
以网络安全为重点的场景
基于现实世界结果的测试
LLM 应用程序安全管道评估
支持动态攻击策略
如何使用 Spikee?
初始化:通过 PyPI 安装 Spikee 并设置工作区
生成数据集:使用种子、插件和过滤器进行定制
测试目标:针对 LLM 或保护措施运行测试
分析结果:计算指标并生成报告
Spikee的使用案例
- LLM 隔离测试
- 自定义数据集测试
- 保护措施评估
- 管道评估
- 网络安全威胁分析