描述
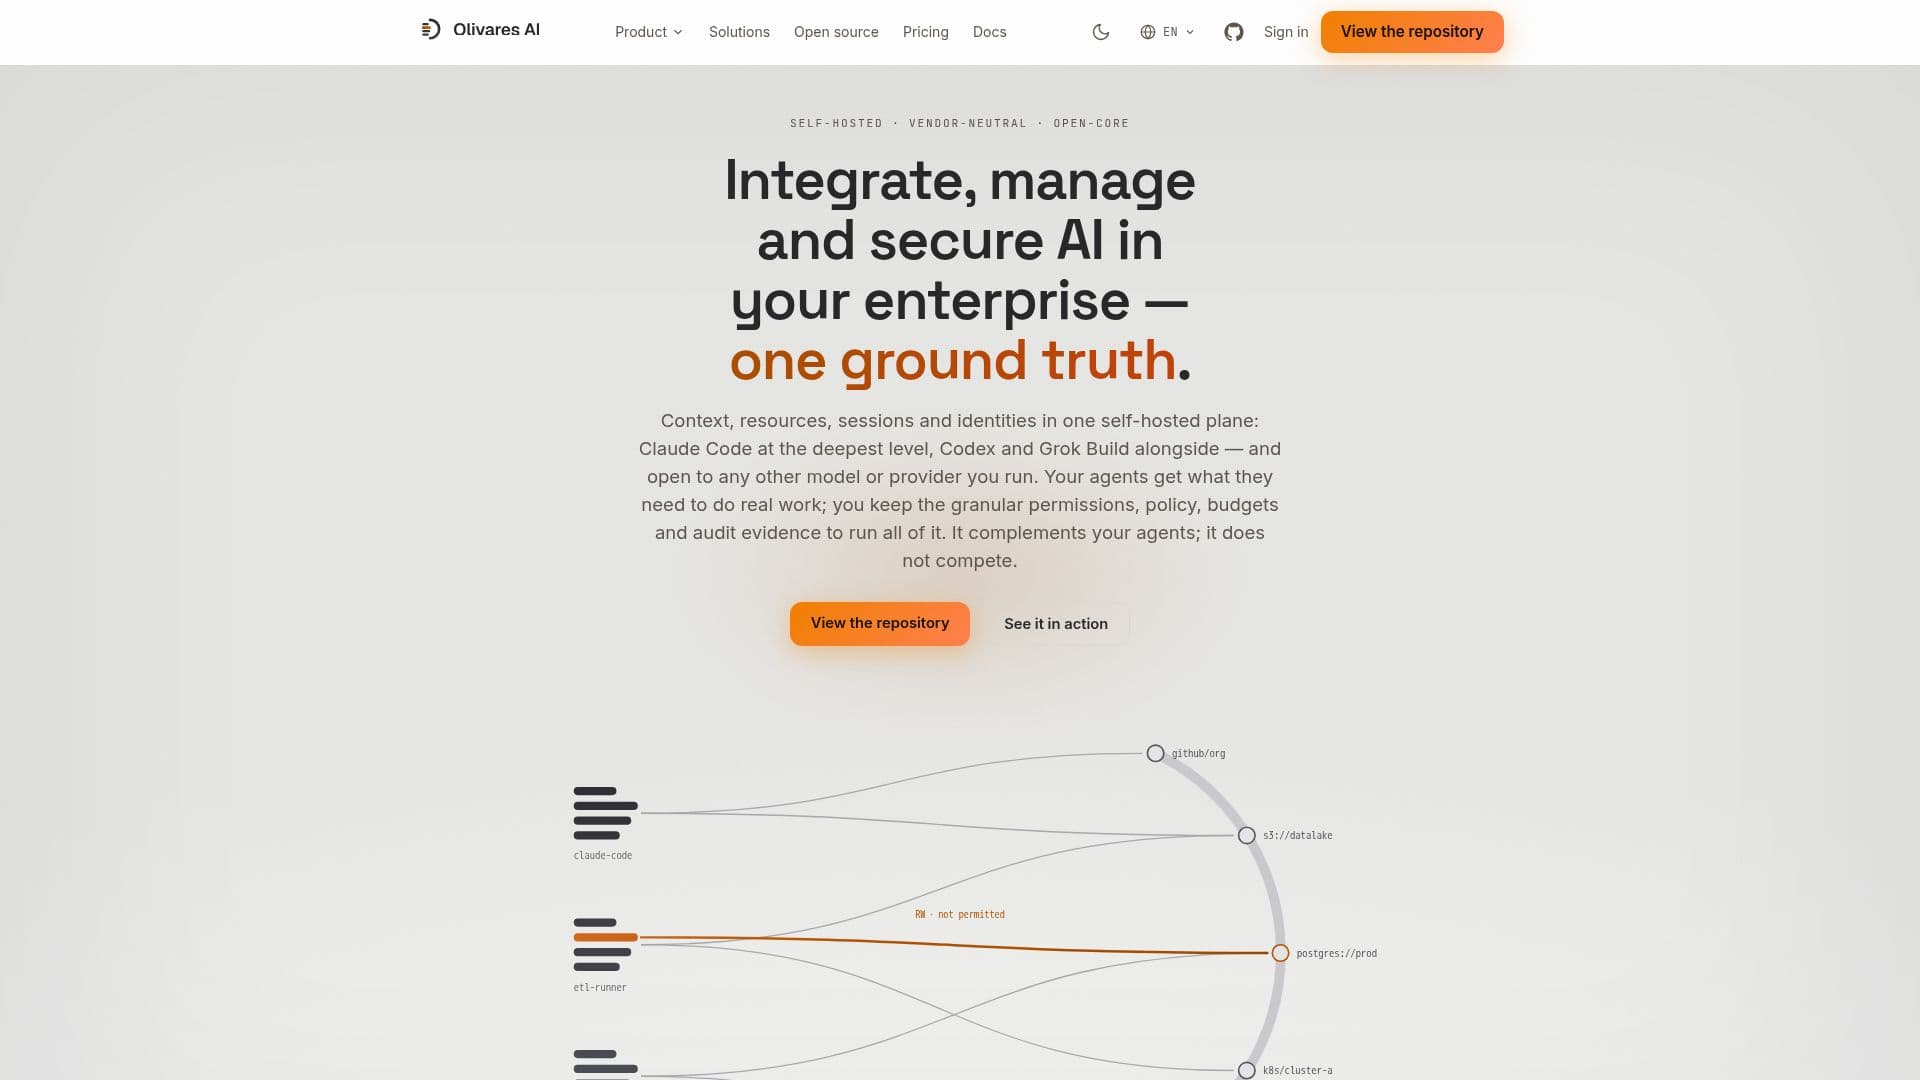
Olivares AI 是一个开放核心的企业 AI 控制平面,完全运行在您自己的基础设施上。它为平台和安全团队提供了一个集中管理的地方,以查看和管理已经在其环境中运行的 AI 代理、会话、模型和 MCP 服务器,涵盖 Claude、Codex、OpenAI、Gemini 以及您自己托管的任何其他提供商或模型。
阅读更多
Olivares AI 作为单个容器或二进制文件部署,利用一个权限最小的只读收集器被动发现正在运行的代理,然后构建一个访问图,映射每个代理可以访问的内容与其实际接触的内容,区分读取和读/写。从那里,团队可以设置策略,监控最小权限漂移,并导出审计证据,访问时强制执行保护措施,而不仅仅是在事后记录。
该平台设计为可以在隔离环境中运行,不需要强制回调,并将治理数据保持在客户的控制之下。安全功能包括每个内部跳转的相互 TLS 和一个仅附加的、哈希链式的账本,以确保记录的防篡改性。它还跟踪与 EU AI 法案、NIST AI RMF、ISO 42001 和 SOC 2 等框架的合规覆盖。
Olivares AI 根据 AGPL-3.0 发布,完整产品已发布到公共存储库,并为需要的组织提供商业许可证和专用企业级别。
- 类别MLOps 与模型部署
- 定价模式开源
- 部署自托管
- 平台Linux, Windows, macOS
Olivares AI的核心功能
自托管的、供应商中立的企业 AI 控制平面
被动发现代理、会话、模型和 MCP 服务器
映射允许的与观察到的读/写访问的访问图
在访问时强制执行策略和检测最小权限漂移
使用仅附加的、哈希链式的账本导出审计证据
每个内部组件跳转的相互 TLS
友好的隔离环境,无强制回调
跟踪 EU AI 法案、NIST AI RMF、ISO 42001 和 SOC 2 的合规覆盖
如何使用 Olivares AI?
部署:在您自己的基础设施上运行单个容器或二进制文件,无需账户或云依赖。
发现:让 Olivares AI 被动发现每个已经运行的代理、会话、MCP 和模型。
映射:查看访问图,显示每个代理可以访问的内容和实际接触的内容。
治理:设置政策,监控漂移,并在您的 AI 资产增长时导出审计证据。
Olivares AI的使用案例
- AI 代理可见性
- 最小权限强制执行
- 审计与合规
- 隔离部署