描述
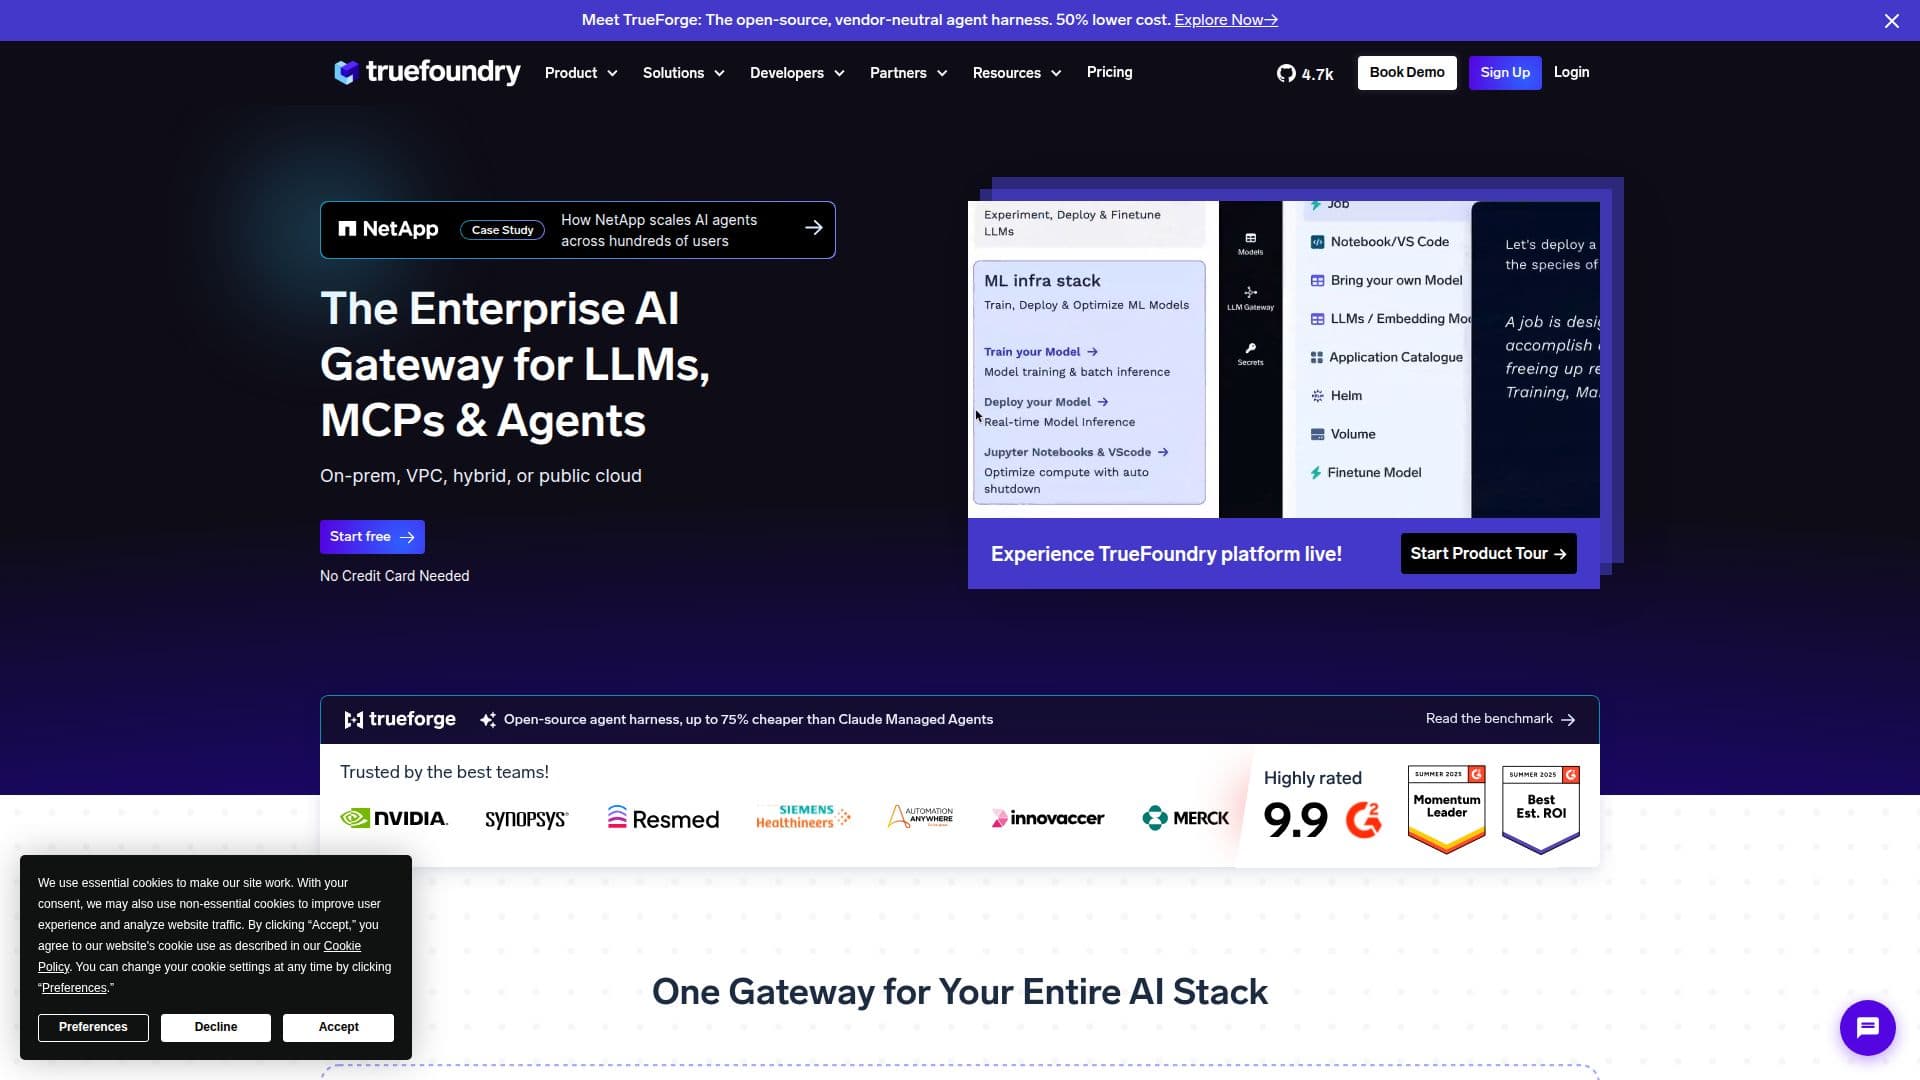
TrueFoundry 是一个全面的企业 AI 网关,旨在促进大型语言模型(LLM)和 AI 代理的部署、安全和扩展。凭借其强大的架构,TrueFoundry 允许企业从统一的控制平面连接、观察和治理代理 AI 应用。该平台是 Kubernetes 原生的,确保组织能够高效管理其 AI 工作流,无论是在本地、虚拟私有云(VPC)中,还是在混合和公共云环境中。
该平台具有 LLM 网关,通过统一接口连接任何模型,提供路由、回退、速率限制和端到端可观察性。此外,MCP 网关安全地将代理连接到工具和服务器,提供集中式发现、身份验证、访问控制和审计能力。代理网关通过集中身份管理、访问控制和使用政策来治理代理的通信和操作,确保企业对其 AI 系统保持完全控制。
TrueFoundry 在设计时考虑了企业的准备性,确保数据和模型安全地存放在组织的基础设施内。它遵循严格的合规性和安全标准,包括 SOC 2、HIPAA 和 GDPR,以保护敏感信息。该平台还提供强大的治理和访问控制功能,如单点登录(SSO)、基于角色的访问控制(RBAC)和不可变审计日志,以确保完全的审计准备。
通过 TrueFoundry,企业可以观察其 AI 系统中的每一次交互,利用框架无关的追踪来监控从提示执行到 GPU 性能的所有内容。该平台与现有内部工具无缝集成,支持 Grafana、Datadog 和 Prometheus 等可观察性堆栈。这种集成水平允许组织定义受控的数据访问,确保只有授权用户可以在定义的条件下访问特定数据。
总之,TrueFoundry 为希望利用 AI 潜力的企业提供了强大的解决方案,同时保持控制、合规和成本效率。其智能网关随着 AI 领域的发展而演变,提供自适应路由、自治治理和统一监控,以优化 AI 交互和结果。
TrueFoundry的核心功能
Kubernetes 原生架构
AI 治理的统一控制平面
用于模型连接的 LLM 网关
用于安全代理连接的 MCP 网关
用于通信治理的代理网关
符合 SOC 2、HIPAA、GDPR
基于角色的访问控制(RBAC)
不可变审计日志
实时监控和警报
与可观察性工具的无缝集成
如何使用 TrueFoundry?
部署:在您首选的环境中设置 TrueFoundry。
连接:通过统一网关集成您的 AI 模型和工具。
配置:建立治理和访问控制政策。
监控:使用可观察性功能跟踪 AI 交互和性能。
TrueFoundry的使用案例
- AI 模型部署
- 代理治理
- 合规管理
- 性能监控
- 成本控制