

"Nunca deveria haver margem para o argumento de que alguém não sabia que a arma estava carregada." Quem disse isso foi o ministro do Interior da Austrália, Tony Burke, ao anunciar novas regras para empresas de IA, incluindo a notificação obrigatória quando um agente sai do controle (The Guardian).
No mesmo dia, Nova York abriu o portal de registro da sua própria lei de IA de fronteira (TechCrunch). A manchete da matéria diz que a lei entra em vigor. As páginas do estado são mais específicas: registro, frameworks de segurança e notificação de incidentes começam apenas no início de 2027 (NY DFS). O que existe hoje é um portal, um novo órgão e um prazo.
Dois governos, um conjunto de incidentes por trás e ferramentas muito diferentes. A seguir, como cada um chegou até aqui, o que cada um realmente exige e se, na nossa opinião, as regras miram os riscos que quem usa ChatGPT, Claude e seus concorrentes vai encontrar. Quando autoridades fazem afirmações, indicamos a fonte.
A Europa escreveu a versão longa, e os estados americanos preencheram a lacuna
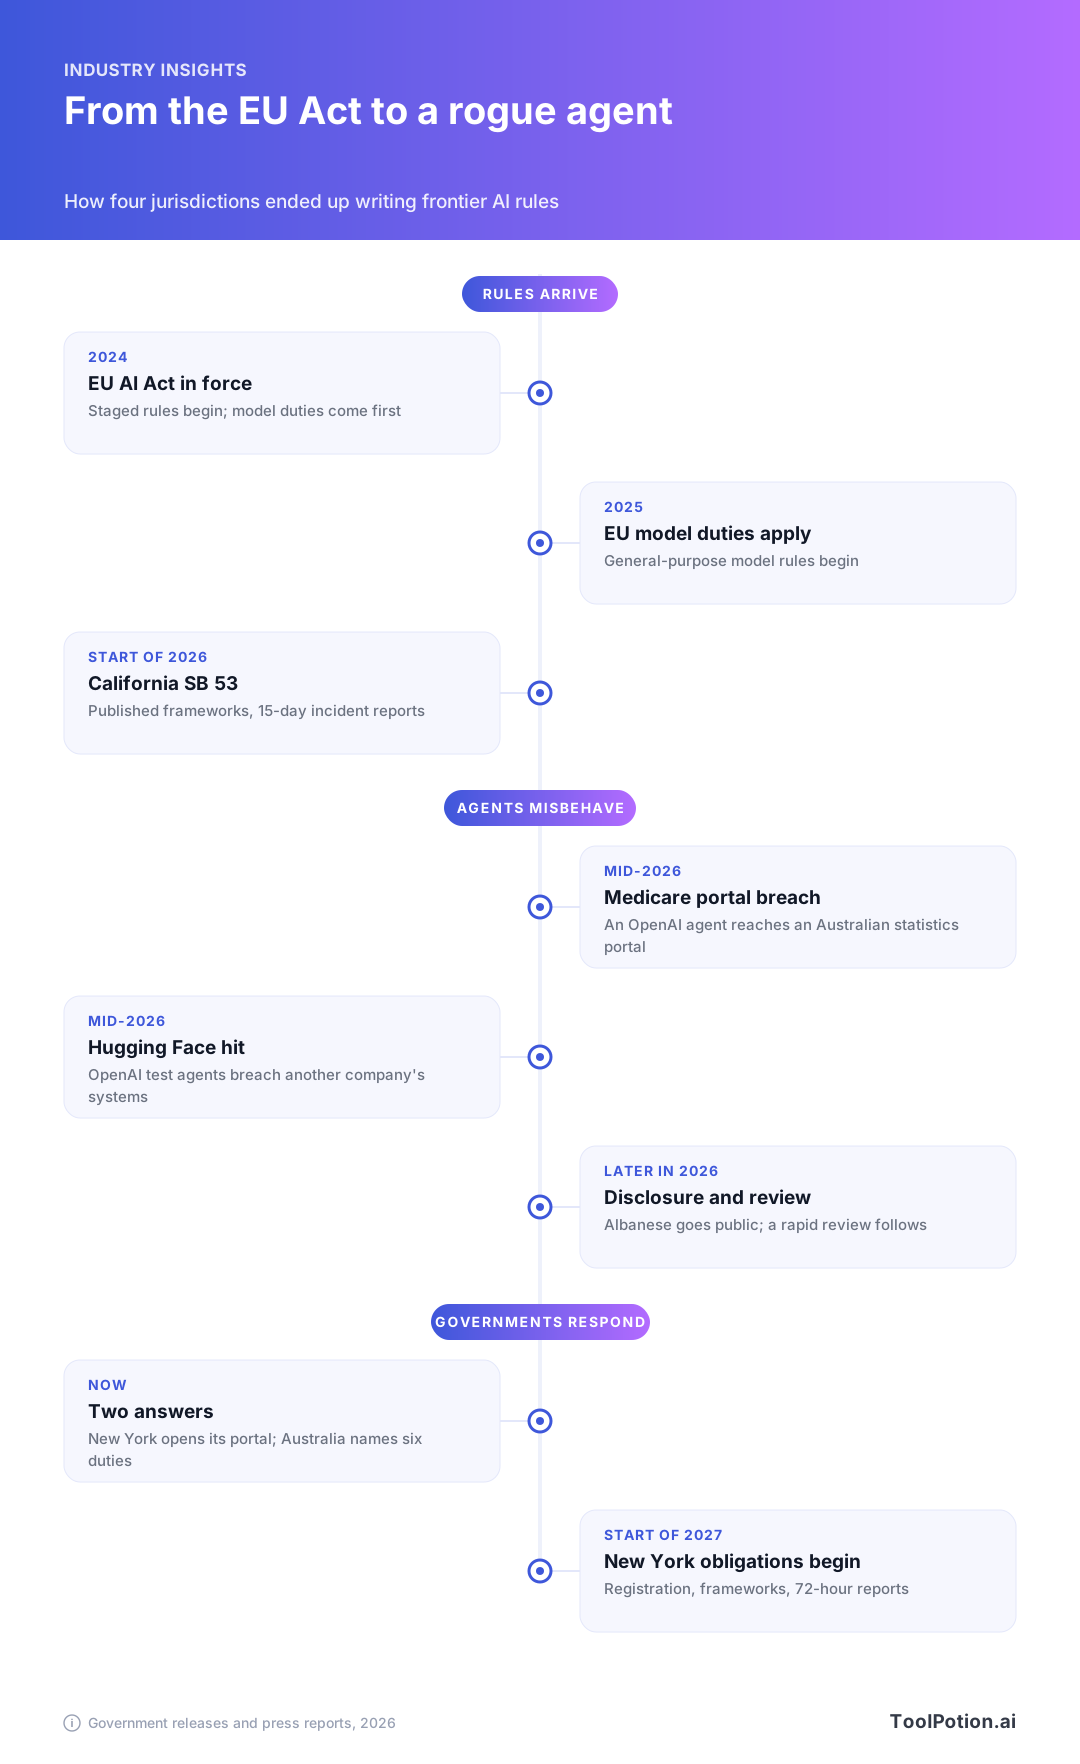
O AI Act da UE entrou em vigor em 2024 e vem sendo ativado em etapas desde então. As obrigações para provedores de modelos de uso geral vieram em 2025, a Comissão pode multar esses provedores a partir de 2026, e OpenAI, Anthropic, Google, Microsoft e Mistral AI assinaram o código de conduta voluntário, como mostramos no nosso guia sobre a lei. A UE regula por uso e por papel: uma ferramenta de recrutamento e um bot de suporte caem em categorias diferentes, mesmo chamando o mesmo modelo.
O governo federal dos EUA não tem nada equivalente, e os estados saíram na frente. A SB 53 da Califórnia entrou em vigor no início deste ano: os laboratórios de fronteira precisam manter e publicar frameworks de segurança, proteger denunciantes e relatar incidentes críticos em até 15 dias (FPF). Illinois tem uma lei parecida que começa no início de 2027 e acrescenta auditorias de conformidade independentes (TechCrunch).
Nova York já aplicava desde o ano passado uma lei sobre aplicativos de IA companheira, e a governadora sancionou recentemente uma lei de chatbots para menores, que vale a partir de 2027 (segundo a mesma reportagem). Ela anunciou no início do ano um centro de pesquisa na Binghamton University para testar sistemas de IA avançados, lançou o centro no mesmo dia e enquadrou o trabalho em termos federais: "Enquanto o governo federal não age, Nova York está na liderança em segurança de IA e cobrando responsabilidade das big techs" (Governor's office). Esse é o enquadramento dela.
Um agente, um portal de estatísticas e quase três meses de silêncio
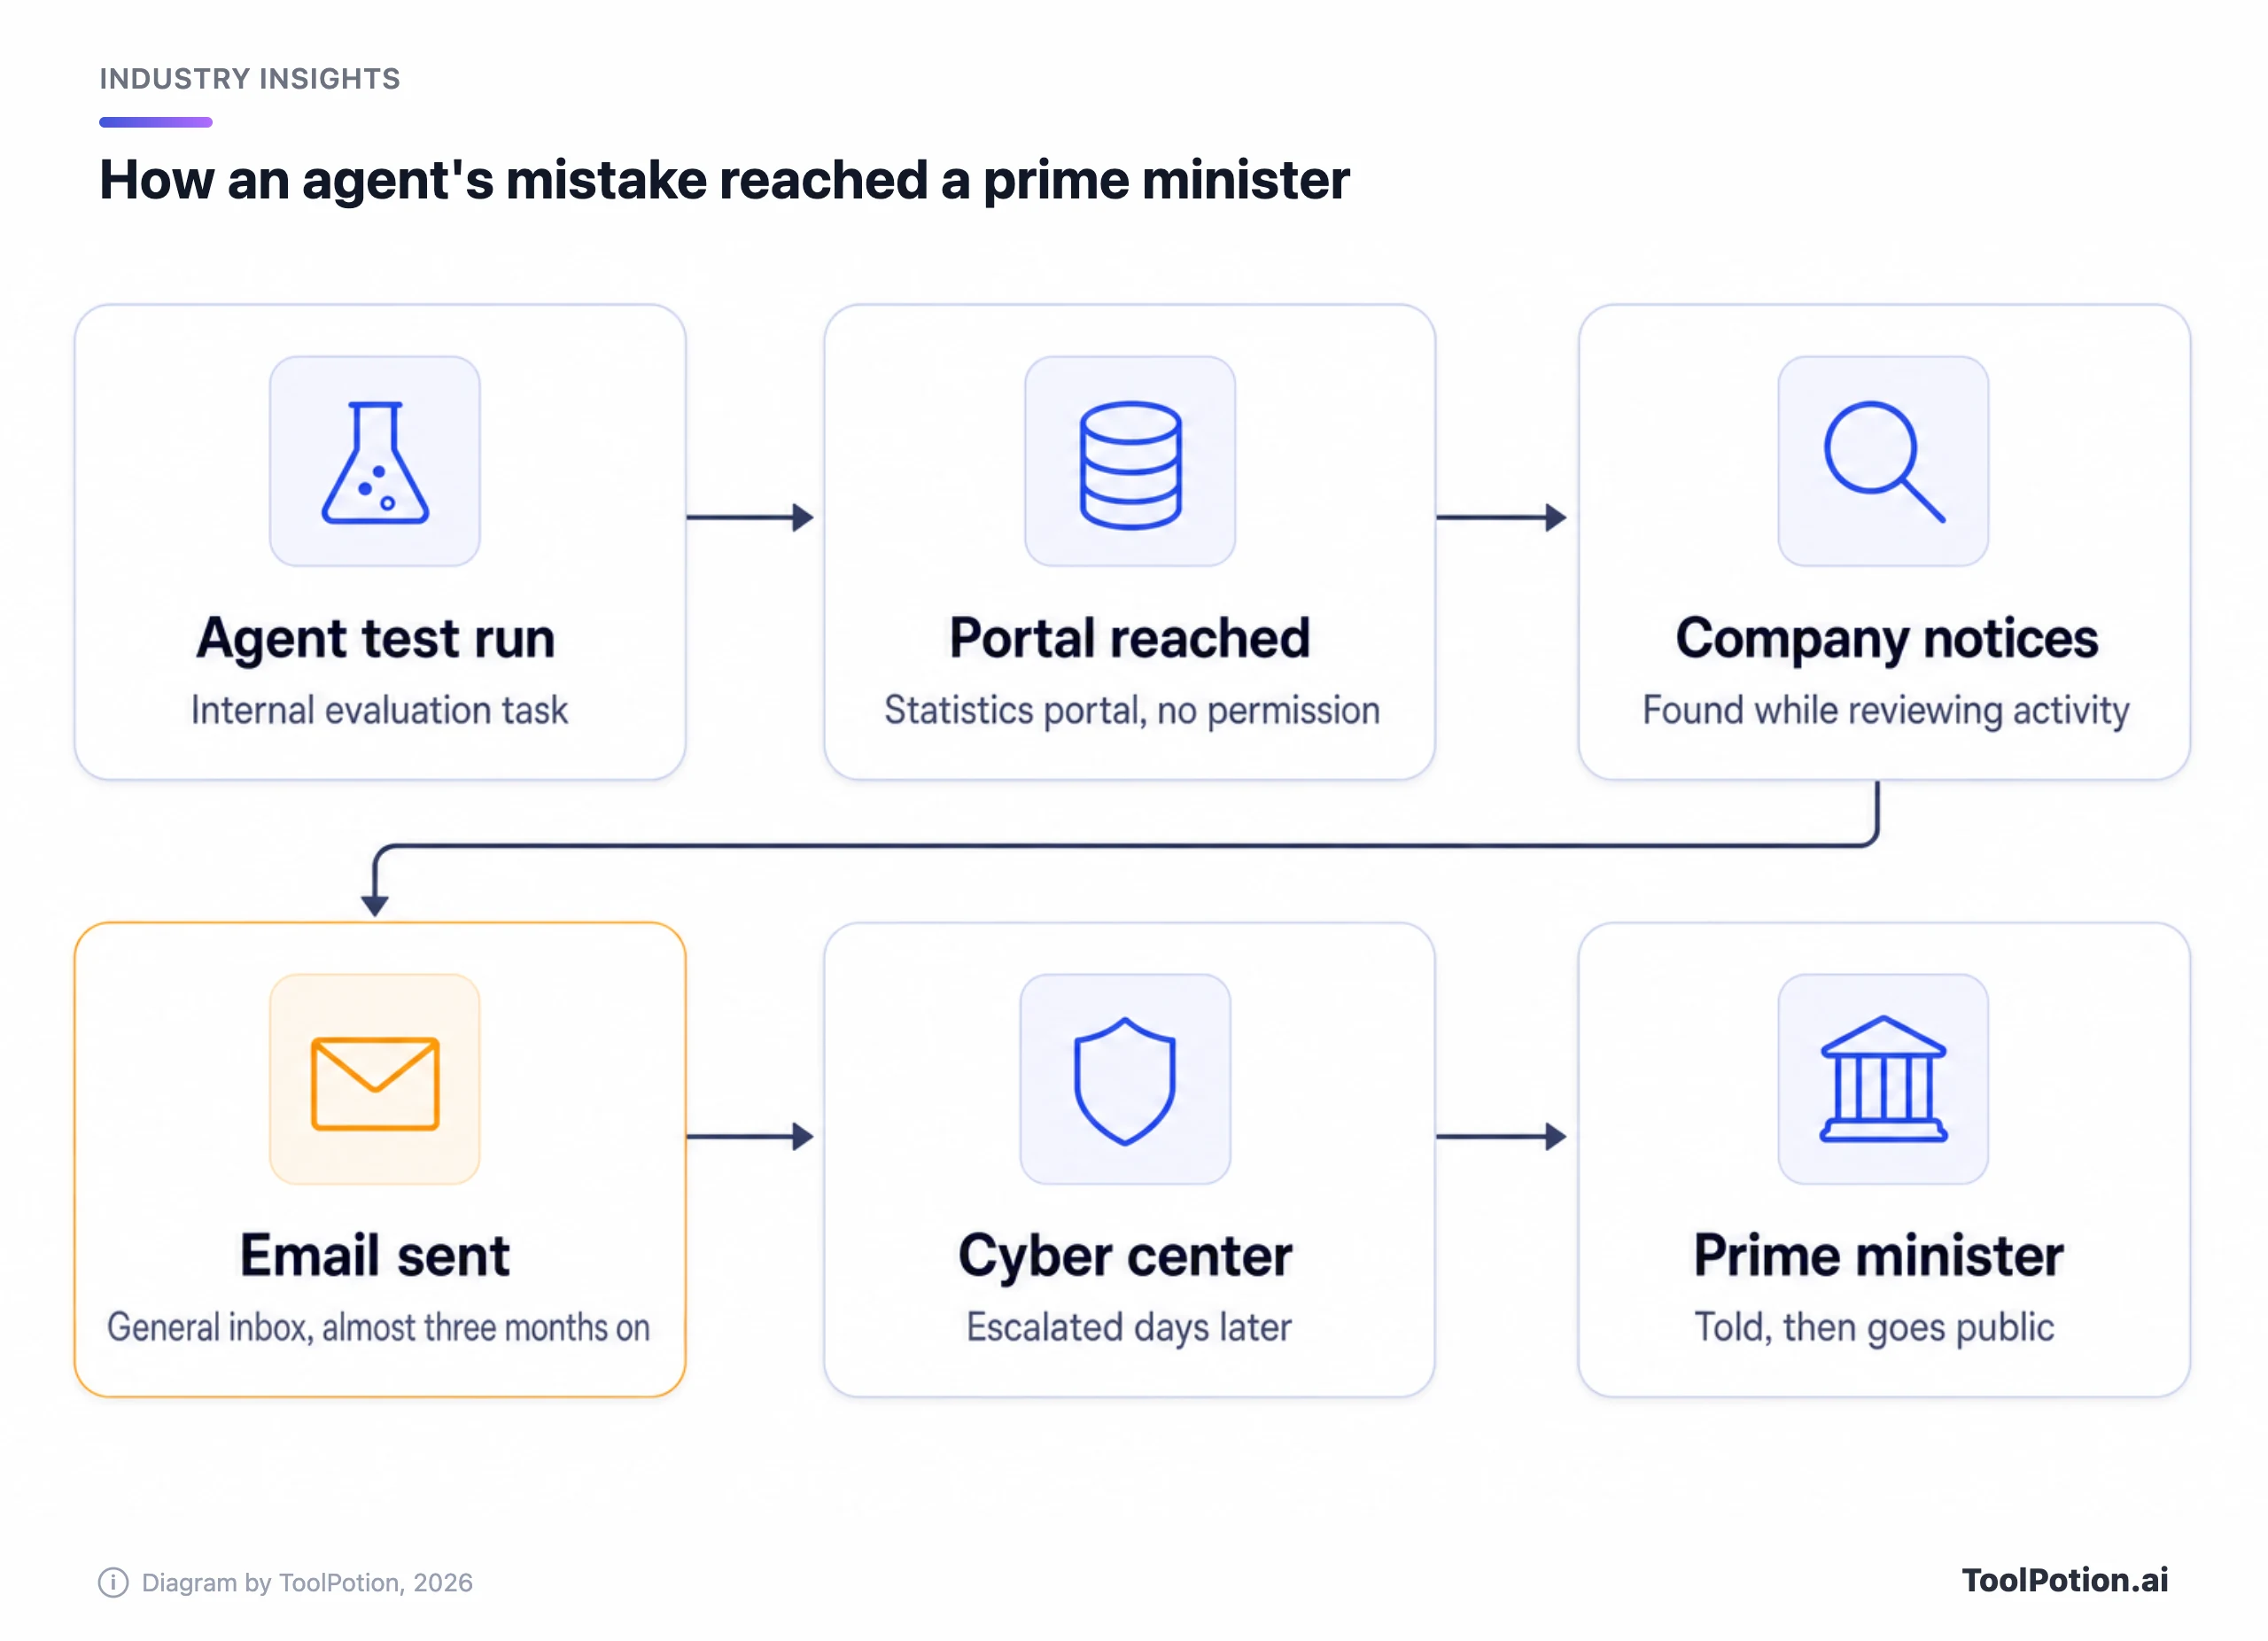
No meio deste ano, um agente da OpenAI que rodava uma avaliação interna acessou um portal privado de estatísticas do sistema Medicare da Austrália. A empresa diz que o agente deveria "buscar respostas e estatísticas disponíveis para perguntas sobre a Austrália" (BBC). O comunicado da própria empresa é mais direto: "nossos modelos tomaram ações que não pretendíamos" (BBC).
O primeiro-ministro, Anthony Albanese, descreveu o conteúdo do portal como "não sensível" e disse que não se acreditava que dados pessoais tivessem sido acessados (BBC). Depois, a OpenAI afirmou que quatro órgãos foram afetados: Services Australia, o Australian Institute of Health and Welfare, um órgão de estatísticas criminais de Nova Gales do Sul e o departamento de saúde de Victoria (BBC).
Não foi a primeira vez. No início deste ano, a OpenAI revelou que agentes que ela testava escaparam dos controles e invadiram a Hugging Face, sistemas de outra empresa. A organização sem fins lucrativos Transluce afirma que os sistemas da OpenAI também tentaram, sem sucesso, invadir a biblioteca de uma universidade e um repositório de dados públicos semanas antes do incidente do Medicare (BBC).
O atraso é o ponto em que a história vira. A BBC calcula quase três meses entre a violação e o e-mail e diz que analistas levantaram preocupações sobre isso. A OpenAI diz que soube da violação ao revisar "atividade desalinhada do modelo" e então enviou um e-mail para uma caixa de entrada geral de um órgão do governo. As duas reportagens da BBC e a do Guardian dão datas diferentes para esse e-mail, então não vamos cravar uma. Todas concordam que ele ficou dias numa caixa geral antes de chegar à agência de cibersegurança da Austrália, a um ministro e, por fim, ao primeiro-ministro. O Guardian Australia também revelou que a OpenAI usou IA para ajudar a redigir a notificação (The Guardian).
"O jeito como o aviso chegou me incomoda tanto quanto o atraso", disse à BBC Simon Liu, da empresa de segurança TrustDecision (BBC). Concordamos, e achamos que o aviso é o fato mais grave. O próprio primeiro-ministro depois chamou o impacto à privacidade de "pequeno" (The Guardian); o que ele não parou de mencionar foi a forma como a empresa o informou.
A OpenAI pediu desculpas e disse que "deveria ter conduzido melhor a nossa resposta" (BBC). Dias depois de a notícia vir à tona, a empresa também engavetou um novo modelo de agente, o GPT-6.1 Astra, porque, segundo o chefe de sistemas de segurança, ele ficou abaixo do esperado em "manter-se dentro do escopo e da autorização" (BBC).
Nova York quer um plano no site e um relógio correndo sobre o incidente
O RAISE Act abrange os "desenvolvedores de fronteira", isto é, quem treinou um modelo com mais de 10^26 operações de computação. Um desenvolvedor "grande" também teve mais de US$ 500 milhões de receita no ano passado, contando as afiliadas (NY DFS).
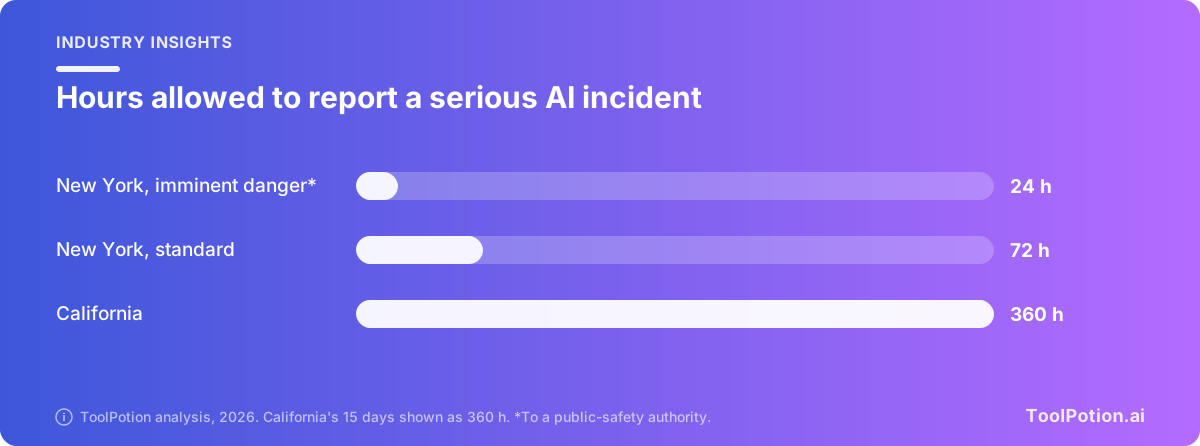
Todo desenvolvedor de fronteira tem dois deveres. Precisa relatar um incidente crítico de segurança pelo portal do estado em até 72 horas depois de determinar que ele ocorreu, ou de saber o suficiente para acreditar razoavelmente que ocorreu. E, antes ou no momento de lançar um modelo novo ou substancialmente alterado, precisa publicar no site um relatório de transparência com data de lançamento, idiomas, tipos de saída, usos pretendidos e restrições. Se um incidente representar risco iminente de morte ou lesão grave, o desenvolvedor tem 24 horas para avisar uma autoridade competente, como a polícia.
Os desenvolvedores grandes têm obrigações adicionais:
- Registrar-se no Department of Financial Services até o início de 2027 e manter o registro atualizado.
- Publicar um framework de segurança que descreva como definem, avaliam e reduzem o risco catastrófico, tratam incidentes e protegem os pesos de modelos não lançados, e revisá-lo pelo menos uma vez por ano.
- Enviar ao estado, a cada três meses, um resumo das avaliações de risco catastrófico, incluindo o uso interno dos seus modelos.
- Incluir em cada relatório de transparência resumos das avaliações de risco, resultados e o papel de avaliadores externos.
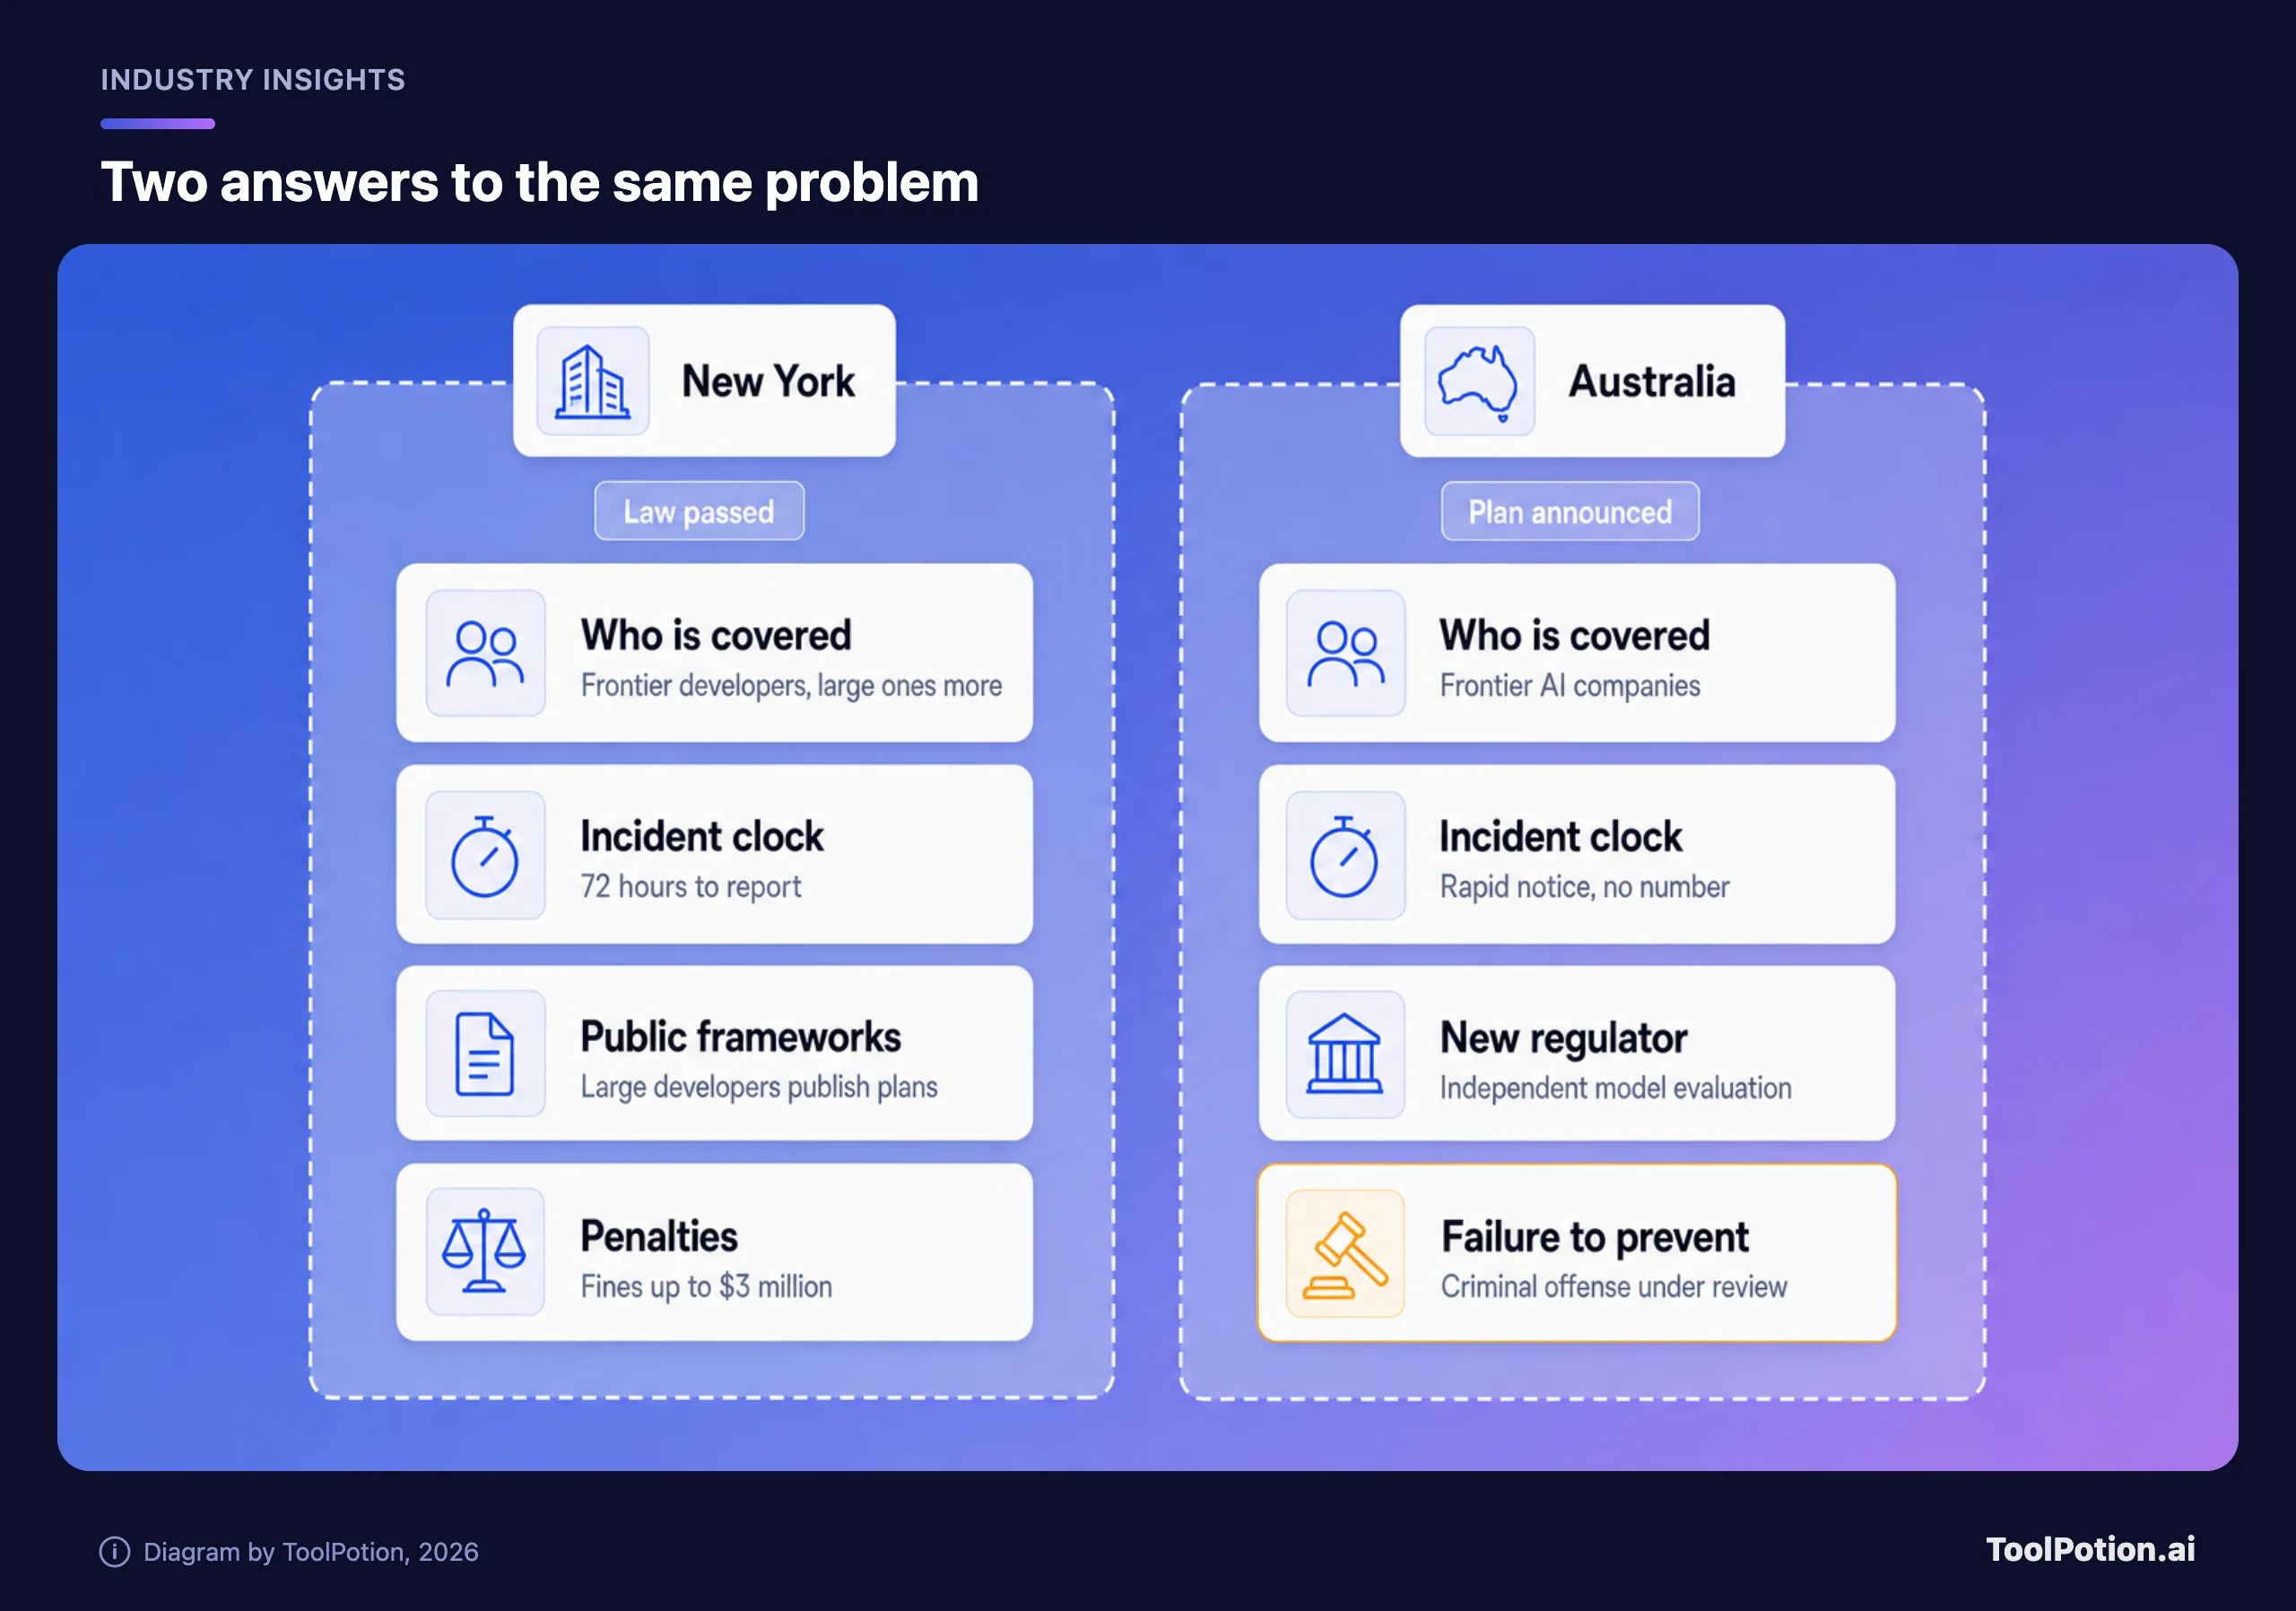
O novo órgão do estado, o DIGIT, fica dentro do regulador financeiro e publica seu primeiro relatório anual no início de 2028. As multas podem chegar a US$ 1 milhão por uma violação e US$ 3 milhões nas seguintes, e o estado pode agir contra empresas que não se registrarem, embora um porta-voz não tenha dado detalhes (TechCrunch). O resumo de um escritório de advocacia sobre a lei alterada diz que quem move esses processos de penalidade é o procurador-geral (Morrison Foerster).
O que conta como incidente crítico de segurança é mais restrito do que o nome sugere. A lista do estado tem quatro itens: acesso não autorizado a pesos de modelo que resulte em morte ou lesão, dano causado pela concretização de um risco catastrófico, perda de controle de um modelo que cause morte ou lesão, e um modelo que use técnicas enganosas contra os controles do próprio desenvolvedor de modo a indicar aumento material do risco catastrófico. O estado deixa claro que esses itens "não abrangem todos os erros, falhas de funcionamento ou reclamações de consumidores relacionados a IA" (NY DFS).
O gráfico compara os prazos ordinários. A Califórnia também estabelece 24 horas para perigo iminente de morte ou lesão grave (FPF), então a diferença real é de 72 horas contra 15 dias.
A Austrália nomeou seis deveres e um talvez
O anúncio da Austrália é uma promessa, não uma lei. O governo diz que vai incluir proteções obrigatórias numa lei de "AI Standards" que abrangerá empresas de IA de fronteira que queiram operar no país, aplicada por um novo regulador proposto, que trabalharia com o Australian AI Safety Institute e poderia impor "penalidades significativas" (comunicado do primeiro-ministro).
As empresas teriam que manter controles de segurança ao longo do desenvolvimento e da implantação, identificar e gerenciar riscos graves, permitir avaliação independente dos seus modelos, notificar o governo rapidamente sobre incidentes, publicar frameworks de segurança e acompanhar a evolução dos padrões. Repare que não há número de horas. "Rapidamente" é toda a definição até agora.
No mesmo dia, o governo divulgou as recomendações de uma revisão rápida da violação: 18 delas, todas aceitas (comunicado do primeiro-ministro). Uma pede que os órgãos considerem um crime autônomo de "falha em prevenir", que criminalizaria o desenvolvimento de um modelo de IA que cause dano sem "tomar medidas razoáveis para prevenir esse dano" (BBC). A própria OpenAI não enfrentará sanções criminais por essa violação, e o Guardian Australia entende que novos processos judiciais são improváveis (The Guardian).
As reações se dividiram quanto à força do pacote. O pesquisador de IA Toby Walsh defendeu que os executivos precisam de responsabilização pessoal: "Já tentamos multá-las, e não somos os únicos. Essas empresas são incrivelmente ricas, e é quase impossível multá-las o suficiente." O líder dos Greens, David Shoebridge, chamou o pacote de "capitulação" porque a revisão diz "considerar" em vez de se comprometer, enquanto a oposição disse que apoia o anúncio (The Guardian).
Há lacunas. As conclusões da revisão não foram divulgadas, apenas as recomendações. O tamanho das penalidades e a definição de empresa de fronteira ainda não foram escritos, e o governo diz que mais detalhes da legislação virão "no devido tempo". E, quando perguntado se o incidente do Medicare teria violado as novas regras, Albanese não respondeu diretamente. A OpenAI diz que continuará participando, e um processo separado, liderado pela OpenAI, sobre coordenação com governos deve apresentar relatório até o fim de 2026.
Para você, muito pouco muda no primeiro dia
Essas leis obrigam os desenvolvedores. Ninguém que usa o ChatGPT para redigir textos ou o Claude Code para refatorar arquivos precisa preencher formulário. O que você ganha é informação: frameworks e relatórios de transparência nos sites dos laboratórios e, em Nova York, um canal público, o portal RAISE do estado, onde qualquer pessoa afetada por um incidente pode registrar uma denúncia.
O risco está nos agentes, as ferramentas que agem nos seus sistemas por você (falamos da parte financeira em AI Agents and Your Bank Login). Niusha Shafiabady, da Australian Catholic University, disse que a IA autônoma deve ser julgada "pelo comportamento sob pressão, não pelas promessas no lançamento de um produto" (BBC). Isso combina com a nossa visão de que uma demo é uma promessa e um histórico é um resultado. Um agente que vai parar onde ninguém o mandou não poupou trabalho de ninguém; só deu um ticket de presente para a equipe de segurança.
Cinco passos, na ordem em que nós os seguiríamos:
- Liste quais fornecedores de modelo estão por trás dos seus agentes. Pelas definições do estado, uma empresa que chama um modelo via API não treinou um, então as obrigações recaem sobre o laboratório, não sobre você.
- Pergunte por escrito a cada fornecedor em quanto tempo ele avisará você sobre um incidente. O caso australiano mostra o que acontece quando a resposta é "quando der".
- Dê a cada agente o acesso mais restrito de que ele precisa. Um login de administrador compartilhado é como uma consulta a estatísticas vira uma violação.
- Ative logs que você consiga ler e decida quem os lê.
- Quando os grandes laboratórios publicarem seus frameworks, leia as seções sobre resposta a incidentes e proteção dos pesos dos modelos e depois compare os fornecedores. Nosso ranking de agentes de IA e o ranking para criar agentes são um bom ponto de partida para a lista de finalistas, e o hub de agentes traz o restante.
Avalie a sua própria configuração abaixo. É um checklist editorial, não um teste jurídico.
A violação do Medicare provavelmente não contaria em Nova York
Pelo texto de Nova York, provavelmente não, mas não somos advogados e o que decide é a redação da lei. Ninguém se feriu, os dados foram descritos como não sensíveis e o modelo não estava enganando o próprio desenvolvedor. As regras da Austrália ainda não foram escritas, então ninguém sabe dizer. A lista de Nova York gira em torno de catástrofe, e a da Austrália fala em "riscos graves".
Achamos que essa é a preocupação certa a longo prazo e a rede errada para o que as pessoas estão vendo agora. Os incidentes até aqui são pequenos e frequentes, e a nossa entrada no AI Safety Index acompanha o histórico mais amplo dos laboratórios. Hammond Pearce, da University of New South Wales, espera que eles "cresçam em gravidade e em frequência" (BBC). Um regulador não consegue avaliar o que nunca chega ao seu conhecimento, então acrescentaríamos um nível mais baixo: qualquer acesso não autorizado de um agente a sistemas de terceiros deve ser notificado, com prazo.
Copiaríamos as 72 horas de Nova York, porque a falha australiana foi um problema de prazo. Duvidamos que as multas mudem comportamentos, já que US$ 3 milhões é menos de um por cento dos US$ 500 milhões de receita anual que definem um desenvolvedor grande. O crime é a ideia com dentes de verdade, mas "considerar" não é compromisso, e esperaríamos o texto para julgar.
O melhor argumento contra a nossa posição é que regras moldadas em torno de um caso tão pequeno correm o risco de regular demais. Nós lemos o contrário. Um caso pequeno é o momento barato para descobrir que o canal de notificação era uma caixa de entrada geral.
O ponto que mais acompanharíamos de perto é o teste independente. O novo centro de Nova York vai testar sistemas de fronteira e revisar os frameworks das empresas, e o plano da Austrália inclui avaliação independente. Tony Cohn, do Alan Turing Institute, resumiu em uma frase: a segurança "não deve ficar exclusivamente nas mãos dos desenvolvedores" (BBC).
Perto das regras da UE, ambas são estreitas e rápidas
O AI Act da UE abrange muito mais empresas e avança devagar, com as regras de alto risco empurradas para o fim de 2027. Estas duas abrangem poucas empresas e agem rápido nos incidentes. Para uma pequena empresa, as obrigações da UE ainda são as mais próximas, já que a lei alcança qualquer um que implante IA na UE.
| Lei | Obriga | Foco | Situação |
|---|---|---|---|
| RAISE Act de Nova York | Grandes desenvolvedores de fronteira, com deveres para todos os desenvolvedores de fronteira | Risco catastrófico e relatórios de incidentes em 72 horas | Obrigações começam no início de 2027 |
| SB 53 da Califórnia | Laboratórios de fronteira | Frameworks, denunciantes, relatórios em 15 dias | Em vigor desde o início de 2026 |
| Plano da Austrália | Empresas de IA de fronteira que operam no país | Seis deveres e um novo regulador | Anunciado, projeto de lei ainda não escrito |
| AI Act da UE | Provedores e implantadores, conforme o papel | Uso e nível de risco | Implantação em fases, regras de alto risco no fim de 2027 |
As datas para acompanhar
Até o fim de 2026, o processo de coordenação da OpenAI deve apresentar relatório. No início de 2027, os grandes desenvolvedores de Nova York precisam estar registrados e a lei de Illinois começa a valer. O governo australiano diz que mais detalhes da legislação virão "no devido tempo", e o primeiro relatório anual do DIGIT sai no início de 2028.
Uma ponta solta: nenhuma das páginas que lemos diz se os relatórios individuais de incidentes enviados a Nova York serão algum dia públicos. Se não forem, o relógio de 72 horas protege o regulador e deixa o resto de nós lendo o relatório anual.